






டிஎல்; DR
குவாண்டம் பிந்தைய மறைகுறியாக்கம் (PQC) என்பது, எதிர்காலப் பேரளவு குவாண்டம் கணினியின் தாக்குதலை எதிர்க்கும் வகையில் வடிவமைக்கப்பட்ட மறைகுறியாக்க நெறிமுறைகளைக் குறிக்கிறது. ஐரோப்பா, அமெரிக்கா மற்றும் ஆசிய-பசிபிக் முழுவதும் இதற்கு மாறுவது இப்போது ஒரு காலாவதியான கடமையாகிவிட்டது. இனி இது ஒரு ஆராய்ச்சித் தலைப்பு அல்ல.
எல்லா இடங்களிலும் முதல் வெளியீடு என்பது ஒரு சரக்குப்பட்டியல், குறியீடு மாற்றம் அல்ல. ஒவ்வொரு ஆட்சிமுறையும், உதாரணமாக NIST IR 8547, குவாண்டம் பிந்தைய மறைகுறியாக்கத்திற்கு மாறுதல் Standards, அந்த ஐரோப்பிய ஒன்றியத்தின் செயல்திட்டம், ஸ்பெயினின் CCN-TEC 009 மற்றும் பிற பிராந்தியங்களுக்கான இதே போன்றவை, அத்துடன் துறைசார் பரிந்துரைகளும் அடங்கும். பிசிஐ டிஎஸ்எஸ் 12.3.3நீங்கள் பயன்படுத்தும் குறியாக்க முறைகளைப் பட்டியலிடுமாறு கேட்பதன் மூலம் இது தொடங்குகிறது.
குறியாக்கச் சொத்துக்களுக்கான அத்தகைய சரக்கிருப்பின் முன்மொழியப்பட்ட ஓர் வடிவம் பின்வருமாறு: சிபிஓஎம் (கிரிப்டோகிராஃபிக் பில் ஆஃப் மெட்டீரியல்ஸ்) என்பது, ஒரு அமைப்பு பயன்படுத்தும் அல்காரிதம்கள், சாவிகள், சான்றிதழ்கள் மற்றும் நெறிமுறைகள் ஆகியவற்றின் இயந்திரத்தால் படிக்கக்கூடிய பட்டியலாகும். இது நன்கு அறியப்பட்ட ஒன்றின் நீட்டிப்பாகும். SBOM மற்றும் பரிந்துரைக்கப்பட்டவை standardஅந்த சரக்கு இருப்புக்கான வடிவமைக்கப்பட்ட வடிவம்.
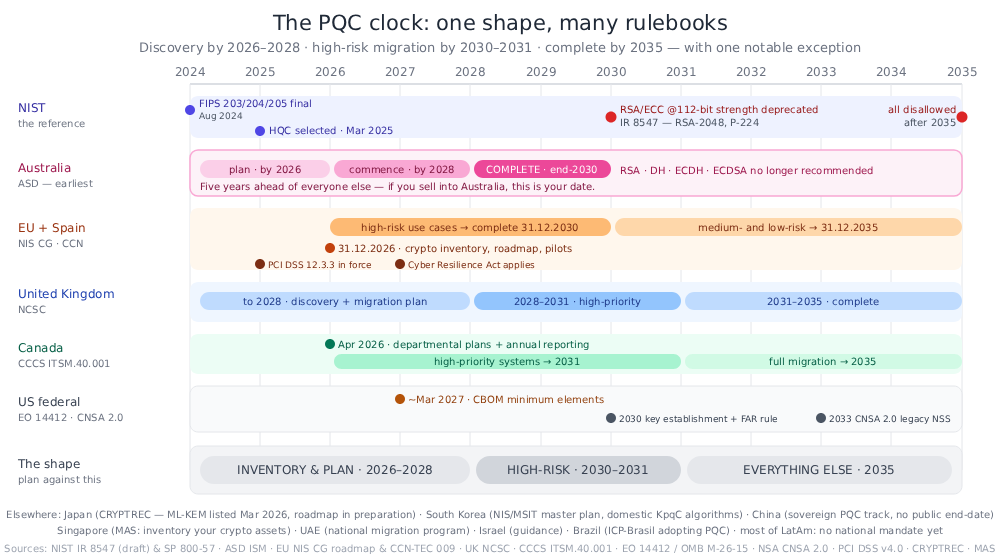
உங்கள் ஒப்பந்தம் உறுதிசெய்யப்படும் முதல் தேதியைச் சரிபார்க்கவும்; அது 2035-ஆம் ஆண்டாக இல்லாமல் இருக்கலாம். பெரும்பாலான அதிகார வரம்புகள் 2026–2028-க்குள் கண்டுபிடிப்பையும், 2030–2031-க்குள் அதிக இடர்நிலைகளையும், 2035-க்குள் முழுமையான நிறைவையும் அடைகின்றன. இலக்குகள் அறியப்பட்டிருந்தாலும், அவை ஒன்றுக்கொன்று மாற்றாக அமையாது. ML-KEM சாவி பரிமாற்றத்தை மாற்றுகிறது, ML-DSA பொது நோக்க கையொப்பங்களை மாற்றுகிறது, அதே நேரத்தில் ஹாஷ் அடிப்படையிலான திட்டங்கள் (SLH-DSA, XMSS/LMSஃபார்ம்வேர் மற்றும் நீண்ட கால ரூட்களை உள்ளடக்கியது. கீ எஸ்டாப்ளிஷ்மென்ட் ஏற்கனவே இணைய அளவில் அனுப்பப்பட்டு வருகிறது; சான்றிதழ்கள் மற்றும் கையொப்பங்கள் பல ஆண்டுகள் பின்தங்கியுள்ளன — எனவே அவசர ஆர்டரும் முன்னணி நேர ஆர்டரும் வேறுபடுகின்றன, மேலும் உங்கள் திட்டத்திற்கு இரண்டும் தேவை.
இந்த மாற்றம் என்பது ஒரு பத்தாண்டு கால சகவாழ்வு, ஒரு முழுமையான மாற்றம் அல்ல. 2030-களின் நடுப்பகுதி வரை பெரும்பாலான நிறுவனங்கள் பாரம்பரிய மற்றும் குவாண்டம் பிந்தைய குறியாக்கவியலை அருகருகே இயக்கும், மேலும் பல நேரங்களில் அவை உண்மையில் இணைக்கப்பட்டே இருக்கும்: இது ஒரு கலப்பினக் கட்டமைப்பாகும். கிரிப்டோ-சுறுசுறுப்பு அதுதான் அந்தக் காலகட்டத்தைச் சமாளிக்கக்கூடியதாக ஆக்குகிறது. அதாவது, குறியீட்டை மீண்டும் எழுதி மறுபயன்பாட்டிற்கு உட்படுத்துவதற்குப் பதிலாக, உள்ளமைவு மற்றும் கொள்கையின் மூலம் நெறிமுறை, அளவுருக்கள் ஆகியவற்றை மாற்றவோ அல்லது நீங்கள் ஒரு கலப்பின முறையைப் பயன்படுத்துகிறீர்களா இல்லையா என்பதை மாற்றிக்கொள்ளவோ முடிவதாகும்.
ஒன்று அல்ல, இரண்டு 'கடிகாரங்கள்' இயங்கிக்கொண்டிருக்கின்றன: மேலே உள்ள ஒழுங்குமுறைக் கடிகாரம், மற்றும் இப்போது அறுவடை செய், பிறகு மறைகுறியீட்டை நீக்கு (HNDLபிந்தையது, ஒரு குவாண்டம் கணினி உருவாக்கப்பட்டவுடன் மறைகுறியாக்கத்தை நீக்குவதற்காக, எதிரிகள் இன்று மறைகுறியாக்கப்பட்ட தரவுப் பரிமாற்றத்தைப் பதிவு செய்வதை உள்ளடக்கியுள்ளது. இதன் பொருள், நீண்ட கால இரகசியத்தன்மை கொண்ட தரவுகள் ஏற்கனவே அம்பலப்படுத்தப்பட்டுள்ளன என்பதாகும்.
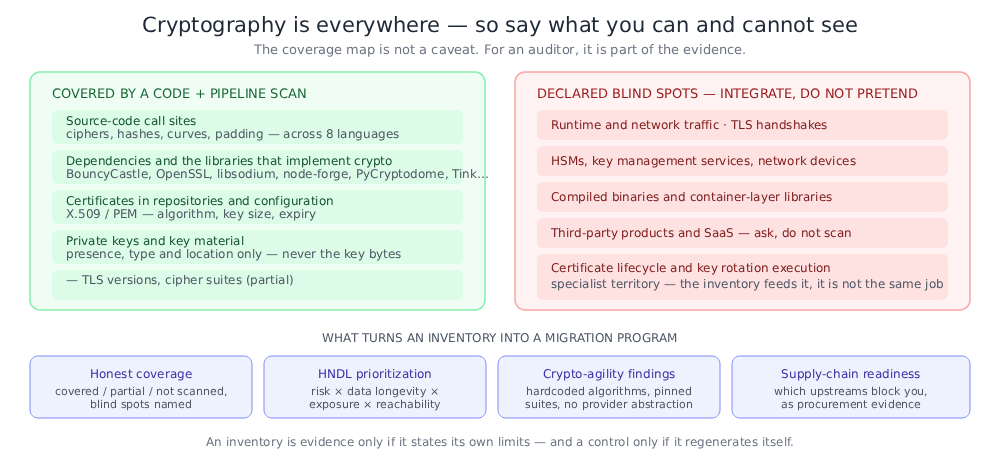
கடினமான பகுதி அல்காரிதம்கள் அல்ல, கண்டுபிடிப்பே ஆகும். குறியாக்கவியல் மூலக் குறியீடு, சார்புநிலைகள், சான்றிதழ்கள், திறவுகோல் கோப்புகள், குறியீடாக உள்கட்டமைப்பு, கொள்கலன் படிமங்கள், நெறிமுறை உள்ளமைவு மற்றும் மூன்றாம் தரப்பு தயாரிப்புகள் ஆகியவற்றில் மறைந்துள்ளது. ஒரு நம்பகமான விவரப்பட்டியல், தன்னால் காண முடியாததை நேர்மையாகக் கூற வேண்டும்.
Xygeni, CBOM-ஐ உருவாக்குவதன் மூலமும், ஒவ்வொரு கிரிப்டோ சொத்தையும் குவாண்டம் அபாயத்தின் அடிப்படையில் வகைப்படுத்துவதன் மூலமும், HNDL வெளிப்பாட்டின் அடிப்படையில் இடமாற்றப் பணிப்பட்டியலைத் தரவரிசைப்படுத்துவதன் மூலமும், முடிவுகளை ஆறு ஒழுங்குமுறை அமைப்புகளுடன் பொருத்துவதன் மூலமும், உங்கள் சார்புநிலைகளின் குவாண்டத்திற்குப் பிந்தைய தயார்நிலை குறித்து அறிக்கை அளிப்பதன் மூலமும், PQC-க்குத் தயாராவதற்கு உங்களுக்கு உதவ முடியும். முழு விவரங்கள்: குவாண்டம்-பாதுகாப்பான இணக்கம்.
ஒரு குவாண்டம் கணினி எவற்றைச் சிதைக்கிறது — மற்றும் எவற்றைச் சிதைப்பதில்லை
இந்த வேறுபாடுதான் GRC பார்வையாளர்களுக்கு மிக முக்கியமான தொழில்நுட்ப உண்மையாகும், ஏனெனில் ஒரு கண்டுபிடிப்பு முறையானதா இல்லையா என்பதை இதுவே தீர்மானிக்கிறது. மாற்றுத் திட்டம் அல்லது ஒரு உள்ளமைவு மாற்றம்தவறாகச் செயல்படுவது, பயனற்றது மட்டுமல்லாமல் தீவிரமாகத் தீங்கு விளைவிக்கும் சரிசெய்தல் ஆலோசனைகளையும் உருவாக்குகிறது.
ஷோரின் அல்காரிதம் பெரிய முழு எண்களைக் காரணிப்படுத்தி, தனித்த மடக்கைகளைத் திறமையாகக் கணக்கிடும் ஒரு குவாண்டம் வழிமுறையான இது, இன்றைய பொது-திறவுகோல் மறைகுறியாக்க முறைகளான RSA, ECDSA, EdDSA, டிஃபி-ஹெல்மன் மற்றும் ECDH அல்லது DSA ஆகியவற்றின் கட்டமைப்பை உடைக்கிறது. விசை அளவு திருத்தம் இல்லைஒரு குவாண்டம் எதிரிக்கு எதிராக, 4096-பிட் RSA திறவுகோல், 2048-பிட் திறவுகோலை விட குறிப்பிடத்தக்க வகையில் பாதுகாப்பானது அல்ல. இந்த வழிமுறைகள் கண்டிப்பாக இருக்க வேண்டும். பதிலாகஅதே கணிதத்தின் அடிப்படையில் உருவாக்கப்பட்ட தேசிய வகைகளுக்கும் இது பொருந்தும் — உதாரணமாக, சீனாவின் SM2 நீள்வட்ட-வளைவை அடிப்படையாகக் கொண்டது, எனவே அதுவும் சமமாகப் பாதிப்புக்குள்ளாகிறது.
குரோவரின் வழிமுறை — ஒரு குவாண்டம் தேடல் நெறிமுறை — சமச்சீர் மறைக்குறியீடுகள் மற்றும் ஹாஷ் சார்புகளை பலவீனப்படுத்துகிறது, ஆனால் அவற்றின் செயல்திறன் வலிமையை ஏறக்குறைய பாதியாகக் குறைப்பதன் மூலம் மட்டுமே. இவைகள் இடத்திலேயே கடினப்படுத்தக்கூடியதுAES-128 இலிருந்து AES-256 க்கு, SHA-256 இலிருந்து SHA-384 அல்லது SHA-512 க்கு மாறவும். NIST IR 8547 இந்த விஷயத்தை நேரடியாகக் குறிப்பிடுகிறது: NIST இன் சமச்சீர் standardபொது-சாவி மறைகுறியாக்கத்துடன் ஒப்பிடும்போது, அறியப்பட்ட குவாண்டம் தாக்குதல்களுக்கு இவை கணிசமாகக் குறைவான பாதிப்புக்குள்ளாகின்றன. standardமேலும், குறைந்தபட்சம் 128 பிட்கள் கொண்ட செவ்வியல் பாதுகாப்பை வழங்கும் அங்கீகரிக்கப்பட்ட எந்தவொரு சமச்சீர் அடிப்படைக்கூறும், NIST-இன் மிகக்குறைந்த குவாண்டம் பிந்தைய பாதுகாப்பு வகையை இன்னமும் பூர்த்தி செய்கிறது.
இதைச் செய்யும் இயந்திரம் என்று அழைக்கப்படுகிறது சிஆர்க்யூசி - அ குறியாக்கவியல் ரீதியாக தொடர்புடைய குவாண்டம் கணினிபொதுக் கொள்கை அதன் நிலை குறித்துக் கவனமாக உள்ளது; அமெரிக்காவின் அமலாக்கக் குறிப்பாணை இதைத் தெளிவாகக் கூறுகிறது: “CRQC ஒன்று இன்னும் இருப்பதாக அறியப்படவில்லை, ஆனால் குவாண்டம் கணினித் துறையில் ஏற்படும் சீரான முன்னேற்றங்கள், வரும் பத்தாண்டுகளில் ஒரு CRQC-ஐ உருவாக்கக்கூடும்.”
மாறியிருப்பது இயந்திரம் வந்துவிட்டது என்பதல்ல; மாறாக, அதைச் செயல்படுத்தத் தேவைப்படும் வளங்களின் மதிப்பீடு சுருங்கிக்கொண்டே இருப்பதுதான். மே 2025-ல், கூகிள் குவாண்டம் ஏஐ-ஐச் சேர்ந்த கிரெய்க் கிட்னி, ஒரு வள மதிப்பீட்டை வெளியிட்டார், அது பின்வருமாறு காட்டுகிறது: ஒரு மில்லியனுக்கும் குறைவான இரைச்சல் மிக்க குபிட்களைக் கொண்ட ஒரு குவாண்டம் கணினியால், RSA-2048-ஐ ஒரு வாரத்திற்கும் குறைவான நேரத்தில் காரணிப்படுத்த முடியும். — இது, 2019-ல் அவர் மதிப்பிட்டிருந்த சுமார் 20 மில்லியன் என்ற அளவிலிருந்து ஏறத்தாழ இருபது மடங்கு குறைவு. அது ஒரு பொறியியல் மதிப்பீடுதான், ஆனால் ஆறு ஆண்டுகளில் 20 மடங்கு குறையும் ஒரு மதிப்பீடு என்பது, ஒரு இடர் மதிப்பீட்டு நிறுவனம் தீவிரமாகக் கருத்தில் கொள்ள ஊதியம் பெறும் ஒரு போக்காகும்.
ஏற்கனவே இயங்கத் தொடங்கிய கடிகாரம்: இப்போது அறுவடை செய், பிறகு மறைகுறியீட்டை நீக்கு.
இப்போது அறுவடை செய், பிறகு மறைகுறியீட்டை நீக்கு (HNDL) குறியாக்கம் செய்யப்பட்ட தரவுப் பரிமாற்றத்தையோ அல்லது தரவையோ இன்று கைப்பற்றி, ஒரு CRQC அதை மறைகுறியாக்கம் செய்யும் வரை சேமித்து வைக்கும் நடைமுறையே இதுவாகும். பல ஆண்டுகளாக இரகசியமாக வைத்திருக்க வேண்டிய சுகாதாரப் பதிவுகள், சட்டக் கோப்புகள், அறிவுசார் சொத்துரிமை, அரசின் இரகசியங்கள், நீண்ட காலம் செல்லுபடியாகும் சான்றுகள், கையொப்பமிடப்பட்ட ஆதாரங்கள் போன்ற எதற்கும், இது ஒரு எதிர்காலத் திறனை நிகழ்கால வெளிப்பாடாக மாற்றுகிறது.
ஒழுங்குமுறை ஆணையங்கள் இதுகுறித்து தயக்கம் காட்டுவதை நிறுத்திவிட்டன. NIS2-ஐ திருத்துவது தொடர்பான ஐரோப்பிய ஆணையத்தின் ஜனவரி 2026 முன்மொழிவின் 8-வது முன்னுரையில், “'இப்போது சேகரித்து பின்னர் மறைகுறியீட்டை நீக்கு' தாக்குதல்கள் இப்போதே நிகழ வாய்ப்புள்ளதும், போலி கையொப்பங்கள் மீதான குவாண்டம் தாக்குதல்களால் எதிர்காலத்தில் ஏற்படக்கூடிய அபாயங்களும்” இந்த மாற்றத்தை நியாயப்படுத்துகின்றன என்று கூறப்பட்டுள்ளது.
திட்டமிடலின் விளைவு என்பது எளிய கணக்குதான், இது மிஷேல் மோஸ்கா அப்போதிருந்து முன்வைத்து வரும் ஒரு வாதமாகும். 2015உங்கள் தரவு இரகசியமாக வைத்திருக்க வேண்டிய ஆண்டுகளின் எண்ணிக்கையையும், உங்கள் தரவு இடமாற்றத்திற்கு ஆகும் ஆண்டுகளின் எண்ணிக்கையையும் கூட்டவும். அந்தக் கூட்டுத்தொகை, ஒரு CRQC இருப்பதற்கு சாத்தியமான அளவைத் தாண்டினால், நீங்கள் ஏற்கெனவே தாமதமாகிவிட்டீர்கள். பெரும்பாலான ஒழுங்குபடுத்தப்பட்ட நிறுவனங்களைப் பொறுத்தவரை, பல ஆண்டு கால இடமாற்றம் மற்றும் ஒரு தசாப்த கால தரவுத் தக்கவைப்பு ஆகியவை, எந்தவொரு நம்பகமான மதிப்பீட்டையும் விட மிக அதிகமாகும்.
IR 8547-இல் NIST ஒரு செயல்பாட்டு முடிவை எடுக்கிறது: அது, “'இப்போது சேகரித்து, பின்னர் மறைகுறியாக்கம் செய்' தாக்குதல்களிலிருந்து, குறிப்பாக TLS மற்றும் IKE போன்ற ஊடாடும் நெறிமுறைகளில் இருந்து பாதுகாக்க, குவாண்டம்-எதிர்ப்புத் திறன் கொண்ட திறவுகோல்-நிறுவல் திட்டங்களுக்கு மாறுவதற்கு முன்னுரிமை அளிக்கும் என எதிர்பார்க்கிறது.” முதலில் திறவுகோல் நிறுவுதல், இரண்டாவதாகக் கையொப்பங்கள் — இந்த வரிசையைத்தான் அமெரிக்கக் கூட்டாட்சியின் கட்டமுறைப்படுத்தல் அப்படியே பின்பற்றுகிறது; அதன்படி, கையொப்பங்களுக்கு ஒரு முழு ஆண்டுக்கு முன்பே குவாண்டம்-பிந்தைய திறவுகோல் நிறுவுதல் நடைபெற வேண்டும். (IKE என்பது IPsec VPN-களுக்குப் பின்னால் உள்ள திறவுகோல்-பேச்சுவார்த்தை நெறிமுறையாகும்.)
இது ஏன் குறியாக்கவியல் சிக்கலாக ஆவதற்கு முன் ஒரு GRC சிக்கலாக இருக்கிறது?
இது இவர்களின் மேசைகளுக்குச் செல்வதற்கு மூன்று காரணங்கள் உள்ளன. CISகிரிப்டோ பொறியாளர்களுடன் தங்குவதற்குப் பதிலாக, செயல்பாட்டு அதிகாரிகள் மற்றும் இணக்க அதிகாரிகளுடன் பணியாற்றுதல்.
காலக்கெடுக்கள் சட்டத்திலிருந்தும் ஒழுங்குமுறையிலிருந்தும் வருகின்றனவே தவிர, இயற்பியலிலிருந்து அல்ல. CRQC எப்போது வரும் என்று யாருக்கும் தெரியாது. அதிக ஆபத்துள்ள பயன்பாட்டு நிகழ்வுகள் 2030-ஆம் ஆண்டின் இறுதிக்குள் இடம்பெயர்க்கப்படும் என ஐரோப்பிய ஒன்றியம் எதிர்பார்ப்பதையும், இந்த முழுமையான மாற்றத்தையும் ஆஸ்திரேலியாவின் ASD எதிர்பார்ப்பதையும் அனைவரும் தேடிப் பார்க்கலாம். முடிக்கப்பட்ட 2030-ஆம் ஆண்டின் இறுதிக்குள், மேலும் 2030-க்குப் பிறகு NIST ஆனது 112-பிட் பாதுகாப்பு-வலிமை மட்டத்தில் RSA மற்றும் நீள்வட்ட-வளைவு மறைகுறியாக்கத்தை கைவிடுகிறது மற்றும் 2035-க்குப் பிறகு குவாண்டம் பாதிப்புக்குள்ளாகக்கூடிய அனைத்து பொது-திறவுகோல் மறைகுறியாக்கத்தையும் அனுமதிக்காது. அந்தத் தேதிகள் தணிக்கைக்கு உட்பட்டவை; குவாண்டம் காலவரிசை அவ்வாறு அல்ல.
முதல் வெளியீடு ஒரு தணிக்கை ஆவணம் ஆகும். எந்தவொரு நெறிமுறையும் மாற்றப்படுவதற்கு முன்பு, ஒவ்வொரு அமைப்பும் ஒரே கேள்வியைக் கேட்கிறது: உங்களிடம் என்ன குறியாக்க முறை உள்ளது, அது எங்கே இருக்கிறது? அது ஒரு சரக்கு விவரக் கடப்பாடு ஆகும் — அதாவது, ஒரு உரிமையாளர், ஒரு மறுஆய்வு கால அட்டவணை மற்றும் சான்றுகளுக்கான தேவைகளைக் கொண்ட ஒரு நிர்வாகச் செயல் இலக்கு. அளவு இருந்தாலும் சரி, இல்லாவிட்டாலும் சரி, PCI DSS அமைப்பு மார்ச் 2025 முதல் இதைத்தான் துல்லியமாகக் கோரி வருகிறது.
இது ஒரு கொள்முதல் பிரச்சினை. உங்கள் அமைப்பில் உள்ள பெரும்பாலான குறியாக்கவியல் உங்களுடையது அல்ல. அது நூலகங்கள், தளங்கள், சாதனங்கள், SaaS வழங்குநர்கள் மற்றும் பணம் செலுத்தும் முனையங்களில் உள்ளது. ஐரோப்பிய ஒன்றியத்தின் செயல்திட்டம், நிறுவனங்களை "உள் சார்புநிலைகள் மற்றும் மூன்றாம் தரப்பு சார்புநிலைகள் ஆகிய இரண்டையும் கருத்தில் கொண்டு, சார்புநிலை வரைபடங்களை உருவாக்க"க் கோருகிறது; ASD, உங்கள் விற்பனையாளர்களிடம் கேட்பதற்கான குவாண்டம் பிந்தைய கேள்விகளின் துணைப் பட்டியலை வெளியிடுகிறது. இவை இரண்டுமே வழங்குநர் மேலாண்மைச் செயல்பாடுகள், மேலும் இவை இரண்டுக்குமே நீங்கள் ஒரு தணிக்கையாளரின் முன் சமர்ப்பிக்கக்கூடிய சான்றுகள் தேவை.
விதிebookஉங்களுக்கு உண்மையில் எது பொருந்தும்
அல்காரிதம்கள் நிலைநிறுத்தப்பட்டுள்ளன.
NIST குவாண்டம் பிந்தைய மையத்தை இறுதி செய்தது standardஆகஸ்ட் 2024 இல் — எம்எல்-கேஇஎம் சாவி நிறுவலுக்கு (FIPS 203), மற்றும் எம்எல்-டிஎஸ்ஏ (FIPS 204) மற்றும் SLH-DSA (FIPS 205கையொப்பங்களுக்காகக் காத்திருக்க வேண்டியதில்லை — அதனால் இனி “காத்திருக்க வேண்டிய அவசியம் இல்லை”. standard"s" பாதுகாப்பு. அ KEMசாவி-உறைப்பூச்சுப் பொறிமுறை என்பது, சாவிப் பரிமாற்றத்திற்கான குவாண்டம் பிந்தைய மாற்றீடாகும்: இது இரு தரப்பினருக்கும் இடையில் ஒரு பகிரப்பட்ட இரகசியத்தை நிறுவுகிறது, மேலும் இதுவே HNDL-ஐத் தடுக்கும் அங்கமாகும்.
மேலும் இரண்டு பறந்துகொண்டிருக்கின்றன: FN-DSA (ஃபால்கனை அடிப்படையாகக் கொண்ட FIPS 206) இன்னும் வரைவாகக் கூட வெளியிடப்படவில்லை, மேலும் தலைமையகம் மார்ச் 2025 இல், குறியீடு அடிப்படையிலான காப்பு விசை-உறைப்பூச்சு பொறிமுறையாகத் தேர்ந்தெடுக்கப்பட்டது, இது ஆவணப்படுத்தப்பட்டுள்ளது. NIST IR 8545இன்று இவை இரண்டுமே ஒரு திட்டத்தைத் தடுக்கக்கூடாது, ஆனால் இவை இரண்டுமே கட்டமைப்பதற்கான காரணங்கள். கிரிப்டோ-சுறுசுறுப்பு குறியீட்டை மீண்டும் எழுதுவதற்குப் பதிலாக, உள்ளமைவின் மூலம் நெறிமுறையை மாற்ற முடிவது. உங்கள் நெறிமுறைகளில் எது எதுவாக மாறும் என்பது இதில் குறிப்பிடப்பட்டுள்ளது. மாற்று வரைபடம் இன்னும் கீழே.
குறிப்பு காலவரிசை: NIST IR 8547
NIST IR 8547, குவாண்டம் பிந்தைய மறைகுறியாக்கத்திற்கு மாறுதல் Standardsபெரும்பாலான பிற செயல்திட்டங்கள் இந்த ஆவணத்தையே அளவுகோலாகக் கொள்கின்றன, ஏனெனில் இது பாரம்பரிய பொது-திறவுகோல் மறைகுறியாக்கத்தின் ஓய்வுக்கான தேதிகளை நிர்ணயிக்கிறது:
| அல்காரிதம் குடும்பம் | துப்புகள் | மாற்றம் |
|---|---|---|
| ECDSA, RSA (கையொப்பங்கள்) | 112 பிட்கள் பாதுகாப்பு வலிமை | 2030-க்குப் பிறகு வழக்கொழிந்தது, 2035-க்குப் பிறகு அனுமதிக்கப்படாது |
| ECDSA, EdDSA, RSA (கையொப்பங்கள்) | ≥ 128 பிட்கள் பாதுகாப்பு வலிமை | 2035-க்குப் பிறகு அனுமதிக்கப்படாது |
| வரையறுக்கப்பட்ட-புல DH மற்றும் MQV, ECDH, RSA திறவுகோல் நிறுவுதல் | 112 பிட்கள் பாதுகாப்பு வலிமை | 2030-க்குப் பிறகு வழக்கொழிந்தது, 2035-க்குப் பிறகு அனுமதிக்கப்படாது |
அலகுகள் குறித்த ஒரு குறிப்பு: NIST கூறுகிறது பாதுகாப்பு வலிமை, விசையின் நீளம் அல்ல. ஒரு SP 800-57 பகுதி 1 திருத்தம் 5அட்டவணை 2-இன் படி, 112-பிட் வலிமை நிலை என்பது ஆர்எஸ்ஏ-2048 மற்றும் 224–255-பிட் வரிசை (P-224) கொண்ட நீள்வட்ட வளைவுகள்; 128-பிட் நிலை என்பது ஆர்எஸ்ஏ-3072 மற்றும் 256–383 பிட்கள் (P-256) கொண்ட வளைவுகள். எனவே “112-பிட் RSA” என்பது ஒரு 112-பிட் சாவி அல்ல — அது RSA-2048 ஆகும், இது இன்றும் உற்பத்தி TLS-இன் பெரும் பகுதியை முடிவுக்குக் கொண்டுவருகிறது. மேலும் எங்கும் பரவலாகக் காணப்படும் P-256 / RSA-3072 இணைப்பானது இல்லை இது 2030-ஆம் ஆண்டின் பயன்பாட்டு நீக்கப் பிரிவில் உள்ளது; 2035-ஆம் ஆண்டின் அனுமதி மறுப்புப் பிரிவில் இது அடங்கும். இரண்டு பிரிவுகளும் ஒரே இடத்தில் முடிவடைகின்றன: 2035-க்குப் பிறகு, எந்தவொரு அளவுரு அளவிலும் குவாண்டம் பாதிப்புக்குள்ளாகக்கூடிய பொது-திறவுகோல் நெறிமுறை எதுவும் அங்கீகரிக்கப்படாது.
ஒரு வழிகாட்டுதலில் அதைக் குறிப்பிடுவதற்கு முன் தெரிந்து கொள்ள வேண்டிய ஒரு எச்சரிக்கை. commitடீ: IR 8547 இன்னும் ஒரு ஆரம்ப பொது வரைவாகவே உள்ளது. — நவம்பர் 2024-இல் வெளியிடப்பட்டது, கருத்துத் தெரிவிக்கும் காலம் ஜனவரி 2025-இல் முடிவடைந்தது, இதை எழுதும் நேரத்தில் இறுதிப் பதிப்பு இல்லை. இருப்பினும், இது ஒரு மேற்கோள் நூலாக மாறுவதைத் தடுக்கவில்லை; தேசிய செயல் திட்டங்கள் மற்றும் விற்பனையாளர் தயாரிப்புகள் போன்றவற்றுக்கு இது ஒரு ஆதாரமாக விளங்குகிறது. சைஜெனி சேர்க்கப்பட்டுள்ளது, அதனுடன் ஒப்பிட்டு அளவீடு செய்யவும். அது என்ன என்பதையும் கவனிக்கவும். இல்லைஅது சரக்கு இருப்பு, கண்டறிதல் அல்லது கிரிப்டோ-சுறுசுறுப்பு பற்றி எதுவும் கூறவில்லை. அந்தக் கடமைகள் வேறு இடங்களிலிருந்து வருகின்றன.
உலக வரைபடம்: யார் என்ன சொல்கிறார்கள், எப்போது
இந்த அட்டவணை பிராந்திய வாரியாக ஒழுங்குமுறை கட்டமைப்பைச் சுருக்கமாகக் காட்டுகிறது:
| அதிகார வரம்பு / அமைப்பு | என்ன அமைக்கப்பட்டுள்ளது | முக்கிய தேதிகள் |
|---|---|---|
| ஆஸ்திரேலியா — ஏ.எஸ்.டி. | எங்கும் இல்லாத மிகத் துல்லியமான காலவரிசை. RSA, DH, ECDH மற்றும் ECDSA ஆகியவற்றை நிறுத்துமாறு ISM பரிந்துரைக்கிறது. | திட்டம் 2026 · தொடக்கம் 2028 · நிறைவு 2030 |
| ஐரோப்பிய ஒன்றியம் — NIS CG செயல்திட்டம்; COM(2026) 13, PQC-ஐ NIS2-இல் எழுதுமாறு பரிந்துரைக்கிறது. | தேசிய செயல்திட்டங்கள், குறியாக்கவியல் பதிவேடுகள், சார்புநிலை வரைபடங்கள்; பெயரால் பரிந்துரைக்கப்பட்ட CBOM | 2026 முதல் கட்டங்கள் · 2030 அதிக இடர் நிறைவு · 2035 நடுத்தர/குறைந்த இடர் |
| ஸ்பெயின் — CCN-TEC 009 / BP-37 (ஜூலை 2026) | குறியாக்க-சரக்கு வழங்கல் மூலம் ஐரோப்பிய ஒன்றியத்தின் மைல்கற்கள் உறுதியாக்கப்பட்டன. | 31.12.2026 வியூகம், நிர்வாகம், கிரிப்டோ இருப்பு, முன்னோட்டங்கள் · 31.12.2030 அதிக இடர் · 31.12.2035 நடுத்தரம் |
| இங்கிலாந்து — என்.சி.எஸ்.சி. | முதலில் கண்டறிதல், பின்னர் முன்னுரிமை இடமாற்றம் | 2028 கண்டுபிடிப்பு + திட்டம் · 2031 உயர் முன்னுரிமை · 2035 நிறைவு |
| கனடா — CCCS ITSM.40.001 | துறைசார் திட்டங்கள் மற்றும் வருடாந்திர முன்னேற்ற அறிக்கை | ஏப்ரல் 2026 திட்டங்கள் · 2031 உயர் முன்னுரிமை · 2035 முழுமையானது |
| அமெரிக்க கூட்டாட்சி — EO 14412 / OMB M-26-15 | முகமை இடமாற்றம், ஒப்பந்ததாரர் அடுக்கு மற்றும் CBOM குறைந்தபட்ச கூறுகள் | ~மார்ச் 2027 CBOM கூறுகள் · 2030 திறவுகோல் நிறுவுதல் + FAR விதி · 2031 கையொப்பங்கள் · 2035 முழுமையானது |
| அமெரிக்க தேசிய பாதுகாப்பு அமைப்புகள் — என்எஸ்ஏ சிஎன்எஸ்ஏ 2.0 | தூய PQC, கலப்பினம் இல்லை; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | பெரும்பாலான பிரிவுகள் 2030–2031 · மீதம் 2033 |
| ஜப்பான் — கிரிப்டோரெக்; 2025 இணையப் பாதுகாப்பு உத்தி | பரிந்துரைக்கப்பட்ட மறைக்குறியீடுகள் பட்டியலில் ML-KEM சேர்க்கப்பட்டது (மார்ச் 2026); PQC உடனடி கொள்கை முன்னுரிமையாக உயர்த்தப்பட்டது. | இடமாற்ற செயல்திட்ட வரைபடம் தயாரிப்பில் உள்ளது |
| தென் கொரியா — தேசிய புலனாய்வு சேவை / எம்.எஸ்.ஐ.டி, கே.பி.கியூ.சி | தேசிய முதன்மைத் திட்டம் மற்றும் 2024–25-ல் தேர்ந்தெடுக்கப்பட்ட உள்நாட்டு வழிமுறைத் தொகுப்பு (HAETAE, AIMer, SMAUG-T, NTRU+), NIST-இன் திட்டத்துடன் இணைந்து செயல்படும். | துறை சார்ந்த முன்னோட்டங்கள் நடைபெற்று வருகின்றன |
| சீனா — ICCS / மாநில குறியாக்கவியல் நிர்வாகம் | இறையாண்மைப் பாதை: NIST நெறிமுறைகளைப் பின்பற்றுவதற்குப் பதிலாக, அதற்கெனத் தனியான PQC போட்டி (விண்ணப்பங்கள் ஜூன் 2026-இல் முடிவடையும்). | பொதுவான முடிவுத் தேதி இல்லை |
| சிங்கப்பூர் — MAS ஆலோசனை (பிப். 2024) | துறை சார்ந்த வழிகாட்டுதல்: நிதி நிறுவனங்கள் குறியாக்கச் சொத்துக்களைப் பட்டியலிடவும், இடமாற்றத்திற்கான முன்னுரிமைச் சொத்துக்களை அடையாளம் காணவும் அறிவுறுத்தப்பட்டுள்ளன. | நிலையான தேதி இல்லை |
| நியூசிலாந்து — NZISM | ஒரு PQC தயாரிப்புப் பிரிவு உள்ளது; எந்த PQC வழிமுறைகளும் அங்கீகரிக்கப்படவில்லை மற்றும் இடமாற்றத்திற்கான காலக்கெடுவும் நிர்ணயிக்கப்படவில்லை. | எதுவும் அமைக்கப்படவில்லை |
| ஐக்கிய அரபு அமீரகம் | அரசின் ஆதரவுடன் கூடிய குறியாக்கக் கண்டுபிடிப்பு உந்துதலுடன் கூடிய தேசிய குறியாக்கக் கொள்கை மற்றும் தேசிய குவாண்டம் பிந்தைய இடப்பெயர்வுத் திட்டம். | திட்டம் செயல்பாட்டில் உள்ளது |
| இஸ்ரேல் — INCD / Bank of Israel | உள்கட்டமைப்பை வரைபடமாக்கவும், பாதுகாப்பற்ற தரவுகளைக் கண்டறியவும் அரசு அமைப்புகளுக்கு அறிவுறுத்தப்பட்டுள்ளது; இருப்புப் பட்டியல்கள் மற்றும் செயல் திட்டங்கள் குறித்த துறைசார் வழிகாட்டுதல் — இது வழிகாட்டுதலே தவிர, இன்னும் கட்டாயமாக்கப்படவில்லை. | வழிகாட்டல் |
| பிரேசில் — ஐடிஐ | ஒரு நெறிமுறை அறிவுறுத்தலின் மூலம், பிரேசிலின் தேசிய பொது-திறவுகோல் உள்கட்டமைப்பான ICP-பிரேசிலில் பின்-குவாண்டம் வழிமுறைகள் இணைக்கப்படுகின்றன (ஜனவரி 2026). | சான்றிதழ் வழங்கலில் படிப்படியாக |
| லத்தீன் அமெரிக்காவின் பிற பகுதிகள் (மெக்சிகோ, கொலம்பியா, பெரு, சிலி…) | இதை எழுதும் நேரத்தில் PQC-க்கென பிரத்யேகமான தேசிய ஆணை எதுவும் வெளியிடப்படவில்லை. | துறைசார் ஒழுங்குமுறை அமைப்புகள், PCI DSS மற்றும் வாடிக்கையாளர் ஒப்பந்தங்கள் வழியாகக் கடமைகள் எழுகின்றன. |
மூன்று வேறுபாடுகள் ஒரு அட்டவணை வரிசையை விட அதிக மதிப்புள்ளவை.
- ஆஸ்திரேலியா மற்ற எல்லோரையும் விட ஐந்து ஆண்டுகள் முன்னிலையில் உள்ளது. ASD-யின் வழிகாட்டுதல், “2030-க்குள் பலவீனமான அளவுருக்களைப் பயன்பாட்டிலிருந்து நீக்குங்கள்” என்பதல்ல; அது “2030-ஆம் ஆண்டின் இறுதிக்குள் இந்த மாற்றத்தை நிறைவு செய்திருக்க வேண்டும்” என்பதாகும். மேலும், அந்தத் தேதிக்குள், “ரிவெஸ்ட்-ஷமிர்-ஆட்லெமன் (RSA), டிஃபி-ஹெல்மன் (DH), எலிப்டிக் கர்வ் டிஃபி-ஹெல்மன் (ECDH) மற்றும் எலிப்டிக் கர்வ் டிஜிட்டல் சிக்னேச்சர் அல்காரிதம் (ECDSA) போன்ற அடிப்படை குறியாக்க வழிமுறைகள் உட்பட” பாரம்பரிய சமச்சீரற்ற குறியாக்கவியலின் பயன்பாட்டை நிறுத்துமாறு ISM பரிந்துரைக்கிறது. நீங்கள் ஆஸ்திரேலியாவில் செயல்பட்டாலோ அல்லது ஆஸ்திரேலிய அரசாங்க விநியோகச் சங்கிலிகளில் விற்பனை செய்தாலோ, அதுவே நீங்கள் கட்டுப்படுத்தும் தேதியாகும், 2035 அல்ல.
- சீனா ஒரு இறையாண்மைப் பாதையில் இயங்குகிறது. அது ML-KEM மற்றும் ML-DSA-ஐ ஏற்றுக்கொள்ளவில்லை; மாநில குறியாக்கவியல் நிர்வாகத்தின் நிறுவனம், அடுத்த தலைமுறை வணிக வழிமுறைகளுக்காகத் தனது சொந்த அழைப்பை விடுத்தது, அதற்கான சமர்ப்பிப்புகள் ஜூன் 2026-இல் முடிவடையும். standardபின்பற்ற வேண்டியவை. ஒரு பன்னாட்டு நிறுவனத்தைப் பொறுத்தவரை, இதன் பொருள் திட்டமிடுதல் ஆகும். இரண்டு குவாண்டம் பிந்தைய அல்காரிதம் குடும்பங்கள் ஒரே களத்தில் உள்ளன; இவற்றில், நீள்வட்ட வளைவை அடிப்படையாகக் கொண்டதாலும், சமமாக ஷோர்-உடைக்கப்பட்டதாலும், தற்போதைய முன்னணி அல்காரிதமாக SM2 இடம்பெயர்கிறது. இத்துடன் கிரிப்டோ-சுறுசுறுப்பு என்பது ஒரு கருத்தியல் நிலையிலிருந்து நீங்கிவிடுகிறது.
- உலகின் பெரும்பாலான நாடுகளில் தேசிய அளவிலான PQC கட்டாயம் என்பதே இல்லை — மேலும் அது பெரிய மாற்றங்களையும் ஏற்படுத்துவதில்லை. லத்தீன் அமெரிக்காவின் பெரும்பாலான பகுதிகளிலும், மத்திய கிழக்கு மற்றும் ஆசிய-பசிபிக் பகுதிகளின் பெரும்பகுதியிலும், PQC-க்கான காலக்கெடு எதுவும் வெளியிடப்படவில்லை. எல்லைகளைப் புறக்கணிக்கும் மூன்று வழிகள் மூலமாகவே கடமைகள் தொடர்ந்து வந்து சேர்கின்றன: துறைசார் கட்டுப்பாட்டாளர்கள் (நிதி நிறுவனங்களுக்கான சிங்கப்பூர் பாணியிலான ஆலோசனை; ஒரு மத்திய வங்கியின் எதிர்பார்ப்புகள்), கிடைமட்ட... standardஏற்கனவே குறியாக்கவியல் சரக்குகளை (PCI DSS, ISO/IEC 27001 கட்டுப்பாட்டுத் தொகுப்புகள்) கோரும் நிறுவனங்கள் மற்றும் வாடிக்கையாளர்கள். ஐரோப்பிய ஒன்றியம், ஆஸ்திரேலியா அல்லது அமெரிக்காவின் கூட்டாட்சி வாங்குபவருக்குப் பொருட்களை வழங்கும் ஒரு நிறுவனம், ஒப்பந்தத்தின் மூலம் அவர்களின் காலக்கெடுவைப் பெறுகிறது.
ஒரு தனியார் அமைப்பைக் கட்டுப்படுத்துவது எது?
தேசிய செயல் திட்டங்களை ஒரு கணம் ஒதுக்கி வைப்போம். பெரும்பாலான தனியார் நிறுவனங்களுக்கு, அமல்படுத்தக்கூடிய கடமைகள் நான்கு இடங்களிலிருந்து வருகின்றன; அவற்றுள் எதுவும் இழப்பீட்டுத் தொகைக்காக எழுதப்படவில்லை:
- NIS2 (Directive (EU) 2022/2555), பிரிவு 21(2)(h)-இல், ஒரு அடிப்படை இடர்-மேலாண்மை நடவடிக்கையாக, “கிரிப்டோகிராஃபி மற்றும், பொருத்தமான இடங்களில், என்கிரிப்ஷன் ஆகியவற்றின் பயன்பாடு தொடர்பான கொள்கைகள் மற்றும் நடைமுறைகளை” கோருகிறது. COM(2026) 13, பிரிவு 7(2)-இல் PQC மாற்றத்தைச் சேர்ப்பதன் மூலம் குவாண்டம் பரிமாணத்தை வெளிப்படையாகக் குறிப்பிடும்.
- டோரா - தி டிஜிட்டல் செயல்பாட்டு பின்னடைவு சட்டம் மற்றும் அதன் தொழில்நுட்பம் standards, ஆணையத்தின் ஒப்படைக்கப்பட்ட ஒழுங்குமுறை (ஐரோப்பிய ஒன்றியம்) 2024/1774பிரிவு 6-இன்படி, நிதி நிறுவனங்கள் தங்கள் குறியாக்கக் கொள்கையில், "குறியாக்கப் பகுப்பாய்வில் ஏற்படும் முன்னேற்றங்களின் அடிப்படையில், தேவைப்படும் இடங்களில் குறியாக்கத் தொழில்நுட்பத்தைப் புதுப்பிப்பதற்கோ அல்லது மாற்றுவதற்கோ ஆன வழிமுறைகளை" உள்ளடக்க வேண்டும்; மேலும், அவற்றால் புதுப்பிக்க முடியாத பட்சத்தில், "இணைய அச்சுறுத்தல்களுக்கு எதிரான மீள்திறனை உறுதிசெய்யும் தணிப்பு மற்றும் கண்காணிப்பு நடவடிக்கைகளை மேற்கொள்ள வேண்டும்". இது ஒரு மேற்பார்வையாளருடன் இணைக்கப்பட்ட குறியாக்க-சுறுசுறுப்புக் கடமையாகும், மேலும் அதன் முன்னுரைகள் பெரும் முன்னேற்றங்களை வெளிப்படையாகக் குறிப்பிடுகின்றன.
- PCI DSS v4.0 தேவை 12.3.3 பெரும்பாலான நிறுவனங்கள் உணராமல் ஏற்கனவே தவறும் இந்த ஒன்று, ஒரு மறைமுகமான PQC தேவையாகும். PCI SSC இதை, “பயன்பாட்டில் உள்ள குறியாக்க சைஃபர் தொகுப்புகள் மற்றும் நெறிமுறைகளை குறைந்தது ஒவ்வொரு 12 மாதங்களுக்கும் ஒருமுறை ஆவணப்படுத்தி மதிப்பாய்வு செய்வதற்கான ஒரு புதிய தேவை” என்று விவரிக்கிறது, மேலும் இது ஒரு சிறந்த நடைமுறையாக இருப்பது நிறுத்தப்பட்டது. 31 மார்ச் 2025PQC காலக்கெடுவும் இல்லை, குவாண்டம் அல்காரிதம் பட்டியலும் இல்லை — ஆனால் வருடாந்திர கிரிப்டோகிராஃபிக் இன்வென்டரியும், கிரிப்டோகிராஃபிக் மாற்றத்திற்குப் பதிலளிப்பதற்கான ஆவணப்படுத்தப்பட்ட திட்டமும் முன்கூட்டியே உள்ளன.cisஒரு PQC திட்டத்திற்குத் தேவையான, ஏற்கனவே நடைமுறையில் உள்ள மற்றும் தணிக்கை செய்யப்பட்ட கட்டுப்பாடுகளை மட்டும் வழங்கவும்.
- கொள்முதல் அடுக்கு. இரண்டு பிரிவுகள் எந்தவொரு தேசிய செயல் திட்டத்தையும் விட விரிவான தாக்கத்தை ஏற்படுத்தும். சைபர் பின்னடைவு சட்டம் (ஒழுங்குமுறை (ஐரோப்பிய ஒன்றியம்) 2024/2847) முதல் பொருந்தும். 11 டிசம்பர் 2027 மேலும் ஏற்கனவே ஒரு SBOM டிஜிட்டல் கூறுகளைக் கொண்ட தயாரிப்புகளுக்கான உற்பத்தியாளரின் கடப்பாடு — இது ஒரு CBOM-ஐக் கட்டாயமாக்கவில்லை, ஆனால் இயந்திரத்தால் படிக்கக்கூடிய மூலப்பொருள் பட்டியல்களைத் தயாரிப்பு-இணக்க ஆவணங்களாக நிறுவுகிறது. மேலும் அமெரிக்காவில், EO 14412 தேவைப்படும் ஒரு விதியை முன்மொழியுமாறு கூட்டாட்சி கொள்முதல் ஒழுங்குமுறை (FAR) மன்றத்திற்கு உத்தரவிடுகிறது. காப்பீடு செய்யப்பட்ட ஒப்பந்தக்காரர்கள் PQC வழிமுறைகளை உள்ளடக்கிய NIST FIPS உடன் இணங்குவதற்கு 31 டிசம்பர் 2030க்குள்மேலும் — மிக விரிவான அதிகார வரம்பைக் கொண்ட அந்தப் பிரிவு — உத்தரவிடுகிறது CISA மற்றும் NIST, 270 நாட்களுக்குள் (சுமார்) வெளியிட வேண்டும். 19 மார்ச் 2027ஒரு குறியாக்கப் பொருட்களின் பட்டியலுக்கான குறைந்தபட்ச கூறுகள் குறித்து முகமைகளின் ஆலோசிக்கப்பட்ட பார்வையை விவரிக்கும் பொது வழிகாட்டுதல். இந்தக் கூறுகள், ஒரு வன்பொருள் அல்லது மென்பொருள் கூறால் பயன்படுத்தப்படும் குறியாக்கச் சொத்துக்களின் தானியங்கி மதிப்பீட்டைச் சாத்தியமாக்க வேண்டும்.
அந்தக் கடைசி விஷயம் வாஷிங்டனைத் தாண்டியும் மிகவும் முக்கியத்துவம் வாய்ந்தது. “ஒரு திட்டத்திற்கான குறைந்தபட்ச கூறுகள் SBOM"முன்"cisமென்பொருள் மூலப்பொருட்களின் பட்டியல் (Software bill of materials) எப்படி ஒரு நல்ல யோசனையிலிருந்து உலகளவில் ஒரு ஒப்பந்தக் கலைப்பொருளாக மாறியது என்பதைப் பாருங்கள். CBOM இப்போது அதே பாதையில் தான் செல்கிறது, உடன் தானியங்கி மதிப்பீடு தேவையில் இது எழுதப்பட்டிருந்தால் — கையால் உருவாக்கப்பட்ட விரிதாள் அதை நிறைவு செய்யாது.
வடிவம்: சைக்ளோன்டிஎக்ஸ் சிபிஓஎம்
CycloneDX இருக்கிறது standard அது CBOM-க்கு ஒரு உறுதியான வடிவத்தை அளிக்கிறது. பதிப்பு 1.721 அக்டோபர் 2025 அன்று வெளியிடப்பட்டு, ECMA-424 2வது பதிப்பாக அங்கீகரிக்கப்பட்ட இது, தற்போதைய கிரிப்டோவை மையமாகக் கொண்ட திருத்தமாகும்: இது ஒரு அம்சத்தைச் சேர்க்கிறது. standardகுறியாக்கவியல் பட்டியல் அல்காரிதம் குடும்பங்கள் மற்றும் ஒரு விரிவான பட்டியல் நீள்வட்ட வளைவுகள்குறிப்பாக “தணிக்கைகள், இணக்க மதிப்பாய்வுகள் மற்றும் PQC தயார்நிலை மதிப்பீடுகளை” ஆதரிப்பதற்காக. ஒரு CycloneDX CBOM ஆனது, அல்காரிதம்கள், நெறிமுறைகள், சான்றிதழ்கள் மற்றும் சாவிகள், IVகள், சால்ட்கள் போன்ற தொடர்புடைய பொருட்கள் என நான்கு வகையான கிரிப்டோ சொத்துக்களையும், அவற்றைச் செயல்படுத்தும் மென்பொருள் கூறுகளையும் விவரிக்கிறது.
விஷயம் குறுகியதாக இருந்தாலும் பயனுள்ளது: CBOM குறைந்தபட்ச கூறுகள் வெளியிடப்படும்போது, CycloneDX வடிவமே சந்தையில் ஏற்கனவே புழக்கத்தில் இருக்கும்.
ஒருங்கிணைந்த காலவரிசை
இந்த அமைப்பு கிட்டத்தட்ட எல்லா இடங்களிலும் ஒரே மாதிரியாக இருக்கிறது: கண்டுபிடிப்பு 2026–2028க்குள், அதிக அபாயமுள்ள இடம்பெயர்வு 2030–2031க்குள், மற்ற அனைத்தும் 2035க்குள். அந்த வடிவத்திற்கு எதிராகத் திட்டமிடுங்கள், அப்போது நீங்கள் அவை அனைத்துடனும் பரவலாக ஒத்துப்போவீர்கள். பிறகு, அனைத்தையும் பிணைக்கும் ஒரே தேதியைக் கண்டறியுங்கள். நீங்கள் முதலாவதாக — அது அரிதாகவே 2035 ஆக இருக்கும், மேலும் PCI DSS வரம்பில் உள்ள எவருக்கும் சரக்கு இருப்புப் பொறுப்பு 2025-லேயே தொடங்கிவிட்டது.
இடம்பெயர்வு என்பதே: எதற்குப் பதிலாக எது வருகிறது
காலக்கெடு என்பது விளக்கத்தின் ஒரு பகுதி மட்டுமே. மற்ற பாதி என்பது நீங்கள் உண்மையில் இடம்பெயர்க்கும் விஷயமாகும். க்கு மேலும் இதற்கான பதில், ஒரே ஒரு மாற்றீடு அல்ல, மாறாக வெவ்வேறு முதிர்ச்சி நிலைகள், வெவ்வேறு அளவுகள் மற்றும் மிகவும் மாறுபட்ட விநியோக காலங்களைக் கொண்ட பல மாற்றீடுகளே ஆகும்.
மாற்று வரைபடம்
| இன்று உங்களிடம் இருப்பது | அது என்னவாகிறது | Standard | என்ன பார்க்க வேண்டும் |
|---|---|---|---|
| RSA சாவிப் பரிமாற்றம், DH / ECDH சாவிப் பரிமாற்றம் — TLS, VPN/IPsec, SSH, செய்திப் பரிமாற்றம் | ML-KEM, இன்று நடைமுறையில் X25519 உடன் ஒரு கலப்பினமாக உள்ளது. | FIPS 203 | அவசரமானது: இதுதான் HNDL-ஐ நிறுத்துகிறது. ஏற்கனவே இணைய அளவில் பயன்படுத்தப்பட்டு வருகிறது. |
| RSA / ECDSA / EdDSA பொதுப் பயன்பாட்டுக் கையொப்பங்கள் — சான்றிதழ்கள், டோக்கன்கள், ஆவணங்கள் | ML-DSA | FIPS 204 | அளவுகள். இன்றைய 3.2 kB சராசரி சங்கிலியுடன் ஒப்பிடுகையில், ML-DSA-44 ஒவ்வொரு TLS இணைப்புக்கும் தோராயமாக 15 kB-ஐச் சேர்க்கிறது. |
| வேறுபட்ட கணிதக் கணிப்பு தேவைப்படும் கையொப்பங்கள், அல்லது மிக நீண்ட கால நம்பிக்கை வேர்கள் | SLH-DSA | FIPS 205 | ஹாஷ் அடிப்படையிலான மற்றும் பழமைவாதமானது, ஆனால் பெரிய கையொப்பங்கள் மற்றும் மெதுவான கையொப்பமிடல். |
| நிலைபொருள், மென்பொருள் மற்றும் பாதுகாப்பான துவக்கக் கையொப்பம் | XMSS அல்லது LMS (நிலைத்தன்மை வாய்ந்த ஹாஷ் அடிப்படையிலான), அல்லது SLH-DSA | SP 800-208 | நிலை மேலாண்மை என்பது ஒரு கடினமான செயல்பாட்டுத் தேவையாகும் — ஒருமுறை பயன்படுத்தும் சாவியை மீண்டும் பயன்படுத்துவது திட்டத்தின் பாதுகாப்பைச் சிதைத்துவிடும். |
| அளவு கட்டுப்படுத்தப்பட்ட கையொப்பங்கள் | FN-DSA | FIPS 206 — இன்னும் வெளியிடப்படவில்லை | அதை 2026–2027 திட்டத்தில் சேர்க்க வேண்டாம் |
| ஒரு பின்னல் முறிவுக்கு எதிரான ஒரு தடுப்பு | HQC | மார்ச் 2025-இல் தேர்ந்தெடுக்கப்பட்டது. standard நிலுவையில் | ஒரு மாற்று KEM, ஒரு திட்டம் அல்ல. |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 அல்லது SHA-3; 3DES, MD5, SHA-1 ஆகியவற்றை நீக்கவும். | தற்போதுள்ள FIPS | க்ரோவர் பகுதி: ஒரு அளவுரு மாற்றம், பதிலீடு அல்ல. |
கலப்பின — ஒரு பின்-குவாண்டம் வழிமுறையை ஒரு பாரம்பரிய வழிமுறையுடன் இணைப்பது, இதன் மூலம் தாக்குபவர் இரண்டையும் உடைக்க வேண்டிய கட்டாயம் ஏற்படுகிறது — இதுவே அந்த நிலைமாற்றத்தின் போது எடுக்கப்படும் இயல்பான நிலைப்பாடாகும், மேலும் RFC 9794 (ஜூன் 2025) இறுதியாக standardஅதற்கான சொற்களஞ்சியத்தை (“PQ/T ஹைப்ரிட்”) உருவாக்கியது. இங்கு கொள்கை வேறுபடுகிறது, எனவே இது ஒரு அதிகார வரம்பு சார்ந்த கேள்வி, பொறியியல் விருப்பம் அல்ல: ஸ்பெயினின் CCN, லேட்டிஸ் அடிப்படையிலான கையொப்பங்களை (ML-DSA, FN-DSA) ஹைப்ரிட்மயமாக்கப் பரிந்துரைக்கிறது, அதே நேரத்தில் ஹாஷ் அடிப்படையிலான திட்டங்களுக்கு (XMSS, SLH-DSA) அது தேவையில்லை என்றும் கூறுகிறது, மேலும் ஐரோப்பிய ஒன்றியத்தின் நிலைப்பாடு பரவலாக ஹைப்ரிட் முறைக்குச் சாதகமாக உள்ளது; இதற்கு மாறாக, CNSA 2.0, தேசியப் பாதுகாப்பு அமைப்புகளுக்குத் தூய PQC-ஐ விரும்புகிறது. ஒரு பன்னாட்டு நிறுவனத்திற்கு இரண்டு உள்ளமைப்புகளும் தேவைப்படும், இது அல்காரிதத்தைத் தேர்ந்தெடுப்பதை குறியீட்டிற்குப் பதிலாக உள்ளமைப்பாக மாற்றுவதற்கான ஒரு வாதமாகும்.
நேரடி மாற்று இல்லாத ஒன்று
NIST கொண்டுள்ளது standardசரியாக இரண்டு விஷயங்களை மட்டுமே வரையறுத்தது: திறவுகோல் உள்ளுறைப்பு மற்றும் எண்ணிமக் கையொப்பங்கள். அது ஒரு அமைப்பின் பெரும்பாலான பகுதிகளுக்குப் போதுமானது, ஆனால் மீதமுள்ளவற்றுக்கு ஒன்றுமில்லை. உங்கள் அமைப்புகள் இணை-அடிப்படையிலான கட்டமைப்புகள், அடையாளம் அல்லது பண்புக்கூறு-அடிப்படையிலான மறைகுறியாக்கம், வரம்பு, மறைமுக அல்லது குழு கையொப்பங்கள், அல்லது பிற மேம்பட்ட நெறிமுறை-நிலை மறைகுறியாக்கம் ஆகியவற்றைச் சார்ந்திருந்தால், இன்று இடம்பெயர்வதற்கு அங்கீகரிக்கப்பட்ட குவாண்டம்-பிந்தைய சமமான முறை எதுவும் இல்லை — நேர்மையான பதில் என்னவென்றால், அந்தப் பயன்பாடுகளை இப்போதே அடையாளம் கண்டு, அவற்றை தீர்க்கப்படாதவை எனக் குறியிட்டு, ஒரு தீர்வுக்காகக் காத்திருக்காமல் வெளியேறும் வழியை வடிவமைப்பதே ஆகும். standardவன்பொருள் நம்பகத்தன்மை மூலங்களுக்கும் இதுவே பொருந்தும்: HSMகள் (வன்பொருள் பாதுகாப்பு தொகுதிகள்), TPMகள் மற்றும் ஸ்மார்ட் கார்டுகள் ஆகியவை ஒழுங்குமுறை கால அளவை விட நீண்ட சிலிக்கான் புதுப்பிப்பு சுழற்சிகளில் இயங்குகின்றன.
ஒரே இடமாற்றம் அல்ல, வெவ்வேறு காலக்கெடு கொண்ட பல இடமாற்றங்கள்.
இங்குதான் மாற்று வரைபடம் தயார்நிலை காலவரிசையை மாற்றுகிறது. அவசரத்தின் வரிசையும், காலக்கெடுவின் வரிசையும் ஒன்றல்ல.மேலும், அவற்றுள் ஒன்றை மட்டும் அடிப்படையாகக் கொண்ட ஒரு திட்டம் காலக்கெடுவைத் தவறவிடும்.
- பரிமாற்றத்தில் உள்ள தரவு — திறவுகோல் நிறுவுதல். அதிகபட்ச அவசரம் (இது HNDL மேற்பரப்பு) மற்றும் குறுகிய முன்னணி நேரம்: பெரும்பாலான ஸ்டேக்குகளுக்கு இது ஒரு லைப்ரரி மேம்படுத்தல் மற்றும் உள்ளமைவு மாற்றம் ஆகும். மேலும் இது வெளிப்படையாகக் கையாளக்கூடியது — கிளவுட்ஃபிளேர் அறிக்கை செய்தது அக்டோபர் 2025 அதன் நெட்வொர்க்கிற்கு மனிதர்களால் தொடங்கப்பட்ட டிராஃபிக்கில் பாதிக்கும் மேற்பட்டவை ஏற்கனவே போஸ்ட்-குவாண்டம் கீ அக்ரிமென்ட்டைப் பயன்படுத்தின. இந்த இடைவெளி இணைப்பின் உங்கள் பக்கத்தில் உள்ளது: முதல் 100,000 பொது வலை சேவையகங்களில் சுமார் 39% மட்டுமே இதை ஆதரித்தன, மேலும் கிளவுட்ஃபிளேருக்குப் பின்னால் உள்ள ஆரிஜின் சேவையகங்களில் 3.7% மட்டுமே ஆதரித்தன. தற்போதைய புள்ளிவிவரங்கள் கீழே கொடுக்கப்பட்டுள்ளன. கிளவுட்ஃப்ளேர் ரேடார். இங்கிருந்து தொடங்கி, சீக்கிரமாக முடித்துவிடுங்கள்.
- குறியீடு, நிலைபொருள் மற்றும் பாதுகாப்பான துவக்கக் கையொப்பமிடல். HNDL-இன் அவசரம் குறைவு — யாரும் கையொப்பத்தைச் சேகரிப்பதில்லை — ஆனால் நீண்ட கால அவகாசமும் முன்கூட்டிய காலக்கெடுவும் உண்டு, ஏனெனில் 2027-இல் அனுப்பப்படும் ஒரு சாதனம் 2040-இலும் கையொப்பங்களைச் சரிபார்க்க வேண்டும், மேலும் கையொப்பமிடும் மூலங்கள் பத்தாண்டுகளுக்கும் மேலான ஆயுட்காலத்தைக் கொண்டுள்ளன. standardகள் தயாராக உள்ளன (SP 800-208, SLH-DSA); இதே காரணத்திற்காகத்தான் CNSA 2.0 மற்றும் ஸ்பெயினின் CCN ஆகிய இரண்டும் ஃபார்ம்வேர் கையொப்பமிடுதலுக்கு முன்னுரிமை அளிக்கின்றன. அவசரம் குறைவாக இருந்தாலும் இப்போதே தொடங்குங்கள்.
- PKI மற்றும் சான்றிதழ்கள். இந்த கால அட்டவணையை நீங்கள் கட்டுப்படுத்த முடியாது. 2027-க்கு முன்னர் குவாண்டம் பிந்தைய சான்றிதழ்கள் உலாவிகள் முழுவதும் பரவலாகக் கிடைக்கும் என்றும் நம்பகமானவையாக இருக்கும் என்றும் எதிர்பார்க்கப்படவில்லை, 2025-ஆம் ஆண்டின் பிற்பகுதியில் IETF-இல் கலப்பின சான்றிதழ் வடிவங்கள் இன்னும் ஒரு முடிவுக்கு வரவில்லை, மேலும் சங்கிலி அளவுகள் பல மடங்கு வளர்கின்றன. முன்னோட்டத் திட்டம் மற்றும் வரவு செலவுத் திட்டம்; உங்களுக்குச் சொந்தமில்லாத ஒரு தேதியை வாக்குறுதியளிக்காதீர்கள்.
- சேமிப்பில் உள்ள தரவுகள் மற்றும் நீண்ட கால காப்பகங்கள். மொத்த மறையாக்கம் நன்றாகவே உள்ளது — AES-256 என்பது ஒரு அளவுரு மாற்றம் மட்டுமே. இதற்கு மேலுள்ள திறவுகோல் படிநிலையில்தான் சிக்கல் உள்ளது: அதாவது, RSA அல்லது ECDH-ஐப் பயன்படுத்தும் திறவுகோல் உறையிடல் மற்றும் திறவுகோல் கடத்துதல். மறு மறையாக்கப் பணிகள் மெதுவாக நடைபெறுவதோடு, அவை காப்புப் பிரதிகள், காப்பகங்கள் மற்றும் பொறுப்புடைமை நிதிகளைப் பாதிக்கின்றன.
- உட்பொதிக்கப்பட்ட, செயல்பாட்டுத் தொழில்நுட்பம் (OT) — தொழில்துறை மற்றும் கட்டுப்பாட்டு அமைப்புகள் மற்றும் மூன்றாம் தரப்பு அமைப்புகள். புதுப்பித்தல் சுழற்சிகள் நிர்ணயிக்கப்பட்ட காலக்கெடுவை விட நீண்டவை, மேலும் சில சொத்துக்களை இடம்பெயரச் செய்யவே முடியாது. அவற்றுக்குத் தீர்வு, மாற்றுதல், ஈடுசெய்யும் கட்டுப்பாடுகள் அல்லது ஆவணப்படுத்தப்பட்ட, ஏற்றுக்கொள்ளப்பட்ட இடர் ஆகும் — மேலும் நீங்கள் அவற்றை எவ்வளவு சீக்கிரம் குறிப்பிடுகிறீர்களோ, அந்த அளவிற்கு அந்த ஒவ்வொரு தெரிவும் மலிவானதாக இருக்கும்.
ஒரு GRC திட்டத்திற்கான இரண்டு நடைமுறை விளைவுகள். முதலாவதாக, உங்கள் ஆரம்ப ஒப்பந்தத் தேதியிலிருந்து, இடர் மதிப்பெண்ணை மட்டும் கொண்டு அல்லாமல், கால அவகாசத்தின் அடிப்படையில் பின்னோக்கித் திட்டமிடுங்கள்.தரவரிசைப்படுத்தப்பட்ட நிலுவைப் பட்டியல், உங்களிடம் உள்ள பணிகளில் எதை முதலில் சரிசெய்ய வேண்டும் என்பதை உங்களுக்குத் தெரிவிக்கும். முடியும் விரைவாகச் சரிசெய்யவும்; என்ன செய்ய வேண்டும் என்பதை முன்னணி நேரப் பட்டியல் உங்களுக்குத் தெரிவிக்கும். தொடக்கத்தில் முதலில், பொருட்படுத்தாமல். இரண்டாவதாக, அந்தப் பதிவேட்டில் வழிமுறையை மட்டுமல்ல, அதன் பயன்பாட்டுச் சூழலையும் பதிவு செய்ய வேண்டும்.“இந்தக் களஞ்சியத்தில் உள்ள RSA-2048” என்பது செயல்படுத்தக்கூடியதல்ல; “பொதுப் பயன்பாட்டிற்கான ஒரு சேவையில் திறவுகோல் பரிமாற்றத்திற்காகப் பயன்படுத்தப்படும் RSA-2048” மற்றும் “நிலைபொருளைக் கையொப்பமிடப் பயன்படுத்தப்படும் RSA-2048” என்பவை இரண்டு வெவ்வேறு இலக்குகள், இரண்டு வெவ்வேறு காலக்கெடுக்கள் மற்றும் இரண்டு வெவ்வேறு உரிமையாளர்களைக் கொண்ட இரண்டு வெவ்வேறு திட்டங்கள் ஆகும். அதனால்தான் ஒரு விவரப்பட்டியல், வெறும் நெறிமுறையின் பெயரை மட்டும் அல்லாமல், அடிப்படை வகையையும் குறியாக்கவியல் கண்டறியப்பட்ட தளத்தையும் பதிவு செய்ய வேண்டும் — மேலும், ஒன்றை உருவாக்குவது சொல்வதை விடக் கடினமானது என்பதும் இதனால்தான்.
PQC தயார்நிலை ஏன் கடினம்: குறியாக்கவியல் உண்மையிலேயே எல்லா இடங்களிலும் உள்ளது.
ஒவ்வொரு நிர்வாகமும் முதலில் சரக்கு விவரப் பட்டியலைக் கேட்கிறது, ஏனெனில் சரக்கு விவரப் பட்டியல் தயாரிப்பதுதான் கடினமான பகுதி. நிறுவனங்கள் அதை முயற்சிக்கும் கணத்திலேயே இதை உணர்ந்து கொள்கின்றன.
குறியாக்கவியல் உண்மையில் எங்கே மறைந்துள்ளது
- உங்கள் சொந்த மூலத்தில் உள்ள அழைப்பு தளங்கள் ஒரு சேவையில் கட்டமைக்கப்பட்ட மறைக்குறியீடு, ஒரு பயன்பாட்டு வகுப்பில் தேர்ந்தெடுக்கப்பட்ட ஹாஷ், ஒரு கையொப்பமிடும் நடைமுறையில் பெயரிடப்பட்ட வளைவு. ஒரே மோனோரெப்போவில் எட்டு மொழிகள் என்றால், எட்டு வகையான மரபுத்தொடர்கள் என்று பொருள்.
- சார்ந்திருப்பவை பெரும்பாலான பயன்பாடுகளில் உள்ள குறியாக்கத்தின் பெரும்பகுதி, குழுவினர் ஒருபோதும் வேண்டுமென்றே தேர்ந்தெடுக்காத நூலகங்களான BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink போன்றவற்றால் இயக்கப்படுகிறது. உண்மையில் எந்த வழிமுறை இயங்குகிறது என்பது அந்த நூலகத்தின் பண்பே தவிர, உங்கள் குறியீட்டின் பண்பு அல்ல.
- சான்றிதழ்கள் மற்றும் முக்கிய ஆவணங்கள் — X.509 சான்றிதழ்கள் களஞ்சியங்களில் சரிபார்க்கப்பட்டுள்ளன, PEM திறவுகோல் கோப்புகள் உள்ளமைவு கோப்பகங்களில் உள்ளன, திறவுகோல் சேமிப்பகங்கள் படிமங்களில் பொதிந்துள்ளன.
- உள்கட்டமைப்பு-குறியீடாக மற்றும் நெறிமுறை உள்ளமைவு — ஒரு டெர்ராஃபார்ம் மாட்யூலில் உள்ள குறைந்தபட்ச TLS பதிப்பு, ஒரு இன்க்ரெஸ் கண்ட்ரோலரில் உள்ள சைஃபர் சூட் பட்டியல், ஒரு பேஸ் இமேஜில் உள்ள SSH கட்டமைப்பு.
- கண்டெய்னர் படங்கள் மற்றும் தொகுக்கப்பட்ட பைனரிகள் — யாருடைய மூலக் குறியீட்டு ஸ்கேனும் ஒருபோதும் படிக்காத அடுக்குகளாக இணைக்கப்பட்ட கிரிப்டோ நூலகங்கள்.
- மூன்றாம் தரப்பு தயாரிப்புகள் மற்றும் SaaS உங்களால் பார்க்கவோ மாற்றவோ முடியாத, ஆனால் அதைப் பற்றிக் கேட்க மட்டுமே முடிந்த கிரிப்டோ.
- HSMகள், சாவி மேலாண்மை சேவைகள் மற்றும் பிணைய சாதனங்கள் மென்பொருளுக்கு முற்றிலும் அப்பாற்பட்டு இயங்கும் கிரிப்டோ.
இதை ஒரு ஸ்கேன் அல்லாமல், ஒரு நிரலாக ஆக்கும் நான்கு விஷயங்கள்.
நேர்மையான செய்தி வெளியீடு. ஒரு விவரப்பட்டியல் அதன் வரம்புகளைத் தானே குறிப்பிட்டால் மட்டுமே அது சான்றாக அமையும். “நாங்கள் மூலக்கோப்பு, சார்புநிலைகள், சான்றிதழ்கள், முக்கியக் கோப்புகள் மற்றும் பலவற்றை ஆய்வு செய்தோம்.” IaC "கட்டமைப்பு; நாங்கள் இயக்க நேரத் தரவுப் போக்குவரத்து, TLS கைக்குலுக்கல்கள், HSM உள்ளடக்கங்கள், தொகுக்கப்பட்ட பைனரிகள் அல்லது கண்டெய்னர் அடுக்குகளை ஸ்கேன் செய்யவில்லை" என்பது ஒரு நியாயமான நிலைப்பாடு. பகுதி இல்லாத ஒரு எண் அப்படி அல்ல.
முன்னுரிமை அளித்தல், பட்டியலிடுதல் அல்ல. ஒரு பெரிய அமைப்பு ஆயிரக்கணக்கான கிரிப்டோ கண்டுபிடிப்புகளை உருவாக்குகிறது. ஒரு தட்டையான பட்டியல் பயன்படுத்த முடியாதது. முக்கியமான தரவரிசையானது நான்கு விஷயங்களை ஒருங்கிணைக்கிறது: அந்த அல்காரிதம் ஷோர்-பிரோக்கன் செய்யப்பட்டதா அல்லது வெறுமனே க்ரோவர்-வீக்கன் செய்யப்பட்டதா; அது பாதுகாக்கும் தரவு எவ்வளவு காலம் இரகசியமாக இருக்க வேண்டும் (HNDL காரணி); அது ஒரு நெட்வொர்க்கில் வெளிப்படுத்தப்பட்டுள்ளதா; மற்றும் அது ஒரு சோதனை அமைப்பிலோ அல்லது விற்பனையாளரால் வழங்கப்பட்ட மாதிரியிலோ இல்லாமல், இயங்கும் குறியீட்டில் உண்மையில் அணுகக்கூடியதாக உள்ளதா. "அதிக ஆபத்துள்ள பயன்பாட்டு நிகழ்வுகளுக்கு முதலில் முன்னுரிமை கொடுங்கள்" என்று கூறும் ஒவ்வொரு செயல்திட்டமும் ஒரு முன்னுரிமை அறிவுறுத்தலை வழங்குகிறது, மேலும் அதற்கு நீங்கள் ஒரு அகரவரிசைப் பட்டியலிலிருந்து பதிலளிக்க முடியாது.
சுறுசுறுப்பு, வெறும் மாற்றீடு அல்ல. மாற்று வரைபடம் காட்டியபடி, இலக்குத் தொகுப்பு இன்னும் நகர்ந்து கொண்டிருக்கிறது மற்றும் கலப்பின விதிகள் பிராந்தியத்திற்கு பிராந்தியம் வேறுபடுகின்றன — 2027-ல் நீங்கள் செய்யும் பரிமாற்றம் உங்களுடைய கடைசிப் பரிமாற்றமாக இருக்காது. நிரலில் நேரடியாகப் பதியப்பட்ட நெறிமுறைப் பெயர்கள், நிலைப்படுத்தப்பட்ட மறைக்குறியீட்டுத் தொகுப்புகள், வழங்குநர் அருவமாக்கமின்மை மற்றும் பேச்சுவார்த்தைக்கு உட்படாத நெறிமுறைப் பதிப்புகள் ஆகியவைதான் மாற்றத்தை ஏற்படுத்துகின்றன. அடுத்த மற்றொரு பல்லாண்டுத் திட்டத்திற்கு மாறுங்கள். இவை தாமாகவே கண்டறியப்பட்ட முடிவுகளாகும்; இவற்றை இப்போது சரிசெய்வது மலிவானது, பின்னர் சரிசெய்வதற்குச் செலவு மிக்கது.
விநியோகச் சங்கிலி. உங்களின் மிக மெதுவான மூல அமைப்பை விட வேகமாக உங்களால் இடம்பெயர முடியாது. உங்களின் சார்புநிலைகளில் எவை PQC-ஐ ஆதரிக்கின்றன, எவை கலப்பின முறைகளை வழங்குகின்றன, எவை ஒரு செயல்திட்டத்தை வெளியிட்டுள்ளன, எவை ஒரு CBOM-ஐ வெளியிடுகின்றன — இதுவே உங்கள் முக்கியப் பாதையைத் தீர்மானிக்கிறது. மேலும், NIS2 மற்றும் DORA வழங்குநர்-ஆபத்துக் கடமைகளின் கீழ் ஒரு கொள்முதல் குழுவிற்குத் தேவைப்படும் சான்றாகவும் இது அமைகிறது.
இன்னொரு சிக்கல்: சரக்கு இருப்பு என்பது ஒரு கட்டுப்பாடு, ஒரு திட்டம் அல்ல.
ஒரு கண்டுபிடிப்புப் பயிற்சியை மேற்கொள்வதே இயல்பான உள்ளுணர்வு.cisஅதாவது, ஒரு விரிதாளை உருவாக்கி, அதைத் தாக்கல் செய்ய வேண்டும். PCI DSS ஏற்கனவே தனது பன்னிரண்டு மாத மறுஆய்வுச் சுழற்சியின் மூலம் அதைத் தடுக்கிறது; ஸ்பெயினின் CCN, “குறியாக்கவியல் சொத்துக்கள் மற்றும் அவற்றின் சார்புநிலைகளின் பட்டியலைப் புதுப்பிக்கவும்” என்று கூறி தனது இடமாற்ற சரிபார்ப்புப் பட்டியலை நிறைவு செய்கிறது; மேலும், அமெரிக்காவின் செயல்படுத்தும் குறிப்பாணை இன்னும் வெளிப்படையாக உள்ளது:
கூட்டாட்சி தகவல் தொழில்நுட்பச் சூழல்களின் அளவு மற்றும் சிக்கலான தன்மையைக் கருத்தில் கொண்டு, குறியாக்கவியலைக் கண்டறிவதற்கும் நிர்வகிப்பதற்கும் கைமுறை அணுகுமுறைகள் பெரும்பாலும் போதுமானதாக இருப்பதில்லை. முகமைகள் தங்களின் குறியாக்கவியல் நிலை குறித்த ஒரு விரிவான மற்றும் தொடர்ச்சியாகப் புதுப்பிக்கப்படும் புரிதலை அடைவதற்கு, சாத்தியமான மற்றும் பொருத்தமான சமயங்களில் தானியக்கத்தைப் பயன்படுத்த வேண்டும். இருப்பு மேலாண்மை, கொள்கை அமலாக்கம் மற்றும் இணக்க அறிக்கையிடல் ஆகியவற்றிற்குத் தானியக்கம் இன்றியமையாதது.
குறியாக்கவியல் மாறுகிறது: ஒரு உருவாக்குநர் ஒரு நூலகத்தைச் சேர்க்கிறார், ஒரு அடிப்படைப் படிமம் மாறுகிறது, ஒரு புதிய சேவை இயல்புநிலைக் குறியீட்டுத் தொகுப்புடன் வெளிவருகிறது. ஒவ்வொரு உருவாக்கத்தின்போதும் புதிதாக உருவாக்கப்படும் ஒரு பட்டியல் ஒரு கட்டுப்பாடாகும்; ஆனால், ஆண்டுதோறும் கையால் புதிதாக உருவாக்கப்படும் ஒன்று, நீங்கள் என்றென்றும் மீண்டும் மீண்டும் செய்ய வேண்டிய ஒரு தொல்பொருள் ஆய்வுத் திட்டமாகும்.
நடைமுறையில் “PQC தயார்நிலை” என்பதன் பொருள் என்ன?
விற்பனையாளர் சார்ந்த சொற்களை நீக்கிப் பார்த்தால், PQC தயார்நிலை என்பது தேவைக்கேற்ப ஆறு விஷயங்களை உற்பத்தி செய்யும் திறன் ஆகும்:
- ஒரு குறியாக்க சரக்குப்பட்டியல் ஒரு standard நீங்கள் காணக்கூடிய பரப்புகளை உள்ளடக்கிய, கணினி படிக்கக்கூடிய வடிவம், தானாகவே புதுப்பிக்கப்படுகிறது.
- ஒரு இடர் வகைப்பாடு அதிலுள்ள ஒவ்வொரு சொத்தும்: மாற்றப்பட வேண்டும் (ஷோர்-உடைந்த), இருக்கும் இடத்திலேயே வலுப்படுத்தப்படலாம் (க்ரோவர்-பலவீனப்படுத்தப்பட்ட), அல்லது ஏற்கனவே குவாண்டம்-பாதுகாப்பானது.
- தரவரிசைப்படுத்தப்பட்ட இடமாற்ற நிலுவை அது தரவின் நீடித்த தன்மை, வெளிப்பாடு மற்றும் சென்றடைதல் ஆகியவற்றை பிரதிபலிப்பதால், “அதிக ஆபத்துள்ள பயன்பாட்டுச் சூழல்களுக்கு முதலில் முன்னுரிமை” என்பது பதிலளிக்கப்பட வேண்டிய ஒன்றாகும்.
- ஒரு செய்தி அறிக்கை உங்கள் பலவீனங்களை வெளிப்படையாகச் சுட்டிக்காட்டும்.
- இணக்கச் சான்றுகள் உங்களைக் கட்டுப்படுத்தும் ஆட்சிமுறைகளுடன், அவற்றின் தேதிகளுடன் இணைக்கப்பட்டுள்ளது.
- விநியோகச் சங்கிலி தயார்நிலைக் கண்ணோட்டம் உங்கள் இடமாற்றத்தைத் தடுக்கும் மூலங்கள் எவை என்பதை உங்களுக்குத் தெரிவிக்கிறது.
சாவி சுழற்சி, சான்றிதழ் ஆயுட்காலம், HSM ஒருங்கிணைப்பு, பிணையக் கண்டறிதல் போன்ற மற்ற அனைத்தும் முக்கியமானவைதான், ஆனால் அவை இந்த ஆறிற்கும் கீழானவையே. நீங்கள் கண்டறியாத ஒன்றை உங்களால் சுழற்சி செய்ய முடியாது.
சைஜெனி எவ்வாறு உதவுகிறது
சைஜெனி குவாண்டம்-பாதுகாப்பான இணக்கம் உங்கள் கணினியில் ஏற்கனவே இயங்கும் ஸ்கேனிலிருந்து இந்த ஆறு தரவுகளையும் இந்தத் திறன் உருவாக்குகிறது. pipelineதனியான கிரிப்டோ-எஸ்டேட் தயாரிப்பு இல்லை, முகவர் இல்லை, நீங்கள் உருவாக்கும் முறையில் எந்த மாற்றமும் இல்லை — கிரிப்டோ கண்டறிதல் இதனுடன் இணைந்தே இயங்குகிறது. SCA (மென்பொருள் தொகுப்புப் பகுப்பாய்வு — சார்புநிலை ஆய்வு), SAST (நிலையான பயன்பாட்டுப் பாதுகாப்புச் சோதனை — மூலக் குறியீடு ஆய்வு) மற்றும் IaC உங்களிடம் ஏற்கனவே உள்ள பகுப்பாய்வு.
1 · சிபிஓஎம். Xygeni, Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP மற்றும் Swift ஆகிய மொழிகளில், அல்காரிதம்கள், நெறிமுறைகள், சான்றிதழ்கள் மற்றும் சாவிகள், சால்ட்கள் போன்ற தொடர்புடைய பொருட்கள் ஆகிய நான்கு கிரிப்டோ சொத்து வகைகளையும் உள்ளடக்கிய ஒரு CycloneDX CBOM-ஐ வெளியிடுகிறது, மேலும் ஒவ்வொரு அல்காரிதத்தையும் அதைச் செயல்படுத்தும் நூலகத்துடன் இணைக்கிறது. கிரிப்டோ சொத்துக்கள், கூறுகள், பாதிப்புகள், இரகசியங்கள் மற்றும் பலவற்றுடன், இந்தத் தளத்தில் முதல் தர சரக்குப் பொருள்களாகும். IaC கண்டுபிடிப்புகள், எனவே அவை ஒரே தோற்றம் மற்றும் வரலாற்றைக் கொண்டுள்ளன. முக்கியப் பொருள் ஒருபோதும் சரக்குப்பட்டியலில் சேர்க்கப்படுவதில்லை — அதன் இருப்பு, வகை மற்றும் இருப்பிடம் மட்டுமே சேர்க்கப்படும்.
2 · குவாண்டம் இடர் வகைப்பாடு. ஒவ்வொரு சொத்தும் குறியிடப்பட்டுள்ளது குறுகிய உடைந்த (பொதுத் திறவுகோல், மாற்றப்பட வேண்டும்), க்ரோவர்-பலவீனமடைந்த (சமச்சீர் அல்லது ஹாஷ், இடத்திலேயே கடினப்படுத்தக்கூடியது) அல்லது pqc-பாதுகாப்பானமேலும், HNDL வெளிப்பாட்டிற்காகக் குறியிடப்பட்டது. இதே வேறுபாடுதான் இதற்கும் காரணமாக அமைகிறது. SAST அடிப்படை வகையின் அடிப்படையில் கிளைக்கும் சரிசெய்தல் ஆலோசனையில், RSA மற்றும் ECC ஆகியவை "மாற்றத்தின் போது ஒரு கலப்பினக் கட்டமைப்பைப் பயன்படுத்தி, ML-KEM அல்லது ML-DSA-க்கு மாறுங்கள்" என்றும், AES-128 மற்றும் SHA-256 ஆகியவை "திறவுகோல் அல்லது டைஜெஸ்ட் அளவை அதிகரிக்கவும்" என்றும் அறிவுறுத்தப்படுகின்றன. இது வேண்டுமென்றே செய்யப்படுகிறது — ஒரு குவாண்டம் எதிரிக்கு எதிராக ஒரு பெரிய RSA திறவுகோலைப் பரிந்துரைப்பது, எதுவும் கூறாமல் இருப்பதை விட மோசமானது, மேலும் இந்த இரண்டு நிகழ்வுகளையும் குழப்பும் எந்தவொரு கருவியும் அதைத்தான் செய்யும்.
3 · தரவரிசைப்படுத்தப்பட்ட இடமாற்றப் பணி நிலுவை. ஒரு நேரடியான பட்டியலுக்குப் பதிலாக, சைஜெனி ஒவ்வொரு குவாண்டம் பாதிப்புக்குள்ளாகக்கூடிய அம்சத்திற்கும் குவாண்டம் பாதிப்பு, தரவின் ஆயுட்காலம் மற்றும் உணர்திறன், பிணைய வெளிப்பாடு, சென்றடைதல் மற்றும் வணிக மதிப்பு ஆகியவற்றின் அடிப்படையில் 0–100 வரை மதிப்பெண் வழங்கி, தரவரிசைப்படுத்தப்பட்ட ஒரு நிலுவைப் பட்டியலை வெளியிடுகிறது. இதுவே “2030-க்குள் அதிக ஆபத்துள்ள பயன்பாட்டு நிகழ்வுகள்” என்பதை ஒரு முழக்கத்திலிருந்து ஒரு பணிக் வரிசையாக மாற்றுகிறது.
4 · பரப்பு வரைபடம். சைஜெனி, அது ஆராய்ந்தவை மற்றும் ஆராயாதவை பற்றிய அறிக்கைகளை அளிக்கிறது: மூலக் குறியீடு, சான்றிதழ்கள், சார்புநிலை ஒதுக்கீடு, தனிப்பட்ட திறவுகோல் கோப்புகள் மற்றும் பல. IaC உள்ளமைவுகள் உள்ளடக்கப்பட்டவை, பகுதியளவு உள்ளடக்கப்பட்டவை அல்லது உள்ளடக்கப்படாதவை எனப் பட்டியலிடப்படுகின்றன; மேலும் இயக்கநேர மற்றும் பிணையப் போக்குவரத்து, TLS கைக்குலுக்கல்கள், HSM மற்றும் KMS உள்ளடக்கங்கள், தொகுக்கப்பட்ட பைனரிகள் மற்றும் கொள்கலன்-அடுக்கு நூலகங்கள் ஆகியவை வெளிப்படையாகக் கண்டறியப்படாத பகுதிகளாகப் பெயரிடப்பட்டுள்ளன. தனது வரம்புகளைத் தானே குறிப்பிடும் ஒரு கருவிக்குத் தணிக்கையாளர்கள் நன்றாகப் பதிலளிக்கின்றனர்; எங்கள் அனுபவத்தில், அவ்வாறே செய்கின்றனர். CISஓஎஸ்
5 · இணக்கச் சான்று. இணக்கப் பொறிமுறையானது கிரிப்டோ இருப்பை ஆறு விதிமுறைகளின் கீழ் மதிப்பீடு செய்து, அவற்றின் உண்மையான காலக்கெடுவிற்குள் தேர்ச்சி, பகுதித் தோல்வி அல்லது தோல்வி என்ற தீர்ப்புகளை வழங்குகிறது: NIST IR 8547, என்எஸ்ஏ சிஎன்எஸ்ஏ 2.0, அந்த ஐரோப்பிய ஒன்றிய PQC செயல் திட்டம்மற்றும் குவாண்டம் பிந்தைய துணைக்குழுக்கள் பிசிஐ டிஎஸ்எஸ் 4.0, டோரா மற்றும் NIS2இது அதே இணக்க ஸ்கேனரில் அமர்ந்திருக்கிறது. CIS மென்பொருள் விநியோகச் சங்கிலி அளவுகோல், OWASP SCVS மற்றும் OpenSSF standardஎனவே, உங்கள் மென்பொருள் விநியோகச் சங்கிலி இணக்கத்தின் மற்ற பகுதிகளைப் போலவே, PQC நிலை அறிக்கைகளும் அதே வழிமுறையின் மூலமே சமர்ப்பிக்கப்படுகின்றன. ASD, CCCS, CCN போன்ற பிற அமைப்புகளிடமிருந்து உறுதியான காலக்கெடுவைப் பெறும் நிறுவனங்கள், அதே ஆதாரங்களைக் கொண்டு செயல்படலாம். ஏனெனில், அந்த செயல் திட்டங்கள் அனைத்தும் ஒரே 2030/2035 கட்டமைப்பை அடிப்படையாகக் கொண்டவை; ஆஸ்திரேலியாவின் 2030 இறுதி நிறைவுத் தேதியை மட்டும் தனியாகக் கண்காணிக்க வேண்டும்.
6 · விநியோகச் சங்கிலி தயார்நிலை. ஒவ்வொரு சார்புநிலையும் குவாண்டம் பிந்தைய தயார்நிலை பண்புக்கூறு ஒன்றைக் கொண்டுள்ளது — அது PQC-ஐ ஆதரிக்கிறதா, கலப்பு முறைகளை வழங்குகிறதா, வெளியிடப்பட்ட செயல்திட்டத்தைக் கொண்டுள்ளதா போன்றவை — இதன் மூலம் உங்கள் முக்கியப் பாதையில் எந்த மூலங்கள் அமைந்துள்ளன என்பதை நீங்கள் கண்டறிந்து, கொள்முதலுக்கான விற்பனையாளர் தயார்நிலைக் கண்ணோட்டத்தை உருவாக்கலாம்.
ஆறிற்கு அப்பால்: கிரிப்டோ-அஜிலிட்டி கண்டுபிடிப்புகள். சைஜெனி, உருவாக்கும் வடிவங்களையும் சுட்டிக்காட்டுகிறது. அடுத்த இடம்பெயர்வு என்பது ஒரு மீள்எழுத்து — நிரலில் நேரடியாகப் பதியப்பட்ட நெறிமுறை மற்றும் வளைவுத் தேர்வுகள், விடுபட்ட வழங்குநர் நுண்புலக்கூறு, நிலைநிறுத்தப்பட்ட மரபுவழி மறைக்குறியீட்டுத் தொகுப்புகள், பேச்சுவார்த்தைக்கு உட்படாத நெறிமுறைப் பதிப்புகள். பலவீனமான மற்றும் குவாண்டம் பாதிப்புக்குள்ளாகக்கூடிய மறைக்குறியீட்டை, உங்களின் மற்ற கண்டுபிடிப்புகளைப் போலவே அதே கொள்கை அடுக்கு மூலமாகவே செயல்படுத்த முடியும். எனவே, முற்றிலும் புதியதான, ஷோர்-உடைந்த ஒரு நெறிமுறையை இதில் சிக்க வைக்க முடியும். pull request அடுத்த ஆண்டு தணிக்கையில் என்பதற்குப் பதிலாக.
முக்கிய பயணங்கள்
- எதையும் திட்டமிடுவதற்கு முன், உங்களின் முந்தைய ஒப்பந்தத் தேதியைக் கண்டறியுங்கள். பெரும்பாலான செயல் திட்டங்கள் அதிக அபாயம் உள்ளவற்றுக்கு 2030-ஐயும், மற்றவற்றுக்கு 2035-ஐயும் இலக்காகக் கொண்டுள்ளன — ஆனால் ஆஸ்திரேலியா எதிர்பார்க்கிறது முழு 2030-ஆம் ஆண்டின் இறுதிக்குள் மாற்றம் நிறைவடையும், மேலும் PCI DSS 2025-ஆம் ஆண்டில் இருந்து இருப்புப் பட்டியலைக் கோரத் தொடங்கியது.
- அதிகார வரம்பை அல்ல, வடிவத்தை எதிர்த்துத் திட்டமிடுங்கள். 2026–2028-க்குள் கண்டறிதல், 2030–2031-க்குள் அதிக இடர் கொண்ட இடமாற்றம், 2035-க்குள் நிறைவு. ஒருமுறை சீரமைத்தால், அவற்றில் பெரும்பாலானவற்றை நிறைவேற்றிவிடலாம்; விதிவிலக்குகளைத் தனியாகக் கண்காணிக்கவும்.
- முதலில் சரக்கு இருப்பிலிருந்து தொடங்குங்கள், ஏனென்றால் எல்லோரும் அதைத்தான் முதலில் கேட்கிறார்கள். ஐரோப்பிய ஒன்றியம், ஸ்பெயின், கனடா, ஆஸ்திரேலியா, சிங்கப்பூரின் MAS மற்றும் PCI DSS ஆகிய அனைத்தும் ஒரே இலக்குடன் தொடங்குகின்றன.
- CBOM-ஐ வடிவமாகப் பயன்படுத்தவும். ஐரோப்பிய ஒன்றியத்தின் செயல்திட்டம் அதனைப் பெயரிட்டுப் பரிந்துரைக்கிறது; CBOM குறைந்தபட்சக் கூறுகள் குறித்த அமெரிக்க வழிகாட்டுதல் சுமார் மார்ச் 2027-இல் வெளிவரவுள்ளது மற்றும் அது வெளிப்படையாகக் கோருகிறது. தானியங்கி மதிப்பீடு.
- ஷோரையும் க்ரோவரையும் ஒருபோதும் குழப்பிக்கொள்ளாதீர்கள். பொதுத் திறவுகோல் மாற்றப்பட வேண்டும்; சமச்சீர் மற்றும் ஹாஷ் திறவுகோல்களை இருக்கும் இடத்திலேயே வலுப்படுத்தலாம். இவற்றை ஒன்றாகக் கலக்கும் சரிசெய்தல் ஆலோசனை, எந்த ஆலோசனையும் வழங்காததை விட மோசமானது.
- HNDL உங்கள் உண்மையான காலக்கெடுவை நிர்ணயிக்கிறது. 2035-க்குப் பிறகும் இரகசியமாக வைத்திருக்க வேண்டிய தரவுகள் இன்று வெளிப்படுகின்றன. கையொப்பங்களைக் காட்டிலும், தரவுப் பரிமாற்றத்தின்போது அதைப் பாதுகாக்கும் TLS, IKE போன்ற திறவுகோல் அமைப்புகளுக்கு முன்னுரிமை கொடுங்கள்.
- இடரின் அடிப்படையில் மட்டுமல்ல, காலக்கெடுவின் அடிப்படையிலும் திட்டமிடுங்கள். சாவி நிறுவுதல் அவசரமானது ஆனால் விரைவானது; நிலைபொருள் கையொப்பமிடுதல் மற்றும் PKI ஆகியவை அவசரமானவை அல்ல, ஆனால் மெதுவானவை, மேலும் மெதுவான பணிகள் முதலில் தொடங்கப்பட வேண்டும். உங்களால் மாற்ற முடியாத எதையும் — பழைய வன்பொருள், முடக்கப்பட்ட மூன்றாம் தரப்பு தயாரிப்புகள் போன்றவை — இந்த ஆண்டு குறிப்பிட வேண்டும், ஏனெனில் மாற்றுவது மட்டுமே எஞ்சியிருக்கும் ஒரே வழி, அதற்கும் ஒரு நிதிநிலைச் சுழற்சி தேவைப்படுகிறது.
- வழிமுறையை மட்டும் பதிவு செய்யாதீர்கள், அதன் பயன்பாட்டுச் சூழலையும் பதிவு செய்யுங்கள். TLS ஹேண்ட்ஷேக்கைப் பாதுகாக்கும் RSA-வும், ஃபார்ம்வேரில் கையொப்பமிடும் RSA-வும் வெவ்வேறு இலக்குகள், காலக்கெடுக்கள் மற்றும் உரிமையாளர்களைக் கொண்ட இரண்டு வெவ்வேறு திட்டங்களாகும். அல்காரிதம் பெயர்களை மட்டும் பட்டியலிடும் ஒரு பட்டியல், ஒரு இடமாற்றத்தை வழிநடத்த முடியாது.
- நேர்மையான கவரேஜ் வரைபடத்தைக் கோருங்கள். ஒரு மூலக் குறியீட்டை ஆய்வு செய்வதன் மூலம் முழுமையான குறியாக்கப் பார்வையைப் பெறுவதாகக் கூறும் எந்தவொரு கருவியும், அதன் நோக்கத்தை மிகைப்படுத்தி விற்கிறது. ஒரு கருவியால் எதைப் பார்க்க முடியுமோ, அதைப்போலவே அதனால் எதைப் பார்க்க முடியுமோ அதுவும் தணிக்கையாளருக்கு முக்கியமானது.
- இரண்டாவது இடமாற்றத்திற்காக உருவாக்குங்கள். FIPS 206 இறுதியானது அல்ல, HQC அல்ல standardமயமாக்கப்பட்டது, மேலும் சீனாவும் கொரியாவும் standardதங்கள் சொந்தக் குடும்பங்களை உள்ளடக்குதல். ஒரு பன்னாட்டு நிறுவனம் ஒன்றுக்கு மேற்பட்ட குவாண்டம் பிந்தைய வழிமுறைத் தொகுப்புகளைக் கொண்டிருக்கும்; கிரிப்டோ-சுறுசுறுப்பு கண்டுபிடிப்புகள் இப்போது மலிவாகவும், 2031-ல் விலை உயர்ந்ததாகவும் இருக்கும்.
- இதைத் தானியங்குபடுத்துங்கள் அல்லது மீண்டும் செய்யவும். ஒவ்வொரு உருவாக்கத்தின்போதும் புதுப்பிக்கப்படும் ஒரு குறியாக்கப் பட்டியல் ஒரு கட்டுப்பாடாகும். ஒரு விரிதாள் என்பது, அது கையொப்பமிடப்பட்ட நாளிலிருந்தே நகரத் தொடங்கும் ஒரு புகைப்படம் போன்றது.
மேலும் படிக்க
கண்டறியப்பட்டவை, குவாண்டம்-ஆபத்து வகைப்பாடு மற்றும் முன்னுரிமை மதிப்பெண் வழங்கும் முறை எவ்வாறு செயல்படுகின்றன, ஒவ்வொரு இணக்க விதிமுறையும் எதன் அடிப்படையில் மதிப்பிடப்படுகிறது, மற்றும் அறிக்கைகளை எவ்வாறு பெறுவது போன்ற முழுமையான தொழில்நுட்ப விவரங்கள் Xygeni ஆவணத்தில் உள்ளன.
- சைஜெனி: “குவாண்டம்-பாதுகாப்பான இணக்கம்சைஜெனி டாக்ஸ்.
- சைஜெனி: “Xygeni CLI உடன் CBOM ஐ உருவாக்கவும்சைஜெனி டாக்ஸ்.
- சைஜெனி: “இணக்கத்திற்கு ஆதரவளிக்கப்பட்டது standardsசைஜெனி டாக்ஸ்.
Standardகள் மற்றும் வழிமுறைகள்:
- NIST: “IR 8547 (ஆரம்பப் பொது வரைவு): குவாண்டம் பிந்தைய மறைகுறியாக்கத்திற்கு மாறுதல் Standardsநவம்பர் 2024.
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)ஆகஸ்ட் 2024.
- NIST: “IR 8545: NIST PQC-யின் நான்காவது சுற்று குறித்த நிலை அறிக்கை Standardமயமாக்கல் செயல்முறைமார்ச் 2025.
- NIST: “SP 800-57 பகுதி 1 திருத்தம் 5: முக்கிய நிர்வாகத்திற்கான பரிந்துரை— அட்டவணை 2, ஒப்பிடத்தக்க பாதுகாப்பு வலிமைகள்.
- NIST: “SP 800-208: நிலை சார்ந்த ஹாஷ் அடிப்படையிலான கையொப்பத் திட்டங்களுக்கான பரிந்துரை(LMS, HSS, XMSS, XMSS^MT). அக்டோபர் 2020.
- ஐஇடிஎஃப்: “RFC 9794: குவாண்டம் பிந்தைய பாரம்பரிய கலப்பினத் திட்டங்களுக்கான கலைச்சொற்கள்ஜூன் 2025.
- கிளவுட்ஃப்ளேர்: “2025-இல் குவாண்டம் பிந்தைய இணையத்தின் நிலைமற்றும் “கிளவுட்ஃப்ளேர் ரேடார்".
- சைக்ளோன்டிஎக்ஸ்: “குறியாக்கவியல் மூலப்பொருட்கள் பட்டியல் (CBOM)"மற்றும்"சைக்ளோன்டிஎக்ஸ் வி1.7 வெளியீடுஅக்டோபர் 2025.
தேசிய மற்றும் பிராந்திய செயல் திட்டங்கள்:
- ASD (ஆஸ்திரேலியா): “குவாண்டம் பிந்தைய மறைகுறியாக்கத்திற்கான திட்டமிடல்செப்டம்பர் 2025.
- NIS ஒத்துழைப்புக் குழு: “குவாண்டம் பிந்தைய மறைகுறியாக்கத்திற்கு மாறுவதற்கான ஒரு ஒருங்கிணைந்த செயலாக்க செயல்திட்ட வரைபடம்ஜூன் 2025.
- CCN (ஸ்பெயின்): “CCN-TEC 009 / BP-37 — மாற்றத்திற்கான பரிந்துரைகள்ஜூலை 2026.
- ஐரோப்பிய ஆணையம்: “ஆணையப் பரிந்துரை (ஐரோப்பிய ஒன்றியம்) 2024/1101” (11 ஏப்ரல் 2024) மற்றும் “COM(2026) 13 — நெறிமுறை (EU) 2022/2555 (NIS2) ஐத் திருத்துவதற்கான முன்மொழிவு(20 ஜனவரி 2026).
- NCSC (UK): “குவாண்டம் பிந்தைய மறைகுறியாக்கத்திற்கு மாறுவதற்கான காலக்கெடுமார்ச் 2025.
- கனடிய இணையப் பாதுகாப்பு மையம்:கனடா அரசாங்கத்திற்கான குவாண்டம் பிந்தைய மறைகுறியாக்கத்திற்கு மாறுவதற்கான செயல்திட்ட வரைபடம் (ITSM.40.001)ஜூன் 2025.
- வெள்ளை மாளிகை: “நிர்வாக ஆணை 14412 — மேம்பட்ட குறியாக்கத் தாக்குதல்களிலிருந்து தேசத்தைப் பாதுகாத்தல்” (22 ஜூன் 2026) மற்றும் OMB “எம் 26-15(24 ஜூன் 2026).
- என்எஸ்ஏ: “குவாண்டம் பிந்தைய இணையப் பாதுகாப்பு வளங்கள் (CNSA 2.0)".
- கிரிப்டோரெக் (ஜப்பான்):கிரிப்டோரெக்— எம்.எல்-கெம், மார்ச் 2026-ல் பரிந்துரைக்கப்பட்ட மறைக்குறியீடுகள் பட்டியலில் சேர்க்கப்பட்டது.
- எம்ஏஎஸ் (சிங்கப்பூர்): “குவாண்டம் உடன் தொடர்புடைய இணையப் பாதுகாப்பு அபாயங்களைக் கையாள்வது குறித்த ஆலோசனைபிப்ரவரி 2024.
- NZISM (நியூசிலாந்து): “குவாண்டம் பிந்தைய மறைகுறியாக்கத்திற்கான தயாரிப்பு".
- ஐசிசிஎஸ் (சீனா): “வணிக குறியாக்கவியல் நிறுவனம் Standards— அடுத்த தலைமுறை வர்த்தக மறைகுறியாக்க நெறிமுறைகள் திட்டம்.
- ஐடிஐ (பிரேசில்): “ஐடிஐ பப்ளிகா இன்ஸ்ட்ருசாவோ நார்மடிவா க்யூ அல்காரிட்மோஸ் போஸ்-குவாண்டிகோஸ் ஏ ஐசிபி-பிரேசில்ஜனவரி 2026.
துறை மற்றும் கிடைமட்டக் கடமைகள்:
- ஐரோப்பிய ஒன்றியம்: “உத்தரவு (EU) 2022/2555 (NIS2)"; "ஒழுங்குமுறை (ஐரோப்பிய ஒன்றியம்) 2022/2554 (டோரா)"; "ஆணையத்தின் ஒப்படைக்கப்பட்ட ஒழுங்குமுறை (ஐரோப்பிய ஒன்றியம்) 2024/1774 (டோரா தகவல் மற்றும் தொடர்பு தொழில்நுட்ப இடர் மேலாண்மை RTS)"; "ஒழுங்குமுறை (ஐரோப்பிய ஒன்றியம்) 2024/2847 (சைபர் மீள்திறன் சட்டம்)".
- பிசிஐ பாதுகாப்பு Standardகவுன்சில்: “PCI DSS பதிப்பு 3.2.1 இலிருந்து பதிப்பு 4.0 வரையிலான மாற்றங்களின் சுருக்கம்(தேவை 12.3.3).
பின்னணி:
- கிரேக் கிட்னி: “ஒரு மில்லியனுக்கும் குறைவான இரைச்சல் மிக்க குபிட்களைக் கொண்டு 2048 பிட் RSA முழு எண்களைக் காரணிப்படுத்துவது எப்படிகூகுள் குவாண்டம் ஏஐ, மே 2025.
- மிக்கேல் மோஸ்கா: “குவாண்டம் கணினிகள் உள்ள சகாப்தத்தில் இணையப் பாதுகாப்பு: நாம் தயாராக இருப்போமா?". IACமறுபதிப்பு 2015/1075.
