






Ekspluatatsiya qilinadigan zaifliklarning ortib borayotgan xavfi
Kiber tahdidlar har qachongidan ham tezroq o'zgarib bormoqda, nol kunlik xavfsizlik ekspluatatsiyalari tashkilotlar uchun asosiy tashvishga aylanib bormoqda. Tushunish Xavfsizlikda ekspluatatsiya nima juda muhim, chunki tajovuzkorlar yuqori xavfli zaifliklarni yamoqlashdan oldin ularni nishonga olish uchun ekspluatatsiya ko'rsatkichlaridan tobora ko'proq foydalanadilar.
So'nggi real hayotdagi holatlar bu hujumlar qanchalik xavfli bo'lishi mumkinligini ko'rsatadi. Misol uchun, VMware nol kunlik xatolari Dark Reading tomonidan xabar qilinganidek, tajovuzkorlar tizimlarga hujum qilish uchun noma'lum zaifliklardan qanday foydalanishlari mumkinligini ko'rsatadi.
Xavfsizlik guruhlari ogohlantirishlar bilan haddan tashqari ko'p. Shunga qaramay, ularsiz to'g'ri ustuvorlik strategiyasi, ular muhim zaif tomonlarini ochiq qoldirish xavfini tug'diradi.
Muammo nimada? Barcha zaifliklardan foydalanilmaydi — shunday ekan, tashkilotlar qanday qilib chinakam muhim bo'lganlariga e'tibor qaratishlari mumkin?
Xavfsizlikda ekspluatatsiya nima?
Xavfsizlikda ekspluatatsiya nima? Sodda qilib aytganda, ekspluatatsiya - bu dasturiy ta'minot, apparat yoki boshqa tizimlarning zaif nuqtasidan foydalanadigan hujum. infratuzilmaAslida, tajovuzkorlar kirish yo'lini topgandan so'ng, ular ma'lumotlarni o'g'irlashlari, zararli kodni ishga tushirishlari yoki tizimlarni egallab olishlari mumkin.
Umumiy ekspluatatsiya turlari
- Nolinchi kunlik xavfsizlik ekspluatatsiyalari – Hujumchilar sotuvchilar tuzatishni chiqarishdan oldin zaifliklarni topadilar va ulardan foydalanadilar. Shu sababli, bu ekspluatatsiyalar qorong'u internetda juda qimmatli va kiberjosuslikda keng qo'llaniladi.
- Masofaviy kodni bajarish (RCE) – Hujumchilarga kodni masofadan turib ishga tushirish imkonini beradi, bu ko'pincha tizimni to'liq egallab olishga olib keladi.
- Imtiyozlarni ko'tarish – Administrator yoki ildiz darajasidagi ruxsatlarni olish uchun zaif kirish nazoratidan foydalanadi.
- Xotira buzilishi – Buferning toshib ketishi kabi usullar tajovuzkorlarga zararli kodni kiritish va ishga tushirish imkonini beradi.
Ushbu fikrlarni hisobga olgan holda, avtomatlashtirilgan ekspluatatsiya to'plamlari va davlatlararo hujumlar ko'payishda davom etmoqda. Shunday qilib, jamoalar reaktiv yamoqlarga tayanishni to'xtatishlari kerak. Buning o'rniga ular proaktiv ekspluatatsiyani boshqarishga muhtoj.
Foydalanish ko'rsatkichlari: Muhim tahdidlarga qanday ustuvorlik berish kerak
Hamma zaifliklar ham hujumlarga olib kelmaydi. Ba'zilari harakatsiz qolaveradi, boshqalari esa asosiy nishonga aylanadi. Shuning uchun xavfsizlik guruhlari haqiqiy tahdidlarni baholash uchun ekspluatatsiya ko'rsatkichlariga muhtoj. Tushunish Xavfsizlikda ekspluatatsiya nima jamoalarga hujumlarda qaysi zaifliklardan ko'proq foydalanish mumkinligini aniqlashga yordam beradi.
EPSS (Exploit Prediction Scoring System): Xavflarni reytinglashning aqlli usuli
EPSS balli qanchalik ehtimolli ekanligini taxmin qiladi zaiflikdan foydalaniladi 30 kun ichida. Faqat jiddiylikni o'lchaydigan CVSS dan farqli o'laroq, EPSS real hayotdagi hujum xavflariga e'tibor qaratadi.
Nima uchun EPSS xavfsizlik guruhlariga tezroq harakat qilishga yordam beradi
- Ma'lumotlarga asoslangan ustuvorlik – Faqat nazariy xavflarga emas, balki faol ekspluatatsiya faoliyati bilan bog'liq zaifliklarga e'tibor qaratadi.
- Ogohlantirish charchoqini kamaytiradi – Jamoalarga soxta signallarni ta'qib qilishni to'xtatishga va haqiqiy tahdidlarga e'tibor qaratishga yordam beradi.
- Yamoqlarni boshqarishni yaxshilaydi – Haqiqiy ekspluatatsiyaga asoslangan tuzatishlarga ustuvorlik beradi, hujum maydonini ancha tezroq kamaytiradi.
Masalan, an EPSS 0.9 ball ekspluatatsiya ehtimoli 90% ni anglatadi — bu shoshilinch choralarni talab qiladi. Shu bilan birga, 0.01 ball past xavfni anglatadi va kutishi mumkin.
EPSS va zaifliklarni boshqarish haqida ko'proq bilib oling
EPSS ballari xavfsizlik guruhlariga yuqori xavfli zaifliklarni birinchi navbatda hal qilishga yordam beradi. Ekspluatatsiyalardan qanday qilib oldinda bo'lishni o'rganing.
Foydalanish mumkin bo'lgan zaifliklarni qanday kamaytirish mumkin
Proaktiv tahdidlarni aniqlash va erta ogohlantirish tizimlari
- Nolinchi kunlik xavfsizlik ekspluatatsiyalarini tarqalishidan oldin aniqlash uchun real vaqt rejimida tahdidlar tasmalarini sozlang.
- Hujumchilar zararli ochiq kodli bog'liqliklarni ulardan foydalanishdan oldin blokirovka qilish uchun Erta Ogohlantirish Tizimlaridan foydalaning.
Avtomatlashtirilgan xavfsizlik skanerlash & SCA
- yugurish Dasturiy ta'minot tarkibini tahlil qilish (SCA) ochiq kodli komponentlardagi zaifliklarni doimiy ravishda kuzatib borish.
- Kamchilik sizning muhitingizda haqiqatan ham foydalanish mumkinligini tekshirish uchun kirish imkoniyati tahlilini qo'llang.
CI/CD Pipeline Security & Ish vaqti himoyasi
- Xavfsiz CI/CD pipelinexavfli kodning ishlab chiqarishga kirishini oldini olish uchun s.
- foydalanish Application Security Posture Management (ASPM) butun ishlab chiqish hayot aylanishingizdagi xavflarni kuzatib borish uchun.
Foydalanishga asoslangan ustuvorlik va yamoqlarni avtomatlashtirish
- Avval yuqori xavfli zaifliklarni tuzatish uchun EPSS ballarini biznesga ta'sir ma'lumotlari bilan birlashtiring.
- Ishlab chiqishni sekinlashtirmasdan yamoqlarni tezroq joylashtirish uchun avtomatlashtirilgan tuzatishdan foydalaning.
Xygeni nol kunlik xavfsizlik ekspluatatsiyalarini qanday kamaytiradi
Nolinchi kunlik xavfsizlik buzilishlari ogohlantirishsiz paydo bo'lganligi sababli, tashkilotlarga real vaqt rejimida himoya vositalari kerak. Shu sababli, Xygeni's Xavfsizlik yechimlari zarar yetkazmasdan oldin ekspluatatsiyalarni aniqlash, ustuvorlik berish va to'xtatish uchun integratsiyalashgan yondashuvni ta'minlaydi.
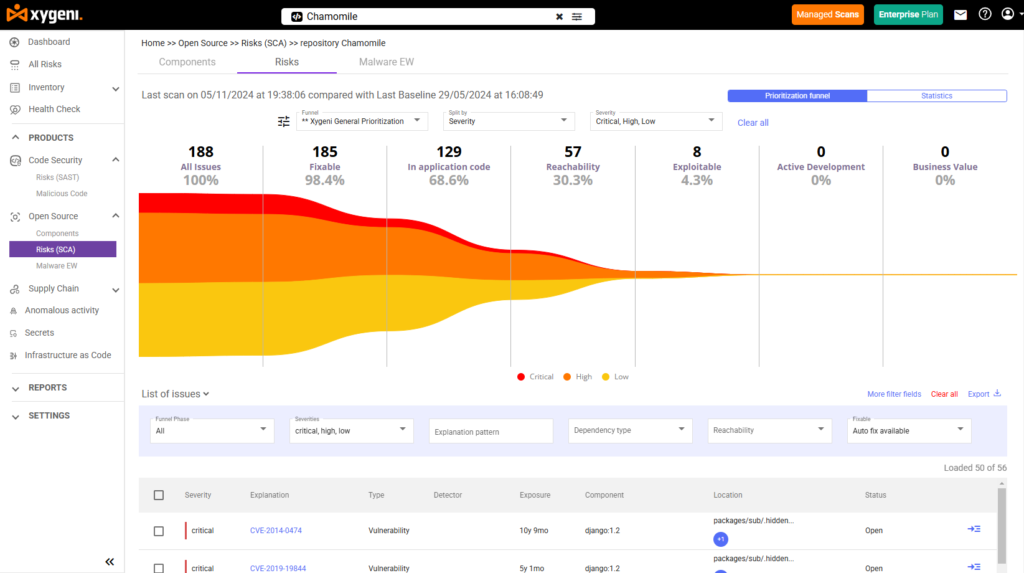
1. Dinamik voronkalar yordamida ekspluatatsiyaga asoslangan ustuvorlik
Xavfsizlik guruhlari cheksiz ogohlantirishlarga duch kelishadi, ammo barcha zaifliklar bir xil darajada xavfli emas. Shuning uchun Xygeni'ning ustuvorlik berish voronkalari asosiy jiddiylik reytinglaridan tashqariga chiqadi (CVSS) quyidagilarni hisobga olgan holda:
- Foydalanish imkoniyati (EPSS balli) – Keyingi 30 kun ichida real hayotda ekspluatatsiya qilish ehtimoliga asoslanib, zaifliklarga ustuvorlik beradi.
- Yetib borish imkoniyatini tahlil qilish – Dasturiy ta'minotingizdagi kirish mumkin bo'lgan hujum yo'lida zaiflik mavjudligini aniqlaydi.
- Biznes konteksti – Zaifliklarni ularning muhim ilovalarga potentsial ta'siriga qarab filtrlaydi.
2. Real vaqt rejimida tahdidlarni aniqlash va erta ogohlantirish tizimi
An'anaviy xavfsizlik yechimlari ma'lum zaifliklarga bog'liq, Xygeni esa real vaqt rejimida monitoringni ta'minlaydi.
- Hujumchilar foydalanishdan oldin yangi zararli dasturlar bilan zararlangan paketlarni ommaviy omborlarda skanerlaydi.
- Zararli bog'liqliklar dasturiy ta'minot ta'minot zanjiringizga kirib kelishidan oldin ularni bloklaydi.
- Yangi paydo bo'layotgan ekspluatatsiyalar va hujum kampaniyalari haqida real vaqt rejimida ogohlantirishlar beradi.
Masalan, agar ochiq kodli kutubxonadagi nol kunlik zaiflik qurolga aylantirilsa, Xygeni darhol jamoangizni ogohlantiradi va CVE yangilanishini kutmasdan, yumshatish choralarini ko'radi.
3. Dasturiy ta'minot tarkibini ilg'or tahlil qilish (SCA) Ta'minot zanjiri himoyasi uchun
Nolinchi kunlik eksploitlar ko'pincha yamoqlanmagan ochiq kodli komponentlarga qaratilgan. Xygeni's SCA qaror:
- Dasturiy ta'minotingizni zaif bog'liqliklar uchun skanerlaydi.
- Ishlab chiqarishga yetib borishidan oldin buzilgan ochiq kodli paketlarni aniqlaydi.
- Proaktiv tuzatishni talab qiladigan eskirgan bog'liqliklarni aniqlaydi.
4. CI/CD Pipeline SecurityJoylashtirishdan oldin ekspluatatsiyani to'xtatish
Ksigenlar:
- ko'zdan kechiradi CI/CD pipelineXavfsizlik noto'g'ri konfiguratsiyalari uchun s.
- Zararli o'zgarishlar yoki xavfli kodlarning oldini olish uchun xavfsizlik siyosatini amalga oshiradi.
- DevOps ish oqimlari bilan integratsiya qilish orqali yuqori xavfli zaifliklarning ishlab chiqarishga yetib borishini to'xtatadi.
5. Avtomatlashtirilgan tuzatish: Ekspluatatsiyalar tarqalishidan oldin ularni tuzatish
Xygeni avtomatlashtirilgan tozalash tizimi:
- Eng xavfsiz yamoq yoki muqobil paket versiyasini taklif qiladi.
- Avtomatlashtirilgan holda ishlab chiqaradi pull requests ta'sirlangan koddagi tuzatishlar uchun.
- Strukturaviy zaifliklarni boshqarish uchun chipta tizimlari (Jira, GitHub Issues) bilan integratsiyalashgan.
Ekspluatatsiyani boshqarishning kelajagi
Kibertahdidlar o'sib borishi bilan xavfsizlik guruhlari an'anaviy zaifliklarni boshqarishdan tashqariga chiqishlari kerak. Hujumchilar yamoqlarni kutishmaydi - ular birinchi bo'lib hujum qilishadi. Shu sababli, tashkilotlarga eksploitlar zarar yetkazmasdan oldin ularni blokirovka qilish uchun aqlli va tezroq yondashuv kerak.
Foydalanishni boshqarishda nimalar o'zgarmoqda?
Xavfsizlik o'zgarmoqda bashoratga munosabatBarcha zaifliklarga bir xil munosabatda bo'lish o'rniga, jamoalar quyidagilarni qilishlari kerak real dunyo xavflariga e'tibor qaratishShu bilan birga, qo'lda xavfsizlik tizimi bunga dosh berolmaydi. avtomatlashtirilgan hujumlar, qilish tezkor, jonli himoya muhim.
Ekspluatatsiyani boshqarish kelajagini belgilovchi asosiy tendentsiyalar
Xavfga asoslangan ustuvorlik normaga aylanadi – Jamoalar CVSS ballaridan tashqariga chiqib, EPSS (Exploit Prediction Scoring System) va foydalanish ehtimoli yuqori bo'lgan zaifliklarni tuzatish uchun kirish imkoniyati tahliliga e'tibor qaratmoqdalar.
Jonli tahdidlar haqida razvedka – CVE yangilanishlarini haftalar yoki oylar kutish endi mumkin emas. Nolinchi kunlik xavfsizlik buzilishlarini paydo bo'lishi bilanoq aniqlash uchun tashkilotlar doimiy skanerlashga muhtoj.
Avtomatlashtirilgan yamoqlarni boshqarish – Agar xavfsizlik rivojlanishni sekinlashtirsa, u qabul qilinmaydi. Kompaniyalar yuqori xavfli zaifliklarni kechiktirmasdan tuzatish uchun avtomatlashtirilgan ta'mirlashga sarmoya kiritmoqdalar.
Kuchli CI/CD Pipeline Security – Hujumchilar dasturiy ta'minot ta'minoti zanjirini nishonga olishmoqda. DevOps guruhlari xavfsizlikni to'g'ridan-to'g'ri integratsiya qilishlari kerak CI/CD pipelines dasturiy ta'minotni joylashtirishdan oldin zaifliklarni aniqlash uchun.
Aqlli dasturiy ta'minot tarkibini tahlil qilish (SCA) – Ochiq kodli dasturiy ta'minot zamonaviy rivojlanishni kuchaytiradi, ammo xavflarni ham keltirib chiqaradi. Foydalanish orqali SCA kirish imkoniyati tahlili bilan jamoalar faqat chindan ham muhim bo'lgan zaifliklarga e'tibor qaratishlari mumkin.
Xavfsizlikning kelajagi proaktiv, avtomatlashtirilgan va xavfga yo'naltirilgan. Hozir moslasha oladigan jamoalar hujumchilardan oldinda bo'lishadi va ekspluatatsiyalar sodir bo'lishidan oldin ularning oldini olishadi.
Xulosa: Hujumchilardan oldin ekspluatatsiyani nazorat qiling
Xavfsizlik endi shunchaki zaifliklarni topish bilan cheklanib qolmaydi — bu ularning qaysi biri chindan ham muhimligini bilish bilan bog'liq. Har kuni xavfsizlik guruhlari minglab ogohlantirishlarga duch kelishadi, ammo ularning hammasi ham haqiqiy tahdid tug'dirmaydi. Shuning uchun ekspluatatsiyaga e'tibor qaratish juda muhimdir.
Jamoalar oldinda qolish uchun nima qilishlari mumkin?
Xavfsizlikdagi ekspluatatsiya aslida nimani anglatishini tushuning - Xavfsizlikda ekspluatatsiya nima? Bu shunchaki dasturiy ta'minotdagi xatodan ko'proq narsa; bu tajovuzkorlar uchun tizimlarga kirishning bir usuli. Jamoalar jiddiylikdan tashqariga qarashlari va zaiflikdan foydalanish ehtimoli qanchalik yuqori ekanligiga e'tibor qaratishlari kerak.
Nolinchi kunlik xavfsizlik buzilishlarini ular sodir bo'lishidan oldin to'xtating – Erta ogohlantirish tizimlari, jonli tahdidlar haqida ma'lumot va ularga yetib borish imkoniyatini tahlil qilish orqali jamoalar hujumlarni boshlashdan oldin bloklashlari mumkin.
Xavfsizlikni oson qabul qiling – Agar xavfsizlik DevOpsni sekinlashtirsa, jamoalar undan foydalanmaydi. Avtomatlashtirilgan tuzatishlar, CI/CD Xavfsizlik va oddiy yamalar tizimlarni himoya qilish bilan birga ishlab chiqishni tezlashtiradi.
Foydalanishga asoslangan holda ustuvorlik bering – Xavfsizlik guruhlari barcha zaifliklarni tuzatishi shart emas — faqat hujumchilar aslida foydalanayotgan zaifliklarni tuzatishi kerak.
Nima uchun Xygeni?
Xygeni’da biz xavfsizlikni asosiy zaifliklarni skanerlashdan tashqari ham qoʻllaymiz. Bizning platformamiz:
- Faqat nazariy xavflarni emas, balki real hayotdagi ekspluatatsiyani tahlil qiladi.
- Dasturiy ta'minotni ishlab chiqishni xavfsiz va samarali saqlash uchun tuzatishlarni avtomatlashtiradi.
- Hujumchilarni ishlab chiqarish muhitiga yetib borishdan oldin to'xtatadi.
Kibertahdidlar sekinlashmaydi, ammo to'g'ri yondashuv bilan siz oldinda bo'lishingiz mumkin.
Xygeni sizga ekspluatatsiyalar sodir bo'lishidan oldin ularni qanday to'xtatishga yordam berishini ko'rmoqchimisiz?
Bugun bepul sinab ko'ring!

