Xygeni SCA

Giảm thiểu rủi ro từ mã nguồn mở và bảo vệ ứng dụng của bạn khỏi các gói phần mềm độc hại.

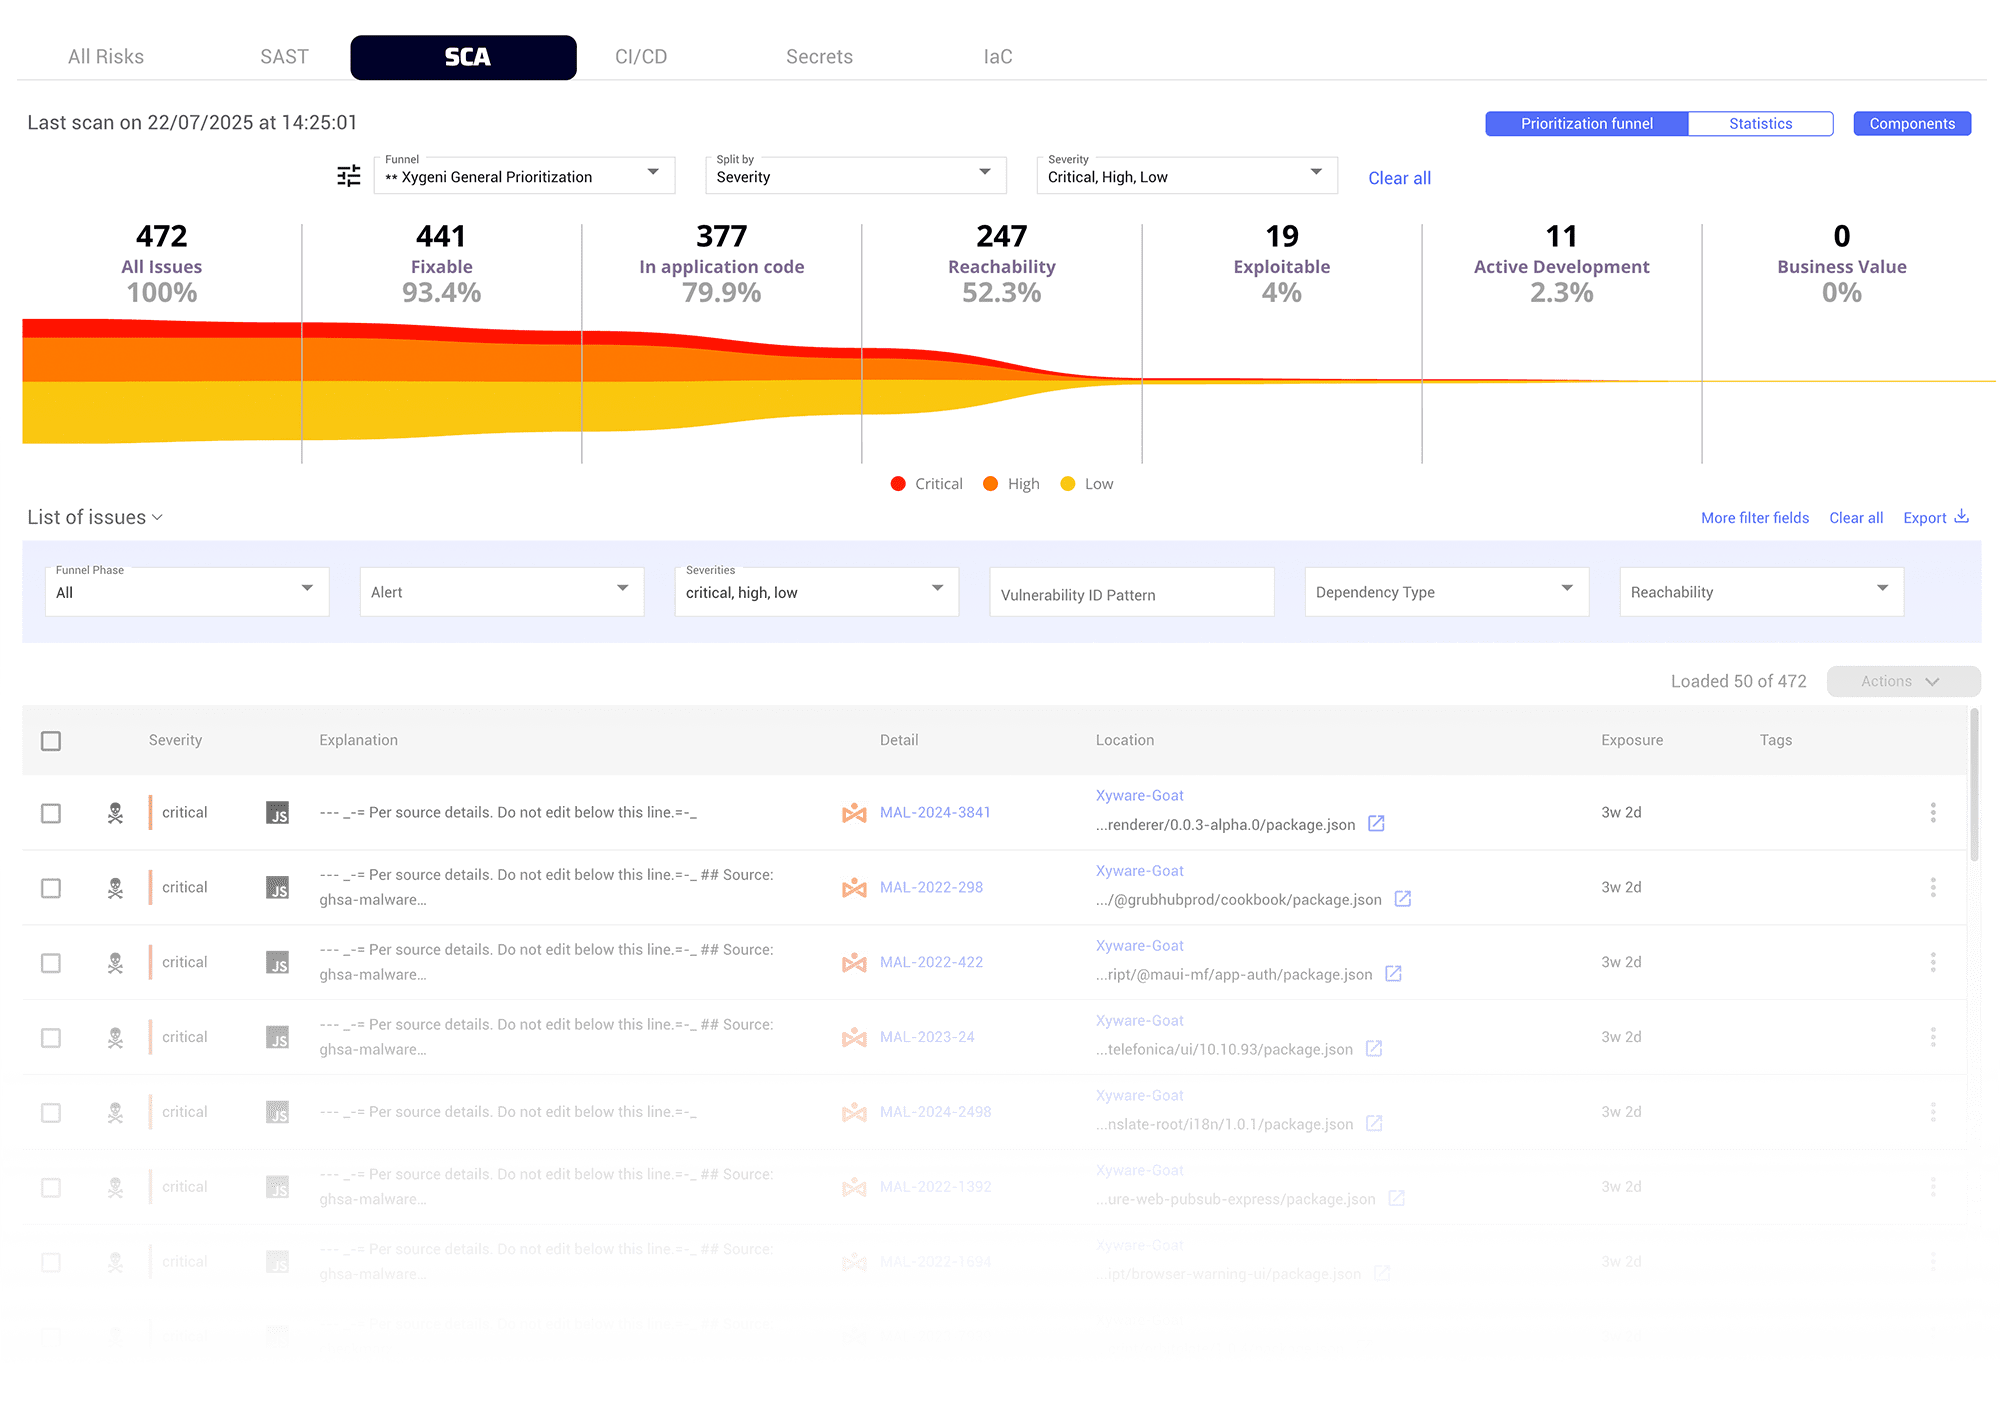
Ưu tiên những lỗ hổng bảo mật thực sự quan trọng và nắm bắt thông tin trong thời gian thực. nếu các thư viện phụ thuộc của bạn chứa mã độc hại

Tìm ra bất kỳ lỗ hổng nào trong các thư viện phụ thuộc của bạn.

Xác định và khắc phục các vấn đề về bảo mật, bảo trì và cấp phép trong các thành phần phụ thuộc của ứng dụng trước khi triển khai phần mềm của bạn.

Nhận diện mã độc hại

Phát hiện các đoạn mã đáng ngờ và các mẫu bị tin tặc khai thác khi phát hành các thư viện phụ thuộc mới và được cập nhật.

Tập trung vào các rủi ro quan trọng của mã nguồn mở

Ưu tiên xử lý các lỗ hổng có tác động kinh doanh lớn nhất và quản lý rủi ro bằng cách chấm điểm rủi ro theo ngữ cảnh và truy xuất nguồn gốc từ mã nguồn đến đám mây.


Tự động khắc phục các lỗ hổng bảo mật mã nguồn mở của bạn

Tự động nâng cấp lên các thư viện mã nguồn mở không có lỗ hổng bảo mật với tính năng thông minh. pull requests.
Xygeni SCA's Khả năng và chức năng

Tự động theo dõi các lỗ hổng bảo mật

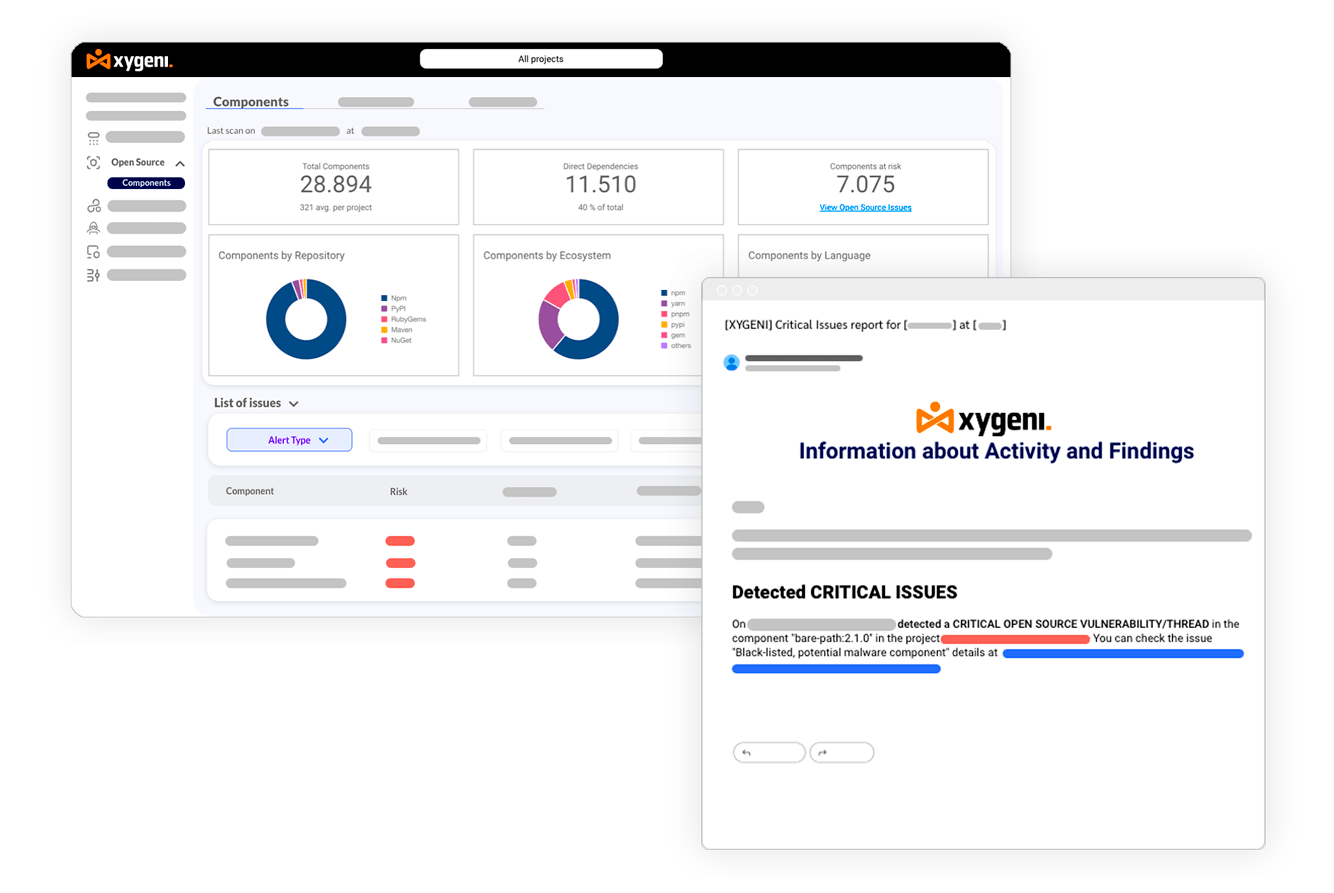
Nhận thông báo về các lỗ hổng bảo mật mới được phát hiện thông qua các kênh báo cáo của bạn, hoặc chặn chúng để đảm bảo bạn luôn được bảo vệ và nắm thông tin trước khi đưa vào sản xuất.
Thông báo thông tin OSOS
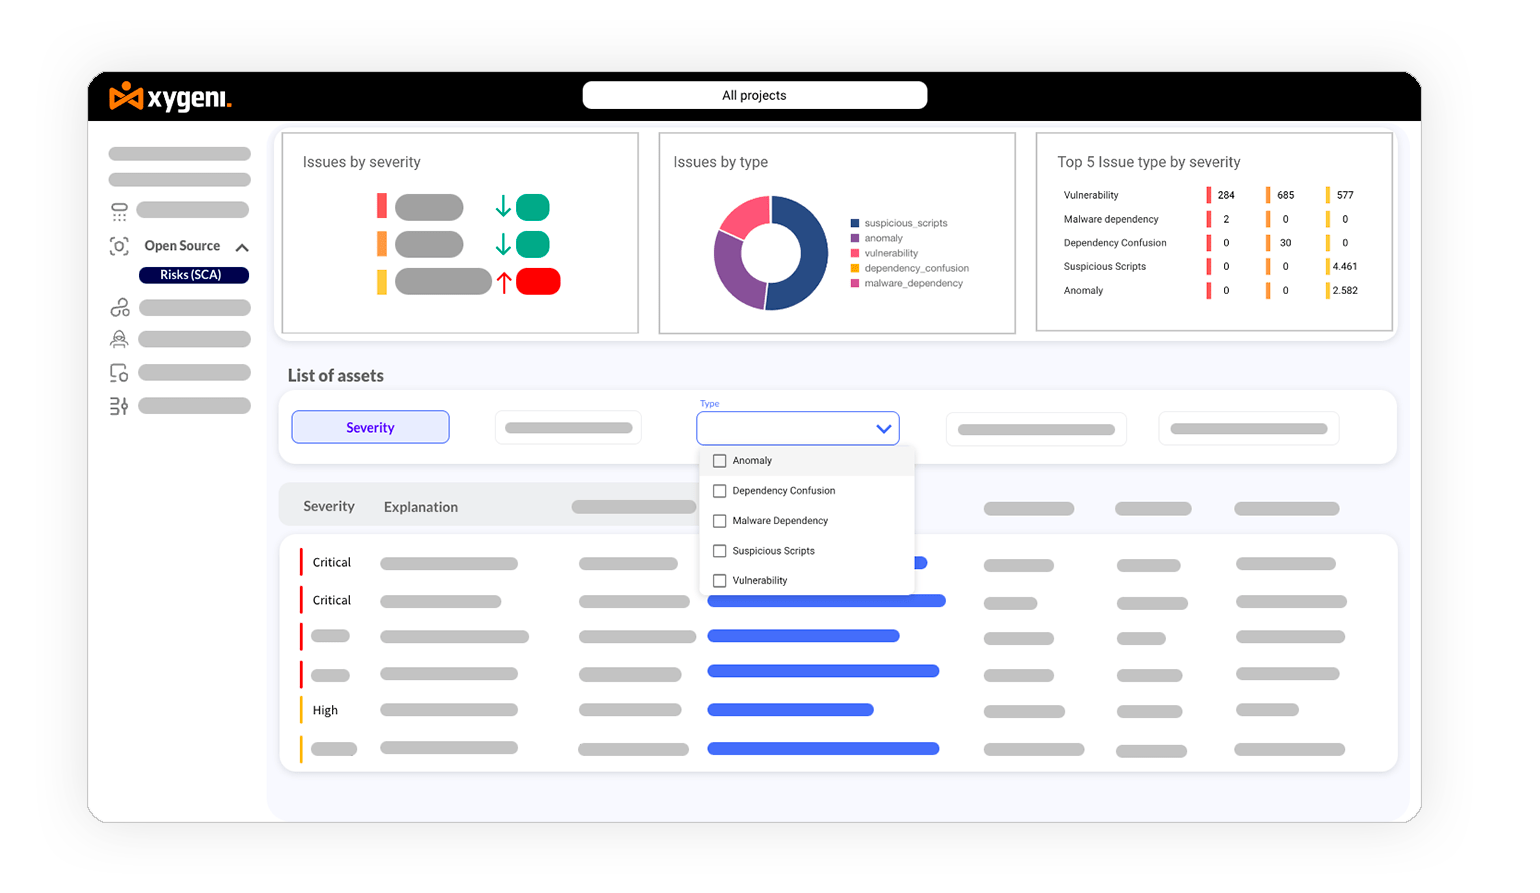
Bảo mật phần mềm mã nguồn mở vượt ra ngoài phạm vi CVE - Bảo mật phần mềm mã nguồn mở - SCA Công cụ

Mở rộng Open Source Security Ngoài các lỗ hổng bảo mật CVE

Tích hợp thêm các yếu tố rủi ro ngoài điểm số CVSS, ngăn chặn việc tích hợp các gói có thể không chứa lỗ hổng CVE nhưng vẫn tiềm ẩn rủi ro.

Ưu tiên SCA Không gây tiếng ồn

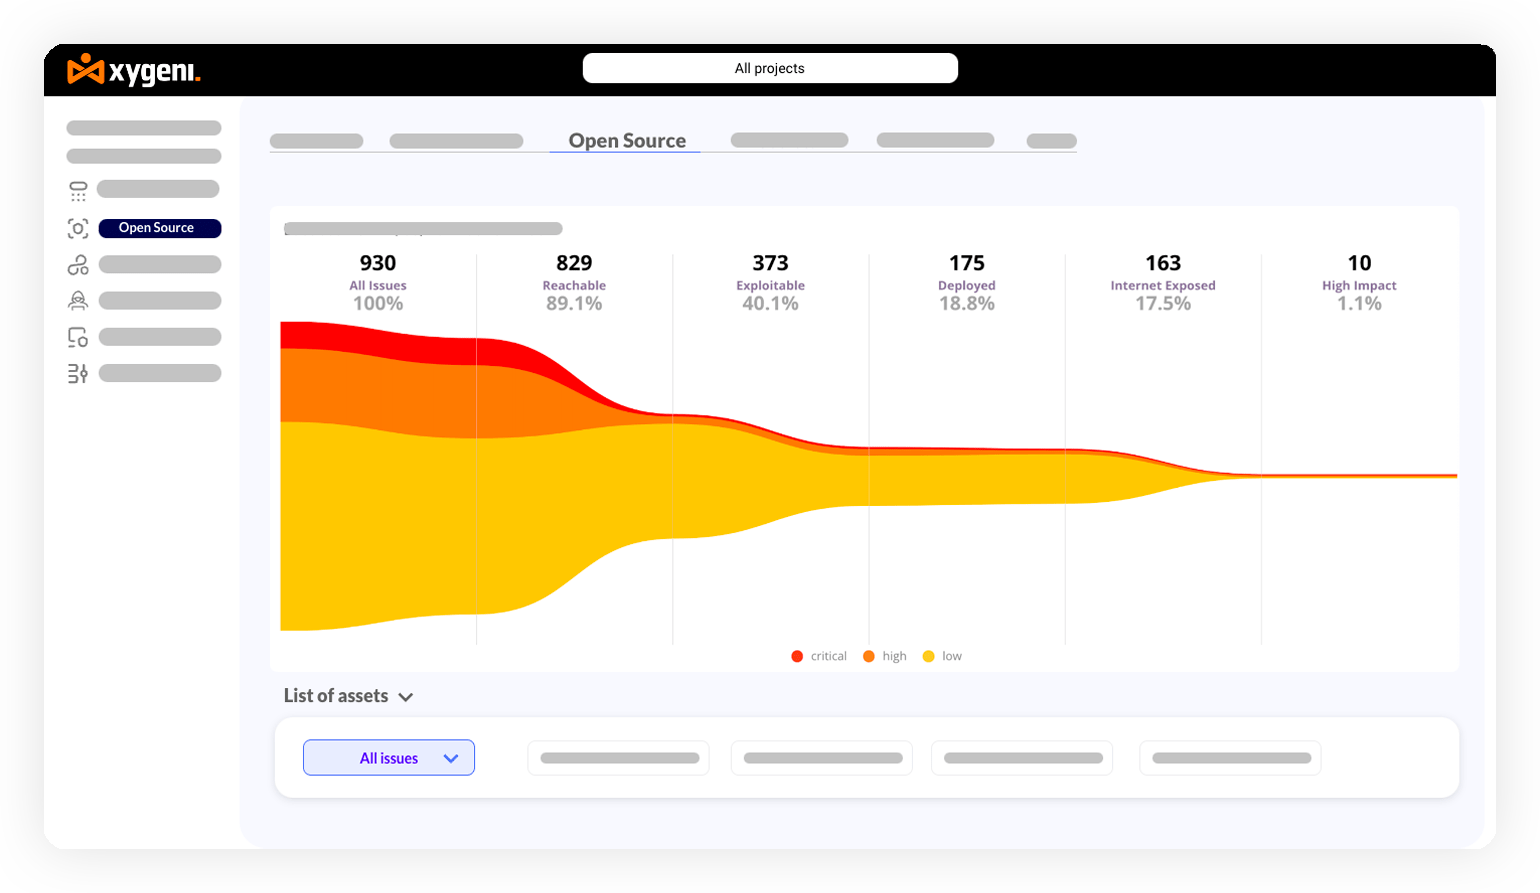
Phân tích các lỗ hổng bảo mật mã nguồn mở dựa trên tầm quan trọng đối với hoạt động kinh doanh, khả năng tiếp cận, mức độ phơi nhiễm trên internet, khả năng khai thác và các tiêu chí ngữ cảnh khác, giúp đơn giản hóa cảnh báo và tiết kiệm thời gian cho các nhóm bảo mật và phát triển.
OSS_Funnel_Issues_Prioritize_SCACông cụ phân tích thành phần phần mềm bảo mật
Khắc phục tự động các lỗ hổng bảo mật mã nguồn mở

Tự động khắc phục các lỗ hổng bảo mật mã nguồn mở

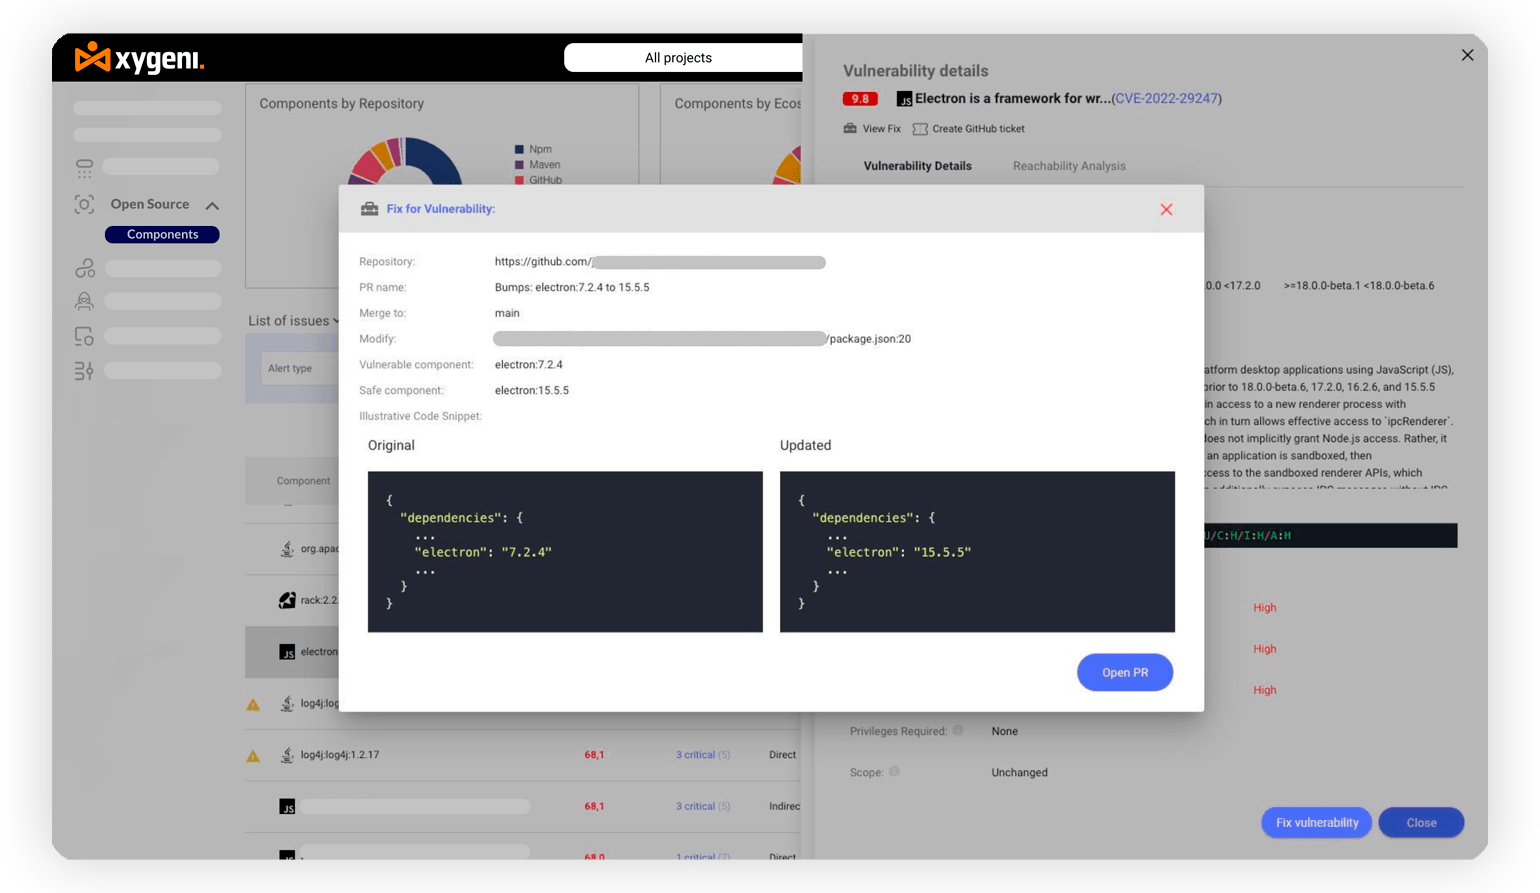
Tự động nâng cấp lên các thư viện mã nguồn mở không có lỗ hổng bảo mật, thông qua việc tự động sửa lỗi. pull requests hoặc các lời nhắc thủ công. Điều này giúp tiết kiệm đáng kể thời gian và nguồn lực, đảm bảo quản lý lỗ hổng bảo mật nhanh chóng và nhất quán.

Phát hiện thay đổi đột phá

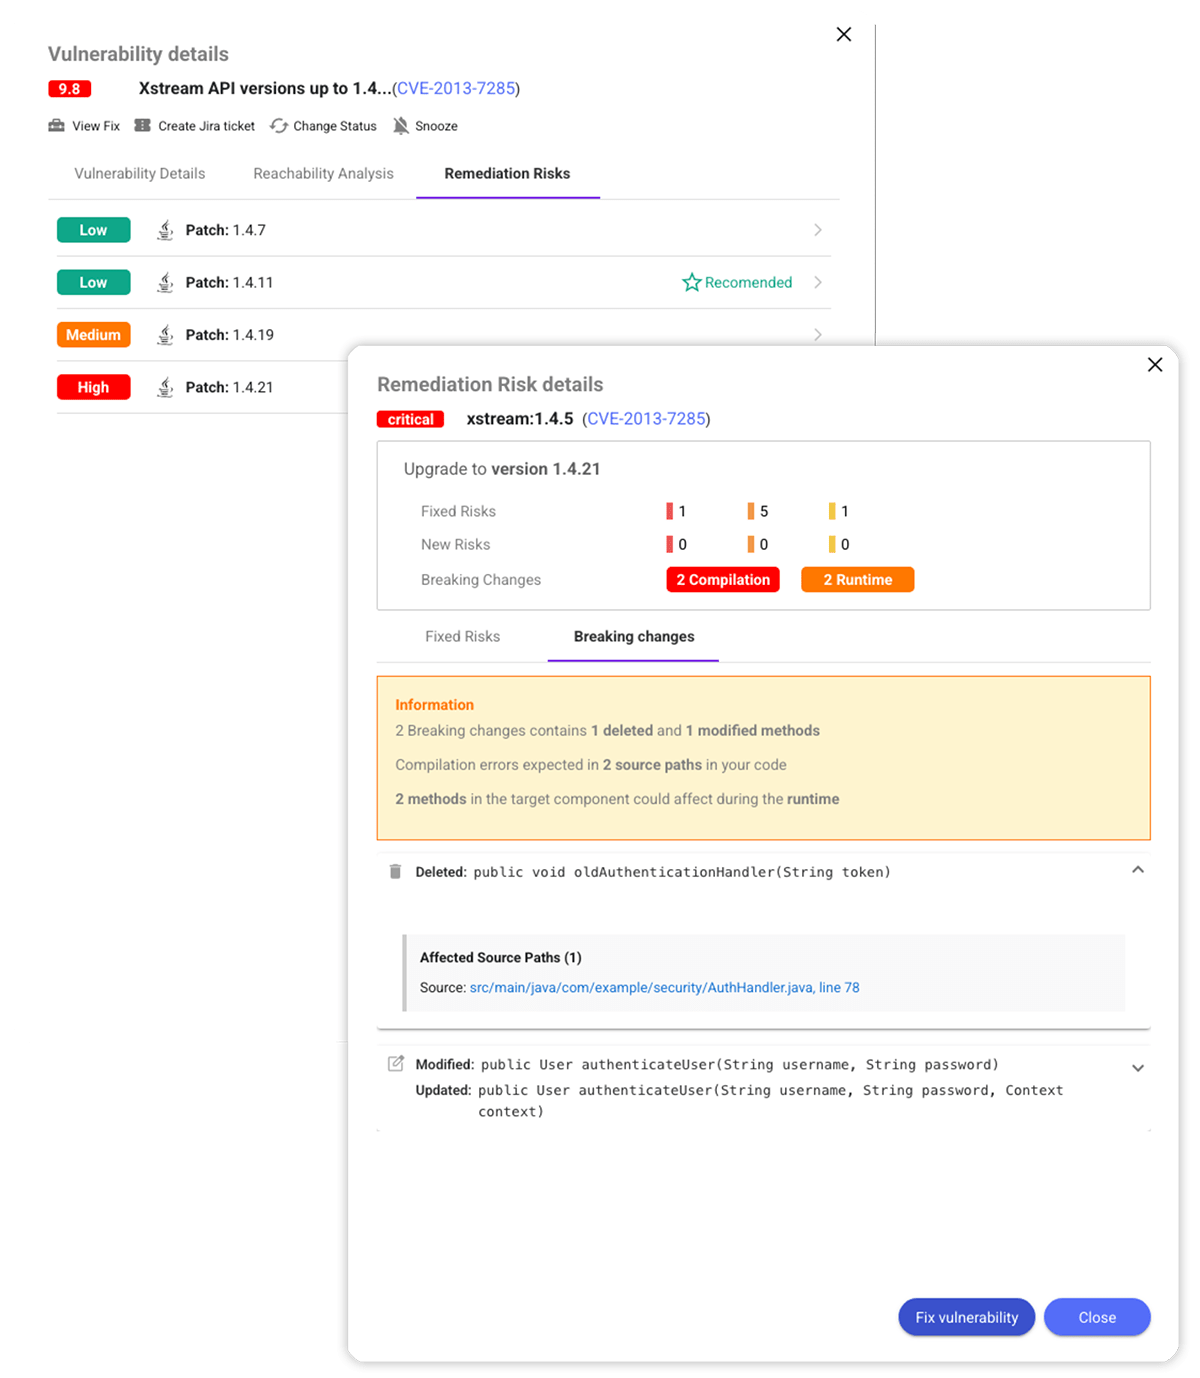
Xem xét những lỗi có thể xảy ra trước khi nâng cấp. Nắm rõ toàn bộ các thay đổi mã cần thiết, rủi ro tương thích và nỗ lực khắc phục.
Quy trình khắc phục sự cố Open Source Security Công cụ

Đơn giản hóa quy trình khắc phục sự cố

Hỗ trợ việc khắc phục lỗ hổng bảo mật mã nguồn mở bằng cách cung cấp cho các nhà phát triển tất cả ngữ cảnh cần thiết, trực tiếp trong quy trình làm việc và công cụ theo dõi sự cố của họ để vận hành hiệu quả.

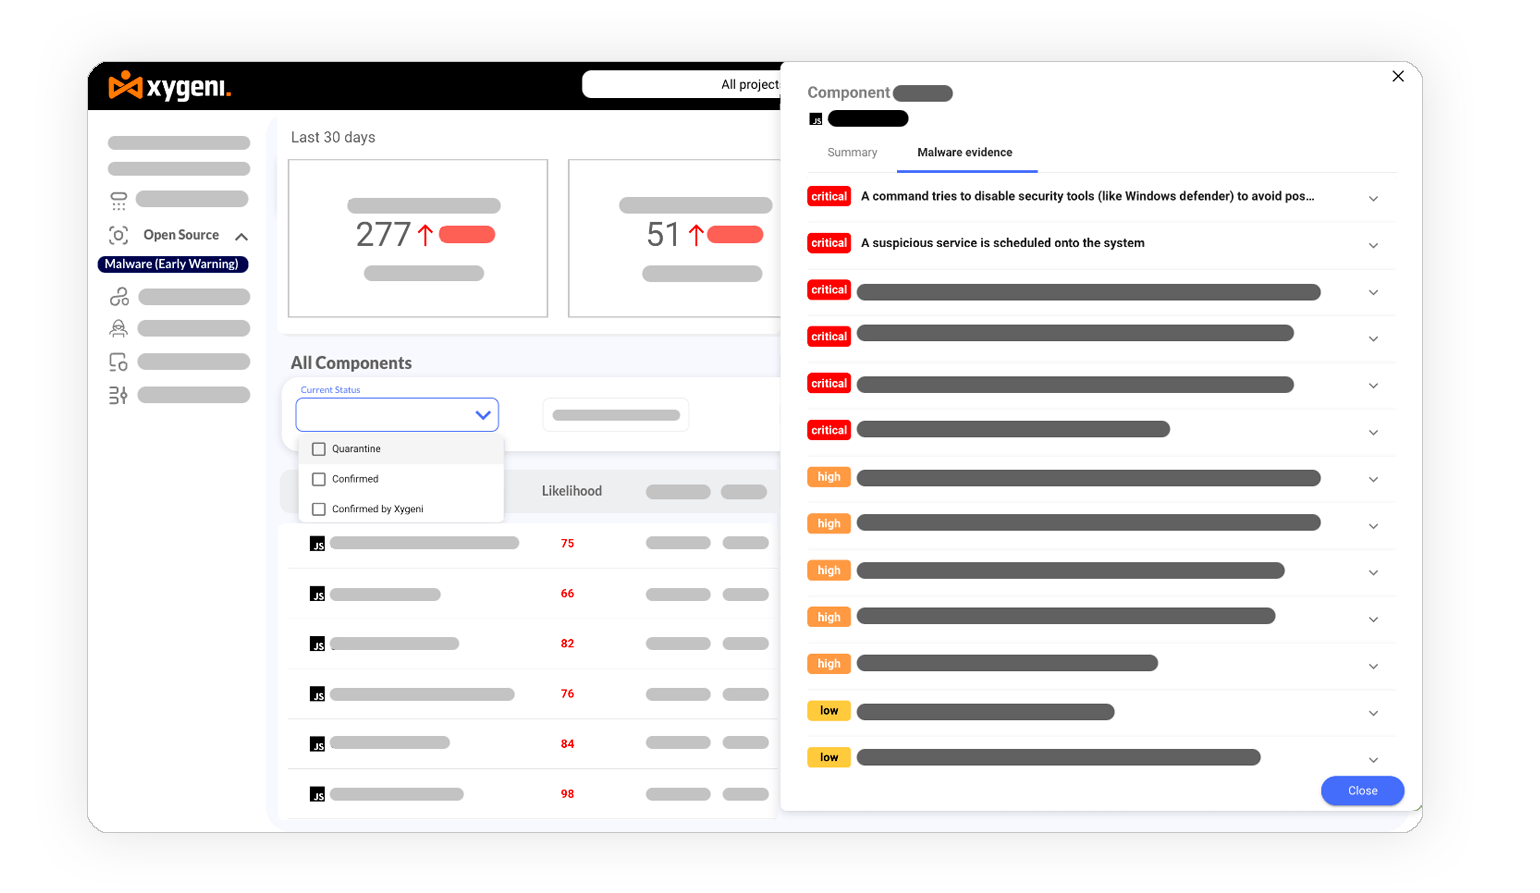
Phát hiện các phụ thuộc độc hại trong thời gian thực

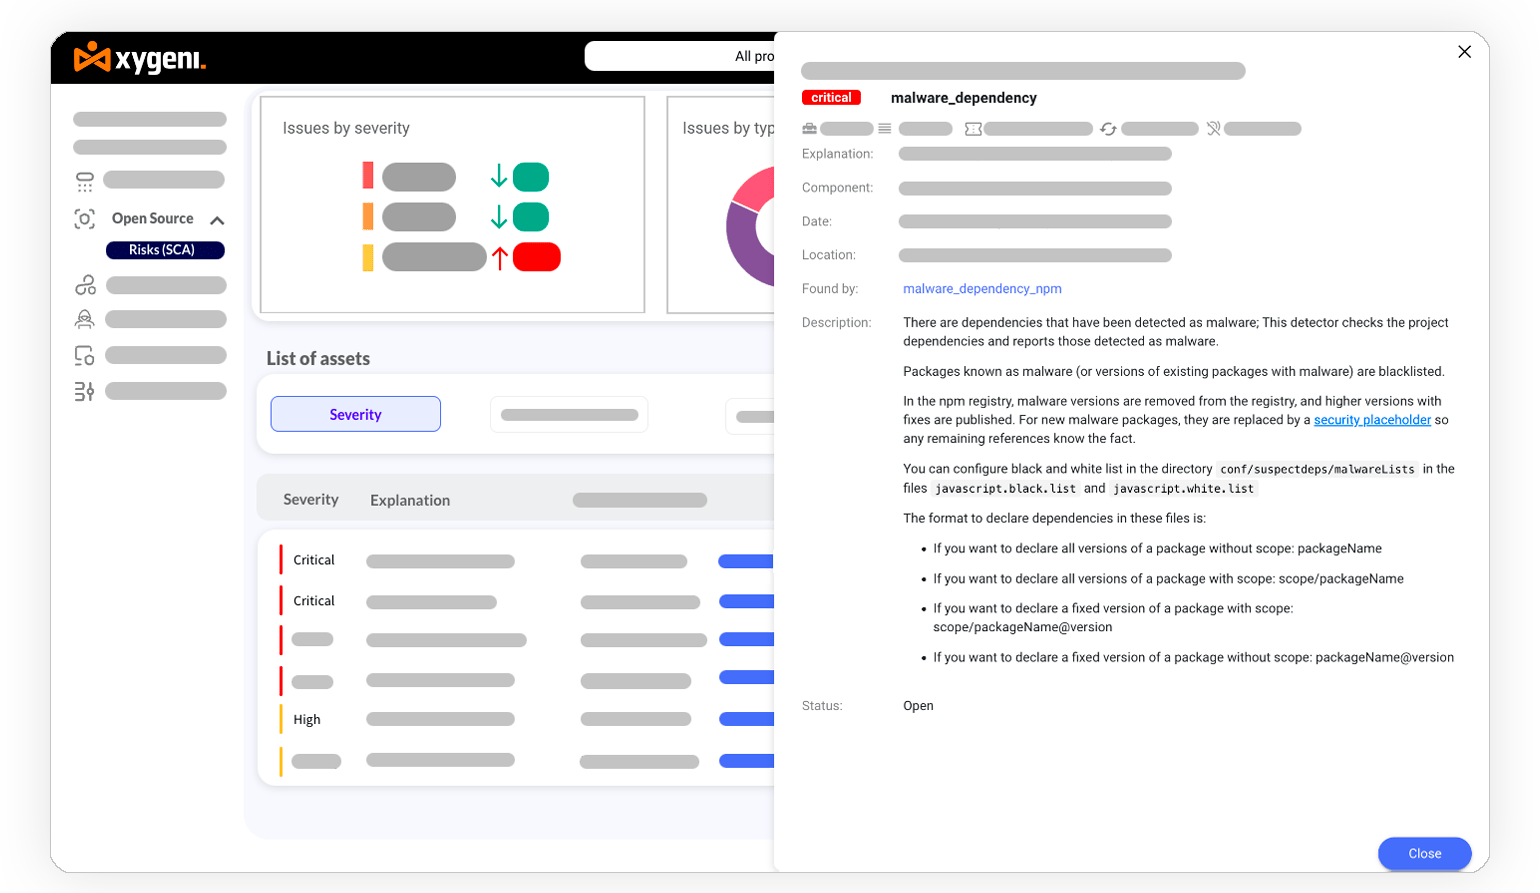
Phân tích hàng ngàn gói phần mềm mã nguồn mở mới và được cập nhật mỗi ngày để phát hiện và chặn ngay lập tức các phần mềm độc hại zero-day, bảo vệ ứng dụng và cơ sở hạ tầng của bạn.
Phát hiện các thành phần độc hại
bảo vệ phần mềm độc hại mã nguồn mở

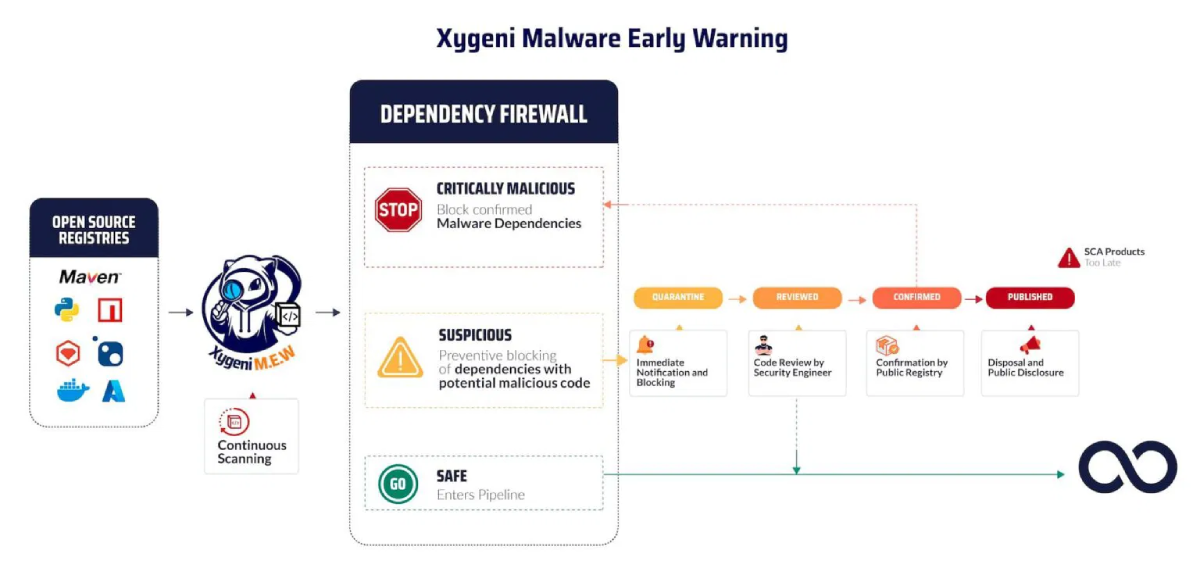
Chặn phần mềm độc hại một cách chủ động

Đưa ra cảnh báo sớm đối với các gói hàng khả nghi, cách ly chúng để bảo vệ chuỗi cung ứng và hỗ trợ triển khai hệ thống. guardrails để ngăn chặn sự xâm nhập vào ứng dụng của bạn.

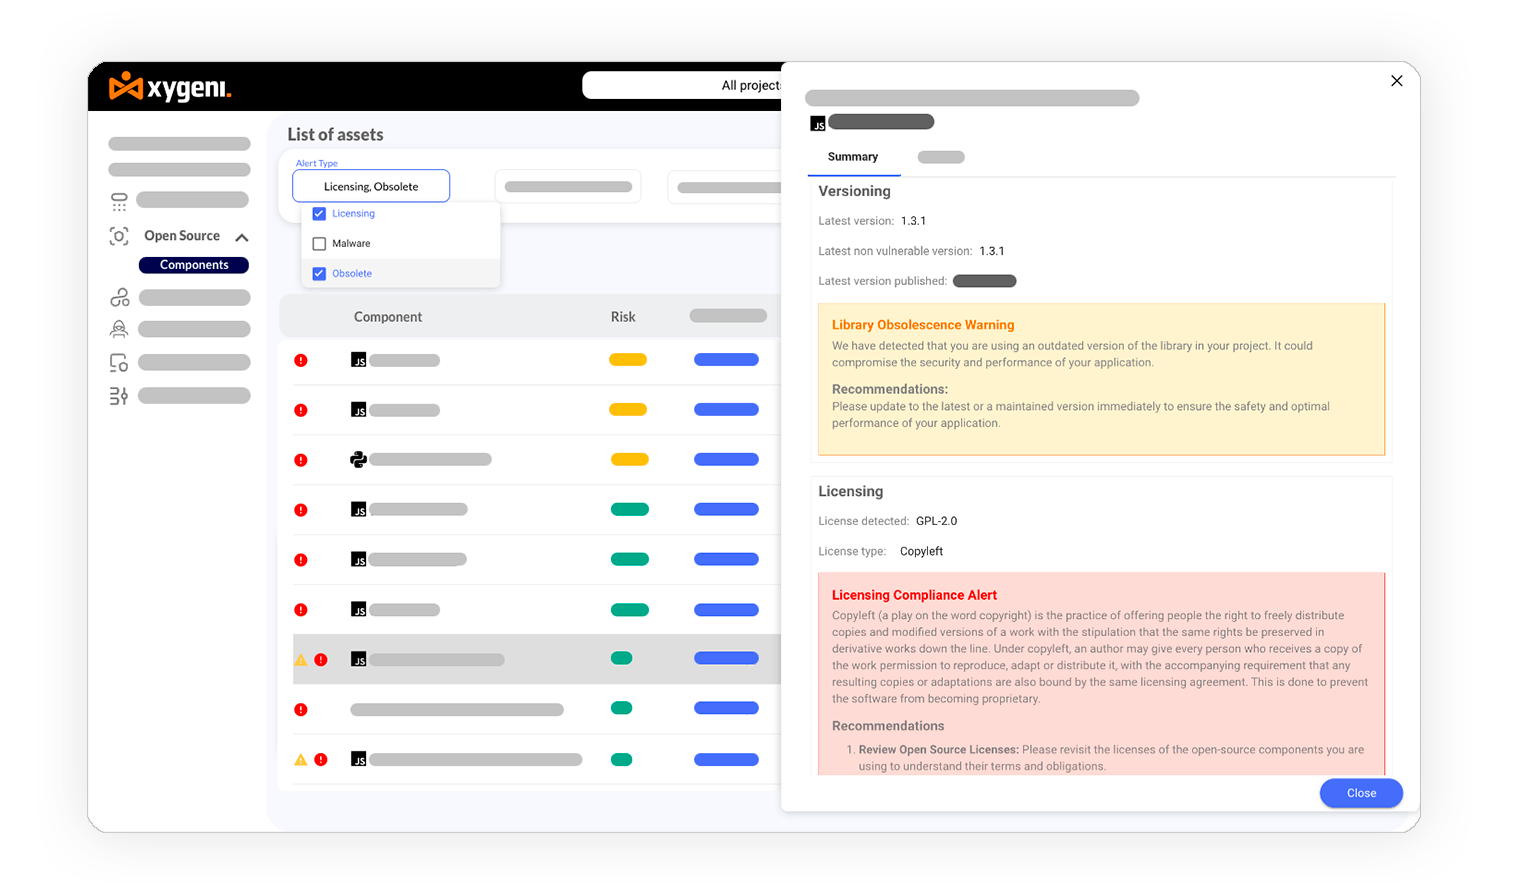
Quản lý rủi ro giấy phép

Nắm bắt ngay lập tức các vấn đề tiềm ẩn về giấy phép mã nguồn mở ảnh hưởng đến việc tuân thủ quy định với mỗi lần thay đổi mã và ngăn ngừa các hình phạt.
Quản lý rủi ro giấy phép
Tạo ra SBOM

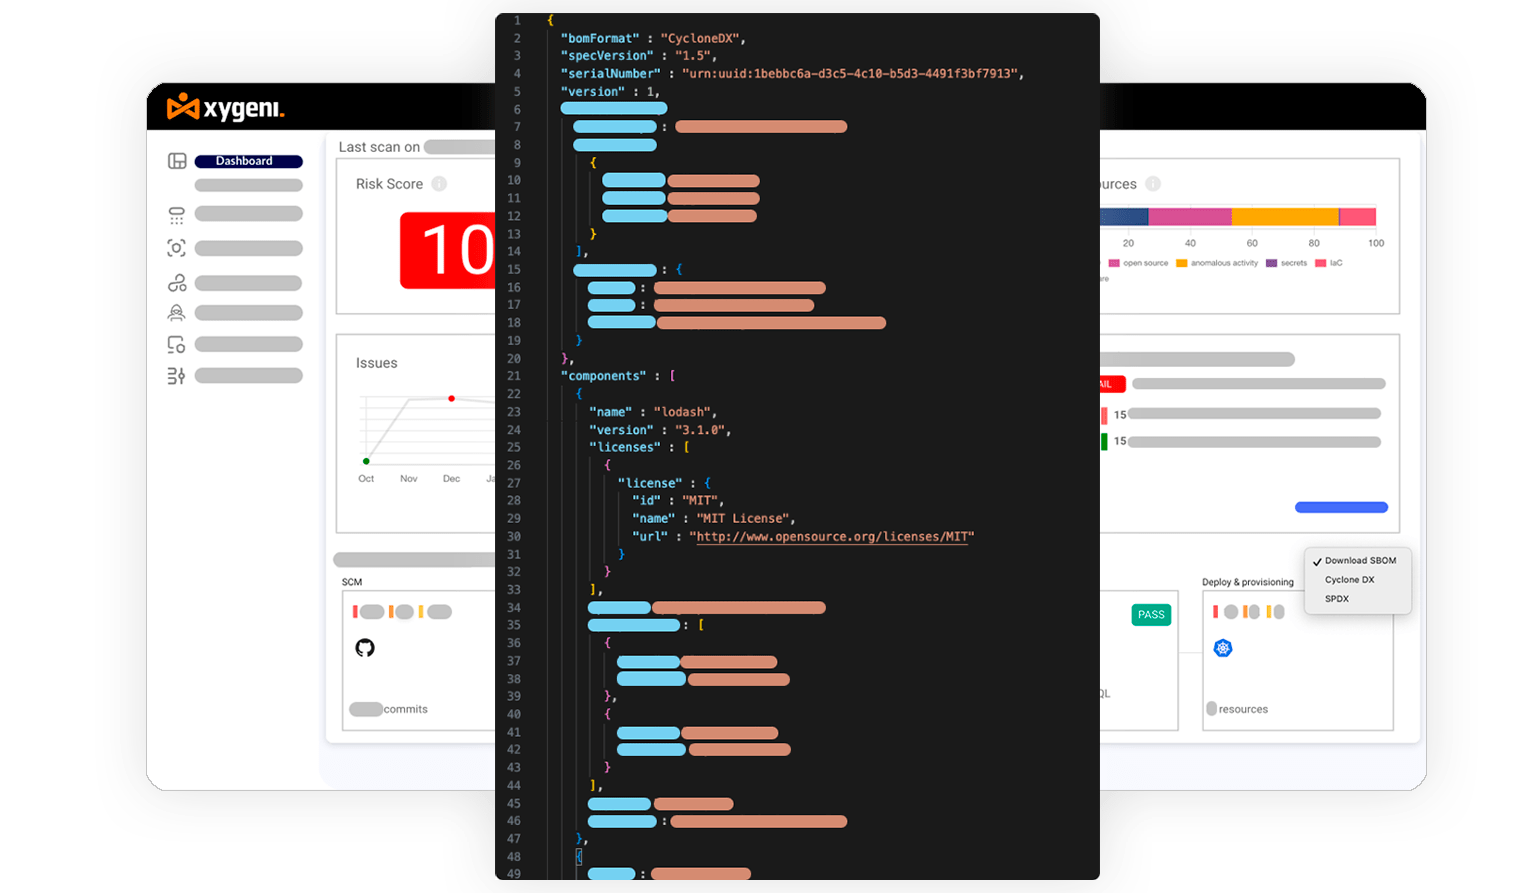
Tạo ra SBOM và VDR để tuân thủ DevOps

Xuất danh mục linh kiện phần mềm cập nhật nhất (SBOM(ở định dạng SPDX hoặc CycloneDX chỉ với một cú nhấp chuột) và dễ dàng chia sẻ cũng như chú thích các lỗ hổng ảnh hưởng đến ứng dụng của bạn.
Bắt đầu

với nền tảng AppSec tất cả trong một của Xygeni.