






Hệ thống chấm điểm dự đoán khai thác (EPSS) EPSS thay đổi cách các nhóm bảo mật xử lý các lỗ hổng. Thay vì chỉ tập trung vào điểm số mức độ nghiêm trọng, EPSS chuyển sự chú ý sang khả năng khai thác thực tế, giúp các nhóm khắc phục những mục tiêu mà kẻ tấn công thực sự nhắm đến thay vì lãng phí thời gian vào các rủi ro lý thuyết. Bằng cách tận dụng điểm số EPSS, các tổ chức có thể cải thiện đáng kể chiến lược quản lý lỗ hổng của mình, đảm bảo họ vá lỗi hiệu quả. rủi ro cao Các lỗ hổng bảo mật (CVE) trước đây họ bị bóc lột.
Các tổ chức phải đối mặt hơn 20,000 lỗ hổng bảo mật mới mỗi nămViệc theo kịp gần như là bất khả thi. Các đội ngũ an ninh hiện đang phải vật lộn với tình trạng mệt mỏi do cảnh báo quá tải.Thường mất hàng giờ để khắc phục các lỗ hổng bảo mật mà có thể không bao giờ bị khai thác. Kết quả là gì? Nguồn lực bị lãng phí, thời gian phản hồi bị chậm trễ và một lượng lớn các vấn đề tồn đọng.
Đó là nơi Quản lý điểm EPSS Điều này tạo nên sự khác biệt. Không giống như xếp hạng rủi ro cố định trong CVSS, hệ thống chấm điểm EPSS lấy yếu tố rủi ro làm trọng tâm. dựa trên dự báo cách tiếp cận này giúp các nhóm tập trung vào lỗ hổng bảo mật Nhiều khả năng sẽ bị tấn công trong vòng 30 ngày tới, điều này giúp cho các nỗ lực khắc phục sự cố trở nên hiệu quả và có mục tiêu hơn.
Có gì mới? EPSS v4
Phát triển bởi Diễn đàn các nhóm ứng phó sự cố và an ninh (FIRST), EPSS v4—phát hành vào 17 Tháng ba, 2025—giới thiệu những cải tiến lớn:
- Cải thiện mô hình dữ liệu giúp dự đoán lỗ hổng bảo mật chính xác hơn.
- Theo dõi hoạt động khai thác lỗ hổng bảo mật theo thời gian thực để phản ánh các mối đe dọa hiện tại.
- Độ chính xác cao hơn trong việc xác định những lỗ hổng bảo mật nào mà kẻ tấn công sẽ nhắm đến tiếp theo.
Chuyên gia an ninh mạng Jay Jacobs, đồng sáng lập của EPSS, giải thích trong bài viết gần đây của mình, “Giới thiệu về EPSS” Phiên bản 4“, những bản cập nhật này giúp nâng cao Cách các đội bảo mật dự đoán và ưu tiên các mối đe dọa. Ông nhấn mạnh rằng EPSS hiện cung cấp mô hình thống kê được cải tiến. và các ước tính xác suất chính xác hơn, giúp các tổ chức tập trung vào rủi ro thực tế thay vì dựa trên thang điểm mức độ nghiêm trọng lý thuyết.
Với những cải tiến này, hệ thống chấm điểm EPSS cung cấp cái nhìn rõ ràng hơn về khả năng bị khai thác, giúp các nhóm DevOps, bảo mật và CNTT tập trung vào các mối đe dọa thực sự thay vì các rủi ro tiềm ẩn.
E là gìkhai thác PHệ thống chấm điểm dự đoán
Hệ thống chấm điểm dự đoán khai thác (EPSS) Nó thay đổi cách các nhóm bảo mật xử lý các lỗ hổng. Không giống như CVSS, hệ thống đánh giá mức độ nghiêm trọng tiềm tàng của các lỗ hổng, EPSS ưu tiên khả năng khai thác trong thực tế. Dự đoán những lỗ hổng bảo mật nào mà kẻ tấn công có khả năng sẽ khai thác.Giúp các nhóm tập trung vào các mối đe dọa thực tế thay vì các rủi ro lý thuyết.
Sự thay đổi này rất quan trọng vì không phải tất cả các lỗ hổng bảo mật nghiêm trọng đều trở thành mục tiêu tấn công. Nhiều lỗ hổng vẫn không bị ảnh hưởng, trong khi các lỗ hổng có rủi ro trung bình thường xuyên bị khai thác. Các nhóm bảo mật phải đưa ra các quyết định thông minh, dựa trên rủi ro.cisEPSS giúp các ion sử dụng tài nguyên một cách hiệu quả. EPSS cho phép họ làm được điều đó.
Diễn đàn các nhóm ứng phó sự cố và an ninh (FIRST) tạo ra EPSS tới gần Khoảng cách giữa xếp hạng mức độ nghiêm trọng và rủi ro thực tế. Nó thu thập dữ liệu từ Thông tin tình báo về mối đe dọa, các vụ tấn công trước đây và các cuộc tấn công thời gian thực. Cách tiếp cận này giúp đội tập trung trên hầu hết có nguy cơ lỗ hổng, tăng cường an ninh, và trả lời Phản ứng nhanh hơn trước các mối đe dọa.
Thuật ngữ bảo mật Xygeni
Nó là gì?
Công cụ này dự đoán khả năng tin tặc sẽ khai thác lỗ hổng trong vòng 30 ngày tới. Điểm số được cập nhật hàng ngày, giúp các tổ chức tập trung vào những lỗ hổng có rủi ro cao nhất. Điểm số dao động từ 0 đến 1 — điểm càng cao cho thấy khả năng bị khai thác càng lớn.
Quy trình triển khai
Hệ thống chấm điểm dự đoán khai thác (EPSS) EPSS cải thiện cách các nhóm bảo mật quản lý lỗ hổng bằng cách chuyển trọng tâm từ xếp hạng mức độ nghiêm trọng sang rủi ro thực tế. Thay vì giả định rằng mọi lỗ hổng nghiêm trọng đều gây ra mức độ nguy hiểm như nhau, EPSS xác định những lỗ hổng nào mà tội phạm có nhiều khả năng sẽ khai thác nhất trong vòng 30 ngày tới.
Sự thay đổi trong cách tiếp cận này rất quan trọng vì tội phạm mạng không tấn công mọi lỗ hổng bảo mật nghiêm trọng. Một số lỗ hổng bị bỏ qua trong nhiều năm, trong khi những lỗ hổng khác lại trở thành mục tiêu tấn công thường xuyên mặc dù có mức độ nghiêm trọng thấp hơn. Vì lý do này, EPSS giúp các nhóm xếp hạng lỗ hổng hiệu quả hơn và khắc phục các mối đe dọa cấp bách nhất trước tiên thay vì lãng phí thời gian vào các rủi ro mang tính lý thuyết.
EPSS xác định điểm số như thế nào?
EPSS phân tích thông tin tình báo về mối đe dọa, hoạt động khai thác lỗ hổng trong quá khứ và các mô hình tấn công thực tế để tính toán điểm xác suất từ 0 đến 1 (0-100%). Điểm số này thể hiện khả năng kẻ tấn công sẽ khai thác lỗ hổng đó trong vòng 30 ngày tới.
EPSS v4, được phát hành vào ngày 17 tháng 3 năm 2025, đã cải tiến các phiên bản trước đó bằng cách giới thiệu thêm nhiều tính năng tiền xử lý.cisMô hình hóa, theo dõi khai thác lỗ hổng trong thời gian thực và tăng độ chính xác dự đoán.
Quy trình chấm điểm EPSS gồm năm bước
EPSS tính toán rủi ro khả năng khai thác Sử dụng quy trình năm bước có cấu trúc. Mỗi bước đều dựa trên bước trước đó, đảm bảo các nhóm bảo mật nhận được thông tin chi tiết theo thời gian thực, dựa trên dữ liệu về các mối đe dọa mạng. Kết quả là, các tổ chức có thể ưu tiên xử lý các lỗ hổng bảo mật hiệu quả hơn. hiệu quả và phản ứng với các mối đe dọa chính xác hơn.
- Thu Thập Dữ LiệuTrước tiên, EPSS thu thập dữ liệu về lỗ hổng bảo mật từ cơ sở dữ liệu CVE và các nguồn đáng tin cậy khác. Bước này đặt nền tảng cho việc chấm điểm chính xác bằng cách thu thập các thuộc tính chi tiết của lỗ hổng.
- Thu thập bằng chứng khai thácĐồng thời, EPSS theo dõi các bản ghi hoạt động khai thác lỗ hổng hàng ngày từ cả các nguồn thông tin tình báo về mối đe dọa công khai và riêng tư. Bằng cách phân tích dữ liệu này, các nhóm bảo mật có thể xác định những lỗ hổng nào mà tội phạm đang tích cực nhắm đến.
- Đào tạo người mẫuSau đó, EPSS xem xét các xu hướng lịch sử để xác định các mô hình giữa các lỗ hổng và hoạt động khai thác. Bằng cách liên tục tinh chỉnh các mô hình học máy của mình, EPSS nâng cao độ chính xác dự đoán theo thời gian.
- Đánh giá hiệu suấtĐể duy trì độ tin cậy, EPSS thường xuyên kiểm tra và tinh chỉnh các dự đoán của mình. Bằng cách kết hợp xác thực thống kê, hệ thống đảm bảo điểm số của nó luôn chính xác và phù hợp.
- Cập nhật hàng ngàyCuối cùng, EPSS cập nhật điểm số lỗ hổng bảo mật mỗi ngày dựa trên hoạt động khai thác và thông tin tình báo về mối đe dọa mới nhất. Nhờ đó, các nhóm bảo mật luôn có thể truy cập vào các đánh giá rủi ro được cập nhật và ưu tiên các mối đe dọa một cách phù hợp.
Tại sao khả năng bị khai thác lại quan trọng trong an ninh mạng?
Khả năng khai thác—xác suất kẻ tấn công sẽ khai thác lỗ hổng—là yếu tố then chốt trong việc quản lý lỗ hổng bảo mật dựa trên điểm số EPSS.
Chính sự tập trung này đã tạo nên sự khác biệt giữa EPSS và các mô hình chấm điểm truyền thống, vốn thường ưu tiên quá mức các lỗ hổng bảo mật chỉ dựa trên mức độ nghiêm trọng.
Ví dụ, một lỗ hổng bảo mật có thể gây ra hậu quả nghiêm trọng về mặt lý thuyết nhưng lại không bị khai thác trên thực tế do:
- Sự quan tâm hạn chế của kẻ tấn công—Không phải tất cả các lỗ hổng bảo mật đều đáng để khắc phục.
- Rào cản môi trường—Một số loại cần điều kiện cụ thể để khai thác.
- Thiếu mã khai thác công khai—Nếu không có lỗ hổng bảo mật nào được khai thác, rủi ro sẽ thấp hơn.
Bằng cách sử dụng khả năng khai thácEPSS cho phép các tổ chức Tập trung vào những lỗ hổng gây ra rủi ro tức thời và thực tế nhất., đảm bảo một tư thế an ninh hiệu quả hơn.
Ví dụ trong thế giới thực
Một công ty phân tích hai lỗ hổng bảo mật trong hệ thống của mình và phải quyết định khắc phục lỗ hổng nào trước:
- CVE-2023-12345: Một lỗ hổng bảo mật nghiêm trọng trong phần mềm máy chủ được sử dụng rộng rãi, với Điểm CVSS 9.5Điều này cho thấy tiềm năng gây ảnh hưởng nghiêm trọng. Tuy nhiên, điểm EPSS của nó là 0.05, có nghĩa là khả năng bị khai thác thấp do thiếu mã khai thác công khai hoặc do kẻ tấn công không có hứng thú.
- CVE-2023-67890: Một lỗ hổng bảo mật mức độ trung bình trong một thư viện phổ biến, với Điểm CVSS 6.0Mặc dù mức độ nghiêm trọng thấp hơn, điểm EPSS của nó là 0.78, cho thấy khả năng bị lợi dụng rất cao.
Bằng cách sử dụng EPSS, công ty tránh lãng phí thời gian vào lỗ hổng CVE-2023-12345 chỉ vì nó có điểm CVSS cao. Thay vào đó, họ tập trung nguồn lực vào CVE-2023-67890 vì kẻ tấn công đang khai thác lỗ hổng này.
Ví dụ này cho thấy lý do tại sao quản lý lỗ hổng dựa trên EPSS giúp các nhóm đưa ra quyết định bảo mật tốt hơn.cisNhờ vậy, họ không chỉ tập trung giải quyết các rủi ro giả định mà còn chú trọng vào các mối đe dọa thực tế trước tiên. Kết quả là, hệ thống phòng thủ trở nên mạnh mẽ hơn trong khi các nhóm tiết kiệm được thời gian và công sức.
Điểm EPSS giúp tăng cường quản lý lỗ hổng bảo mật như thế nào?
Các nhóm bảo mật xử lý hàng ngàn lỗ hổng bảo mật, khiến việc khắc phục mọi thứ gần như bất khả thi. Các phương pháp truyền thống xếp hạng các vấn đề theo mức độ nghiêm trọng, nhưng điều này thường dẫn đến tình trạng quá tải cảnh báo, lãng phí công sức và phản ứng chậm trễ đối với các mối đe dọa thực sự. EPSS tập trung vào khả năng khai thác, giúp các nhóm lọc ra những vấn đề có rủi ro thấp và tập trung vào những vấn đề có khả năng bị nhắm mục tiêu cao nhất.
Giúp giảm thiểu tình trạng mệt mỏi do cảnh báo quá mức:
Các nghiên cứu cho thấy rằng 48% tổ chức nhận hơn 10,000 cảnh báo an ninh mỗi ngày, và lên đến 52% là kết quả dương tính giả (Nghiên cứu của Gartner). EPSS giúp các nhóm tập trung vào các mối đe dọa thực sự, giảm thiểu nhiễu từ các cảnh báo không quan trọng.
Tiết kiệm thời gian và tài nguyên:
Các nhóm bảo mật thường lãng phí thời gian vá các lỗ hổng mà kẻ tấn công sẽ không bao giờ khai thác. EPSS ưu tiên những lỗ hổng có nguy cơ cao nhất, giúp các nhóm làm việc hiệu quả và tăng cường khả năng bảo mật của họ.
Tăng tốc thời gian phản hồi:
Nếu thiếu dữ liệu về khả năng khai thác thực tế, các nhóm có thể trì hoãn việc khắc phục các lỗ hổng nghiêm trọng hoặc lãng phí công sức vào những lỗ hổng có rủi ro thấp. EPSS cung cấp thông tin chi tiết theo thời gian thực, giúp các nhóm đưa ra quyết định đúng đắn.cisTăng tốc độ truyền ion và vá các lỗ hổng bảo mật trước khi kẻ tấn công ra tay.
Giúp ngăn chặn các cuộc tấn công trong tương lai:
Nhiều tổ chức gặp khó khăn trong việc phản ứng với các mối đe dọa, chỉ vội vàng áp dụng các biện pháp khắc phục sau khi kẻ tấn công lợi dụng các điểm yếu. EPSS giúp các nhóm luôn đi trước một bước bằng cách xác định các lỗ hổng bảo mật có thể trở thành mục tiêu tiếp theo.
Giúp việc ưu tiên trở nên thông minh hơn:
EPSS hoạt động hiệu quả nhất khi được kết hợp với phân tích khả năng tiếp cận (kiểm tra xem lỗ hổng bảo mật có thực sự được sử dụng trong ứng dụng hay không) và đánh giá tác động kinh doanh (kiểm tra mức độ quan trọng của tài sản). Với bối cảnh bổ sung này, các nhóm sẽ khắc phục các vấn đề gây ra rủi ro thực sự và bỏ qua những công việc không cần thiết.
EPSS giúp các đội ngũ bảo mật làm việc hiệu quả hơn, chứ không phải vất vả hơn. Thay vì phải truy tìm mọi lỗ hổng, họ tập trung vào những lỗ hổng gây ra rủi ro thực sự, tiết kiệm nguồn lực và luôn đi trước các kẻ tấn công.
So sánh EPSS và CVSS: Muốn tìm hiểu thêm?
Trong khi EPSS tập trung vào khả năng khai thác, và CVSS cung cấp xếp hạng mức độ nghiêm trọng, cả hai đều đóng vai trò quan trọng trong quản lý lỗ hổng bảo mật.
Hãy khám phá bài đăng blog chi tiết của chúng tôi, nơi chúng tôi phân tích cặn kẽ... những điểm khác biệt chính giữa CVSS và EPSS, cách chúng bổ sung cho nhau và các phương pháp tốt nhất để ưu tiên thông minh hơn.
Cách tiếp cận của Xygeni trong việc khai thác hệ thống chấm điểm dự đoán
Phân tích khả năng tiếp cận để quản lý lỗ hổng điểm EPSS hiệu quả
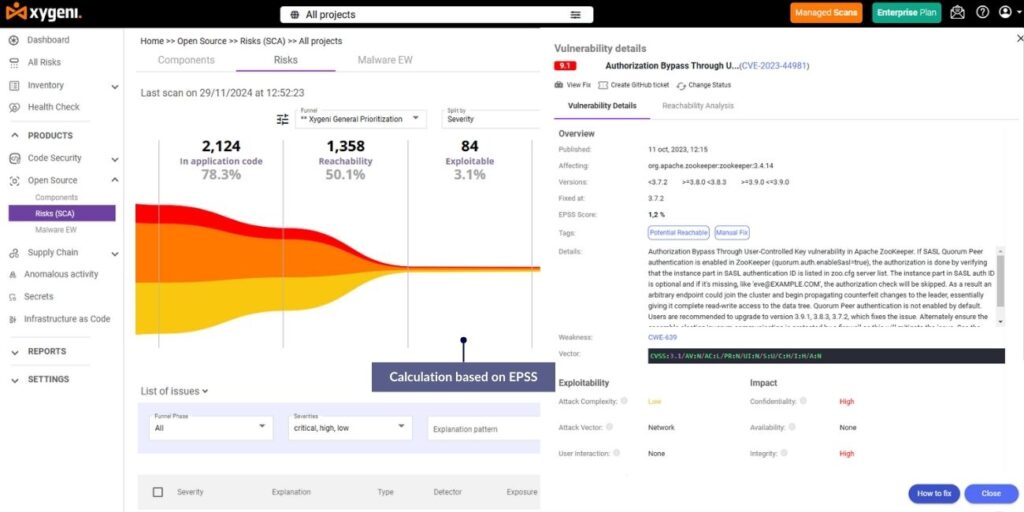
XygeniKhả năng nổi bật của Xygeni là phân tích khả năng truy cập, giúp các nhóm đánh giá xem lỗ hổng bảo mật có đang được kích hoạt trong quá trình thực thi hay không. Bằng cách kết hợp điểm EPSS với dữ liệu khả năng truy cập, Xygeni giúp các nhóm:
- Xác định lỗ hổng Những thứ có thể khai thác và tiếp cận được trong môi trường của chúng.
- Không nên bỏ qua bất kỳ mối đe dọa cần thiết nào.Tập trung vào những lỗ hổng gây ra rủi ro tức thời hơn là những rủi ro mang tính lý thuyết.
Ví dụ, hãy xem xét một lỗ hổng bảo mật có điểm EPSS cao nhưng không thể truy cập được trong quá trình thực thi. Thay vì tập trung vào vấn đề này, nhóm có thể chuyển hướng nỗ lực sang các mối đe dọa khẩn cấp hơn. Cách tiếp cận này đảm bảo thời gian và nguồn lực được dành cho những rủi ro quan trọng nhất, giúp hoạt động hiệu quả hơn.
Sử dụng phễu động với điểm EPSS để ưu tiên các rủi ro
Xygeni tăng cường quản lý lỗ hổng bảo mật với các phễu ưu tiên động, giúp các tổ chức điều chỉnh cách họ ưu tiên rủi ro dựa trên nhu cầu kinh doanh cụ thể. Tính năng này tích hợp điểm EPSS với dữ liệu ngữ cảnh bổ sung, chẳng hạn như:
- Số liệu về khả năng khai thác, nhằm đánh giá xem liệu một lỗ hổng bảo mật có đang bị nhắm mục tiêu chủ động trong thực tế hay không.
- Ảnh hưởng kinh doanhĐánh giá tác động của việc khai thác đối với các hệ thống quan trọng.
- Mức độ nghiêm trọngKết hợp điểm số CVSS truyền thống để có cái nhìn toàn diện hơn về rủi ro.
Với hệ thống phân vùng linh hoạt của Xygeni, các nhóm bảo mật có thể điều chỉnh chiến lược ưu tiên của mình phù hợp với mục tiêu hoạt động. Ví dụ, họ có thể tập trung vào các lỗ hổng bảo mật có rủi ro cao ảnh hưởng đến các hệ thống quan trọng, đồng thời giải quyết các vấn đề ít ảnh hưởng hơn khi nguồn lực cho phép. Cách tiếp cận có mục tiêu này đảm bảo các nhóm luôn tập trung và làm việc hiệu quả.
Tận dụng tự động hóa để quản lý lỗ hổng điểm EPSS.
Xygeni sử dụng tự động hóa để tăng cường khả năng tích hợp điểm EPSS, giúp các nhóm tổ chức quy trình làm việc và phản hồi nhanh hơn trước các mối đe dọa. Một số tính năng chính bao gồm:
- Phát hiện và cảnh báo theo thời gian thựcBằng cách bổ sung thông tin chi tiết từ EPSS vào CI/CD pipelineXygeni cung cấp cảnh báo tức thì về các triển khai có rủi ro. giúp đỡ Các đội ngăn chặn chúng trước khi chúng gây hại.
- Hệ thống cảnh báo sớmCác hệ thống này phát hiện các lỗ hổng mà kẻ tấn công có khả năng khai thác trong thời gian ngắn. Điều này giúp các nhóm xử lý các mối đe dọa từ sớm và ngăn chặn các cuộc tấn công trước khi chúng xảy ra.
Mức độ tự động hóa này giúp giảm thiểu công việc thủ công, giúp các đội ngũ an ninh tiết kiệm thời gian và công sức, đồng thời nâng cao khả năng ứng phó tổng thể với các mối đe dọa.
Hợp tác hiệu quả giữa các nhóm
Xygeni giúp các nhóm bảo mật và phát triển dễ dàng làm việc cùng nhau hơn. Nó hiển thị điểm EPSS một cách rõ ràng và dễ hiểu, giúp cả hai nhóm tập trung vào các lỗ hổng quan trọng nhất. Các nhà phát triển nhận được các nhiệm vụ được ưu tiên dựa trên khả năng khai thác thực tế, để họ có thể khắc phục các mối đe dọa cấp bách nhất. Sự tập trung chung này giúp mọi người luôn nắm bắt được vấn đề và làm việc hiệu quả.
Ưu điểm của Xygeni
Xygeni tích hợp điểm EPSS vào các công cụ quản lý lỗ hổng bảo mật của mình, giúp các tổ chức ưu tiên khả năng khai thác hơn là mức độ nghiêm trọng trên lý thuyết. Hệ thống chấm điểm dự đoán khai thác (EPSS) cung cấp một phương pháp dựa trên dữ liệu để tập trung vào các lỗ hổng có khả năng bị khai thác cao nhất, đảm bảo các nhóm bảo mật khắc phục các mối đe dọa thực tế trước tiên.
- Giảm mệt mỏi do cảnh báo bằng cách chỉ tập trung vào các lỗ hổng có mức độ nghiêm trọng cao. Điểm EPSS.
- Khắc phục các rủi ro nghiêm trọng nhanh hơn bằng cách ưu tiên dựa trên khả năng khai thác thay vì chỉ mức độ nghiêm trọng.
- Sử dụng tài nguyên một cách khôn ngoan bằng cách đánh địa chỉ ưu tiên những mối đe dọa cấp bách nhất trước tiên..
Nâng tầm quản lý lỗ hổng bảo mật của bạn lên một cấp độ mới. Liên hệ với Xygeni ngay hôm nay! Tìm hiểu cách điểm EPSS có thể giúp bạn đi trước các kẻ tấn công và khắc phục các lỗ hổng bảo mật nhanh hơn.

