






Git là một công cụ mạnh mẽ. Tuy nhiên, nhiều nhà phát triển chỉ học đủ để làm việc hiệu quả. Lúc đầu, điều đó có vẻ ổn. Tuy nhiên, một khi bí mật bị rò rỉ, xung đột khi hợp nhất mã nguồn chồng chất, hoặc ai đó đẩy mã trực tiếp lên kho mã nguồn mới. mainMọi thứ có thể nhanh chóng trở nên tồi tệ. Do đó, điều cần thiết là phải vượt ra ngoài những kiến thức cơ bản và áp dụng một quy trình làm việc an toàn, nhanh chóng và nhất quán. Phần Hỏi đáp này trả lời những câu hỏi phổ biến nhất mà các nhà phát triển thường hỏi về Git. Đồng thời, nó cũng nêu bật những điểm thiết yếu. Các phương pháp thực hành tốt nhất của Gitgiải thích các khái niệm chính đằng sau Git là hệ thống quản lý phiên bản nhanh.và đưa ra những lời khuyên thực tế về bảo mật gitMỗi phần được thiết kế để giúp bạn ngừng phỏng đoán và bắt đầu viết mã một cách tự tin.
Git là gì?
Vì sao hệ thống quản lý phiên bản nhanh Git cần các thiết lập mặc định thông minh
đi Git là một hệ thống kiểm soát phiên bản phân tán. Về mặt thực tế, nó cho phép bạn theo dõi các thay đổi trong mã nguồn, cộng tác với đồng đội và hoàn tác khi có lỗi xảy ra. Không giống như các hệ thống tập trung, Git hoạt động cục bộ, bạn có thể chạy các lệnh như... git commit or git branch ngay cả khi không có kết nối internet.
Thoạt nhìn, Git có vẻ chỉ là một công cụ để theo dõi lịch sử. Tuy nhiên, nó lại rất cần thiết cho quy trình phát triển hiện đại. Git mang lại sức mạnh cho... Git là hệ thống quản lý phiên bản nhanh., cho phép các nhóm lặp lại nhanh chóng trong khi vẫn duy trì khả năng truy vết. Hơn nữa, Git là nền tảng của tự động hóa. CI/CD pipelinevà các thực tiễn tốt nhất về DevOps trong hầu hết mọi dự án phần mềm.
Tuy nhiên, Git không chỉ là một công cụ tăng năng suất. Nó còn là một... ranh giới an ninhVí dụ, nếu ai đó vô tình chạy git add . và commith .env hồ sơCác thông tin bí mật như mã API có thể bị đẩy lên kho lưu trữ từ xa. Kẻ tấn công thường xuyên quét các kho lưu trữ công khai để tìm kiếm thông tin đăng nhập bị lộ và các tệp cấu hình nhạy cảm.
Để đảm bảo an toàn khi sử dụng Git, hãy nhớ những điều thiết yếu sau:
- Sử dụng
.gitignoreTệp này dùng để loại trừ các tệp nhạy cảm hoặc tệp cục bộ. - Yêu cầu xác thực hai yếu tố (2FA) cho tất cả các tài khoản Git (đặc biệt là trên các nền tảng như GitHub hoặc GitLab).
- Không bao giờ commit bí mật hoặc thông tin xác thực, hãy quét chúng. pre-commit khi có thể.
Để bảo vệ nâng cao, các công cụ như Xygeni Chúng liên tục quét các kho lưu trữ của bạn. Chúng phát hiện các bí mật được mã hóa cứng, tìm ra mã dễ bị tổn thương trước khi hợp nhất và thậm chí chặn các quy trình làm việc không an toàn trong kho lưu trữ của bạn. CI/CD pipelineTất cả đều diễn ra mà không gây cản trở gì cho bạn.
Ai sở hữu Git?
Git không thuộc sở hữu của một công ty duy nhất. Nó là một dự án mã nguồn mở được duy trì bởi một cộng đồng các nhà đóng góp, với quá trình phát triển được điều phối thông qua... Danh sách gửi thư Git và được lưu trữ trên git-scmnămĐược Linus Torvalds tạo ra lần đầu vào năm 2005, Git được thiết kế để trở thành một hệ thống kiểm soát phiên bản phân tán, nhanh chóng mà các nhà phát triển có thể tin tưởng, đặc biệt là để quản lý nhân Linux.
Mặc dù không có ai sở hữu Theo nghĩa truyền thống, Git được nhiều tổ chức hỗ trợ phát triển liên tục, bao gồm GitHub, GitLab và Bitbucket. Họ xây dựng nền tảng riêng của mình trên nền tảng Git đồng thời đóng góp trở lại cho mã nguồn cốt lõi.
Git là viết tắt của từ gì?
Về mặt kỹ thuật, đi "Git" không phải là viết tắt của bất kỳ từ nào cả. Nó không phải là một từ viết tắt. Theo Linus Torvalds, người tạo ra Git vào năm 2005, cái tên này được chọn một phần vì nó là tiếng lóng của người Anh (từ "git" có thể có nghĩa là một người ngốc nghếch hoặc khó chịu), và một phần vì nó ngắn gọn, dễ nhớ và chưa từng tồn tại dưới dạng lệnh Unix.
Nói cách riêng của mình: “Tôi là một thằng khốn tự cao tự đại, và tôi đặt tên tất cả các dự án của mình theo tên bản thân. Đầu tiên là 'Linux', giờ là 'Git'.” Linus Torvalds
Bỏ qua nguồn gốc hài hước, Git đã trở thành một trong những công cụ thiết yếu nhất trong phát triển phần mềm. Nó hỗ trợ mọi thứ, từ các dự án mã nguồn mở đến... enterprise CI/CD pipelineVới Git, các nhóm đạt được nhiều lợi ích. kiểm soát phiên bản nhanh, hợp tác phi tập trung và khả năng theo dõi và hoàn tác các thay đổi trước đócisely.
Tuy nhiên, khi việc sử dụng Git bùng nổ, rủi ro cũng tăng theo. Phần mềm độc hại, thông tin bí mật và các lỗ hổng trong chuỗi cung ứng có thể xâm nhập vào kho lưu trữ của bạn mà không bị phát hiện. Đó là lý do tại sao việc bảo mật thiết lập Git của bạn bằng các công cụ như... là rất quan trọng. Xygeni, phân tích commitViệc quét các phụ thuộc và thực thi các chính sách là rất quan trọng đối với hệ thống hiện đại. DevSecOps quy trình công việc.
Cách sử dụng Git?
Các thực tiễn tốt nhất về Git để sử dụng Git một cách an toàn và hiệu quả
Sử dụng Git hiệu quả không chỉ đơn thuần là ghi nhớ một vài lệnh. Nó đòi hỏi phải tuân theo các bước sau: Các phương pháp thực hành tốt nhất của GitHiểu cách các thay đổi của bạn được truyền tải qua các nhánh và kho lưu trữ từ xa, và tránh những lỗi thường gặp có thể dẫn đến lỗi phần mềm hoặc thậm chí là rủi ro bảo mật.
Quy trình làm việc Git cơ bản
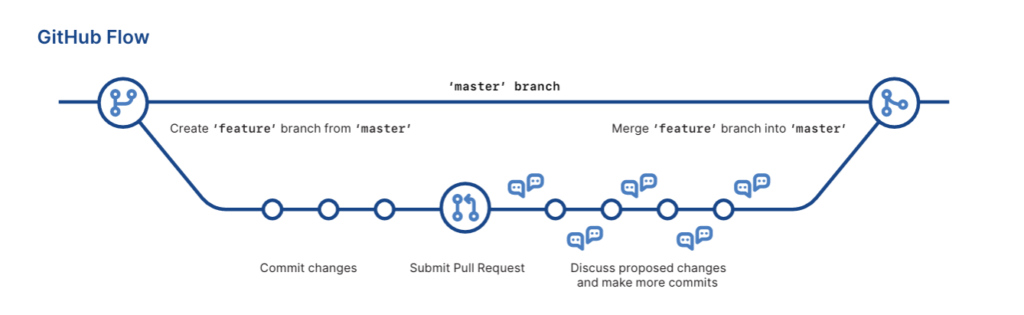
Để bắt đầu, quy trình làm việc cơ bản của Git thường bao gồm:
1. Sao chép kho lưu trữ:
git clone https://github.com/your-org/your-repo.git
2. Tạo nhánh tính năng:
git checkout -b feature/cool-new-thing
3. Thực hiện các thay đổi và committing một cách an toàn:
					git add .
git commit -m "Add new feature safely and cleanly"
4. Đẩy dữ liệu từ xa:
git push origin feature/cool-new-thing
5. Mở một pull request (PR) để hợp nhất các thay đổi của bạn vào nhánh chính.
Áp dụng bảo mật Git ở mọi bước.
Mặc dù các bước này là standardNhiều nhà phát triển vô tình tạo ra rủi ro. Ví dụ: commitVô tình tiết lộ một bí mật hoặc đẩy mã nguồn chưa được kiểm duyệt dẫn đến lỗi hệ thống.
Do đó, dưới đây là một số cải tiến tập trung vào bảo mật cần áp dụng ngay lập tức:
- Tránh
git add .trừ khi bạn chắc chắn về điều mình đang làm. committing. Sử dụnggit statustrước tiên và thêm các tệp một cách chọn lọc vớigit add <file>. - Viết những điều ý nghĩa commit tin nhắn. Chúng giúp cải thiện khả năng truy xuất nguồn gốc và hỗ trợ người đánh giá phát hiện các điểm bất thường.
- Quét của bạn committrước khi rặn. Hãy sử dụng các công cụ như Git của Xygeni. Guardrails để phát hiện các bí mật, phần mềm độc hại và cấu hình sai trước khi hợp nhất.
- Yêu cầu xem xét PR bắt buộc trước khi sáp nhập. Đây là một trong những cách đơn giản nhất để ngăn chặn mã độc hại xâm nhập vào nhánh chính của bạn.
Điều quan trọng là, Xygeni tích hợp trực tiếp vào quy trình làm việc Git của bạn. Nó quét mọi thứ. commit và PR để thực thi các chính sách bảo mật của bạn mà không làm chậm quá trình. Điều này giúp kho lưu trữ của bạn an toàn trong khi vẫn duy trì được các điều khoản bảo mật cần thiết. Git là hệ thống quản lý phiên bản nhanh.Nhanh chóng nhưng an toàn.
Kho lưu trữ Git là gì?
Về cốt lõi, Kho lưu trữ Git Đây là thư mục phiên bản của dự án, theo dõi mọi thay đổi theo thời gian. Nó bao gồm tất cả mã nguồn, nhánh, thẻ và các thành phần khác. commit Lịch sử, và có thể còn nhiều hơn thế nữa mà bạn không ngờ tới.
Vậy tại sao điều này lại quan trọng? bảo mật git?
Vì kho lưu trữ Git không chỉ là lịch sử mã nguồn của bạn. Nó cũng có thể chứa:
- Tệp cấu hình nhạy cảm Lượt thích
.envorconfig.yml - Bí mật được mã hóa cứng Vô tình được thêm vào trong quá trình phát triển
- Các phần mềm độc hại hoặc các phần phụ thuộc bị chiếm đoạt tên miền do lỗi chính tả. được giới thiệu qua
package.json,requirements.txthoặc các biểu hiện khác
Do đó, việc hiểu rõ những gì nằm trong kho lưu trữ của bạn là vô cùng quan trọng. Nó không chỉ đơn thuần là giữ cho mã nguồn sạch sẽ, mà còn là bảo vệ toàn bộ hệ thống của bạn. pipeline.
Ví dụ:
Một lỗi thường gặp là đẩy cục bộ .env tập tin chứa thông tin bí mật:
					git add .env
git commit -m "add environment config"
git push
Ngay cả khi kho lưu trữ là riêng tư, những bí mật đó vẫn có thể bị rò rỉ thông qua các bản sao hoặc tích hợp của bên thứ ba.
Để tránh điều này:
echo ".env" >> .gitignore
- Thiết lập pre-commit hooks hoặc máy quét CI như Xygeni Phát hiện những bí mật trước khi chúng đến được thiết bị điều khiển từ xa của bạn.
- Xóa lịch sử duyệt web bằng
git filter-repoorBFGnếu có điều gì đó nhạy cảm đã xảy ra committed.
Khi bạn đẩy mã lên, Xygeni sẽ quét... commit và các tệp phụ thuộc của bạn (như package.json or requirements.txt(để phát hiện các bí mật bị rò rỉ, phần mềm độc hại và các lỗ hổng bảo mật đã biết, tất cả đều trước khi đến giai đoạn công bố thông tin.)
Điều này đảm bảo rằng bạn Các phương pháp thực hành tốt nhất của Git và các quy trình bảo mật được duy trì ngay cả khi dự án phát triển. Hơn nữa, Xygeni hỗ trợ quét trên nhiều hệ thống khác nhau. GitHubGitLab, Bitbucket và các nền tảng lớn khác.
Tóm lại, việc coi kho lưu trữ Git của bạn như một ranh giới bảo mật, chứ không chỉ là nơi lưu trữ mã nguồn, sẽ giúp các nhóm làm việc nhanh hơn mà không để lại những lỗ hổng nghiêm trọng.
Kiểm soát mã nguồn là gì?
Kiểm soát nguồn, còn được biết là kiểm soát phiên bảnDevOps là quá trình theo dõi và quản lý các thay đổi đối với mã nguồn của bạn. Các công cụ như Git giúp việc này trở nên khả thi bằng cách ghi lại ai đã thay đổi cái gì, khi nào và tại sao. Nhưng nó không chỉ đơn thuần là sự hợp tác. Trong DevOps ngày nay... pipelineNgoài ra, kiểm soát nguồn cũng là của bạn. điểm kiểm tra an ninh đầu tiên.
Quan trọng hơn, các nhà phát triển dựa vào Git là hệ thống quản lý phiên bản nhanh. Di chuyển nhanh, phân nhánh, commitViệc kết nối và hợp nhất diễn ra nhanh chóng. Tuy nhiên, nếu vấn đề bảo mật bị bỏ qua, tốc độ đó có thể phản tác dụng.
Các rủi ro bảo mật Git thường gặp trong quản lý mã nguồn
Kẻ tấn công ngày càng nhắm mục tiêu vào các hệ thống quản lý mã nguồn như GitHub, GitLab và Bitbucket. Chỉ cần một mã thông báo bị rò rỉ hoặc quy trình làm việc cấu hình sai cũng có thể cho phép chúng truy cập vào toàn bộ chuỗi cung ứng phần mềm của bạn. Do đó, bảo mật git Nó không còn là tùy chọn nữa, mà là điều thiết yếu.
Dưới đây là một số rủi ro thường gặp:
- Mã thông báo GitHub bị đánh cắp được sử dụng để sao chép hoặc can thiệp vào các kho lưu trữ riêng tư.
- Các nhánh chính không được bảo vệ cho phép rủi ro trực tiếp commits
- Những người đóng góp độc hại trình pull requests với các tải trọng ẩn
- Quy trình làm việc có quyền ghi bị lợi dụng để tiêm phần mềm độc hại
Cách áp dụng các thực tiễn tốt nhất của Git trong quản lý mã nguồn
Để đảm bảo tính bảo mật của hệ thống quản lý mã nguồn mà không làm chậm tiến độ công việc của bạn:
- Sử dụng xác thực hai yếu tố (2FA) trên tất cả các tài khoản nhà phát triển
- Đặt nghiêm ngặt quy tắc bảo vệ cành cây và yêu cầu đánh giá PR
- Kiểm toán quyền quy trình làm việc, tránh cấp quyền ghi không cần thiết
- Chạy quét cho lỗ hổng, bí mật và cấu hình sai trước khi hợp nhất
Tại sao nên sử dụng Xygeni?
Xygeni tăng cường khả năng của Git bằng cách bổ sung thêm các lớp sau:
- CI/CD guardrails
- Phát hiện lỗi cấu hình quy trình làm việc
- Quét bí mật trước khi sáp nhập
- Việc thực thi chính sách đối với các yêu cầu kéo và sáp nhập
Do đó, bạn có thể duy trì Git là hệ thống quản lý phiên bản nhanh. mà không làm giảm tính minh bạch hoặc an toàn. Các nhà phát triển vẫn làm việc nhanh chóng, nhưng giờ đây mọi thay đổi đều được bảo mật bằng các kiểm tra tự động.
Khi kiểm soát nguồn được tăng cường, nó sẽ bảo vệ toàn bộ hệ thống của bạn. pipeline, Từ commit để triển khai.
Làm thế nào để tải xuống từ Git?
git pull Lệnh `git merge` có lẽ là một trong những thao tác Git được sử dụng nhiều nhất, nhưng lại ít được hiểu rõ nhất. Nó lấy các thay đổi từ kho lưu trữ từ xa và hợp nhất chúng vào nhánh hiện tại của bạn. Nghe có vẻ đơn giản, phải không? Tuy nhiên, đằng sau sự đơn giản đó lại tiềm ẩn một nguồn gây lỗi, làm hỏng bản dựng và thậm chí cả các vấn đề bảo mật.
Để chạy nó:
git pull origin main
Lệnh này lấy những thay đổi mới nhất từ... main Nó sẽ tạo nhánh từ kho lưu trữ từ xa của bạn (thường là GitHub, GitLab, v.v.) và cố gắng hợp nhất chúng với mã nguồn cục bộ của bạn.
Cách lấy dữ liệu từ Git mà không ảnh hưởng đến bảo mật hoặc tốc độ của Git
Từ góc độ bảo mật, việc sao chép mã một cách mù quáng có thể tiềm ẩn rủi ro. Kẻ xấu có thể lén lút chèn mã độc hại, các thư viện phụ thuộc bị lỗi chính tả hoặc mã độc hại vào hệ thống. commitvào các kho lưu trữ công khai. Trong các dự án dùng chung, ngay cả những thành viên nhóm có thiện chí cũng có thể vô tình đẩy những thay đổi không an toàn. Đây là lúc Các phương pháp thực hành tốt nhất của Git trở nên quan trọng.
Ngoài ra, khi nhóm của bạn thường xuyên thực hiện các thao tác kéo, điều đó sẽ hỗ trợ Git là hệ thống quản lý phiên bản nhanh. Giúp các nhà phát triển luôn đồng bộ, giảm xung đột khi hợp nhất và triển khai nhanh hơn. Nhưng nếu bạn đang sử dụng mã không an toàn, tốc độ sẽ trở thành kẻ thù của bạn.
Thực tiễn tốt nhất
sử dụng git pull một cách an toàn và hiệu quả:
- Phê duyệt pull request khác biệt trước khi hợp nhất hoặc sao chép, đặc biệt là từ các cộng tác viên bên ngoài.
- Thích hơn
git fetch+git mergeđể kiểm soát tốt hơn những gì bạn đang tích hợp - Hãy chạy thử nghiệm cục bộ trước khi đẩy các thay đổi đã được kéo về kho mã nguồn chính.
- Sử dụng chữ ký commitvà xác thực quyền tác giả nếu bạn đang làm việc trên các dự án nhạy cảm.
- Hãy giám sát chuỗi cung ứng của bạn, các gói hàng được lấy thông qua tự động hóa (ví dụ: các tập lệnh sau khi cài đặt) có thể nguy hiểm.
Xygeni giúp ích như thế nào?
Xygeni bổ sung guardrails quét mã của bạn trước Nó được đưa vào sản xuất. Ví dụ:
- Tự động phát hiện phần mềm độc hại, bí mật và mã dễ bị tổn thương trong những thay đổi từ xa
- Cờ bất kỳ sự can thiệp hoặc sự không nhất quán trong lịch sử kho lưu trữ của bạn
- Áp dụng kiểm tra chính sách on pull requests và hợp nhất, ngăn chặn việc đưa mã không an toàn vào.
- Liên tục theo dõi bạn CI/CD các quy trình làm việc để đảm bảo kẻ tấn công không thể khai thác logic dựa trên kéo
Với Xygeni, bạn có thể an tâm đón nhận Git là hệ thống quản lý phiên bản nhanh., kéo, hợp nhất và triển khai với sự tự tin rằng mọi thay đổi đều đã vượt qua các kiểm tra bảo mật.
Làm thế nào để Commit Chuyển sang Git?
CommitSử dụng Git không chỉ đơn thuần là gõ phím. git commit -m "fix stuff" và tiếp tục. Nếu bạn muốn Git là hệ thống quản lý phiên bản nhanh. Điều đó sẽ giúp mở rộng quy mô cùng với nhóm của bạn và tránh những rắc rối trong tương lai, bạn sẽ thành công. commitCác thông tin phải rõ ràng, có ý nghĩa và an toàn.
Làm thế nào để Commit Sử dụng Git một cách an toàn bằng cách áp dụng các phương pháp tốt nhất của Git.
Để tạo ra một commitThông thường bạn sẽ chạy:
					git add <file>
git commit -m "Describe what you changed"
git add Giai đoạn này cho Git biết cần bao gồm những thay đổi nào. git commit Lệnh này ghi lại những thay đổi đó vào lịch sử dự án của bạn. Nghe có vẻ đơn giản, phải không? Tuy nhiên, việc làm theo hướng dẫn sau đây sẽ phức tạp hơn: Các phương pháp thực hành tốt nhất của Git có nghĩa là tiến xa hơn:
- Hãy viết mô tả commit tin nhắn.
- Commit Các thay đổi được nhóm lại một cách hợp lý.
- Tránh những vật dụng to, cồng kềnh. commitnhững thao tác chạm vào các tập tin không liên quan.
tốt commitCác công cụ này giúp quản lý phiên bản nhanh hơn, gọn gàng hơn và dễ gỡ lỗi hơn.
Git - Hệ thống quản lý phiên bản nhanh chóng bắt đầu từ chất lượng tốt. Commit Vệ sinh
Đây là nơi bảo mật git bắt đầu có tác dụng. Một sự bất cẩn commit có thể vô tình leak secretcó thể gây ra các lỗ hổng bảo mật hoặc thu hút các gói phần mềm độc hại. Trước khi commitTing:
- Kiểm tra lại cho
.envcác tập tin, mã thông báo được mã hóa cứng hoặc thông tin đăng nhập bị lộ. - Hãy kiểm tra tính an toàn, độ tin cậy và tính cập nhật của các thư viện phụ thuộc.
- Loại trừ các tệp không cần thiết bằng cách sử dụng
.gitignore(như nhật ký, các tệp tạo lập hoặc thông tin đăng nhập).
Mẹo: Tích hợp commit Tích hợp quy trình làm việc của bạn với một công cụ như Xygeni. Nó kiểm tra các bí mật, các gói bị chiếm quyền sở hữu do lỗi chính tả và các cấu hình sai trước khi mã được đưa vào nhánh chính, tất cả mà không làm gián đoạn quy trình của bạn.
Is git clone Tương đương với một Pull Request?
Hoàn toàn không giống nhau. Mặc dù cả hai thao tác đều liên quan đến kho lưu trữ từ xa, nhưng chúng phục vụ các mục đích hoàn toàn khác nhau:
git clonelà một lệnh được sử dụng để Sao chép toàn bộ kho lưu trữ từ xa về máy tính cục bộ của bạn.Đây thường là việc đầu tiên bạn làm khi bắt đầu một dự án mới.
git clone https://github.com/your-team/project.git
A pull request (PR) là một cơ chế hợp tác Thường được sử dụng trên các nền tảng như GitHub hoặc GitLab. Sau khi bạn đã thực hiện các thay đổi trong kho lưu trữ cục bộ hoặc kho lưu trữ đã sao chép của mình, bạn mở một yêu cầu kéo (PR) để yêu cầu hợp nhất các thay đổi đó vào một nhánh chung (như...). main).
Hãy suy nghĩ về nó theo cách này:
git clone= “Để tôi lấy một bản sao để tôi có thể bắt đầu lập trình.”- Pull Request = “Đây là những thay đổi tôi đã thực hiện. Vui lòng xem xét và phê duyệt trước khi chúng ta hợp nhất.”
Các vấn đề bảo mật liên quan đến Git khi sao chép kho lưu trữ
Nếu bạn chỉ sao chép kho lưu trữ mà không kiểm tra nội dung bên trong, bạn có thể đang nhập khẩu:
- Các tập lệnh độc hại
- Quy trình làm việc cấu hình sai
- Sự phụ thuộc bị nhiễm độc
Tương tự như vậy, pull requests có thể là một vectơ cho các lỗ hổng được tiêm vào Nếu không được quét đúng cách.
Đó là lý do tại sao việc kiểm soát phiên bản nhanh không chỉ đơn thuần là về tốc độ, mà còn có nghĩa là bảo mật.cisTạo ion. Các công cụ như Xygeni:
- Phân tích các yêu cầu kéo (PR) để tìm kiếm thông tin bí mật, mã dễ bị tổn thương và cấu hình sai.
- Thực hiện kiểm tra chính sách trước khi sáp nhập.
- Cảnh báo về các đóng góp không an toàn, ngay cả trong các nhánh sao chép (clone-forks)
Tóm lại: Sao chép (cloning) là cách bạn bắt đầu; yêu cầu kéo (PR) là cách bạn đóng góp. Bảo mật cả hai là một phần của các thực tiễn tốt nhất về Git mà mọi nhóm DevOps nên tuân theo.
Làm thế nào để sao chép kho lưu trữ Git trong Visual Studio Code?
Việc sao chép kho lưu trữ Git có vẻ đơn giản, nhưng đây thường là nơi các vấn đề bảo mật âm thầm xâm nhập. Nếu bạn quan tâm đến Git là hệ thống quản lý phiên bản nhanh. Và để có quy trình làm việc gọn gàng, bước sao chép cần được chú trọng hơn là chỉ đơn giản nhấp vào "Sao chép".
Các phương pháp thực hành tốt nhất khi sao chép kho lưu trữ Git trong Visual Studio Code
Đây là cách thực hiện một cách an toàn:
- Sao chép URL kho lưu trữ Từ GitHub, GitLab hoặc Bitbucket. Hãy chắc chắn rằng đó là từ một nguồn đáng tin cậy, ngay cả các kho lưu trữ nội bộ cũng có thể tiềm ẩn rủi ro.
- Mở mã Visual Studio.
- Tới Bảng điều khiển nguồn (biểu tượng ở thanh bên trái) hoặc nhấn
Ctrl+Shift+G. - Nhấp chuột “Kho lưu trữ bản sao”Dán URL vào và nhấn Enter.
- Chọn một thư mục cục bộ để lưu trữ kho lưu trữ.
- VS Code sẽ nhắc bạn mở thư mục đã sao chép. Nhấp chuột "Mở".
- Trước khi bạn bắt đầu làm việcQuét kho lưu trữ để tìm dấu hiệu sự cố, chẳng hạn như thông tin bí mật bị lộ, các phụ thuộc bị chiếm đoạt do lỗi chính tả hoặc các thông tin đáng ngờ khác.
.gitlịch sử. Ngay cả những dự án trông có vẻ hợp pháp cũng có thể chứa các đoạn mã rủi ro hoặc cấu hình sai.
Các nhóm sử dụng máy quét tự động ở giai đoạn này giúp phát hiện sớm các vấn đề và duy trì sự phối hợp nhịp nhàng. Các phương pháp thực hành tốt nhất của GitĐó là một bước nhỏ nhưng có thể giúp bạn tiết kiệm hàng giờ về sau.
Bằng cách tích hợp thói quen này vào quy trình làm việc, bạn sẽ nâng cao cả tính toàn vẹn dự án và mức độ bảo mật, mà không làm chậm tiến độ. Đó chính là ý nghĩa của công nghệ hiện đại. bảo mật git nên trông như thế nào.
Làm thế nào để kiểm tra nhánh hiện tại trong Git?
Việc biết mình đang ở nhánh nào cần phải trở thành phản xạ tự nhiên, đặc biệt khi phải xử lý nhiều tính năng, bản vá lỗi hoặc dòng phát hành khác nhau. Sai sót có thể xảy ra rất nhanh nếu bạn đẩy hoặc kéo từ nhánh sai. Đối với các nhóm tập trung vào... Git là hệ thống quản lý phiên bản nhanh.Sự rõ ràng luôn thắng thế sự hỗn loạn.
Để kiểm tra nhánh hiện tại của bạn:
Trong cửa sổ dòng lệnh, hãy chạy lệnh sau:
git branch
Nhánh hiện tại sẽ được đánh dấu bằng dấu hoa thị (*), như thế này:
					* main
  dev
  feature/login-fix
Ngoài ra, hãy sử dụng:
git status
Nó hiển thị nội dung đại khái như sau:
					On branch main
Your branch is up to date with 'origin/main'.
Tránh các lỗi bảo mật Git bằng cách xác minh nhánh.
Lỗi khi tạo nhánh không chỉ gây khó chịu mà còn là rủi ro bảo mật. Việc vô tình hợp nhất hoặc commitViệc chuyển sang nhánh sai có thể bỏ qua quá trình kiểm duyệt hoặc đưa mã chưa được quét vào môi trường sản xuất. Điều này làm gián đoạn quy trình làm việc. Các phương pháp thực hành tốt nhất của Git và mở ra khả năng xảy ra những thay đổi rủi ro.
Các nhóm thực thi các chiến lược phân nhánh rõ ràng và tích hợp việc quét vào pull requests Có thể ngăn chặn hầu hết các vấn đề trước khi chúng trở nên nghiêm trọng. Phát triển an toàn không có nghĩa là phát triển chậm, mà là làm cho quy trình Git của bạn thông minh hơn và an toàn hơn ngay từ đầu.
Git có an toàn không?
Các biện pháp bảo mật Git tốt nhất mà mọi nhóm nên biết
Bản thân Git chỉ là một hệ thống quản lý phiên bản, nó không tự động bảo mật mã nguồn của bạn. Nó nhanh, linh hoạt và mạnh mẽ, điều này khiến nó trở thành lựa chọn yêu thích của các nhà phát triển. Tuy nhiên, sức mạnh đó đi kèm với trách nhiệm.
Mặc dù Git hỗ trợ các tính năng như đã ký. commitNgay cả với các biện pháp bảo vệ nhánh và mã nguồn, nó cũng không thể ngăn bạn đẩy khóa bí mật, cấu hình sai quyền truy cập hoặc kéo vào một thư viện phụ thuộc dễ bị tổn thương. Vì vậy, Git có an toàn không? Câu trả lời ngắn gọn: Điều đó hoàn toàn có thể, nếu bạn sử dụng đúng cách..
Thực hành bảo mật Git
Để thực sự bảo mật quy trình làm việc Git của bạn, hãy làm theo các bước sau: Các phương pháp thực hành tốt nhất của Git:
- Thiết lập các quy tắc bảo vệ nhánh và yêu cầu pull request đánh giá.
- Không bao giờ commit bí mật hoặc mã thông báo. Sử dụng
.gitignorevà quét của bạn commits. - Hãy thường xuyên kiểm tra quyền truy cập kho lưu trữ của bạn, đừng cấp quyền quản trị cho tất cả mọi người.
- Ký tên của bạn commitSử dụng GPG để đảm bảo tính toàn vẹn.
- chạy pre-commit hooks hoặc quét CI để phát hiện những thay đổi rủi ro trước khi chúng xảy ra.
Bảo mật trong Git không phải là một công tắc bạn bật/tắt, mà là một thói quen. Khi bạn coi Git như một phần của bề mặt tấn công, chứ không chỉ là một công cụ, bạn bắt đầu xây dựng những lớp bảo mật thực sự. bảo mật git trong từng bước đi. Và điều tuyệt vời nhất? Những thói quen này không làm bạn chậm lại. Trên thực tế, chúng giúp đội của bạn nhanh hơn và tự tin hơn, mang lại kết quả tốt hơn. Git là hệ thống quản lý phiên bản nhanh. mà không gây nguy hiểm cho những điều quan trọng.
Các phương pháp thực hành tốt nhất của Git để kiểm soát phiên bản an toàn và nhanh chóng
Để duy trì một codebase lành mạnh và an toàn, quy trình làm việc Git của bạn cần nhiều hơn chỉ là các phím tắt tiện lợi. Những điều này Các phương pháp thực hành tốt nhất của Git được thiết kế để cải thiện sự hợp tác nhóm, thực thi bảo mật gitvà hỗ trợ Git là hệ thống quản lý phiên bản nhanh. mà không làm bạn chậm lại.
Sử dụng Clear và Atomic Commits
Mỗi trang web commit Nên phản ánh một thay đổi hợp lý duy nhất. Điều này giúp đơn giản hóa việc xem xét mã, hoàn tác và theo dõi thay đổi. Tránh commitchia nhỏ các bản cập nhật không liên quan thành nhiều phần lớn.
Không bao giờ Commit Bí mật
Luôn kiểm tra .env các tệp, mã thông báo truy cập hoặc thông tin xác thực trước khi đẩy. Sử dụng .gitignore Loại trừ các tập tin nhạy cảm và áp dụng các công cụ quét tự động để phát hiện sớm các thông tin bí mật bị lộ.
Thi hành các quy tắc bảo vệ chi nhánh
Bảo vệ các nhánh chính bằng cách yêu cầu pull requestsbao gồm các bước phê duyệt và kiểm tra trạng thái. Điều này đảm bảo mã nguồn chưa được xem xét hoặc có rủi ro sẽ không bao giờ được đưa vào sản xuất.
Xem xét các phụ thuộc và quét tìm lỗ hổng bảo mật.
Cố định các thư viện phụ thuộc và tránh sử dụng các gói không đáng tin cậy. Sử dụng các công cụ tự động để quét kho lưu trữ của bạn tìm các thư viện dễ bị tổn thương hoặc độc hại trước khi hợp nhất chúng.
Ký tên Commits
Bật GPG commit Ký tên để xác minh danh tính của người đóng góp. Bước này bổ sung thêm một lớp bảo mật. bảo mật git và ngăn chặn sự giả mạo commit lịch sử.
Giám sát quyền truy cập và quyền hạn
Xem xét lại ai có quyền truy cập vào kho lưu trữ của bạn và mức độ kiểm soát của họ. Hạn chế quyền ghi nếu có thể và thường xuyên loại bỏ những cộng tác viên không hoạt động.
Tự động hóa quá trình quét trước khi hợp nhất và kiểm tra chính sách.
Sử dụng CI/CD các công cụ để xác thực mọi thứ pull request để phát hiện các bí mật, cấu hình sai và các mô hình rủi ro. Tự động hóa các kiểm tra này rất quan trọng để duy trì tính toàn vẹn dữ liệu. Git là hệ thống quản lý phiên bản nhanh. ở quy mô.
Dọn dẹp và tái cấu trúc cơ sở dữ liệu
Trước khi đẩy, hãy nén lại. commithoặc dọn dẹp các thay đổi. Điều này giúp lịch sử của bạn dễ đọc và giảm thiểu sự nhiễu loạn trong quá trình cộng tác.
Xygeni giúp tăng cường bảo mật Git như thế nào?
Bảo mật không nhất thiết phải làm chậm quá trình làm việc của bạn, đặc biệt là với Git. Xygeni tích hợp lớp bảo vệ vô hình vào quy trình làm việc của bạn để bạn có thể... commitTạo nhánh và hợp nhất mà không cần lo lắng về những gì có thể bị bỏ sót.
Ngăn chặn bí mật lan truyền
Tình cờ commit a .env Tệp tin? Chuyện đó thường xảy ra. Xygeni gắn cờ các thông tin bí mật như mã thông báo API. hoặc thông tin xác thực đám mây trong thời gian thực, cho dù chúng ở dạng mới commitMột cấu hình bị ẩn hoặc một lớp Docker. Bạn sẽ nhận được cảnh báo trước khi chúng được đưa vào sản xuất, với quy trình tự động thu hồi và khắc phục tùy chọn.
Chặn các phụ thuộc rủi ro tại Commit Thời gian
Bạn không cần phải thực hiện quá trình đảo ngược kỹ thuật. package.json sau khi quá trình xây dựng thất bại. Xygeni quét các phụ thuộc của bạn suốt trong commit và gắn cờ các gói phần mềm độc hại, các trang web chiếm đoạt tên miền do lỗi chính tả hoặc các thư viện lỗi thời, đồng thời cho bạn biết những gói nào thực sự có thể bị khai thác, chứ không chỉ là dễ bị tổn thương.
Tự động gắn cờ các cấu hình CI nguy hiểm.
CI/CD Đây là nơi những lỗi cấu hình nhỏ có thể trở thành sự cố lớn. Cho dù bạn đang tinh chỉnh .github/workflows hoặc cập nhật một công việc Jenkins, Xygeni đánh giá của bạn pipeline Cấu hình cho các mẫu rủi ro, chẳng hạn như mã thông báo cho phép, tập lệnh không an toàn hoặc tấn công chèn shell, và ngăn chặn mã không an toàn trước khi nó được thực thi.
Thông báo cho bạn về hoạt động thu hồi tài sản đáng ngờ.
Xygeni theo dõi bạn. SCM hoạt động liên tục. Nó cảnh báo về các hành vi xâm nhập trái phép vào các chi nhánh được bảo vệ, gỡ bỏ kiểm soát truy cập hoặc các hành vi bất thường khác. commit Các mẫu này sau đó cho bạn thấy chính xác những gì đã thay đổi, ai đã thay đổi và khi nào.
Áp dụng thông minh Guardrails về các yêu cầu kéo (PR) và hợp nhất (Merge)
Bạn định nghĩa điều gì là chấp nhận được, Xygeni sẽ thực thi nó. Cho dù đó là chặn các yêu cầu kéo (PR) có chứa thông tin bí mật, làm cho các bản dựng thất bại với các phụ thuộc dễ bị khai thác, hay áp dụng các chính sách bảo mật trên toàn bộ kho lưu trữ, Xygeni đều thực thi chúng. guardrails Một cách nhất quán và âm thầm giữa các đội.
Với Xygeni, bạn không cần phải ghi nhớ các quy tắc bảo mậtChúng được tích hợp sẵn vào quy trình làm việc Git của bạn theo mặc định.
Không chuyển đổi ngữ cảnh. Không gián đoạn. Chỉ nhanh chóng và an toàn. commitNhững sản phẩm đã sẵn sàng để vận chuyển. Bạn muốn xem quy trình này trông như thế nào trong công việc của mình? Hãy thử Xygeni trên kho lưu trữ Git của bạn, không cần thẻ tín dụng.

