






Trí tuệ nhân tạo đang phát triển nhanh chóng, và rủi ro của nó cũng vậy. Để quản lý tốt những rủi ro này, các nhóm cần một phương pháp rõ ràng và đáng tin cậy. Khung quản lý rủi ro NIST AI Phương pháp này giúp các tổ chức lập kế hoạch, đo lường và giảm thiểu rủi ro AI ở mọi giai đoạn phát triển. Đối với các nhà phát triển và nhóm bảo mật, việc áp dụng phương pháp này rất hữu ích. quản lý rủi ro ai Nó không chỉ đơn thuần là tìm lỗi. Nó bao gồm dữ liệu, mô hình, trình kết nối và quá trình xây dựng. pipelineVì vậy, việc kết hợp khuôn khổ quản lý rủi ro nist ai Áp dụng các phương pháp DevSecOps sẽ mang lại sự trật tự và tốc độ cho công việc hàng ngày.
Khung quản lý rủi ro AI của NIST là gì?
Khung quản lý rủi ro AI của NIST (AI RMF) là một hướng dẫn thực tiễn được phát triển bởi Viện quốc gia của Standards và Công nghệNó giúp các nhóm xác định, đo lường và kiểm soát rủi ro AI trong toàn bộ vòng đời phần mềm.
Nó xác định bốn chức năng chính: Lập bản đồ, đo lường, quản lý và điều hành. Mỗi phần đều giải thích những việc cần làm, thời điểm thực hiện và cách giữ cho hệ thống AI an toàn và đáng tin cậy. Tóm lại, khuôn khổ này hướng đến việc... AI trong quản lý rủi ro thành một quy trình rõ ràng, có thể lặp lại và phù hợp với công việc phát triển thực tế.
Bốn chức năng của NIST AI RMF
| Chức năng | Mục tiêu | Trong thực tế |
|---|---|---|
| Bản đồ | Tìm hiểu xem trí tuệ nhân tạo (AI) được sử dụng ở đâu và những rủi ro tiềm ẩn là gì. | Lập danh mục các mô hình, trình kết nối và tập dữ liệu. |
| Đo | Kiểm tra chất lượng dữ liệu, hành vi của mô hình và các biện pháp kiểm soát bảo mật. | Chạy quét, xem xét các phụ thuộc và kiểm tra các quy tắc truy cập. |
| Quản lý | Hãy hành động dựa trên những gì bạn tìm thấy. | Rắc bột GuardrailsKhắc phục sự cố và ghi lại các hành động. |
| Quản lý | Duy trì sự giám sát và trách nhiệm giải trình. | Theo dõi các phiên bản, xem xét nhật ký và báo cáo cho các bên liên quan. |
Bốn chức năng của Khung quản lý rủi ro AI của NIST
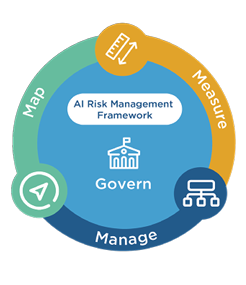
Trước khi áp dụng khuôn khổ này, việc hiểu rõ ý nghĩa thực sự của từng chức năng là rất hữu ích.
Đây không phải là các bước trong danh sách kiểm tra, mà là các hoạt động liên tục lặp đi lặp lại trong suốt vòng đời của AI, từ thiết kế đến giám sát. Mỗi hoạt động hỗ trợ lẫn nhau và tạo ra một vòng lặp cải tiến và trách nhiệm giải trình.
- Quản lý: Xây dựng văn hóa trách nhiệm xung quanh AI. Xác định rõ ai chịu trách nhiệm cho từng rủi ro, xem xét lại các chính sách và đảm bảo việc giám sát diễn ra từ sớm, chứ không phải sau khi sản phẩm được phát hành.
- Bản đồ: Xác định vị trí xuất hiện của trí tuệ nhân tạo (AI) trong hệ thống của bạn, dữ liệu mà nó sử dụng và đối tượng bị ảnh hưởng. Hiểu rõ bối cảnh này là chìa khóa để tránh những điểm mù về sau.
- Đo: Kiểm tra các thành phần AI trong điều kiện thực tế. Xem xét độ lệch, sự thay đổi, quyền riêng tư và độ bền vững. Đo lường hành vi của mô hình và so sánh nó với các tiêu chuẩn bảo mật.
- Quản lý: Hãy đưa ra hành động rõ ràng dựa trên kết quả. Vá các phụ thuộc không an toàn, loại bỏ các mô hình rủi ro và ghi lại tất cả các thay đổi để ngăn ngừa sự tái diễn.
Khi bốn chức năng này chạy bên trong CI/CD pipelinecác nhóm quản lý Rủi ro AI Chủ động thay vì phản ứng thụ động.
Tại sao quản lý rủi ro AI lại quan trọng
Trí tuệ nhân tạo (AI) tiềm ẩn những rủi ro mà các công cụ bảo mật truyền thống không phải lúc nào cũng phát hiện được, ví dụ như: rò rỉ dữ liệu, tiêm nhanh chóng, hoặc là mô hình nhiễm độcNếu thiếu cấu trúc, những vấn đề này có thể nhanh chóng lan rộng trong hệ thống của bạn.
Bằng cách làm theo Khung quản lý rủi ro NIST AICác đội có thể:
- Xác định những lĩnh vực mà trí tuệ nhân tạo (AI) được sử dụng. pipelines
- Phát hiện các điểm yếu trong mã nguồn và dữ liệu trước khi phát hành.
- Ưu tiên sửa chữa những việc cần làm trước tiên.
- Duy trì hồ sơ minh bạch để phục vụ kiểm toán và tạo dựng lòng tin khách hàng.
Ngoài ra, NIST cũng tuân thủ các tiêu chuẩn toàn cầu khác. standardCác tiêu chuẩn như ISO/IEC 42001 và Nguyên tắc AI của OECD giúp dễ dàng duy trì tính nhất quán giữa các tổ chức.
Để hiểu rõ hơn, hãy tham khảo:
- ENISA: Bảo vệ Trí tuệ nhân tạo
- OWASP: Hướng dẫn về bảo mật và quyền riêng tư AI
- OWASP: Top 10 cho hồ sơ ứng tuyển chương trình LLM
- Trí tuệ nhân tạo trong an ninh mạng: Hiểu rõ những rủi ro thực sự
Cách thức vận hành Khung quản lý rủi ro AI của NIST
NIST AI RMF 1.0 được xây dựng như một hướng dẫn tự nguyện, linh hoạt theo Đạo luật Sáng kiến Trí tuệ Nhân tạo Quốc gia năm 2020. Nó được thiết kế để phù hợp với mọi tổ chức, dù lớn hay nhỏ, đều có thể thích ứng theo mức độ phát triển của mình.
Mục tiêu rất đơn giản: tạo ra AI đáng tin cậy, minh bạch và an toàn bằng cách quản lý rủi ro ngay từ đầu.
Để hỗ trợ việc áp dụng, NIST cung cấp một số nguồn tài liệu:
- Cẩm nang AI RMF: Giải thích cách áp dụng từng chức năng trong thiết kế, kiểm thử và triển khai.
- Lộ trình AI RMF: Liệt kê các hoạt động cộng đồng và các cập nhật liên tục.
- Lối qua đường: Kết nối NIST AI RMF với các hệ thống khác. standardchẳng hạn như ISO/IEC 42001 hoặc Đạo luật Trí tuệ Nhân tạo của EU.
- Trung tâm tài nguyên AI đáng tin cậy và có trách nhiệm: Trang web này đăng tải hồ sơ, nghiên cứu điển hình và chia sẻ các kinh nghiệm tốt nhất.
Trong thực tế, Nhóm DevSecOps Có thể tích hợp những ý tưởng này thông qua tự động hóa. Ví dụ, sử dụng Xygeni's ASPM nền tảng Liên tục quét, đo lường và kiểm soát các rủi ro liên quan đến AI trong cùng một quy trình làm việc mà họ đã xây dựng và phát hành mã.
Kết nối NIST AI RMF với DevSecOps
Trong môi trường thay đổi nhanh chóng, AI quản lý rủi ro phải phù hợp với CI/CD pipelinemà không làm chậm tiến độ. Khi các bước kiểm tra bảo mật được tích hợp vào quy trình giao hàng, các nhóm có thể lập bản đồ, đo lường, quản lý và kiểm soát rủi ro. như một phần của việc lập trình hàng ngàythay vì tiến hành một cuộc kiểm toán riêng biệt.
Đó chính xác là nơi Xygeni giúp ích. Nó Application Security Posture Management (ASPM) Nền tảng này tích hợp trực tiếp các biện pháp kiểm soát đó vào quy trình phát triển. Nhờ đó, bảo mật trở nên tự động và liên tục.
- Bản đồ: Khám phá toàn bộ mã nguồn, các phụ thuộc và các trình kết nối AI trên các dự án. Khả năng hiển thị sớm này giúp ngăn ngừa các lỗ hổng trước khi triển khai.
- Đo: Phân tích khả năng khai thác, khả năng tiếp cận và tình trạng phụ thuộc trong thời gian thực. Ngoài ra, cung cấp ngữ cảnh để các nhóm biết vấn đề nào thực sự quan trọng.
- Quản lý: Rắc bột Guardrails Hệ thống này chặn các thao tác hợp nhất không an toàn và tự động thực thi các chính sách nội bộ. Điều này đảm bảo khả năng bảo vệ nhất quán mà không cần thêm các bước xem xét thủ công.
- Quản lý: Ghi lại mọi thao tác, cho biết ai đã thay đổi những gì và duy trì hồ sơ sẵn sàng cho việc kiểm toán để đảm bảo tuân thủ và hợp tác.
Kết hợp lại, những khả năng này mang lại Khung quản lý rủi ro NIST AI để ứng dụng vào quy trình làm việc DevSecOps.
Họ kết nối chính sách với thực tiễn và biến lý thuyết thành kết quả mà các nhà phát triển có thể thấy được.
NIST AI RMF và Xygeni ASPM trong thực tế
Ví dụ, bảng dưới đây cho thấy mỗi chức năng của NIST tương ứng với một khả năng thực tế nào bên trong Xygeni. ASPM nhờ đó, các nhóm có thể chuyển từ các nguyên tắc trừu tượng sang triển khai thực tiễn.
| Chức năng NIST AI RMF | Mục đích | Làm thế nào Xygeni ASPM Áp dụng nó |
|---|---|---|
| Bản đồ | Xác định AI được sử dụng ở đâu và những rủi ro mà nó có thể mang lại. | Xygeni tự động phát hiện tất cả các kho lưu trữ, các thành phần phụ thuộc và các thành phần AI trên toàn hệ thống. SDLC. |
| Đo | Đánh giá các lỗ hổng bảo mật, tính toàn vẹn dữ liệu và các biện pháp kiểm soát. | Xygeni kiểm tra khả năng khai thác, khả năng truy cập và tình trạng phụ thuộc trong mỗi lần quét. |
| Quản lý | Giảm thiểu và kiểm soát rủi ro. | Guardrails thực thi chính sách trực tiếp tại CI/CDChặn mã không an toàn và tự động sửa lỗi. |
| Quản lý | Duy trì tính minh bạch và trách nhiệm giải trình. | DashboardCác bản ghi và nhật ký kiểm toán hiển thị toàn bộ lịch sử thay đổi để đảm bảo tuân thủ và hợp tác. |
Đây là nơi mà khuôn khổ NIST gặp gỡ thực tiễn DevSecOps hàng ngày.
Bảng dưới đây cho thấy mỗi chức năng của NIST tương ứng với Xygeni như thế nào. ASPM nền tảng trong các dự án thực tế.
Áp dụng khung lý thuyết từng bước một.
Khi đã nắm vững những yếu tố cơ bản, các nhóm có thể áp dụng chúng. Khung quản lý rủi ro NIST AI Thông qua một vài bước rõ ràng, có thể lặp lại và phù hợp với quy trình làm việc DevSecOps thông thường:
- Xác định các trường hợp sử dụng AI: Xác định xem AI hoạt động ở đâu, xử lý dữ liệu nào và ai có thể truy cập dữ liệu đó. Việc nắm rõ thông tin sớm giúp ngăn ngừa những rủi ro không đáng có về sau.
- Đánh giá dữ liệu và các mối phụ thuộc: Kiểm tra lại hệ thống của bạn để phát hiện các thông tin xác thực yếu, thư viện lỗi thời hoặc bí mật bị rò rỉ trước khi đưa vào sản xuất.
- Thiết lập Guardrails: thêm các quy tắc rõ ràng vào CI/CD pipelineCác cơ chế tự động cho phép hoặc chặn các thay đổi, đảm bảo việc thực thi chính sách nhất quán trên các kho lưu trữ.
- Tự động hóa các bản sửa lỗi: sử dụng Robot Xygeni và Tự động sửa lỗi bằng AI để tạo ra pull requests Với những thay đổi được đề xuất, giúp giảm thiểu công sức thủ công và thời gian xem xét.
- Theo dõi và ghi chép: Lưu giữ hồ sơ về từng lần sửa lỗi, cập nhật chính sách và gỡ bỏ.cision. Bước đơn giản này hỗ trợ việc giám sát và giúp dễ dàng theo dõi tiến độ.
Cùng nhau, những hành động này giúp AI quản lý rủi ro Chúng đáng tin cậy và hiển thị xuyên suốt vòng đời phát triển. Chúng cũng giúp các nhóm phát hiện và giải quyết các vấn đề trước khi chúng trở nên nghiêm trọng và tốn kém về mặt bảo mật.
Từ phát hiện đến khắc phục: Cách Xygeni xử lý rủi ro AI
Khi rủi ro xuất hiện, Xygeni giúp các nhóm hành động nhanh chóng mà không làm gián đoạn quy trình làm việc của họ.
Quá trình quét có thể phát hiện việc tiêm thuốc trực tiếp vào đầu nối. Phễu ưu tiên Sau đó, hệ thống sẽ xếp hạng vấn đề theo mức độ nghiêm trọng và khả năng khai thác, giúp các nhà phát triển tập trung vào những điều quan trọng nhất.
Robot Xygeni tạo ra một pull request kèm theo đề xuất giải pháp khắc phục. Guardrails Kiểm tra thay đổi cả trên máy tính cục bộ và trên máy chủ để xác nhận tính an toàn. Cuối cùng, Tự động sửa lỗi bằng AI Cải thiện bản vá bằng cách sử dụng mô hình riêng của bạn, bổ sung thêm một lớp độ chính xác.
Ví dụ trường hợp: Một nhóm chuyên gia công nghệ tài chính đã phát hiện ra một đầu nối MCP không an toàn trong quá trình kiểm thử phần mềm. Guardrails đã ngăn chặn việc sáp nhập và Robot Xygeni Đã mở bản sửa lỗi trong vòng vài phút. Sử dụng Rủi ro khắc phụcHọ đã chọn một phiên bản phụ thuộc an toàn và triển khai bản cập nhật ngay trong cùng ngày.
Quá trình này làm cho AI quản lý rủi ro Liên tục và nhanh chóng, giảm thiểu ma sát giữa phát triển và bảo mật.
Thực tế Guardrails về bảo mật AI
Guardrails giữ pipelineChúng có thể dự đoán được bằng cách ngăn chặn các hành động rủi ro trước khi chúng lan rộng. Chúng nhẹ, trong suốt và dễ bảo trì.
Ví dụ:
- Giới hạn nguồn gốc MCP chỉ trong các không gian làm việc đáng tin cậy.
- Giới hạn phạm vi của khóa API và rút ngắn thời gian hết hạn.
- Xác thực các lời nhắc và giới hạn kích thước ô nhập liệu để ngăn chặn việc lạm dụng.
Những quy tắc này tạo nên AI trong quản lý rủi ro Đây là một phần của công việc lập trình hàng ngày, không phải là nhiệm vụ sau khi triển khai.
Danh sách kiểm tra: Sẵn sàng vận chuyển với NIST AI RMF
Trước khi phát hành, hãy xem lại danh sách kiểm tra nhanh này để đảm bảo dự án của bạn phù hợp với các tiêu chuẩn. Khung quản lý rủi ro NIST AI Nguyên tắc:
| Mục danh sách kiểm tra | Mục đích |
|---|---|
| Cập nhật danh sách các mô hình AI, điểm cuối và trình kết nối. | Đảm bảo tính minh bạch trên tất cả các thành phần AI trước khi phát hành. |
| Guardrails đối với các khóa MCP và API được thiết lập để chặn các thay đổi không an toàn. | Ngăn chặn các lỗi cấu hình hoặc truy cập trái phép xâm nhập vào môi trường sản xuất. |
| Quét trên mọi pull request với Robot Xygeni | Phát hiện sớm các lỗ hổng và vấn đề tuân thủ. CI/CD lưu lượng. |
| Riêng Tự động sửa lỗi bằng AI được cấu hình để tự động khắc phục sự cố | Áp dụng các bản vá lỗi một cách an toàn đồng thời giữ bí mật mã nguồn và dữ liệu. |
| Rủi ro khắc phục xem xét lại trước khi nâng cấp các phụ thuộc | Kiểm tra tính an toàn và khả năng tương thích của các phiên bản mới trước khi triển khai. |
Việc kiểm tra các mục này giúp các đội nhóm vận chuyển hàng nhanh hơn và an toàn hơn, đồng thời vẫn đảm bảo... AI quản lý rủi ro hoạt động trong mọi chu kỳ.
Câu hỏi thường gặp nhanh
Khung quản lý rủi ro AI của NIST là gì?
Một khuôn khổ giúp các nhóm lập bản đồ, đo lường, quản lý và kiểm soát rủi ro AI từ khâu thiết kế đến sản xuất.
Tôi áp dụng nó như thế nào trong DevSecOps?
Thêm Guardrails in CI/CDTự động hóa việc sửa lỗi bằng các yêu cầu kéo (PR) và ghi lại các thay đổi để xem xét.
Tôi nên bắt đầu với những tùy chọn điều khiển nào?
Hạn chế nguồn gốc MCP, giới hạn phạm vi API, xác thực lời nhắc và kiểm tra các thay đổi phụ thuộc bằng cách sử dụng Rủi ro Khắc phục.
Lời kết: Từ khuôn khổ đến thực hành liên tục
Khung quản lý rủi ro NIST AI Đây không chỉ là một danh sách kiểm tra tuân thủ. Nó là một mô hình thực tiễn để xây dựng các hệ thống AI mà các nhóm có thể tin tưởng. Bằng cách lập bản đồ vị trí hoạt động của AI, đo lường hành vi của nó, quản lý các lỗ hổng và kiểm soát dữ liệu.cisTrong thời đại công nghệ hiện nay, các tổ chức coi bảo mật là một phần của quy trình, chứ không phải là một sự kiện diễn ra một lần duy nhất.
Trong môi trường DevSecOps, tư duy này hoàn toàn phù hợp. Kiểm tra bảo mật, Guardrailsvà tự động hóa trở thành một phần của cùng một quá trình. pipeline Điều này giúp mang lại các tính năng. Thay vì chờ đợi đánh giá hoặc kiểm toán, các nhà phát triển nhìn thấy rủi ro ngay khi lập trình và khắc phục chúng trước khi đưa vào sản phẩm chính thức.
Xygeni Đưa khuôn khổ này vào cuộc sống bằng cách biến các nguyên tắc của nó thành những công cụ hàng ngày:
- ASPM Tập trung khả năng hiển thị từ mã nguồn đến đám mây.
- Robot Xygeni tự động hóa quá trình khắc phục sự cố thông qua pull requests.
- Tự động sửa lỗi bằng AI Cải thiện độ chính xác đồng thời vẫn đảm bảo tính bảo mật dữ liệu.
- Rủi ro khắc phục Giúp các nhóm lựa chọn phiên bản phụ thuộc an toàn nhất.
Kết hợp lại, những khả năng này tạo nên AI quản lý rủi ro liên tục và thiết thực.
Họ giúp các nhóm xây dựng phần mềm có tốc độ xử lý nhanh. và Đảm bảo an ninh mà không gây thêm trở ngại cho quá trình phát triển.
Tóm lại, giá trị của NIST AI RMF Vấn đề không nằm ở chính tài liệu, mà ở cách các nhóm áp dụng nó. Với tự động hóa và văn hóa phù hợp, bảo mật trở thành thói quen chung của toàn bộ bộ phận kỹ thuật, chứ không phải là một cuộc kiểm tra riêng biệt sau này.

