






Đây là phần đầu tiên trong loạt bài viết về loại tấn công chuỗi cung ứng phần mềm phổ biến nhất: những cuộc tấn công (lạm dụng) kho lưu trữ công khai các thành phần phần mềm, vốn được thiết kế cho mục đích... dự án mã nguồn mở Để tải lên các hiện vật có thể được chia sẻ với người dùng khác. Khi kẻ xấu phát tán phần mềm độc hại ở đó, sử dụng registry làm phương tiện phân phối phần mềm độc hại, chúng ta sẽ có một cuộc tấn công chuỗi cung ứng khi các tổ chức nạn nhân cài đặt hoặc chạy thành phần phần mềm bị nhiễm.
Để đơn giản hóa cuộc thảo luận, chúng ta sẽ nói về... gói phần mềm:, các thành phần ở dạng đóng gói được sản xuất bởi bên thứ ba. Điều này không chỉ bao gồm các thành phần được sử dụng bởi các trình quản lý gói như NPM hoặc Poetry, mà còn bao gồm cả các thành phần khác. các thành phần hệ điều hành bao gồm thư viện và các tệp nhị phân có thể thực thi, hình ảnh container, và máy ảo, hoặc tiện ích mở rộng công cụ dành cho các công cụ phát triển, xây dựng và triển khai. Chúng ta đã thấy các gói phần mềm độc hại ở khắp mọi nơi. Tội phạm mạng không bận tâm: chúng rất thích thú với các lựa chọn thay thế do cơ sở hạ tầng phần mềm hiện đại cung cấp và sử dụng kho lưu trữ và công cụ phù hợp nhất với mục đích của chúng. Vì vậy, hãy nhớ rằng các gói phần mềm là viết tắt của ảnh container, gói nhị phân, kho lưu trữ mã nguồn mở và các tiện ích mở rộng hoặc plugin các loại (IDE, CI/CD (Hệ thống, công cụ xây dựng). Tất cả đều thường xuyên bị tấn công.
Loạt phim sẽ có 5 tập:
- Các gói phần mềm mã nguồn mở có vấn đề gì? Đây là chủ đề của bài viết này. Tại sao tội phạm các loại lại phát tán các gói phần mềm độc hại? Tại sao tôi nên lo ngại?
- Giải phẫu các gói tin độc hại: Xu hướng hiện nay là gì? Trong tập này, chúng ta sẽ tập trung vào mối đe dọa mà chúng ta đang giám sát hàng ngày bằng hệ thống MEW của mình. Giữa một lượng lớn nhiễu nền do số lượng lớn các gói tin độc hại sử dụng kỹ thuật typosquatting hoặc dependency confusion (lỗi chính tả và nhầm lẫn phụ thuộc), một tỷ lệ nhỏ các cuộc tấn công lại nguy hiểm hơn nhiều và gây ra rủi ro lớn hơn. Hành vi của những kẻ xấu liên quan đến hệ điều hành đã thay đổi như thế nào trong thời gian gần đây? Số liệu cụ thể là bao nhiêu? Các chiến thuật, kỹ thuật và quy trình được sử dụng là gì, và những hành động gây hại nào đã được ghi nhận?
- Bảo vệ chống lại các gói phần mềm độc hại mã nguồn mở: Những gì (không) hiệu quảHầu hết các chuyên gia am hiểu về an ninh đều có ý tưởng về cách xử lý mối đe dọa này. Chúng ta đã nghe các nhà quản lý an ninh khẳng định không chút do dự rằng: SCA Các công cụ hiện nay đã cho bạn biết khi nào một phiên bản gói phần mềm chứa mã độc. Hoặc chúng phụ thuộc vào các thành phần phần mềm nổi tiếng, được đánh giá cao, nơi mà bất kỳ mã độc nào cũng sẽ được phát hiện và loại bỏ kịp thời. Chúng sử dụng các phiên bản vá lỗi/bản vá nhỏ mở để tự động vá các lỗ hổng bảo mật, và đó là cách đúng đắn, được khuyến nghị để giảm thiểu rủi ro trên các phụ thuộc mã nguồn mở, tuân theo nguyên tắc “vá lỗi sớm, vá lỗi thường xuyên”. Trong tập này, chúng ta sẽ xem xét tại sao những ý tưởng này lại sai lầm, và những quan niệm sai lầm như vậy đang góp phần vào sự phổ biến của cơ chế tấn công này, và vào rủi ro quá lớn mà các tổ chức đang phải đối mặt. Chúng ta sẽ kết thúc bằng những gì thực sự hiệu quả, và những nỗ lực và nguồn lực cần thiết.
- Các gói phần mềm độc hại mã nguồn mở: Phương pháp tiếp cận của XygeniTrong tập này, chúng tôi sẽ trình bày chiến lược mà chúng tôi áp dụng tại Xygeni cho hệ thống Cảnh báo sớm phần mềm độc hại (MEW). Hệ thống đa giai đoạn này hoạt động như thế nào trong thời gian thực khi một phiên bản gói phần mềm mới được phát hành, bằng chứng được thu thập từ các nguồn khác nhau như thế nào, quá trình phân loại được thực hiện ra sao, chúng tôi đang tuân theo tiêu chí phân loại nào và tại sao vẫn cần một số phân tích thủ công để xác nhận bản chất của một gói phần mềm độc hại tiềm năng? Phản hồi từ các nhóm nội bộ và nhóm đăng ký của chúng tôi giúp hệ thống học hỏi từ các bằng chứng đã thu thập trong quá khứ như thế nào để giảm thiểu tối đa các cảnh báo sai. Và chúng tôi sẽ giải thích cách chúng tôi đang giúp NPM, GitHub, PyPI và các cơ sở hạ tầng quan trọng khác trong hệ sinh thái mã nguồn mở giảm thời gian tồn tại của phần mềm độc hại..
- Khai thác mã nguồn mở: Những điều cần lường trước từ phía kẻ xấuLoạt bài này kết thúc bằng việc tập trung vào những hành động mới nhất mà các đối thủ đang áp dụng để làm cho các cuộc tấn công trở nên lén lút hơn, khó phát hiện hơn, nhắm mục tiêu cụ thể hơn vào các ngành công nghiệp nhất định và thu được nhiều lợi ích hơn từ loại hình tấn công này. Liệu các cuộc tấn công ransomware có được thực hiện bằng phương thức này? Bọn tội phạm đang tận dụng các công cụ AI như thế nào để phát tán các gói phần mềm độc hại tinh vi hơn? Liệu các dự án phổ biến hàng đầu có đang gặp nguy hiểm? Điều này nhằm giúp người đọc hiểu rõ hơn về cuộc chạy đua vũ trang này, và những gì có thể mong đợi trong ngắn hạn (nửa cuối năm 2024) và trung hạn (năm 2025). Chúng ta sẽ tìm hiểu cách thức các cuộc tấn công như vụ gần đây... Lỗ hổng bảo mật XZ-Utilshoặc cuộc tấn công dựa vào nguồn tài nguyên thiên nhiên sẵn có. người xây dựng điện tử Những diễn biến vào tháng 3 năm 2024 cho thấy chúng ta cần phải luôn cảnh giác với sự phát triển của các thế lực đối địch.
Chúng ta hãy bắt đầu với tập đầu tiên: Chuyện gì đang xảy ra với các gói phần mềm mã nguồn mở độc hại?
Các gói phần mềm mã nguồn mở có vấn đề gì?
Trong những năm gần đây, các đối tượng phạm tội thuộc mọi loại hình đã sử dụng các kho lưu trữ phần mềm mã nguồn mở để thực hiện các hành vi độc hại. Những hoạt động này đã có từ khi mã nguồn mở ra đời, nhưng tần suất của chúng đã bùng nổ trong ba năm trở lại đây.
Đăng tải các thành phần độc hại lên các kho lưu trữ công cộng (các cuộc tấn công dựa trên sự phụ thuộc(Hãy nhớ rằng) là chiến tranh du kích bất đối xứng mà các tác nhân đe dọa sử dụng để phát tán phần mềm độc hại, lợi dụng lòng tin mà các tổ chức đặt vào các thành phần mã nguồn mở đến từ các nhà phát triển không rõ danh tính (hãy nhớ rằng...) sự phụ thuộc vào truyện tranh xkcd(?) Bởi vì bạn tin tưởng các gói phần mềm và không ngại tự mình kiểm tra nội dung gói cũng như các phần phụ thuộc của nó, nên các cuộc tấn công này cực kỳ hiệu quả. Và sự bất đối xứng xuất hiện vì chúng có thể được tự động hóa ở mức độ lớn và những kẻ xấu không cần phải tương tác trực tiếp với nạn nhân. Chúng chỉ cần tải gói phần mềm lên kho lưu trữ công khai và để mặc nó.
Gói hàng độc hại Tăng gấp 6 lần vào năm 2022và tiếp tục tăng trưởng gấp 2.5 lần vào năm 2023. Năm ngoái, có tới 245,000 gói phần mềm độc hại được phát hiện, con số này gấp hơn hai lần tổng số của các năm trước cộng lại. Đây là sự tăng trưởng theo cấp số nhân! Từ việc gỡ bỏ hàng trăm gói phần mềm độc hại được xác nhận trong năm 2021 và hàng nghìn gói trong năm 2022, chúng ta đã thấy nhiều "tiếng ồn" hơn trong năm 2023, với tốc độ tương tự như năm nay. Và ẩn trong bối cảnh đó, do những tội phạm mạng thiếu kinh nghiệm đi theo "con đường dễ dàng nhất", một số ít các cuộc tấn công nổi bật đã lọt vào tiêu đề ngay cả trên các phương tiện truyền thông đại chúng.
Tại sao đây lại là một vấn đề nghiêm trọng đến vậy? Có một... sự tin tưởng quá mức Trên toàn bộ chuỗi cung ứng. Phần mềm mã nguồn mở được phân phối cùng với mã nguồn của nó và được phát hành theo một giấy phép nhất định. Đúng vậy, bất cứ ai cũng có thể kiểm tra mã nguồn; nhưng ai thực sự làm điều đó? Ai, sau khi kiểm tra rằng phần mềm không chứa phần mềm độc hại, sẽ biên dịch phần mềm từ mã nguồn? Ai, trước khi chuyển giao thành phần đã đóng gói (còn được gọi là một gói phần mềm) cho bên thứ ba, sẽ... gói(Tiếp theo, quá trình này được chuyển đến trình quản lý gói hoặc công cụ xây dựng, nhằm đảm bảo gói đó không bị nhiễm phần mềm độc hại và phù hợp với mã nguồn được cho là nó đến từ?)
Tại sao cơ sở hạ tầng lại cho phép các cuộc tấn công dễ dàng như vậy?
Đăng ký gói hàng Chúng được mở, thường chỉ yêu cầu xác minh tối thiểu về danh tính của nhà xuất bản. “Bất cứ ai cũng có thể xuất bản phần mềm của họ ở đây!” Rào cản đối với kẻ tấn công được đặt thấp: chúng sử dụng địa chỉ email dùng một lần và tài khoản GitHub dùng một lần để tạo ra hàng trăm gói phần mềm độc hại trong các chiến dịch ngắn, giống như lừa đảo. Chỉ đối với các mục tiêu cụ thể, cần có sự tinh vi hơn: Chúng ta thậm chí đã thấy việc tạo ra một kho lưu trữ mã nguồn GitHub đáng tin cậy với nhiều lượt đánh dấu sao và… commitCác khoản đóng góp giả mạo và các chỉ số khác về mức độ phổ biến và bảo trì đều đến từ nhiều nguồn khác nhau. những người yêu thích ngắm sao và danh tiếng từ những đóng góp giả mạo Việc tự động hóa không khó. Chúng ta đã thấy những hành vi lạm dụng trên các hạ tầng phần mềm mở thuộc mọi loại, không chỉ phần mềm độc hại, như... sự cố nghi thức trà.
Các trình quản lý gói được thiết kế để dễ sử dụng chứ không phải để bảo mật.Họ có thể chạy các tập lệnh trước và sau khi cài đặt (đôi khi cần biên dịch mã gốc cho một thư viện). Ngoài ra, Người quản lý gói Hệ thống cài đặt các gói từ nhiều nguồn khác nhau, và đôi khi mặc định là sử dụng các kho lưu trữ công cộng. Họ đã không kiểm tra sự không khớp giữa siêu dữ liệu trong yêu cầu xuất bản và siêu dữ liệu trong chính gói đó.
Các mối quan hệ phụ thuộc lồng nhau và tạo thành một đồ thị. Trong một số hệ sinh thái như Node (JavaScript), các mối quan hệ phụ thuộc nhỏ tích lũy lên đến hàng trăm hoặc hàng nghìn. Một chuyện là kiểm soát chặt chẽ các mối quan hệ phụ thuộc trực tiếp được khai báo bởi các dự án phần mềm của tôi, nhưng... phụ thuộc bắc cầu Khó kiểm soát hơn. Mã nguồn mở tuân theo nguyên tắc "bạn của bạn tôi là bạn tôi". Tình anh em là chuẩn mực ở Viễn Đông hoang dã! Các tác nhân đe dọa biết điều này và che giấu sâu hành vi độc hại trong các phụ thuộc khó hiểu mà thường không được biết đến. Đây là trường hợp của... luồng sự kiện sự cố nhắm vào Ví đồng thanh toán.
Đây là cách phần mềm mã nguồn mở hoạt động kể từ khi ra đời. Nó sẽ không thay đổi nhiều. Một số kho lưu trữ gói phần mềm yêu cầu xác thực hai yếu tố, và thường chỉ áp dụng cho các gói phổ biến nhất. Một số kho lưu trữ cung cấp phạm vi, một không gian tên thuộc sở hữu của một tổ chức được kiểm duyệt, nhưng... bi thảm Một số thư viện khác không hỗ trợ tính năng này (PyPI) hoặc biến nó thành tùy chọn (NPM). Điều thú vị là ngay cả một sơ đồ sàng lọc đơn giản (dựa trên quyền kiểm soát DNS hoặc kho lưu trữ/tổ chức GitHub phù hợp với ID nhóm) và thực hiện Chữ ký PGP là bắt buộc Đối với tất cả các hiện vật ngoại trừ mã kiểm tra, nó loại bỏ hầu hết "nhiễu", các gói độc hại giống như typosquatting và hạn chế phần lớn... nhầm lẫn phụ thuộcCác cuộc tấn công tinh vi là có thể xảy ra nhưng khó thực hiện hơn nhiều, chỉ có một vài cuộc tấn công như... com.github.codingandcoding:maven-compiler-plugin Nổi tiếng với Maven Central. Và không phải tất cả các kho lưu trữ Maven đều tuân theo cùng một quy tắc!
Các biện pháp kiểm soát bảo mật trên trình quản lý gói có thể gây khó khăn nhưng không ngăn chặn được các cuộc tấn công dựa trên sự phụ thuộc. Vấn đề với xác thực đa yếu tố là đối với tự động hóa, các thông tin xác thực phái sinh như mã thông báo truy cập hoặc khóa API được tạo ra cho các tài khoản để sử dụng trong các cuộc gọi API được thực hiện từ các tập lệnh tự động hóa, mà không có người dùng tương tác hỗ trợ cung cấp yếu tố thứ hai. MFA tốt cho việc bảo vệ tài khoản người dùng khỏi rò rỉ mật khẩu, nhưng các mã thông báo truy cập hoặc khóa API được tạo ra cần được bảo vệ khi đang hoạt động, nếu không chủ sở hữu của chúng sẽ bị kẻ thù mạo danh. Một phần lớn các chiến dịch chuỗi cung ứng dựa trên gói bắt đầu bằng việc rò rỉ khóa/mã thông báo. Chỉ cần nhớ các sự cố như Ledger, 3CXvà nhiều trường hợp khác nữa, trong đó thông tin xác thực không tương tác đã bị đánh cắp lần đầu tiên trong một cuộc xâm nhập sơ bộ nhằm khởi động cuộc tấn công chuỗi cung ứng.
Phản ứng trước mối đe dọa này chưa đủ mạnh mẽ. Trong tập thứ ba, chúng ta sẽ tập trung vào những gì đã hiệu quả và những gì đã thất bại thảm hại. Ngành công nghiệp cần phải cùng nhau hợp tác để giải quyết vấn đề này. standardCần có các quy trình, giáo dục và công cụ để giảm thiểu rủi ro cho chuỗi cung ứng toàn cầu. Đây không phải là vấn đề mà một tổ chức đơn lẻ có thể tự giải quyết.
Để kết thúc phần này, sự hiểu lầm quan trọng là: chúng ta đang nói về độc hại gói hàng, không dễ bị tổn thương Các lỗ hổng bảo mật phát sinh từ lỗi thiết kế hoặc lập trình, được đưa vào một cách vô tình, không có ý đồ xấu. Các lỗ hổng này có thể bị khai thác, nhưng nhiều lỗ hổng thì không. Các gói phần mềm độc hại luôn có chủ đích và có khả năng khai thác 100% nếu chúng được thực thi. Không có rủi ro nào tương đương! Do đó, Thật nghịch lý khi thấy có rất nhiều nỗ lực được đầu tư vào việc phát hiện và giảm thiểu các lỗ hổng bảo mật, nhưng lại thiếu các biện pháp tương đương đối với các thành phần độc hại..
“Chúng tôi rất coi trọng vấn đề an ninh.”
Hãy tưởng tượng điều thường lệ Tổng công ty AcmeAcme, một nhà cung cấp chính cho WileCoyote.com, có phần lớn phần mềm đến từ các bên thứ ba, với hơn 80% đến từ các dự án mã nguồn mở. Họ sản xuất phần mềm để sử dụng nội bộ, nhưng cũng cung cấp phần mềm cho các đối tác, nhà cung cấp và khách hàng/người dùng cuối. Acme có phần mềm được viết bằng Go, JavaScript, Java, C#, và Python, và chạy hầu hết phần mềm của họ trên nền tảng đám mây, dưới các cụm Kubernetes. Acme xây dựng các ảnh container tùy chỉnh của mình từ các ảnh nền lấy từ Docker Hub và các kho lưu trữ khác. Và họ cũng chia sẻ một số thư viện, gói và ảnh container trên các kho lưu trữ công cộng.
Acme rất coi trọng vấn đề an ninh. Họ nhận thức khá rõ về vấn đề này. open source securityvà rủi ro mà nó mang lại. Tất cả các nhà phát triển, quản trị viên hệ thống và kỹ sư DevOps đều sử dụng những khóa mã hóa nhỏ xinh đó làm phương thức xác thực hai yếu tố. Tất cả commitCác kho lưu trữ mã nguồn được ký điện tử, tính năng bảo vệ nhánh được bật kèm theo quy trình xem xét mã bắt buộc. CI/CD Được khóa, các bí mật được lưu trữ trong một kho bí mật, và với một hệ thống đăng ký nội bộ phản chiếu một phần các hệ thống đăng ký bên ngoài, nơi chỉ lưu trữ các thành phần được cho phép và nằm trong danh sách trắng. Phần mềm do Acme xây dựng bắt buộc phải lấy các phụ thuộc của bên thứ ba từ hệ thống đăng ký này.
Có lẽ hầu hết các tổ chức đều phù hợp với mô tả này. Thưa quý độc giả, nếu bạn vẫn đang đọc bài viết này thì tổ chức của bạn chắc chắn cũng thuộc nhóm đó, phải không?
Rồi vào một ngày không may, một nhà phát triển giao diện người dùng quan trọng... tại Acme đã chạy npm install acme-cute-lib, quên mất rằng @acme/cute-lib mới là phần phụ thuộc có phạm vi đúng. Sai lầm cụ thể không quan trọng, nhiều thứ có thể xảy ra sai sót ngay cả khi người ta cho rằng mình kiểm soát hoàn hảo vòng đời phần mềm. Nhà phát triển của chúng tôi không biết rằng một nhóm APT đang nhắm mục tiêu vào Acme và đã phát hành một thành phần độc hại dưới tên đó, một cách tinh vi để hành vi độc hại chỉ được kích hoạt khi phần mềm được cài đặt trên máy tính Acme. Gói phần mềm này không được phát hiện trong nhiều tuần sau khi được phát hành.
Một kịch bản cài đặt được chạy để tìm kiếm thông tin đăng nhập (có rất nhiều mã truy cập quan trọng trong máy tính xách tay của nhà phát triển), cho phép truy cập vào các kho phần mềm nội bộ, và kho lưu trữ nội bộ đã đề cập ở trên, tất nhiên chỉ có thể truy cập được thông qua VPN. Mã độc đã sử dụng kết nối VPN hiện có và xuất bản một thành phần độc hại giai đoạn hai vào registry nội bộ, ảnh hưởng đến một thư viện tiện ích chung được chia sẻ bởi hầu hết các phần mềm do Acme cung cấp.
Vài tuần sau, các tổ chức khác sử dụng các công cụ do Acme phát hành bắt đầu nhận thấy lưu lượng truy cập bất thường trên mạng của họ, với lưu lượng sử dụng giao thức của Acme nhưng được hướng đến các máy chủ có tên miền giống với Acme. Lưu lượng truy cập này được mã hóa nhưng các công cụ giám sát hệ thống đã phát hiện quyền truy cập vào các tệp không mong muốn và việc thực thi các tiến trình trông giống như các lệnh hệ thống nhưng cuối cùng lại chạy các tệp thực thi đã tải xuống.
Phần còn lại thì ai cũng biết rồi: Ban đầu, Acme phủ nhận hành vi đó là do họ gây ra và khẳng định mọi biện pháp an ninh đều đã được thực hiện đầy đủ. Chỉ sau khi giới truyền thông an ninh mạng bắt đầu đặt câu hỏi tại sao nguồn gốc của hành vi bị phát hiện lại xuất phát từ các linh kiện của Acme, và các bài phân tích an ninh đăng tải thông tin về việc các linh kiện đó bị nhiễm phần mềm độc hại tinh vi như thế nào, Acme mới phải thừa nhận sự việc và gọi đến một công ty chuyên xử lý sự cố. Một chiến dịch tiếp thị tiêu cực đã làm suy yếu niềm tin khó nhọc gây dựng được chỉ trong tích tắc.Acme chỉ cần thêm một lệnh `npm install` nữa là hoàn thành.saster"Đó là một tiêu đề phổ biến." Sau đó, các vụ kiện và hợp đồng bị hủy bỏ nối tiếp nhau.
Bạn có thấy điểm tương đồng với các sự cố đã biết trong quá khứ không? Acme đã sụp đổ do sự cố chuỗi cung ứng diễn ra theo hai giai đoạn, sử dụng hỗn hợp các yếu tố sau: nhầm lẫn phụ thuộc/lỗi chính tả chiếm đoạt Các cuộc tấn công này sử dụng máy trạm của nhà phát triển làm bàn đạp để lây nhiễm các thành phần phần mềm được sử dụng bởi bên thứ ba. Làm thế nào để ngăn chặn hoặc giảm thiểu điều này?
Vì sao các gói hàng tẩm độc lại phổ biến đến vậy?
Tình huống giả định này cho thấy rằng ngay cả với cách tiếp cận hợp lý đối với bảo mật mã nguồn mở, các tổ chức vẫn cần các biện pháp cụ thể để tránh trở thành nạn nhân của phần mềm độc hại trong các thành phần mã nguồn mở. Về mặt sơ đồ, kẻ tấn công có thể:
- Tạo một gói mới (theo các con đường quen thuộc như chiếm đoạt gói bằng lỗi chính tả hoặc nhầm lẫn phụ thuộc, đây là con đường mà những kẻ xấu thường sử dụng nhất);
- Cố gắng lây nhiễm vào một hệ thống hiện có, bằng cách tiêm nó vào mã nguồn hoặc ngụy trang nó như một người đóng góp thông qua... pull requesthoặc sử dụng kỹ thuật thao túng tâm lý để trở thành người bảo trì (như “Jao Tan” đã làm trong vụ tấn công XZ Backdoor hoặc right9ctrl Người dùng GitHub đã thực hiện điều này. luồng sự kiện sự cố xảy ra vào mùa thu năm 2018), hoặc bằng cách chiếm đoạt thông tin đăng nhập kho lưu trữ mã nguồn mở và mạo danh người quản lý;
- Chèn phần mềm độc hại trong quá trình xây dựng gói phần mềm, bằng cách chạy một tập lệnh xây dựng độc hại.hoặc can thiệp vào quá trình tải xuống gói bằng các cuộc tấn công trung gian (may mắn thay, TLS hiện nay luôn được yêu cầu trong hầu hết các kho lưu trữ).
- Chèn trực tiếp thành phần đã đóng gói vào registry, thường bằng cách thu thập thông tin đăng nhập registry (phương án thay thế được ưa chuộng trong nhiều cuộc tấn công tinh vi như của Acme, trong đó máy trạm bị xâm nhập ở giai đoạn đầu tiên có mã thông báo truy cập registry nội bộ, ví dụ như trong trường hợp thông thường). .NS or ~/.m2/settings.xml(Những kẻ xấu biết tìm kiếm bí mật ở đâu). Các lỗ hổng trong registry cũng đã bị khai thác.
Việc đầu độc các registry bằng phần mềm độc hại là nền tảng của các cuộc tấn công phụ thuộc. Chẳng có gì mới mẻ: mức độ phổ biến của nó đã bùng nổ, nhưng các kỹ thuật này vẫn hiệu quả như cách đây năm năm.
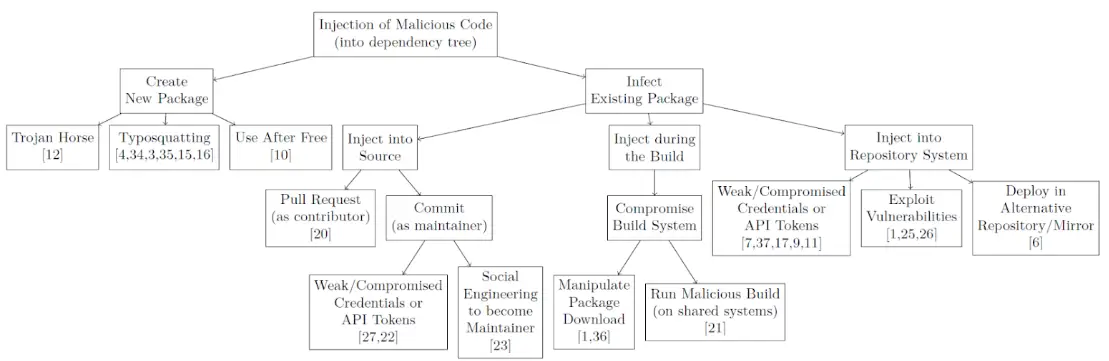
Nguồn: Bộ sưu tập dao của kẻ phản bội.
Gói phần mềm độc hại có thể hoạt động trong quá trình cài đặt, biên dịch phần mềm hoặc trong thời gian chạy. Hành vi của chúng rất đa dạng, từ việc đánh cắp thông tin (ví dụ: trích xuất bí mật để thực hiện cuộc tấn công giai đoạn hai) đến việc trích xuất mã nguồn và phát tán thêm phần mềm độc hại. Trong tập tiếp theo, chúng ta sẽ phân tích các gói phần mềm độc hại và cách chúng được phát tán.
Đọc thêm
Tập tiếp theo Giải phẫu các gói tin độc hại: Xu hướng hiện nay là gì? Chúng tôi sẽ tập trung vào các trường hợp thực tế mà chúng tôi đang theo dõi hàng ngày bằng hệ thống Cảnh báo sớm phần mềm độc hại của mình. Chúng tôi sẽ xem xét các loại phần mềm độc hại nào đã được phát hiện, và những chiến thuật, kỹ thuật và quy trình nào được ưa chuộng nhất. Chúng tôi sẽ xem xét việc che giấu mã độc và cách chúng cố gắng ẩn mình khỏi những người kiểm duyệt tiềm năng, các kỹ thuật né tránh để tránh bị phát hiện, và cách chúng phát triển cùng với việc thu thập dữ liệu từ xa và di chuyển ngang. Hãy đón xem!
dự án
- Bộ sưu tập dao của kẻ đâm sau lưng: Đánh giá về các cuộc tấn công chuỗi cung ứng phần mềm mã nguồn mởM. Ohm và cộng sự, tháng 5 năm 2020.
- Bảo vệ chống phần mềm độc hại mã nguồn mởBản báo cáo chuyên đề từ Xygeni.
- Software Supply Chain Security Nhìn lại quá khứ: Kiến tạo một năm 2024 an toàn hơnBáo cáo từ Xygeni.
