






Bạn đã biết điều đó qua 560,000 mối đe dọa phần mềm độc hại mới Các loại mã độc mới xuất hiện mỗi ngày? Khi các cuộc tấn công mạng ngày càng tinh vi, việc hiểu rõ mã độc là gì và cách thức xâm nhập hệ thống trở nên vô cùng quan trọng, vì những mối đe dọa này có thể khai thác các lỗ hổng phần mềm, dẫn đến rò rỉ dữ liệu, thiệt hại tài chính và gián đoạn nghiêm trọng. Nhiều loại mã độc khác nhau, chẳng hạn như các kế hoạch lừa đảo qua email (phishing), mã độc Trojan và các cuộc tấn công khai thác chuỗi cung ứng, đã chứng minh tiềm năng gây hại của chúng.
Ví dụ: 2023 Cuộc tấn công sổ cái Kẻ tấn công đã xâm nhập vào công cụ phần mềm Connect-Kit của công ty, cho phép chúng đánh cắp hơn 600,000 đô la bằng cách nhắm mục tiêu vào ví phần cứng.
Mã độc hại là gì và tại sao nó lại quan trọng?
Mã độc là gì?
Mã độc hại là phần mềm hoặc các đoạn mã được thiết kế để gây hại cho hệ thống hoặc đánh cắp dữ liệu. Không giống như phần mềm hợp pháp, nó thường ẩn náu trong các ứng dụng đáng tin cậy, khiến việc phát hiện trở nên khó khăn. Ví dụ bao gồm virus, phần mềm tống tiền và phần mềm gián điệp. Các công cụ phát hiện tiên tiến là rất cần thiết để xác định và ngăn chặn chúng.
Các cuộc tấn công bằng mã độc có thể khai thác cả phần mềm độc quyền và phần mềm mã nguồn mở, gây nguy hiểm cho thông tin nhạy cảm. Các loại mã độc phổ biến bao gồm virus, sâu máy tính, mã độc tống tiền, trojan và phần mềm gián điệp. Những mối đe dọa này thường xâm nhập vào hệ thống thông qua email lừa đảo, cập nhật phần mềm giả mạo hoặc mã bị xâm phạm từ các cuộc tấn công chuỗi cung ứng.
Các công cụ phát hiện, như Early Warning Malware Detection của Xygeni, đóng vai trò then chốt trong việc xác định và ngăn chặn các mối đe dọa này trước khi chúng xâm nhập vào hệ thống.
Các loại mã độc có thể xâm phạm hệ thống của bạn.
Giờ chúng ta đã định nghĩa được mã độc hại, hãy cùng tìm hiểu các loại mã độc khác nhau đe dọa hệ thống của bạn mỗi ngày.
Các loại mã độc hại
- cửa sau: Cho phép kẻ tấn công bỏ qua bước xác thực để truy cập hệ thống, đánh cắp dữ liệu hoặc chiếm quyền kiểm soát.
- Ngựa thành Troy: Phần mềm trông có vẻ an toàn nhưng lại ẩn chứa mã độc hại nhằm tấn công hệ thống của bạn.
- Ransomware: Nó khóa các tập tin của bạn và đòi tiền để mở khóa, làm gián đoạn hoạt động.
- Phần mềm gián điệp: Nó bí mật theo dõi hoạt động của bạn và đánh cắp thông tin cá nhân như mật khẩu.
- Tấn công lừa đảo: Email giả mạo lừa bạn chia sẻ thông tin cá nhân hoặc tải xuống các tập tin độc hại.
- Keylogger: Ghi lại những gì bạn gõ để đánh cắp mật khẩu và thông tin nhạy cảm.
- Kẻ trộm: Đánh cắp dữ liệu được lưu trữ, bao gồm mật khẩu và các tập tin quan trọng.
- Sâu: Lan rộng trên toàn mạng, làm chậm hệ thống và tiêu tốn tài nguyên.
- Thợ mỏ: Sử dụng sức mạnh xử lý của máy tính để khai thác tiền điện tử, gây ra hiệu năng kém.
Cách phòng chống mã độc hại
Phần mềm mã nguồn mở (OSS) khuyến khích sự hợp tác và đổi mới, nhưng nó cũng tạo ra cơ hội cho kẻ tấn công chèn mã độc. Một khi xâm nhập được vào bên trong, mã độc này có thể lan truyền thông qua các cuộc tấn công chuỗi cung ứng, đánh cắp dữ liệu, kiểm soát hệ thống hoặc làm tổn hại toàn bộ mạng lưới.
Ví dụ, kẻ tấn công có thể thêm phần mềm độc hại vào một thư viện mã nguồn mở phổ biến. Một trường hợp đáng chú ý là... Cuộc tấn công Polyfill.ioTrong đó, một kẻ xấu đã giành quyền kiểm soát dịch vụ Polyfill và tiêm phần mềm độc hại vào mã nguồn của nó. Điều này đã làm ảnh hưởng đến hơn 100,000 trang web trên toàn cầu, chuyển hướng người dùng di động đến các trang web lừa đảo. Khi các nhà phát triển vô tình tích hợp thư viện bị xâm phạm, họ đã khiến ứng dụng và người dùng của mình gặp phải những rủi ro nghiêm trọng.
Để chống lại những mối đe dọa này, các tổ chức phải thực hiện giám sát liên tục, kiểm tra mã nguồn và sử dụng các công cụ phát hiện phần mềm độc hại tiên tiến. Cả nhà phát triển và người dùng đều phải luôn cảnh giác để bảo vệ hệ thống của mình khỏi những mối đe dọa tiềm ẩn.
Các chiến lược đã được chứng minh để phòng chống mã độc hại
Các cuộc tấn công bằng mã độc không chỉ làm tổn hại hệ thống mà còn có thể dẫn đến thiệt hại tài chính đáng kể. Trung bình, các cuộc tấn công mạng gây thiệt hại cho doanh nghiệp là... 4.45 triệu đô la mỗi lần vi phạmTheo Báo cáo Chi phí Vi phạm Dữ liệu năm 2023 của IBM, con số này nhấn mạnh tầm quan trọng của các biện pháp phòng vệ chủ động để tránh chi phí cao do sự thiếu hành động. Để bảo vệ hệ thống của mình một cách hiệu quả, các tổ chức nên áp dụng các chiến lược sau:
- Thực hành mã hóa an toàn: Sử dụng công cụ phân tích tĩnh Để xác định các lỗ hổng trong quá trình phát triển.
- Đánh giá tính dễ bị tổn thương: Tiến hành kiểm thử xâm nhập thường xuyên để phát hiện các điểm yếu.
- Quản lý bản vá: Tự động hóa quá trình cập nhật để đảm bảo việc áp dụng các bản vá phần mềm kịp thời.
- Danh sách trắng ứng dụng: Hạn chế việc thực thi chỉ đối với các ứng dụng đã được phê duyệt trước, chặn các chương trình trái phép.
- Tích hợp bảo mật vào SDLC: Tích hợp các biện pháp bảo mật xuyên suốt vòng đời phát triển phần mềm.
- Kiểm tra mã nguồn và phân tích nhị phân: Thường xuyên xem xét mã nguồn và các tập tin nhị phân để phát hiện các hành vi đáng ngờ hoặc các kịch bản độc hại.
Luôn đi trước một bước: Phát hiện phần mềm độc hại cảnh báo sớm của Xygeni
Mã độc hại đang trở thành mối đe dọa ngày càng gia tăng, đặc biệt là trong các hệ sinh thái mã nguồn mở. Công cụ phát hiện phần mềm độc hại cảnh báo sớm của Xygeni Công cụ này cung cấp giải pháp tiên tiến để chống lại những rủi ro đó. Nó không chỉ quét các gói mã nguồn mở để tìm mối đe dọa mà còn cung cấp các biện pháp chủ động để đảm bảo các tập lệnh độc hại không bao giờ làm ảnh hưởng đến vòng đời phát triển phần mềm của bạn.
Công cụ phát hiện phần mềm độc hại cảnh báo sớm bảo vệ tổ chức của bạn như thế nào?
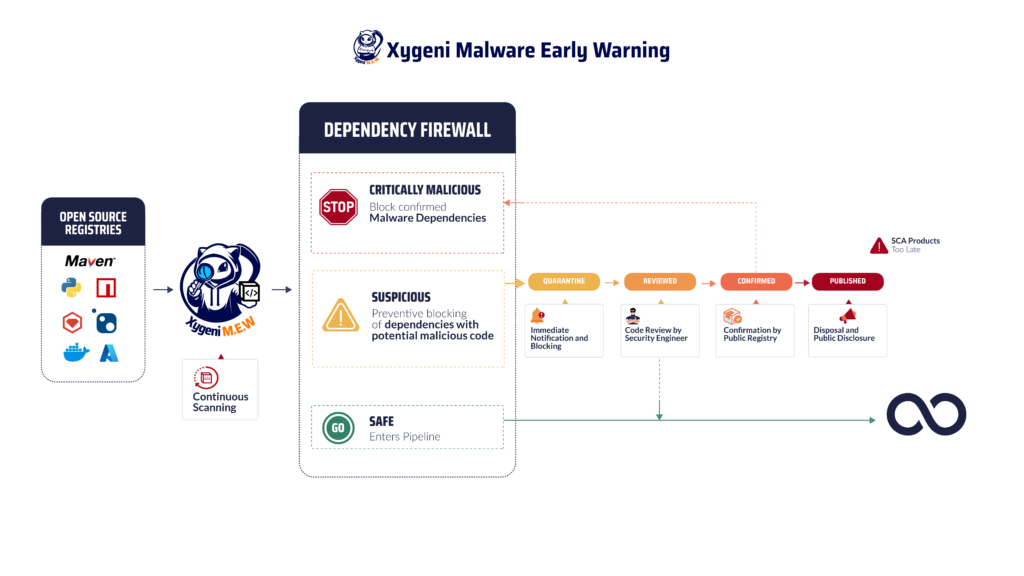
- Phát hiện mối đe dọa theo thời gian thựcXygeni liên tục giám sát các kho lưu trữ công khai để phát hiện bất kỳ dấu hiệu nào của phần mềm độc hại. Điều này bao gồm việc quét các mẫu đáng ngờ hoặc hành vi độc hại trong các gói mã nguồn mở mới và hiện có. Bằng cách hoạt động trong thời gian thực, Xygeni xác định và cô lập các mối đe dọa trước khi chúng xâm nhập vào hệ thống của bạn. CI/CD pipeline.
- Cách ly tự độngKhi phát hiện mã độc hại, Xygeni sẽ tự động cách ly mối đe dọa, đảm bảo nó không thể ảnh hưởng đến hệ thống của bạn hoặc lây lan qua chuỗi cung ứng. Quá trình này bao gồm việc tích hợp bảo mật. guardrails Chặn các gói hàng nguy hiểm, giảm thiểu công việc khắc phục hậu quả sau này.
- Quản lý lỗ hổng toàn diệnNgoài các lỗ hổng đã biết, công cụ của Xygeni còn giải quyết các mối đe dọa zero-day, phần mềm độc hại đa hình tinh vi và các lỗ hổng chưa được đăng ký. Lập trường chủ động này rất quan trọng trong việc đối phó với các chiến thuật ngày càng tinh vi của kẻ tấn công.
- Thông báo chi tiếtKhi phát hiện mối đe dọa, công cụ sẽ ngay lập tức thông báo cho nhóm của bạn qua email, các nền tảng nhắn tin hoặc trang web.hooksĐiều này đảm bảo phản hồi nhanh chóng và thời gian gián đoạn tối thiểu cho các dự án của bạn.
- Tuân thủ quy định và báo cáoXygeni liên kết với standards thích NIS2 và DORA, đảm bảo các hoạt động phát triển phần mềm của bạn luôn tuân thủ quy định. Các tính năng như Danh mục Vật liệu Phần mềm (Software Bill of Materials)SBOMThế hệ này mang lại sự minh bạch và hỗ trợ khả năng phục hồi hoạt động.
Bảo vệ chống lại các loại mã độc hại
Công cụ của Xygeni được thiết kế để phòng thủ chống lại nhiều loại phần mềm độc hại, Bao gồm:
- Cửa hậu và TrojanPhát hiện các điểm truy cập trái phép và các mối đe dọa trá hình nhằm xâm phạm hệ thống.
- ransomwareChặn mã độc mã hóa tập tin của bạn hoặc đòi tiền chuộc.
- Phần mềm gián điệp và phần mềm ghi lại thao tác bàn phímNgăn chặn việc thu thập dữ liệu nhạy cảm của người dùng hoặc các thao tác gõ phím của hệ thống.
- Công cụ khai thác tiền điện tửXác định và ngăn chặn mã độc gây hao phí tài nguyên được sử dụng cho hoạt động khai thác tiền điện tử trái phép.
Bằng cách tích hợp các khả năng này, Công cụ Phát hiện Phần mềm Độc hại Cảnh báo Sớm đảm bảo phần mềm của bạn luôn có khả năng chống chịu trước các mối đe dọa mới nổi.
Bạn muốn tìm hiểu sâu hơn không?
Nếu bạn vẫn đang băn khoăn về khái niệm này hoặc muốn hiểu rõ hơn về các loại mã độc hại đang đe dọa đến bạn, hãy tìm hiểu thêm. CI/CD pipeline và cách phòng ngừa chúng, hãy xem phần hướng dẫn của chúng tôi. Bài đăng trên blog về bảo vệ và học cách phát hiện sớm các rủi ro tiềm ẩn.
Các mối đe dọa trên mạng ngày càng phát triển, vậy tại sao hệ thống phòng thủ của bạn lại không phát triển theo? Hiểu được mã độc là gì và nhận biết các loại mã độc khác nhau nhắm vào cơ sở hạ tầng của bạn chỉ là bước khởi đầu. An ninh thực sự đến từ phòng thủ chủ động. Bằng cách trang bị cho tổ chức của bạn các công cụ phát hiện phần mềm độc hại tiên tiến, bạn có thể xác định và ngăn chặn các mối đe dọa tiềm ẩn trước khi chúng xâm nhập vào hệ thống của bạn. An ninh phản ứng là không đủ, luôn đi trước một bước mới là chiến lược thực sự duy nhất.
Đừng chờ đến khi bị tấn công: Hãy bảo vệ hệ thống của bạn ngay bây giờ!
Sự gia tăng của các cuộc tấn công bằng mã độc hại là mối đe dọa nghiêm trọng đối với các tổ chức trên toàn thế giới. Từ các cuộc tấn công lừa đảo (phishing) đến các vụ khai thác chuỗi cung ứng, tội phạm mạng đang sử dụng các phương pháp ngày càng tinh vi để đánh cắp thông tin nhạy cảm. Hiểu rõ mã độc hại là gì và nắm được các loại mã độc hại là chìa khóa để bảo vệ cơ sở hạ tầng của bạn.
Mỗi giây đều quý giá trong cuộc chiến chống lại nó. Hãy bảo vệ hệ thống của bạn ngay bây giờ với công cụ phát hiện phần mềm độc hại tiên tiến của Xygeni. Liên hệ với chúng tôi ngay hôm nay hoặc nhận được một Free Demo và luôn đi trước các mối đe dọa trên mạng!

