






Giới thiệu
Mô hình trưởng thành đảm bảo chất lượng phần mềm OWASP (SAMM) Cung cấp một khuôn khổ có cấu trúc để đánh giá và cải thiện mức độ trưởng thành về bảo mật phần mềm. Nó giúp các tổ chức triển khai các thực tiễn tốt nhất trong suốt vòng đời phát triển phần mềm (SDLC) trong khi Cân bằng các nỗ lực bảo mật với các mục tiêu kinh doanh.
Xygeni thúc đẩy việc áp dụng SAMM bằng cách tích hợp:
- ASPM (Application Security Posture Management)
- SCA (Phân tích cấu trúc phần mềm)
- CI/CD Bảo mật
- IaC Security (Cơ sở hạ tầng dưới dạng mã)
- SAST (Kiểm thử bảo mật ứng dụng tĩnh)
- Build Security
- Quản lý bí mật
- Phát hiện bất thường
Những khả năng này cung cấp tính năng phát hiện mối đe dọa theo thời gian thực, thực thi chính sách tự động và ưu tiên dựa trên rủi ro, đảm bảo bảo mật liên tục bao gồm phát triển, triển khai và vận hành phần mềm.
Tài liệu này nêu rõ cách Xygeni hỗ trợ các tổ chức đạt được mức độ trưởng thành về SAMM, tự động hóa các biện pháp kiểm soát bảo mật, kiểm tra sự tuân thủ và giảm thiểu rủi ro trên toàn hệ thống. SDLC.
Tổng quan về OWASP SAMM
Năm chức năng kinh doanh của SAMM
OWASP SAMM được cấu trúc thành... năm chức năng kinh doanhMỗi chức năng đại diện cho một khía cạnh quan trọng của bảo mật phần mềm. Các chức năng này đóng vai trò như... trụ cột giúp các tổ chức đánh giá, cải thiện và hoàn thiện các thực tiễn bảo mật của họ trên toàn cầu. vòng đời phát triển phần mềm (SDLC).
Quản trị
Quản trị thiết lập các chiến lược an ninh, chính sách, khuôn khổ tuân thủ và các sáng kiến giáo dục Để đảm bảo một phương pháp tiếp cận có cấu trúc và có thể đo lường được đối với bảo mật phần mềm. Điều này bao gồm:
- Chiến lược & Số liệu – Xác định mục tiêu an ninh, đo lường hiệu quả và điều chỉnh các nỗ lực phù hợp với mục tiêu kinh doanh.
- Chính sách & Tuân thủ – Đảm bảo tuân thủ các chính sách an ninh nội bộ và các yêu cầu pháp lý bên ngoài.
- Giáo dục & Hướng dẫn – Nâng cao nhận thức về an ninh và cung cấp chương trình đào tạo bài bản cho toàn bộ đội ngũ.
Thiết kế
Chức năng thiết kế tập trung vào nhận diện mối đe dọa, kiến trúc bảo mật và xác định các yêu cầu bảo mật đầu năm SDLC Để ngăn chặn các lỗ hổng bảo mật trước khi chúng xuất hiện. Điều này bao gồm:
- Đánh giá mối đe dọa – Đánh giá các rủi ro bảo mật liên quan đến ứng dụng và môi trường của chúng.
- Yêu cầu bảo mật – Xác định các kỳ vọng về bảo mật đối với phần mềm và các nhà cung cấp bên thứ ba.
- Kiến trúc an toàn – Xây dựng kiến trúc phần mềm mạnh mẽ và các phương pháp quản lý công nghệ an toàn.
Triển khai hệ thống
Việc triển khai đảm bảo các biện pháp kiểm soát an ninh được tích hợp vào bên trong. quy trình xây dựng, triển khai và quản lý lỗiChức năng này nhấn mạnh tự động hóa và thành phần phần mềm an toàn nhằm giảm thiểu rủi ro an ninh. Điều này bao gồm:
- Xây dựng an toàn – Thực thi các biện pháp kiểm soát an ninh trong CI/CD pipelinequản lý các phụ thuộc và ngăn chặn việc phát hành mã không an toàn.
- Triển khai an toàn – Bảo vệ tính toàn vẹn của ứng dụng trong quá trình triển khai và đảm bảo thực hiện các biện pháp quản lý bí mật tốt nhất.
- Quản lý khiếm khuyết – Hệ thống hóa việc xác định, theo dõi và khắc phục các lỗ hổng bảo mật.
Xác minh
Quá trình xác minh chứng thực rằng các biện pháp kiểm soát an ninh được thực hiện đúng cách và hiệu quả. Chức năng này bao gồm các phương pháp kiểm thử bảo mật, bao gồm:
- Kiểm thử dựa trên yêu cầu – Đảm bảo các biện pháp kiểm soát an ninh đáp ứng các yêu cầu an ninh đã được quy định.
- Kiểm tra bảo mật – Tiến hành đánh giá an ninh tự động và thủ công để phát hiện các lỗ hổng.
Hoạt động
Chức năng vận hành đảm bảo giám sát liên tục, ứng phó sự cố và quản lý an ninh vận hành Để duy trì tính bảo mật của phần mềm trong suốt vòng đời của nó. Điều này bao gồm:
- Quản lý sự cố – Phát hiện, ứng phó và giảm thiểu các sự cố an ninh.
- Quản lý Môi trường – Bảo mật cấu hình đám mây và cơ sở hạ tầng để giảm thiểu nguy cơ bị tấn công.
- Quản lý rủi ro hoạt động – Thiết lập hệ thống giám sát liên tục và ưu tiên rủi ro để chủ động đảm bảo an ninh.
Hiểu về các cấp độ trưởng thành của SAMM
OWASP SAMM định nghĩa mức độ trưởng thành (0-3) Đối với mỗi biện pháp bảo mật, cho phép các tổ chức cải thiện tư thế bảo mật của mình một cách dần dần. Các cấp độ trải rộng từ... thực hành đặc biệt hoặc không tồn tại (Cấp độ 0) đến Các biện pháp bảo mật được tối ưu hóa hoàn toàn và liên tục được cải thiện. (Cấp 3).
Bằng cách phù hợp với các chức năng kinh doanh và mức độ trưởng thành của SAMM, các tổ chức có thể đo lường tình trạng bảo mật hiện tại của mình. Xác định lộ trình cải tiến rõ ràng và triển khai các biện pháp tăng cường bảo mật có cấu trúc..

Sự phù hợp của Xygeni với các chức năng kinh doanh của SAMM
Xygeni liên kết với Năm chức năng kinh doanh của OWASP SAMM bằng cách tự động hóa việc thực thi an ninh, cho phép ưu tiên rủi ro dựa trên dữ liệuvà tăng cường quản lý sự cố và quản trị.
- Quản trị: ASPM tăng cường Khả năng hiển thị rủi ro, thực thi chính sách và quản lý tuân thủ, đảm bảo các tổ chức Theo dõi hiệu suất bảo mật và thực thi chính sách một cách hiệu quả..
- thiết kế: Năng động đánh giá mối đe dọa và ưu tiên rủi ro Tập trung nỗ lực khắc phục vào các lỗ hổng bảo mật. dựa trên khả năng khai thác, khả năng tiếp cận và tác động kinh doanh..
- Thực hiện:
- SCA, CI/CD Bảo mật và SAST Tích hợp bảo mật vào quá trình xây dựng và triển khai phần mềm, đảm bảo phát hiện lỗ hổng sớm.
- Build Security cung cấp chứng thực phần mềm Để xác thực tính toàn vẹn.
- Phát hiện bí mật bảo vệ thông tin đăng nhập ngang qua CI/CD pipelinecấu hình cơ sở hạ tầng và hệ thống.
- Xác minh:
- Cổng bảo mật thi hành Đi/Không Đi decisionĐảm bảo tuân thủ các quy định an ninh trước khi triển khai.
- CI/CD Bảo mật giúp tăng cường độ an ninh của cơ sở hạ tầng., Giảm cấu hình sai và sự thay đổi cấu hình.
- ASPM Kiểm kê đảm bảo các công cụ bảo mật được áp dụng nhất quán trên toàn hệ thống. pipelines.
- Hoạt động: Phát hiện bất thường và bảo vệ chống giả mạo mã cho giám sát sự cố theo thời gian thực, đảm bảo Phản hồi nhanh chóng đối với các mối đe dọa an ninh và các sửa đổi trái phép.
Sơ đồ bên dưới minh họa các biện pháp bảo mật mà Xygeni có thể hỗ trợ.
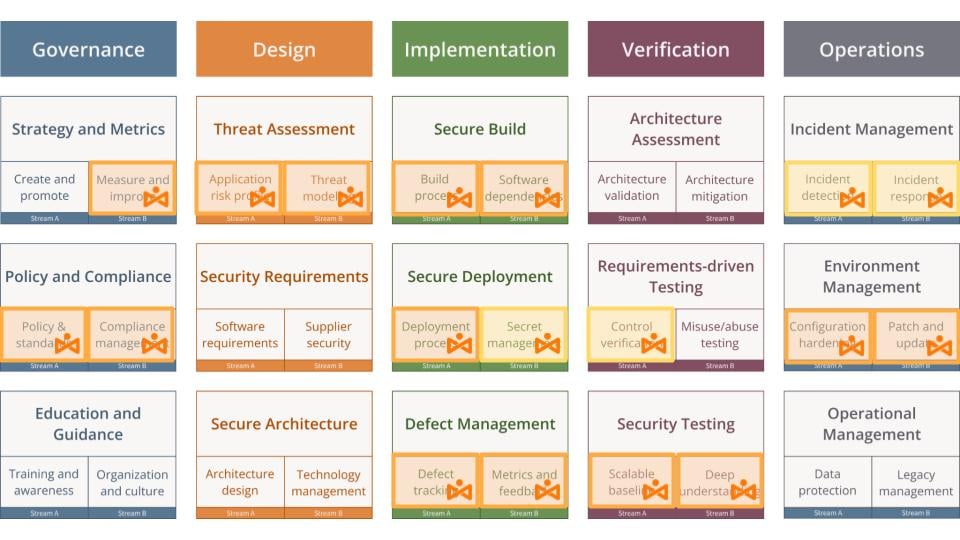
Các phần sau đây cung cấp cái nhìn chi tiết về cách thức... Xygeni hỗ trợ mọi chức năng kinh doanh của SAMM.giúp đỡ các tổ chức nâng cao mức độ trưởng thành về bảo mật và duy trì các thực tiễn phát triển phần mềm an toàn..
Quản trị
Xygeni tăng cường quản trị an ninh bằng cách cung cấp Tăng khả năng nắm bắt xu hướng rủi ro, tự động hóa việc thực thi chính sách và tích hợp nhận thức về bảo mật vào quy trình phát triển.. Xuyên qua Chiến lược và các chỉ số, Chính sách và tuân thủ, và Giáo dục và hướng dẫnXygeni đảm bảo rằng các tổ chức có thể theo dõi, thực thi và liên tục cải thiện tư thế an ninh của họ..
Chiến lược & Số liệu
Hiểu rõ các xu hướng bảo mật và đo lường hiệu quả khắc phục là rất quan trọng đối với Đảm bảo các nỗ lực an ninh phù hợp với mục tiêu kinh doanh.Xygeni's Application Security Posture Management (ASPM) cung cấp một cái nhìn tập trung về các rủi ro an ninh, cho phép các tổ chức theo dõi phân tích xu hướng lỗ hổng bảo mật, đánh giá hiệu quả khắc phục và đo lường mức độ cải thiện bảo mật theo thời gian..
Xygeni phân tích cửa sổ phơi sángViệc này giúp xác định thời gian các lỗ hổng bảo mật tồn tại trước khi được khắc phục. Các nhóm bảo mật có thể tối ưu hóa thời gian phản hồi, cải thiện chiến lược giảm thiểu rủi ro và thực thi SLA đối với các bản vá lỗi bảo mật bằng cách xác định sự chậm trễ trong việc khắc phục. Bảo mật dashboards cung cấp KPI thời gian thực, mang lại khả năng hiển thị đầy đủ về hiệu suất chương trình bảo mật và tạo điều kiện cho khả năng lãnh đạo để thực hiện dữ liệu dựa trêncision nhằm tăng cường khả năng bảo mật.
Chính sách & Tuân thủ
Tự động hóa việc tuân thủ quy định trên toàn hệ thống. phát triển, xây dựng và triển khai pipelines Điều này rất cần thiết cho việc quản trị. Xygeni tự động hóa việc thực thi chính sách, tích hợp các khuôn khổ bảo mật như NIST, CISvà OpenSSF trong SDLC quy trình.
Các chính sách bảo mật là được thực thi trực tiếp trong CI/CD pipelines, ngăn cản Ngăn chặn việc tiếp tục các bản dựng và triển khai không tuân thủ quy định.Việc theo dõi tuân thủ cung cấp Khả năng theo dõi việc tuân thủ chính sách theo thời gian thực, cho phép các tổ chức xác định và khắc phục các lỗ hổng trước khi chúng trở thành rủi ro. Bằng cách áp dụng thực thi dựa trên rủi roXygeni ưu tiên vi phạm có tác động lớn đồng thời giảm thiểu sự nhiễu loạn từ các sai lệch chính sách có rủi ro thấp hơn, đảm bảo các nhóm bảo mật tập trung vào những gì thực sự quan trọng.
Giáo dục & Hướng dẫn
Xây dựng một văn hóa an ninh là trên hết yêu cầu các thông tin chi tiết về bảo mật phải được dễ tiếp cận và có thể thực hiện được trong quy trình phát triển. Xygeni cung cấp hướng dẫn an ninh thời gian thực, giúp các nhóm áp dụng các phương pháp tốt nhất mà không làm gián đoạn năng suất.
Các khuyến nghị khắc phục phù hợp với bối cảnh đảm bảo Các nhà phát triển hiểu và khắc phục các lỗ hổng một cách hiệu quả., giảm thiểu sự trao đổi qua lại giữa các nhóm bảo mật và kỹ thuật. Để ngăn ngừa rủi ro nội bộ và tăng cường trách nhiệm bảo mật, Xygeni Theo dõi vai trò của người đóng góp và thực thi quyền truy cập tối thiểu., đảm bảo rằng các hoạt động nhạy cảm chỉ được phép thực hiện bởi người dùng được ủy quyền.
- Khả năng giám sát rủi ro toàn diện với bảo mật thời gian thực dashboardvà theo dõi mức độ phơi nhiễm.
- Thực thi tuân thủ tự động ở trong CI/CD Để ngăn ngừa vi phạm chính sách.
- Nhận thức về an ninh tích hợp thông qua việc điều chỉnh theo ngữ cảnh và kiểm soát quyền hạn tối thiểu.
Thiết kế
Xygeni tăng cường đánh giá mối đe dọa bằng cách cho phép đánh giá rủi ro có cấu trúc, ưu tiên tự động và giám sát liên tục. Bằng cách tận dụng ASPMcác kênh ưu tiên, phân tích khả năng tiếp cận và chấm điểm khả năng khai thác của 'scác tổ chức có thể một cách có hệ thống xác định, đánh giá và quản lý rủi ro an ninh, vậy thìcisCác quyết định được đưa ra dựa trên dữ liệu và phù hợp với mục tiêu kinh doanh.
Nhận diện và minh bạch rủi ro có cấu trúc
Việc đánh giá mối đe dọa thực tiễn bắt đầu bằng việc hiểu rõ... bối cảnh rủi roXygeni cung cấp thông tin chi tiết về lỗ hổng bảo mật theo thời gian thực phân loại rủi ro dựa trên... mức độ nghiêm trọng, khả năng khai thác và tác độngCác nhóm bảo mật có thể theo dõi và giám sát mức độ rủi ro thông qua... an ninh tự động dashboards, đảm bảo rằng ban lãnh đạo có cái nhìn rõ ràng về tình hình. các mối đe dọa tiềm tàng trên toàn chuỗi cung ứng phần mềm.
Bằng cách thiết lập một cái nhìn tập trung về các rủi ro an ninhCác tổ chức có thể đo lường hiệu quả của các chương trình an ninh và đảm bảo các nỗ lực khắc phục giải quyết các lỗ hổng bảo mật ưu tiên caoCách tiếp cận có cấu trúc này cho phép các nhóm Vượt ra khỏi phương pháp quản lý rủi ro tùy tiện và áp dụng quy trình đánh giá mối đe dọa có hệ thống và có khả năng mở rộng..
Phân tích ưu tiên và khả năng tiếp cận tự động
Khi các chương trình bảo mật ngày càng hoàn thiện, các tổ chức cần a standardkhung quản lý rủi ro được chuẩn hóa Ưu tiên các mối đe dọa thực sự hơn là các lỗ hổng lý thuyết. Xygeni tự động hóa quy trình này bằng cách triển khai các phễu ưu tiên có thể tùy chỉnh, lọc các lỗ hổng dựa trên... tác động kinh doanh, mức độ liên quan đến tuân thủ và khả năng khai thác.
Phân tích khả năng tiếp cận đảm bảo rằng các lỗ hổng được được ưu tiên dựa trên việc liệu chúng có thực sự có thể được khai thác trong môi trường cụ thể của tổ chức hay không.Thay vì xử lý tất cả các vấn đề bảo mật như nhau, Xygeni Tập trung khắc phục các lỗ hổng gây ra rủi ro thực tế lớn nhất., giảm mệt mỏi do cảnh báo quá nhiều và tạo điều kiện can thiệp an ninh có mục tiêu.
Ngoài ra, chấm điểm khả năng khai thác Công cụ này giúp tăng cường đánh giá rủi ro bằng cách xem xét mức độ khả năng lỗ hổng sẽ bị lợi dụng trong các cuộc tấn công thực tế. Nhờ đó, các nhóm bảo mật có thể phân bổ nguồn lực hiệu quả hơn, giải quyết các rủi ro nghiêm trọng. trước khi kẻ tấn công có thể khai thác chúng.
Tối ưu hóa liên tục và quản lý rủi ro thích ứng
Mạnh chiến lược đánh giá mối đe dọa phát triển song song với bối cảnh rủi ro của tổ chức. Xygeni cho phép liên tục tinh chỉnh các phễu ưu tiên, cho phép các đội bảo mật có thể Điều chỉnh mức độ chấp nhận rủi ro khi các mối đe dọa mới xuất hiện..
Các số liệu bảo mật trong quá khứ và xu hướng khắc phục sự cố được tận dụng để tinh chỉnh các chiến lược giảm thiểu rủi rovà lợi nhuận từ các khoản đầu tư chứng khoán cải tiến có thể đo lường được. Tăng ca, thực thi theo chính sách điều chỉnh an ninh decision với khả năng chịu rủi ro kinh doanh trong khi các biện pháp kiểm soát an ninh vẫn được duy trì chủ động thay vì phản ứng.
- Ưu tiên rủi ro thông minh Tập trung vào các lỗ hổng bảo mật có tác động thực tế.
- Đánh giá mối đe dọa liên tục Tích hợp khả năng khai thác, khả năng tiếp cận và tác động kinh doanh.
- Hướng dẫn chấm điểm rủi ro và khắc phục tự động hợp lý hóa an ninhcisTạo ion.
Triển khai hệ thống
Xây dựng an toàn
Xygeni tăng cường thực hành xây dựng an toàn bằng cách tích hợp các biện pháp kiểm soát an ninh tự động và quản lý phụ thuộc, cũng như bằng cách xây dựng xác thực tính toàn vẹn. trực tiếp vào CI/CD pipelineThông qua Phân tích thành phần phần mềm (SCA), Kiểm thử bảo mật ứng dụng tĩnh (SAST), Quản lý bí mật, và Build SecurityXygeni đảm bảo rằng Mỗi bản dựng đều tuân theo một quy trình bảo mật có thể lặp lại, dựa trên chính sách và có thể kiểm chứng được.. Ngoài ra, CI/CD đảm bảo xác thực bảo mật đảm bảo các công cụ bảo mật thiết yếu được áp dụng nhất quán trên toàn hệ thống. pipeline, giảm thiểu rủi ro.
Tính nhất quán và khả năng lặp lại trong quy trình xây dựng
Một quy trình xây dựng an toàn yêu cầu standardsự hóa, tự động hóa và xác thực liên tụcXygeni thực thi standardcác chính sách xây dựng được chuẩn hóa thông qua CI/CD xác thực bảo mật, buộc mọi bản dựng phải áp dụng các công cụ bảo mật cần thiết, chẳng hạn như SAST, SCAvà quét bí mật trước khi tiếp tục.
Xygeni thành lập build attestations để xác minh tính toàn vẹn của phần mềm, xác thực nguồn gốc phần mềm và ngăn chặn các hiện vật bị làm giả hoặc chưa được xác minh từ việc tiến bộ qua pipeline. Bằng cách nhúng tích hợp các biện pháp bảo mật tốt nhất vào quy trình xây dựngcác tổ chức đạt được tính nhất quán và khả năng lặp lại, giúp giảm thiểu lỗi do con người và nâng cao chất lượng phần mềm nói chung.
Tự động hóa các biện pháp kiểm soát an ninh trong quá trình xây dựng Pipeline
Tự động hóa bảo mật là điều cần thiết để phát hiện và khắc phục các sự cố. rủi ro sớm Đang trong quá trình phát triển. Xygeni tích hợp SAST để phát hiện các lỗ hổng trong mã trước khi triển khaiGiải quyết các vấn đề an ninh ở giai đoạn sớm nhất có thể. Ngoài ra, Quét bí mật giúp ngăn ngừa việc vô tình để lộ thông tin đăng nhập. bằng cách liên tục phân tích mã nguồn, tệp cấu hình và nhật ký xây dựng.
CI/CD Việc xác thực bảo mật đảm bảo rằng Xây dựng môi trường và công cụ tuân thủ các thực tiễn bảo mật tốt nhất., hạn chế quyền truy cập không cần thiết và áp đặt chính sách đặc quyền tối thiểuXygeni loại bỏ các điểm nghẽn bảo mật đồng thời duy trì tốc độ phát triển cao bằng cách tự động hóa các kiểm tra bảo mật trong quá trình phát triển. pipeline.
Ngăn chặn các lỗ hổng bảo mật xâm nhập vào môi trường sản xuất.
Các thành phần chưa được xác minh hoặc không an toàn tuyệt đối không được phép đưa vào sản xuất. Xygeni thực thi điều này. cổng an ninh điều đó tự động Các bản dựng thất bại chứa các lỗ hổng nghiêm trọng, thông tin bí mật bị lộ hoặc vi phạm quy định.Bằng cách tích hợp bảo mật trực tiếp vào... CI/CD, chỉ có hiện vật an toàn và tuân thủ Tiến hành triển khai.
Xygeni tích hợp tính năng phát hiện phần mềm độc hại vào quy trình xây dựng để bảo vệ hơn nữa tính toàn vẹn của bản dựng, xác định các sửa đổi trái phép, các cuộc tấn công chuỗi cung ứng, hoặc hoạt động đáng ngờ trong CI/CD Luồng công việcCác tổ chức giảm thiểu rủi ro bằng cách ngăn chặn các lỗ hổng bảo mật xâm nhập vào môi trường sản xuất. trước khi chúng leo thang thành các mối đe dọa trong thế giới thực..
Quản lý các phụ thuộc phần mềm bằng các biện pháp kiểm soát bảo mật
Các ứng dụng hiện đại phụ thuộc rất nhiều vào... các phụ thuộc của bên thứ ba và mã nguồn mở, Làm cho Bảo mật phụ thuộc là một khía cạnh quan trọng của việc xây dựng an toàn.Xygeni cho phép quản lý rủi ro chuỗi cung ứng phần mềm tự độngLiên tục theo dõi, xác thực và giám sát mọi mối phụ thuộc.
Danh mục vật liệu phần mềm (SBOMs) cung cấp cho các tổ chức Khả năng hiển thị đầy đủ các thành phần phần mềmhỗ trợ các đội bảo mật Xác định các phụ thuộc lỗi thời, vi phạm giấy phép và các rủi ro tiềm ẩn.. Giám sát thời gian thực phát hiện các gói phần mềm độc hại, sửa đổi trái phép và các lỗ hổng bảo mật, giảm thiểu nguy cơ bị tấn công vào chuỗi cung ứng.
Tự động hóa xác thực bảo mật phụ thuộc
Không phải tất cả các lỗ hổng bảo mật đều cần khắc phục ngay lập tức. Xygeni's SCA với phân tích khả năng tiếp cận đảm bảo rằng các nhóm bảo mật ưu tiên chỉ những lỗ hổng bảo mật gây ra mối đe dọa thực sự cho ứng dụng mới được xem xét.Thay vì làm các nhóm choáng ngợp với hàng loạt cảnh báo, Xygeni Tự động hóa việc đánh giá rủi ro, cho phép đưa ra quyết định thông minh hơn.cistạo ion.
Để duy trì vệ sinh an ninh nghiêm ngặtXygeni thực thi chính sách bảo mật tự động việc này gắn cờ và chặn các phụ thuộc rủi ro trong quá trình xây dựng, ngăn chặn việc đưa các thành phần không an toàn vào hệ thống.
Cổng bảo mật và biện pháp khắc phục các phụ thuộc
Đến ngăn ngừa rủi ro chuỗi cung ứngXygeni triển khai Các cổng bảo mật ngăn chặn việc biên dịch các bản dựng chứa các phụ thuộc chưa được phê duyệt hoặc các lỗ hổng bảo mật có rủi ro cao.Các quy trình khắc phục sự cố tự động giúp đơn giản hóa quá trình. cập nhật phụ thuộc, và áp dụng vá lỗi bảo mật mà không làm gián đoạn quá trình phát triển.
Bằng cách phân tích các mối phụ thuộc cho cửa hậu, phần mềm độc hại ẩn hoặc hành vi đáng ngờXygeni áp dụng các nguyên tắc bảo mật không tin tưởng đối với mã của bên thứ ba, giảm thiểu khả năng xảy ra sự cố trong chuỗi cung ứng.
- Standardthực thi an ninh được đơn giản hóa Đảm bảo tất cả các bản dựng đều tuân thủ các kiểm tra bảo mật dựa trên chính sách.
- Xây dựng chứng thực và xác thực phụ thuộc Ngăn chặn việc làm giả mạo hoặc làm mất mát các hiện vật.
- Quét bí mật và phát hiện phần mềm độc hại Bảo vệ tính toàn vẹn của chuỗi cung ứng phần mềm.
Triển khai an toàn
Xygeni đảm bảo triển khai an toàn, dựa trên chính sách bằng cách tự động hóa xác minh bảo mật, kiểm soát tuân thủ và phát hiện các thay đổi trái phép. Bằng cách tích hợp CI/CD Bảo mật, Cơ sở hạ tầng dưới dạng mã (IaC) Bảo mật và phát hiện bất thườngXygeni ngăn ngừa cấu hình sai, sửa đổi trái phép và lộ thông tin đăng nhập, đảm bảo rằng Chỉ những ứng dụng đã được xác minh và bảo mật mới được đưa vào sản xuất..
Tự động hóa bảo mật triển khai và thực thi tuân thủ
Một quy trình triển khai an toàn yêu cầu xác nhận bảo mật liên tục ở mọi giai đoạn của CI/CDXygeni tích hợp cơ chế xác minh bảo mật ở trong pipelines, đảm bảo rằng tất cả các lần triển khai Tuân thủ các chính sách bảo mật và các thực tiễn tốt nhất trong ngành..
Cấu hình triển khai là được xác thực tự động chống lại chính sách bảo mật được xác định trước, ngăn ngừa các cấu hình sai có thể dẫn đến lỗ hổng bảo mật. CI/CD Xác thực bảo mật đảm bảo các kiểm tra bảo mật thiết yếu—SAST, SCA, quét bí mật và thực thi tuân thủ—được áp dụng nhất quán trên toàn bộ tất cả các giai đoạn triển khai, loại bỏ các điểm mù về an ninh.
Xygeni xác nhận IaC Các mẫu và tập lệnh triển khai được sử dụng để bảo vệ môi trường đám mây và cấu hình cơ sở hạ tầng, đảm bảo rằng tất cả cơ sở hạ tầng được cung cấp một cách an toàn và tuân thủ các tiêu chuẩn. các tiêu chuẩn an ninh toàn tổ chứcCổng an ninh cung cấp thực thi tự động, chặn các triển khai có chứa các lỗ hổng bảo mật có rủi ro cao, vi phạm chính sách hoặc cấu hình sai, đảm bảo rằng chỉ các hiện vật bảo mật được đưa vào sản xuất.
Xác minh tính toàn vẹn của quá trình triển khai và phát hiện các thay đổi trái phép
Xygeni triển khai các chứng thực triển khai để đảm bảo rằng chỉ phần mềm đáng tin cậy và không bị giả mạo mới được đưa vào sản xuất. Các chứng thực này xác minh... nguồn gốc và tính toàn vẹn của các thành phần phần mềm, ngăn cản sự ra đời của các thành phần chưa được xác minh hoặc mã bị xâm phạm vào môi trường thực tế.
Xygeni liên tục giám sát các quy trình triển khai để phát hiện các sửa đổi trái phép, xác định những thay đổi bất thường trong pipeline cấu hình, cài đặt cơ sở hạ tầng và quy trình triển khaiPhát hiện bất thường chủ động này Giảm thiểu rủi ro từ các mối đe dọa nội bộ, cấu hình sai và các cuộc tấn công chuỗi cung ứng., ngăn chặn những thay đổi trái phép ảnh hưởng đến môi trường sản xuất.
CI/CD quy trình làm việc được theo dõi liên tục trong vi phạm chính sách bảo mật, đảm bảo rằng Mỗi lần triển khai đều tuân theo các quy trình được ủy quyền và bảo mật.Nếu phát hiện sai lệch, Xygeni sẽ báo cáo vấn đề và cung cấp thông tin. Thông tin chi tiết về bảo mật và các đề xuất giảm thiểu rủi ro tự động. để khôi phục sự tuân thủ.
Ngăn chặn việc lộ thông tin bí mật trong quá trình triển khai Pipelines
Thông tin xác thực nhạy cảm như Khóa API, mã thông báo truy cập và bí mật mã hóa phải được bảo vệ trong suốt quá trình triển khai. Xygeni tăng cường bí mật an ninh bằng cách phát hiện và giảm thiểu rò rỉ thông tin đăng nhập trong môi trường triển khai trước khi chúng có thể bị khai thác.
Quét Xygeni Bức ảnh, pipelinecác tập lệnh cấu hình và biến môi trường đối với các bí mật được nhúng, ngăn ngừa việc vô tình bị lộ ra ngoài. SCM, CI/CD quy trình làm việc và cấu hình cơ sở hạ tầng. SCM Việc kiểm tra lịch sử cho phép các nhóm bảo mật xác định các hoạt động đã thực hiện trước đó. commitCác bí mật được lưu giữ vẫn có thể truy cập được, đảm bảo rằng thông tin đăng nhập cũ được xử lý một cách thích hợp.
Xygeni xác thực các bí mật được phát hiện để ưu tiên các nỗ lực khắc phục, phân biệt giữa... thông tin xác thực đang hoạt động và không hoạt độngCác nhóm bảo mật có thể nhanh chóng ngăn chặn các rủi ro thực sự bằng cách tập trung vào các bí mật hợp lệ, có thể khai thác được thay vì theo đuổi các cảnh báo sai.
Nếu một Bí mật hợp lệ bị lộXygeni cho phép khắc phục tự động theo:
- Kích hoạt bảo mật playbooks Các biện pháp này thu hồi, xoay vòng hoặc thực hiện các hành động giảm thiểu rủi ro tùy chỉnh, đảm bảo rằng thông tin đăng nhập bị xâm phạm sẽ bị vô hiệu hóa.
- Chặn quá trình triển khai Chứa các bí mật bị lộ, ngăn chặn các ứng dụng bị xâm phạm được đưa vào sản xuất.
- Cung cấp nhật ký kiểm toán chi tiết các bí mật được phát hiện và các biện pháp khắc phục, đảm bảo tuân thủ chính sách an ninh và yêu cầu pháp lý.
- Xác thực bảo mật tự động đảm bảo việc triển khai tuân thủ các quy định trong CI/CD.
- Cơ sở hạ tầng dưới dạng mã (IaC) quét Ngăn ngừa các lỗi cấu hình trước khi đưa vào sản xuất.
- Phát hiện bất thường theo thời gian thực Cảnh báo các thay đổi trái phép và vi phạm an ninh.
Quản lý khiếm khuyết
Xygeni tăng cường quản lý lỗi by Tự động hóa việc theo dõi các vấn đề bảo mật, ưu tiên các lỗ hổng dựa trên rủi ro thực tế và tích hợp các quy trình khắc phục.. Bằng cách tận dụng Application Security Posture Management (ASPM), Phễu ưu tiên và CI/CD Bảo mật Nhờ đó, các tổ chức có thể xác định, phân loại và giải quyết các lỗ hổng bảo mật. hiệu quả, giảm thiểu nguy cơ bị khai thác và vi phạm quy định.
Theo dõi và quản lý các lỗ hổng bảo mật
Việc nhìn nhận vấn đề an ninh một cách rời rạc có thể dẫn đến: Các lỗ hổng bị bỏ sót, việc khắc phục không nhất quán và quản lý rủi ro không hiệu quả.Xygeni cung cấp một cái nhìn tập trung về các lỗi bảo mật, tổng hợp các phát hiện từ SAST, SCA, IaC securityvà CI/CD quét bảo mật thành một giao diện quản lý rủi ro duy nhất.
By Đối chiếu các vấn đề bảo mật từ nhiều nguồn khác nhau.Xygeni đảm bảo các đội ngũ bảo mật đạt được Thông tin đầy đủ về rủi ro ứng dụng, tránh cảnh báo trùng lặp hoặc bỏ sót các lỗi nghiêm trọngCác khuyết điểm là được phân loại dựa trên tác động kinh doanh, khả năng khai thác và mức độ nghiêm trọng về mặt kỹ thuật., cho phép các tổ chức ưu tiên các giải pháp có ý nghĩa trong khi giảm mệt mỏi do cảnh báo.
Xygeni hỗ trợ quản lý vòng đời sự cố để tối ưu hóa các nỗ lực khắc phục. Nó cho phép các nhóm theo dõi, phân công và giải quyết các lỗi. nội bộ hay qua các hệ thống quản lý vé bên ngoài như Jira và các nền tảng nhắn tin như Slack. Điều này đảm bảo Các vấn đề bảo mật được quản lý một cách phù hợp trong quy trình phát triển hiện có., giúp cải thiện sự phối hợp giữa các nhóm bảo mật và kỹ thuật.
Ưu tiên tự động và xử lý lỗi dựa trên rủi ro
Nếu không có cơ chế ưu tiên có cấu trúc, các nhóm bảo mật có nguy cơ bị quá tải bởi các cảnh báo không gây ra mối đe dọa tức thời. Xygeni giải quyết vấn đề này bằng cách tích hợp Phễu ưu tiên, cho phép các tổ chức Lọc các lỗ hổng bảo mật dựa trên các yếu tố rủi ro thực tế như là khả năng tiếp cận, khả năng khai thác và tác động kinh doanh.
Bằng cách đảm bảo rằng Các lỗ hổng có thể bị khai thác tích cực trong môi trường sản xuất sẽ được giải quyết trước tiên.Xygeni hỗ trợ các đội ngũ bảo mật. tập trung vào các mối đe dọa nghiêm trọng nhất đồng thời hạ thấp mức độ ưu tiên các vấn đề liên quan đến rủi ro thực tế tối thiểu hoặc không có. Tự động thực thi chính sách đảm bảo hơn nữa rằng Việc triển khai sẽ bị chặn nếu có các lỗi nghiêm trọng chưa được giải quyết. được phát hiện, ngăn chặn các lỗ hổng bảo mật có rủi ro cao xâm nhập vào môi trường sản xuất..
Tối ưu hóa quy trình khắc phục sự cố và cải tiến liên tục
Khắc phục các lỗ hổng bảo mật một cách hiệu quả đòi hỏi Tích hợp liền mạch với quy trình làm việc của nhà phát triển và Tự động hóa để giảm bớt công sức thủ côngXygeni tăng tốc giải quyết lỗi bảo mật bằng cách nhúng trực tiếp các hướng dẫn bảo mật có thể thực hiện được vào CI/CD pipelines, đảm bảo các nhà phát triển nhận được Đề xuất khắc phục sự cố theo ngữ cảnh mà không làm gián đoạn quy trình làm việc của họ..
Để loại bỏ các công việc thủ công lặp đi lặp lại, Xygeni tự động hóa các hành động khắc phục, kích hoạt Các giải pháp dựa trên sổ tay hướng dẫn để khắc phục các lỗ hổng bảo mật phổ biến.Điều này giúp giảm thiểu thời gian và công sức cần thiết để giải quyết các vấn đề bảo mật, cho phép các nhóm tập trung vào các mối đe dọa phức tạp, có tác động lớn.
Xygeni cũng theo dõi hiệu quả xử lý ô nhiễm, đo lường... xu hướng giảm thiểu rủi ro tổng thể và thời gian khắc phụcĐiều này cho phép các tổ chức liên tục tinh chỉnh tư thế bảo mật, xác định các điểm nghẽn trong quy trình và cải thiện thời gian phản hồi., đảm bảo rằng các lỗ hổng bảo mật được được quản lý một cách chủ động thay vì thụ động..
- Theo dõi vấn đề an ninh tập trung Loại bỏ sự phân mảnh trong quản lý lỗ hổng bảo mật.
- Phễu ưu tiên Đảm bảo các nhóm tập trung vào những rủi ro có thể khai thác và gây tác động lớn.
- Quy trình khắc phục tự động Đẩy nhanh quá trình khắc phục lỗi bảo mật.
Xác minh
Xygeni tăng cường quy trình xác minh bằng cách tích hợp Kiểm thử dựa trên yêu cầu và Kiểm tra bảo mật vào quy trình phát triển. Bằng cách tự động hóa việc thực thi bảo mật trong CI/CDBằng cách ưu tiên các lỗ hổng dựa trên rủi ro và tích hợp xác thực bảo mật ở mọi giai đoạn, Xygeni đảm bảo rằng bảo mật trở thành một phần không thể thiếu trong quá trình phân phối phần mềm chứ không phải là một bước kiểm tra vào phút cuối.
Kiểm thử dựa trên yêu cầu
Các bài kiểm tra an ninh phải được thực hiện. được định nghĩa và áp dụng một cách có hệ thống xuyên suốt tất cả các giai đoạn phát triển. Xygeni đảm bảo rằng các yêu cầu bảo mật được đáp ứng. được thực thi tự động bằng cách tích hợp các bước kiểm tra vào CI/CD pipelineMỗi bản dựng đều trải qua quá trình xác thực thông qua kiểm thử bảo mật ứng dụng tĩnh (SAST) đối với các lỗ hổng mã, phân tích thành phần phần mềm (SCA) đối với rủi ro phụ thuộc, quét bí mật để ngăn chặn việc lộ thông tin xác thực và cơ sở hạ tầng dưới dạng mã (IaC) kiểm tra bảo mật để xác thực cấu hình.
Các cổng bảo mật hoạt động như cơ chế thực thi, tự động chặn quá trình biên dịch nếu thiếu các bài kiểm tra bảo mật hoặc không đáp ứng các chính sách được xác định trước. Xygeni Theo dõi phạm vi kiểm thử trên các ứng dụng.Điều này đảm bảo tất cả các thành phần được liên tục kiểm tra tính hợp lệ so với các yêu cầu bảo mật. Nếu phát hiện ra lỗ hổng, các tổ chức sẽ nhận được các khuyến nghị tự động để khắc phục chúng. Bằng cách đảm bảo các bài kiểm tra bảo mật luôn được áp dụng, Xygeni loại bỏ sự không nhất quán và ngăn chặn phần mềm chưa được kiểm thử xâm nhập vào môi trường sản xuất.
Nền tảng có thể mở rộng cho kiểm thử bảo mật
Kiểm thử bảo mật tự động phải nhất quán và có khả năng mở rộng để theo kịp chu kỳ phát triển nhanh chóng. Xygeni tích hợp các bản quét bảo mật tự động ở mọi giai đoạn của quá trình phát triển. CI/CDĐảm bảo các lỗ hổng được phát hiện càng sớm càng tốt. Quá trình xác thực bảo mật được kích hoạt trên mọi đoạn mã. commitQuá trình xây dựng và triển khai ứng dụng được thực hiện liên tục, đồng thời giám sát tình trạng bảo mật của ứng dụng. Các cổng bảo mật sẽ chặn quá trình triển khai nếu phát hiện các lỗ hổng nghiêm trọng, cấu hình sai hoặc vi phạm quy định.
Xygeni cũng ngăn ngừa các lỗ hổng bảo mật bằng cách tự động theo dõi các lỗ hổng đã được khắc phục và đảm bảo chúng không xuất hiện trở lại trong các phiên bản tương lai. Việc kiểm thử hồi quy này đảm bảo các cải tiến bảo mật được duy trì theo thời gian. Bằng cách tích hợp trực tiếp việc kiểm thử bảo mật vào... CI/CDXygeni loại bỏ các nút thắt cổ chai thủ công và đảm bảo quá trình xác thực bảo mật diễn ra mà không làm gián đoạn quá trình phát triển.
Hiểu biết sâu sắc và ưu tiên dựa trên rủi ro
Không phải tất cả các lỗ hổng đều gây ra mức độ rủi ro như nhau. Xygeni tăng cường kiểm thử bảo mật bằng cách tập trung vào... ưu tiên dựa trên rủi roĐảm bảo các thành phần có tác động lớn được xem xét kỹ lưỡng hơn. Quá trình quét bảo mật được bổ sung bằng các đánh giá tác động đến hoạt động kinh doanh. Giúp các nhóm tập trung vào các lỗ hổng có thể khai thác và dễ tiếp cận, có liên quan đến ứng dụng..
Việc ưu tiên được thực hiện một cách năng động và liên tục được tinh chỉnh khi các mối đe dọa phát triển. Nếu một lỗ hổng bảo mật xuất hiện trong thực tế hoặc một điểm yếu trở nên nghiêm trọng hơn, mức độ ưu tiên của nó sẽ được điều chỉnh tự động, kích hoạt cơ chế xử lý. xác thực lại ngay lập tức và thực thi an ninhCách tiếp cận thận trọng này cho phép các nhóm bảo mật phân bổ nguồn lực khi cần thiết, cân bằng giữa việc kiểm thử tự động và việc xem xét thủ công có mục tiêu.
Kiểm thử bảo mật tích hợp trong quy trình phát triển
Việc kiểm thử bảo mật phải được tích hợp liền mạch với quy trình làm việc của nhà phát triển để đạt hiệu quả. Xygeni đảm bảo rằng các lỗ hổng được phát hiện có thể được khắc phục. được giao cho các nhà phát triển thông qua việc tích hợp với các hệ thống quản lý vé như Jira và các nền tảng nhắn tin như Slack.Các phát hiện về an ninh có liên quan trực tiếp đến quy trình khắc phục sự cố. cho phép các nhóm hành động dựa trên những thông tin đó trước khi triển khai..
- CI/CD- Cổng an ninh tích hợp Đảm bảo tuân thủ các quy định trước khi mã nguồn được đưa vào sản xuất.
- Kiểm thử bảo mật tự động và dựa trên rủi ro Phát hiện các lỗ hổng bảo mật từ sớm.
- Xác thực bảo mật liên tục Ngăn ngừa hiện tượng suy giảm hiệu suất và nâng cao hiệu quả kiểm thử.
Hoạt động
Xygeni tăng cường hoạt động an ninh bằng cách cho phép Phát hiện bất thường theo thời gian thực, quản lý cơ sở hạ tầng an toàn và tự động khắc phục lỗ hổng bảo mật. Thông qua Quản lý Sự cố và Môi trường.Xygeni đảm bảo các sự cố bảo mật được phát hiện và giảm thiểu nhanh chóng, đồng thời duy trì tính bảo mật cao và cập nhật liên tục cho môi trường ứng dụng.
Quản lý sự cố
Các sự cố bảo mật thường không được phát hiện trong thời gian dài, cho phép kẻ tấn công khai thác các lỗ hổng và gây thiệt hại. Xygeni giảm thiểu đáng kể rủi ro này bằng cách tích hợp... phát hiện bất thường và bảo vệ chống giả mạo mã, đảm bảo phát hiện sớm các mối đe dọa an ninh và các sửa đổi trái phép.
Phát hiện sự cố được tăng cường bởi Xygeni's giám sát thời gian thực của môi trường phát triển phần mềm, xác định các hoạt động đáng ngờ trong CI/CD pipelinecác kho mã nguồn và các ứng dụng đã triển khaiPhát hiện bất thường liên tục phân tích các hành vi bên trong SCM, CI/CDvà môi trường sản xuất, gắn cờ các nỗ lực truy cập trái phép, sửa đổi tệp bất thường và sai lệch so với quy định. standard mô hình hoạt động. Cách tiếp cận chủ động này giảm thời gian chờĐiều này cho phép các tổ chức phát hiện các sự cố bảo mật trước khi chúng leo thang.
Phát hiện giả mạo mã đảm bảo tính toàn vẹn của ứng dụng được duy trì bằng cách giám sát. Các thay đổi trái phép đối với mã nguồn, các thành phần biên dịch và tập lệnh triển khai.Nếu kẻ tấn công cố gắng sửa đổi logic ứng dụng hoặc đưa các phần mềm độc hại vào, Xygeni sẽ ngay lập tức cảnh báo các nhóm bảo mật. Các tổ chức có được khả năng giám sát toàn diện về các nỗ lực khai thác, cho phép họ... Phản hồi trước khi kẻ tấn công triển khai thành công phần mềm bị xâm nhập..
Xygeni cung cấp các quy trình làm việc tự động và tích hợp với các công cụ điều phối bảo mật để ứng phó sự cố. Các nhóm bảo mật có thể Liên kết các mối đe dọa được phát hiện đối với nền tảng ứng phó sự cố, đảm bảo xử lý sự cố một cách có cấu trúc thông qua playbookscác hành động ngăn chặn tự động và phân tích pháp y. Qua hợp lý hóa việc phát hiện và phản hồiXygeni giúp các tổ chức nhanh chóng ngăn chặn các mối đe dọa và giảm thiểu tác động đến hoạt động.
- Phát hiện bất thường theo thời gian thực Giảm thiểu thời gian xử lý sự cố.
- Bảo vệ chống giả mạo mã Ngăn chặn các sửa đổi trái phép.
- Quy trình phản hồi tự động Tối ưu hóa việc ngăn chặn và khắc phục sự cố.
Quản lý Môi trường
Việc bảo vệ môi trường hoạt động đòi hỏi Thực thi nhất quán các cấu hình bảo mật và khắc phục nhanh chóng các lỗ hổng.Xygeni đảm bảo rằng CI/CD pipelinethực thi các tiêu chuẩn bảo mật cơ bản trên toàn bộ cơ sở hạ tầng và môi trường phát triển., giúp giảm thiểu nguy cơ cấu hình sai và phần mềm lỗi thời.
Tăng cường cấu hình được tự động hóa thông qua CI/CD xác thực bảo mật, đảm bảo rằng tất cả các thành phần cơ sở hạ tầng, bao gồm môi trường xây dựng, cấu hình đám mây và các phụ thuộc thời gian chạy, đều tuân thủ thực tiễn tốt nhất về bảo mậtXygeni liên tục giám sát. cơ sở hạ tầng dưới dạng mã (IaC) mẫu, tập lệnh triển khai và chính sách bảo mật Để phát hiện các sai lệch so với các tiêu chuẩn đã thiết lập. Bất kỳ cấu hình sai nào cũng được gắn cờ là lỗi bảo mật, ngăn chặn các cấu hình không an toàn xâm nhập vào môi trường sản xuất.
Vá lỗi và cập nhật được tăng tốc thông qua khả năng khắc phục tự độngĐảm bảo các lỗ hổng trong các thành phần phụ thuộc ứng dụng và cơ sở hạ tầng được khắc phục kịp thời. Xygeni tích hợp ưu tiên dựa trên rủi ro vào quản lý lỗ hổng bảo mật, đảm bảo rằng Các bản vá và cập nhật bảo mật quan trọng sẽ được áp dụng trước tiên.Các tổ chức có thể Tự động hóa quy trình khắc phục sự cố, liên kết các lỗi bảo mật với hệ thống theo dõi vấn đề và đảm bảo tuân thủ bản vá trong phạm vi hệ thống. CI/CD pipelines.
- CI/CD-tăng cường cấu hình dựa trên Đảm bảo các tiêu chuẩn cơ sở hạ tầng an toàn.
- Vá lỗi và khắc phục sự cố tự động Đẩy nhanh quá trình khắc phục lỗ hổng bảo mật.
- Giám sát tuân thủ liên tục Đảm bảo môi trường luôn an toàn và được cập nhật.
Kết luận
Xygeni đơn giản hóa Triển khai SAMM bằng cách tích hợp thực thi an ninh tự động, ưu tiên dựa trên rủi ro và giám sát liên tục vào vòng đời phát triển phần mềm (SDLC). Bằng cách nhúng Các biện pháp kiểm soát an ninh được tích hợp vào quản trị, thiết kế, triển khai, xác minh và vận hành., tổ chức có thể cải thiện tư thế an ninh của họ một cách có hệ thống. mà không làm gián đoạn tốc độ phát triển.
Bằng cách thực hiện SAMM với XygeniCác tổ chức đạt được:
- Tự động hóa theo dõi rủi ro và tuân thủ liên tục thông qua khả năng hiển thị theo thời gian thực, thực thi chính sách và quản trị an ninh.
- Ưu tiên rủi ro chiến lược và đánh giá mối đe dọa Với hệ thống chấm điểm rủi ro động, phân tích khả năng khai thác và quy trình khắc phục mục tiêu.
- Thực thi an ninh tự động xuyên suốt các bản dựng và triển khai, đảm bảo chứng thực hiện vật an toàn, xác thực phụ thuộc và CI/CD tích hợp bảo mật.
- Xác thực bảo mật mạnh mẽ và xác minh thời gian thực thông qua Cổng bảo mật, kiểm thử bảo mật tự động và ASPM- Thực thi tuân thủ dựa trên động lực.
- Quản lý sự cố chủ động và bảo mật cơ sở hạ tầng, tận dụng khả năng phát hiện bất thường theo thời gian thực, bảo vệ chống giả mạo mã nguồn và quy trình khắc phục tự động.
Với ưu tiên rủi ro tự động, thực thi dựa trên bảo mật và giám sát tích hợpXygeni cho phép các tổ chức hợp lý hóa việc áp dụng SAMM và đảm bảo Mức độ hoàn thiện về bảo mật phần mềm có thể phát triển hiệu quả song song với sự tăng trưởng của doanh nghiệp..
Các tổ chức đạt được Những cải tiến tức thì về quản trị, kiểm thử bảo mật, tự động hóa tuân thủ và giảm thiểu rủi ro., giảm thiểu sự tiếp xúc với các cuộc tấn công chuỗi cung ứng phần mềm, cấu hình sai và các mối đe dọa vận hành Với Xygeni.
Việc áp dụng SAMM trở nên được sắp xếp hợp lý, có thể đo lường và có thể mở rộng, cho phép các nhóm bảo mật và phát triển Nâng cao mức độ trưởng thành về bảo mật mà không làm chậm quá trình đổi mới.
