






דאָס איז דער ערשטער עפּיזאָד אין אַ סעריע אַרטיקלען וועגן די מערסט פאַרשפּרייטע סאָרט ווייכווארג צושטעל קייט אַטאַקעס: די וואָס (מיסברויכן) אַ עפֿנטלעכע רעגיסטרי פון ווייכווארג קאָמפּאָנענטן, בדעה פֿאַר אָפֿן-מקור פּראַדזשעקס צו אַרויפֿלאָדן אַרטיפאַקץ וואָס קענען געטיילט ווערן מיט אַנדערע באַניצער. ווען די שלעכטע מענטשן פאַרעפֿנטלעכן דאָרט בייזע ווייכווארג, ניצנדיק די רעגיסטרי ווי אַ פאָרמיטל פֿאַר מאַלוואַרע פאַרשפּרייטונג, האָבן מיר אַ סאַפּליי טשיין אַטאַק ווען די קרבן אָרגאַניזאַציעס ינסטאַלירן אָדער לויפן די ינפעקטעד ווייכווארג קאָמפּאָנענט.
כדי צו פארפּשוטערן די דיסקוסיע וועלן מיר רעדן וועגן ווייכווארג פּאַקידזשיזקאָמפּאָנענטן אין אַ פּאַקידזשד פאָרעם פּראָדוצירט דורך דריטע פּאַרטייען. דאָס נעמט אַרײַן ניט נאָר קאָמפּאָנענטן געניצט דורך פּאַקאַדזש מאַנאַדזשערז ווי NPM אָדער פּאָעזיע, נאָר אויך אָפּערייטינג סיסטעם קאָמפּאָנענטן אַרייַנגערעכנט ביבליאָטעקן און עקסעקוטאַבאַל ביינערי טעקעס, בילדער פון קאנטעינער, און ווירטואַלע מאשינען, אדער געצייַג עקסטענשאַנז פֿאַר אַנטוויקלונג, בויען און דיפּלוימאַנט מכשירים. מיר האָבן געזען בייזוויליקע פּאַקאַדזשאַז אומעטום. סייבערקרימינאַלן מאַכן זיך נישט קיין פּראָבלעם: זיי זענען באַגייסטערט פֿון די אַלטערנאַטיוון וואָס מאָדערנע ווייכווארג אינפֿראַסטרוקטורן צושטעלן און נוצן די רעגיסטרי און די געצייַג וואָס פּאַסט בעסטן צו זייער כוונה. אַזוי ביטע געדענקט אַז ווייכווארג פּאַקאַדזשאַז זענען אַ קורצע פֿאַר קאַנטעינער בילדער, בינאַרי פּאַקאַדזשאַז, אָפֿן-מקור ריפּאַזאַטאָריז און עקסטענשאַנז אָדער פּלוגינס פֿון אַלע מינים (IDEs, CI/CD סיסטעמען, בויען מכשירים). אלע זענען רוטינמעסיג אונטער אטאק.
די סעריע וועט האבן 5 עפיזאדן:
- וואָס איז די פּראָבלעם מיט אָפֿן-קוואַל פּאַקאַדזשאַז? דאָס איז די טעמע פֿון דעם אַרטיקל. פֿאַרוואָס פֿאַרעפֿנטלעכן אַלע מינים פֿאַרברעכער שלעכטע פּעקלעך? פֿאַרוואָס זאָל איך זיך זאָרגן?
- אַנאַטאָמיע פון בייזוויליקע פּאַקאַדזשאַז: וואָס זענען די טרענדס? אין דעם עפּיזאָד, פאָקוסירן מיר זיך אויף דער סכּנה וואָס מיר מאָניטאָרירן מיט אונדזער MEW סיסטעם, טאָג נאָך טאָג. מיט אַ גרויסן הינטערגרונט ראַש צוליב אַ גרויסער צאָל בייזוויליקע פּאַקעטן וואָס נוצן טיפּאָסקוואַטינג אָדער דעפּענדענסי קאָנפיוזשאַן, איז אַ קלענערער פּראָצענט פון אַטאַקעס פיל מער שלעכט און שטעלן אַ גרעסערן ריזיקע. ווי האָט זיך די שלעכטע אַקטיאָרן'ס נאַטור וועגן אָפּערירן סיסטעם געביטן אין דער לעצטער פאַרגאַנגענהייט? וואָס זענען די נומערן? וואָס זענען די טאַקטיק, טעקניקס און פּראָצעדורן וואָס מען ניצט, און די שעדלעכע אַקציעס וואָס מען זעט?
- באַשיצן קעגן אָפֿן-קוואַל בייזוויליקע פּאַקאַדזשאַז: וואָס אַרבעט (אַרבעט נישט)רובֿ זיכערהייט-באַוואוסטזיניקע פּראָפעסיאָנאַלן האָבן געדאַנקען וועגן ווי צו האַנדלען מיט דעם סאַקאָנע. מיר האָבן געהערט זיכערהייט מאַנאַדזשערז זאָגן אָן קיין צווייפל אַז SCA מכשירים זאָגן שוין ווען אַ פּאַקעט ווערסיע איז מאַלווער. אדער אַז זיי פאַרלאָזן זיך אויף באַקאַנטע, העכסט רעצענזירטע ווייכווארג קאָמפּאָנענטן, וואו יעדע מאַלווער וואָלט באַלד דעטעקטירט און אַוועקגענומען ווערן. זיי אַז זיי נוצן אָפענע מינערווערטיקע/פּאַטש ווערסיעס צו אויטאָמאַטיש באַקומען וואַלנעראַביליטי פיקסיז, און דאָס איז דער ריכטיקער, רעקאָמענדירטער וועג צו פאַרמינערן דעם ריזיקאָ אויף אָפענע מקור דעפּענדענסיעס, נאָכפאָלגנדיק דעם "פּאַטש פרי, פּאַטש אָפט" פּרינציפּ. אין דעם עפּיזאָד וועלן מיר איבערקוקן פארוואס די געדאנקען זענען פאַלש, און ווי אזעלכע מיסקאַנסעפּשאַנז ביישטייערן צו דער פּאָפּולאַריטעט פון דעם אַטאַק מעקאַניזאַם, און צו אַן אָוווערוועלמינג ריזיקאָ וואָס אָרגאַניזאַציעס דערפאַרן. מיר וועלן ענדיקן מיט וואָס אַרבעט יאָ, און וואָס איז די מי און רעסורסן וואָס זענען ינוואַלווד.
- אָפֿן-קוואַל בייזוויליקע פּאַקאַדזשאַז: דער קסיגעני צוגאַנגאין דעם עפּיזאָד, פּרעזענטירן מיר די סטראַטעגיע וואָס מיר פֿאָלגן ביי Xygeni פֿאַר אונדזער Malware Early Warning (MEW) סיסטעם. ווי אַרבעט דאָס מולטי-סטאַגע סיסטעם אין פאַקטישער צייט ווען אַ נייע פּאַקעט ווערסיע ווערט פֿאַרעפֿנטלעכט, ווי באַווייזן ווערן געכאפט פֿון פֿאַרשידענע מקורים, ווי טריאַזש ווערט דורכגעפֿירט, וועלכע קלאַסיפֿיקאַציע קריטעריאַ פֿאָלגן מיר, און פֿאַרוואָס עס איז נאָך נויטיק מאַנועלע אַנאַליז צו באַשטעטיקן די נאַטור פֿון אַ בייזוויליקן פּאַקעט קאַנדידאַט? ווי די פֿידבעק פֿון אונדזערע אינערלעכע און רעגיסטרי טימז העלפֿט דעם סיסטעם צו לערנען פֿון פֿאַרגאַנגענע באַווייזן וואָס זענען געזאַמלט געוואָרן צו רעדוצירן פֿאַלשע פּאָזיטיוון צו אַ מינימום. מיר וועלן אויך דערקלערן ווי מיר העלפֿן NPM, GitHub, PyPI, און אַנדערע שליסל אינפֿראַסטרוקטורן אין די אָפֿן-מקור אָפֿן מקור עקאָסיסטעמען צו רעדוצירן די אָפּוועזנהייט צייט..
- אויסניצן אפן קוואל: וואס צו ערווארטן פון די שלעכטע מענטשןדי סעריע ענדיגט זיך מיט א פאקוס אויף די נייעסטע אקציעס וואס די קעגנער נעמען אן כדי צו מאכן די אטאקעס שטילער, שווערער צו דעטעקטירן, מער צילגעריכטעט קעגן ספעציפישע אינדוסטריעס, און ארויסנעמען מער נוץ פון דעם קלאס פון אטאקעס. וועלן ראַנסאָמווער אטאקעס ווערן דורכגעפירט מיט דעם וועהיקל? ווי נוצן די שלעכטע מענטשן קינסטלעכע אינטעליגענץ מכשירים צו צושטעלן מער סאפיסטיקירטע בייזוויליגע פּעקלעך? זענען שפּיץ פּאָפּולערע פּראָיעקטן אין געפאַר? דאָס איז צו געבן לייענער א געפיל וועגן דעם וואפן-רעיס, און וואָס צו ערוואַרטן אין קורצן טערמין (צווייטע העלפט פון 2024) און מיטלען טערמין (2025). מיר וועלן לערנען ווי אטאקעס ווי די לעצטע... XZ-Utils באַקדאָר, אדער דער לעבן-פון-דער-לאנד אטאקע אויף עלעקטראָן-בויער אין מערץ 2024 ווײַזן זיי אַז מיר זאָלן זײַן וואַך ווי די קעגנער עוואַלוציאָנירן.
לאָמיר עפֿענען די בינע מיטן ערשטן עפּיזאָד: וואָס גייט אָן מיט בייזוויליקע אָפֿן-קוואַל אָפֿן-קוואַל פּאַקעטן?
וואָס איז די פּראָבלעם מיט אָפֿן-קוואַל פּאַקאַדזשאַז?
אין די לעצטע יאָרן, האָבן אַלע מינים שלעכטע מענטשן גענוצט אָפֿן-קוואַל אָפֿן-קוואַל ווייכווארג רעגיסטריז צו דורכפירן שלעכטע נאַטור. די אַקטיוויטעטן זענען אַזוי אַלט ווי אָפֿן-קוואַל, אָבער זייער אָפטקייט איז עקספּלאָדירט אין די לעצטע דריי יאָר.
ארויסגעבן שלעכטע קאמפאנענטן אין עפנטלעכע רעגיסטערס (אפהענגיקייט-באזירטע אטאקעס) איז אסימעטרישע גוועריללא קריגס-געשעפט וואָס סאַקאָנע אַקטיאָרן נוצן צו פאַרשפּרייטן מאַלוואַרע, נוצנדיק דעם צוטרוי וואָס אָרגאַניזאַציעס שטעלן אין אָפֿן-מקור קאָמפּאָנענטן וואָס קומען פון אומבאַקאַנטע דעוועלאָפּערס (געדענקט די דעפּענדענסי xkcd קאָמיקס?). ווייל איר טרויט פּעקעדזשעס און עס מאַכט נישט אויס צו איבערקוקן מאַנועל די אינהאַלטן פון די פּעקעדזשעס און זייערע אָפּהענגיקייטן, זענען די אַטאַקעס אויסערגעוויינלעך עפעקטיוו. און די אַסימעטריע קומט ווייל זיי קענען זיין לאַרגעלי אויטאָמאַטיש און די שלעכטע מענטשן דאַרפן נישט אינטעראַקטירן מיטן קרבן גלייך. זיי לייגן פשוט אַרויף דעם פּעקעדזש אין דעם עפנטלעכן רעגיסטרי און לאָזן עס גיין.
בייזוויליקע פּעקלעך געשטיגן מיט א 6x פאקטאר אין 2022, און האט ווייטער געוואקסן מיט א 2.5x פאקטאר אין 2023. לעצטן יאר זענען געזען געווארן א גאנצע 245,000 בייזוויליגע פעקלעך, א ציפער וואס מער ווי פארדאפלט די גאנצע צאל פון פריערדיגע יארן צוזאמען. דאס איז אן עקספאנענציאלע וואוקס! פון פעקל אראפנעמונגען ביז באשטעטיגטע מאלווער אין די הונדערטער בעת 2021 און אין די טויזנטער בעת 2022 האבן מיר געזען פיל מער הינטערגרונט "גערויש" בעת 2023, מיט א ענליכן גאנג פאר דעם יאר. און באהאלטן אין דעם הינטערגרונט, געפארזאכ דורך נישט-געניטע סייבער-קרימינאלן וואס גייען נאך דעם "וועג פון קלענסטן קעגנשטאנד", האט א מינאריטעט פון הויך-פראפיל אטאקעס דערגרייכט די נייעס אפילו אין אלגעמיינע מעדיע.
פארוואס איז דאס א פראבלעם פון אזא גרויסקייט? עס איז דא אן איבערפלוס פון צוטרוי איבער דער גאנצער קייט. אפן-קוואל ווייכווארג ווערט פארשפרייט מיט זיין קוואל קאוד, און ארויסגעגעבן אונטער א געגעבענער ליצענץ. יא, יעדער קען דורכקוקן דעם קוואל קאוד; אבער, ווער טוט דאס בכלל? ווער, נאכדעם וואס ער האט דורכגעקוקט אז די ווייכווארג האט נישט קיין מאלוועיר, בויט די ווייכווארג פון די קוואלן? ווער, פאר'ן איבערגעבן דעם פארפאקטן קאמפאנענט (אויך באקאנט אלס א...) פּעקל) ווייטער אראפ צום פעקל מענעדזשער אדער דעם בילד געצייג, מאכט זיכער אז דער פעקל איז נישט פול מיט מאלווער און שטימט איבער מיטן אנגעבליכן קוואל קאוד פון וואס ער זאל קומען?
פארוואס ערלויבט די אינפראַסטרוקטור אַזעלכע גרינגע אַטאַקעס?
פּעקל רעגיסטריז זענען אפן, אָפט דאַרפן מינימאַל וועריפיקאַציע פון דער אידענטיטעט פון דעם ארויסגעבער. "יעדער איז באַגריסן צו ארויסגעבן זייער ווייכווארג דאָ!" די סטאַנדאַרט פֿאַר אַטאַקירער איז געשטעלט נידעריק: זיי נוצן איין-מאָל אימעיל אַדרעסן און איין-מאָל גיטהאב גיטהאב אַקאַונץ צו שאַפֿן הונדערטער בייזע פּאַקאַדזשאַז אין קורצע, פישינג-ווי קאַמפּיינז. נאָר פֿאַר צילגעריכטע איז אַ העכערע סאָפיסטיקאַציע נויטיק: מיר האָבן געזען אפילו שאַפֿן אַ גלויבווערדיק גיטהאב מקור רעפּאָזיטאָרי מיט פילע שטערן און commitפון קייפל פאַלשע ביישטייערער און אַנדערע מעטריקס פון פּאָפּולאַריטעט און וישאַלט. באַקומען שטערן-קוקער און רעפּוטאַציע פֿון פֿאַלשע ביישטייערונגען איז נישט שווער צו אויטאמאטיזירן. מיר האבן געזען מיסברוכן אויף אפענע ווייכווארג אינפראסטרוקטורן פון אלע סארטן, נישט נאר מאלווער, ווי די טיי פּראָטאָקאָל אינצידענט.
פּעקל פאַרוואַלטער זענען דיזיינד געוואָרן פֿאַר גרינגקייט פון באַניץ און נישט פֿאַר זיכערהייטזיי קענען לויפן פאַר- און נאָך-אינסטאַלירן נאָך-אינסטאַלירן סקריפּטן (מאַנטשמאָל איז עס נייטיק צו קאָמפּילירן נאַטירלעכן קאָד פֿאַר אַ ביבליאָטעק). אויך, פּעקל מאַנאַדזשערז אינסטאַלירן פּאַקאַדזשאַז פֿון קייפל קוועלער, און מאַנטשמאָל איז דער דיפאָלט צו נוצן עפֿנטלעכע רעגיסטריז. זיי האָבן נישט געקוקט פֿאַר אַ מיסמאַטש צווישן די מעטאַדאַטאַ אין דער פּובליקאַציע בקשה, און די מעטאַדאַטאַ אין דעם פּאַקאַדזש אַליין.
דעפּענדענסיעס זענען איינגענעסטלט און פֿאָרמען אַ גראַף. אין געוויסע עקאָסיסטעמען ווי נאָוד (דזשאַוואַסקריפּט), זאַמלען זיך קליינע דעפּענדענסיעס אין די הונדערטער אָדער טויזנטער. איין זאַך איז צו האָבן שטרענגע קאָנטראָל איבער דירעקטע דעפּענדענסיעס וואָס ווערן דערקלערט דורך מײַנע ווייכווארג פּראָיעקטן, אָבער טראַנזיטיווע דעפּענדענסיעס זענען שווערער צו קאנטראלירן. אפענע מקור איז נאכגעגאנגען "די פריינט פון מיינע פריינט זענען מיינע פריינט". ברודערשאפט איז די נארמע אין די ווילדע ווייטע מזרח! סכנה אקטיארן ווייסן דאס און באהאלטן טיף די בייזוויליגע אויפפירונג אין אומקלארע אפהענגיקייטן וואס זענען אפט אומבאקאנט. דאס איז געווען דער פאל מיט די געשעעניש-שטראָם אינצידענט וואָס צילט אויף די קאָפּייַ בייטל.
אזוי האט אפן-קוואל ווייכווארג געארבעט זינט איר אנהויב. עס וועט זיך נישט צו סאך ענדערן. געוויסע פעקל רעגיסטריז פארלאנגען אין בעסטן פאל צוויי-פאקטאר אויטענטיפיקאציע, און אפט נאר פאר די מערסט פאפולערע פעקלעך. געוויסע רעגיסטריז פארזארגן סקאופס, א נעמספעיס וואס געהערט צו א קאנטראלירטע ארגאניזאציע, אבער טראַגיש אַנדערע שטיצן עס נישט (PyPI) אדער מאַכן עס אָפּציאָנעל (NPM). עס איז אינטערעסאנט צו באַמערקן אַז אפילו אַ פּשוטע סקרינינג סכעמע (באַזירט אויף קאָנטראָל פון די DNS אָדער GitHub רעפּאָזיטאָרי/אָרגאַניזאַציע וואָס פּאַסט צו די גרופּע ID) און מאַכן PGP אונטערשריפטן פארלאנגט פֿאַר אַלע אַרטיפאַקץ אַחוץ טשעקסאַמז נעמט אַוועק רובֿ פון די "ראַש", טיפּאָסקוואַטינג-ווי בייזוויליקע פּאַקאַדזשאַז, און באַגרענעצט אַ סך פון אפהענגיקייט צעמישענישסאָפיסטיקירטע אַטאַקעס זענען מעגלעך אָבער פיל שווערער, מיט בלויז אַ פּאָר ווי די com.github.codingandcoding:maven-compiler-plugin באַקאַנט פֿאַר מעיוון סענטראַל. און נישט אַלע מעיוון רעגיסטריז פֿאָלגן די זעלבע פּראַקטיקעס!
זיכערהייט קאנטראלן אויף פעקל מענעדזשערס קענען באלעסטיגן אבער נישט שטערן אפהענגיקייט אטאקעס. די פראבלעם מיט מולטי-פאקטאר אויטענטיפיקאציע איז אז פאר אויטאמאציע, ווערן דעריוואטעד קרעדענשעלס ווי צוטריט טאקענס אדער APIapi שליסלען גענערירט פאר אקאונטס צו ווערן גענוצט אין APIapi רופן געמאכט פון אויטאמאציע סקריפטן, אן קיין שטיצע אינטעראקטיוון באניצער וואס גיט א צווייטן פאקטאר. MFA איז גוט פארן באשיצן באניצער אקאונטס פון פאסווארט ליקס, אבער די גענערירטע צוטריט טאקענס אדער APIapi שליסלען דארפן ווערן באשיצט בשעת זיי זענען אקטיוו, אדער זייער אייגענטימער וועט ווערן נאכגעמאכט דורך די קעגנער. א גרויסער טייל פון פעקל-באזירטע סופליי טשיין קאמפיינס הייבן זיך אן מיט א ליקט שליסל/טאקען. געדענקט נאר אינצידענטן ווי... לעדזשער, 3CX, און נאך פיל מער, וואו נישט-אינטעראקטיווע קרעדענשעלס זענען ערשט ארויסגעכאפט געווארן אין א פארלייפיקער איינדרינגונג צו לאנצירן די סופּליי טשיין אטאקע.
די רעאַקציע געגעבן צו דעם סכּנה איז נישט געווען שטאַרק גענוג. אין דריטן עפּיזאָד וועלן מיר זיך קאָנצענטרירן אויף וואָס האָט געאַרבעט, און וואָס האָט דורכגעפֿאַלן שרעקלעך. די אינדוסטריע דאַרף אַרבעטן קאָלעקטיוו אויף דעם standardפּראָצעסן, בילדונג, און מכשירים צו פֿאַרמינדערן ריזיקעס פֿאַר גלאָבאַלע צושטעל קייטן. דאָס איז נישט אַ פּראָבלעם וואָס אַ איין אָרגאַניזאַציע קען אַליין סאָלווען.
צו ענדיגן דעם אָפּטייל, די קריטישע מיספאַרשטענדעניש: מיר רעדן וועגן בייזע פּאַקעטן, נישט שפּירעוודיק די. שוואַכקייטן קומען פֿון דיזיין אָדער קאָדירונג פֿעלער, אַקסאַדענטאַל אײַנגעפֿירט, אָן שלעכטע כוונה. די שוואַכקייטן קענען אויסגענוצט ווערן, אָבער פֿילע נישט. בייזוויליקע פּאַקעטן זענען שטענדיק אַבזיכטלעך, און עס איז 100% אויסנוצבאַר אויב זיי ווערן אויסגעפירט. קיין פֿאַרגלײַכבאַר ריזיקע נישט! דעריבער עס איז פארדאקסאל צו זען וויפיל אנשטרענגונגען ווערן אריינגעלייגט אויף דעטעקטירן און פארמינדערן שוואכקייטן, און דעם מאנגל פון גלייכע מיטלען פאר בייזוויליגע קאמפאנענטן..
מיר נעמען זיכערהייט ערנסט
לאָמיר זיך פֿאָרשטעלן דעם מנהג אַקמע קאָרפּאָראַטיאָןAcme, א הויפט פראוויידער פאר WileCoyote.com, האט רוב פון זיין ווייכווארג קומענדיג פון דריטע פארטייען, מיט מער ווי 80% פון אפען-קוואל פראיעקטן. זיי פראדוצירן ווייכווארג פאר אינערליכע באנוץ, אבער זיי צושטעלן אויך ווייכווארג פאר זייערע שותפים, פראוויידערס, און קאסטומערס / ענד-יוזערס. Acme האט ווייכווארג געשריבן אין Go, JavaScript, Java, C#, און Python, און לויפט רוב פון זיין ווייכווארג אויף די וואלקן, אונטער Kuberneteskubernetes קלאסטערס. Acme בויט זיינע אייגענע בילדער פון באזע בילדער גענומען פון Docker Hub און אנדערע רעגיסטריז. און זיי טיילן א פאר לייברעריז, פעקלעך, און קאנטעינער בילדער אין פובליק רעגיסטריז אויך.
Acme נעמט זיכערהייט ערנסט. זיי זענען גאנץ באוואוסטזיניק וועגן דעם פראבלעם פון open source security, און די ריזיקע וואס עס ברענגט מיט זיך. אלע דעוועלאפערס, סיסטעם מענעדזשערס, און דעוו-אפס דעוו-אפס אינזשענירן ניצן יענע שיינע קליינע קריפטא שליסלען אלס צווייט-פאקטאר אויטענטיפיקאציע. אלע commitס צו קאָד רעפּאָס זענען אונטערגעשריבן, צווייַג שוץ איז ענייבאַלד מיט מאַנדאַטאָרי קאָד באריכטן, CI/CD פארשלאסן, סודות געהאלטן אין א געהיימען קעלער, און מיט אן אינערליכן רעגיסטרי וואס טיילווייז שפיגלט אפ עקסטערנע רעגיסטריז, וואו נאר די ערלויבטע, ווייס-ליסטעד קאמפאנענטן ווערן געהאלטן. עס איז פארלאנגט אז ווייכווארג געבויט דורך Acme מוז נעמען דריט-פארטיי אפהענגיקייטן פון דעם רעגיסטרי.
מסתּמא פּאַסן רובֿ אָרגאַניזאַציעס אין דעם פּראָפֿיל. ליבער לייענער, דײַנער פּאַסט זיכער אויב דו ביסט שוין דאָ, צי נישט?
דעמאָלט איין אומגליקלעכן טאָג, אַ וויכטיקער פראָנטענד דעוועלאָפּער ביי אַקמע געלאָפֿן npm אינסטאַלירן acme-cute-lib, פארגעסנדיג אז @acme/cute-lib איז געווען די ריכטיגע דעפענדיענס. די גענויע טעות איז נישט וויכטיג, אסאך זאכן קענען גיין שלעכט אפילו ווען מען נעמט אן גאנץ קאנטראל איבערן ווייכווארג לעבנסציקל. אונזער דעוועלאפער האט נישט געוואוסט אז אן APT גרופע האט געצילט Acme און האט ארויסגעגעבן א בייזוויליגן קאמפאנענט אונטער דעם נאמען, אויף א ליסטיגן אופן אזוי אז די בייזוויליקע אויפפירונג אקטיווירט זיך נאר ווען די ווייכווארג ווערט אינסטאלירט אויף Acme קאמפיוטערס. דער פעקל איז נישט דעטעקטירט געווארן פאר וואכן נאך זיין ארויסגעבן.
מען לויפט אן אינסטאַלאַציע סקריפּט וואָס זוכט קרעדענשאַלז (עס זענען געווען אַ סך זאַפֿטיקע אַקסעס טאָוקענס אין אונדזער דעוועלאָפּער'ס לאַפּטאָפּ), וואָס ערמעגליכט אַקסעס צו אינערלעכע ווייכווארג רעפּאָזיטאָריעס, און דעם אויבן דערמאָנטן אינערלעכן רעפּאָזיטאָרי, וואָס איז פֿאַרשטייט זיך נאָר צוטריטלעך דורך VPN. דער בייזוויליקער קאָד האָט געראטן צו נוצן די עקזיסטירנדיקע VPN פֿאַרבינדונג און פֿאַרעפֿנטלעכן אַ צווייט-פאַזע בייזוויליקן קאָמפּאָנענט אין דעם אינערלעכן רעגיסטרי, וואָס האָט אַפֿעקטירט אַ געמיינזאַמע יוטיליטי ביבליאָטעק וואָס ווערט געטיילט דורך רובֿ ווייכווארג וואָס Acme גיט.
וואָכן שפּעטער, האָבן אַנדערע אָרגאַניזאַציעס וואָס נוצן Acme'ס פאַרעפֿנטלעכטע מכשירים אָנגעהויבן זען מאָדנע טראַפיק אויף זייערע נעטוואָרקס, מיט טראַפיק וואָס נוצן Acme'ס פּראָטאָקאָל אָבער געשיקט צו האָסטס וואָס האָבן געגליכן דעם Acme דאָמעין. דער טראַפיק איז געווען ענקריפּטעד, אָבער סיסטעם מאָניטאָרינג מכשירים האָבן געפֿונען צוטריט צו אומגעריכטע טעקעס און די אויספֿירונג פֿון פּראָצעסן וואָס זעען אויס ווי סיסטעם באַפֿעלן אָבער וואָס ענדיגן מיט דאַונלאָודיד עקסעקוטאַבלס.
די רעשט איז געשיכטע: Acme האט ערשט געלייקנט אז אזא אויפפירונג איז זיי צוצושרייבן און אז אלע זיכערהייט מיטלען זענען געווען אין פלאץ. ערשט נאכדעם וואס די סייבער-סעק מעדיע האט אנגעהויבן פרעגן פארוואס די מקור פון די דעטעקטירטע אויפפירונג שטאמט פון Acme'ס קאמפאנענטן, און זיכערהייט אנאליז האט געוויזן ווי פול מיט געהיימע מאלווער זענען די קאמפאנענטן, האט Acme געמוזט דערקענען דעם אינצידענט און אריינרופן אן אינצידענט רעאקציע פירמע. א נעגאטיווע מארקעטינג קאמפיין וואס האט אונטערגעגראבן שווער-פארדינטע צוטרוי אין א סעקונדע.Acme איז געווען איין npm אינסטאַלאַציע אַוועק פון disaster"איז געווען אַ געוויינטלעכע קעפּל. דערנאָך זענען געקומען קלאַגעס און אָפּגעזאָגטע קאָנטראַקטן.
זעט איר ענלעכקייטן מיט באַקאַנטע פריערדיקע אינצידענטן? אַקמע איז געפֿאַלן צו אַ סאַפּליי טשיין אינצידענט אין צוויי פֿאַזעס, ניצנדיק אַ געמיש פֿון דעפּענדענסי צעמישונג / טיפּאָסקוואַטינג אטאקעס וואָס האָבן גענוצט אַ דעוועלאָפּער וואָרקסטיישאַן ווי אַ מיטל צו אָנשטעקן קאָמפּאָנענטן וואָס זענען געלאַנדעט אין ווייכווארג געניצט דורך דריטע פּאַרטייען. ווי קען דאָס פאַרהיטן אָדער פֿאַרמינדערט ווערן?
פארוואס פאר'סמ'טע פּעקלעך זענען אַזוי פּאָפּולער
די היפּאָטעטישע אינצידענט ווייזט אַז אפילו מיט אַ גלייַכגעוויכטיקן צוגאַנג צו אָפֿן-קוואַל זיכערהייט, דאַרפֿן אָרגאַניזאַציעס ספּעציפֿישע מיטלען צו ויסמיידן צו ווערן קרבן צו מאַלווער אין אָפֿן-קוואַל קאָמפּאָנענטן. סכעמאַטיש, קען דער סאַקאָנע אַקטיאָר:
- שאַפֿן אַ נײַעם פּעקל (נאָכפֿאָלגנדיק די באַקאַנטע טיפּאָסקוואַטינג אָדער דעפּענדענסי צעמישונג וועגן, דאָס איז דער מערסט דורכגעגאַנגענער וועג דורך די שלעכטע גייז אין באַנד);
- פרובירן צו אנשטעקן אן עקזיסטירנדיקן, אדער דורך אים אריינשפריצן אין קוואל קאוד, אדער פרובירן אים צו באהאלטן אלס א מיטארבעטער דורך pull request, אדער ניצן סאציאלע אינזשעניריע צו ווערן א אויפהאלטונגס-מאכער (ווי "דזשאא טאן" האט געטון אין די XZ בעקדאָר אדער רעכטס9קאָנטראָל גיטהאב באַניצער האָט געטאָן אין די געשעעניש-שטראָם אינצידענט אין האַרבסט 2018), אדער דורך באַקומען קרעדענצן פון אָפֿן-קוואַל רעפּאָזיטאָריעס און זיך אויסגעבן פֿאַר דעם וישאַלטער;
- אינדזשעקטירן מאַלווער בעת דעם בויען פונעם פּעקל, אדער דורך לויפן א בייזוויליקן בויען סקריפּט, אדער אריינמישן זיך מיט פעקל דאונלאודס מיט מאן-אין-די-מיטעל אינטערסעפּשאַנז (צומ גליק, TLS איז איצט שטענדיק פארלאנגט אין רובֿ רעגיסטריז).
- אריינשפּריצן דעם פּאַקידזשד קאָמפּאָנענט גלייך אין די רעגיסטרי, טיפּיש דורך כאַפּן די רעגיסטרי קראַדענטשאַלז (די בילכער אַלטערנאַטיוו פֿאַר פילע סאָפיסטיקירטע אנפאלן ווי Acme'ס, וואו די קאָמפּראָמיטירטע וואָרקסטיישאַן אין דער ערשטער בינע האט געהאט דעם אינערלעכן רעגיסטרי אַקסעס טאָקען למשל אין די געוויינטלעכע .ענוו or ~/.m2/סעטטינגס.xmlשלעכטע אַקטיאָרן ווייסן יאָ וואו צו זוכן סודות). שוואַכקייטן אין די רעגיסטריז זענען אויך אויסגענוצט געוואָרן.
פארגיפטיקן רעגיסטריז מיט מאַלווער איז די באזע פאר אפהענגיקייט אטאקעס. גארנישט ניי אונטער דער זון: איר פארשפרייטונג איז עקספלאדירט, אבער די זעלבע טעכניקן ארבעטן יעצט ווי פינף יאר צוריק.
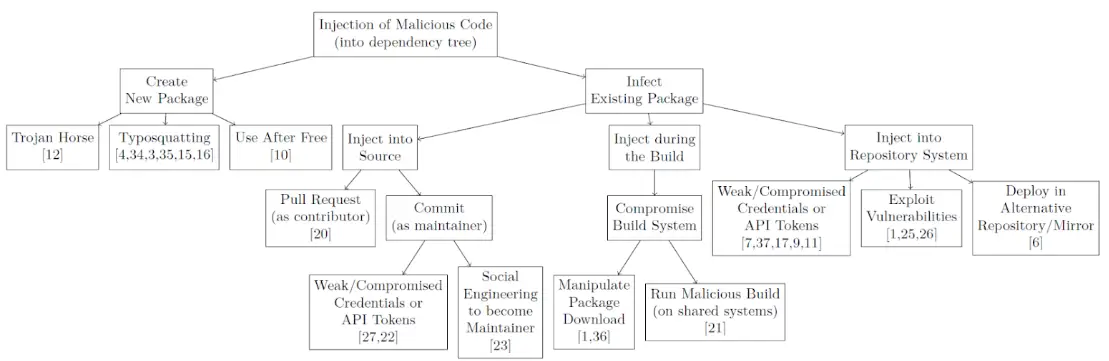
מקור: באַקשטעכער'ס מעסער זאַמלונג.
דער בייזוויליקער פּעקל קען אַרבעטן ביי דער אינסטאַלאַציע, בעת דער ווייכווארג-בוי, צי בעת דער לויף-צייט. און די אויפפירונג גייט פון אינפארמאציע-אויסציען, למשל ארויסנעמען סודות פאר א צווייטן-פאזע פארזוך, ביז קוואל-קאד ארויסציען, ארויסווארפן נאָך מאַלווער. אין דער קומענדיקער עפּיזאָד וועלן מיר אנאליזירן די בייזוויליקע פּעקלעך און ווי זיי ווערן ארויסגעגעבן.
ווייַטער לייענען
דער ווייַטער עפּיזאָד אַנאַטאָמיע פון בייזוויליקע פּאַקאַדזשאַז: וואָס זענען די טרענדס? וועט זיך קאנצענטרירן אויף עכטע פעלער וואס מיר מאניטארן מיט אונזער מאלווער פרי ווארענונג סיסטעם, טאג נאך טאג. מיר וועלן איבערקוקן וועלכע סארטן מאלווער זענען געזען געווארן, און וועלכע טאקטיקן, טעכניקעס, און פראצעדורן זענען די באליבסטע. מיר וועלן אויספארשן פארדעקונג און ווי זיי פרובירן זיך צו באהאלטן פון פאטענציעלע איבערקוקער, די אויסמיידונג טעכניקעס צו פארמיידן דעטעקציע, און ווי זיי אנטוויקלען זיך מיט טעלעמעטריע און זייטיקע באוועגונג. ביטע בלייבט אויף דעם קאנטאקט!
רעפֿערענצן
- באַקשטאַבערס מעסער זאַמלונג: אַ רעצענזיע פון אָפֿן מקור ווייכווארג סאַפּליי טשיין אנפאלןמ. אָם און אַנדערע, מײַ 2020.
- אָפֿן מקור מאַלוואַרע שוץווייסע פאפיר פון קסיגעני.
- Software Supply Chain Security רעטראָספּעקט: שאַפֿן אַ זיכערער 2024באריכט פון קסיגעני.
