






דאָס איז די פערטע עפּיזאָד אין דער סעריע פון אַרטיקלען וועגן בייזוויליקע קאָמפּאָנענטן, וואו מיר פאָרשטעלן די קסיגעני צוגאַנג פֿאַר האַנדלען מיט דעם סאַקאָנע, ווי טייל פון אונדזער קאַווערידזש פֿאַר Open Source Security.
מיר האָבן געזען אַז איבערגעטריבענע צוטרוי אין אָפֿן-קוואַל קאָמפּאָנענטן פֿון אומזיכערער מקור ווערט אויסגענוצט דורך פֿאַרברעכער פֿון אַלע מינים צו שאַפֿן אומגעריכטע נאַטור וואָס זאָל לויפֿן אין דעוועלאָפּער מאַשינען, CI/CD סיסטעמען, אדער איינגעבויט אין די קרבן ארגאניזאציע'ס ווייכווארג, אזוי אז עס ווערט איבערגעגעבן צו די ארגאניזאציע'ס קליענטן. מיר האבן דיסעקטירט אין עפּיזאָד נומער 2 די אטאקעס ניצן עפנטלעכע רעגיסטריז צו צושטעלן מאַלווער און וואָס מיר האָבן געלערנט נאָך וואָס מיר האָבן געזען ווי די שלעכטע אַקטיאָרן אַרבעטן, און אין די פריערדיקע עפּיזאָד נומער 3 די קאָנטראָלס וואָס אַרבעטן (און די וואָס פאַרלאָזן) קעגן דעם סאַקאָנע זענען געוואָרן אויסגעפאָרשט.
איצט איז די צייט צו קוקן אויף אונדזער צוגאַנג צו דעם פּראָבלעם. אין דעם עפּיזאָד, פּרעזענטירן מיר וואָס איז די סטראַטעגיע וואָס מיר נאָכפאָלגן ביי Xygeni פֿאַר אונדזער מאַלוואַרע פרי וואָרענונג (MEW) סיסטעם. ווי אזוי דאס מולטי-שטאפעלע סיסטעם ארבעט אין רעאל-צייט ווען א נייע פעקל ווערסיע ווערט ארויסגעגעבן, ווי אזוי באווייזן ווערן געכאפט פון פארשידענע קוועלער, ווי אזוי טריאזש ווערט געטאן, וועלכע קלאסיפיקאציע קריטעריע פאלגן מיר, און פארוואס עס איז נאך דא א מאנועלע אנאליז צו באשטעטיגן די נאטור פון א בייזוויליגן פעקל קאנדידאט. מיר וועלן אויך דערקלערן ווי אזוי מיר העלפן NPM, GitHub, PyPI, און אנדערע וויכטיגע אינפראסטרוקטורן אין די אפען-קוואל עקא-סיסטעמען צו רעדוצירן די וואוינצייט פאר מאלווער.
די pipeline
Xygeni Malware Early Warning (MEW) פּראַסעסט קאַנטיניואַסלי קאָמפּאָנענטן, צי פּאַקאַדזש טאַרבאָלז פֿאַר לייברעריז און פריימווערקס פֿאַר געשטיצטע פּראָגראַממינג עקאָסיסטעמען ווי דזשאַוואַסקריפּט/נאָוד אָדער פּיטהאָן, דאָקער / OCI קאַנטיינער בילדער, צי עקסטענשאַנז און פּלוגינס פֿאַר מכשירים ווי IDEs אָדער CI/CD סיסטעמען. אזעלכע קאמפאנענטן ווערן ארויסגעגעבן אין עפנטלעכע רעגיסטערס מיט פארשידענע לעוועלס פון באַניצער קאָנטראָל.
די פאלגענדע איז א סכעמאטישע איבערבליק פון ווי אזוי די סיסטעם ארבעט:
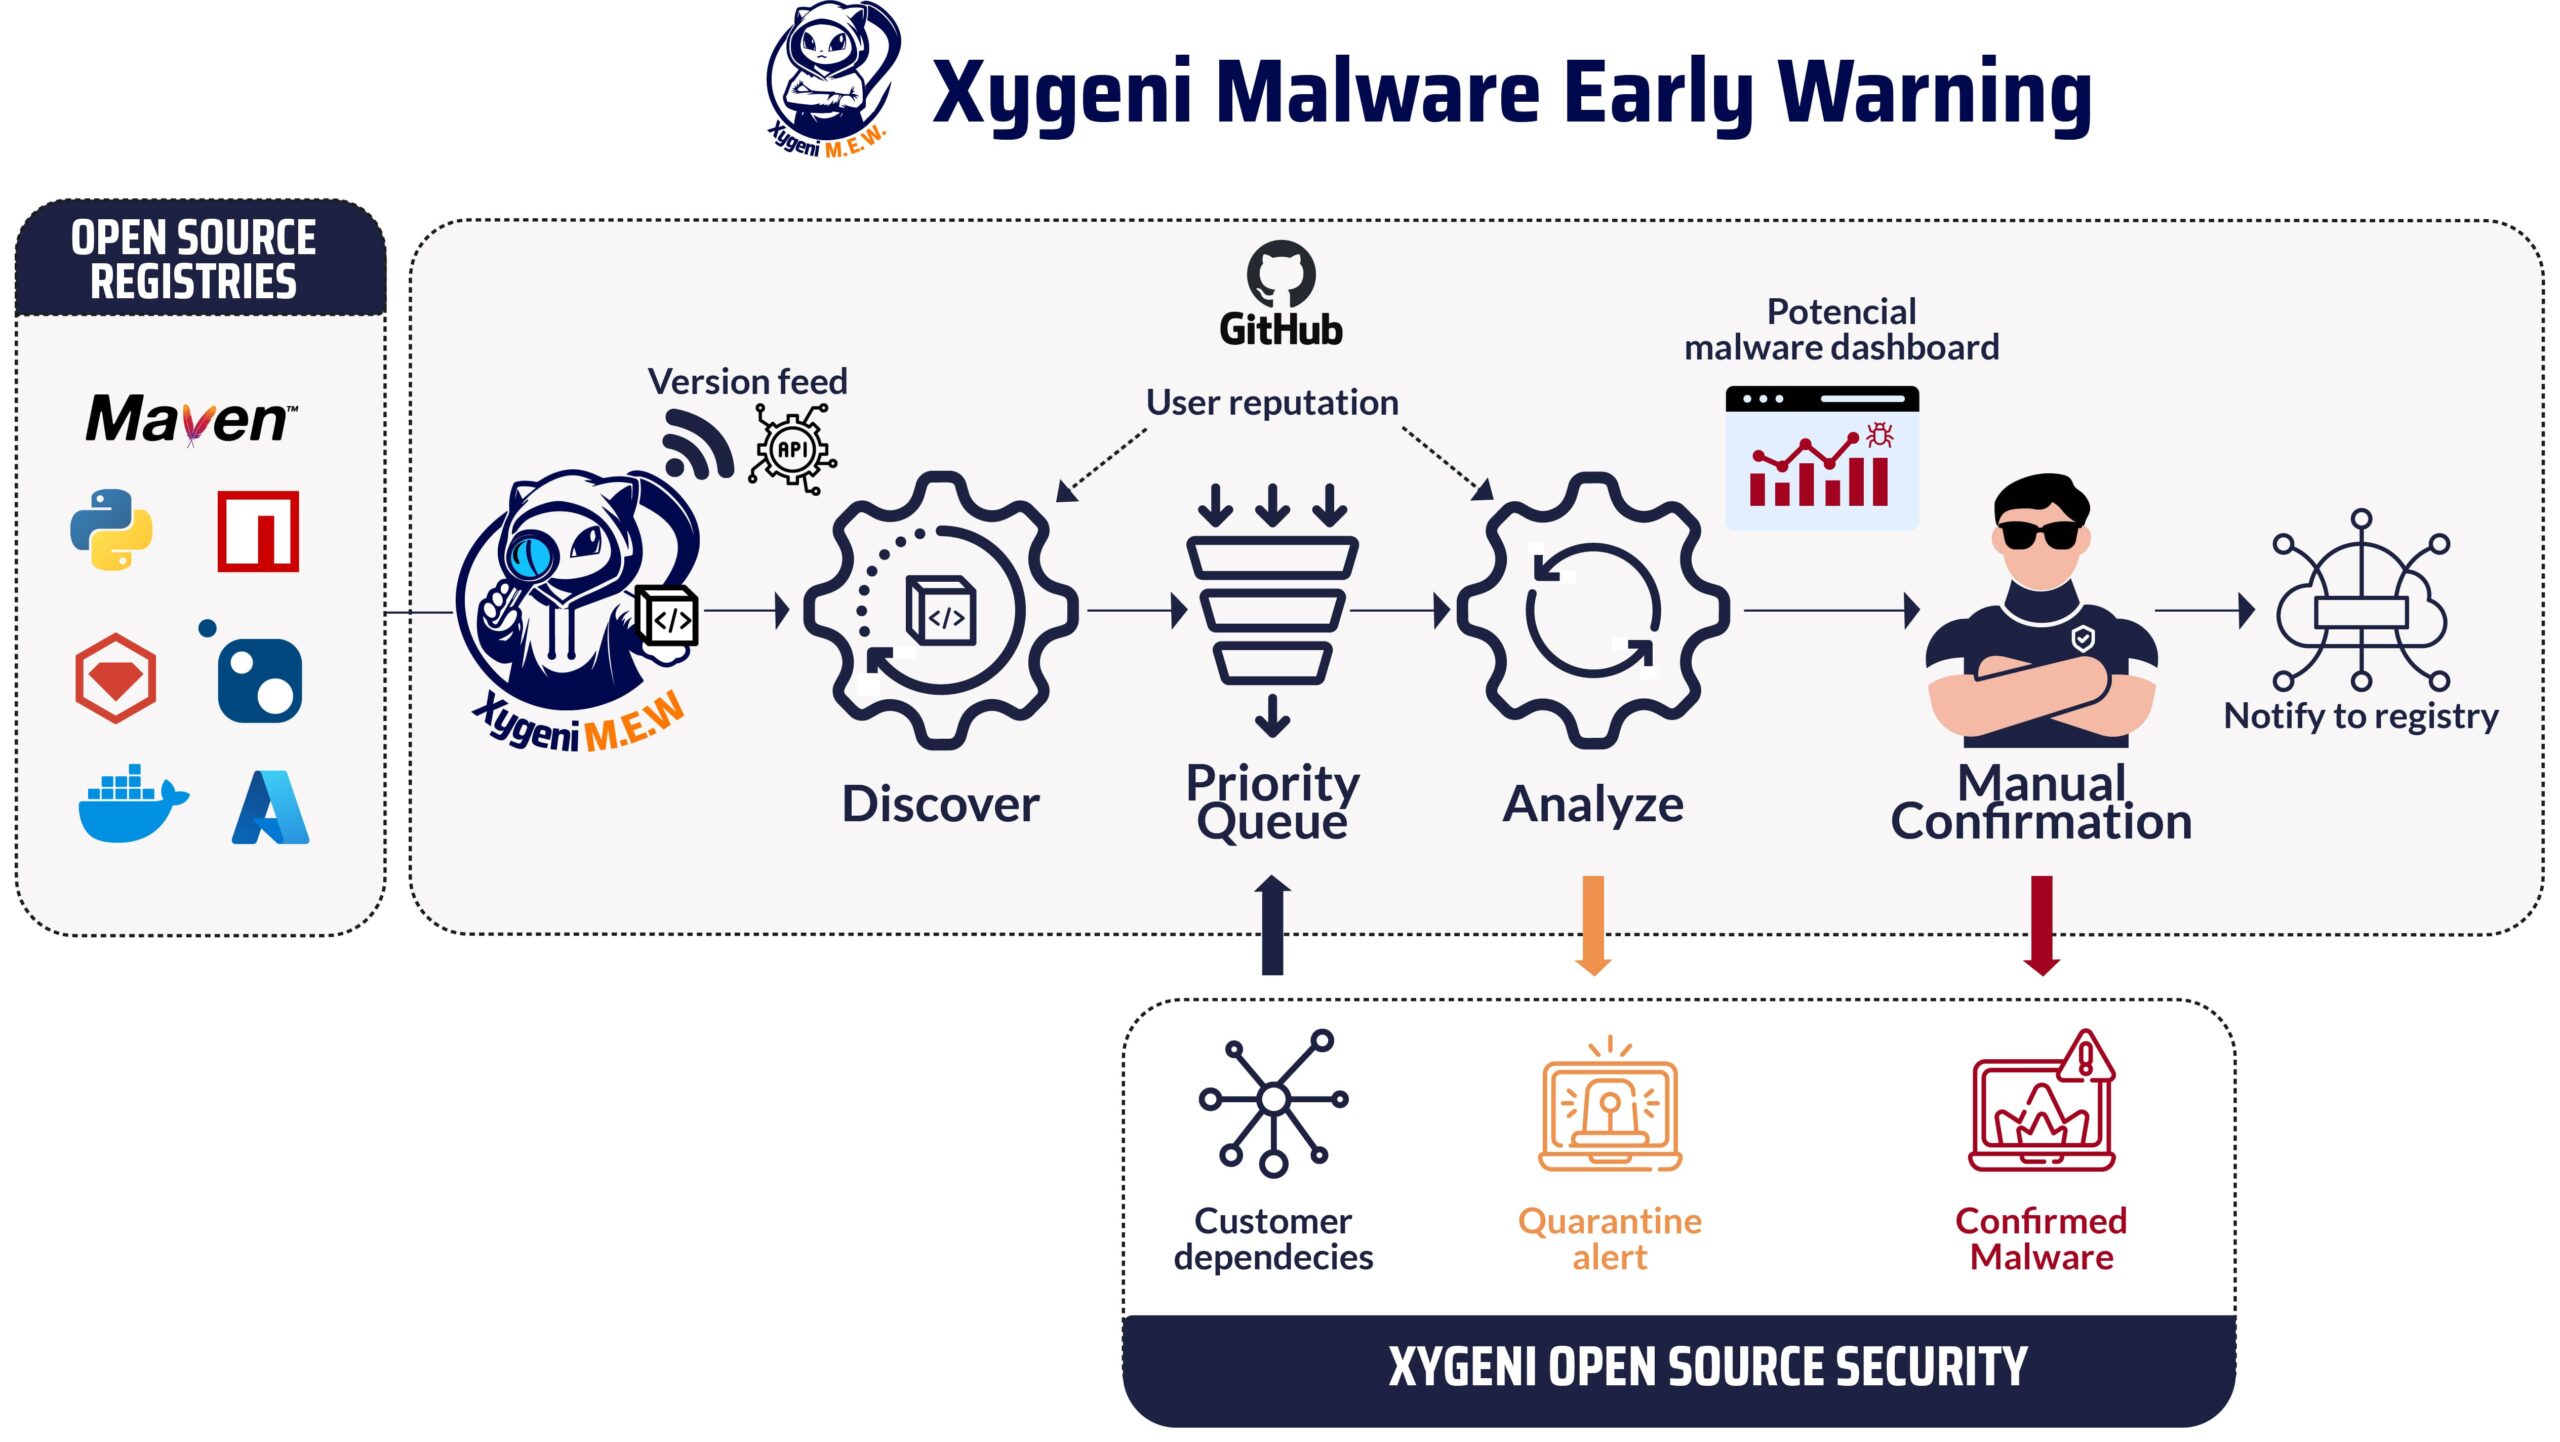
די אַנטדעקן פּראָצעס באַקומט דעם פֿיד פֿון פּובליקאַציע געשעענישן. אַ פּובליקאַציע געשעעניש איז די שאַפֿונג פֿון אַ נײַער ווערסיע פֿון אַ נײַעם אָדער עקזיסטירנדיקן קאָמפּאָנענט. ווײַל די פּאָפּולערע רעגיסטריז שטעלן נישט צו קיין פּוב-סאַב מעכאַניזם פֿאַר קאָנסומערס וואָס זענען אינטערעסירט, ווערט דאָס אָפֿט געטאָן דורך אָנפֿרעגן דעם רעגיסטרי פֿאַר לעצטע געשעענישן. אן אויסגעצייכנט פראיעקט פון די OSSF, פּעקל-פידס, שטיצן פּאָפּולערע רעגיסטריז ווי PyPI אדער Maven Central, און צושטעלן אַ פאַראייניקטע פיד-באַזירטע צובינד. אין MEW האָבן מיר צוגעגעבן עטלעכע ספּעציפֿישע אימפּלעמענטאַציעס וואָס רעדוצירן די וואַרטן צייט, למשל מיט אַ רעפּליקע פון די CouchDB דאַטאַבייס געניצט דורך NPM וואָס איז אין סינק מיט די עפנטלעכע רעגיסטרי דאַטאַבייס.
אין Xygeni, האָבן מיר אַן אינווענטאַר[קסנומקס] פון אלע קאמפאנענטן (דירעקט אדער אינדירעקט) גענוצט דורך אונזערע קאסטומערס' ווייכווארג. קאסטומערס' קאמפאנענט קאארדינאטן ווערן רעגולער געשיקט צו MEW כדי צו געבן א פריאריטעט צו די אנאליזן: קאמפאנענטן גענוצט דורך אונזערע קאסטומערס ווערן פריער פראצעסירט. פריאריטעט איז אויך באזירט אויף דער רעפוטאציע פון דעם ארויסגעבער און די קריטישקייט פון דעם קאמפאנענט, אזוי קאמפאנענטן וואס קומען פון ארויסגעבער מיט נידעריגע רעפוטאציעס ווערן אויך געגעבן א פריאריטעט.
די אַנאַליזערס דערנאך פארברויכן די ווארטנדיקע קאמפאנענטן אין דער פריאריטעט קיו. ווען א קאמפאנענט ווערסיע ווערט אויסגעקליבן פאר אנאליז, ווערט איר טארבאל אראפגעלאדנט פונעם רעגיסטרי. באמערקט אז דער פארפאקטער, ביינערי קאמפאנענט ווערט אנאליזירט: רוב אפענע מקור קאמפאנענטן קומען געווענליך פון אן אפענע מקור רעפאזיטארי, אפט ביי github.com, וואס ווערט גענוצט נאר פאר קאנטעקסט, און די מאלווער ווערט שטענדיג געזוכט אין דעם קאמפאנענט טארבאל ווייל סכנה אקטיארן ליגן סיסטעמאטיש וועגן די קוועלער וואס זיי באהויפטן צו האבן גענוצט צו בויען דעם קאמפאנענט טארבאל וואס זיי באפרייען.
פֿון דער באַניצערס פּערספּעקטיוו
איך הער אייך טראַכטן: ווי קען איך נוץ האָבן פון וויסן וועגן אַ בייזוויליקער פּאַקעט ווערסיע פרי? אין דער עפּיזאָד "אנטאמיע פון בייזוויליגע פּעקלעך: וואָס זענען די טרענדס?" מיר האָבן געזען אַז די גאַנצע וואוינצייט איז אין די טעג, בשעת די ערשטע מעלדונג פון MEW צו קאַסטאַמערז וואָס נוצן די אַפעקטירטע קאָמפּאָנענט איז אין די מינוטן. מיט אַ פּשוטער גאַרדרייל[קסנומקס] איר קענט בלאקירן דעם בילד (עס זענען דא צוויי ווארענונג לעוועלס, איינס אינגאנצן אויטאמאטיש ווען דער מאטאר קומט צום אויספיר אז עס איז דא מעגליכע מאלווער און א שפעטערע נאטיפיקאציע ווען אונזער זיכערהייט מאנשאפט באשטעטיגט דורך מאנועלע דורכקוק די אנוועזנהייט פון מאלווער). ווארטן ביז די רעגיסטרי באשטעטיגט די מאלווער און נעמט עס ארויס פון די רעגיסטרי איז געווענליך צו שפעט צוליב דעם לאנגן אויסשטעל פענצטער.
די אָרגאַניזאַציע קען נוצן אַ גאַרדרייל וואָס קאָנטראָלירט צי עס איז דאָ אַ קאָמפּאָנענט מיט פּאָטענציעל מאַלוואַרע (אין איינעם פון די צוויי אַלערט לעוועלס) אָדער, דורך אַפּי, שנעל וויסן צי איינע פון די דירעקטע אָדער אינדירעקטע אָפּהענגיקייטן אין אַ ווייכווארג פּראָיעקט ניצט אַ בייזוויליקע קאָמפּאָנענט.
ווי MEW אַרבעט: אינעווייניקסטע פרטים
דער קערן: מאַלוואַרע דעטעקציע מאָטאָר
דער אנאליזירער ניצט פארשידענע דעטעקטאָרן צו כאַפּן באַווייזן פון אומרעכט. דעטעקטאָרן קאָמבינירן סטאַטישע אַנאַליז, קייפּאַבילאַטיז אַנאַליז, און קאָנטעקסט אַנאַליז.[קסנומקס], ווי באשריבן אין דעם פריערדיקן בלאָג־אַרטיקל פֿון דער סעריע.
ביי Xygeni, האבן מיר אן אינזשעניריע מאַנשאַפֿט מיט אַ לאַנגע דערפאַרונג אין סטאַטישע אַנאַליז, און דאָס איז דער הויפּט אונטערשייד מיט אַנדערע אַנטי-מאַלווער לייזונגען. באַמערקט אַז פֿאַר עטלעכע עקאָסיסטעמען כּולל דער פּאַקידזשד טאַרבאָל אָדער מקור קאָד (למשל דזשאַוואַסקריפּט אָדער טיפּסקריפּט קאָד פֿאַר NPM פּאַקאַדזשאַז, פּיטהאָן מקורים פֿאַר PyPI פּאַקאַדזשאַז), אָדער קאָמפּילעד קאָד נאָענט גענוג צו די מקור קאָד פֿאַר סטאַטישע אַנאַליז (למשל בייטקאָד אין JAR טעקעס פֿאַר Maven). פֿאַר אַנדערע, אַזאַ ווי קאַנטיינער בילדער, זענען בינערי עקסעקוטאַבאַלז געוויינטלעך, אַזוי קייפּאַבילאַטיז אינפֿערענס איז די טעכניק געניצט, צוזאַמען מיט קאַנווענשאַנאַל מאַלווער דעטעקשאַן באזירט אויף YARA כּללים און מאַלווער סיגנאַטשערז.
ביטע באַמערקן אַז פּשוטע טעכנאָלאָגיעס ווי רעגולערע אויסדרוקן אָדער סיגנאַטשערז זענען נישט פּאַסיק פֿאַר דעטעקטירן בייזוויליקע נאַטור. שטעלט זיך פֿאָר דעטעקטירן אַ דראַפּער אָדער דאַונלאָודער: עטלעכע קאָד אָדער ביינערי איז ליגן אין דעם פּעקל אָדער דאַונלאָודיד פֿון אַן עקסטערנאַל דאָומיין, נישט פֿאַרבונדן מיט דעם קאָמפּאָנענט (קען זיין איינער פֿון אַ גרויסע ליסטע פון דאמעינס געקויפט דורך דעם סכנה אקטאר[קסנומקס], אָדער אַ לעגיטימע דאָמעין צו ויסמיידן דעטעקציע). יענער קאָד ווערט דעמאָלט אויסגעפירט מיט איינע פון די פונקציעס דערפאַר. דער קאָד קען ווערן טראַנספאָרמירט צו באַהאַלטן די דאַונלאָוד URL אָדער די פונקציע געניצט צו לויפן דעם דאַונלאָודעד קאָד. פולע דאַטן-פלוס אַנאַליז איז נייטיק צו דעטעקטירן עס, ניצן די פולע מאַשינערי פון סטאַטישע אַנאַליז, אָדער אַ סאַנדבאָקסעד אויספירונג (אויב די באדינגונגען פֿאַר בייזוויליקע נאַטור צו לויפן זענען טאַקע דערפילט) קען דאָס דעטעקטירן אין דעם אַלגעמיינעם פאַל.
סכּנה־אַקטיאָרן פֿאָלגן די זעלבע טעכניקן און דעטעקטאָרן פֿאַר זיי זענען דיזיינד און אימפּלעמענטירט געוואָרן. עס זענען אויך דאָ עטלעכע פֿאָר־באַאַרבעטונג טריט, למשל פֿאַר באַזײַטיקן פֿאַרשטעלעניש, וואָס זענען אָפֿט נייטיק צו אַנטדעקן די פֿאַרבאָרגענע נאַטור.
צולייגן קאנטעקסט
עטלעכע דעטעקטאָרן ניצן קאָנטעקסט אינפֿאָרמאַציע. למשל, אַ נישט-פּאַסיקקייט צווישן דער ווערסיע אין דער קאָמפּאָנענט רעגיסטרי און דעם טאַג/מעלדונג אין דער פֿאַרבונדענער גיטהאַב רעפּאָזיטאָרי איז אַ שטאַרקע באַווייַז אַז אפשר אַ שלעכטער אַקטיאָר האָט באַקומען פּובליקאַציע קראַדענטשאַלז פֿאַר דער רעגיסטרי אָבער נישט פֿאַר דער גיטהאַב רעפּאָזיטאָרי. אַטאַקעס ווי די וואָס אַפעקטירט קריפּטאָ בייַטל פֿאַרקויפֿער. לעדזשער קען לייכט דעטעקטירט ווערן דורך דעם מיסמאַטש.
A בייזוויליגקייט סקאָר (MS) ווערט אויסגערעכנט פון די רעזולטאטן פון די דעטעקטאָרן לויף, באזירט אויף די שטאַרקייט פון די באווייזן וואָס זענען געכאפט געוואָרן. נישט אַלע רעזולטאטן זענען די זעלבע, און די סדר פון אויספירונג איז באַטייַטיק.
באַניצער און קאָמפּאָנענט רעפּוטאַציע
נישט אַלע אָפֿן-קוואַל דעוועלאָפּערס זענען באשאפן גלייך!
א רעספּעקטירטער דעוועלאָפּער קען האָבן זיין/איר NPM חשבון געהייפּט (דאָס פּאַסירט אפילו מיט זיכערהייט-באַוואוסטזיניקע מענטשן), און מאַלווער פאַרעפֿנטלעכט ניצן יענעם חשבון. קלאָר זאָל די רעפּוטאַציע פּלוצעם פאַלן, און ערשט צוריקקריגן צו פאַרגאַנגענהייט ווען דער געהייפּטטער חשבון ווערט צוריקגעכאפט און דער דעוועלאָפּער פאַרריכט די באַדינגונגען וואָס האָבן געפֿירט צו דער חשבון איבערנעמונג. רעפּוטאַציע איז שווער צו פאַרדינען אָבער קען פאַרלוירן ווערן אין אַ מאָמענט.
ביי MEW, האָבן מיר אימפּלעמענטירט אַן אַלגעמיינע רעפּוטאַציע פאַרוואַלטונג סיסטעם צו באַלוינען positive נאַטור און באַשטראָפן פארדעכטיקע אַקטיוויטעטן. די סיסטעם הייבט זיך אָן מיט נייע באַניצער אין אַ נייטראַלער שטעלונג און אַדזשאַסטירט זייער רעפּוטאַציע באַזירט אויף זייערע אָנגייענדיקע אַקטיוויטעטן.
א באַניצערס רעפּוטאַציע פֿאַרבעסערט זיך דורך positive אַקציעס ווי אויפֿהאַלטן אַקטיווע סאָציאַלע מידיאַ אַקאַונץ, ערמעגלעכן מולטי-פאַקטאָר אויטענטיפֿיקאַציע, קעסיידער ביישטייערן צו פּראָיעקטן, און אונטערשרייבן. commitמיט וועריפיצירבארע שליסלען. פארקערט, רעפּוטאַציע פאַרערגערט זיך צוליב פייַנדלעכע אַקציעס ווי ארויסגעבן מאַלוואַרע, ניצן איין-מאָל-אימעיל אַדרעסן, נישט אונטערשרייבן commitס, אדער ווייזן אומגעווענליכע מוסטערן אין ביישטייערונגען.
אונדזער סיסטעם'ס הויפּט ציל איז צו זיכער מאַכן אַ זיכערע און צוטרוי-ווערדיקע סביבה. עס דערגרייכט דאָס דורך דינאַמיש אַדזשאַסטירן באַניצער רעפּוטאַציעס באַזירט אויף פֿאַרשידענע פֿאַקטאָרן, בשעת אויך רעספּעקטירן פּריוואַטקייט זאָרגן און די לימיטיישאַנז פון פֿאַרשידענע רעגיסטריז.
אן אינערליכער רעפּוטאַציע סקאָר ווערט אויסגערעכנט פֿאַרן באַניצער (אַרייַנגעשלאָסן זיך אין רעגיסטרי און גיטהאַב אַקאַונט ווען מעגלעך), און צוזאַמען מיטן בייזוויליגקייט סקאָר וואָס ווערט גענוצט בעת דער קלאַסיפֿיקאַציע פֿון דער קאָמפּאָנענט אונטער אַנאַליז, און כּדי בעסער צו קוואַליפֿיצירן ווער עס איז אונטער דער קאָמפּאָנענט פּובליקאַציע.
באווייזן אויף בייזוויליקע אויפפירונג זענען געפונען געוואָרן. נו, וואָס? דער מאַנועלער אָפּשאַצונג פּראָצעס
דער איצטיקער קלאַסיפֿיקאַטאָר שטעלט די קאָמפּאָנענט ווערסיע וואָס איז אַנאַליזירט געוואָרן אין איינע פֿון די קאַטעגאָריעס "באַשטעטיקט בייזוויליק", "מסתּמא בייזוויליק", "הויך ריזיקע", "נידעריק ריזיקע" אָדער "נישט בייזוויליק" באַזירט אויף שוועלן אויף די סקאָרס וואָס קאָנדענסירן די געפינסן און באַניצער/קאָמפּאָנענט רעפּוטאַציע. אַ קלאַסיפֿיקאַציע אין "הויך ריזיקע" אָדער "מסתּמא בייזוויליק" קאַטעגאָריעס טריגערט די מאַנועלע איבערבליק און ערשטע אָנזאָג. די קאַטעגאָריע "באַשטעטיקט בייזוויליק" ווערט באַשטימט נאָך מאַנועלע איבערבליק אָדער ווען די באַווייזן שטימען מיט די זעלבע באַווייזן פֿאַר אַ פֿריִערדיקע ווערסיע וואָס איז באַשטעטיקט געוואָרן בייזוויליק.
ווען גענוג באווייזן עקזיסטירן פאר מעגלעכער בייזוויליקער אויפפירונג, ווערט א ערשטע ווארענונג (קוואראנטין ווארענונג) ארויסגעגעבן צו די באטראפענע ארגאניזאציעס. ווי פריער דערמאנט, קען דאס בלאקירן די אינסטאלאציע אדער בויען פון ווייכווארג וואס איז אפהענגיק פון די קוואראנטין קאמפאנענט.
דאָס שאַפט אַ פּראָבלעם אין די MEW אינערלעכע dashboard אזוי קענען זיכערהייט אנאליסטן אנפאנגען דעם מאנועלן איבערבליק פראצעס פארן קאמפאנענט. די מאַנשאַפֿט האט ספעציאליזירטע מכשירים (סענדבאָקס, דעאָבפוסקאַטאָרס, פאַרשפּרייטונג פֿאַר מאַלוואַרע פאָרשונג, מעלדן מאַלוואַרע מכשירים) צו שנעל אָפּשאַצן די נאַטור פון דער קאָמפּאָנענט ווערסיע אונטער אויספאָרשונג. רובֿ פון די מאַלוואַרע ("די אַנטשאָוויס" אדער נישט-סאָפֿיסטיקירטע בייזוויליקע קאָמפּאָנענטן) ווערט איבערגעקוקט.
דער רעזולטאַט פון דער איבערבליק קומט צו אן ענדע זיכער, אַזוי האָט דער אויטאָמאַטישער אַנאַליז מאָטאָר געפֿונען אַ פֿאַלשע פּאָזיטיוו וואָס ווערט גענוצט ווי פֿידבעק צום מאַשין לערנען קלאַסיפֿיקאַטאָר צו לערנען דעם מוסטער; אָדער באַשטעטיקט בייזוויליק, אַזוי ווערט דער קאָמפּאָנענט פאַראַנטוואָרטלעך אַנטפּלעקט ווי בייזוויליק צום עפנטלעכן רעגיסטרי, נאָך דעם באַריכט פּראָצעס. א צווייטע מעלדונג ווערט געשיקט צו די באַטראָפענע אָרגאַניזאַציעס, וואָס אין דער ריי קען אויסקוואַראַנטירן דעם קאָמפּאָנענט, אָדער באַשטימט בלאָקירן עס פֿון זייער ווערסיע אַפּגרעיד פּראָצעס אָדער קאָמפּאָנענט פֿײַרוואַל געניצט אין זייער אינערלעכער רעגיסטרי.
די סעטינג לאָזט אונדז אַנאַליזירן צענדליגער טויזנטער נייע ווערסיעס טעגלעך און אידענטיפיצירן די צענדליגער וואָס זענען מסתּמא בייזוויליק, וואָס מיר באַטראַכטן דאַן מאַנועל. געדענקט פֿון דער פֿריִערדיקער עפּיזאָד אַז איינס אין צען טויזנט איז די ראַטע פֿון בייזוויליקע קאָמפּאָנענטן וואָס מיר זען איצט אין דער ווילדער וועלט.
באריכטן צום רעגיסטרי
מיר האָבן געפֿונען אַז רובֿ עפֿנטלעכע רעגיסטריז, איינע פֿון די יסודות פֿון דער אָפֿן-קוואַל אינפֿראַסטרוקטור, שטעלן צו גאַנץ באַגרענעצטע מעכאַניזמען פֿאַר מעלדן זיכערהייט פּראָבלעמען, און ספּעציעל שלעכטע קאָמפּאָנענטן. מיר האָבן שוועריקייטן צו פֿאַרבעסערן די אָרגאַניזאַציע פֿון דעם מעלדן פּראָצעס. טיפּיש באַקומען מיר העכסטנס אַן אימעיל מיט פֿידבעק פֿון דער זיכערהייט מאַנשאַפֿט אין דער רעגיסטרי וואָס באַשטעטיקט אַז דער קאָמפּאָנענט איז אַוועקגענומען געוואָרן פֿון דער רעגיסטרי.
מאנchmal ווערט די רעגיסטרי מיסברויכט, ברייכנדיק אירע באדינגונגען פון באניץ, אבער נישט פאראורזאכנדיג שלעכטע אויפפירונג אין די איבערגעגעבענע ווייכווארג. דאס ווערט אויך געמאלדן צום רעגיסטרי, אבער עס ווערט נישט געמאלדן צו די ארגאניזאציעס כדי צו באגרענעצן דעם גערויש.
צוקונפֿט אַרבעט
אסאך פֿאַרבעסערונגען זענען איצט אויף דער פּלאַן. ערשטנס און פֿאָר אַלעם, אַ עפנטלעכער פּאָרטאַל פֿאַר אָפּערירן סיסטעם קאָמפּאָנענט געזונט, באַזונדערס אין באַצוג צו די באַווייזן געפֿונען פֿאַר פּאָטענציעלע בייזוויליקע זאַכן, איז איצט אונטער אַנטוויקלונג. דאָס איז געמיינט ווי אַ באַשיידענער בייַשטייַער צו דער אָפֿן-קוואַל קהילה. בלייבט אויף דעם קאַנאַל.
נאך א אנגייענדיקע אנטוויקלונג איז א פארבעסערטע מאַשין לערנען קלאַסיפיצירער. MEW וועט לערנען פון פריערדיגע קלאַסיפֿיקאַציעס. דער וועקטאָר פֿון געפֿינסן פֿון מאָטאָר דעטעקטאָרן, פּלוס דער דעריוואַטער שלעכטיקייט סקאָר און רעפּוטאַציע סקאָר פֿאַר ביידע דעם קאָמפּאָנענט און דעם פֿאַרלעגער ("די באַווײַזן געפֿונען") ווערט גענוצט ווי אינפֿוט צו אַ מאַשין לערנען סיסטעם וואָס דערהייַנטיקט דעם קלאַסיפֿיקאַטאָר מאָדעל. די אַוטפּוט וועריאַבל איז פשוט אויב די רעגיסטרי האָט באַשטעטיקט אויב דער קאָמפּאָנענט איז געווען שלעכט. דאָס איז קאָד-גערופן "דער אָראַקל" און וועט העלפֿן מיט אַ מער פּרע...cise קוואַליפיצירער, דיזיינד צו זיין געזונט (הויך דערמאָנונג ד״ה נישט פֿאַרפעלן שלעכטע קאָמפּאָנענטן) אָבער מיט ווייניקער פאַלשע פּאָזיטיוון (נישט מעלדן זיכערע קאָמפּאָנענטן ווי שלעכטע).
A קריטישקייט סקאָר וועט צוגעגעבן ווערן פאר פריאריטעט קריטעריע, אחוץ געהערן צו דער גרופע פון קאסטומערס' אפהענגיקייטן, און די נידעריגע רעפוטאציע פון דעם ארויסגעבער. עס איז קלאר אז פראיעקטן מיט מער איינפלוס און וויכטיקייט זאלן באטראכט ווערן פריער פאר אנאליז. מיר וועלן נישט איבערמאכן דאס ראד דא, און נאכפאלגן די קריטישקייט סקאָר פֿאַר אָפֿן מקור פּראָיעקט.
שטיצע פאר נאָך עקאָסיסטעמען איז אונטער אַנטוויקלונג. ברייטע טעכנאָלאָגיעס און מכשירים ווי PHP אָדער דזשענקינס פּלוגינס זענען אין דער ראָאַדמאַפּ.
מיר אויספאָרשן אויך צי דער מאַנועלער אָפּשאַצונג פּראָצעס קען געהאָלפֿן ווערן מיט קינסטלעכער אינטעליגענץ צו פֿאַרפּשוטערן די אַנאַליז פֿאַר די עטלעכע מער סאָפיסטיקירטע בייזוויליקע קאָמפּאָנענטן.
אין דער נעקסטער און לעצטער טייל פון דער סעריע, "אויסניצן אפן קוואל: וואס צו ערווארטן פון די שלעכטע מענטשן", וועלן מיר זיך קאנצענטרירן אויף די לעצטע וועגן וואס די קעגנער נעמען צו מאכן די אטאקעס מער שטיל, שווערער צו דעטעקטירן, מער געצילט צו ספעציפישע אינדוסטריעס, און מער פראפיטירנדיק. וועלן ראַנסאָמווער אטאקעס ווערן דורכגעפירט מיט דעם וועהיקל? ווי נוצן די שלעכטע מענטשן קינסטלעכע אינטעליגענץ מכשירים צו צושטעלן מער סאפיסטיקירטע מאַלווער? זענען שפּיץ פּאָפּולערע פּראָיעקטן אין ריזיקע? דאָס איז צו געבן לייענער אַ געפיל פון דעם וואפן-רעיס, און וואָס צו דערוואַרטן אין דער קורצער טערמין (צווייטע העלפט פון 2024) און דער מיטלער טערמין (2025).
מיר וועלן ענדיגן מיט עטלעכע געדאנקען וועגן וואָס קליינע טריט די קהילה קען נעמען אָן צו ענדערן צו פיל די אָפֿענקייט פֿון דער אָפֿן-קוואַל וועלט. למשל, אַ מער עפֿעקטיווער מעכאַניזם פֿאַר מעלדן מאַלווער צו עפֿנטלעכע רעגיסטריז, און טיילן באַווײַזן פֿון פּאָטענציעל שלעכטע קאָמפּאָנענטן מיט די רעגיסטריז און די קהילה וואָלט זײַן אַ קליינער שריט אין דער ריכטיקער ריכטונג צו דער ציל פֿון פֿאַרמאַכן די טירן פֿאַר געפֿאַר אַקטיאָרן.
מאַלווער אין אָפֿן-קוואַל קאָמפּאָנענטן זאָל נישט שטערן די ריזיקע בענעפיטן וואָס די אָפֿן-קוואַל קהילה האָט געבראַכט צו אונדזער געזעלשאַפט.
- [קסנומקס] אונדזער סקאַנער דעטעקטירט אָפֿן-קוואַל קאָמפּאָנענטן רעפערענצירט דורך די ווייכווארג פּראָיעקטן אַנאַליזירט, אַזוי די פולשטענדיק אַרויף-צו-דאַטע דעפּענדענסי גראַפיק איז באַקאַנט, לפּחות פֿאַר פּראָיעקטן וואָס ווערן רעגולער סקאַנד. די Xygeni OSS ענטפּלעקט אַן API וואָס קאַסטאַמערז קענען אויך נוצן בעשאַס ווייסליסטינג אַ קאָמפּאָנענט פון אינטערעס, אַרייַנגערעכנט אינפֿאָרמאַציע פֿאַר וואַלנעראַביליטיז און בייזוויליקע באַווייַזן.
- [קסנומקס] א גארדרייל קען צוברעכן דעם בילד אויב א צושטאנד וואס פאסט צו זיכערהייט פראבלעמען ווערט דעטעקטירט. זיכערהייט געפינסן ווי א קריטישע און דערגרייכבארע שוואכקייט אדער די נוצן פון א קאראנטינירטן קאמפאנענט קענען ווערן באטראכט אלס ערנסט גענוג צו צוברעכן דעם בילד פאר די באטראפענע ווייכווארג.
- [קסנומקס]אונדזערע זיכערהייט אנאליסטן לויפן דעם קאמפאנענט אדער זיינע אינסטאל סקריפטן אין א זאמדקאסט סביבה ווען נויטיג. אבער, MEW פירט נישט אויס דינאמישע אנאליז, הויפטזעכליך ווייל די בייזוויליגע אויפפירונג ווערט נישט שטענדיג דורכגעפירט אין צילגעריכטעטע אטאקעס און צוליב דער אויסמיידונג לאגיק וואס סכנה אקטיארן ניצן צו אויסמיידן דינאמישע אנאליז.
- [קסנומקס] די טעכניק האט באקומען א נאמען, רעגיסטרירטע דאמעין דזשענעריישאַן אַלגעריטמען אדער RDGA, און נייע סאַקאָנע אַקטיאָרן ווי די אַזוי גערופענע רעוואָלווער ראַבאַט אינוועסטירט אזויפיל ווי 1 מיליאן דאלאר אין 500 טויזנט דאמעינען, ווייזנדיג ווי רעווח-געבנדיק די סייבער-קרימינאלע אינדוסטריע איז.
