






ዘመናዊ ልማት pipelineኤስ (s) በክፍት ምንጭ ሶፍትዌር የተጎላበቱ ናቸው። ነገር ግን ተገቢ ታይነት ከሌለ ድርጅትዎ ለፈቃድ አደጋዎች፣ ለተጋላጭነቶች እና እየጨመረ ለሚሄደው የተገዢነት ጫና ሊጋለጥ ይችላል። ለዚህም ነው ተግባራዊ ማድረግ ወሳኝ የሆነው ለደንበኞች ክፍት ምንጭ ክፍሎችን ለመግለጽ ምርጥ ልምዶችእና እነዚያን ይፋ መግለጫዎች በተግባር ለመደገፍ የክፍት ምንጭ ክፍሎችን ለመጠበቅ ምርጥ መፍትሄዎች.
በዚህ መመሪያ ውስጥ፣ ግልጽ እና አስተማማኝ የሆነ ይፋ የማድረግ ሂደት እንዴት መገንባት እንደሚቻል እንመረምራለን SBOMዎች፣ ቪዲአርዎች እና ቀኝ open source security ስካነርእያንዳንዱ እርምጃ ከአሁኑ ደንቦች እና ደንቦች ጋር የሚስማማ ነው። enterprise የሚጠበቁ ናቸው።
1. የክፍት ምንጭ ክፍሎችን ይፋ ለማድረግ ምርጥ ልምዶች ለምን አስፈላጊ ናቸው?
ክፍት ምንጭ ክፍሎችን መጠቀም standard በሁሉም ማለት ይቻላል የልማት የስራ ፍሰቶች ውስጥ። ሆኖም ግን፣ ግልጽ ይፋ ካልተደረገ፣ የሚከተሉትን አደጋዎች ያጋጥሙዎታል፦
- ከማይታወቁ ፈቃዶች የሚመጡ የህግ ጥሰቶች
- ከተንኮል አዘል ፓኬጆች የአቅርቦት ሰንሰለት ጥቃቶች
- በደካማ የተገዢነት ሰነዶች ምክንያት የጠፉ ስምምነቶች
እነዚህን ወጥመዶች ለማስወገድ፣ የእርስዎ ይፋ የማድረግ ስትራቴጂ የተሟላ፣ ትክክለኛ እና ወቅታዊ መሆን አለበት። የክፍት ምንጭ ክፍሎችን ለመጠበቅ ምርጥ መፍትሄዎች ግልጽነት ከእውነተኛ የአደጋ ቅነሳ ጋር የተጣመረ መሆኑን ያረጋግጣል።
2. አውቶማቲክ SBOM እና ለክፍት ምንጭ አካል ግልጽነት VDR
ለደንበኞች ክፍት ምንጭ ክፍሎችን ለመግለጽ ምርጥ ልምዶችን ለመተግበር፣ በጣም አስፈላጊው መሠረት አውቶሜሽን ነው። የጥቅል ዝርዝሮችን በእጅ ከማጠናቀር ይልቅ፣ ቡድኖች የተሟላ እና የተሟላ መረጃ የሚያመነጩ መሳሪያዎችን መጠቀም አለባቸው። standardኤስ-ተጣጣሚ የሶፍትዌር ቁሳቁሶች ቢል (SBOM) እና ትክክለኛ የተጋላጭነት ይፋ መግለጫ ሪፖርት (VDR).
An SBOM ዝርዝሮች በየ የክፍት ምንጭ አካል እንደ የስሪት ቁጥሮች፣ ፈቃዶች እና አመጣጥ ያሉ መረጃዎችን ጨምሮ በመተግበሪያዎ ውስጥ ጥቅም ላይ ይውላል። ይህ ከአሁን በኋላ አማራጭ አይደለም። እንደ NIS2 እ.ኤ.አ. እና የአስፈፃሚ ትዕዛዝ 14028 በሶፍትዌር አቅርቦት ሰንሰለቱ ውስጥ ሙሉ ታይነትን ይፈልጋሉ።
ሆኖም ግን፣ ዝርዝር ብቻውን በቂ አይደለም። VDR ለእርስዎ እና ለደንበኞችዎ እውነተኛ መልሶችን ይሰጣል፤ የትኞቹ ክፍሎች ተጋላጭ እንደሆኑ፣ እነዚህ ተጋላጭነቶች ጥቅም ላይ ሊውሉ የሚችሉ መሆናቸውን እና ምን አይነት የማቅለጫ እርምጃዎች እንደተወሰዱ። VDRዎች በተለይ በተቆጣጠሩ ኢንዱስትሪዎች ውስጥ ጠቃሚ ናቸው፤ የሶፍትዌር አቅራቢዎች ምን እንደሚጠቀሙ ብቻ ሳይሆን አደጋን እንዴት እንደሚያስተዳድሩ ማሳየት አለባቸው።
ከዚጄኒ ጋር፣ SBOM እና የVDR ትውልድ በእርስዎ ልማት ውስጥ የተገነባ ነው pipelineስርዓቱ በራስ-ሰር የጥገኝነት ሜታዳታ ይሰበስባል፣ በፈቃድ እና በተጋላጭነት መረጃ ያበለጽጋል፣ እና እንደ SPDX ና ሳይክሎን ዲኤክስእነዚህ ሪፖርቶች በጣም ጥብቅ የሆኑ የተገዢነት መስፈርቶችን የሚያሟሉ ሲሆን በደንበኛ፣ በኦዲት እና በግዥ የስራ ፍሰቶች ዙሪያ እምነትን መሰረት ያደረጉ ይፋ መግለጫዎችን ይደግፋሉ።
3. ከኢኮሲስተም-አውቃቂ ተንታኞች ጋር ጥገኛነቶችን ይቃኙ
ትክክለኛ ይፋ ማድረግ የሚጀምረው በትክክለኛ ቅኝት ነው። ሙሉነትን ለማረጋገጥ፣ ለእያንዳንዱ የጥቅል ሥነ-ምህዳር የተገነቡ ተንታኞች ያስፈልጉዎታል፡ npm፣ Maven፣ PyPI፣ NuGet እና ሌሎችም።
የ ዚጌኒ open source security ስካነር ከስታቲክ አንጸባራቂ ትንተና በላይ ለመሄድ ቋንቋ-ተኮር ተንታኞችን ይጠቀማል። እነዚህ ተንታኞች በግንባታዎችዎ ውስጥ ጥቅም ላይ የዋሉ ትክክለኛ ቀጥተኛ እና ተሻጋሪ ክፍሎችን ለይተው ያውቃሉ፣ ስሪቶችን ይፈታሉ እና የሚከተሉትን ቁልፍ ሜታዳታ ይሰበስባሉ፡
- የፍቃድ ዓይነቶች
- የክፍሎች መነሻዎች
- የጠባቂ ማንነት
- የጥቅሉ ዕድሜ ወይም የጥገና ሁኔታ
ይህ የዝርዝር ደረጃ ለደንበኞች ክፍት ምንጭ ክፍሎችን ለመግለጽ ምርጥ ልምዶችን ለመተግበር አስፈላጊ ነው። አጠቃላይ ስካነሮች እንደ ያልተገለበጡ የውስጥ npm ፓኬጆች ያሉ ወሳኝ አመልካቾችን ያጣሉ፣ እነዚህም በአጋጣሚ ለሕዝብ መዝገብ ቤት ሊጋለጡ ይችላሉ።
4. ከመግለጽዎ በፊት አደገኛ እና አጠራጣሪ ክፍሎችን ይወቁ
ከፍተኛ ጥራት ያለው ይፋ የማድረግ ሂደት ከክምችት በላይ ይሄዳል፤ የሚከተሉትን ያካትታል የአደጋ ማጣሪያ. የዚጄኒ እዚህ ነው open source security ስካነር ራሱን ይለያል። ለሚከተሉት የተወሰኑ መመርመሪያዎችን ያካትታል፦
- የጥገኝነት ግራ መጋባት፦ ከሕዝብ ጋር የሚዛመዱ የውስጥ ፓኬጆችን ስሞች ይመልከቱ።
- የታይፖስኳቲንግ፦ ለማታለል የተነደፉ የሚመስሉ ፓኬጆች።
- ተንኮል አዘል ዌር፦ በመጫኛ ጊዜ ወይም በአሂድ ጊዜ ስክሪፕቶች ውስጥ ተንኮል አዘል ባህሪን ይለዩ።
- አጠራጣሪ ስክሪፕቶች: የማይታመኑ የሼል ትዕዛዞችን ወይም የተመሰጠሩ አመክንዮዎችን ያግኙ።
- ያልተለመዱ ፓኬጆች፦ ያልተለመዱ ወይም ከቅጥ ውጪ የሆኑ ክፍሎችን ያድምቁ።
- ያልተቀረጹ የnpm ሞጁሎች፦ በአጋጣሚ ሊታተም የሚችል የውስጥ ኮድ ይጠቁሙ።
እነዚህ ችሎታዎች ያደርጉታል open source security ስካነር ክፍት ምንጭ ክፍሎችን ለመጠበቅ ከሚረዱት ምርጥ መፍትሄዎች ውስጥ ወሳኝ አካል ሲሆን፣ ይፋ ማድረጎችዎ ደንበኞችዎን ከማድረስዎ በፊት የደህንነትን የመጀመሪያ አቀራረብ የሚያንፀባርቁ መሆናቸውን ያረጋግጣል።
| የጥቅል አቀናባሪ | ቋንቋ | የሚደገፉ የጥገኝነት ፋይሎች |
|---|---|---|
| Maven | ጃቫ | ፖም |
| Gradle | ጃቫ፣ ኮትሊን | build.gradle, build.gradle.kts, gradle.lockfile, gradle.properties |
| NPM | ጃቫስክሪፕት | package.json, package-lock.json |
| ክር | ጃቫስክሪፕት | ክር.መቆለፊያ |
| ፒኤንፒኤም | ጃቫስክሪፕት | pnpm-lock.yaml |
| ባየር | ጃቫስክሪፕት | bower.json |
| ኑጌት | .NET፣ C# | .nuspec, packages.config, .csproj, project.assets.json, packages.lock.json |
| PIP | ዘንዶ | requirements.txt፣ pipfile.toml፣ pipfile.lock፣ setup.py፣ setup.cfg፣ environment.yml |
| ሥነ ግጥም | ዘንዶ | requirements.txt, pyproject.toml, poetry.lock |
| የGo ሞጁሎች | ጎላንግ (ጎ) | ሂድ.ሞድ፣ ሂድ.ሰም |
| የሙዚቃ ደራሲ | ፒኤችፒ | composer.json, composer.lock |
| ሩቢጊምስ | ሩቢ | Gemfile፣ Gemfile.lock |
5. የተጋላጭነት አውድ ከተደራሽነት እና ከብዝበዛ ጋር ያክሉ
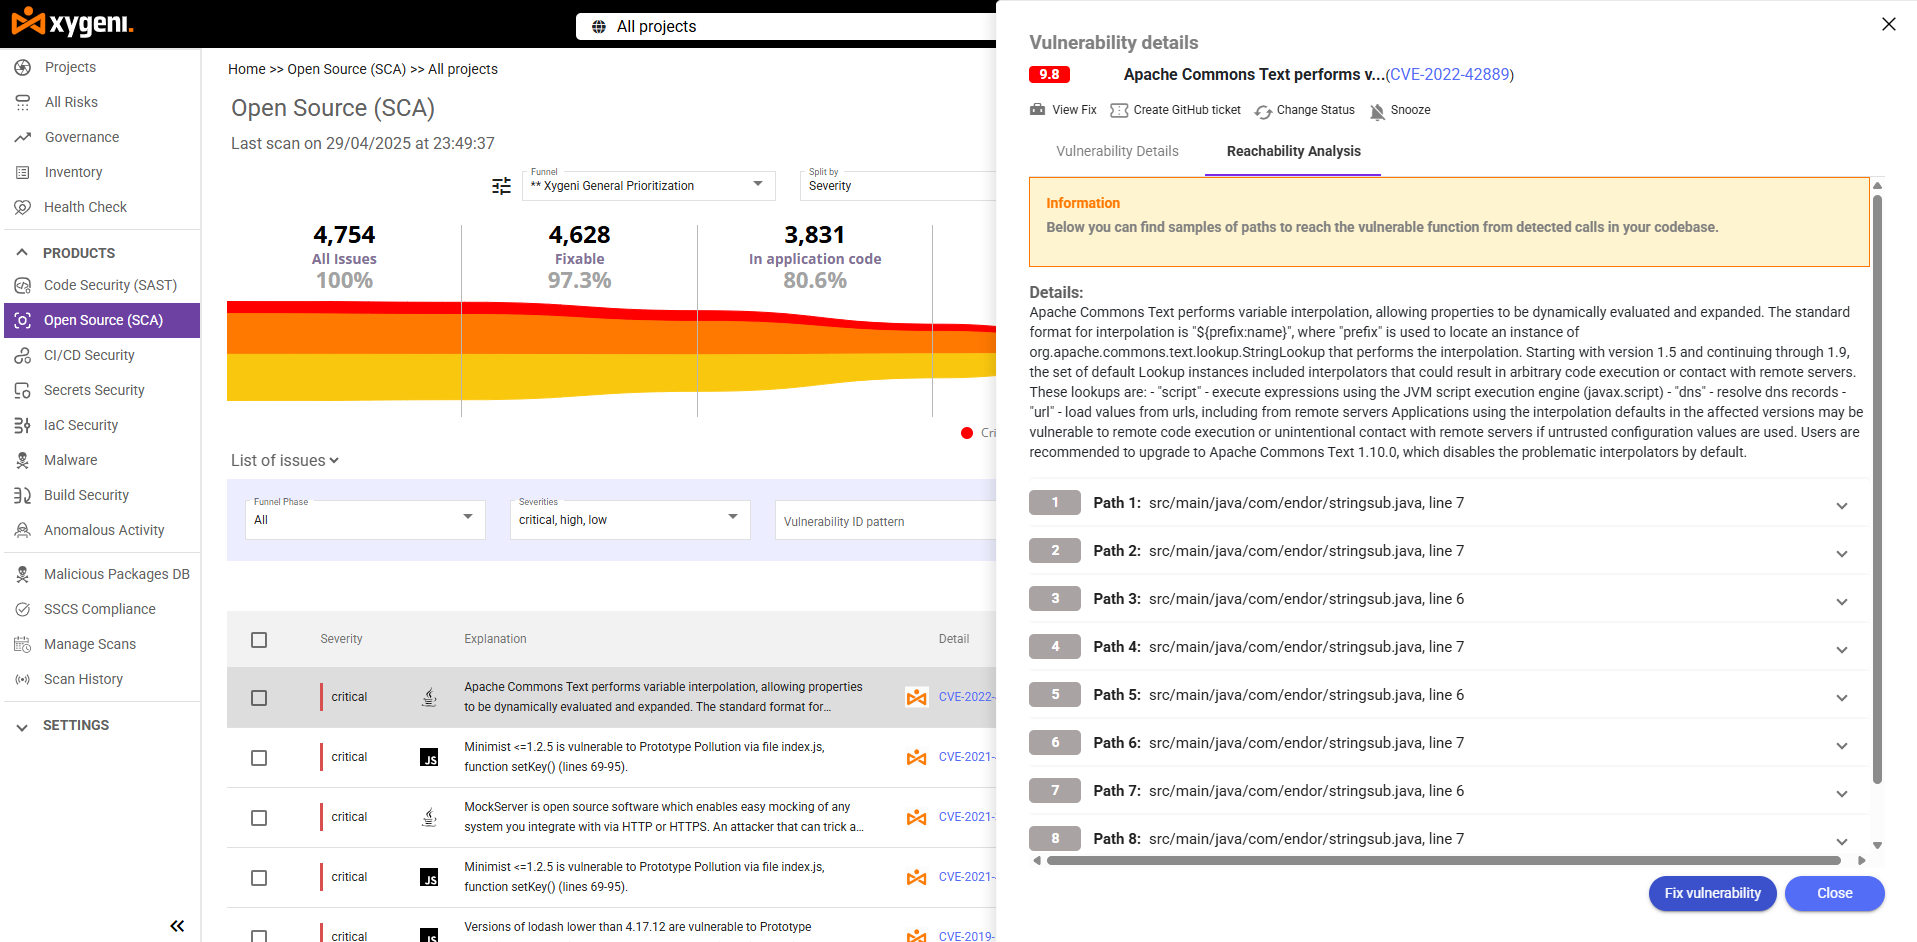
ተጋላጭነቶችን በሚገልጹበት ጊዜ፣ አውድ ሁሉም ነገር ነው። ሁሉም CVEዎች እኩል አይደሉም። የተጎዳው ኮድ የማይደረስ ከሆነ በመተግበሪያዎ ውስጥ ከባድ ተጋላጭነት በጭራሽ ላይነሳ ይችላል።
Xygeni የVDR ዎችን በሚከተሉት ያበለጽጋል፡
- የተደራሽነት ትንተና: ተጋላጭ የሆነው ተግባር በትክክል መጠራቱን ወይም አለመሆኑን ይለያል።
- የEPSS ውጤት፦ የእውነተኛ ዓለም ብዝበዛ እድልን ይገምታል።
- የማስተካከያ ስጋት ግንዛቤዎች፦ የትኞቹ የማሻሻያ አማራጮች ደህንነታቸው የተጠበቀ እንደሆነ ያሳያል፣ ይህም በታሸጉ ስሪቶች ውስጥ የተካተቱ አዳዲስ አደጋዎችን ጨምሮ።
ይህ ጫጫታውን ይቀንሳል እና ይፋ ማድረግን በአስፈላጊ ነገሮች ላይ እንዲያተኩሩ ይረዳዎታል። ደንበኞች እውነተኛ የደህንነት መረጃ ያገኛሉ፣ ረጅም እና ተግባራዊ የማይደረግ ዝርዝር አይደለም።
6. ማዋሃድ CI/CD ይፋ ማድረጎች ትክክለኛ እና በእውነተኛ ጊዜ እንዲቆዩ
የክፍት ምንጭ ክፍሎች በተደጋጋሚ ይለወጣሉ። ለዚህም ነው የማይንቀሳቀሱ ይፋ ማድረጊያ ሰነዶች በፍጥነት የሚቀዘቅዙት። ትክክለኛነትን ለማረጋገጥ፣ ይፋ ማድረጊያ የስራ ፍሰትዎ ከ ጋር መዋሃድ አለበት። CI/CD.
Xygeni የሚከተሉትን እንዲያደርጉ ያስችልዎታል፦
- ራስ-ሰር SBOM እና በግንባታ ወቅት የVDR ማመንጨት
- የደህንነት በሮችን ደህንነታቸው ያልተጠበቁ ፓኬጆችን ለማገድ ያቀናብሩ
- ንጹህ ጥገኝነት ተጋላጭ በሚሆንበት ጊዜ ፈጣን ማንቂያዎችን ይቀበሉ
- ለውጦችን በሁሉም አቅጣጫ ይከታተሉ pull requests እና ማሰማራቶች
ይህ የእውነተኛ ጊዜ ውህደት ይፋ ማድረጎችዎን ወቅታዊ እና ከሚከተሉት ጋር እንዲጣጣም ያደርጋል ለደንበኞች ክፍት ምንጭ ክፍሎችን ለመግለጽ ምርጥ ልምዶች, በተለይም በሚገናኙበት ጊዜ enterprise ደንበኞች ወይም የኦዲት ማዕቀፎች።
7. እምነት የሚገነቡ የኦዲት ዝግጁ ሪፖርቶችን ያቅርቡ
ደንበኞችዎ እና ኦዲተሮችዎ ከዝርዝር በላይ ያስፈልጋቸዋል፣ ግልጽነት እና ማረጋገጫ ያስፈልጋቸዋል። Xygeni ይህንን ቀላል ያደርገዋል።
ትችላለህ:
- ወደ ውጪ ላክ SBOMs እና VDRs በአንድ ጠቅታ
- በክብደት፣ በፈቃድ አይነት ወይም በብዝበዛ ያጣሩ
- ለደንበኝነት የድር በይነገጽን ይጠቀሙ dashboards
- አደጋዎችን ይግለጹ እና የማስተካከያ ማስታወሻዎችን ያያይዙ
እነዚህ ባህሪያት ኦዲቶችን ከማቅለል ባለፈ፣ ክፍት ምንጭ ክፍሎችን ለመጠበቅ የሚያስችሉ ምርጥ መፍትሄዎችን ሙሉ በሙሉ እንዲያሟሉ ያግዝዎታል።
ለደንበኞች ክፍት ምንጭ ክፍሎችን ለመግለጽ ምርጥ ልምዶችን ይተግብሩ
በተሳካ ሁኔታ ማስተዳደር open source security ከአሁን በኋላ የቴክኒክ ፈተና ብቻ ሳይሆን የፉክክር ጥቅምም ጭምር ነው። ለደንበኞች ክፍት ምንጭ ክፍሎችን ለመግለጽ ምርጥ ልምዶችሶፍትዌርዎ ተግባራዊ ብቻ ሳይሆን ደህንነቱ የተጠበቀ፣ ግልጽ እና ተገዢ መሆኑን ያሳያሉ።
የእርስዎን ይፋ ማድረግ የክፍት ምንጭ ክፍሎች በግልጽ፣ ከእውነተኛ ጊዜ የተጋላጭነት መረጃ ጋር፣ ከተጠቃሚዎች እና ከተጠቃሚዎች ጋር መተማመንን ይገነባል enterprise ደንበኞች። እንዲሁም እንደ NIS2፣ DORA እና Executive Order 14028 ካሉ ማዕቀፎች ጋር መጣጣምን ይደግፋል።
ሀ በመጠቀም open source security ስካነር ልክ Xygeni ለቡድንዎ የሚያስፈልገውን አውቶሜሽን እና ብልህነት እንደሚሰጥ ሁሉ፡
- ትክክለኛ ፍጠር SBOM እና VDR ከእያንዳንዱ ግንባታ ጋር ሪፖርት ያደርጋል
- በሶፍትዌር አቅርቦት ሰንሰለትዎ ውስጥ የተደበቁ ስጋቶችን ያግኙ
- በክፍሎችዎ ውስጥ የብዝበዛ እና የፈቃድ አደጋዎችን ያድምቁ
- ተግባራዊ ሊሆኑ የሚችሉ፣ ለኦዲት ዝግጁ የሆኑ ሪፖርቶችን በፍላጎት ያቅርቡ
እነዚህ ችሎታዎች የክፍት ምንጭ ክፍሎችን ለመጠበቅ ከሚረዱት ምርጥ መፍትሄዎች ውስጥ አንዱ ናቸው፣ እና ቡድንዎን በደህንነት ውስጥ እንደ ንቁ እና አስተማማኝ አጋሮች አድርገው ያስቀምጣሉ።

