
ምንም ነገር አልተጣሰም። ወኪሉ ስራውን ሰርቷል፣ ጥገኝነት፣ ውቅር ወይም ማንም እንዲነካው ያልጠየቀውን አገልግሎት ነክቷል፣ እና ሙሉ ጊዜውን በፈቃዱ ውስጥ ቆይቷል። በዚህ ክፍለ ጊዜ፣ ያ ጉዳይ ከማንኛውም ጥቃት ለምን ከባድ እንደሆነ ያያሉ፡ አስቀድሞ የተቆረጠ ድንበር ከሚያስፈልገው ተግባር በላይ እንዴት እንደሚሰፋ፣ ማጽደቅ ለምን ዴ እንደሆነcisአፈፃፀሙ እየቀጠለ እያለ አንድ ጊዜ የተሰራው ion፣ የገንቢውን ላፕቶፕ ወደ ዘውድ ጌጣጌጦች እንዴት እንደለወጠው፣ እና ተዋናይው የራሱን ምክንያት ማስረዳት በማይችልበት ጊዜ መልሶ ማግኛ ምን እንደሚመስል። የመጨረሻው ተፈጻሚ የሚሆን ቅጽበት የት እንደሚቀመጥ እና የፍንዳታ ራዲየስ ምን እንደያዘ ለማየት አሁን ይመዝገቡ።
የAI ወኪል የDockerfile ጥገኝነትን ከጫነበት ወይም ካሻሻለበት ጊዜ ጀምሮ የእርስዎ SBOM እና የመነሻ ግምቶች ቀድሞውኑ እየተፈተኑ ነው፣ እና አብዛኛዎቹ ቡድኖች በእውነቱ ምን እንደተፈጠረ ለማረጋገጥ ምንም መንገድ የላቸውም። በዚህ ክፍለ ጊዜ፣ እውነተኛውን ለውጥ በቀጥታ ያያሉ፡- ገንቢው መጀመሪያ የጥቅሉን ስም ሳያይ የመጫኛ ጊዜ እንዴት እንደሚለወጥ፣ ወይም SBOMአንድ ወኪል ዴሱን ሲያደርግ s እና አመጣጥ አሁንም ይቆያሉ።cision፣ እና የኮድ ግምገማው የቀረው እና ወኪሎች ሲሆኑ ወደ ግራ ይቀያይሩ commitእና አንዳንድ ጊዜ በራሳቸው ይዋሃዳሉ። ምን ያህል እውነተኛ ደህንነቱ የተጠበቀ ወኪል እንደሆነ ለማየት አሁን ይመልከቱ pipeline በተግባር ይጠይቃል፣ በንድፈ ሀሳብ ብቻ አይደለም።
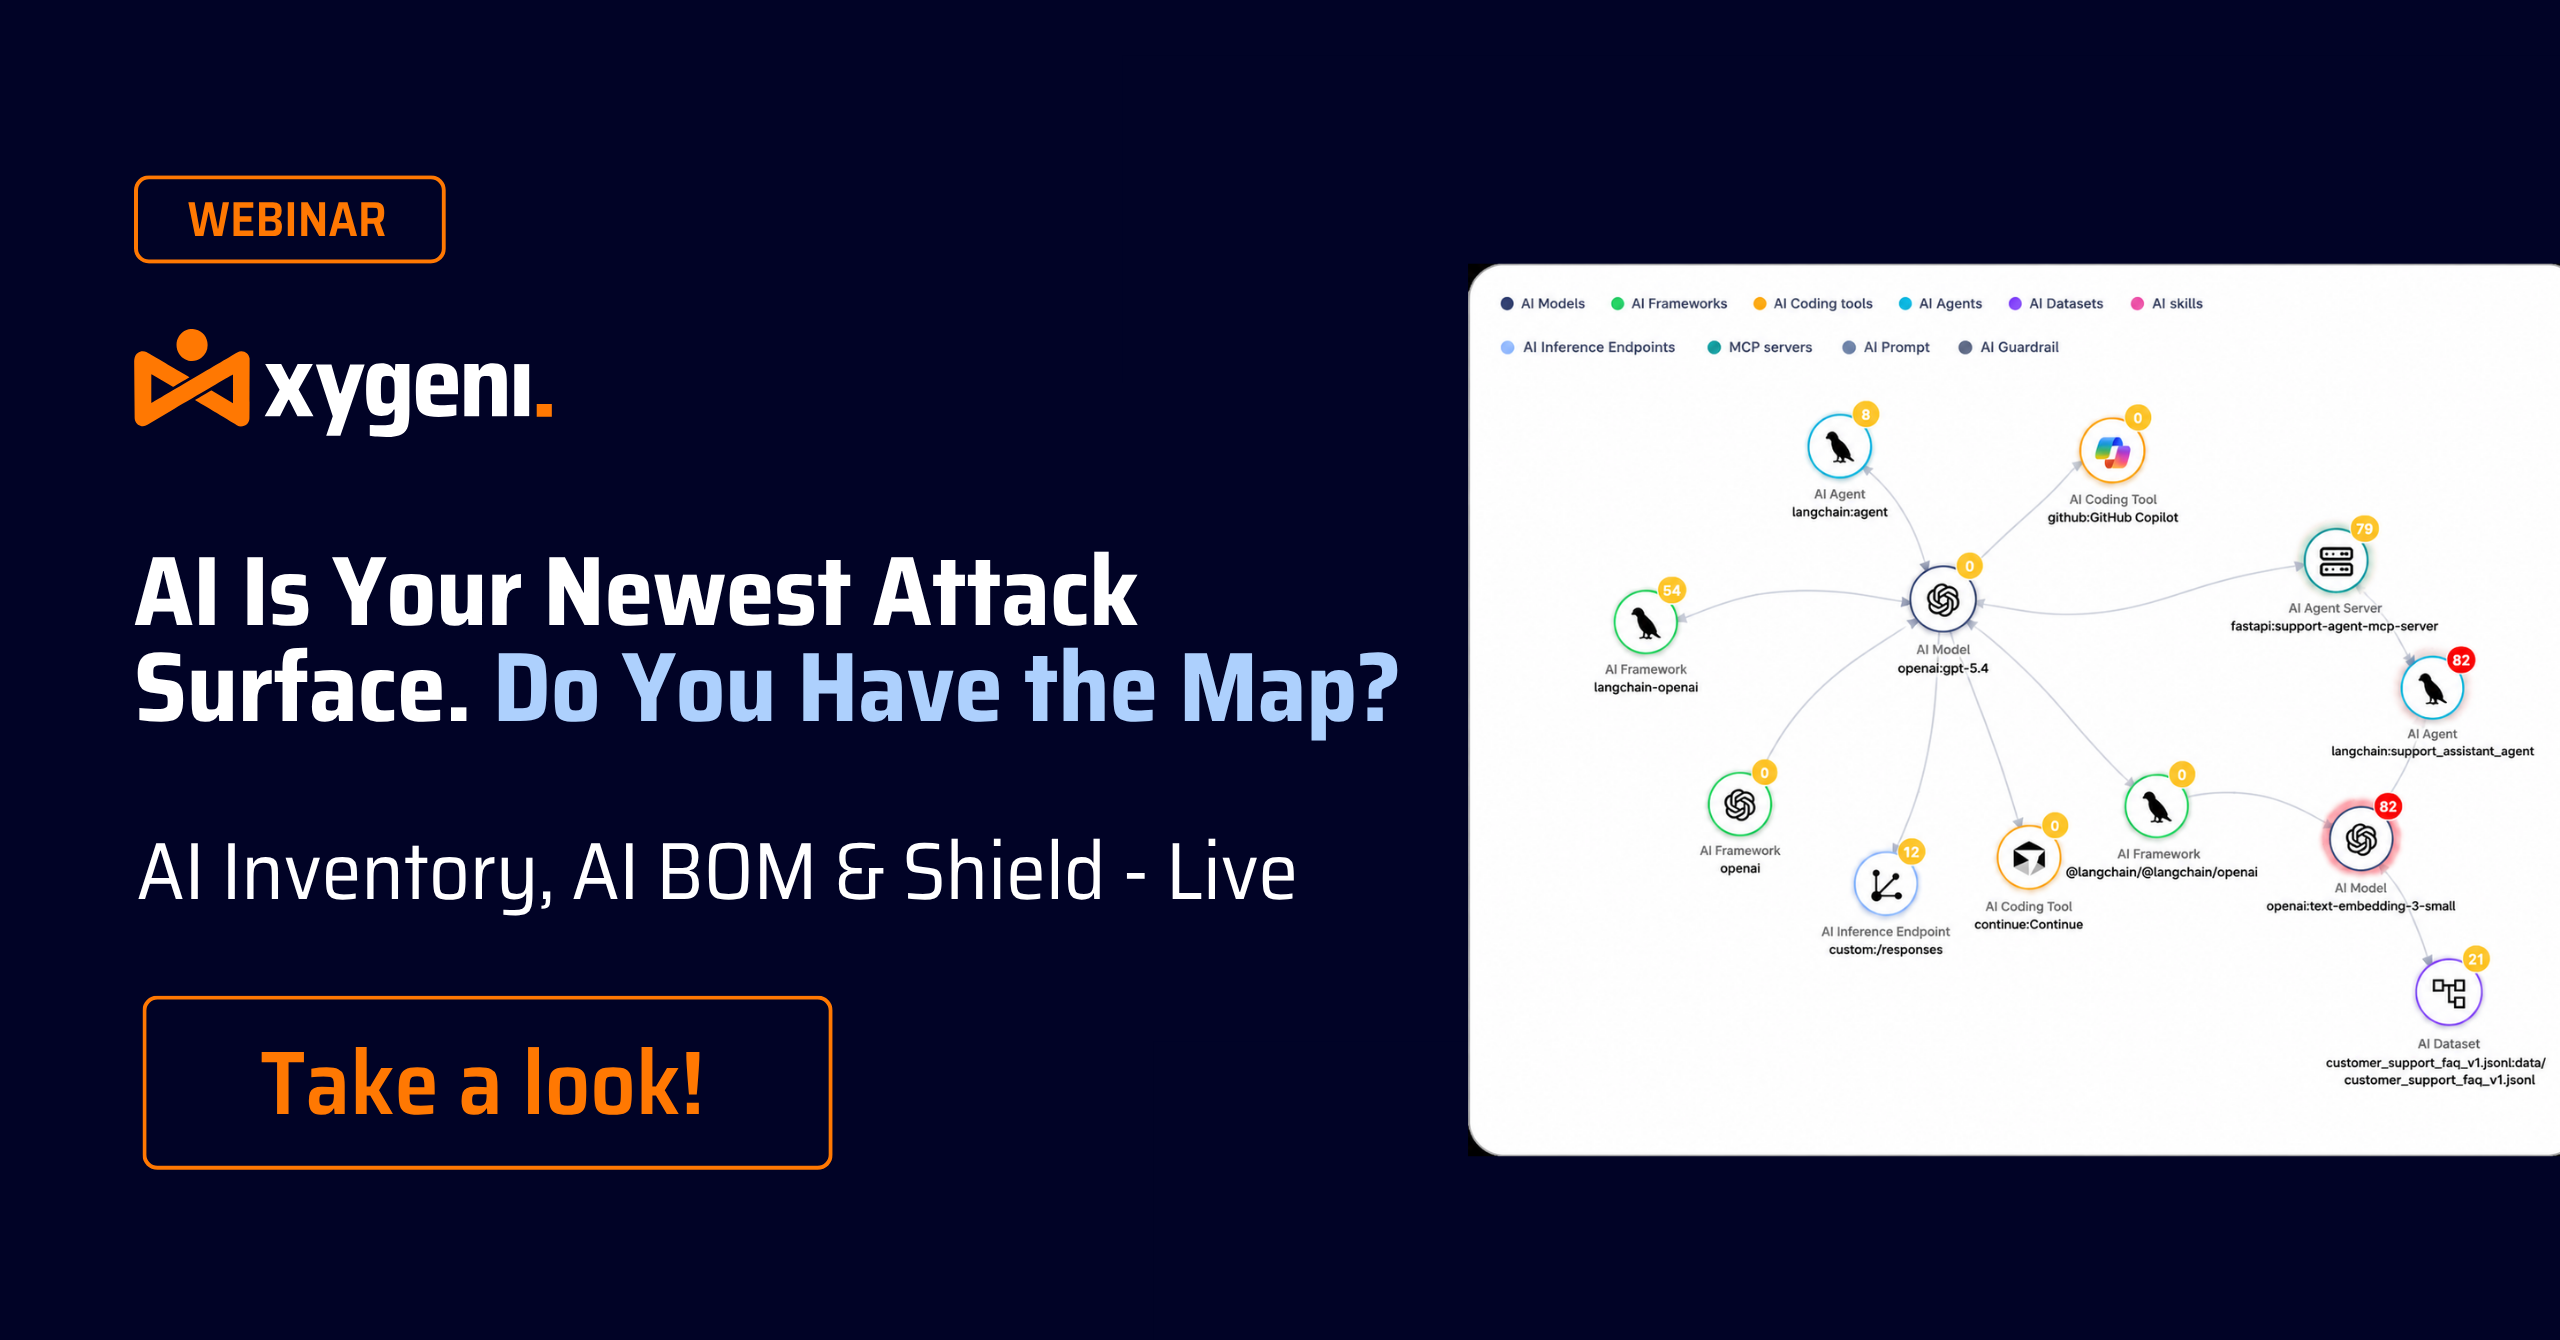
የሚቀጥለውን የዌቢናራችንን ይመልከቱ! የAI ኮድ አጋሮች የጥቅል ስሞችን እያስመሰሉ ነው፣ እና አጥቂዎች እነዚያን የውሸት ስሞች በማልዌር እየመዘገቡ ነው። በዚህ ክፍለ ጊዜ፣ የAI ኢንቨስትመንት እና የAI BOM በሶፍትዌርዎ ውስጥ እያንዳንዱን ሞዴል፣ ወኪል እና በAI-የተዋወቀ ጥገኝነት በማሳየት አጠቃላይ የAI ስነ-ምህዳርዎን እንዴት በቀጥታ ካርታ እንደሚሰሩ ያያሉ። Xygeni እንዴት እንደሆነ ይወቁ Shield ፊርማ ከመኖሩ በፊት ተንኮል አዘል ፓኬጆችን ያግዳል፣ በፊርማ ላይ የተመሰረቱ ስካነሮች ክፍት የሚተዉትን ክፍተት ይዘጋል። slopsquatting ቀጣዩን የAI ጥቆማ ወደ መግቢያ ነጥብ ከመቀየሩ በፊት ሶፍትዌርዎን እንዴት ደህንነቱ የተጠበቀ ማድረግ እንደሚችሉ ለማየት አሁን ይመልከቱ።
አሁን ይመልከቱ፦ AI ቀድሞውኑ በእርስዎ ውስጥ ገብቷል SDLC. አሁን ምን? AI የሶፍትዌር አቅርቦት ሰንሰለትዎን በር እያንኳኳ አይደለም፤ አስቀድሞም ውስጥ ነው። ተባባሪ አብራሪዎች፣ ወኪሎች፣ የMCP አገልጋዮች እና በAI የሚመነጩ ጥገኝነቶች ኮድ እንዴት እንደሚገነባ፣ እንደሚገመገም እና እንደሚላክ እንደገና እየቀረጹ ነው። በዚህ SafeDev Talk፣ የOWASP መሪዎች እና የAppSec ባለሙያዎች ይህ ለደህንነትዎ አቀማመጥ ምን ማለት እንደሆነ፣ የአስተዳደር ሞዴሎች እየተበላሹ ያሉበትን ቦታ እና የምህንድስና ቡድኖችን ሳያዘገዩ ምን ተግባራዊ መቆጣጠሪያዎች እንደሚሰሩ ይገልጻሉ። ለኢንጂነሮችዎ ችግር ሳይሆኑ በAI የታገዘ ልማትን የሚከላከሉ ተግባራዊ መቆጣጠሪያዎችን እንዴት ተግባራዊ ማድረግ እንደሚቻል ተጨባጭ፣ ተግባራዊ ሊሆኑ የሚችሉ ምክሮችን (ንድፈ ሐሳብ ብቻ ሳይሆን) ይጠብቁ። አሁኑኑ ይመልከቱ!
ከሴፕቴምበር 11፣ 2026 ጀምሮ፣ CRA ለENISA በንቃት ጥቅም ላይ የዋለ ተጋላጭነትን ሪፖርት ለማድረግ 24 ሰዓታት ይሰጥዎታል፣ በገበያ ላይ ላሉ ምርቶችም ቢሆን፣ እና አብዛኛዎቹ ቡድኖች እስካሁን ድረስ ለዚያ የስራ ፍሰት የላቸውም። በዚህ ክፍለ ጊዜ፣ እውነተኛውን ሂደት በቀጥታ ያያሉ፡- አንድ መፍጠር SBOM የትኞቹ የምርት ስሪቶች እንደተጎዱ ለማወቅ፣ እውነተኛ አደጋን ከጫጫታ ለመለየት ግኝቶቹን ተደራሽ እና የብዝበዛ ትንተና በመጠቀም መፈተሽ እና አንድ ግኝት ሪፖርት ሊደረግበት የሚችል ክስተት በሚደርስበት ጊዜ ትክክለኛው ሰው እንዲያውቅ ማሳወቂያዎችን ማዘጋጀት። የCRA የማሳወቂያ ሰዓትን ከህጋዊ የጊዜ ገደብ ወደ ቡድንዎ ጫና ውስጥ ሊገባ ወደሚችልበት የስራ ፍሰት እንዴት መቀየር እንደሚችሉ ለማየት አሁን ይመልከቱ።
አሁን የእኛን የSafeDev Talk: Open Source, AI & The New Attack Surface: Weaponized Code, Smarter Defenses ይመልከቱ። AI እና Open Source ዘመናዊ ሶፍትዌርን እንደገና እንደሚገልጹ ሁሉ የጥቃቱ ገጽታ ከመቼውም ጊዜ በበለጠ ፍጥነት እየሰፋ ነው። ከጥገኝነት አደጋዎች እና ከአቅርቦት ሰንሰለት ሰርጎ መግባት እስከ AI-የሚመራ የብዝበዛ ትውልድ፣ አጥቂዎች እየተሻሻሉ ነው፣ እና ተከላካዮችም እንዲሁ። AI እና አውቶሜሽን ክፍት ምንጭ ደህንነትን እንዴት እየቀየሩ እንደሆነ ለማሰስ ከ Red Hat፣ TikTok እና Xygeni ባለሙያዎች ጋር ይቀላቀሉ። በዘመናዊ የሶፍትዌር አቅርቦት ሰንሰለት ውስጥ የመቋቋም፣ ግልጽነት እና እምነትን እንዴት መገንባት እንደሚቻል ለማወቅ አሁን ይመልከቱ!
የደህንነት ቡድኖች ብዙውን ጊዜ የሚተማመኑት በ SCA ና SAST በተናጠል፣ ይህም ወደ ንቁ ድካም፣ የተበታተኑ ግንዛቤዎች እና ወደማይገኙ አደጋዎች ሊያመራ ይችላል። ከነሱ መካከል ከመምረጥ ይልቅ፣ ትክክለኛው ፈተና ለጠንካራ የደህንነት አቋም አብረው እንዲሰሩ እንዴት ማድረግ እንደሚቻል ነው። የSafeDev ንግግራችንን ይመልከቱ እና ለምን እንደሆነ ያስሱ። SCA ብቻውን በቂ አይደለም፣ የተደራሽነት ትንተና የውሸት አወንታዊ ነገሮችን እንዴት እንደሚቀንስ፣ ለምን SAST በAppSec ሽፋን ውስጥ ወሳኝ ክፍተቶችን እና ሌሎችንም ይሞላል። አሁን ይመልከቱት!
አሁን የእኛን የዌብናር ቪቤ ኮዲንግ ያለችግር ይመልከቱ። AI ሶፍትዌር እንዴት እንደሚገነባ እየቀየረ ሲሆን፣ ኮፒሎተሮች እና የAI ወኪሎች እየጨመረ የሚሄድ የምርት ኮድ እያመነጩ ነው። በዚህ ክፍለ ጊዜ፣ በአይኢ ውስጥ በቀጥታ የተፈጠረ ኮድን እንዴት ደህንነቱ በተጠበቀ ሁኔታ ማግኘት እንደሚችሉ፣ በእውነተኛ ጊዜ የተጋላጭነት ምርመራ፣ guardrails ለኮፒሎት እና ተደራሽ በሆነ መልኩ ላይ የተመሠረተ ቅድሚያ መስጠት። በአይአይ የታገዘ ማስተካከያ ገንቢዎች ችግሮችን በብቃት እንዲፈቱ እና ቁጥጥር ሳያጡ ደህንነቱ የተጠበቀ፣ በአይአይ የሚመራ ሶፍትዌር እንዲገነቡ እንዴት እንደሚረዳቸው ይወቁ። ደህንነቱ የተጠበቀ፣ በአይአይ የሚመራ ሶፍትዌር እንዴት ከመጀመሪያው መገንባት እንደሚችሉ ለማወቅ አሁን ይመልከቱ።
አሁን የእኛን የSafeDev ውይይት ይመልከቱ፡ ኦዲቱን እንዴት ማለፍ ይቻላል? ከ ISO፣ NIST እና CRA ጋር የተጣጣመ እውነተኛ AppSec መገንባት። ዛሬ፣ ደህንነቱ የተጠበቀ ኮድ በቂ አይደለም፤ ማረጋገጥ ያስፈልግዎታል። እንደ ISO 27001፣ NIST CSF፣ CRA፣ DORA እና NIS-2 ያሉ ማዕቀፎች ማዕከላዊ ደረጃን በመያዝ፣ ድርጅቶች ለምርመራ የሚቆሙ ለኦዲት ዝግጁ የሆኑ የAppSec ፕሮግራሞችን መገንባት አለባቸው። በዚህ ክፍል፣ ባለሙያዎቹ ከፖሊሲ ወደ ተግባር እንዴት እንደሚሸጋገሩ፣ ተገዢነትን እንዴት እንደሚያካትቱ ይዳስሳሉ። CI/CDእና የምህንድስና፣ የደህንነት እና የGRC ቡድኖችን በትክክል በሚፀድቀው ነገር ላይ አሰናድተዋል። አሁኑኑ ይመልከቱት!
አሁን ስለ ሴኩሪቲ ዊዝአውት ሲሎስ የSafeDev Talk ክፍላችንን ይመልከቱ እና ሁሉንም-በ-አንድ የAppSec መድረኮችን ስለመጠቀም እውነተኛ ዋጋ ይወቁ። ሲሎዎች ውጤታማ ለሆነ የአደጋ አስተዳደር ትልቅ እንቅፋት ሆነው ቀጥለዋል። ይህ ክፍለ ጊዜ ሁሉን-በአንድ መድረክን መቀበል የAppSec ስትራቴጂዎን እንዴት እንደሚያቀላጥፍ፣ በደህንነት እና በልማት ቡድኖች መካከል ያለውን ትብብር እንደሚያሻሽል፣ ከሚከሰቱ ስጋቶች ቀድመው እንዲቆዩ እንዴት እንደሚረዳዎት እና ሌሎችንም ይዳስሳል! አሁን ይመልከቱት እና መተግበሪያዎችዎን እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ደህንነት ለመጠበቅ ስልቶችን ያግኙ!
አሁን የእኛን የSafeDev Talk ከኮድ እስከ Runtime ይመልከቱ። ብዙ ቡድኖች በማይንቀሳቀስ ትንተና ላይ ከፍተኛ ኢንቨስት ያደርጋሉ፣ ነገር ግን ተጋላጭነቶች አሁንም ወደ ምርት ይገባሉ። ተግዳሮቱ የመሳሪያዎች እጥረት አይደለም፤ እውነተኛ አደጋን ለመረዳት አውድ እጥረት ነው። በዚህ ባለሙያ በሚመራ ክፍለ ጊዜ፣ ዘመናዊው AppSec በአንድ እይታ ላይ ለምን መተማመን እንደማይችል እና የኮድ ደረጃ እና የሩጫ ጊዜ ግንዛቤዎችን ማዋሃድ ቡድኖች በህይወት ዑደቱ ውስጥ ተጋላጭነቶችን በተሻለ ሁኔታ እንዲለዩ፣ እንዲያስቀድሙ እና እንዲያርሙ እንዴት እንደሚረዳቸው እንመረምራለን። የአሁኑ አቀራረቦች የት እንደሚሳሳቱ እና የበለጠ የተሟላ፣ አውድ-ተኮር የደህንነት ስትራቴጂ እንዴት መገንባት እንደሚቻል ለመረዳት አሁን ይመልከቱ።
አሁን የእኛን የSafeDev ውይይት ይመልከቱ፡ በAI-powered DevSecOps - በደመና ሚዛን የደህንነት ኦርኬስትራ ማድረግ። ደህንነት በዘመናዊ ልማት ውስጥ የኋሊት ሊታሰብበት አይችልም፣ እና AI ሶፍትዌርን እንዴት እንደምንገነባ፣ እንደምንጠብቅ እና እንደምንሰፋ እያስተካከለ ነው። በዚህ ክፍል፣ ባለሙያዎቹ በመላው ዓለም እውነተኛ ብልህ ኦርኬስትራ ለማግኘት ከመጠገን እና ከመቃኘት ባሻገር እንዴት መሄድ እንደሚቻል ያጠኑታል። SDLCከ AI-ተኮር የተጋላጭነት አስተዳደር እስከ አብሮገነብ guardrails in CI/CD እና የሩጫ ጊዜ፣ ይህ ንግግር ሊሰፋ የሚችል፣ ደመና-ተኮር AppSec ምን እንደሚመስል በጥልቀት ይዳስሳል። አሁኑኑ ይመልከቱት!

የሚቀጥለውን የSafeDev ውይይት እና የDevSecOps ስትራቴጂዎን አብዮት ያድርጉበት! የDevSecOps ስትራቴጂዎን እንዴት እንደሚለውጥ እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ከሚከሰቱ አደጋዎች እንዴት እንደሚያጠናክር ይመርምሩ። ይህ ክፍለ ጊዜ እየጨመረ በመጣው ውስብስብ ተጋላጭነት ገጽታ ውስጥ ወደፊት ለመራመድ ለተዘጋጁ የሳይበር ደህንነት መሪዎች እና የልማት ቡድኖች የተዘጋጀ ነው። ክፍሉን አሁን ይመልከቱት!
የመጀመሪያውን የ2025 SafeDev Talk ይመልከቱ እና የእርስዎን ደረጃ ከፍ ያድርጉት Open Source Security ስልቶች! ከ2024 ቁልፍ ትምህርቶችን፣ ዘመናዊ የመከላከያ ዘዴዎችን እና የOSS ደህንነት የወደፊት ዕጣ ፈንታን ሲመረምሩ ከከፍተኛ ባለሙያዎች ይስሙ። ይህ ከሚለዋወጠው የስጋት ገጽታ ቀድመው ለመቆየት እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ለመጠበቅ ቅድመ-ጥንቃቄ ስልቶችን ለመማር እድልዎ ነው!
የSafeDev ንግራችንን ይመልከቱ እና የAppSec ስትራቴጂዎን ይቀይሩ! ለምን እንደሆነ ይወቁ ASPM (Application Security Posture Management) ንቁ ድካምን ለማሸነፍ፣ የደህንነት ግንዛቤዎችን አንድ ለማድረግ እና እውነተኛ አደጋዎችን ቅድሚያ ለመስጠት ቁልፉ ነው። ከፍተኛ የሳይበር ደህንነት ባለሙያዎች ወደፊት እንዲቀጥሉ የሚያግዙዎትን ተግባራዊ ስልቶችን በማጋራት የAppSec እና DevSecOpsን የወደፊት ሁኔታ በጥልቀት ይመረምራሉ። የደህንነት የስራ ፍሰቶችን እንዴት ማመቻቸት እና እንከን የለሽ የDevSecOps ስትራቴጂ መገንባት እንደሚችሉ ለመማር ይህንን እድል እንዳያመልጥዎት። አሁኑኑ ይመልከቱት!
"Demystifying"ን ለማግኘት ይቀላቀሉን SBOM "ሴኩሪቲ" የሚባሉት የሳይበር ደህንነት ባለሙያዎች ጄኒፈር ኮክስ፣ ሳንቶሽ ካማኔ እና ኢየሱስ ኩዋድራዶ የሳይበር ደህንነትን አስፈላጊነት ይገልጻሉ። SBOM የሶፍትዌር ጥራትን፣ ደህንነትን እና ተገዢነትን በማሻሻል ረገድ። ይህ ዌቢናር የሶፍትዌር አቅርቦት ሰንሰለትዎን እንዴት ውጤታማ በሆነ መንገድ ማረጋገጥ እንደሚችሉ እውቀት ለማግኘት አስፈላጊ ነው። የሶፍትዌር ደህንነት አቋምዎን እንዴት በቀላሉ ማጎልበት እንደሚችሉ ይወቁ!

የአመቱን የመጨረሻ የSafeDev ውይይት አሁን ይመልከቱ እና የእርስዎን ደረጃ ያሳድጉ Software Supply Chain Security! የ2024ቱን ወሳኝ ትምህርቶች ሲጎበኙ፣ የቅርብ ጊዜ አዝማሚያዎችን ሲያገኙ እና ለ2025 ተግዳሮቶች ለመዘጋጀት ተግባራዊ ግንዛቤዎችን ሲያጋሩ ከፍተኛ የኢንዱስትሪ ባለሙያዎችን ይቀላቀሉ። ይህ ዌቢናር የተዘጋጀው ፈጠራን ለመፍጠር እና በተለዋዋጭነት ውስጥ ወደፊት ለመራመድ ለሚፈልጉ የደህንነት ባለሙያዎች እና የልማት ቡድኖች ነው። software supply chain security ዓለም። አሁኑኑ ይመዝገቡ!
የThinkworks፣ Codurance እና Xygeni ባለሙያዎች በዚህ ጉዳይ ላይ ያላቸውን ግንዛቤ ያካፍላሉ። Software Supply Chain Securityየደህንነት አቋምዎን ከፍ ያድርጉ እና የንግድዎን ስም እና ቀጣይነት ይጠብቁ። ስለ ዝግመተ ለውጥ ለመማር ዝግጁ ነዎት? Software Supply Chain Security?

Application Security Posture Management (ASPM) በየቀኑ ትኩረትን እየሳበ ነው። ሆኖም፣ የእሱ ልዩ ተግባራት ለሁሉም ሰው ሙሉ በሙሉ ግልጽ ላይሆኑ ይችላሉ ቦታዎን አሁኑኑ ይጠብቁ! የSafeDev ንግግራችንን ይቀላቀሉ “ያስፈልገዎታል? ASPM "በህይወትህ ውስጥ?" ከሳይበር ደህንነት ባለሙያዎች ጋር በመሆን የሳይበር ደህንነት ባለሙያዎችን ጄምስ ቤርቶቲ፣ ዊሊያም ፓልም እና ሉዊስ ጋርሲያ ጋር በመሆን የ"እምቅ አቅም" ለማጥናት ASPM እንደ ሁሉን አቀፍ የመተግበሪያ ደህንነት መፍትሄ እና ድርጅትዎን ማብቃትዎን ይቀጥሉ!

የሶፍትዌር ቅንብር ትንተናን እንዴት መቀየር እንደሚቻል ለማወቅ የSafeDevTalk ኦክቶበር እትማችንን ይመልከቱ (SCA) እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ከሚከሰቱ አደጋዎች ይጠብቁ።
ይህ ክፍለ ጊዜ የተዘጋጀው ዛሬ ባለው ውስብስብ የክፍት ምንጭ ተጋላጭነት ገጽታ ውስጥ ወደፊት ለመራመድ ለሚፈልጉ የሳይበር ደህንነት መሪዎች እና የልማት ቡድኖች ነው።
አሁን በጫና ስር ባሉ የሶፍትዌር አቅርቦት ሰንሰለቶች ላይ የSafeDev ንግግራችንን ይመልከቱ፡ 2025 ስለ ማልዌር እና ስለ AI እና ቀጥሎ ስለሚመጣው ነገር ምን እንዳስተማረን። 2025 ተቀይሯል። software supply chain securityአዳዲስ የጥቃት ሜካኒክስ (በAI የሚደገፍ ማልዌር፣ ራስን ማባዛት እና በመጠን ላይ ያለ የመተማመን ጥቃት) አሁን ያሉትን የመከላከያዎች ገደብ አጋልጠዋል። በ2025 ምን እንደተለወጠ እና የልማት እና የደህንነት ቡድኖች ለ2026 ምን አይነት ማስተካከያ ማድረግ እንዳለባቸው ለመረዳት በዚህ ባለሙያ የሚመራ ክፍለ ጊዜ ይቀላቀሉ። ክፍሉን አሁን ይመልከቱ!
በዚህ የሴኩሪቲ ድረ-ገጽ ላይ የXygeni CTO የሆነውን ሉዊስ ሮድሪጌዝን እና የሽያጭ ድጋፍ አስተዳዳሪ የሆነውን ሉዊስ ማኑዌል ጋርሲያን ይቀላቀሉ። CI/CDየ OWASP ምርጥ ልምዶችን እንዴት ተግባራዊ ማድረግ እንደሚቻል ከባለሙያዎቻችን ይማሩ CI/CD እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ይጠብቁ። CI/CD እና ከ OWASP ጋር የሶፍትዌር አቅርቦት ሰንሰለት። ስለ ክምችት እና ትንተና ይነጋገራሉ፣ CI/CD አደጋዎች፣ ምርመራ እና መከላከል ከሌሎች በርካታ ነገሮች በተጨማሪ!

የSafeDevTalks አራተኛ እትም ታዋቂ የሳይበር ደህንነት ባለሙያዎችን ዴሪክ ፊሸር፣ አብሂላሻ ሲንሃ እና ሉዊስ ሮድሪጌዝ ያሳያል። ይህ ክፍል በሶፍትዌር ልማት ውስጥ በሶስተኛ ወገን እና ክፍት ምንጭ ክፍሎች ላይ መታመንን በተመለከተ ወሳኝ ርዕስን በጥልቀት ይመረምራል፣ የተደበቁ ተጋላጭነቶችን እና ብቅ ያሉ ስጋቶችን ያሳያል። ስለ ድብቅ ተጋላጭነቶች፣ ስለ መስፋፋት ስጋቶች፣ ስለ እውነተኛው ዓለም ጥሰቶች እና ሌሎችም የበለጠ ለማወቅ ይቀላቀሉን!
አሁኑኑ የSafeDev Talk ክፍላችንን ይመልከቱ፡ ማለቂያ የሌላቸው ተጋላጭነቶች። ብልጥ መከላከያዎች! የተጋላጭነት አስተዳደር እየተሻሻለ ነው፣ እና ባህላዊ መሳሪያዎች ከአሁን በኋላ በቂ አይደሉም። ዘመናዊ ስጋቶች ብልህ የአደጋ ሞዴሎችን፣ የእውነተኛ ጊዜ ቅድሚያ መስጠትን እና የሶፍትዌር አቅርቦት ሰንሰለትን ለማስጠበቅ አዲስ አቀራረብን እንዴት እንደሚጠይቁ ለማሰስ ይቀላቀሉን። የAppSec ስትራቴጂዎን ለማጠናከር እና ከዛሬው ተለዋዋጭ የአደጋ ገጽታ ቀድመው ለመቆየት በባለሙያ ግንዛቤዎች የተሞላውን ይህን ክፍለ ጊዜ እንዳያመልጥዎ!
በዚህ ሁለተኛ ክፍል ይቀላቀሉን CI/CD የCTO ሉዊስ ሮድሪጌዝ እና የXygeni ተባባሪ መስራች እና የሽያጭ ድጋፍ አስተዳዳሪ ሉዊስ ማኑዌል ጋርሲያ የተካተቱ የድር ዌቢናሮች። በዚህ ክፍለ ጊዜ፣ የ"ሰማያዊ ቡድን" እይታን እንመረምራለን። CI/CD ደህንነት፣ ድርጅቶች የደህንነት አቋማቸውን ለማሻሻል ሊወስዷቸው የሚችሏቸውን ተግባራዊ እርምጃዎች በጥልቀት መመርመር...
በዚህ በፍጥነት በሚለዋወጥ ዲጂታል ገጽታ ውስጥ የሶፍትዌር አቅርቦት ሰንሰለትዎ ደህንነት ከመቼውም ጊዜ በበለጠ ወሳኝ ነው። አዳዲስ የጥቃት ስልቶች ብቅ እያሉ፣ ከቅርፊቱ ቀድመው መቆየት እና የቅርብ ጊዜ የመከላከያ ስልቶችን እራስዎን ማስታጠቅ ወሳኝ ነው። በዚህ ዌቢናር፣ ሉዊስ ሮድሪጌዝ ይመራዎታል ...
ለሚቀጥለው የድር ጣቢያችን አሁን ይመልከቱ፡ የAI መተግበሪያ ደህንነት አውቶሜሽን! የAppSec ቡድኖች በማንቂያዎች ተጨናንቀዋል፤ አሁን በራስ-ሰር የመሥራት ጊዜው አሁን ነው። በዚህ ተግባራዊ ክፍለ ጊዜ፣ በእጅ የሚደረግ መለያየትን እንዴት ማስወገድ እንደሚቻል እና ከገንቢ ጋር ተስማሚ የሆነ ራስ-ሰር ማስተካከያን በመጠቀም በሰከንዶች ውስጥ ከማንቂያ ወደ ማስተካከያ እንዴት እንደሚሸጋገሩ ይወቁ። የውሸት አወንታዊ ነገሮችን እንዴት መቀነስ፣ እውነተኛ አደጋዎችን ቅድሚያ መስጠት እና የደህንነት ፖሊሲዎችን እንዴት ማስፈጸም እንደሚችሉ ይወቁ እና ራስ-ሰር ማስተካከያን ከ ጋር እንዴት ማዋሃድ እንደሚችሉ ይመልከቱ። CI/CD pipelineዎች ከብልህ ጋር guardrails (ከሌሎች ብዙ ነገሮች መካከል)። ዛሬውኑ ይመልከቱት!
አሁን የእኛን የSafeDev Talk ይመልከቱ፡ በነባሪነት ደህንነቱ የተጠበቀ፡ በራስ-ሰር ማረም AppSecን እንዴት እየቀረጸ ነው? “በነባሪነት ደህንነቱ የተጠበቀ” ከአሁን በኋላ አማራጭ አይደለም፤ አዲሱ መነሻ ነው። በAI የተፈጠረ ኮድ፣ የተካተቱ የAI ክፍሎች እና በመብረቅ ፈጣን የልማት ዑደቶች፣ ባህላዊ የደህንነት በሮች እያጡ ነው። መልሱ? ገንቢዎች በሚኖሩበት ቦታ የሚሰራ ንቁ መከላከያዎች እና ተግባራዊ ራስ-ሰር ማረም። አሁን ይመልከቱ እና በዘመናዊ AppSec ውስጥ የሚቀጥለውን እርምጃ ይውሰዱ!

የኒውኮ "በሶፍትዌር ደህንነት ውስጥ ያለው አዲሱ ፈተና፡ በአቅርቦት ሰንሰለት ጥቃቶች ስር ሳይወድቁ ዴቮፕስን እንዴት ማቆየት እንደሚቻል" የሚለውን ክፍል ያዳምጡ እና የሶፍትዌር አቅርቦት ሰንሰለትን በማስጠበቅ ረገድ የሚለዋወጡትን ተግዳሮቶች ያስሱ።
የSafeDev ንግግራችንን ይመልከቱ፡ AI Unleashed፡ በመተግበሪያ ደህንነት ውስጥ ብቅ ያሉ ስጋቶችን እና መከላከያዎችን ማሰስ። AI የሳይበር ደህንነትን ሲቀይር፣ በመተግበሪያ ደህንነት ላይ ያለው ተጽእኖ ኃይለኛ እና ግልጽ ነው። ከፖሊሞርፊክ ማልዌር እስከ ሞዴል ማዛባት እና ፈጣን መርፌ፣ አጥቂዎች ብልህ ጥቃቶችን ለመፍጠር AIን እየተጠቀሙ ነው፣ እና ተከላካዮች በፍጥነት ለማግኘት እና ለመቀነስ AIን እየተጠቀሙ ነው። የእኩልታውን ሁለቱንም ጎኖች ለመረዳት እና የAppSec ፕሮግራምዎን AI እንዴት ዝግጁ ማድረግ እንደሚችሉ ይወቁ።
ማለቂያ በሌለው የደህንነት ማንቂያዎች ሰልችቶሃል? በእርግጥ አስፈላጊ የሆነውን እናስተካክል። በተጋላጭነት ግኝቶች ጎርፍ ውስጥ ከተቀበሩ፣ እርስዎ ብቻዎን አይደሉም። በዚህ ደረጃ በደረጃ አጋዥ ስልጠና፣ Xygeni Funnels DevOps እና AppSec ቡድኖች ጫጫታውን እንዲያልፉ እና እውነተኛ ስጋቶችን እንዳያስወግዱ እንዴት እንደሚረዱ እናሳይዎታለን - ስለዚህ ኮድዎን መጠበቅ ይችላሉ፣ pipelineዎች፣ እና የንግድ-ወሳኝ ስርዓቶችን የበለጠ ውጤታማ በሆነ መንገድ።
የAppSec ቡድኖች ጫና ውስጥ ናቸው። የማንቂያ መጠኖች እየፈነዱ ነው፣ የልማት ፍጥነት እየጨመረ ነው፣ እና በእጅ የሚደረግ ምርመራ ከአሁን በኋላ ሊቀጥል አይችልም። ባህላዊ የደህንነት አቀራረቦች ገደባቸውን እያሳዩ ነው። በዚህ በባለሙያ የሚመራ፣ በተግባር ላይ በሚውል ክፍለ ጊዜ፣ በAI የሚመራ የAppSec አውቶሜሽን ቡድኖች ከንቃት ድካም በላይ እንዲንቀሳቀሱ እና የደህንነት ግኝቶችን ወደ አስተማማኝ፣ አውቶማቲክ ጥገናዎች እንዴት እንደሚቀይሩ ያያሉ። በዘመናዊ AppSec ውስጥ ምን መለወጥ እንዳለበት እና የልማት እና የደህንነት ቡድኖች እያንዳንዱን እንዴት መጠበቅ እንደሚችሉ ይወቁ። commit ና pull request ማድረስን ሳያዘገዩ። በፍላጎት ላይ ያለውን ዌቢናር ይመልከቱ እና በAI የሚሰራ አውቶሜሽን በተግባር እንዴት AppSecን እየቀየረ እንደሆነ ይመልከቱ።
የብላክ ሃት አውሮፓ ክፍለ ጊዜያችንን ይመልከቱ፡ አዲሱ የAppSec እውነታ፡ በAI ላይ የተመሰረተ ልማት፣ ማልዌር እና ዘመናዊ የሶፍትዌር ስጋት። AI የሶፍትዌር አቅርቦትን ሲያፋጥን፣ የጥቃቱን ገጽታም እንደገና ይቀርፃል። ከክፍት ምንጭ ማልዌር እና ከአቅርቦት ሰንሰለት ስምምነት እስከ በAI ላይ የተመሰረቱ የኮድ ጉድለቶች፣ ይህ ንግግር ዘመናዊ የAppSec አደጋዎች እንዴት እንደሚወጡ እና በAI ላይ የተመሰረተ ዓለም ውስጥ ወደፊት ለመቆየት የደህንነት ቡድኖች ምን ማድረግ እንዳለባቸው ያብራራል።

በDORA ላይ የመክፈቻ ወቅታችንን የSafeDev Talk ክፍልን አሁን ይመልከቱ እና በየጊዜው በሚለዋወጠው የፋይናንስ ደንብ ገጽታ ውስጥ ወደፊት ለመራመድ። ይህ ዌቢናር በተለይ ለፋይናንስ ተቋማት የተዘጋጀ ሲሆን የDORAን በአሠራር ደህንነት እና ተገዢነት ላይ ያለውን ተጽእኖ ለመዳሰስ ይረዳዎታል። ተግባራዊ ስልቶችን እና የባለሙያ ግንዛቤዎችን ያገኛሉ፣ ይህም ለወደፊቱ የተሻለ ዝግጅት ያደርግልዎታል!
የCTO ሉዊስ ሮድሪጌዝ የSecure Cyber Connect ፖድካስት ክፍልን ይመልከቱ። ከ15 ዓመታት በላይ ልምድ ያለው፣ ሉዊስ ተንኮል አዘል ኮድን በመለየት፣ የሶስተኛ ወገን ክፍሎችን በመጠበቅ እና የወደፊት መከላከያ የAppSec ስልቶችን በተመለከተ የባለሙያ ግንዛቤዎችን ያካፍላል። ከሶላርዊንድስ በኋላ ከተከሰተው የሶላርዊንድስ ውጤት ጀምሮ እስከ የቅርብ ጊዜው የSSH የኋላ በር ክስተት ድረስ፣ ይህ ክፍል የእውነተኛ ዓለም ስጋቶችን እና ተግባራዊ የመከላከያ ዘዴዎችን ይሸፍናል። የእርስዎን እንዴት ማጠናከር እንደሚችሉ ይወቁ SDLCየአቅርቦት ሰንሰለት አደጋን መቀነስ፣ እና እየተሻሻሉ ካሉ የሳይበር ስጋቶች ቀድመው መቆየት።

በክፍት ምንጭ ሶፍትዌር (OSS) ላይ ተጽዕኖ የሚያሳድሩትን የቅርብ ጊዜ የማልዌር አደጋዎችን ለማሰስ "በክፍት ምንጭ ውስጥ በእውነተኛ ጊዜ የማልዌር ማወቂያ" ዌቢናራችንን ይቀላቀሉ። የOSS ተቀባይነት እየጨመረ ሲሄድ የስጋት መጠን እና ውስብስብነትም እንዲሁ እየጨመረ ይሄዳል፣ ይህም ለገንቢዎች እና ለድርጅቶች አዳዲስ ተግዳሮቶችን ያቀርባል። ይህ አስተዋይ ክፍለ ጊዜ የOSS ጥገኝነቶችዎን ከተንኮል ጥቃቶች ለመጠበቅ የቅርብ ጊዜ አዝማሚያዎችን፣ ብቅ ያሉ ስጋቶችን እና የላቁ ስልቶችን ያጋልጣል። ይቀላቀሉን!
በብላክ ሃት ናፍቀኸናል? በAI የሳይበር ደህንነት፣ በአፕሊኬሽን ደህንነት አውቶሜሽን እና በራስ-ሰር ጥገና ላይ የ20 ደቂቃ ክፍለ ጊዜያችንን ልዩ ድጋሚ ጨዋታ ይመልከቱ። የማንቂያ ጫጫታዎችን እንዴት መቀነስ፣ ተጋላጭነቶችን ደህንነቱ በተጠበቀ የህዝብ ግንኙነት (PRs) በራስ-ሰር ማስተካከል እንደሚቻል እና የAppSec አውቶሜሽን በቀጥታ ወደ እርስዎ ማምጣት እንደሚችሉ ይመልከቱ። pipeline (ከሌሎች ብዙ አስደሳች ነገሮች መካከል)። ክፍለ ጊዜውን በፍላጎት ይመልከቱ!
ይመልከቱ እና በጥልቀት ይመርምሩ፡- ከጊዜ ወደ ጊዜ እየጨመረ የመጣውን የውሂብ ጥሰቶች እና ተጋላጭነቶች ከግምት ውስጥ በማስገባት ደህንነቱ የተጠበቀ አፕሊኬሽኖች አስቸኳይ አስፈላጊነት፤ ደህንነቱ የተጠበቀ፣ ሊሰፋ የሚችል ሶፍትዌር የመገንባት ወቅታዊ ተግዳሮቶች፣ የተዘጉ የስራ ፍሰቶችን፣ በርቀት ቡድኖች መካከል ያሉ የግንኙነት ክፍተቶችን እና ክፍት ምንጭ ሶፍትዌር (OSS) ከማዋሃድ ጋር ተያይዘው የሚመጡ አደጋዎችን ጨምሮ፤ እና ሌሎችንም ይመልከቱ። ጫጫታውን እንዴት መቀነስ እንደሚችሉ ይወቁ እና በጣም ወሳኝ በሆኑ ስጋቶች ላይ ያተኩሩ። እንዳያመልጥዎ!
በሳን ፍራን በሚካሄደው የRSA ኮንፈረንስ 2024 ላይ መድረስ አልቻሉምcisኮ? ችግር የለም! የእኛን ልዩ የዌብናር ፕሮግራም ይመልከቱ እና በሳይበር ደህንነት ላይ ከተደረጉ ለውጦች ጀምሮ በጣም ወሳኝ የሆኑ አዝማሚያዎችን ቀድመው ያግኙ። CISየሳይበር መከላከያ ዘመናዊ እድገቶችን በመምራት ረገድ ሚናዎች - ሁሉም በጠረጴዛዎ ላይ። በዚህ ዌቢናር፣ የሳይበር ደህንነት ዓለም ሊያቀርባቸው የሚችላቸውን በጣም የዘመኑ ግንዛቤዎችን እና ስልቶችን በጥልቀት ይዳስሳሉ!
አሁን የእኛን የኢንተርኔት አገልግሎት (AI) ከመላኩ በፊት የተፈጠረ ኮድን ደህንነትን የሚያረጋግጥ ይመልከቱ። የፍሮንተር ኮድ ሞዴሎች አሁንም እስከ 6% የሚደርሱ ውጤቶችን የውሸት የጥቅል ስሞችን ያስመስላሉ፣ እና እንደ ሻይ-ሁሉድ ያሉ እውነተኛ ጥቃቶች አንድ የተመረዘ ጥቅል በጂትሆብ፣ በደመና እና በጂትሆብ ምን ያህል በፍጥነት ሊሰራጭ እንደሚችል ያሳያሉ። CI/CDየAI ወኪሎች አሁን ፋይሎችን፣ ተርሚናሎችን እና pipelineበቀጥታ፣ ብዙውን ጊዜ ማንኛውም የደህንነት ፍተሻ ከመደረጉ በፊት። በዚህ ክፍለ ጊዜ፣ በኒምበስ ኮምፑት ከXygeni ጋር በመተባበር፣ በCI-ብቻ ደህንነት ለምን በቂ እንዳልሆነ እና ወደ IDE ማወቂያን ማዛወር ቡድኖች ወደ ምርት ከመድረሳቸው በፊት አደጋን እንዴት እንደሚይዙ እንመረምራለን።