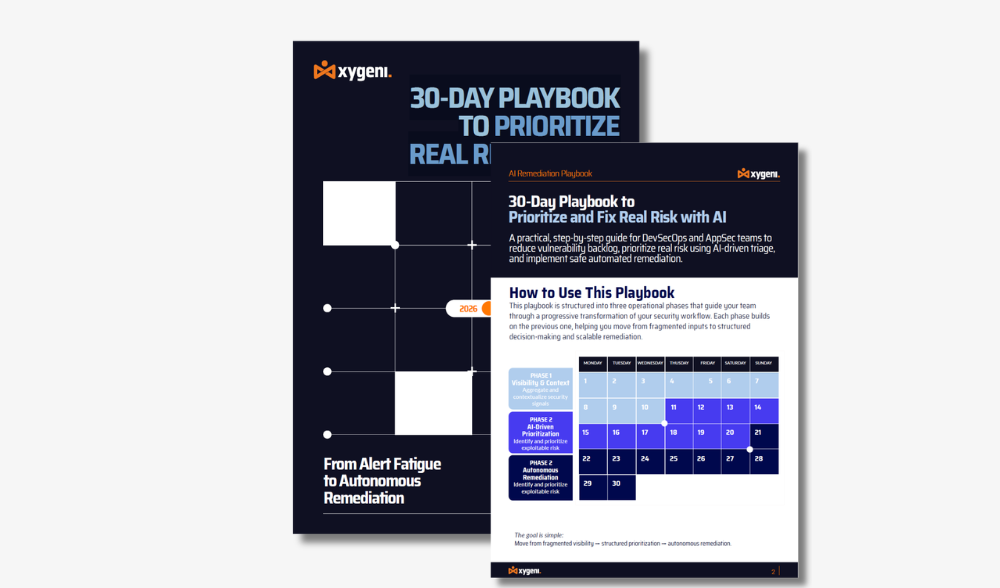
ይህ ተግባራዊ የ30-ቀን የጨዋታ መጽሐፍ የDevSecOps እና የAppSec ቡድኖች ጫጫታ እንዴት መቀነስ፣ እውነተኛ ጥቅም ላይ ሊውል የሚችል አደጋን ቅድሚያ መስጠት እና በAI-የታገዘ ማገገሚያን በአስተማማኝ ሁኔታ እንዴት ማስተዋወቅ እንደሚችሉ ያሳያል። SDLCግኝቶችን እንዴት ማዋሃድ እንደሚቻል ይወቁ SAST, SCA, ሚስጥሮች፣ IaC, እና CI/CDየተጋላጭነት ቅድሚያ መስጠትን በአውድ ስጋት ትንተና ማሻሻል እና ታይነትን ወይም ቁጥጥርን ሳያጡ ቁጥጥር የሚደረግበት አውቶሜሽን መተግበር። የመጫወቻ መጽሐፉን ያውርዱ እና ከሪአክቲቭ ትሪጅ ወደ ሊሰፋ የሚችል፣ ብልህ ማስተካከያ በ30 ቀናት ውስጥ እንዴት እንደሚሸጋገሩ ይወቁ።
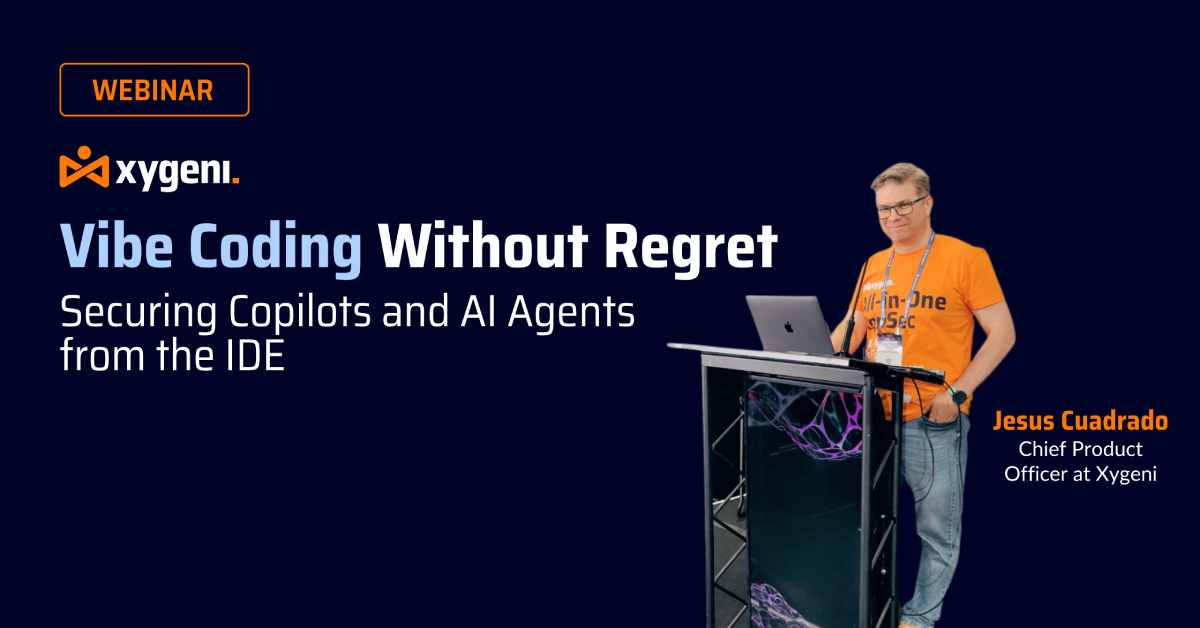
አሁን የእኛን የዌብናር ቪቤ ኮዲንግ ያለችግር ይመልከቱ። AI ሶፍትዌር እንዴት እንደሚገነባ እየቀየረ ሲሆን፣ ኮፒሎተሮች እና የAI ወኪሎች እየጨመረ የሚሄድ የምርት ኮድ እያመነጩ ነው። በዚህ ክፍለ ጊዜ፣ በአይኢ ውስጥ በቀጥታ የተፈጠረ ኮድን እንዴት ደህንነቱ በተጠበቀ ሁኔታ ማግኘት እንደሚችሉ፣ በእውነተኛ ጊዜ የተጋላጭነት ምርመራ፣ guardrails ለኮፒሎት እና ተደራሽ በሆነ መልኩ ላይ የተመሠረተ ቅድሚያ መስጠት። በአይአይ የታገዘ ማስተካከያ ገንቢዎች ችግሮችን በብቃት እንዲፈቱ እና ቁጥጥር ሳያጡ ደህንነቱ የተጠበቀ፣ በአይአይ የሚመራ ሶፍትዌር እንዲገነቡ እንዴት እንደሚረዳቸው ይወቁ። ደህንነቱ የተጠበቀ፣ በአይአይ የሚመራ ሶፍትዌር እንዴት ከመጀመሪያው መገንባት እንደሚችሉ ለማወቅ አሁን ይመልከቱ።
ዘመናዊ የሶፍትዌር ልማት በክፍት ምንጭ ጥገኝነቶች ላይ የተመሰረተ ነው፣ CI/CD pipelineዎች፣ በደመና ላይ የተመሰረተ መሠረተ ልማት፣ በAI የሚደገፉ የኮድ መሳሪያዎች እና ከጊዜ ወደ ጊዜ ውስብስብ የሆኑ የሶፍትዌር አቅርቦት ሰንሰለቶች። በዚህም ምክንያት፣ የደህንነት ቡድኖች አፕሊኬሽኖችን እና የልማት አካባቢዎችን በብቃት ለመጠበቅ ከባህላዊ የተጋላጭነት ቅኝት የበለጠ ያስፈልጋቸዋል።
ትክክለኛውን የሳይበር ደህንነት እና የAppSec መሳሪያዎችን ጥምረት መጠቀም ድርጅቶች ቀደም ብለው ተጋላጭነቶችን እንዲለዩ፣ የሶፍትዌር አቅርቦት ሰንሰለት አደጋን እንዲቀንሱ እና በመላው ዓለም ታይነትን እንዲያሻሽሉ ሊረዳቸው ይችላል። SDLCእና ተንኮል አዘል ፓኬጆችን፣ ምስጢሮችን መጋለጥን ጨምሮ ለሚከሰቱ ስጋቶች በፍጥነት ምላሽ ይስጡ፣ pipeline ስምምነት እና ደህንነቱ ያልተጠበቀ በAI የተፈጠረ ኮድ።
የእኛ የሳይበር ደህንነት መሳሪያዎች ዝርዝሮች የደህንነት እና የምህንድስና ቡድኖች ይህንን በፍጥነት በሚለዋወጥ መልኩ እንዲንቀሳቀሱ ለመርዳት የተነደፉ ናቸው፣ ይህም እንደ SAST, SCA, DAST፣ CI/CD ደህንነት፣ የማልዌር ማወቂያ፣ ASPM, እና software supply chain security.
በ2026 ድርጅቶች የሶፍትዌር ደህንነትን እንዲያጠናክሩ የሚያግዙ መሪ መፍትሄዎችን፣ አዳዲስ ቴክኖሎጂዎችን እና ዘመናዊ የAppSec መድረኮችን ለማጉላት እነዚህን የሳይበር ሴኩሪቲ መሳሪያዎች ዝርዝሮችን ያለማቋረጥ እናሰፋለን እና እናዘምናለን።
ግባችን መረጃ እንዲያገኙ መርዳት ነውcisየሶፍትዌር ደህንነት ሁኔታን ማሻሻል፣ እና ከልማት እስከ ምርት ድረስ ዘመናዊ የሶፍትዌር አቅርቦት የስራ ፍሰቶችን በተሻለ ሁኔታ መጠበቅ።