
ምንም ነገር አልተጣሰም። ወኪሉ ስራውን ሰርቷል፣ ጥገኝነት፣ ውቅር ወይም ማንም እንዲነካው ያልጠየቀውን አገልግሎት ነክቷል፣ እና ሙሉ ጊዜውን በፈቃዱ ውስጥ ቆይቷል። በዚህ ክፍለ ጊዜ፣ ያ ጉዳይ ከማንኛውም ጥቃት ለምን ከባድ እንደሆነ ያያሉ፡ አስቀድሞ የተቆረጠ ድንበር ከሚያስፈልገው ተግባር በላይ እንዴት እንደሚሰፋ፣ ማጽደቅ ለምን ዴ እንደሆነcisአፈፃፀሙ እየቀጠለ እያለ አንድ ጊዜ የተሰራው ion፣ የገንቢውን ላፕቶፕ ወደ ዘውድ ጌጣጌጦች እንዴት እንደለወጠው፣ እና ተዋናይው የራሱን ምክንያት ማስረዳት በማይችልበት ጊዜ መልሶ ማግኛ ምን እንደሚመስል። የመጨረሻው ተፈጻሚ የሚሆን ቅጽበት የት እንደሚቀመጥ እና የፍንዳታ ራዲየስ ምን እንደያዘ ለማየት አሁን ይመዝገቡ።
የAI ወኪል የDockerfile ጥገኝነትን ከጫነበት ወይም ካሻሻለበት ጊዜ ጀምሮ የእርስዎ SBOM እና የመነሻ ግምቶች ቀድሞውኑ እየተፈተኑ ነው፣ እና አብዛኛዎቹ ቡድኖች በእውነቱ ምን እንደተፈጠረ ለማረጋገጥ ምንም መንገድ የላቸውም። በዚህ ክፍለ ጊዜ፣ እውነተኛውን ለውጥ በቀጥታ ያያሉ፡- ገንቢው መጀመሪያ የጥቅሉን ስም ሳያይ የመጫኛ ጊዜ እንዴት እንደሚለወጥ፣ ወይም SBOMአንድ ወኪል ዴሱን ሲያደርግ s እና አመጣጥ አሁንም ይቆያሉ።cision፣ እና የኮድ ግምገማው የቀረው እና ወኪሎች ሲሆኑ ወደ ግራ ይቀያይሩ commitእና አንዳንድ ጊዜ በራሳቸው ይዋሃዳሉ። ምን አይነት እውነተኛ አስተማማኝ ወኪል እንደሆነ ለማየት አሁን ይመዝገቡ pipeline በተግባር ይጠይቃል፣ በንድፈ ሀሳብ ብቻ አይደለም።
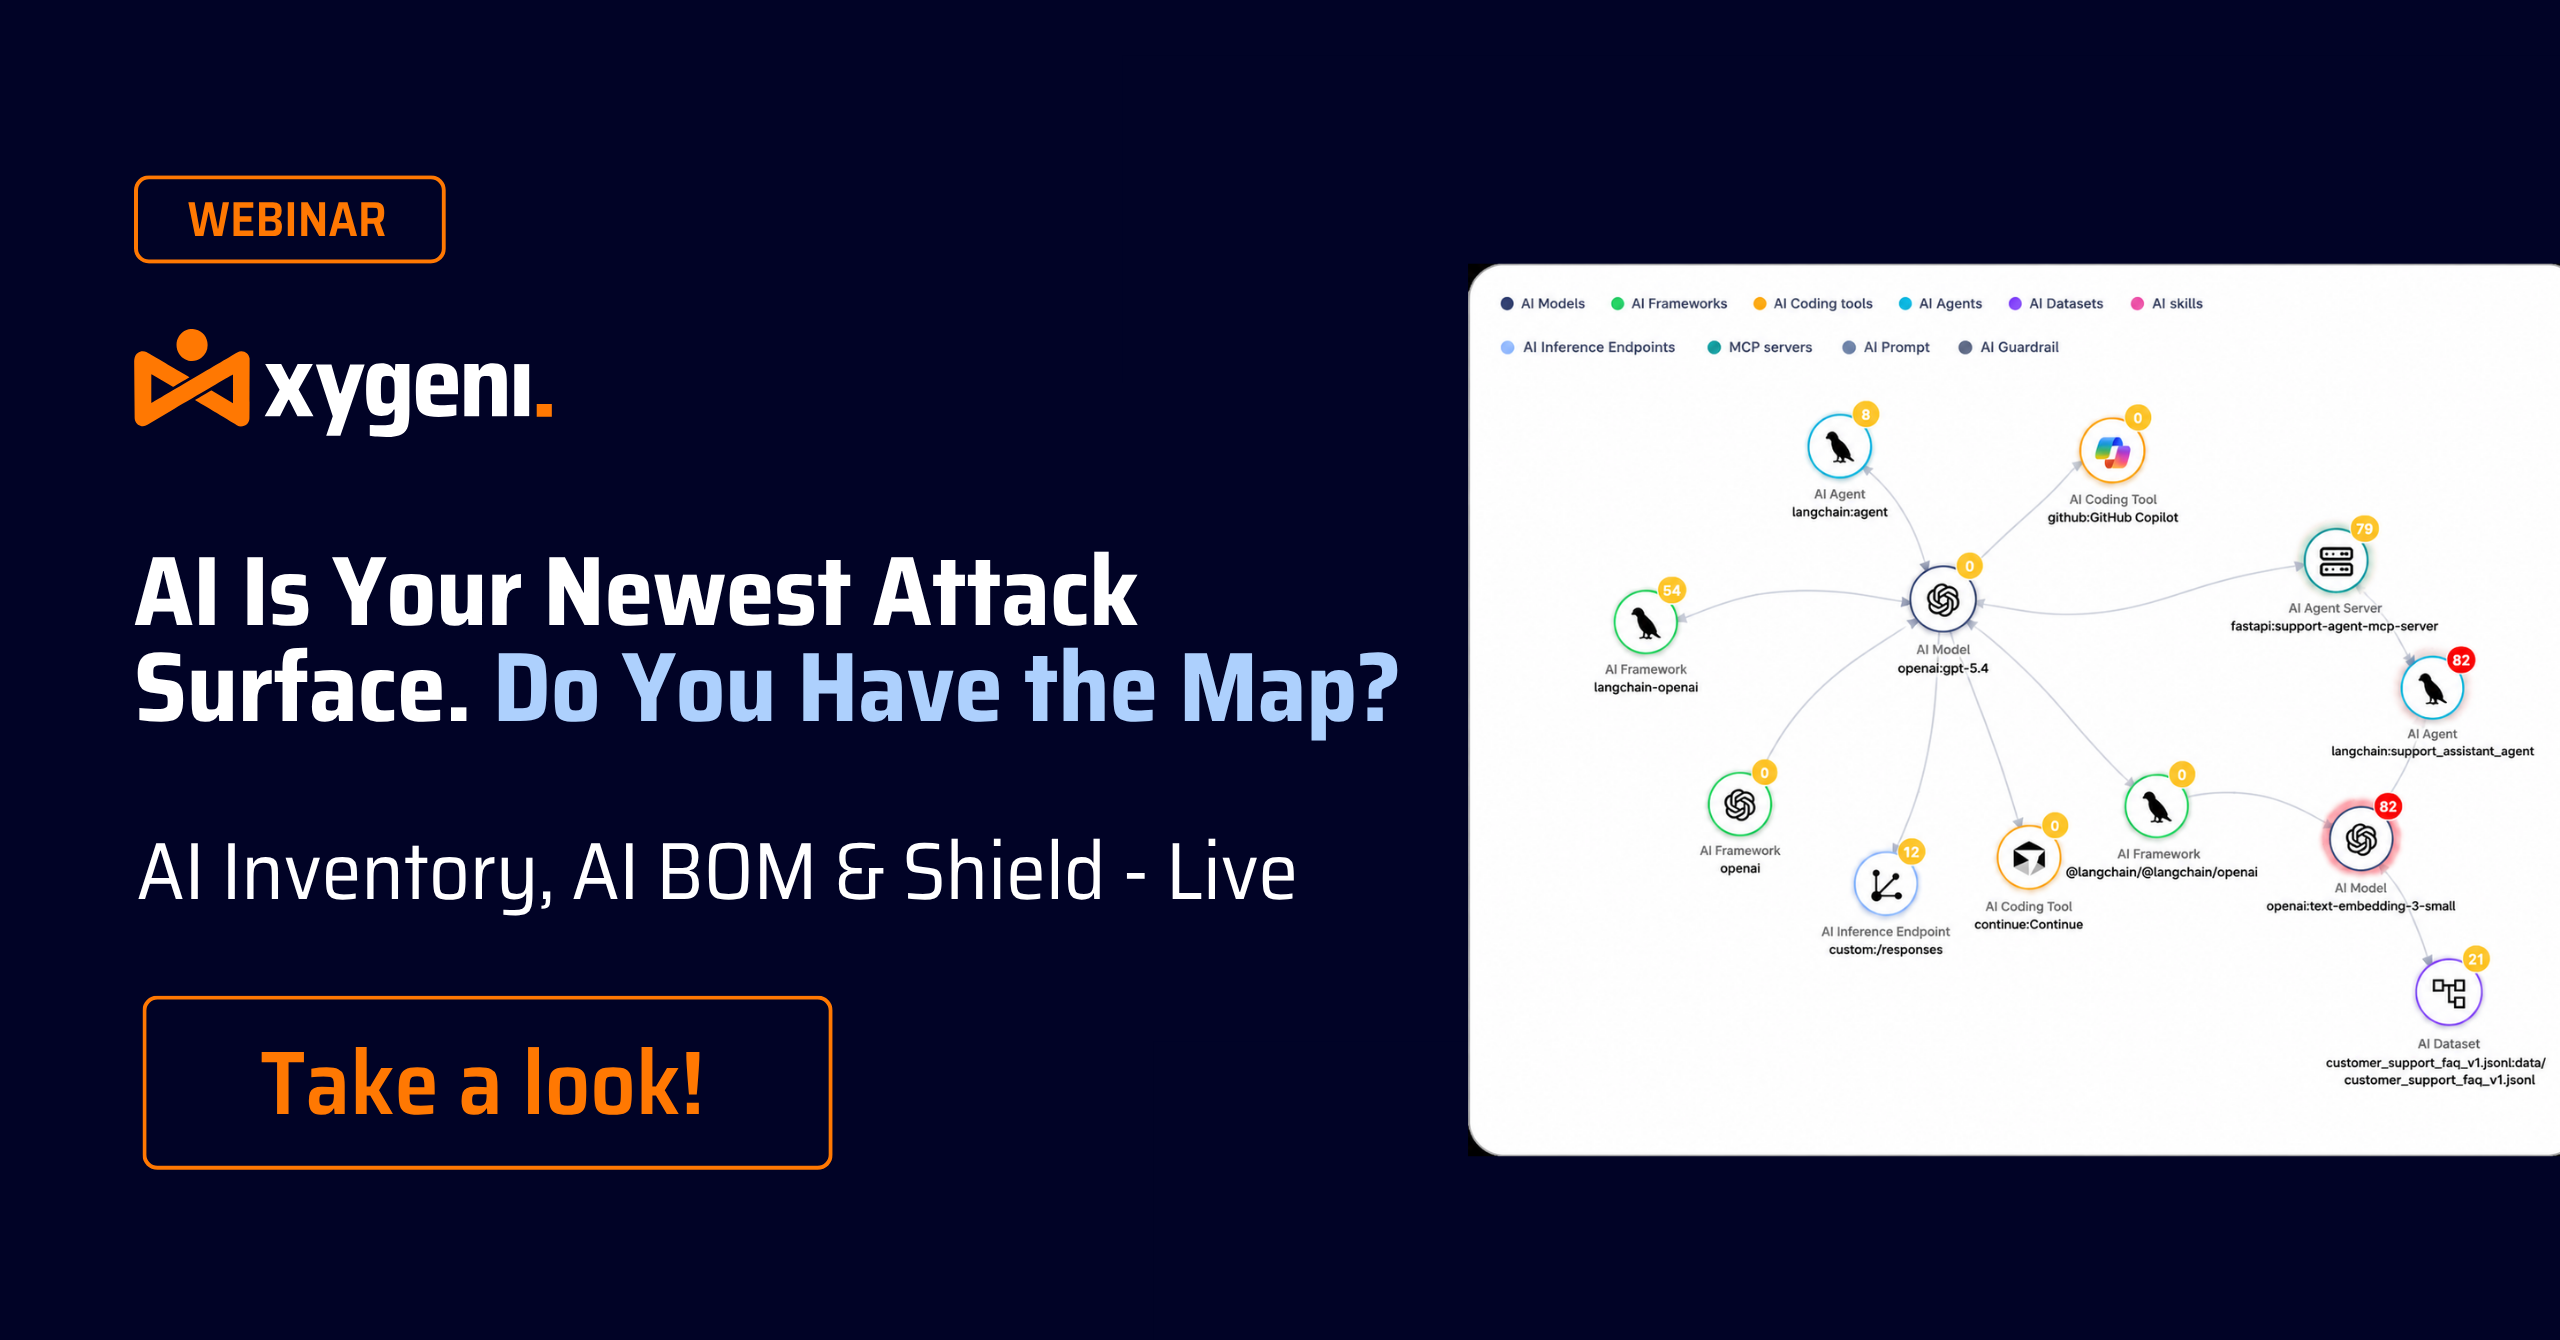
የሚቀጥለውን የዌቢናራችንን ይመልከቱ! የAI ኮድ አጋሮች የጥቅል ስሞችን እያስመሰሉ ነው፣ እና አጥቂዎች እነዚያን የውሸት ስሞች በማልዌር እየመዘገቡ ነው። በዚህ ክፍለ ጊዜ፣ የAI ኢንቨስትመንት እና የAI BOM በሶፍትዌርዎ ውስጥ እያንዳንዱን ሞዴል፣ ወኪል እና በAI-የተዋወቀ ጥገኝነት በማሳየት አጠቃላይ የAI ስነ-ምህዳርዎን እንዴት በቀጥታ ካርታ እንደሚሰሩ ያያሉ። Xygeni እንዴት እንደሆነ ይወቁ Shield ፊርማ ከመኖሩ በፊት ተንኮል አዘል ፓኬጆችን ያግዳል፣ በፊርማ ላይ የተመሰረቱ ስካነሮች ክፍት የሚተዉትን ክፍተት ይዘጋል። slopsquatting ቀጣዩን የAI ጥቆማ ወደ መግቢያ ነጥብ ከመቀየሩ በፊት ሶፍትዌርዎን እንዴት ደህንነቱ የተጠበቀ ማድረግ እንደሚችሉ ለማየት አሁን ይመልከቱ።
አሁን የእኛን የSafeDev Talk: Open Source, AI & The New Attack Surface: Weaponized Code, Smarter Defenses ይመልከቱ። AI እና Open Source ዘመናዊ ሶፍትዌርን እንደገና እንደሚገልጹ ሁሉ የጥቃቱ ገጽታ ከመቼውም ጊዜ በበለጠ ፍጥነት እየሰፋ ነው። ከጥገኝነት አደጋዎች እና ከአቅርቦት ሰንሰለት ሰርጎ መግባት እስከ AI-የሚመራ የብዝበዛ ትውልድ፣ አጥቂዎች እየተሻሻሉ ነው፣ እና ተከላካዮችም እንዲሁ። AI እና አውቶሜሽን ክፍት ምንጭ ደህንነትን እንዴት እየቀየሩ እንደሆነ ለማሰስ ከ Red Hat፣ TikTok እና Xygeni ባለሙያዎች ጋር ይቀላቀሉ። በዘመናዊ የሶፍትዌር አቅርቦት ሰንሰለት ውስጥ የመቋቋም፣ ግልጽነት እና እምነትን እንዴት መገንባት እንደሚቻል ለማወቅ አሁን ይመልከቱ!
የሚቀጥለውን የSafeDev ንግግራችን ይቀላቀሉ፡ AI ቀድሞውኑ በእርስዎ ውስጥ ገብቷል SDLC. አሁን ምን? AI የሶፍትዌር አቅርቦት ሰንሰለትዎን በር እያንኳኳ አይደለም፤ አስቀድሞም ውስጥ ነው። ተባባሪ አብራሪዎች፣ ወኪሎች፣ የMCP አገልጋዮች እና በAI የሚመነጩ ጥገኝነቶች ኮድ እንዴት እንደሚገነባ፣ እንደሚገመገም እና እንደሚላክ እንደገና እየቀረጹ ነው። በዚህ SafeDev Talk፣ የOWASP መሪዎች እና የAppSec ባለሙያዎች ይህ ለደህንነትዎ አቀማመጥ ምን ማለት እንደሆነ፣ የአስተዳደር ሞዴሎች እየተበላሹ ያሉበትን ቦታ እና የምህንድስና ቡድኖችን ሳያዘገዩ ምን ተግባራዊ መቆጣጠሪያዎች እንደሚሰሩ ይገልጻሉ። ለኢንጂነሮችዎ ችግር ሳይሆኑ በAI የታገዘ ልማትን የሚከላከሉ ተግባራዊ መቆጣጠሪያዎችን እንዴት ተግባራዊ ማድረግ እንደሚችሉ ተጨባጭ እና ተግባራዊ ሊሆኑ የሚችሉ ምክሮችን (ንድፈ ሐሳብ ብቻ ሳይሆን) ይጠብቁ። አሁኑኑ ይመዝገቡ!
AI አሁን በዘመናዊ የሶፍትዌር አቅርቦት ውስጥ ዋና የማስፈጸሚያ ንብርብር ነው፣ የመተግበሪያ ደህንነት እና የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች እንዴት እንደሚነደፉ እና እንደሚለኩ እንደገና ይቀርፃል። ድርጅቶች ለ2026 ሲዘጋጁ፣ አጥቂዎች አውቶማቲክ፣ እምነት እና በAI-ተኮር የስራ ፍሰቶች እንዴት እንደሚጠቀሙ መረዳት ወሳኝ ነው። ይህ ሪፖርት የAppSec የስጋት ሞዴልን በማስረጃ ላይ የተመሠረተ ትንተና ያቀርባል፣ የደህንነት እና የDevSecOps ቡድኖች ብቅ ያሉ አደጋዎችን እና ወደፊት ለመቆየት የሚያስፈልጉትን የመከላከያ ለውጦች እንዲረዱ ያግዛል። አሁኑኑ ይመልከቱት!
አሁን በጫና ስር ባሉ የሶፍትዌር አቅርቦት ሰንሰለቶች ላይ የSafeDev ንግግራችንን ይመልከቱ፡ 2025 ስለ ማልዌር እና ስለ AI እና ቀጥሎ ስለሚመጣው ነገር ምን እንዳስተማረን። 2025 ተቀይሯል። software supply chain securityአዳዲስ የጥቃት ሜካኒክስ (በAI የሚደገፍ ማልዌር፣ ራስን ማባዛት እና በመጠን ላይ ያለ የመተማመን ጥቃት) አሁን ያሉትን የመከላከያዎች ገደብ አጋልጠዋል። በ2025 ምን እንደተለወጠ እና የልማት እና የደህንነት ቡድኖች ለ2026 ምን አይነት ማስተካከያ ማድረግ እንዳለባቸው ለመረዳት በዚህ ባለሙያ የሚመራ ክፍለ ጊዜ ይቀላቀሉ። ክፍሉን አሁን ይመልከቱ!
ከሴፕቴምበር 11፣ 2026 ጀምሮ፣ CRA ለENISA በንቃት ጥቅም ላይ የዋለ ተጋላጭነትን ሪፖርት ለማድረግ 24 ሰዓታት ይሰጥዎታል፣ በገበያ ላይ ላሉ ምርቶችም ቢሆን፣ እና አብዛኛዎቹ ቡድኖች እስካሁን ድረስ ለዚያ የስራ ፍሰት የላቸውም። በዚህ ክፍለ ጊዜ፣ እውነተኛውን ሂደት በቀጥታ ያያሉ፡- አንድ መፍጠር SBOM የትኞቹ የምርት ስሪቶች እንደተጎዱ ለማወቅ፣ እውነተኛ አደጋን ከጫጫታ ለመለየት ግኝቶቹን ተደራሽ እና የብዝበዛ ትንተና በመጠቀም መፈተሽ እና አንድ ግኝት ሪፖርት ሊደረግበት ወደሚችል ክስተት በሚሸጋገርበት ጊዜ ትክክለኛው ሰው እንዲያውቅ ማሳወቂያዎችን ማዘጋጀት። የCRA የማሳወቂያ ሰዓትን ከህጋዊ የጊዜ ገደብ ወደ ቡድንዎ ጫና ውስጥ ሊገባ ወደሚችልበት የስራ ፍሰት እንዴት መቀየር እንደሚችሉ ለማየት አሁን ይመዝገቡ።
የቪብ ኮዲንግ የሶፍትዌር አቅርቦትን እያፋጠነ ነው፣ ነገር ግን አደጋንም እያፋጠነ ነው። በአይአይ የሚመነጩ ኮድ እና በራስ ገዝ የሚንቀሳቀሱ ወኪሎች ልማትን እንደገና ስለሚቀይሩ፣ ባህላዊ የAppSec መቆጣጠሪያዎች ፈጣን ማጭበርበሮችን፣ በቅዠት የተቀረጸ ኮድን እና በራስ-ሰር የአቅርቦት ሰንሰለት መጋለጥን ለመለየት በቂ አይደሉም። ተገቢ አስተዳደር ከሌለ፣ ደህንነቱ ያልተጠበቁ ቅጦች በማሽን ፍጥነት ወደ ምርት ሊዛመቱ ይችላሉ። የድርጅትዎ ትልቁ የአይአይ አደጋ ከመሆኑ በፊት የቪብ ኮዲንግን እንዴት ደህንነቱ የተጠበቀ ማድረግ እንደሚችሉ ይወቁ።
አሁን የእኛን የዌብናር ቪቤ ኮዲንግ ያለችግር ይመልከቱ። AI ሶፍትዌር እንዴት እንደሚገነባ እየቀየረ ሲሆን፣ ኮፒሎተሮች እና የAI ወኪሎች እየጨመረ የሚሄድ የምርት ኮድ እያመነጩ ነው። በዚህ ክፍለ ጊዜ፣ በአይኢ ውስጥ በቀጥታ የተፈጠረ ኮድን እንዴት ደህንነቱ በተጠበቀ ሁኔታ ማግኘት እንደሚችሉ፣ በእውነተኛ ጊዜ የተጋላጭነት ምርመራ፣ guardrails ለኮፒሎት እና ተደራሽ በሆነ መልኩ ላይ የተመሠረተ ቅድሚያ መስጠት። በአይአይ የታገዘ ማስተካከያ ገንቢዎች ችግሮችን በብቃት እንዲፈቱ እና ቁጥጥር ሳያጡ ደህንነቱ የተጠበቀ፣ በአይአይ የሚመራ ሶፍትዌር እንዲገነቡ እንዴት እንደሚረዳቸው ይወቁ። ደህንነቱ የተጠበቀ፣ በአይአይ የሚመራ ሶፍትዌር እንዴት ከመጀመሪያው መገንባት እንደሚችሉ ለማወቅ አሁን ይመልከቱ።
አሁኑኑ የSafeDev Talk ክፍላችንን ይመልከቱ፡ ማለቂያ የሌላቸው ተጋላጭነቶች። ብልጥ መከላከያዎች! የተጋላጭነት አስተዳደር እየተሻሻለ ነው፣ እና ባህላዊ መሳሪያዎች ከአሁን በኋላ በቂ አይደሉም። ዘመናዊ ስጋቶች ብልህ የአደጋ ሞዴሎችን፣ የእውነተኛ ጊዜ ቅድሚያ መስጠትን እና የሶፍትዌር አቅርቦት ሰንሰለትን ለማስጠበቅ አዲስ አቀራረብን እንዴት እንደሚጠይቁ ለማሰስ ይቀላቀሉን። የAppSec ስትራቴጂዎን ለማጠናከር እና ከዛሬው ተለዋዋጭ የአደጋ ገጽታ ቀድመው ለመቆየት በባለሙያ ግንዛቤዎች የተሞላውን ይህን ክፍለ ጊዜ እንዳያመልጥዎ!
አሁን የእኛን የSafeDev Talk ከኮድ እስከ Runtime ይመልከቱ። ብዙ ቡድኖች በማይንቀሳቀስ ትንተና ላይ ከፍተኛ ኢንቨስት ያደርጋሉ፣ ነገር ግን ተጋላጭነቶች አሁንም ወደ ምርት ይገባሉ። ተግዳሮቱ የመሳሪያዎች እጥረት አይደለም፤ እውነተኛ አደጋን ለመረዳት አውድ እጥረት ነው። በዚህ ባለሙያ በሚመራ ክፍለ ጊዜ፣ ዘመናዊው AppSec በአንድ እይታ ላይ ለምን መተማመን እንደማይችል እና የኮድ ደረጃ እና የሩጫ ጊዜ ግንዛቤዎችን ማዋሃድ ቡድኖች በህይወት ዑደቱ ውስጥ ተጋላጭነቶችን በተሻለ ሁኔታ እንዲለዩ፣ እንዲያስቀድሙ እና እንዲያርሙ እንዴት እንደሚረዳቸው እንመረምራለን። የአሁኑ አቀራረቦች የት እንደሚሳሳቱ እና የበለጠ የተሟላ፣ አውድ-ተኮር የደህንነት ስትራቴጂ እንዴት መገንባት እንደሚቻል ለመረዳት አሁን ይመልከቱ።
የአመቱን የመጨረሻ የSafeDev ውይይት አሁን ይመልከቱ እና የእርስዎን ደረጃ ያሳድጉ Software Supply Chain Security! የ2024ቱን ወሳኝ ትምህርቶች ሲጎበኙ፣ የቅርብ ጊዜ አዝማሚያዎችን ሲያገኙ እና ለ2025 ተግዳሮቶች ለመዘጋጀት ተግባራዊ ግንዛቤዎችን ሲያጋሩ ከፍተኛ የኢንዱስትሪ ባለሙያዎችን ይቀላቀሉ። ይህ ዌቢናር የተዘጋጀው ፈጠራን ለመፍጠር እና በተለዋዋጭነት ውስጥ ወደፊት ለመራመድ ለሚፈልጉ የደህንነት ባለሙያዎች እና የልማት ቡድኖች ነው። software supply chain security ዓለም። አሁን ይመልከቱት!
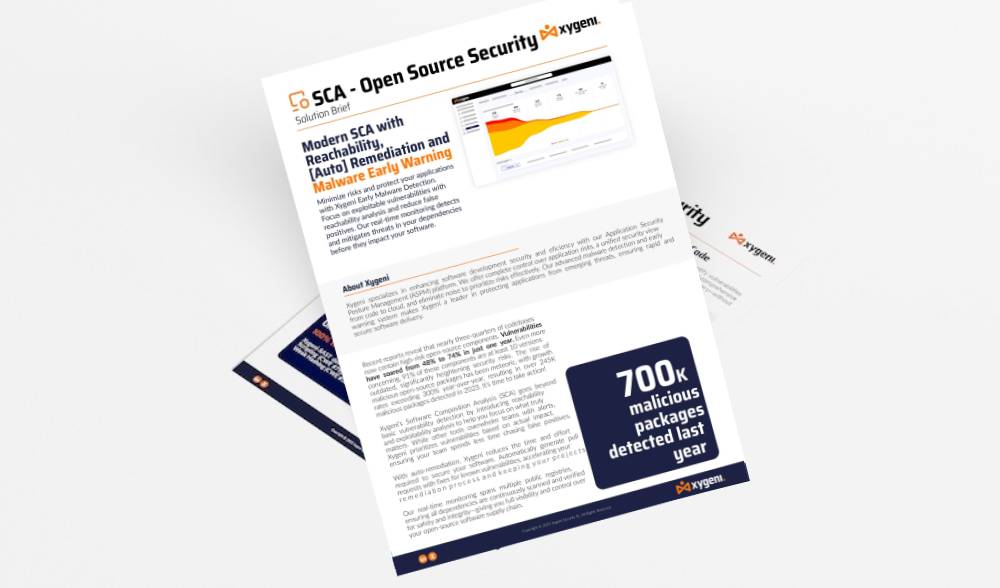
የዚጄኒ SCA Open Source Security መፍትሄው አስፈላጊ ነው። ሲታተሙ ጎጂ ፓኬጆችን ይቃኛል እና ያግዳል፣ ይህም ማልዌር እና ተጋላጭነቶች ወደ ስርዓቶችዎ ውስጥ የመግባት አደጋን በእጅጉ ይቀንሳል። አጠቃላይ ክትትልችን በርካታ የህዝብ መዝገቦችን ይሸፍናል፣ ሁሉም ጥገኝነቶች ለደህንነት እና ለታማኝነት መፈተሻቸውን ያረጋግጣል። Xygeni የቡድንዎን ችሎታም ያሻሽላል...
አሁን የእኛን የSafeDev ውይይት ይመልከቱ፡ በAI-powered DevSecOps - በደመና ሚዛን የደህንነት ኦርኬስትራ ማድረግ። ደህንነት በዘመናዊ ልማት ውስጥ የኋሊት ሊታሰብበት አይችልም፣ እና AI ሶፍትዌርን እንዴት እንደምንገነባ፣ እንደምንጠብቅ እና እንደምንሰፋ እያስተካከለ ነው። በዚህ ክፍል፣ ባለሙያዎቹ በመላው ዓለም እውነተኛ ብልህ ኦርኬስትራ ለማግኘት ከመጠገን እና ከመቃኘት ባሻገር እንዴት መሄድ እንደሚቻል ያጠኑታል። SDLCከ AI-ተኮር የተጋላጭነት አስተዳደር እስከ አብሮገነብ guardrails in CI/CD እና የሩጫ ጊዜ፣ ይህ ንግግር ሊሰፋ የሚችል፣ ደመና-ተኮር AppSec ምን እንደሚመስል በጥልቀት ይዳስሳል። አሁኑኑ ይመልከቱት!
ይመልከቱ እና በጥልቀት ይመርምሩ፡- ከጊዜ ወደ ጊዜ እየጨመረ የመጣውን የውሂብ ጥሰቶች እና ተጋላጭነቶች ከግምት ውስጥ በማስገባት ደህንነቱ የተጠበቀ አፕሊኬሽኖች አስቸኳይ አስፈላጊነት፤ ደህንነቱ የተጠበቀ፣ ሊሰፋ የሚችል ሶፍትዌር የመገንባት ወቅታዊ ተግዳሮቶች፣ የተዘጉ የስራ ፍሰቶችን፣ በርቀት ቡድኖች መካከል ያሉ የግንኙነት ክፍተቶችን እና ክፍት ምንጭ ሶፍትዌር (OSS) ከማዋሃድ ጋር ተያይዘው የሚመጡ አደጋዎችን ጨምሮ፤ እና ሌሎችንም ይመልከቱ። ጫጫታውን እንዴት መቀነስ እንደሚችሉ ይወቁ እና በጣም ወሳኝ በሆኑ ስጋቶች ላይ ያተኩሩ። እንዳያመልጥዎ!
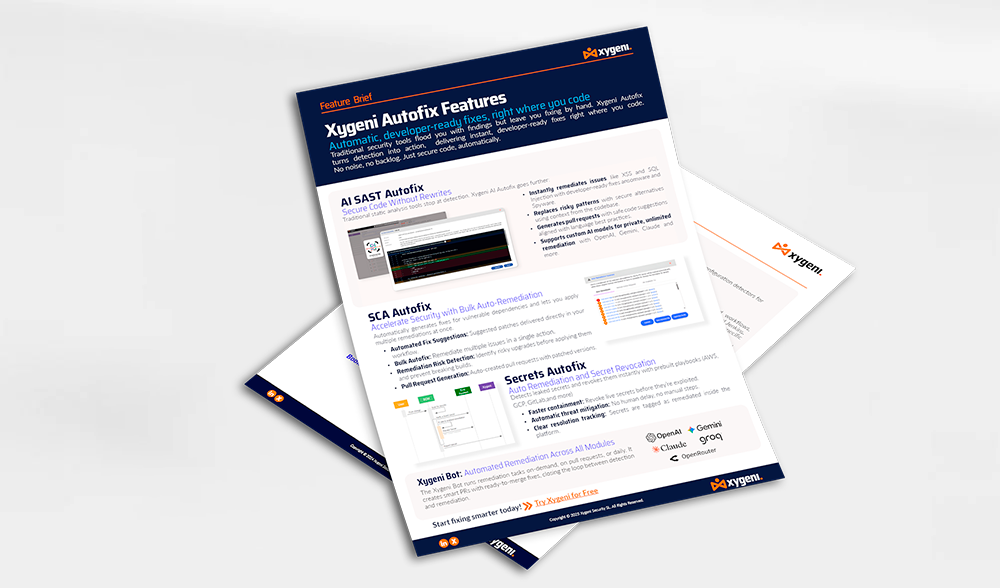
አውቶማቲክ፣ ለገንቢ ዝግጁ የሆኑ ጥገናዎች፣ ልክ ኮድ የሚሰጡበት ቦታ፣ ባህላዊ የደህንነት መሳሪያዎች በግኝቶች ያጥለቀልቁዎታል ነገር ግን በእጅዎ እንዲጠግኑ ይተዉዎታል። Xygeni Autofix ማወቂያን ወደ ተግባር ይለውጣል፣ ፈጣን፣ ለገንቢ ዝግጁ የሆኑ ጥገናዎችን ኮድ በሚያደርጉበት ቦታ ያቀርባል። ምንም ጫጫታ የለም፣ ምንም የመጠባበቂያ ጊዜ የለም። ኮድን በራስ-ሰር ደህንነቱ የተጠበቀ ያድርጉ።
አሁን የእኛን የSafeDev ውይይት ይመልከቱ፡ ኦዲቱን እንዴት ማለፍ ይቻላል? ከ ISO፣ NIST እና CRA ጋር የተጣጣመ እውነተኛ AppSec መገንባት። ዛሬ፣ ደህንነቱ የተጠበቀ ኮድ በቂ አይደለም፤ ማረጋገጥ ያስፈልግዎታል። እንደ ISO 27001፣ NIST CSF፣ CRA፣ DORA እና NIS-2 ያሉ ማዕቀፎች ማዕከላዊ ደረጃን በመያዝ፣ ድርጅቶች ለምርመራ የሚቆሙ ለኦዲት ዝግጁ የሆኑ የAppSec ፕሮግራሞችን መገንባት አለባቸው። በዚህ ክፍል፣ ባለሙያዎቹ ከፖሊሲ ወደ ተግባር እንዴት እንደሚሸጋገሩ፣ ተገዢነትን እንዴት እንደሚያካትቱ ይዳስሳሉ። CI/CDእና የምህንድስና፣ የደህንነት እና የGRC ቡድኖችን በትክክል በሚፀድቀው ነገር ላይ አሰናድተዋል። አሁኑኑ ይመልከቱት!
የሚቀጥለውን የSafeDev ውይይት እና የDevSecOps ስትራቴጂዎን አብዮት ያድርጉበት! የDevSecOps ስትራቴጂዎን እንዴት እንደሚለውጥ እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ከሚከሰቱ አደጋዎች እንዴት እንደሚያጠናክር ይመርምሩ። ይህ ክፍለ ጊዜ እየጨመረ በመጣው ውስብስብ ተጋላጭነት ገጽታ ውስጥ ወደፊት ለመራመድ ለተዘጋጁ የሳይበር ደህንነት መሪዎች እና የልማት ቡድኖች የተዘጋጀ ነው። ክፍሉን አሁን ይመልከቱት!
የSafeDev ንግግራችንን ይመልከቱ፡ AI Unleashed፡ በመተግበሪያ ደህንነት ውስጥ ብቅ ያሉ ስጋቶችን እና መከላከያዎችን ማሰስ። AI የሳይበር ደህንነትን ሲቀይር፣ በመተግበሪያ ደህንነት ላይ ያለው ተጽእኖ ኃይለኛ እና ግልጽ ነው። ከፖሊሞርፊክ ማልዌር እስከ ሞዴል ማዛባት እና ፈጣን መርፌ፣ አጥቂዎች ብልህ ጥቃቶችን ለመፍጠር AIን እየተጠቀሙ ነው፣ እና ተከላካዮች በፍጥነት ለማግኘት እና ለመቀነስ AIን እየተጠቀሙ ነው። የእኩልታውን ሁለቱንም ጎኖች ለመረዳት እና የAppSec ፕሮግራምዎን AI እንዴት ዝግጁ ማድረግ እንደሚችሉ ይወቁ።
የመጀመሪያውን የ2025 SafeDev Talk ይመልከቱ እና የእርስዎን ደረጃ ከፍ ያድርጉት Open Source Security ስልቶች! ከ2024 ቁልፍ ትምህርቶችን፣ ዘመናዊ የመከላከያ ዘዴዎችን እና የOSS ደህንነት የወደፊት ዕጣ ፈንታን ሲመረምሩ ከከፍተኛ ባለሙያዎች ይስሙ። ይህ ከሚለዋወጠው የስጋት ገጽታ ቀድመው ለመቆየት እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ለመጠበቅ ቅድመ-ጥንቃቄ ስልቶችን ለመማር እድልዎ ነው!
ይህ ሪፖርት በሳይበር ጥቃቶች የሶፍትዌር አቅርቦት ሰንሰለቶችን ኢላማ ማድረግን እየጨመረ መምጣቱን፣ በክፍት ምንጭ ጥገኝነቶች ውስጥ ያሉ ተጋላጭነቶችን በመጠቀም እና CI/CD pipelineዎች. እንደ DORA እና NIS2 ያሉ ደንቦች የተገዢነት መስፈርቶችን እያጠናከሩ በመሆናቸው፣ ጠንካራ የደህንነት እርምጃዎችን መውሰድ አስፈላጊ ነው። የድርጅትዎን አፈጻጸም ያሻሽሉ software supply chain securityበ2025 እየተሻሻሉ ያሉ የሳይበር ስጋቶችን ለመቋቋም የሚያስችል አጠቃላይ መመሪያችንን በመጠቀም ማረጋገጥ!
የደህንነት ቡድኖች ብዙውን ጊዜ የሚተማመኑት በ SCA ና SAST በተናጠል፣ ይህም ወደ ንቁ ድካም፣ የተበታተኑ ግንዛቤዎች እና ወደማይገኙ አደጋዎች ሊያመራ ይችላል። ከነሱ መካከል ከመምረጥ ይልቅ፣ ትክክለኛው ፈተና ለጠንካራ የደህንነት አቋም አብረው እንዲሰሩ እንዴት ማድረግ እንደሚቻል ነው። የSafeDev ንግግራችንን ይመልከቱ እና ለምን እንደሆነ ያስሱ። SCA ብቻውን በቂ አይደለም፣ የተደራሽነት ትንተና የውሸት አወንታዊ ነገሮችን እንዴት እንደሚቀንስ፣ ለምን SAST በAppSec ሽፋን ውስጥ ወሳኝ ክፍተቶችን እና ሌሎችንም ይሞላል። አሁን ይመልከቱት!
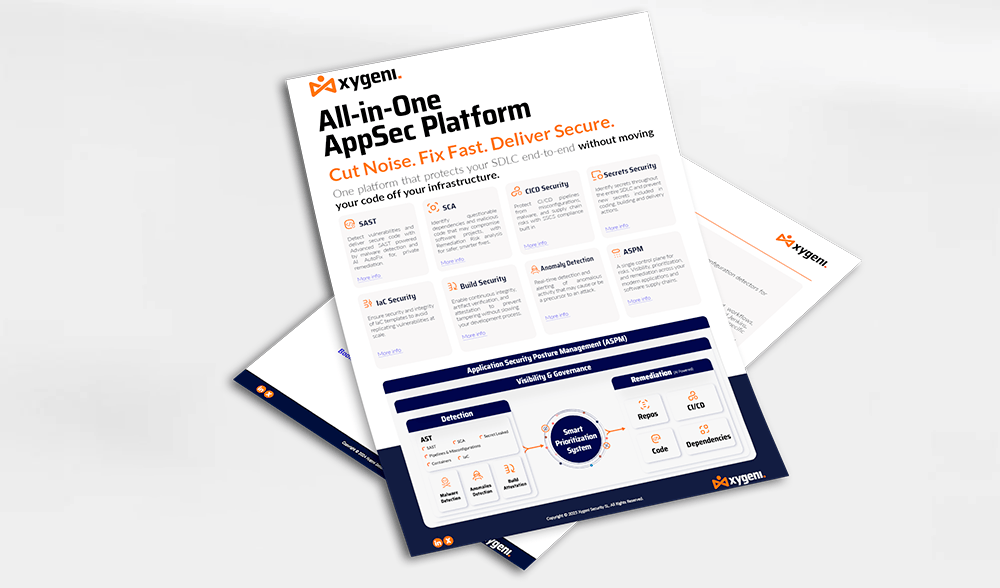
የXygeni ልዩ ችሎታዎች በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ሙሉ ታይነትን ይሰጣሉ፣ ይህም ከሶፍትዌር አቅርቦት ሰንሰለታቸው ጋር የተያያዙ አደጋዎችን ለመገምገም፣ በጣም ወሳኝ የሆኑትን ክፍሎች ለመለየት እና ቅድሚያ ለመስጠት እና ዓለም አቀፍ እና ዝርዝር የደህንነት አቋማቸውን ውጤታማ እና ቀልጣፋ በሆነ ጥረት ለመገምገም እና ለማሻሻል ስልታዊ ሂደትን ያስችላል ...
Application Security Posture Management (ASPM) በየቀኑ ትኩረትን እየሳበ ነው። ሆኖም፣ የእሱ ልዩ ተግባራት ለሁሉም ሰው ሙሉ በሙሉ ግልጽ ላይሆኑ ይችላሉ ቦታዎን አሁኑኑ ይጠብቁ! የSafeDev ንግግራችንን ይቀላቀሉ “ያስፈልገዎታል? ASPM "በህይወትህ ውስጥ?" ከሳይበር ደህንነት ባለሙያዎች ጋር በመሆን የሳይበር ደህንነት ባለሙያዎችን ጄምስ ቤርቶቲ፣ ዊሊያም ፓልም እና ሉዊስ ጋርሲያ ጋር በመሆን የ"እምቅ አቅም" ለማጥናት ASPM እንደ ሁሉን አቀፍ የመተግበሪያ ደህንነት መፍትሄ እና ድርጅትዎን ማብቃትዎን ይቀጥሉ!
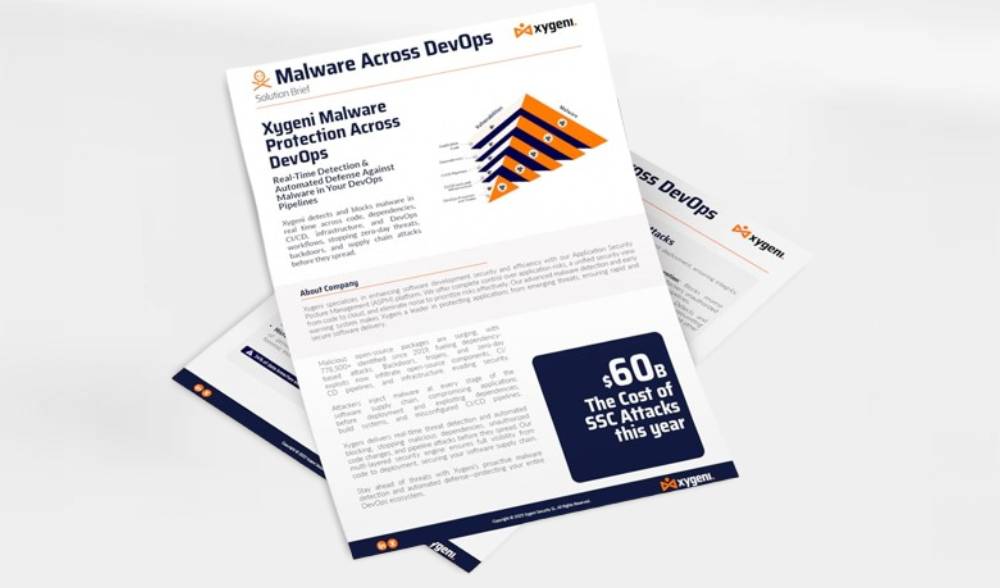
የXygeni's Malware Detection for DevOps መፍትሔ በሶፍትዌር አቅርቦት ሰንሰለትዎ ውስጥ ከተተከለ ተንኮል አዘል ኮድ በእውነተኛ ጊዜ ጥበቃ ይሰጣል። የእርስዎን SCM ና CI/CD ተንኮል አዘል ዌር፣ የኋላ በሮች እና አጠራጣሪ ቅርሶች ምርት ላይ ከመድረሳቸው በፊት ለመለየት የሚያስችሉ አካባቢዎች። በልማት ሂደቱ መጀመሪያ ላይ በማዋሃድ፣ Xygeni ቡድኖች ከምንጩ ላይ ስጋቶችን እንዲያግዱ ይረዳል። መፍትሄው ፈጣን...ን ይደግፋል።
የSafeDev ንግራችንን ይመልከቱ እና የAppSec ስትራቴጂዎን ይቀይሩ! ለምን እንደሆነ ይወቁ ASPM (Application Security Posture Management) ንቁ ድካምን ለማሸነፍ፣ የደህንነት ግንዛቤዎችን አንድ ለማድረግ እና እውነተኛ አደጋዎችን ቅድሚያ ለመስጠት ቁልፉ ነው። ከፍተኛ የሳይበር ደህንነት ባለሙያዎች ወደፊት እንዲቀጥሉ የሚያግዙዎትን ተግባራዊ ስልቶችን በማጋራት የAppSec እና DevSecOpsን የወደፊት ሁኔታ በጥልቀት ይመረምራሉ። የደህንነት የስራ ፍሰቶችን እንዴት ማመቻቸት እና እንከን የለሽ የDevSecOps ስትራቴጂ መገንባት እንደሚችሉ ለመማር ይህንን እድል እንዳያመልጥዎት። አሁኑኑ ይመልከቱት!
አሁን የእኛን SafeDev Talk ይመልከቱ፡ በነባሪነት ደህንነቱ የተጠበቀ፡- በራስ-ሰር ማረም AppSecን እንዴት እየቀረጸ ነው? “በነባሪነት ደህንነቱ የተጠበቀ” ከአሁን በኋላ አማራጭ አይደለም፤ አዲሱ መነሻ ነው። በAI የተፈጠረ ኮድ፣ የተካተቱ የAI ክፍሎች እና በመብረቅ ፈጣን የልማት ዑደቶች፣ ባህላዊ የደህንነት በሮች እያጡ ነው። መልሱ? ገንቢዎች በሚኖሩበት ቦታ የሚሰራ ንቁ መከላከያዎች እና ተግባራዊ ራስ-ሰር ማረም። አሁን ይመልከቱ እና በዘመናዊ AppSec ውስጥ የሚቀጥለውን እርምጃ ይውሰዱ!
የሶፍትዌር ቅንብር ትንተናን እንዴት መቀየር እንደሚቻል ለማወቅ የSafeDevTalk ኦክቶበር እትማችንን ይመልከቱ (SCA) እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ከሚከሰቱ አደጋዎች ይጠብቁ።
ይህ ክፍለ ጊዜ የተዘጋጀው ዛሬ ባለው ውስብስብ የክፍት ምንጭ ተጋላጭነት ገጽታ ውስጥ ወደፊት ለመራመድ ለሚፈልጉ የሳይበር ደህንነት መሪዎች እና የልማት ቡድኖች ነው።
ለመከላከል ስልቶችን ያግኙ CI/CD pipelineእንደ ቀጥተኛ እና ቀጥተኛ ያልሆነ የPPE፣ የማልዌር መርፌዎች እና ሌሎችም ያሉ ብቅ ያሉ ስጋቶችን ለመከላከል።
ይህ eBookበXygeni የቅድመ-ሽያጭ ኃላፊ ሉዊስ ጋርሲያ የተጻፈው፣ በደህንነት አደጋዎችን ለመለየት፣ ለመከላከል እና ምላሽ ለመስጠት በባለሙያ መመሪያችን አማካኝነት ከአጥቂዎች ቀድመው እንዲቆዩ ይረዳዎታል። CI/CD pipelines!
በክፍት ምንጭ ሶፍትዌር (OSS) ላይ ተጽዕኖ የሚያሳድሩትን የቅርብ ጊዜ የማልዌር ስጋቶች ለማሰስ "በክፍት ምንጭ ውስጥ በእውነተኛ ጊዜ የማልዌር ማወቂያ" ዌብናራችንን ይመልከቱ። የOSS ተቀባይነት እየጨመረ ሲሄድ የስጋት መጠን እና ውስብስብነትም እንዲሁ እየጨመረ ይሄዳል፣ ይህም ለገንቢዎች እና ለድርጅቶች አዳዲስ ተግዳሮቶችን ያቀርባል። ይህ አስተዋይ ክፍለ ጊዜ የOSS ጥገኝነቶችዎን ከተንኮል ጥቃቶች ለመጠበቅ የቅርብ ጊዜ አዝማሚያዎችን፣ ብቅ ያሉ ስጋቶችን እና የላቁ ስልቶችን ያጋልጣል። አሁኑኑ ይመልከቱት!
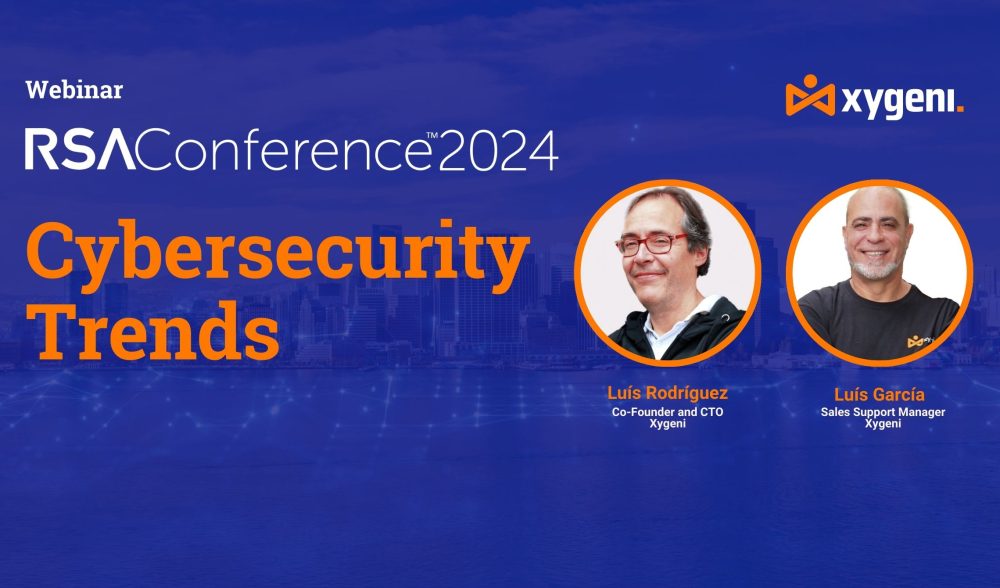
በሳን ፍራን በሚካሄደው የRSA ኮንፈረንስ 2024 ላይ መድረስ አልቻሉምcisኮ? ችግር የለም! የእኛን ልዩ የዌብናር ፕሮግራም ይመልከቱ እና በሳይበር ደህንነት ላይ ከተደረጉ ለውጦች ጀምሮ በጣም ወሳኝ የሆኑ አዝማሚያዎችን ቀድመው ያግኙ። CISየሳይበር መከላከያ ዘመናዊ እድገቶችን በመምራት ረገድ ሚናዎች - ሁሉም በጠረጴዛዎ ላይ። በዚህ ዌቢናር፣ የሳይበር ደህንነት ዓለም ሊያቀርባቸው የሚችላቸውን በጣም የዘመኑ ግንዛቤዎችን እና ስልቶችን በጥልቀት ይዳስሳሉ!
የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ከጊዜ ወደ ጊዜ እየተስፋፉና አውዳሚ እየሆኑ መጥተዋል፣ ጋርትነር ደግሞ 45% የሚሆኑት ሁሉም ንግዶች በ2025 ጥሰት እንደሚደርስባቸው ተንብዮአል። የሳይበር ሴኩሪቲ ቬንቸርስ የዚህን ስጋት ክብደት የበለጠ አጉልቶ ያሳያል፣ በ2031 በሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ምክንያት የሚደርሰውን አስገራሚ ዓመታዊ ጉዳት 138 ቢሊዮን ዶላር እንደሚገመት ይገምታል። እነዚህ አስደንጋጭ ትንበያዎች ድርጅቶች ለድርጅቶቻቸው ቅድሚያ የመስጠት አጣዳፊ አስፈላጊነትን ያጎላሉ። SSCSእንዴት እንደሆነ ይወቁ!
በፍጥነት እያደገ ባለው የሶፍትዌር ልማት ዓለም ውስጥ የሶፍትዌር አቅርቦት ሰንሰለትን ማረጋገጥ ወሳኝ ጉዳይ ሆኗል። eBook በሶፍትዌር አቅርቦት ሰንሰለት ላይ የሚደርሱትን ስጋቶች ለመረዳት እና ለመቀነስ አጠቃላይ መመሪያ ይሰጣል፣ በተለይም በተከታታይ ውህደት/ቀጣይነት ባለው ማሰማራት ላይ ያተኩራል (CI/CD) ስርዓቶች...
የዚጄኒ Application Security Posture Management (ASPM) ትክክለኛ የባለቤትነት ቅኝትን ከላቀ ቅድሚያ ከሚሰጣቸው ችሎታዎች ጋር በማዋሃድ እነዚህን ተግዳሮቶች ለመፍታት ይረዳል። እንደ የንብረት ግንኙነቶች፣ ክብደት፣ ብዝበዛ፣ ተጋላጭነት፣ የንግድ ተጽዕኖ እና ሌሎች በደንበኛ የተገለጹ መስፈርቶች ያሉ የአውድ መረጃዎችን በማጤን፣ Xygeni አላስፈላጊ ጫጫታዎችን ይቀንሳል...
የእርስዎን ያመቻቹ CI/CD የመሳሪያ ውቅሮች፣ የደህንነት ክፍተቶችን ለይተው ይወቁ እና በXygeni የጥቃት ተጋላጭነትን ይቀንሱ። የደህንነት ምርጥ ልምዶችን በተከታታይ በማስፈጸም የውሸት አወንታዊ ነገሮችን ይቀንሱ እና የደህንነት መንሸራተትን ይከላከሉ፣ የDevOps የስራ ፍሰቶችዎ ደህንነቱ የተጠበቀ እና ታዛዥ ሆነው እንዲቀጥሉ ያረጋግጡ።
በDORA ላይ የመክፈቻ ወቅታችንን የSafeDev Talk ክፍልን አሁን ይመልከቱ እና በየጊዜው በሚለዋወጠው የፋይናንስ ደንብ ገጽታ ውስጥ ወደፊት ለመራመድ። ይህ ዌቢናር በተለይ ለፋይናንስ ተቋማት የተዘጋጀ ሲሆን የDORAን በአሠራር ደህንነት እና ተገዢነት ላይ ያለውን ተጽእኖ ለመዳሰስ ይረዳዎታል። ተግባራዊ ስልቶችን እና የባለሙያ ግንዛቤዎችን ያገኛሉ፣ ይህም ለወደፊቱ የተሻለ ዝግጅት ያደርግልዎታል!
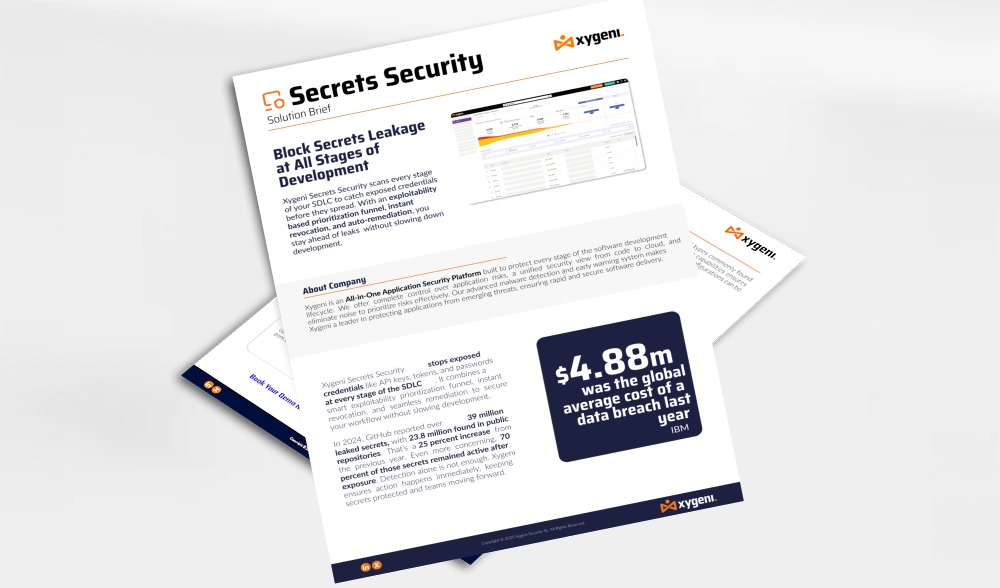
Xygeni Secrets Security እንደ አስተማማኝ ጥበቃዎ ሆኖ ያገለግላል፣ እንደ የይለፍ ቃላት፣ የኤፒአይ ቁልፎች እና ቶከኖች ያሉ ወሳኝ ሚስጥሮችን መፍሰስ ለመከላከል የተነደፈ። የሳይበር ስጋቶች ያለማቋረጥ እየተሻሻሉ ሲሄዱ፣ ወደ ጥሰት ከመድረሳቸው በፊት መፍሰስን የሚያውቅ ብቻ ሳይሆን በንቃት የሚከላከል መፍትሄ መኖሩ በጣም አስፈላጊ ነው። Xygeni ቡድኖችዎ በልበ ሙሉነት እንዲሰሩ ያስችላቸዋል፣ የልማት ምስጢሮችዎ ደህንነታቸው የተጠበቀ መሆኑን ያረጋግጣል...
አሁን ስለ ሴኩሪቲ ዊዝአውት ሲሎስ የSafeDev Talk ክፍላችንን ይመልከቱ እና ሁሉንም-በ-አንድ የAppSec መድረኮችን ስለመጠቀም እውነተኛ ዋጋ ይወቁ። ሲሎዎች ውጤታማ ለሆነ የአደጋ አስተዳደር ትልቅ እንቅፋት ሆነው ቀጥለዋል። ይህ ክፍለ ጊዜ ሁሉን-በአንድ መድረክን መቀበል የAppSec ስትራቴጂዎን እንዴት እንደሚያቀላጥፍ፣ በደህንነት እና በልማት ቡድኖች መካከል ያለውን ትብብር እንደሚያሻሽል፣ ከሚከሰቱ ስጋቶች ቀድመው እንዲቆዩ እንዴት እንደሚረዳዎት እና ሌሎችንም ይዳስሳል! አሁን ይመልከቱት እና መተግበሪያዎችዎን እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ደህንነት ለመጠበቅ ስልቶችን ያግኙ!
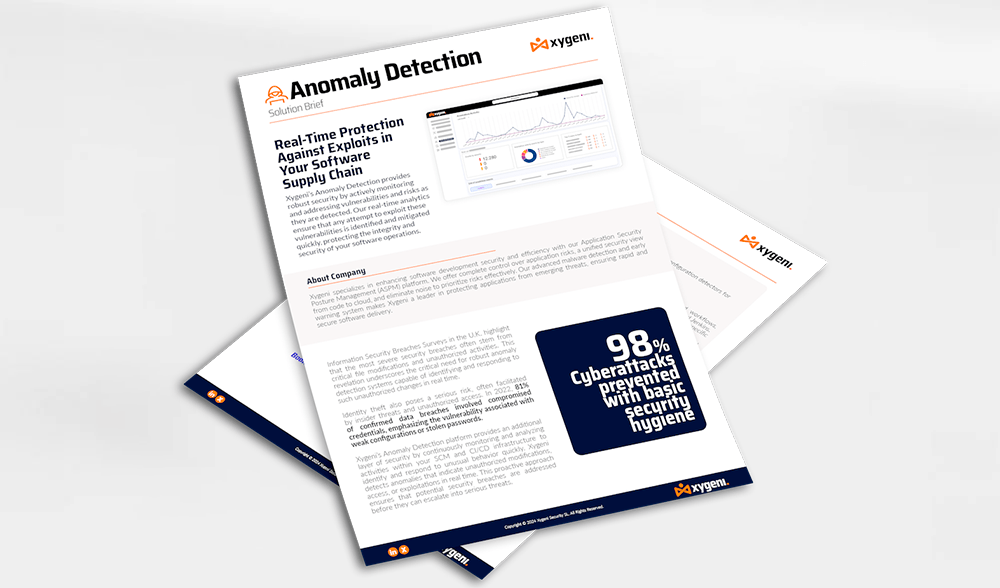
የXygeni Anomaly Detection መድረክ በእርስዎ ውስጥ ያሉትን እንቅስቃሴዎች ያለማቋረጥ በመከታተል እና በመተንተን ተጨማሪ የደህንነት ንብርብር ይሰጣል። SCM ና CI/CD ያልተለመዱ ባህሪያትን በፍጥነት ለመለየት እና ምላሽ ለመስጠት የሚያስችል መሠረተ ልማት። Xygeni ያልተፈቀዱ ማሻሻያዎችን፣ ተደራሽነትን ወይም ብዝበዛዎችን በእውነተኛ ጊዜ የሚያመለክቱ ያልተለመዱ ነገሮችን ያገኛል። ይህ ቅድመ-ዝግጅት አቀራረብ ...
የOSS ወሳኝ ሚና ቢኖርም፣ ውህደቱ በደህንነት ተግዳሮቶች የተሞላ ነው። የቅርብ ጊዜ ሪፖርቶች OSSን ኢላማ ያደረጉ የማልዌር ጥቃቶች መጨመርን ያጎላሉ፣ በ2022 ክስተቶች በ633% ጨምረው በ2023 ደግሞ በ245% ማደጋቸውን ቀጥለዋል። የተለመዱ የደህንነት እርምጃዎች፣ በCommon Vulnerabilities and Exposures (CVEs) በኩል የሚታወቁ ተጋላጭነቶችን በመለየት ላይ በእጅጉ ጥገኛ ናቸው፣ በቂ አይደሉም። እነዚህ እርምጃዎች ብዙውን ጊዜ በተጋላጭነት ሪፖርት ማድረግ መዘግየትን፣ የተወሰነ ሽፋን እና የተራቀቁ እና የዜሮ ቀን አደጋዎችን መለየት አለመቻልን ያካትታሉ...
አጠቃላይ የኛ ነጭ ወረቀት ለኮምፕሬቲቭ የNIST SP 800-204D ውስብስብ ነገሮችን በጥልቀት ይመረምራል SSCS ልምዶች እና በዛሬው የሶፍትዌር ልማት አካባቢ ያላቸው ጠቀሜታ። በዚህ አስተዋይ መመሪያ አማካኝነት፣ የሚከተሉትን ለማጠናከር የNIST መመሪያዎችን እንዴት መጠቀም እንደሚችሉ ጠቃሚ እውቀት ያገኛሉ። Software Supply Chain Security, ...
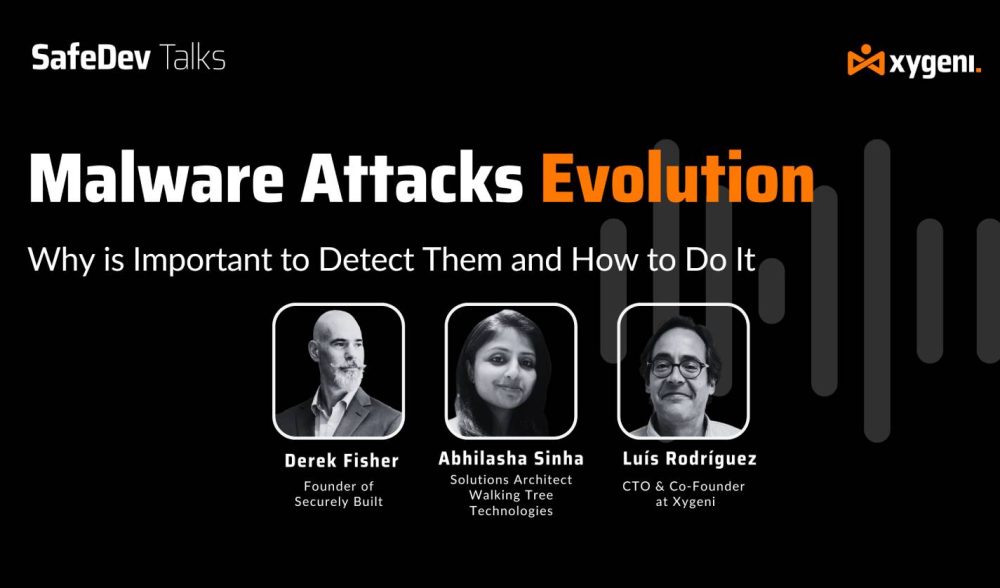
የSafeDevTalks አራተኛ እትም ታዋቂ የሳይበር ደህንነት ባለሙያዎችን ዴሪክ ፊሸር፣ አብሂላሻ ሲንሃ እና ሉዊስ ሮድሪጌዝ ያሳያል። ይህ ክፍል በሶፍትዌር ልማት ውስጥ በሶስተኛ ወገን እና ክፍት ምንጭ ክፍሎች ላይ መታመንን በተመለከተ ወሳኝ ርዕስን በጥልቀት ይመረምራል፣ የተደበቁ ተጋላጭነቶችን እና ብቅ ያሉ ስጋቶችን ያሳያል። ስለ ድብቅ ተጋላጭነቶች፣ ስለ መስፋፋት ስጋቶች፣ ስለ እውነተኛው ዓለም ጥሰቶች እና ሌሎችም የበለጠ ለማወቅ ይቀላቀሉን!
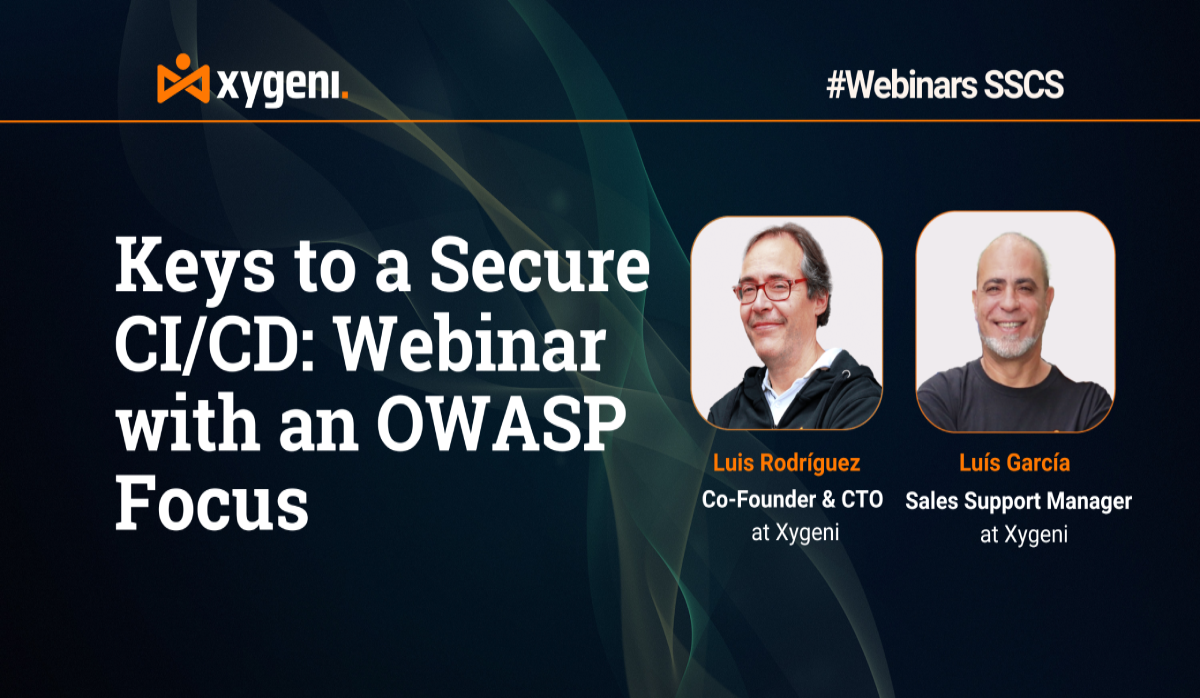
በዚህ የሴኩሪቲ ድረ-ገጽ ላይ የXygeni CTO የሆነውን ሉዊስ ሮድሪጌዝን እና የሽያጭ ድጋፍ አስተዳዳሪ የሆነውን ሉዊስ ማኑዌል ጋርሲያን ይቀላቀሉ። CI/CDየ OWASP ምርጥ ልምዶችን እንዴት ተግባራዊ ማድረግ እንደሚቻል ከባለሙያዎቻችን ይማሩ CI/CD እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ይጠብቁ። CI/CD እና ከ OWASP ጋር የሶፍትዌር አቅርቦት ሰንሰለት። ስለ ክምችት እና ትንተና ይነጋገራሉ፣ CI/CD አደጋዎች፣ ምርመራ እና መከላከል ከሌሎች በርካታ ነገሮች በተጨማሪ!
የCTO ሉዊስ ሮድሪጌዝ የSecure Cyber Connect ፖድካስት ክፍልን ይመልከቱ። ከ15 ዓመታት በላይ ልምድ ያለው፣ ሉዊስ ተንኮል አዘል ኮድን በመለየት፣ የሶስተኛ ወገን ክፍሎችን በመጠበቅ እና የወደፊት መከላከያ የAppSec ስልቶችን በተመለከተ የባለሙያ ግንዛቤዎችን ያካፍላል። ከሶላርዊንድስ በኋላ ከተከሰተው የሶላርዊንድስ ውጤት ጀምሮ እስከ የቅርብ ጊዜው የSSH የኋላ በር ክስተት ድረስ፣ ይህ ክፍል የእውነተኛ ዓለም ስጋቶችን እና ተግባራዊ የመከላከያ ዘዴዎችን ይሸፍናል። የእርስዎን እንዴት ማጠናከር እንደሚችሉ ይወቁ SDLCየአቅርቦት ሰንሰለት አደጋን መቀነስ፣ እና እየተሻሻሉ ካሉ የሳይበር ስጋቶች ቀድመው መቆየት።
በዚህ ሁለተኛ ክፍል ይቀላቀሉን CI/CD የCTO ሉዊስ ሮድሪጌዝ እና የXygeni ተባባሪ መስራች እና የሽያጭ ድጋፍ አስተዳዳሪ ሉዊስ ማኑዌል ጋርሲያ የተካተቱ የድር ዌቢናሮች። በዚህ ክፍለ ጊዜ፣ የ"ሰማያዊ ቡድን" እይታን እንመረምራለን። CI/CD ደህንነት፣ ድርጅቶች የደህንነት አቋማቸውን ለማሻሻል ሊወስዷቸው የሚችሏቸውን ተግባራዊ እርምጃዎች በጥልቀት መመርመር...
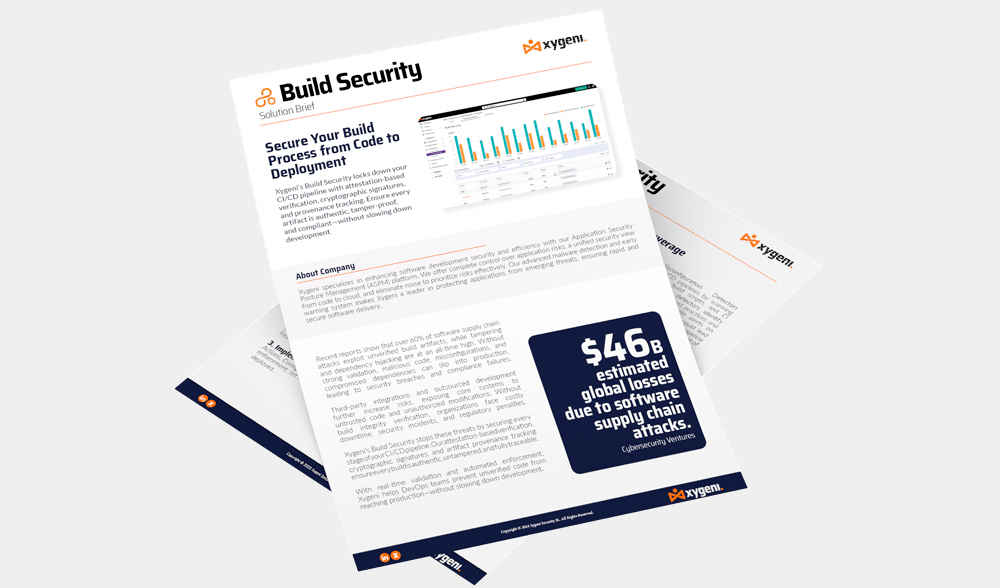
የዚጄኒ Build Security መድረክ የእርስዎን ያጠናክራል CI/CD pipeline በራስ-ሰር ማረጋገጫዎች፣ ክሪፕቶግራፊክ ፊርማዎች እና የመነሻ ክትትል አማካኝነት የቅርስ ታማኝነትን በማረጋገጥ። እያንዳንዱ ግንባታ ትክክለኛ፣ ያልተነካካ እና ከምንጩ ሊከታተል የሚችል መሆኑን ያረጋግጣል። ይህ ቅድመ-ዝግጅት አቀራረብ ያልተረጋገጠ ወይም ተንኮል-አዘል ኮድ ወደ ምርት እንዳይገባ ያግዳል...
"Demystifying"ን ለማግኘት ይቀላቀሉን SBOM "ሴኩሪቲ" የሚባሉት የሳይበር ደህንነት ባለሙያዎች ጄኒፈር ኮክስ፣ ሳንቶሽ ካማኔ እና ኢየሱስ ኩዋድራዶ የሳይበር ደህንነትን አስፈላጊነት ይገልጻሉ። SBOM የሶፍትዌር ጥራትን፣ ደህንነትን እና ተገዢነትን በማሻሻል ረገድ። ይህ ዌቢናር የሶፍትዌር አቅርቦት ሰንሰለትዎን እንዴት ውጤታማ በሆነ መንገድ ማረጋገጥ እንደሚችሉ እውቀት ለማግኘት አስፈላጊ ነው። የሶፍትዌር ደህንነት አቋምዎን እንዴት በቀላሉ ማጎልበት እንደሚችሉ ይወቁ!
Xygeni ከተፎካካሪዎች ጋር እንዴት በተሻለ ሁኔታ እንደሚወጣ ይወቁ SDLC ታይነት፣ የላቀ CI/CD ጥበቃ እና በAI የሚመራ አውቶሜሽን። ይህ መመሪያ Xygeniን ግንባር ቀደም ሁሉን-በአንድ የAppSec መድረክ የሚያደርጉትን ቁልፍ ልዩነቶች በዝርዝር ይገልጻል፣ ይህም ጥልቅ ሽፋን፣ ከፍተኛ ትክክለኛነት እና ጠንካራ ያቀርባል software supply chain security ከባህላዊ መሳሪያዎች ይልቅ።
የኒውኮ "በሶፍትዌር ደህንነት ውስጥ ያለው አዲሱ ፈተና፡ በአቅርቦት ሰንሰለት ጥቃቶች ስር ሳይወድቁ ዴቮፕስን እንዴት ማቆየት እንደሚቻል" የሚለውን ክፍል ያዳምጡ እና የሶፍትዌር አቅርቦት ሰንሰለትን በማስጠበቅ ረገድ የሚለዋወጡትን ተግዳሮቶች ያስሱ።
ጄምስ ቤርቶቲን በዢጄኒ ፈር ቀዳጅ የላቀ የሶፍትዌር ጥበቃ አስተዳደር ማዕከል ውስጥ ጥልቅ ጉዞ ለማድረግ ይቀላቀሉ። ጄምስ በቅርብ ጊዜ ባቀረበው ቪዲዮ ላይ ከከፍተኛ የማልዌር ማወቂያ ፍለጋ ወደ ዘመናዊ ስልቶቻችን ይፋ ያደርጋል። በብዕር ሙከራ ሰፊ ልምድ ስላለው፣ የማከማቻ ጤናን በመጠበቅ እና የእውነተኛ ዓለም የአቅርቦት ሰንሰለት ስጋቶችን በማሰስ ረገድ ልዩ የሆነ እይታ ይሰጣል። የባለሙያ ግንዛቤዎቹን እንዳያመልጥዎ - ውስብስብ ነገሮችን ለመረዳት መመሪያዎ ASPM ከዚህ በፊት እንደነበረው.
በተዋሃዱ መድረኮች አማካኝነት AppSecን እንዴት ማቃለል እና የማንቂያ ድካምን ማስወገድ እንደሚቻል ይወቁ። ዘመናዊ የልማት ቡድኖች በተበታተኑ የደህንነት መሳሪያዎች፣ ጫጫታ ማንቂያዎች እና በሲሎን ተገርመዋል dashboardኤስ. ይህ ebook መሪ ድርጅቶች ከመሳሪያ መስፋፋት ወደ አንድ የተዋሃዱ የመተግበሪያ ደህንነት መድረኮች ለምን እየተሸጋገሩ እንደሆነ እና ይህ ለውጥ የደህንነት ውጤቶችን፣ የገንቢ ልምድን እና የንግድ ቅልጥፍናን እንዴት እየለወጠ እንደሆነ ያሳያል።
በብላክ ሃት ናፍቀኸናል? በAI የሳይበር ደህንነት፣ በአፕሊኬሽን ደህንነት አውቶሜሽን እና በራስ-ሰር ጥገና ላይ የ20 ደቂቃ ክፍለ ጊዜያችንን ልዩ ድጋሚ ጨዋታ ይመልከቱ። የማንቂያ ጫጫታዎችን እንዴት መቀነስ፣ ተጋላጭነቶችን ደህንነቱ በተጠበቀ የህዝብ ግንኙነት (PRs) በራስ-ሰር ማስተካከል እንደሚቻል እና የAppSec አውቶሜሽን በቀጥታ ወደ እርስዎ ማምጣት እንደሚችሉ ይመልከቱ። pipeline (ከሌሎች ብዙ አስደሳች ነገሮች መካከል)። ክፍለ ጊዜውን በፍላጎት ይመልከቱ!
የሶፍትዌር አቅርቦት ሰንሰለትዎን በክፍት ምንጭ ክፍሎች ውስጥ ያሉ አደጋዎችን ለመለየት፣ ለማስተዳደር እና ለመቀነስ የላቁ ስልቶችን በመጠቀም እንዴት ደህንነቱን መጠበቅ እንደሚችሉ ይወቁ። eBook ውጤታማ የሶፍትዌር ቅንብር ትንተናን ተግባራዊ ለማድረግ የባለሙያ መመሪያ ይሰጣል (SCA) ተጋላጭነቶችን ለመቋቋም፣ ተገዢነትን ለማረጋገጥ እና በክፍት ምንጭ ጥገኞችዎ ውስጥ ከሚከሰቱ አደጋዎች ለመጠበቅ!
የዶራ ዲጂታል ኦፕሬሽን ሪሲሊየንስ ህግ ጥብቅ አቋም ያወጣል standardበመላው የአውሮፓ ህብረት የፋይናንስ ዘርፉን የአሠራር አቅም ለማሻሻል። ድርጅትዎ እስከ ጥር 2025 ድረስ ለDORA ተገዢነት ሲዘጋጅ፣ መስፈርቶቹን መረዳት እና ትክክለኛ መፍትሄዎችን መተግበር ወሳኝ ነው፣ እና Xygeni ሊረዳዎት ይችላል። Xygeni ከDORA ማዕቀፍ ጋር ሙሉ በሙሉ መጣጣምን ለማረጋገጥ የተዘጋጁ ዘመናዊ መፍትሄዎችን ያቀርባል። የእኛ መድረክ የተቋምዎን የአደጋ አስተዳደር አቅም ያሳድጋል ...
ስለ ኤሊፋንት በAopSec ውስጥ ያለውን ይህንን ምዕራፍ ይመልከቱ እና ስለሱ ግንዛቤዎችን ያግኙ Software Supply Chain Security እና በምርት ልማት ውስጥ አደጋዎችን ለማስተዳደር ምርጥ ልምዶች። በቅርብ ጊዜ ከ CrowdStrike ክስተት ስለ ሙከራ፣ የዝማኔ አስተዳደር እና የሶስተኛ ወገን ጥገኝነቶች፣ እንዲሁም Xygeni ቀደምት የማልዌር ማወቂያ፣ ተራማጅ አቅርቦት እና ክስተቶች ከመከሰታቸው በፊት ለመከላከል ጠንካራ የመልሶ ማግኛ ዕቅዶችን እንዴት እንደሚተገብር እና ሌሎችንም ትምህርቶችን ያገኛሉ!
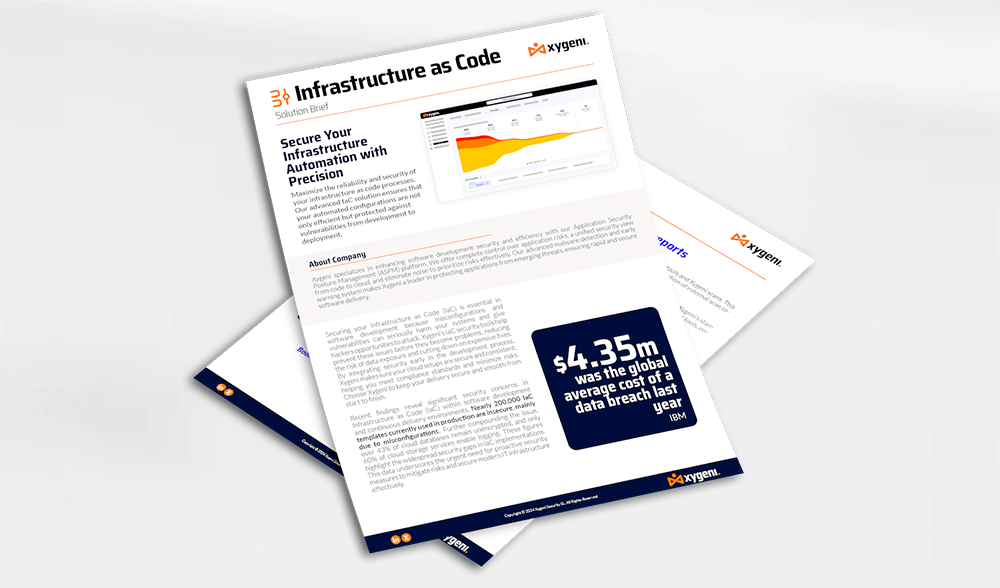
መሠረተ ልማትዎን እንደ ኮድ ማረጋገጥ (IaC) በሶፍትዌር ልማት ውስጥ አስፈላጊ ነው ምክንያቱም የተሳሳቱ ውቅሮች እና ተጋላጭነቶች ስርዓቶችዎን በእጅጉ ሊጎዱ እና ጠላፊዎች የማጥቃት እድል ሊሰጡ ይችላሉ። IaC security መሳሪያዎች እነዚህ ችግሮች ከመከሰታቸው በፊት ለመከላከል ይረዳሉ፣ የውሂብ ተጋላጭነትን አደጋ ለመቀነስ እና ውድ ጥገናዎችን ለመቀነስ ይረዳሉ...
ለሚቀጥለው የድር ጣቢያችን አሁን ይመልከቱ፡ የAI መተግበሪያ ደህንነት አውቶሜሽን! የAppSec ቡድኖች በማንቂያዎች ተጨናንቀዋል፤ አሁን በራስ-ሰር የመሥራት ጊዜው አሁን ነው። በዚህ ተግባራዊ ክፍለ ጊዜ፣ በእጅ የሚደረግ መለያየትን እንዴት ማስወገድ እንደሚቻል እና ከገንቢ ጋር ተስማሚ የሆነ ራስ-ሰር ማስተካከያን በመጠቀም በሰከንዶች ውስጥ ከማንቂያ ወደ ማስተካከያ እንዴት እንደሚሸጋገሩ ይወቁ። የውሸት አወንታዊ ነገሮችን እንዴት መቀነስ፣ እውነተኛ አደጋዎችን ቅድሚያ መስጠት እና የደህንነት ፖሊሲዎችን እንዴት ማስፈጸም እንደሚችሉ ይወቁ እና ራስ-ሰር ማስተካከያን ከ ጋር እንዴት ማዋሃድ እንደሚችሉ ይመልከቱ። CI/CD pipelineዎች ከብልህ ጋር guardrails (ከሌሎች ብዙ ነገሮች መካከል)። ዛሬውኑ ይመልከቱት!
ይህ ዌቢናር ዘመናዊ የሶፍትዌር አቅርቦት ሰንሰለቶች በሚስጥር መፍሰስ፣ በተመረዙ ፓኬጆች እና በተንኮል አዘል ዌር እንዴት ኢላማ እንደሚሆኑ ያብራራል pull requestsባህላዊ የAppSec አቀራረቦች በፍጥነት ከሚያድጉት ጋር ሲነፃፀሩ ብዙውን ጊዜ ለምን እንደማያልቁ ያብራራል። CI/CD ስጋቶች። የእውነተኛው ዓለም የጥቃት መንገዶች ሚስጥራዊ ለይቶ ማወቅን፣ የህዝብ ግንኙነት ማረጋገጫን እና የOSS ምርመራን ጨምሮ ተግባራዊ መከላከያዎችን በመጠቀም ይተነትናሉ። ክፍለ ጊዜው በራስ-ሰርነት እና ደህንነቱ በተጠበቀ ሁኔታ በነባሪነት የሚደረጉ ልምዶችን ያጎላል። pipeline በመጠኑ። ጠንካራ እና ስጋትን የሚያውቅ የአቅርቦት ሰንሰለት ይገንቡ። አሁኑኑ ይመልከቱት!
የThinkworks፣ Codurance እና Xygeni ባለሙያዎች በዚህ ጉዳይ ላይ ያላቸውን ግንዛቤ ያካፍላሉ። Software Supply Chain Securityየደህንነት አቋምዎን ከፍ ያድርጉ እና የንግድዎን ስም እና ቀጣይነት ይጠብቁ። ስለ ዝግመተ ለውጥ ለመማር ዝግጁ ነዎት? Software Supply Chain Security?
የብላክ ሃት አውሮፓ ክፍለ ጊዜያችንን ይመልከቱ፡ አዲሱ የAppSec እውነታ፡ በAI ላይ የተመሰረተ ልማት፣ ማልዌር እና ዘመናዊ የሶፍትዌር ስጋት። AI የሶፍትዌር አቅርቦትን ሲያፋጥን፣ የጥቃቱን ገጽታም እንደገና ይቀርፃል። ከክፍት ምንጭ ማልዌር እና ከአቅርቦት ሰንሰለት ስምምነት እስከ በAI ላይ የተመሰረቱ የኮድ ጉድለቶች፣ ይህ ንግግር ዘመናዊ የAppSec አደጋዎች እንዴት እንደሚወጡ እና በAI ላይ የተመሰረተ ዓለም ውስጥ ወደፊት ለመቆየት የደህንነት ቡድኖች ምን ማድረግ እንዳለባቸው ያብራራል።
እየተሻሻለ ባለው የመሬት ገጽታ ላይ ቁልፍ ግንዛቤዎችን ይክፈቱ Software Supply Chain Securityበ2024 የተጋረጡትን ተግዳሮቶች፣ ስጋቶች እና የሚጠበቁ አዝማሚያዎችን በጥልቀት ይመልከቱ - ውስብስብ የሆነውን የሳይበር ደህንነት መረብ ለማሰስ መመሪያዎ። በቁጥሮች ውስጥ ያሉ አስደናቂ እውነታዎች፡ የቁጥር ገጽታውን ያግኙ software supply chain security – የሁኔታውን ክብደት የሚያሳዩ እውነታዎች። የመጥፎ ተዋናዮች ዝግመተ ለውጥ...
በዚህ በፍጥነት በሚለዋወጥ ዲጂታል ገጽታ ውስጥ የሶፍትዌር አቅርቦት ሰንሰለትዎ ደህንነት ከመቼውም ጊዜ በበለጠ ወሳኝ ነው። አዳዲስ የጥቃት ስልቶች ብቅ እያሉ፣ ከቅርፊቱ ቀድመው መቆየት እና የቅርብ ጊዜ የመከላከያ ስልቶችን እራስዎን ማስታጠቅ ወሳኝ ነው። በዚህ ዌቢናር፣ ሉዊስ ሮድሪጌዝ ይመራዎታል ...
በቅርቡ በSSH (Secure Shell) ዴሞን ውስጥ የኋላ በር ለማስገባት የተደረገውን ሙከራ በተመለከተ ውይይት ለማድረግ የXygeni.io CTO አስተናጋጅ ሮበርት ብሉመን እና ሉዊስ ሮድሪጌዝን ይቀላቀሉ። OpenSSH በዋና ዋና የሊኑክስ ስርጭቶች ውስጥ በአውታረ መረብ ላይ ለማረጋገጫነት የሚያገለግል የፕሮቶኮል ታዋቂ ትግበራ ነው። ውይይቱ የጥቃቱን ዘዴ በአሂድ ጊዜ ውስጥ የተግባር ሰንጠረዥን በማሻሻል፤ ጥቃቱ በግንባታው ወቅት እንዴት እንደገባ እና ሌሎችንም ይዳስሳል!
የአውሮፓ ህብረት የሳይበር መቋቋም ህግ ከቁጥጥር ወደ እውነታ እየተሸጋገረ ነው፣ እና ብዙ ቡድኖች አሁንም የCRA መስፈርቶችን ወደ እውነተኛ የደህንነት ልምዶች እንዴት መተርጎም እንደሚችሉ አያውቁም። በዚህ ክፍለ ጊዜ፣ CRA በትክክል ምን እንደሚፈልግ፣ የትኞቹ ምርቶች እና ድርጅቶች እንደሚነኩ እና OWASP SAMM ለኦዲት ዝግጁ የሆነ S ለመገንባት እንደ ተግባራዊ ማዕቀፍ እንዴት ሊያገለግል እንደሚችል እንገልፃለን።SDLC. የጊዜ ሰሌዳዎች እና ቅጣቶች እስከ ክፍት ምንጭ አንድምታዎች እና የትግበራ ደረጃዎች፣ ለCRA ዝግጁነት ተጨባጭ የመንገድ ካርታ ያገኛሉ። የCRA ግዴታዎችን ወደ ተግባራዊ የAppSec ስትራቴጂ እንዴት መቀየር እንደሚችሉ ለመረዳት አሁን ይመልከቱ።
ዘመናዊ ጥቃቶች በመተግበሪያዎ ውስጥ ከእንግዲህ አይጀምሩም፤ የሚጀምሩት በእርስዎ ውስጥ ነው pipelines፣ ጥገኝነቶች እና በAI የሚመሩ የስራ ፍሰቶች። የእርስዎ AppSec አሁንም በኮድ ቅኝት ላይ ብቻ የሚያተኩር ከሆነ፣ የዛሬው የአቅርቦት-ሰንሰለት ጥቃቶች በትክክል የት እንደሚከሰቱ ይጎድላሉ። AI የሶፍትዌር-አቅርቦት-ሰንሰለት አደጋን እንዴት እየቀረጸ እንደሆነ፣ ባህላዊ ቁጥጥሮች ለምን እንደሚወድቁ እና በተግባር ላይ ያለው የDevSecOps እውነተኛ ዓለም ምን እንደሚመስል ለማየት ይህንን ክፍለ ጊዜ ይመልከቱ። አሁን ይመልከቱት!
ለድርጅትዎ ትክክለኛውን የክፍት ምንጭ የደህንነት መሳሪያ ለመምረጥ አስፈላጊውን መመሪያ ያግኙ። አጠቃላይ መመሪያችን ስለ የቅርብ ጊዜ አዝማሚያዎች፣ ምርጥ ልምዶች እና በመረጃ ላይ የተመሰረተ መረጃ እንዲያገኙ የሚያግዙ ቁልፍ ጉዳዮችን ያብራራል።cisአየኖች። ቡድንዎን ከክፍት ምንጭ ክፍሎች ጋር የተያያዙ አደጋዎችን በብቃት ለማስተዳደር እና ለመቀነስ የሚያስችል እውቀት ያስታጥቁ። ይህንን ጠቃሚ ሀብት እንዳያመልጥዎ እና የሶፍትዌር ደህንነት ስትራቴጂዎን ያሻሽሉ!
የኤአይ ወኪሎች የተጋላጭነት ማስተካከያ እና ዘመናዊ የመተግበሪያ ደህንነትን እንዴት እየቀየሩ እንደሆነ ሲመረምር ከኤአይ-ኃይል አቅርቦት ሰንሰለት ጥቃቶች፣ የንቃት ድካም፣ የራስ-ሰር ማስተካከያ ተግዳሮቶች እና ባህላዊ የኤፒሴክ አቀራረቦች ከዛሬው የስጋት ገጽታ ጋር ለምን መሄድ እንደማይችሉ ለመዳሰስ የሶፍትዌርፕላዛን ይቀላቀሉ። Xygeni ተጋላጭነቶች ከመሆናቸው በፊት ቆራጥ መሳሪያዎችን ከኤአይ-ተኮር አውቶሜሽን ጋር እንዴት እንደሚያጣምር ይወቁ።
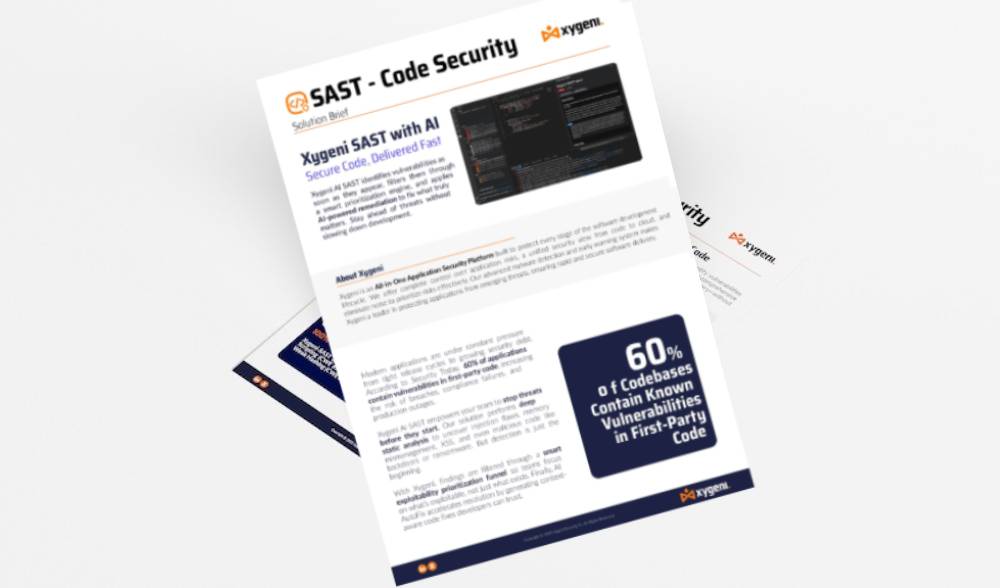
የዚጄኒ Code Security መድረክ ተጋላጭነቶችን እና ተንኮል አዘል ቅጦችን በተራቀቀ የማይንቀሳቀስ ትንተና በመለየት መተግበሪያዎችዎን ከመጀመሪያው የኮድ መስመር ይጠብቃል። ያለምንም እንከን ወደ ውስጥ ተዋህዷል CI/CD pipelines, Xygeni-SAST እንደ መርፌ ጉድለቶች፣ የኋላ በሮች እና የተሳሳቱ ውቅሮች ያሉ ስጋቶችን በልማት መጀመሪያ ላይ ይለያል። ይህ አካሄድ ተጋላጭነቶች እንዲስተካከሉ ያረጋግጣል...
ደህንነቱ የተጠበቀን ይቀላቀሉ | ሳይበር ኮኔክት ጄይ እና ዋረንን በዚጄኒ የዓለም አቀፍ የደህንነት አማካሪ ከሆነችው ዶሎረስ ሩዛፋ ጋር በበርሚንግሃም በተካሄደው ብሔራዊ የሳይበር ደህንነት ትርኢት 2026 ላይ በቀጥታ የተቀረፀውን ውይይት ያስተናግዳሉ። ውይይቱ ከደህንነት ባህል እና ድካም እስከ ዲጂታል ማካተት፣ የመቋቋም አቅም እና የሰው ልጅ ግንኙነት በዘመናዊ የሳይበር መከላከያ ውስጥ ለምን ወሳኝ እንደሆነ የሰው ልጅን ገጽታ ይዳስሳል። ዘልለው ይግቡ!
የAppSec ቡድኖች ጫና ውስጥ ናቸው። የማንቂያ መጠኖች እየፈነዱ ነው፣ የልማት ፍጥነት እየጨመረ ነው፣ እና በእጅ የሚደረግ ምርመራ ከአሁን በኋላ ሊቀጥል አይችልም። ባህላዊ የደህንነት አቀራረቦች ገደባቸውን እያሳዩ ነው። በዚህ በባለሙያ የሚመራ፣ በተግባር ላይ በሚውል ክፍለ ጊዜ፣ በAI የሚመራ የAppSec አውቶሜሽን ቡድኖች ከንቃት ድካም በላይ እንዲንቀሳቀሱ እና የደህንነት ግኝቶችን ወደ አስተማማኝ፣ አውቶማቲክ ጥገናዎች እንዴት እንደሚቀይሩ ያያሉ። በዘመናዊ AppSec ውስጥ ምን መለወጥ እንዳለበት እና የልማት እና የደህንነት ቡድኖች እያንዳንዱን እንዴት መጠበቅ እንደሚችሉ ይወቁ። commit ና pull request ማድረስን ሳያዘገዩ። በፍላጎት ላይ ያለውን ዌቢናር ይመልከቱ እና በAI የሚሰራ አውቶሜሽን በተግባር እንዴት AppSecን እየቀየረ እንደሆነ ይመልከቱ።