






በሴፕቴምበር 23 እና 24፣ የXygeni ቡድን ስለ AI አፕሊኬሽን ደህንነት ለመነጋገር በሁለት ከተሞች እና በሁለት የOWASP ማህበረሰቦች ተከፈለ፡ OWASP AppSec ቀናት ፖርቱጋል በፖርቶ ና የOWASP የAI ደህንነት ዝግጅት በካርልስሩሄ, ጀርመን.
የተለያዩ አገሮች፣ የተለያዩ ሰዎች፣ በእያንዳንዱ ውይይት ማለት ይቻላል ተመሳሳይ ጥያቄ፡ "AI በመተግበሪያ ደህንነት ላይ በትክክል የሚረዳው የት ነው፣ እና በአሮጌ መሳሪያዎች ላይ አዲስ መለያ ብቻ የሆነው የት ነው?"
ይህ የሰማነውን፣ ያስገረመንንን እና የሰጠናቸውን መልሶች ማጠቃለያችን ነው።
TL; DR
ሁለት የ OWASP ክፍሎች፣ ሁለት አገሮች፣ አንድ ጥያቄ፡- AI በእውነቱ በመተግበሪያ ደህንነት ውስጥ የት ይረዳል? በፖርቶ እና ካርልስሩሄ፣ ባለሙያዎች የ AI አጠቃቀምን አይጠቀሙም ብለው አልጠየቁም። በ AppSec ቁልላቸው ውስጥ የትኛው AI እውነተኛ ስራ እየሰራ እንደሆነ እና የ AI እራሱን የሚያስተዳድረው ማን እንደሆነ እየጠየቁ ነበር።
- ASPM አሁንም ለብዙ ቡድኖች አዲስ ፅንሰ-ሀሳብ ነው። በፖርቶ ብዙ ባለሙያዎች ከዚህ ጋር አብረው ሠርተው አያውቁም Application Security Posture Management መድረክ፣ ምንም እንኳን በየቀኑ የሚፈታውን ችግር ቢሰማቸውም: በጣም ብዙ መሳሪያዎች፣ በጣም ብዙ ማንቂያዎች።
- ASPM እና "AI" SAST"አንድ አይነት ነገር አይደሉም። ቅኝት በኮዱ ውስጥ ያሉ ጉድለቶችን ያገኛል። ASPM ከእያንዳንዱ መሳሪያዎ የትኞቹ ግኝቶች ጊዜዎን እንደሚገባቸው ይወስናል።
- የ AI መለያየት እና ማስተካከያ ከፍተኛ ትኩረትን ስቧል። "ይህ እውነት ነው? ምን ያህል አጣዳፊ ነው? ምን ያህል ማስተካከል ከባድ ነው?" የሚለው እያንዳንዱ ቡድን በእያንዳንዱ ግኝት እና ከእያንዳንዱ ስካነር በራስ-ሰር እንዲመለስ የሚፈልገው ጥያቄ ነው።
- የአይአይ (AI) አሁን ደህንነቱ የተጠበቀ ሀብት ነው፣ ለመጠቀም የሚያስችል መሳሪያ ብቻ አይደለም። የጥያቄ ፋይሎች፣ የMCP አገልጋዮች፣ የወኪል ውቅሮች እንደ
.mcp/servers.jsonየCHAINDROP ዘመቻ ከክስተቶቹ ሶስት ሳምንታት በፊት ግልጽ እንዳደረገው፣ እና የAI ምስክርነቶች የጥቃቱ ገጽታ አካል ናቸው። - በአውሮፓ ውስጥ የሉዓላዊነት ጉዳይ ነው። በራስዎ መሠረተ ልማት ላይ የ AI ን በራስዎ ሞዴል ማስኬድ ደጋግሞ መጣ።
ሁለት ከተሞች፣ ስለ AI መተግበሪያ ደህንነት አንድ ውይይት
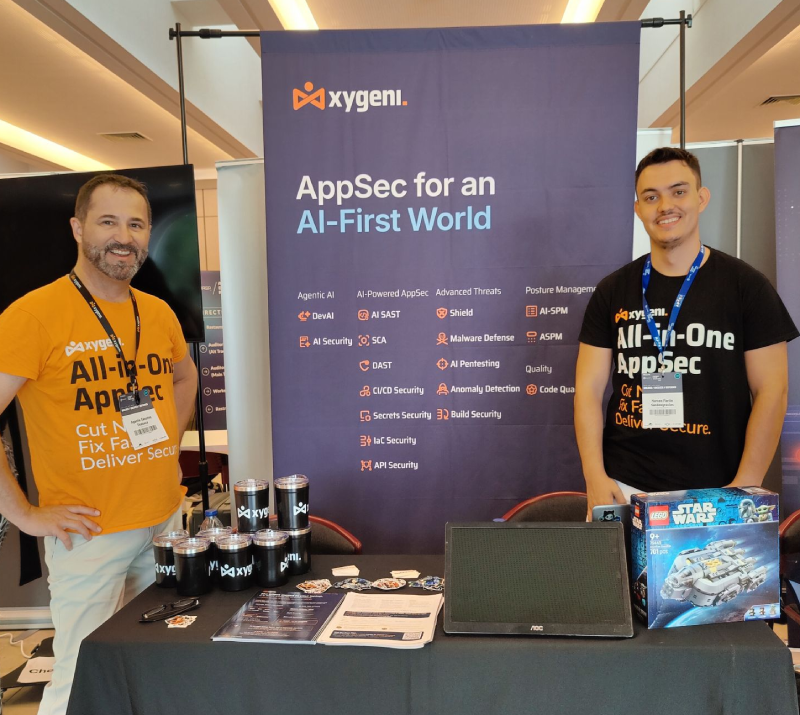
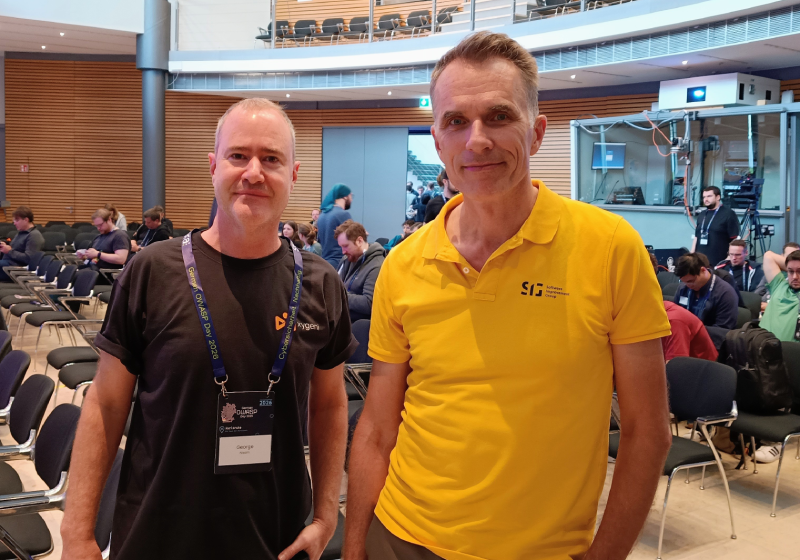
In ፖርቶ, አጉስቲን ሳንቼዝ (አለምአቀፍ የመተግበሪያ ደህንነት እና ደህንነቱ የተጠበቀ AI ዴቭ አማካሪ) ና ማርኮስ ማርቲን (የዴቭሴክኦፕስ መሐንዲስ) በFundacão António Cupertino de Miranda ውስጥ በቡት 12 ለሁለት ቀናት አሳልፈዋል። ውስጥ Karlsruhe, ጆርጅ ኒሲም (ከፍተኛ የመፍትሄዎች መሐንዲስ) በ IHK Haus der Wirtschaft ለአንድ ቀን በ AI ደህንነት ላይ ከፍተኛ ትኩረት በማድረግ በ OWASP ማህበረሰብ ውስጥ ተቀላቅለዋል።
ክፍሎቹ በባለሙያዎች የተሞሉ ነበሩ፤ ገንቢዎች፣ የAppSec መሐንዲሶች፣ የDevSecOps መሪዎች። ስላይዶችን በማንበብ ሳይሆን በመሞከር የሚገመግሙ ሰዎች። ይህም ውይይቱን የበለጠ ግልጽ እና ለእኛ ጠቃሚ አድርጎታል።
ጥያቄ 1፡ "በትክክል ምንድን ነው?" ASPM?
ይህ በፖርቶ ያለማቋረጥ ይነሳ ነበር፣ እናም ግልጽ መልስ ይገባዋል።
ASPM (Application Security Posture Management) ከእያንዳንዱ የደህንነት መሳሪያ የተገኙ ግኝቶችን ወደ አንድ የአደጋ ሞዴል የሚቀይር ንብርብር ነው። አብዛኛዎቹ ድርጅቶች አስቀድመው በርካታ ስካነሮችን ያካሂዳሉ፤ አንዱ ለኮድ፣ አንዱ ለጥገኛዎች፣ አንዱ ለምስጢር፣ ምናልባትም ለመሠረተ ልማት እንደ ኮድ ሌላ። እያንዳንዱ የራሱን ዝርዝር፣ የራሱን የክብደት መለኪያ፣ የራሱን ስካነሮች ያዘጋጃል። dashboardውጤቱም በሺዎች የሚቆጠሩ ማንቂያዎች እና ለአስፈላጊው ብቸኛው ጥያቄ የጋራ መልስ የለም፡ መጀመሪያ ምን እናስተካክላለን?
ASPM ለዚያ ጥያቄ መልስ ይሰጣል። ከአካባቢው ስካነሮች የተገኙ ግኝቶችን እና ከ የሶስተኛ ወገን መሳሪያዎች, ያዛምዳቸዋል፣ እና በጥሬ ክብደት ሳይሆን በእውነተኛ አደጋ ቅድሚያ ይሰጣቸዋል። ለምድቡ አዲስ ከሆኑ፣ የእኛ መመሪያ ምንድን ASPM ነው እና ለምን አስፈላጊ ነው ጥሩ መነሻ ነው።
በክፍሉ ውስጥ ላሉ ቡድኖች ቁልፍ ነጥብ፡- ASPM አስቀድመው የሚያስኬዱትን መተካት አያስፈልግም። አሁን ያለህ ቁልል ግብዓት ይሆናል።
Is ASPM ልክ እንደ AI SAST?
አይ። ቅኝት ችግሮችን ያገኛል። ASPM የትኞቹ ችግሮች ጊዜዎን ሊወስዱ እንደሚገባ ይወስናል።
| ስፉት | ቅኝት (SAST ከ AI ጋር) | ASPM |
|---|---|---|
| የሚል ጥያቄ ይመልሳል | በዚህ ኮድ ውስጥ ተጋላጭነት አለ? | ካገኘናቸው ነገሮች ሁሉ፣ በጣም አስፈላጊው ምንድን ነው? |
| አድማስ | አንድ ዓይነት ግኝት፡ የምንጭ ኮድ | እያንዳንዱ የግኝት አይነት፣ ከእያንዳንዱ መሳሪያ |
| የ AI እገዛ የት እንደሚረዳ | በኮዱ ውስጥ ያሉ ጉድለቶችን መለየት፣ ማብራራት እና ማስተካከል፣ ልክ በIDE ውስጥ | በመላው ፖርትፎሊዮ ውስጥ መለየት፣ ቅድሚያ መስጠት እና ማረም |
| ዉጤት | ግኝቶች | A ቅድሚያ የሚሰጠው የአደጋ ሞዴል እና የማስተካከያ ወረፋ |
በአጭሩ: ቅኝት ችግሮችን ያገኛል፤ ASPM የትኞቹ ችግሮች ጊዜዎን ሊወስዱ እንደሚገባ ይወስናል። ሁለቱም ያስፈልጉዎታል፣ እና አብረው ጠንካራ ናቸው፣ ምክንያቱም ተመሳሳይ የAI ንብርብር የXygeni ስካነሮች ለሚያገኙት እና ሌሎች መሳሪያዎችዎ ለሚያገኙት ነገር ይሠራል። ስለ ገበያው ሰፊ እይታ ለማግኘት የኛን ንፅፅር ይመልከቱ። ጫፍ ASPM ለ2026 የሚሆኑ መሳሪያዎች.
ጥያቄ 3፡ “Xygeni የAI መተግበሪያ ደህንነትን እንዴት ይጠቀማል?”
አብዛኛዎቹ ውይይቶች በጥልቀት የገቡበት ቦታ ይህ ነው። የእኛ መልስ፡ በXygeni ውስጥ ያለው AI ተጨማሪ ማንቂያዎችን ለማመንጨት የለም። ጫጫታ ለማስወገድ እና ስራን ለመዝጋት እዚያ አለ። በAI መተግበሪያ ደህንነት ዙሪያ አራት ተጨባጭ ስራዎች፡
1. የ AI Triage: ይህ ግኝት እውነት ነው?
ለእያንዳንዱ ግኝት፣ የAI ትሪያጅ ለሦስት ጥያቄዎች መልስ ይሰጣል፤ የተሳሳተ አዎንታዊ ነው? በእውነተኛ ተጽእኖ ላይ የተመሰረተው ምን ያህል አጣዳፊ ነው? እና ጥገናው ምን ያህል ውስብስብ ነው (አውቶማቲክ፣ መካከለኛ የእጅ ጥረት ወይም ከፍተኛ የእጅ ጥረት)። በXygeni ግኝቶች እና ከሶስተኛ ወገን ስካነሮች የተወሰዱ ግኝቶች ላይ ይሰራል።
2. የ AI ማብራሪያ፡ አንድ አጥቂ ይህንን እንዴት ይጠቀማል?
የCWE ቁጥር እና አጠቃላይ መግለጫ ከመጠቀም ይልቅ፣ ገንቢዎች ሙሉውን የብዝበዛ መንገድ ያገኛሉ፡ ተጋላጭነቱ እንዴት ጥቅም ላይ ሊውል እንደሚችል እና እንዴት ማረጋገጥ እንደሚቻል። ይህ በመዝገብ ውስጥ ባለ እና በሚስተካከል ትኬት መካከል ያለው ልዩነት ነው።
3. የ AI ማስተካከያ፡ ግንባታውን ሳይሰብሩ ያስተካክሉት
Xygeni ለኮድ እና ለመሠረተ ልማት እንደ ኮድ ግኝቶች የተረጋገጡ ጥገናዎችን ያቀርባል፣ ግንባታዎችን ላለማበላሸት የተነደፉ። ግቡ ቲኬቶችን መቀነስ እንጂ የተሻሉ የተጻፉ ቲኬቶችን አለመሆን ነው።
4. DevAI፡ በ IDE ውስጥ ያለ ደህንነት፣ ያለ ጥያቄ
ዴቭኤአይ በቪኤስ ኮድ፣ ኢንቴሊጄ፣ ኮርሰር እና ዊንድሰርፍ ውስጥ በንቃት ይሰራል። ገንቢ እስኪጠይቅ ድረስ አይጠብቅም። በሰው የተፃፈ እና በAI የተፈጠረ ኮድ ውስጥ ያሉ ተጋላጭነቶችን ሲጻፍ ያገኛል፣ አንድ አጥቂ እንዴት እንደሚበዘብዝባቸው ያብራራል፣ እና ወዲያውኑ ጥገናዎችን ያቀርባል።
ጥያቄ 4፡ "እና ማን ነው የ AI እራሱን የሚያስተዳድረው?"
ካርልስሩሄ በቀጥታ ወደዚህ ሄደ፣ ፖርቶም ተከተለው።
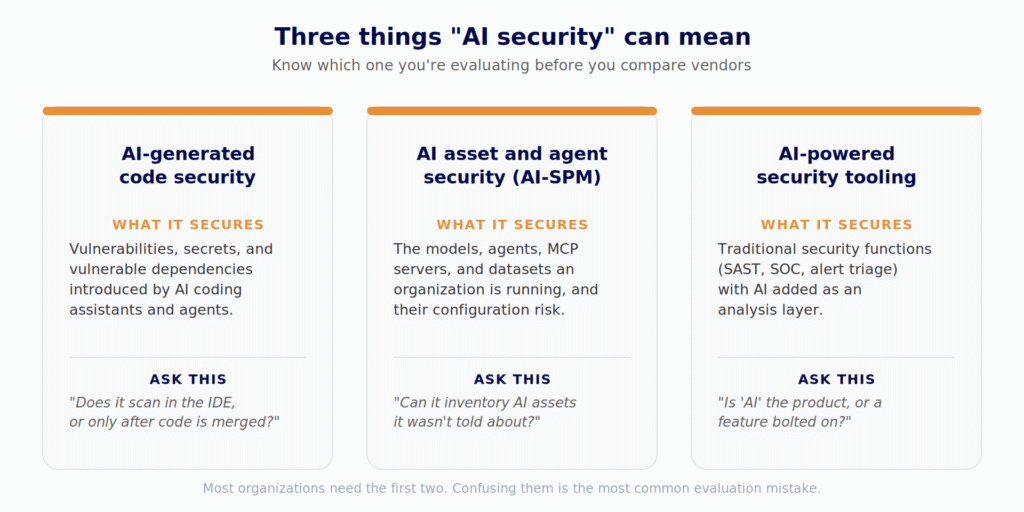
የAI ኮድ አጋሮች፣ ወኪሎች እና የMCP አገልጋዮች አሁን የእያንዳንዱ የልማት አካባቢ አካል ናቸው። የሚተዳደሩት በቀላል ጽሑፍ ፋይሎች (የክህሎት ፋይሎች፣ የደንቦች ፋይሎች፣ ጥያቄዎች፣ የMCP ውቅሮች) ሲሆን እነዚህም የሚከተሉትን ያገኛሉ። commitእንደ ሰነድ ተፈትሸዋል። ሆኖም ግን የAI ረዳት ምን እንዲያደርግ እንደሚታዘዝ እና ምን ሊደርስበት እንደሚችል በዝምታ ይለውጣሉ። እነዚህን አደጋዎች በኛ 10 ከፍተኛ የ AI ደህንነት ስጋቶች.
የ ቻይንድሮፕ በኦገስት 2026 የተካሄደው ዘመቻ በተግባር ይህ ምን ማለት እንደሆነ አሳይቷል። ራሱን የሚያሰራጭ ትል በመቶዎች የሚቆጠሩ የnpm ፓኬጆችን ወደ ኋላ አስገብቷል ከ1.3 ቢሊዮን በላይ ወርሃዊ ውርዶች፣ ኢላማ ያደረገ የማረጋገጫ ሰብሳቢ የ AI ረዳት ምስክርነቶች በመቶዎች ከሚቆጠሩ ሌሎች ቅጦች መካከል። በንቃት ብዝበዛ ወቅት ምንም CVE አልተመደበም። የሚጠበቅ ነገር አልነበረም። በተረጋገጠው ስልታችን ውስጥ በየሳምንቱ የምንከታተለው ተመሳሳይ ንድፍ ነው። ተንኮል አዘል የኤንፒኤም ፓኬጆች ግኝቶች.
የXygeni AI ደህንነት ይህንን ንብርብር በሦስት ደረጃዎች ይዳስሳል፡
- ያግኙ: በማከማቻዎችዎ ውስጥ ያሉ የእያንዳንዱ የAI ሀብት (ሞዴሎች፣ ማዕቀፎች፣ የውሂብ ስብስቦች፣ ወኪሎች፣ የMCP አገልጋዮች፣ ክህሎቶች፣ ጥያቄዎች) የቀጥታ ክምችት guardrails እና ጥቅም ላይ የዋሉ የAI ኮድ ማድረጊያ መሳሪያዎች)፣ ከኮድ፣ ጥገኝነቶች እና የAI መሳሪያዎች ከሚተዉት የውቅር ፋይሎች የተገነቡ። ምንም የዳሰሳ ጥናቶች የሉም፣ ምንም የራስ ሪፖርት ማድረግ የለም። እነሆ ግኝት ለምን መጀመሪያ ይመጣል.
- ካርታ an AI-BOM እና የትኛው ወኪል የትኛውን መሣሪያ እንደሚጠራ እና የትኛው የMCP አገልጋይ ከየትኛው ረዳት እንደሚከተል የሚያሳይ የግንኙነት ግራፍ። አደጋ የሚኖረው በሽቦው ውስጥ ነው፣ በማንኛውም ነጠላ ንብረት ውስጥ አይደለም።
- መርምር በኮድ እና ውቅር ውስጥ ፈጣን መርፌ እና ተዛማጅ አደጋዎች፣ ከሚከተሉት ጋር የተሳሰሩ ናቸው ለኤልኤልኤም አፕሊኬሽኖች ከፍተኛ 10 የ OWASPከትክክለኛው ፋይል እና መስመር ጋር። በተጨማሪም በፈጣን እና በወኪል ውቅር ፋይሎች ውስጥ የተጋለጠ የAI አቅራቢ ምስክርነቶች እና በተንኮል-አዘል የAI-stack ጥገኝነቶች የተያዙ በርቶሎሜዎስፊርማ ከመኖሩ በፊት ተንኮል አዘል ፓኬጆችን የሚያውቅ የማልዌር ሞተራችን።
ሙሉውን ምስል ለማግኘት ያንብቡት፣ የ AI ደህንነት ተብራርቷል እና የእኛ መመሪያ የ AI አቅርቦት ሰንሰለት ደህንነት.
ጥያቄ 5፡ "ኮዴ በመሠረተ ልማቴ ውስጥ ሊቆይ ይችላል?"
በአውሮፓ ክፍል ውስጥ፣ ይህ ጥያቄ ሁልጊዜ ይነሳል። ለብዙ ቡድኖች፣ የAI መተግበሪያ ደህንነት የሚሰራው የAI ራሱ የውሂብ ሉዓላዊነትን የሚያከብር ከሆነ ብቻ ነው። መልሱ አዎ ነው፡ Xygeni እንደ SaaS ይሰራል፣ on-premiseዎች፣ ሃይብሪድ ወይም አየር-ክፍተት ያለው። ሞዴሉን (OpenAI፣ Anthropic፣ Gemini፣ Groq፣ Azure AI Foundry፣ AWS Bedrock ወይም የራስዎን ተኳሃኝ API) ይመርጣሉ፣ ኮድዎ ከአካባቢዎ አይወጣም፣ እና የAI ወጪን የሚቆጣጠሩት እርስዎ ነዎት።
ጋር የሳይበር መቋቋም ሕግ ሪፖርት የማድረግ ግዴታዎች ከሴፕቴምበር 11፣ 2026 ጀምሮ (በንቃት ጥቅም ላይ ስለዋለ ተጋላጭነት ቅድመ ማስጠንቀቂያ ለመላክ 24 ሰዓታት)፣ እውነተኛ አደጋዎን በፍጥነት ማወቅ አሁን የቁጥጥር መስፈርት እንጂ ጥሩ ነገር መሆን የለበትም።
ወደ ቤት የወሰድነውን
ከአንድ ሳምንት ሦስት ትምህርቶች እና ሁለት የ OWASP ክፍሎች፡
- ገበያው ከቃላት ቃላቱ ቀድሟል። ቡድኖች ይሰማቸዋል ASPM የምድብ ስሙን ከማወቃቸው በፊት ችግር (በጣም ብዙ መሳሪያዎች፣ በጣም ብዙ ማንቂያዎች)። በግልጽ ማስረዳት ከመሰየም የበለጠ አስፈላጊ ነው።
- ባለሙያዎች ሥራን የሚዘጋ የአዕምሮ ህክምና ባለሙያ ይፈልጋሉ። በእያንዳንዱ ውይይት ውስጥ "በAI የሚሰራ ማወቂያ"ን በመለያየት እና በማስተካከል ይሻላሉ።
- የአይአይ (AI) አሁን ደህንነቱ የተጠበቀ ሀብት ነው፣ ለመጠቀም የሚያስችል መሳሪያ ብቻ አይደለም። የክምችት ጥያቄ ("በእርግጥ ምን አይነት የአይአይ አገልግሎት ነው የምንሰራው?") አብዛኛዎቹ ቡድኖች አሁንም መልስ ሊሰጡዋቸው የማይችሉት ነው። እንዲሁም የማንኛውም ከባድ የአይአይ መነሻ ነጥብ ነው። የ AI አደጋ አስተዳደር ፕሮግራም ነው.
ለOWASP ፖርቱጋል እና ለOWASP ጀርመን ማህበረሰቦች፣ ለአዘጋጆቹ እና ለውይይት ለመጡ ሁሉ እናመሰግናለን። በሚቀጥለው እንገናኝ።

በየጥ
መካከል ያለው ልዩነት ምንድነው? ASPM ና SAST?
SAST ለተጋላጭነት የምንጭ ኮድን ይቃኛል። ASPM ግኝቶችን ከሚከተሉት ያዋህዳል SAST እና ሌሎች የደህንነት መሳሪያዎች፣ እነሱን ያዛምዳሉ፣ እና በእውነተኛ አደጋ ቅድሚያ ይሰጣቸዋል፣ ስለዚህ ቡድኖች መጀመሪያ ምን ማስተካከል እንዳለባቸው ያውቃሉ።
የ AI ትሪዬጅ ከሌሎች መሳሪያዎች በተገኙ ግኝቶች ላይ ይሰራል?
ከXygeni ጋር፣ አዎ። የAI Triage፣ ማብራሪያ እና ማረም ለXygeni የራሱ ግኝቶች እና እንደ Snyk፣ Veracode እና Checkmarx ካሉ የሶስተኛ ወገን ስካነሮች ለተወሰዱ ግኝቶች ተፈጻሚ ይሆናሉ።
AI-BOM ምንድን ነው?
የ AI ቁሳቁሶች ቢል በሶፍትዌርዎ ውስጥ ያሉትን የ AI ክፍሎችን ይዘረዝራል፡ ሞዴሎች፣ የውሂብ ስብስቦች፣ ወኪሎች፣ የMCP አገልጋዮች፣ ጥያቄዎች እና guardrailsእና እንዴት እንደሚገናኙ።
የXygeni AI ሊሰራ ይችላል? on-premises?
አዎ። Xygeni ይደግፋል on-premiseዎች፣ ሃይብሪድ እና አየር-ክፍተት ያላቸው ማሰማራቶች፣ እርስዎ ከመረጡት የAI ሞዴል ጋር።
