






ዝርዝር ሁኔታ
እንደ ዋተርፎል ካሉ ባህላዊ የሶፍትዌር ልማት ዘዴዎች ወደ አጊል እና ዴቭኦፕስ መሸጋገር ወደ ይበልጥ ቀልጣፋ፣ ተለዋዋጭ እና የትብብር አቀራረቦች የሚወስድ ጉልህ ለውጥን ይወክላል። የዚህ ዝግመተ ለውጥ እምብርት ቀጣይነት ያለው ውህደት እና ቀጣይነት ያለው ማሰማራት ልምዶች እና በደህንነት ላይ የተዋሃዱ ትኩረትዎች ናቸው - በመባል የሚታወቀው DevSecOps—ደንቦቹን እንደገና መጻፍ እና የሶፍትዌር ልማት ገጽታን መለወጥ። የሶፍትዌር ጥራትን ለማሻሻል፣ አቅርቦትን ለማፋጠን እና ደህንነትን በእነሱ ውስጥ ለማስገባት መንገዶችን ለሚፈልጉ ቡድኖች pipelineዎች፣ ምርጡን ለሚከተሉት ተቀብለዋል CI/CD ልምምዶች ቁልፍ ናቸው።
ያለው ጠቀሜታ CI/CD በዘመናዊ ልማት ውስጥ
CI/CD ምርጥ ልምዶች የልማት ቡድኖች ሳንካዎችን እንዴት እንደሚከላከሉ፣ የሶፍትዌር ጥራትን እንደሚያሻሽሉ እና የዝማኔዎችን አቅርቦት የሚያፋጥኑበትን መንገድ ይለውጣሉ፣ ከኮድ ጉዞውን በራስ-ሰር በማድረግ commit ለማሰማራት። በDevSecOps ውስጥ ከጅምሩ ጀምሮ ደህንነትን ሲታጠቅ፣ ደህንነቱ የተጠበቀ አፕሊኬሽኖችን በብቃት ለመገንባት ጠንካራ መሰረት ይጥላል።
ግንዛቤ CI/CD ምርጥ ልምዶች
ቀጣይነት ያለው ውህደት (CI): ለጥራት እና ለፍጥነት የማዕዘን ድንጋይ
ሲአይ ምንድን ነው?
ቀጣይነት ያለው ውህደት የኮድ ለውጦችን በተደጋጋሚ ወደ ተጋራ ማከማቻ የማዋሃድ ልምምድ ሲሆን አውቶማቲክ ሙከራዎች የሚካሄዱበት ሲሆን ይህም ከፍተኛ የኮድ ጥራት እና ቀደም ብሎ የሳንካ መለየቶችን ያረጋግጣል።
የCI ጥቅሞች:
- ቀደም ብሎ የሳንካ ምርመራ፡- በራስ-ሰር የሚደረጉ ሙከራዎች ችግሮችን ቀደም ብሎ ለመለየት ያስችላል፣ ይህም በኋላ ላይ የማካካሻ ወጪዎችን ይቀንሳል።
- የተሻሻለ የኮድ ጥራት፡ ኮዱ ጥራትን እንደሚያሟላ ያረጋግጣል standardከመዋሃድዎ በፊት፣ ለተረጋጋ የኮድቤዝ አስተዋጽኦ ያደርጋል።
- ፈጣን የግብረመልስ ዑደት፡ ለገንቢዎች ፈጣን ግብረመልስ ይሰጣል፣ ይህም ፈጣን ማስተካከያዎችን ያስችላል።
ቀጣይነት ያለው ማሰማራት (ሲዲ): የሶፍትዌር አቅርቦትን ማመቻቸት
ሲዲ ምንድን ነው?
ኮንቲኔንታል ዲፕሎመርሽን አፕሊኬሽኖችን ወደተለያዩ አካባቢዎች ማድረስን በራስ-ሰር ስለሚያደርግ፣ የቅርብ ጊዜ ባህሪያትን እና ጥገናዎችን ለተጠቃሚዎች በቀላሉ ማግኘት ያስችላል።
የሲዲ ጥቅሞች፡
- የተቀላጠፈ የማሰማራት ሂደት፡ የሰውን ስህተት ይቀንሳል እና የገበያ ዝግጁነትን ያፋጥናል።
- የተሻሻለ ምርታማነት፡ ገንቢዎች ከማሰማራት ተግባራት ይልቅ በፈጠራ ላይ የበለጠ እንዲያተኩሩ ያስችላቸዋል።
- የልቀት ድግግሞሽ መጨመር፡- ፈጣን እና ቀልጣፋ የዝማኔዎች ስርጭትን ያመቻቻል፣ የተጠቃሚዎችን ፍላጎት በፍጥነት ያሟላል።
በስራ ላይ ማዋል CI/CD ለስኬት ምርጥ ልምዶች
1. ደህንነቱ የተጠበቀ የኮድ አወጣጥ ልምዶች
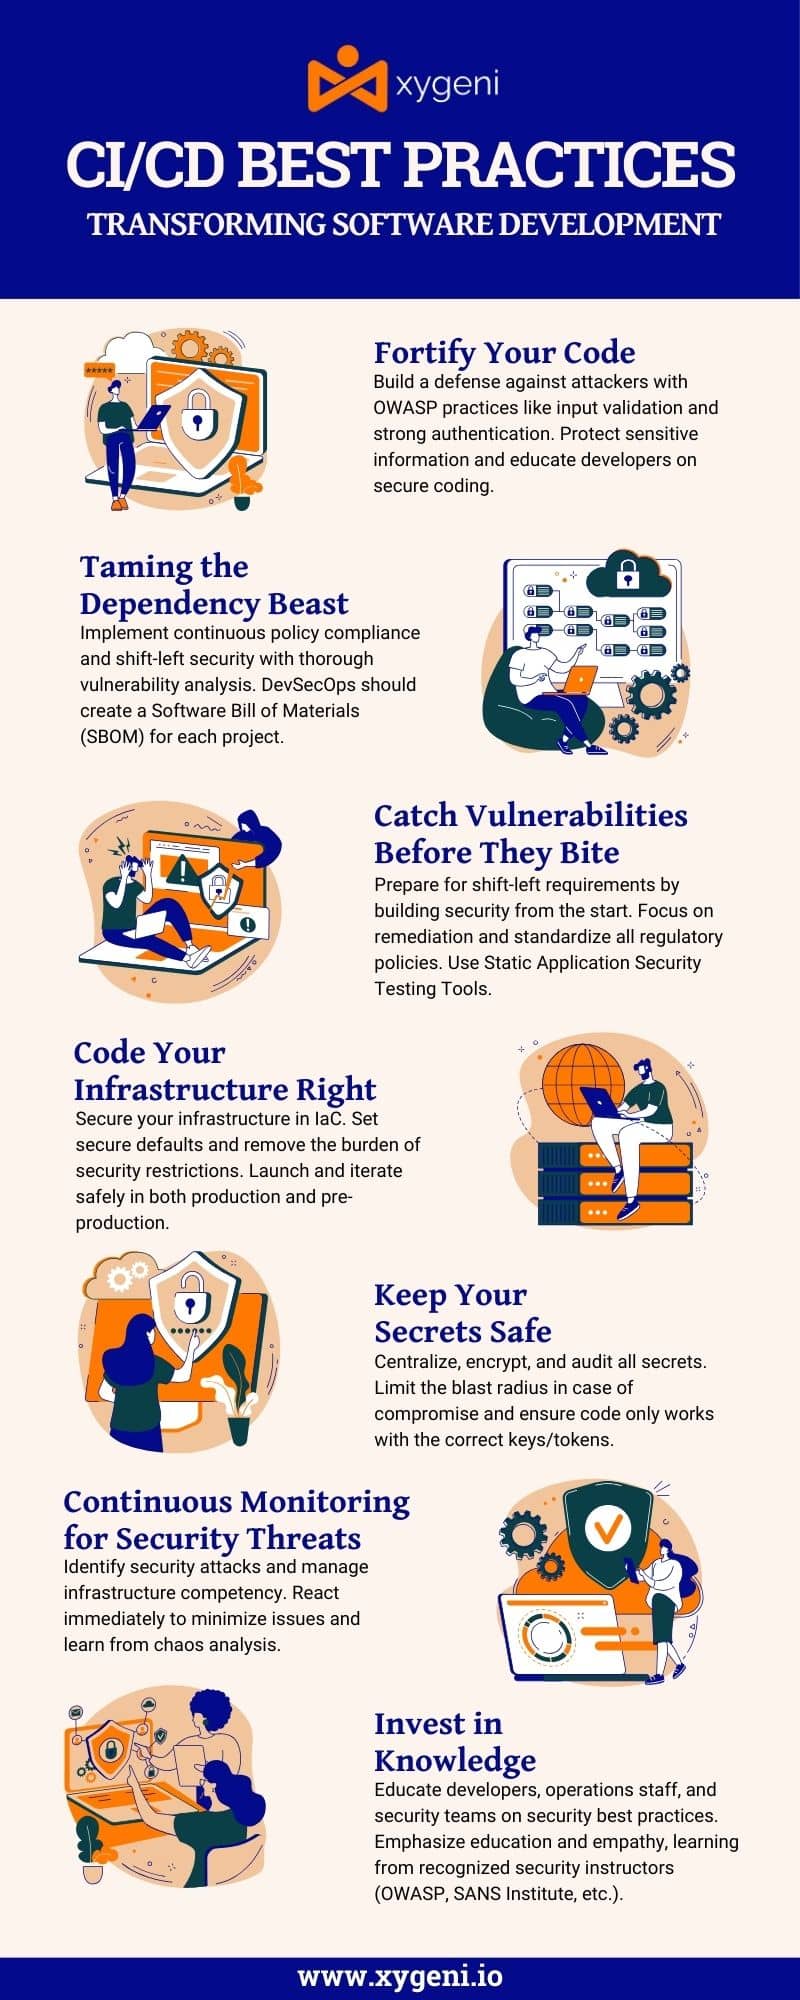
ደህንነቱ የተጠበቀ የኮድ አወጣጥ ልምዶች ጥቃቶችን ለመከላከል ጠንካራ ሶፍትዌር ለማዘጋጀት መሰረታዊ ናቸው። የ OWASP ደህንነቱ የተጠበቀ የኮዲንግ ልምዶች ፈጣን የማጣቀሻ መመሪያ ገንቢዎች በሶፍትዌር ልማት ዑደት ውስጥ ተግባራዊ ማድረግ ያለባቸውን ወሳኝ የደህንነት እርምጃዎችን የሚያብራራ ሰፊ መመሪያ ሆኖ ያገለግላል።
ቁልፍ ልምዶች የሚከተሉትን ያካትታሉ:
- የግቤት ማረጋገጫ፡- እንደ SQL መርፌ ያሉ የመርፌ ጥቃቶችን ለመከላከል የGET እና የPOST ጥያቄዎችን፣ ኩኪዎችን እና ከውጭ ስርዓቶች የተገኙ መረጃዎችን ጨምሮ ሁሉንም ገቢ መረጃዎች ያረጋግጡ።
- የውጤት ኢንኮዲንግ፡ እንደ Cross-Site Scripting (XSS) ያሉ የመርፌ ጉድለቶችን ለመከላከል ወደ አሳሾች ወይም ወደ ሌሎች ስርዓቶች የሚወጣው የውሂብ ውፅዓት ኢንኮድ መደረጉን ያረጋግጡ፣ ሁሉንም የውጤት መረጃዎች እንደ ተግባራዊ ኮድ ሳይሆን እንደ ቃል በቃል ውሂብ አድርገው ይቆጥሩ።
- ማረጋገጫ እና የይለፍ ቃል አስተዳደር፡ ደህንነቱ የተጠበቀ የማረጋገጫ ሂደቶች እና የይለፍ ቃል አስተዳደር በጣም አስፈላጊ ናቸው። ብሩት ፎርስ ጥቃቶችን ለመከላከል ረጅም ጨው ያለው ጠንካራ የክሪፕቶግራፊክ ሃሽ ተግባራትን በመጠቀም የይለፍ ቃል ማከማቻ ያድርጉ።
- የስህተት እና የልዩነት አያያዝ፡ አጥቂዎች የስርዓት መረጃን በስህተት መልዕክቶች እንዳይሰበስቡ ለመከላከል ስህተቶች እና ልዩ ሁኔታዎች በእኩልነት መታየት አለባቸው።
- የማዋቀር አስተዳደር፡ የመረጃ መፍሰስን ለመከላከል የስርዓት እና የመተግበሪያ ውቅርን ደህንነቱ በተጠበቀ ሁኔታ ያስተዳድሩ።
- ሚስጥራዊ የውሂብ ጥበቃ፡ እንደ የፋይናንስ፣ የጤና አጠባበቅ እና የግል መረጃ ያሉ ሚስጥራዊ መረጃዎችን ደህንነቱ በተጠበቀ ሁኔታ መያዝ በጣም አስፈላጊ ነው።
- የኤክስኤምኤል ትንተና፡ XML ደህንነቱ በተጠበቀ ሁኔታ መያዙን ያረጋግጡ፣ ምክንያቱም በድር መተግበሪያዎች ውስጥ በስፋት ጥቅም ላይ የሚውል እና ለጥቃት ሊያጋልጣቸው ስለሚችል።
- የፋይል እና የሀብት ጥበቃ፡ ያልተፈቀደ ሚስጥራዊ ፋይሎችን እና ማውጫዎችን መድረስን ለመከላከል የፋይል ስርዓቶችን እና ሀብቶችን መዳረሻ ይጠብቁ።
- የመልእክት ደህንነት፡ ደህንነቱ የተጠበቀ የመልእክት ግንኙነት፣ በተለይም ለንግድ ሂደቶች XML ሲጠቀሙ።
- የውሂብ ጥበቃ በማከማቻ እና በመጓጓዣ ወቅት ለስሱ መረጃዎች ጠንካራ ጥበቃን ተግባራዊ ማድረግ።
2. የጥገኝነት አስተዳደር
የጥገኝነት አስተዳደር ወሳኝ የሶፍትዌር ልማት ተግባር ሲሆን ፕሮጀክትዎ የሚመሰረትባቸውን ውጫዊ ቤተ-መጻሕፍት እና ፓኬጆች መከታተል እና አስፈላጊ በሚሆንበት ጊዜ ማዘመንን ያካትታል። የፕሮጀክት ቡድኖች አካላትን ወቅታዊ እና ደህንነቱ የተጠበቀ የሚያደርጉበት መንገድ ነው፣ የተጋላጭነት አደጋን የሚቀንሱ እና እራሳቸውን ከአጥቂዎች የሚጠብቁበት መንገድ። የዛሬው ሶፍትዌር ውስብስብነት እና እርስ በርስ የተገናኘ ባህሪ ከግምት ውስጥ በማስገባት፣ አንድ ጊዜ ያለፈበት ወይም ተጋላጭ የሆነ አካል የጠቅላላውን መተግበሪያ ደህንነት ሊያዳክም ይችላል። እንደ መሳሪያዎች ዚጌኒ CI/CD መያዣ እና ማክበር የNIST መመሪያዎች በ software supply chain security ወሳኝ ልምምዶች ናቸው።
ውጤታማ የጥገኝነት አስተዳደርን ተግባራዊ ማድረግ
- ራስ-ሰር የተጋላጭነት ቅኝት፦ የመሳሰሉ መሳሪያዎች የXygeni ክፍት ምንጭ ደህንነት የፕሮጀክት ጥገኝነቶችን በሚታወቁ ተጋላጭነቶች የውሂብ ጎታዎች (እንደ ብሔራዊ የተጋላጭነት ዳታቤዝ [NVD]) ላይ በራስ-ሰር መቃኘት ያቅርቡ። እነዚህን ተጋላጭነቶች በተቻለ ፍጥነት ማግኘት አስፈላጊ ነው።
- ቀጣይነት ያለው ክትትል; አዳዲስ ተጋላጭነቶችን ጥገኝነቶችን ያለማቋረጥ ይከታተሉ፣ በልማት ጊዜ ብቻ ሳይሆን፣ ለመተግበሪያው ሙሉ የህይወት ዑደት። ይህ ከመተግበሪያው ጋር ሊዋሃድ ይችላል። CI/CD pipeline ስለዚህ ሁልጊዜ ከሚከሰቱ ተጋላጭነቶች አንድ እርምጃ ቀድሟል።
- አውቶማቲክ የፓች አስተዳደር፡ ተጋላጭነቶችን የሚለይ ብቻ ሳይሆን ጥገኝነትን ወደ ይበልጥ ደህንነቱ የተጠበቀ ስሪት የማዘመን ሂደቱን በራስ-ሰር የሚያደርግ መሳሪያ ይጠቀሙ። ጥገኝነቶችን ወቅታዊ ለማድረግ የሚደረገውን ቀጣይ የጉልበት ወጪ ይቀንሳል።
- ፖሊሲ ማስፈጸሚያ፡- የሶስተኛ ወገን ጥገኞችን በተመለከተ ጥብቅ ፖሊሲዎችን ተግባራዊ ያድርጉ። ይህ ጊዜ ያለፈባቸው ቤተ-መጻሕፍትን ወይም ጊዜ ያለፈባቸውን ፈቃዶች የመጠቀም አደጋን ለመቀነስ ጥሩ መንገድ ነው። አዳዲስ ጥገኞች ጥልቅ የደህንነት ግምገማዎች እንዲኖራቸው ያስገድዱ። የሚታወቁ ተጋላጭነቶች ያሉባቸውን ቤተ-መጻሕፍት መጠቀም እንደማይችሉ በጥብቅ ያስገድዱ። እንዲሁም ጊዜው ያለፈበት ወይም በሌላ መልኩ የማይጣጣም ፈቃድ ያለው ቤተ-መጻሕፍት መጠቀም አይችሉም። ከላይ የተጠቀሱትን ተግባራዊ ማድረግ የሚችሉ መሳሪያዎችን ይጠቀሙ። አደገኛ ወይም የማይጣጣሙ ሊሆኑ የሚችሉ ፓኬጆችን ወደ ፕሮጀክቶችዎ ከማስተዋወቅ እራስዎን እና ከእኩዮችዎ በጸጥታ ሊያድኑዎት ይችላሉ።
- የሶፍትዌር ቁሳቁሶች ቢል (SBOM): መፍጠር እና ማቆየት። SBOM (የሶፍትዌር ቢል ኦፍ ቁሶች) የእያንዳንዱን የሶስተኛ ወገን አካል፣ ስሪቱን እና ሁሉንም ጥገኝነቶች ለመመዝገብ ለእያንዳንዱ ፕሮጀክት። ይህ ሁሉን አቀፍ ክምችት ግልጽነትን ያሻሽላል እና ለተገለጹ ተጋላጭነቶች ፈጣን ምላሾችን ያስችላል። በራስ-ሰር SBOM ማመንጨትና ጥገና ቀጣይነት ያለው ትክክለኛነትና ወቅታዊ መረጃ ያረጋግጣል። የደህንነት አቋማቸውን እና ተገዢነታቸውን ለማሻሻል ለሚፈልጉ ድርጅቶች፣ የሚያመቻቹ መሳሪያዎች SBOM አስተዳደር ጠቃሚ ኢንቨስትመንት ናቸው።
- የገንቢ ትምህርት እና ግንዛቤ፡ ገንቢዎችን ስለ ጥገኝነት አስተዳደር አስፈላጊነት እንዲሁም ደህንነቱ የተጠበቀ የኮድ ምርጥ ልምዶችን ያስተምሯቸው። ግንዛቤ የተሻለ ውጤት ሊያመጣ ይችላል።cisየሶስተኛ ወገን ክፍሎችን በመምረጥ እና በማስተዳደር ረገድ የአዮን ማምረት።
- የጥገኝነት ማግለል፡ ሊሆኑ የሚችሉ ጥገኝነቶች ተጋላጭነትን ለመቀነስ በሚቻልበት ቦታ ላይ ጥገኝነት መነጠል አለበት። እንደ ኮንቴይነርላይዜሽን ያሉ ቴክኒኮች አንድ ብዝበዛ ከተጋለጠ አካል ውጭ እንዳይደርስ ለመገደብ ይረዳሉ።
3. የማይለዋወጥ የመተግበሪያ ደህንነት ሙከራ (SAST)
የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራ (SAST) ኮዱን በተወሰነ ደረጃ በመተንተን የተንኮል አዘል ኮድ መኖሩን የሚጠቁሙ ቅጦችን ወይም ቅደም ተከተሎችን መለየት እንዲችል በማድረግ የመተግበሪያ ደህንነትን ይገመግማል። SAST መፍትሄዎች ባህላዊ መሳሪያዎች የሚያደርጉትን ሁሉ ያደርጋሉ - የ SQL ኢንጀክሽን፣ የክሮስ-ሳይት ስክሪፕት (XSS)፣ የቋት ፍርፍስ ወዘተ. በቀጥታ ወደ ቀጣይነት ያለው ውህደት/ቀጣይነት ያለው ማሰማራት በማዋሃድ (CI/CD ምርጥ ልምዶች) pipelineድርጅቶች የኮድ ለውጦች ሲጀምሩ ወዲያውኑ የተንኮል አዘል ማስገቢያ ምልክቶችን ለማግኘት የኮድ ቤዞቻቸውን ያለማቋረጥ ለመመርመር የአውቶሜሽን ኃይልን መጠቀም ይችላሉ። ይህም ገንቢዎች በማንኛውም የደህንነት ተጋላጭነቶች ወይም ስጋቶች ላይ በፍጥነት ግብረመልስ እንዲቀበሉ እና እነዚህ ችግሮች ሊሳተፉበት ባለው ሶፍትዌር ውስጥ ከመበተናቸው በፊት በተንኮል አዘል ባህሪ ምክንያት የሚመጡ ማናቸውንም ተጋላጭነቶች ወይም ሌሎች የኮድ ልዩነቶችን ለማስተካከል አስፈላጊውን እርምጃ እንዲወስዱ ያስችላቸዋል። ይህ የሶፍትዌሩን ከመጠን በላይ ደህንነት እና ታማኝነት በእጅጉ ያሻሽላል፣ ይህም በእነዚህ “ነገሮችን በፍጥነት ማንቀሳቀስ እና መስበር” በሚባለው ዘመን - በጣም የሚያድስ ነው።
NIST እንዴት እንደሚታይ SAST
ብሔራዊ ኢንስቲትዩት ኦ. Standards እና Technology (NIST) የደህንነት ሙከራ መሳሪያዎችን ማዋሃድ አስፈላጊ መሆኑን ተገንዝበዋል፣ ይህም የሚከተሉትን ያካትታል SASTወደ ልማት ሂደቱ። እንደ NIST ያሉ ህትመቶች NIST ልዩ ህትመት 800-53 በደህንነት እና በግላዊነት ቁጥጥሮች ላይ፣ ተጋላጭነቶችን ያለማቋረጥ መከታተል እና ኮድ መተንተን የሚችሉ አውቶማቲክ መሳሪያዎችን መጠቀምን ይከራከራሉ እና ይህንንም ይጠቁማሉ SAST መሳሪያዎች መሆን አለባቸው "የድርጅቱ የልማት/የሥራ ፍሰት ሂደት አካል ሆኖ የሶፍትዌር ተጋላጭነቶችን ለመለየት እና ለማስተዳደር ተዋህዷል።"
የኦዋስፒ ሀብቶች በ SAST
የክፍት ድር መተግበሪያ ደህንነት ፕሮጀክት (OWASP) በተጨማሪም የ...ን ዋጋ አጉልቶ ያሳያል። SAST በንብረቶቹ እና በመመሪያዎቹ ውስጥ። የ OWASP ኮድ ግምገማ መመሪያ እንዴት እንደሆነ በጥልቀት ገባ SAST መሳሪያዎች ኮድን በጥልቀት ለመገምገም፣ በእጅ የሚሰጡ ግምገማዎች ሊያመልጧቸው የሚችሉ የደህንነት ችግሮችን ለማግኘት ሊያገለግሉ ይችላሉ። OWASP የሚከተሉትን እንዲያደርጉ ይመክራል። SAST በሶፍትዌር ልማት የህይወት ዑደት ውስጥ በተቻለ ፍጥነት ተጋላጭነቶችን ለመያዝ የሚያስችሉ መሳሪያዎችን፣ ይህም ከፈረቃ-ግራ የደህንነት አቀራረብ ጋር የሚጣጣም ነው - የደህንነት ግምትን በልማት ሂደቱ ውስጥ በተቻለ መጠን በተቻለ መጠን ወደ መጀመሪያው ደረጃ የሚቀይር።
ጥቅሞች SAST ውህደት ወደ CI/CD ምርጥ ልምዶች
- አስቀድሞ ማወቅ፡ በልማት ሂደቱ መጀመሪያ ላይ ተጋላጭነቶችን መለየት ለማረም የሚያስፈልገውን ወጪና ጥረት ይቆጥባል።
- የገንቢ ግብረመልስ፡ ለገንቢዎች ስለ ኮዳቸው የደህንነት ሁኔታ ወዲያውኑ የሚሰጡት ግብረመልስ ደህንነቱ የተጠበቀ የኮድ አሠራሮችን ተግባራዊ በማድረግ የደህንነት አሸናፊዎችን ይረዳል።
- ተገዢነት እና የአደጋ አስተዳደር; ኮዱ ከመተግበሩ በፊት ለተጋላጭነት መፈተሹን ያረጋግጣል፣ ይህም ድርጅቶች የቁጥጥር ደንቦችን ማሟላት መቻላቸውን በብቃት ያረጋግጣል standards.
- በራስ-ሰር የደህንነት ማረጋገጫ; አውቶማቲክ የደህንነት ማረጋገጫ ማንኛውም የኮድ መስመሮች ያለ ትንተና እንዳይደረጉ ይከላከላል፣ ይህም CI/CD pipeline ደህንነቱ የተጠበቀ እና አስተማማኝ የልማት ዘዴ ነው።
4. መሠረተ ልማት እንደ ኮድ (IaC) ደህንነት
መሠረተ ልማት እንደ ኮድ (IaC) ደህንነት መሠረተ ልማትን ለሚያስተዳድሩ እና ለሚያዋቅሩ ስክሪፕቶች እና ትርጓሜዎች የደህንነት ምርጥ ልምዶችን የመተግበር ወሳኝ ልምምድ ነው። IaC የመሠረተ ልማት አቅርቦት እና ውቅር እንዲኖር ያስችላል፤ እነዚህ ስክሪፕቶች የደህንነት ድክመቶችን እንዳያስተዋውቁ ይጠይቃል - አውቶማቲክ መሳሪያዎች መቃኘት ይችላሉ IaC የተሳሳቱ ውቅሮችን ወይም የደህንነት መመሪያዎችን አለማክበርን የሚያሳዩ አብነቶች፣ እነዚህ ተጋላጭነቶች ወደ ቀጥታ አካባቢዎች እንዳይሰማሩ ይከላከላሉ።
መሠረተ ልማታቸውን እንደ ኮድ እንዴት ማረጋገጥ እንደሚቻል የበለጠ ጥልቅ ግንዛቤ ለማግኘት (IaC) ሂደቶችን እና እዚህ ከተገለጸው በላይ አጠቃላይ ምርጥ ልምዶችን ለማሰስ፣ ሙሉውን ጽሑፍ ያንብቡ መሠረተ ልማትን እንደ ኮድ ማረጋገጥ።
5. የምስጢር አስተዳደር
ሚስጥራዊ አስተዳደር ደህንነቱ የተጠበቀ አፕሊኬሽን እና የመሠረተ ልማት አስተዳደር ወሳኝ አካል ሲሆን ቁልፎችን፣ ቶከኖችን፣ የይለፍ ቃሎችን እና ሌሎች ሚስጥራዊ መረጃዎችን ካልተፈቀደ መዳረሻ እና ጥሰቶች የመጠበቅን አስፈላጊነት ይመለከታል። የ OWASP ሚስጥሮች አስተዳደር ማጭበርበሪያ ወረቀት እነዚህን ሚስጥራዊ የመረጃ ክፍሎች ውጤታማ በሆነ መንገድ ለማስተዳደር ምርጥ ልምዶችን በተመለከተ አጠቃላይ መመሪያ ይሰጣል። ከማጭበርበር ወረቀቱ የተገኙ ቁልፍ ነጥቦችን እና ምክሮችን ማጠቃለያ እነሆ፣ ይህም በሰፊው የደህንነት አውድ ውስጥ ያለውን ጠቀሜታ ያጎላል። CI/CD ምርጥ ልምዶች።
ከ OWASP የምስጢር አስተዳደር ማጭበርበሪያ ወረቀት የተወሰዱ ቁልፍ ምክሮች
- ማዕከላዊ የምስጢር ማከማቻ፡ በተበጀ እና ደህንነቱ በተጠበቀ ስርዓት ውስጥ ለሚስጥሮች ማከማቻ ማዕከላዊ ማድረግ ግዴታ ነው። ይህ ቀላልነት እንደ ማሽከርከር እና የመዳረሻ መቆጣጠሪያ ያሉ የአስተዳደር ተግባራትን ያካትታል፣ ነገር ግን በእነዚህ ብቻ የተወሰነ አይደለም፣ እና ምስጢሮች በኮድ ወይም ምዝግብ ማስታወሻዎች ውስጥ የመጋለጥ እድልን ይቀንሳል።
- የመዳረሻ መቆጣጠሪያ ጥብቅ የመዳረሻ መቆጣጠሪያ ፖሊሲዎች የተፈቀደላቸው አካላት ብቻ ምስጢሮችን ማግኘት እንዲችሉ መተግበር አለባቸው። እነዚህም የሰው ተጠቃሚዎችን እና አውቶማቲክ ሂደቶችን ያካትታሉ። መዳረሻ አካላት ተግባራቸውን ለመወጣት የሚያስፈልጋቸውን ፈቃድ እንዲያገኙ ለማረጋገጥ በዝቅተኛ መብት መርህ ላይ የተመሠረተ መሆን አለበት።
- የምስጢር ሽክርክሪት፡ የስምምነት አደጋን ለመቀነስ ሲባል ምስጢሮችን በየጊዜው ማዞር አስፈላጊ ነው። የሚሽከረከሩ ቁልፎችን በራስ-ሰር የማዞር ዘዴዎች እነዚህ በየጊዜው ወይም እንደ ጥሰት ሲከሰት ወይም የሰራተኛ መባረር ሲከሰት ባሉ ክስተቶች መሠረት መዘመንን ማረጋገጥ ይችላሉ።
- የኦዲት መንገዶች፡ ያልተፈቀደ መዳረሻ እና ምርመራን በተመለከተ፣ በሚስጥር ላይ ለሚደረጉ እንቅስቃሴዎች ሁሉንም የኦዲት ዱካዎች መጠበቅ ወሳኝ ነው። የኦዲት መዝገቦች ቅድመ-ዝግጅትን ማሳየት መቻል አለባቸው።cisየደህንነት ጉዳዮችን በሚመረምሩበት ጊዜ አስፈላጊውን መረጃ ለማግኘት በማን እና በምን ሰዓት ምን ምስጢር እንደተደበቀ።
- የምስጢር ምስጠራ፡ ቢያንስ ሚስጥሮች በትራንስፖርት ጊዜ እና በእረፍት ጊዜ መመስጠር አለባቸው። አንድ ሰው ሕገ-ወጥ መዳረሻ ቢያገኝም እንኳ አንድ ሰው መሠረታዊ ምስጢሮችን እንዳያጋልጥ ጠንካራ የኢንክሪፕሽን ቴክኒኮች ጥቅም ላይ ይውላሉ።
- በምንጭ ኮድ ውስጥ ያሉ ምስጢሮች፡ ምስጢሮችን በቀጥታ በምንጭ ኮድ ወይም በስሪት መቆጣጠሪያ ስርዓቶች ውስጥ ማከማቸት በጣም አይመከርም። በምትኩ፣ እነዚህ በአፕሊኬሽኖች ውስጥ በሚሰሩበት ጊዜ ደህንነቱ በተጠበቀ የምስጢር አስተዳደር መሳሪያዎች እና አገልግሎቶች ውስጥ መካተት አለባቸው።
- የመስታወት ስብራት ሂደት፡ የ"መሰበር መስታወት" ሂደት በአደጋ ጊዜ ምስጢሮች እንዲገኙ ያስችላል፣ በኦዲት ዱካ በኩል ማንኛውንም መዳረሻ እየተከታተለ። በዚህ መንገድ የደህንነት ፕሮቶኮሎችን ሳያመልጡ መደበኛ የመዳረሻ ዘዴዎች ቢበላሹም እንኳን ክወናዎች ሊቀጥሉ ይችላሉ።.
6. ቀጣይነት ያለው ክትትል እና ግብረመልስ
ቀጣይነት ያለው ክትትል ማለት የደህንነት ስጋቶችን ለመለየት እና ምላሽ ለመስጠት በእውነተኛ ጊዜ አፕሊኬሽኖችን እና መሠረተ ልማቶችን መከታተል ማለት ነው። ይህ ተጋላጭነቶችን መጣስ ወይም ብዝበዛ በሚፈጠርባቸው ሁኔታዎች ላይ ለመለየት አስፈላጊ ነው። እነዚህ መሳሪያዎች ያልተለመዱ እንቅስቃሴዎችን መከታተል፣ የመረጃ ደህንነት ክስተቶችን መዝግቦ መያዝ እና ለክስተቶች ፈጣን ምላሽ መስጠት የሚያስችሉ ፈጣን ማንቂያዎችን ማቅረብ የሚችሉ መሳሪያዎችን ያካትታሉ። NIST እንዲሁም SANS ተቋም ከክትትል የተገኘውን መረጃ መሰረት በማድረግ መደበኛ ግምገማዎችን እና ዝማኔዎችን የሚጠይቁ ቀልጣፋ የክትትል ዘዴዎችን በተመለከተ ምክሮችን ሰጥቷል።
7. የደህንነት ስልጠና እና ግንዛቤ
የተደጋጋሚ የልማት ቡድን ስልጠና ክፍለ ጊዜዎች፣ የአሠራር ሰራተኞች እና የደህንነት ቡድኖች የግንዛቤ ፕሮግራሞች በአንድ ድርጅት ውስጥ የደህንነት ባህል መገንባትን ያስችላሉ። ይህም ሁሉም አባላት በደህንነት ላይ አዳዲስ ስጋቶችን እንዲያውቁ፣ የደህንነት ቁጥጥሮችን አስፈላጊነት እንዲረዱ እና አስፈላጊ በሚሆንበት ጊዜ ተግባራዊ ለማድረግ ክህሎቶች እንዲኖራቸው ያረጋግጣል። እንደ OWASP የትምህርት ኮርሶች እና እንደ የደህንነት ግንዛቤ ስልጠና ባሉ ጭብጦች ላይ በSANS ተቋም የተዘጋጁትን ዝርዝር ይዘቶች ያካትታል።
ይህንን በማድረግ ድርጅቶች የሶፍትዌር ልማት ሂደቶቻቸውን (የበለጠ ውጤታማ ብቻ ሳይሆን የበለጠ ቀልጣፋ ያደርጋቸዋል) እነዚህን ልምዶች በጥልቀት በማዋሃድ ያስጠብቃሉ CI/CD pipeline.
የመተግበር አስፈላጊነት CI/CD በሶፍትዌር ልማት ውስጥ ያሉ ምርጥ ልምዶች የልማት ሂደቶችን ከማቀላጠፍ ወይም ቅልጥፍናን ከማመቻቸት በላይ ይዘልቃሉ፤ የሶፍትዌር ልማት የህይወት ዑደትን ከተለያዩ የተራቀቁ ስጋቶች ለመጠበቅ የመሠረት ድንጋይ ነው። የቅርብ ጊዜ፣ በእውነተኛ ዓለም ውስጥ ያሉ ተጋላጭነቶች ምሳሌዎች CI/CD pipelineዎች - በጊትላብ እና በፓይቶርክ የተጋፈጡትን ጨምሮ - ድርጅቶች በዛሬው ውስብስብ ዲጂታል መልክዓ ምድር ውስጥ የሚያጋጥሟቸውን የደህንነት ተግዳሮቶች እንደ ጠንካራ ማሳሰቢያ ሆነው ያገለግላሉ።
ለምሳሌ፣ የዝርዝሮቹ ዝርዝር ሁኔታ GitLab CI/CD pipeline በኤንሲሲ ግሩፕ የምርምር ጦማር ላይ እንደታተመው፣ እንደ የዶከርን “—የተፈቀደለት” ባንዲራ አላግባብ መጠቀም ወይም ምስጢሮችን መደበቅ ያሉ ጥቃቅን የውቅር ጉድለቶች - የልዩ መብቶችን እና ያልተፈቀደ ሚስጥራዊ መረጃን መድረስን ጨምሮ ወሳኝ የደህንነት ተጋላጭነቶችን እንዴት እንደሚያስችሉ አጉልተው ያሳያሉ። እነዚህ ክስተቶች የአየር መከላከያ ወሳኝ ጠቀሜታን ያጎላሉ። CI/CD pipeline ውቅር፤ “ማወቅ የሚያስፈልግ” የሯጭ መዳረሻ፣ በሩጫ ላይ የተገለጹ የአካባቢ ተለዋዋጮችን በጥንቃቄ መቆጣጠር፣ እና የሯጮች በፕሮጀክት ወይም በቡድን - በጥበብ መያያዝ - ጠንካራ ተፈጻሚነት ቢኖራቸው አደጋን በእጅጉ የሚቀንሱ በርካታ ፖሊሲዎች ሦስቱ ብቻ ናቸው።
በSecurityWeek ላይ እንደተገለጸው የ PyTorch የአቅርቦት ሰንሰለት፣ አዲስ የክፍል ደረጃን ያሳያል CI/CD በዚህ ሁኔታ፣ በተንኮል አዘል PyTorch binaries ሕገ-ወጥ በሆነ መንገድ በማተም - በአንድ ጊዜ ሁሉንም የሶፍትዌር አቅርቦት ሰንሰለቶች ላይ ያነጣጠረ ጥቃት - በተመሳሳይ ጊዜ የጂቲኤችቢ አክሽንስ እራሳቸውን የሚያስተናግዱ ሯጮችን ሚስጥራዊ ምስጢሮችን ለመስረቅ በመጠቀም። ይህ ምሳሌ የቅድስና እና የመነጠል ወሳኝ አስፈላጊነትን ያጎላል። CI/CD አካባቢዎች፣ ትጉ የማጽደቅ ሂደቶች ለ CI/CD አስተዋጽኦዎችን እና ከውጭ ለሚመጡ ልዩ ምርመራዎች pull requestsያልተፈቀደ መዳረሻን በአንድ ጊዜ ለመገደብ እና ከአቅርቦት ሰንሰለት ተጋላጭነቶች ለመጠበቅ።
ከእያንዳንዱ ክስተት የምናገኘው ትምህርት ግልፅ ነው፡- የሶፍትዌር ልማት፣ ከደህንነት አንፃር፣ ግብ ሳይሆን መንገድ ነው፤ ቀጣይነት ያለው፣ የማያቋርጥ ትኩረት፣ መላመድ እና መሻሻል የሚጠይቅ መንገድ ነው። ባጭሩ፣ ምርጥ ልምዶችን በመተግበር ላይ CI/CD pipelines ለተሻለ ምርታማነት እና ቅልጥፍና አስፈላጊ ነው፣ እና ከሁሉም በላይ ደግሞ ዘመናዊው ሶፍትዌር በጣም አስፈላጊው መከላከያ - በደንብ የዳበረ አጥቂ - እያደገ የመጣውን የተቃዋሚዎች ስብስብ ብልጫ መስጠቱን ለማረጋገጥ አስፈላጊ ነው።
የደህንነት እርምጃዎችን በቀጥታ ከልማትና ከማሰማራት ጋር በብልሃት እና በተሟላ መልኩ በማዋሃድ pipelineድርጅቶች የበለጠ ጠንካራ፣ ደህንነቱ የተጠበቀ እና በመጨረሻም አስተማማኝ የሶፍትዌር ልማት የህይወት ዑደት ማግኘት እና ማቆየት ይችላሉ።
ድርጅቶች በዘመናዊ የሶፍትዌር ልማት ውስጥ ስፍር ቁጥር የሌላቸውን ውስብስብ ችግሮች ሲያልፉ፣ የስኬት ሽልማት ዓለም አቀፍ እና ተወዳዳሪ ልዩነትን የሚያካትት በመሆኑ፣ ይህ እውነት የትም ቦታ የለም። ጠንካራ የደህንነት እርምጃዎችን በቀጥታ በውስጠ ውስጥ በማዋሃድ አስፈላጊ ልምምድ አማካኝነት CI/CD pipelineዎች፣ የእውነተኛ ዓለም ተጋላጭነት የህይወት ተሞክሮ እና ድርጅቶች ይህንን ለመከላከል የሚወስዷቸው ቅድመ ጥንቃቄ እርምጃዎች ምቾት ብቻ ሳይሆን እጅግ ጠቃሚ የሆኑ የቀጣይ እርምጃዎችም ይሰጣሉ።
የቪዲዮ ማሳያችንን ይመልከቱ
