






DevSecOps ደህንነትን በእያንዳንዱ የሶፍትዌር ልማት ዑደት ውስጥ የማዋሃድ፣ ቼኮችን በራስ-ሰር የማድረግ እና ደህንነትን በመጨረሻው ላይ የተለየ እርምጃ ከመውሰድ ይልቅ በልማት፣ በደህንነት እና በኦፕሬሽን ቡድኖች መካከል የጋራ ኃላፊነት የማድረግ ልምምድ ነው።
ያንን የአንድ መስመር ፍቺ ለመግለጽ ቀላል ነው። በፍጥነት በሚንቀሳቀስ የምህንድስና ድርጅት ውስጥ እውን ማድረግ በጣም ከባድው ክፍል ነው፣ እና የዚህ መመሪያ ቀሪው ክፍል የሚሸፍነው ይህ ነው፡ የDevSecOps መርሆዎች ከየት እንደመጡ፣ አውቶሜሽን ከቲዎሪ ወደ ዕለታዊ ልምምድ እንዴት እንደሚቀይራቸው እና በDevSecOps መድረክ ውስጥ በትክክል ምን መፈለግ እንዳለበት።
ከ DevOps እስከ DevSecOps፡ ደህንነት የሁሉም ሰው ሥራ እንዴት ሆነ
የዴቭኦፕስ አብዮት ገና ጅምር ነበር
ባለፉት አስርት ዓመታት፣ DevOps ሶፍትዌር የሚገነባበትን እና የሚቀርብበትን መንገድ በከፍተኛ ሁኔታ ቀይሮታል፣ ነገር ግን ብዙውን ጊዜ በደህንነት ወጪ። DevSecOps የሚመጣው እዚህ ላይ ነው። ደህንነትን እንደ የእድገት የህይወት ዑደት ዋና አካል በማዋሃድ፣ DevSecOps አውቶሜሽን ቡድኖች ፍጥነትን ሳይሰዉ ጠንካራ ጥበቃዎችን ማካተት እንደሚችሉ ያረጋግጣል። እንደ ደህንነት እንደ ኮድ፣ ቀጣይነት ያለው ሙከራ እና ቀደምት ስጋት መለየት ያሉ የDevSecOps መርሆዎችን ወጥነት ባለው መልኩ መተግበር ያስችላል፣ ሁሉም ያለምንም እንከን የተገነቡት CI/CD የስራ ፍሰቶች። ይህንን ዝግመተ ለውጥ ለመደገፍ፣ ተጨማሪ ድርጅቶች በአጠቃላይ የሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ደህንነትን የሚያካትቱ ዓላማ ያላቸው የDevSecOps መድረኮችን እየተጠቀሙ ነው።
የDevSecOps ለምን ብቅ አለ
በዴቭኦፕስ የመጀመሪያ ቀናት፣ የደህንነት እርምጃዎች ብዙውን ጊዜ በጣም ዘግይተው ይደርሱ ነበር፣ ይህም በመጨረሻው pipelineሳንካዎችን ማስተካከል ቀርፋፋ፣ ውድ እና አስጨናቂ ነበር። የማይንቀሳቀሱ ግምገማዎች፣ በእጅ የሚደረጉ የመግባት ሙከራዎች እና በዘፈቀደ የሚሰሩ ቡድኖች ከዘመናዊው ጋር መጣጣም አልቻሉም። CI/CD ልምዶች.
በተቃራኒው የዴቭሴክኦፕስ አውቶሜሽን ደህንነትን ወደ “ግራ” (ከገንቢዎች ጋር ቅርብ እና ቀደም ሲል በ… pipeline) ስለዚህ አደጋዎች የምርት ችግሮች ከመሆናቸው በፊት ሊያዙ ይችላሉ።
ያ ዝግመተ ለውጥ ብልህ ብቻ ሳይሆን አስፈላጊም ነበር። ከ2021 እስከ 2023 ባለው ጊዜ ውስጥ፣ የአቅርቦት ሰንሰለት የሳይበር ጥቃቶች በ431% ጨምረዋልእና በ2025 የመጀመሪያ ሩብ ዓመት ውስጥ ብቻ፣ ወደ 18,000 አዳዲስ ተንኮል አዘል ክፍት ምንጭ ፓኬጆች ተገኝተዋል -- ይህም በአጠቃላይ ከጠቅላላው በላይ 828,000 የሚታወቁ ስጋቶች። ከዚህ የቁጥጥር ሞመንተም ያክሉ ከ ዶር ና NIS2 እ.ኤ.አ.እና ግልፅ ነው፡ መቀበል የDevSecOps መርሆዎች አሁን መሰረታዊ መስፈርት ነው።
ገበያው ይህንን አጣዳፊነት ያንፀባርቃል። የSNS የውስጥ አዋቂ ምርምርወደ የDevSecOps ገበያ ይደርሳል ተብሎ ይጠበቃል በ45.93 2032 ቢሊዮን ዶላር፣ በ CAGR 24.7%
DevSecOps ምንድን ነው? (እና ምንድን ነው?) አይደለም)
DevSecOps የሚወከለው ልማት፣ ደህንነት እና ኦፕሬሽን. ከዕቅድ እስከ ኮድ፣ ሙከራ እና ማሰማራት ድረስ ደህንነትን በእያንዳንዱ የሶፍትዌር ልማት ዑደት ውስጥ የሚያዋህድ የትብብር አቀራረብ ነው። ከባህላዊ ሞዴሎች በተለየ፣ ደህንነት በመጨረሻ ላይ የሚዘጋበት፣ የDevSecOps አውቶሜሽን ደህንነትን ቀደም ብሎ እና ያለማቋረጥ ያካትታል።
በሌላ አነጋገር ለማስቀመጥ፣ DevSecOps ደህንነትን ሶፍትዌር እንዴት እንደሚገነባ ዋና አካል ያደርገዋል፣ ፍጥነትን የሚቀንስ ማገጃ አይደለም።
ከሁሉም በላይ፣ DevSecOps መሳሪያ ወይም ምርት ብቻ ሳይሆን የአስተሳሰብ መንገድ ነው። ጠንካራ የDevSecOps መድረክ ደህንነቱ የተጠበቀ ልምዶችን ቀላል፣ አውቶማቲክ እና ወጥነት ያለው በማድረግ ያንን አስተሳሰብ እንዲበለጽግ ያስችለዋል።
የዚጄኒ መዝገበ ቃላት
DevSecOps ምንድን ነው?
DevSecOps ደህንነትን በሶፍትዌር ልማት የህይወት ዑደት ውስጥ በእያንዳንዱ ደረጃ የማዋሃድ ልምምድ ነው - ቼኮችን በራስ-ሰር ማድረግ እና ደህንነትን በልማት፣ በደህንነት እና በኦፕሬሽን ቡድኖች መካከል የጋራ ኃላፊነት ማድረግ።
የDevSecOps መርሆዎች ከየት ይመጣሉ?
እንደ NIST ወይም ISO ካሉ የተገዢነት ማዕቀፎች በተለየ፣ የDevSecOps መርሆዎች በአንድ ሰው አልተሰጡም standardሰውነቱ። በምትኩ፣ እነሱ በኦርጋኒክነት የዳበረ የደህንነት "ለመቆለፍ" ሲሞክሩ ያጋጠሟቸው የህመም ነጥቦች ቡድኖች እስከ ቀልጣፋ የ DevOps የስራ ፍሰቶች ድረስ።
ድርጅቶች እንደዚህ DevSecOps.org የአስተሳሰብ ስርዓቱን ለመጀመሪያ ጊዜ አስተካክሎ DevSecOpsን እንደ "የዴቭኦፕስ ጭማሪ እንደ አንደኛ ደረጃ ዜጋ ደህንነትን ያካትታል።" ይህ በእንዲህ እንዳለ የአሜሪካ የመንግስት ኤጀንሲዎች እንደ GSA ወሳኝ በሆኑ ስርዓቶች ውስጥ የ DevSecOps ተቀባይነት ተግባራዊ መመሪያዎችን ማተም ጀምሯል።
በሌላ አነጋገር፣ የእውነተኛ ዓለም ተግዳሮቶች (ከንቃት ድካም እስከ ገለልተኛ ቡድኖች) እነዚህን መርሆዎች መሠረት ያደረጉ ሲሆን ባለሙያዎችም በኢንዱስትሪዎች ውስጥ እነዚህን መርሆዎች አረጋግጠዋል።
ደህንነትን ወደ ህይወት የሚያመጡ የ DevSecOps መርሆዎች
ደህንነትን በሶፍትዌር አቅርቦት ውስጥ በትክክል ለማካተት፣ ቡድኖች ከመሳሪያዎች በላይ ያስፈልጋቸዋል -- የሚለኩ መርሆዎች ያስፈልጋቸዋል። የሚከተሉት የDevSecOps መርሆዎች በእውነተኛው ዓለም ተሞክሮ ላይ የተመሰረቱ ሲሆኑ ቡድኖች ፍጥነትን ወይም ቅልጥፍናን ሳይጎዱ ደህንነትን ከዘመናዊ ልማት ጋር እንዴት ማዋሃድ እንደሚችሉ ያሳያሉ።
1. የደህንነት ወደ ግራ ቀይር
በጣም አስፈላጊ ከሆኑት ለውጦች አንዱ ችግሮችን ቀደም ብሎ መያዝን ያካትታል። ቡድኖች የደህንነት ቅኝቶችን እና guardrails ጊዜን ለመቆጠብ፣ እንደገና ስራን ለመቀነስ እና ዘግይተው የሚመጡ ስህተቶችን የመጋለጥ እድልን ለመቀነስ በኮድ ጊዜ - ከተሰማሩ በኋላ አይደለም። ቡድኖች ወደ ምርት ከመድረሳቸው በፊት ተጋላጭነቶችን ሲያገኙ፣ በቀላሉ እና በፍጥነት ያስተካክላሉ።
2. ቀጣይነት ያለው የደህንነት ሙከራ በ CI/CD
የደህንነት ሙከራ የአንድ ጊዜ ተግባር አይደለም፣ ቡድኖች በራስ-ሰር ማድረግ፣ መድገም እና ያለማቋረጥ በመላው ማስኬድ አለባቸው። pipeline. የተለመዱ ምሳሌዎች የሚከተሉትን ያካትታሉ:
- የሶፍትዌር ቅንብር ትንተና (SCA)
- የሚስጥር ማወቂያ
- IaC የተሳሳተ የውቅር ቅኝቶች
- የተጋላጭነት ግምገማዎች
በእያንዳንዱ ደረጃ በመቃኘት (ከ commit ለማሰማራት) ቡድኖች ደህንነትን እንደ አንድ የኋለኛ ሀሳብ ከማየት ይልቅ በማድረሻ ዑደቱ ውስጥ አካተዋል።
3. ፖሊሲ-እንደ-ኮድ እና አውቶሜሽን
ሌላው ቁልፍ መርህ በእጅ የሚሰሩ ሂደቶችን በአውቶሜሽን መተካትን ያካትታል። ቡድኖች ፖሊሲዎችን እንደ ኮድ ሲጽፉ እና በፕሮግራማዊ መንገድ ሲተገብሩ፣ ወጥነት እና ስፋትን ያገኛሉ። በዚህም ምክንያት አደጋዎችን በፍጥነት ይቀንሳሉ እና አካባቢዎችን ከውስጣዊም ሆነ ከውጭ ጋር እንዲጣጣሙ ያደርጋሉ። standards.
4. አደጋን ከአውዱ ጋር በማያያዝ ቅድሚያ ይስጡ
ሁሉም ጉዳዮች ተመሳሳይ ክብደት አይኖራቸውም። በዚህ ምክንያት፣ ቡድኖች እንደ EPSS ውጤቶች፣ ተደራሽነት እና የንግድ ተጽዕኖ ያሉ ጠቋሚዎችን በመጠቀም በእውነቱ ሊበዘበዙ በሚችሉት ላይ ማተኮር አለባቸው። ለምሳሌ ኮዱ ተጋላጭ ተግባር ብሎ የማይጠራ ከሆነ፣ ቡድኖች ቅድሚያ መስጠት የለባቸውም። አውድን በማወቅ ቅድሚያ መስጠት ቡድኖች የበለጠ ብልህ እንዲሆኑ እንጂ ጠንክረው እንዲሠሩ አይረዳም።
5. ትብብርን ያሳድጉ፣ ተወቃሽ አይደሉም
በመጨረሻም፣ DevSecOps ስለ ባህል ብቻ ሳይሆን ስለ ኮድም ጭምር ነው። ቲኬቶችን ከማስተላለፍ ወይም ጣቶችን ከመቀሰር ይልቅ፣ ቡድኖች ኃላፊነትን መጋራት አለባቸው። በእውነተኛ ጊዜ ግብረመልስ በ pull requests ወይም የሲአይ ሎጎች፣ ከአውድ ገንቢዎች ጋር ተጣምረው፣ ደህንነትን ወደ የቡድን ስፖርት ይለውጣሉ፣ የበር ጠባቂ ሸክም አይደለም።
እና ያስታውሱ፣ ደህንነት ብቻውን መሆን የለበትም። ጥያቄዎች፣ ሀሳቦች ካሉዎት ወይም የDevSecOps ፈተናዎችን ማለፍ ከፈለጉ፣ በ Daily.dev ላይ ማህበረሰባችንን ይቀላቀሉ. እዚህ ለመርዳት፣ ለመወያየት እና ለመተባበር እዚህ ነን።
የDevSecOps Xygeni Hubን ይቀላቀሉ
ከሌሎች ገንቢዎች እና የደህንነት ባለሙያዎች ጋር ይገናኙ። ማንኛውንም ነገር ይጠይቁ። ሁሉንም ነገር ይወቁ።
የDevSecOps ጥቅሞች
ለብዙ ድርጅቶች፣ ከDevOps ወደ DevSecOps የተደረገው ሽግግር የተጀመረው እንደ ታክቲካዊ እርምጃ ነው። ሆኖም፣ ዋና ዋና የDevSecOps መርሆዎችን የመቀበል የረጅም ጊዜ ጠቀሜታ ስትራቴጂካዊም ሆነ ሊለካ የሚችል መሆኑ ተረጋግጧል። ደህንነት ቀደም ብሎ እና ብዙ ጊዜ ሲዋሃድ፣ ጥቅሞቹ ይጨመራሉ - ከሶፍትዌር ጥራት እስከ የቡድን ፍጥነት እስከ የተገዢነት ዝግጁነት ድረስ ሁሉንም ነገር ይነካል።
የDevSecOps አውቶሜሽን ደህንነት የኦዲት ቼክ ሳጥን ወይም የመጨረሻ ደቂቃ ጥገና ብቻ እንዳልሆነ ያረጋግጣል። በስራ ፍሰቶችዎ ውስጥ የተካተተ ወጥ የሆነ፣ ሊሰፋ የሚችል ሂደት ይሆናል - በአስተዋይ መሳሪያዎች የተጎላበተ እና በትብብር የተጠናከረ።
የልማት እና የደህንነት ቡድኖች በሚገባ የተዋቀረ የDevSecOps መድረክን ሲጠቀሙ የሚያገኟቸው ቁልፍ ጥቅሞች ከዚህ በታች ቀርበዋል።
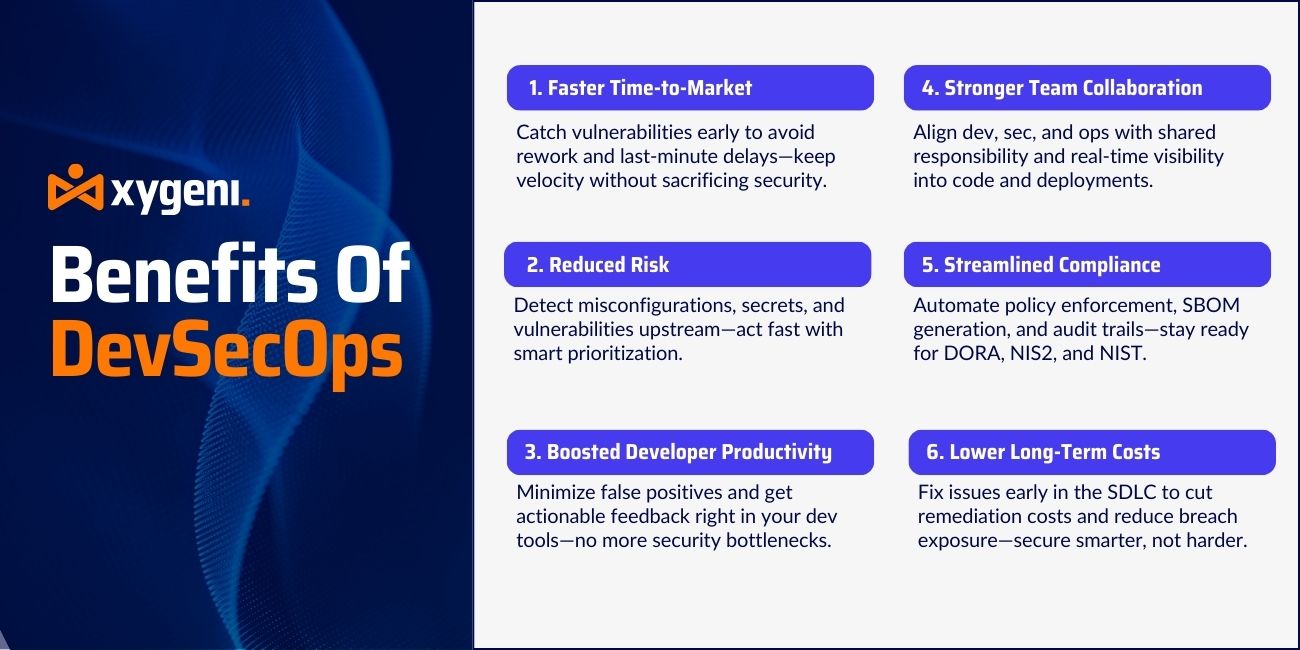
ያለምንም ስምምነት ለገበያ ፈጣን ጊዜ
ተጋላጭነቶችን በልማት ወቅት መያዝ፣ በልማት መጨረሻ ላይ ሳይሆን pipeline, ማለት ቡድኖች ውድ የሆኑ የመልሶ ግንባታ ስራዎችን እና የመጨረሻ ደቂቃ መዘግየቶችን ያስወግዳሉ ማለት ነው። ይህም ዴቭኦፕስ መጀመሪያ ቃል የገባውን ቅልጥፍና ይጠብቃል፣ ከዚህ በፊት የነበሩትን የደህንነት እንቅፋቶች ያስወግዳል።
ቀጣይነት ያለው ቅኝት በሚደረግበት ጊዜ pull requests እና ግንባታዎች ማለት ደህንነት ማነቆ መሆንን ያቆማል ማለት ነው። ፍጥነትን ከመቃወም ይልቅ ቀላል ክብደት ያለው ቼክ ይሆናል።
በቅድመ ምርመራ አማካኝነት አደጋን መቀነስ
ተጋላጭነቶች፣ ምስጢሮች እና የተሳሳቱ ውቅሮች ወደ ላይ ሲደርሱ ለማስተካከል ርካሽ እና ቀላል ናቸው። የተደራሽነት ትንተና እና የEPSS ውጤት ያንን የበለጠ ይወስዳሉ፣ ጫጫታዎችን በማጣራት ቡድኖች በእውነቱ ጥቅም ላይ ሊውሉ በሚችሉ ጉዳዮች ላይ ብቻ እርምጃ ይወስዳሉ።
ውጤቱም የጥሰት ተጋላጭነትን መቀነስ እና ከሪአክቲቭ የጉዳት ቁጥጥር ወደ ፕሮፓጋንዳዊ የአደጋ አስተዳደር የሚደረግ ሽግግር ነው።
የተሻሻለ የገንቢ ምርታማነት
ባህላዊ የደህንነት ግምገማዎች ከመጠን በላይ የተሳሳቱ አወንታዊ ነገሮችን እና ግልጽ ያልሆኑ የድርጊት እቃዎችን ያመነጫሉ። የጎለመሰ የDevSecOps አውቶሜሽን መድረክ ገንቢዎች አስቀድመው በሚሰሩበት ቦታ ተገቢውን ግብረመልስ በማቅረብ ያንን ድምጽ ይቀንሳል። pull requests ወይም የሲአይ ምዝግብ ማስታወሻዎች።
ይህም የገንቢውን ተሞክሮ ያሻሽላል፣ ተጠያቂነትን ይገነባል፣ እና ደህንነት ምርታማነትን አደጋ ላይ የሚጥል እንዳይሆን ይከላከላል።
የተሻሻለ የቡድን ትብብር
DevSecOps ከበር ጠባቂነት ሚና የሚወጣውን ደህንነት ወደ የጋራ ተግባር ይለውጣል። ገንቢዎች የደህንነት ሁኔታን ቀደም ብለው ያገኛሉ። የደህንነት ቡድኖች በትክክል የተተገበረውን ነገር ታይነት ያገኛሉ። ክወናዎች አቅርቦትን ሳያዘገዩ ተገዢነትን እና የስርዓት ታማኝነትን ማስፈጸም ይችላሉ።
ያ የጋራ ኃላፊነት ሞዴል በሦስቱም ቡድኖች መካከል መተማመንን፣ ግልጽነትን እና የተጣጣሙ ግቦችን ይገነባል።
ጠንካራ ተገዢነት እና የኦዲት ዝግጁነት
ዘመናዊ የቁጥጥር ማዕቀፎች፣ DORA፣ NIS2 እና NIST SP 800-204D፣ ከእነዚህም መካከል የደህንነት ቁጥጥሮች ኦዲት ሊደረግባቸው የሚችሉ፣ ተፈጻሚ ሊሆኑ የሚችሉ እና ቀጣይነት ያላቸው እንዲሆኑ ይጠይቃሉ። የDevSecOps መርሆዎች የደህንነት ፖሊሲዎችን መከታተል የሚችሉ እና በስሪት ቁጥጥር ውስጥ የተገነቡ በማድረግ ይህንን ይደግፋሉ።
እንደ Xygeni ያለ የDevSecOps መድረክ በራስ-ሰር ይሰራል SBOM ማመንጨት፣ የፖሊሲ አፈፃፀምን በመላው ይከታተላል pipelineዎች፣ እና ዝርዝር የተጋላጭነት አፈታት ታሪክን ይይዛል፣ ስለዚህ የኦዲት እና የቁጥጥር ምላሾች ውዝግብ እንዳይሆኑ።
ዝቅተኛ የረጅም ጊዜ ወጪዎች
በመነሻ ደረጃ ላይ ያለውን ተጋላጭነት ማስተካከል SDLC በምርት ወቅት ወይም ከተበላሸ በኋላ ለማስተካከል የተወሰነ ወጪ ያስወጣል፣ እና ጉድለት ያለበት ዋጋ ከተያዘ በኋላ ብቻ ይጨምራል።
DevSecOps ከመጀመሪያ ቀን ጀምሮ ቁጥጥሮችን እና ታይነትን በመተግበር፣ በትልቁ የሰራተኞች ብዛት ወይም በውጫዊ የእጅ ግምገማዎች ላይ ሳይተማመኑ እነዚያን ወጪዎች ይቀንሳል።
የDevSecOps አውቶሜሽን፡- ፍጥነትን ሳይቀንስ የደህንነት መጠንን ማሳደግ
አውቶሜሽን የማንኛውም ውጤታማ የዴቭሴክኦፕስ ስትራቴጂ ዋና መሠረት ነው። እንደ “ወደ ግራ ይቀያይሩ” እና “ደህንነት እንደ ኮድ” ያሉ መርሆዎች መሠረት የሚጥሉ ቢሆኑም፣ እነዚያን ሀሳቦች በትክክል ወደ ህይወት የሚያመጣው የዴቭሴክኦፕስ አውቶሜሽን ነው። በሌላ አነጋገር፣ አውቶሜሽን ንድፈ ሐሳብን ወደ ተግባር ይለውጠዋል። ያለሱ፣ ምርጥ የደህንነት ፖሊሲዎች እንኳን ወጥነት በሌለው መንገድ ሊተገበሩ፣ ጫና ውስጥ ችላ ሊባሉ ወይም በእጅ በሚደረጉ መዝገቦች ውስጥ ሊቀበሩ ይችላሉ።
በተመሳሳይ ጊዜ፣ ዘመናዊ የልማት አካባቢዎች በፍጥነት ይንቀሳቀሳሉ - ቡድኖች በየቀኑ በደርዘን የሚቆጠሩ ወይም በመቶዎች የሚቆጠሩ ለውጦችን እያጓጉዙ ነው። በእነዚህ ሁኔታዎች፣ በእጅ የደህንነት ፍተሻዎች ላይ መተማመን በቀላሉ አይጨምርም። ያ ቅድመ ሁኔታ ነውcisጠንካራ የDevSecOps መድረክ ጠቃሚ ብቻ ሳይሆን አስፈላጊም የሚሆነው ለምንድን ነው።
በአስተማማኝ ሁኔታ ውስጥ የአውቶሜሽን ሚና SDLC
አውቶሜሽን የደህንነት ፍተሻዎች ቀደም ብለው፣ ብዙ ጊዜ እና አስተማማኝ በሆነ መልኩ እንዲከናወኑ ያረጋግጣል። ይህ የሚከተሉትን ያካትታል፦
- ቀጣይነት ያለው የሶፍትዌር ቅንብር ትንተና (SCA) በኮድ ወቅት commitኤስ እና ግንባታዎች
- በእያንዳንዱ የጂት መንጠቆ ወይም በጂት መንጠቆ ላይ የሚስጥር ማወቂያ pull request
- መሠረተ ልማት እንደ ኮድ (IaC) ከማቅረብዎ በፊት መቃኘት
- የተጋላጭነት ግምገማዎች ከተደራሽነት እና ከብዝበዛ አውድ ጋር
- በሚቻልበት ጊዜ ሁሉ የሚታወቁ CVEዎችን በራስ-ሰር መጠገን
እነዚህን እርምጃዎች በቀጥታ ወደ ውስጥ በማስገባት CI/CD የስራ ፍሰቶች፣ ቡድኖች ደህንነትን ማስፈጸም ይችላሉ standards የማድረሻ ዑደቶችን ሳያቋርጡ.
አጭጮርዲንግ ቶ DevSecOps.orgግቡ ደህንነትን መተግበር ነው "እንደ ልማትና ኦፕሬሽን በተመሳሳይ ፍጥነትና መጠን"— ቀርፋፋ አይደለም፣ ለየብቻ አይደለም።
አውቶሜሽን ብቻውን ለምን በቂ አይደለም
ምንም እንኳን አውቶሜሽን ግጭትን የሚያስወግድ ቢሆንም፣ ያለ አውድ ውጤታማ አይደለም። ቡድኖች ማወቅ ያለባቸው፡
- የትኞቹ ድክመቶች በእርግጥ ጥቅም ላይ ሊውሉ ይችላሉ?
- የተጎዳው ክፍል በትክክል በስራ ሰዓት ጥቅም ላይ ይውላል?
- ይህ ተጋላጭነት የተገዢነት መመሪያን ይጥሳል?
እዚህ ነው ብልህ የDevSecOps መድረኮች ልክ እንደ Xygeni ጎልቶ ይታያል። በማጣመር የEPSS ውጤት, የተደራሽነት ትንተና, እና የንግድ ተጽዕኖ ማጣሪያዎች, Xygeni ቡድኖች በእውነት አስፈላጊ በሆኑ ጉዳዮች ላይ እንዲያተኩሩ ያስችላቸዋል - ንቁ ድካምን ማስወገድ እና ጫጫታ መቀነስ።
ለፍጥነት እና ለትክክለኛነት አውቶማቲክ ማድረግ
ረጅም ያልተጣሩ ማንቂያዎችን ዝርዝር ከሚያመነጩ የድሮ መሳሪያዎች በተለየ መልኩ ዘመናዊ DevSecOps የመሣሪያ ስርዓቶች ተጨማሪ የቀዶ ጥገና አቀራረብን ይውሰዱ። ለምሳሌ፣ Xygeni በራስ-ሰር ይሰራል፡
- የተሳሳቱ ወይም አጠራጣሪ የሆኑ ፓኬጆችን መለየት
- በCI ውስጥ ደህንነቱ የተጠበቀ የውቅር ደንቦችን መተግበር pipelines
- ኮዱ ወደ ዋና ቅርንጫፎች ከመድረሱ በፊት ምስጢሮችን ማገድ
- ተለዋዋጭ ማጣሪያዎችን በመጠቀም ሊበዘበዙ የሚችሉ CVEዎችን ቅድሚያ መስጠት
- የማገገሚያ ፈጠራ pull requests- በራስ-ሰር
እነዚህ ችሎታዎች ይደግፋሉ የDevSecOps መርህ ቀደም ብሎ ማወቅ እና ፈጣን መፍትሄ መስጠት፣ እንዲሁም ገንቢዎች አላስፈላጊ በሆነ መልኩ እየቀነሱ እንዳልሆነ በራስ መተማመን እንዲኖራቸው ያደርጋል።
🔧 ቁልፍ ማውጫ
የDevSecOps አውቶሜሽን ሁሉንም ነገር መቃኘት ብቻ አይደለም፤ ትክክለኛ ነገሮችን በትክክለኛው ጊዜ፣ በትክክለኛው አውድ መቃኘት ነው።
ውጤቱስ? ከሶፍትዌር አቅርቦትዎ ጋር የሚመጣጠን፣ ከተገዢነት ፍላጎቶች ጋር የሚጣጣም እና ቡድኖች ያለ ግጭት ደህንነታቸውን እንዲጠብቁ የሚያስችል ወጥ የሆነ፣ በእውነተኛ ጊዜ የሚደረግ ጥበቃ።
ቀጥሎ፣ እንዴት እንደሆነ እንመለከታለን የDevSecOps መድረክ—በተለይም Xygeni—እነዚህን ግቦች ለዘመናዊ የተገነቡ የተቀናጁ፣ ለገንቢ-መጀመሪያ ባህሪያትን በመጠቀም ይደግፋል pipelines.
Xygeni ሊሰፋ የሚችል፣ ለገንቢ ተስማሚ የሆነ የDevSecOps እንዴት እንደሚያነቃ
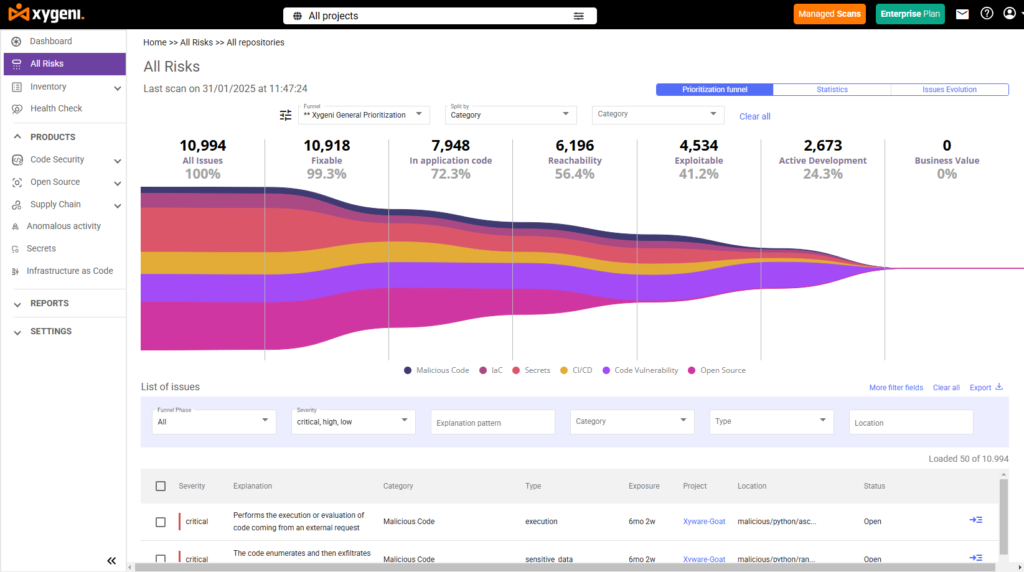
ስኬታማ የDevSecOps ስትራቴጂ የሚወሰነው በአስተሳሰብ እና በሂደቱ ላይ ብቻ ሳይሆን በ የDevSecOps መድረክ እርስዎ ተግባራዊ ለማድረግ ይመርጣሉ። ትክክለኛው መድረክ በደህንነት እና በልማት ቡድኖች መካከል ያለውን ክፍተት ያገናኛል - የስራ ፍሰቶችን ሳያስተጓጉል ግልጽነትን፣ አውቶሜሽንን እና ፍጥነትን ያቀርባል።
Xygeni የተሰራው ይህንን ሞዴል ለመደገፍ ነው። በእያንዳንዱ የፕሮጀክቱ ደረጃ ላይ ደህንነትን ያካትታል SDLC—ከኮድ እስከ ግንባታ፣ ማሰማራት እና ማስኬድ — ቡድኖች አደጋዎችን ቀደም ብለው እንዲያውቁ፣ በብልሃት ቅድሚያ እንዲሰጡ እና በራስ-ሰር እንዲያስተካክሉ።
የዴቭሴክኦፕስ አውቶሜሽንን የሚያጎለብቱ ቁልፍ ችሎታዎች
የDevSecOps መርሆዎችን ተግባራዊ ለማድረግ፣ Xygeni በሶፍትዌር አቅርቦት ሰንሰለቱ ውስጥ ጥልቅ ሽፋን ይሰጣል። መድረኩ የሚከተሉትን ያቀርባል፡
CI/CD Pipeline ማስተባበር
Xygeni ከዋና ዋና ጋር ይዋሃዳል CI/CD የጂትሃብ እርምጃዎች፣ GitLab CI፣ Bitbucket ጨምሮ ስርዓቶች Pipelines፣ Jenkins እና Azure DevOps። በግንባታ እና በግንባታ ወቅት የእውነተኛ ጊዜ የደህንነት ፍተሻዎችን ያከናውናል። pull requestsከመጀመሪያው ቀን ጀምሮ የፈረቃ-ግራ ደህንነትን ማንቃት።
Pull Request ቅኝት እና ሚስጥራዊነት መለየት
አውቶሜትድ pull request ቅኝት ተጋላጭነቶችን፣ ምስጢሮችን እና አደገኛ ለውጦችን ለመለየት ይረዳል ከዚህ በፊት ተዋህደዋል። Xygeni የሚስጥር ፖሊሲዎችን በቀጥታ በጂት የስራ ፍሰቶች ላይ ይተገብራል - የቶከን ፍሳሾችን ቀደም ብሎ ያግዳል።
ይህ ከመሠረታዊ መርህ ጋር ይጣጣማል "ደህንነት እንደ ኮድ"የደህንነት ደንቦች በራስ-ሰር እና በተከታታይ እንዲተገበሩ ማረጋገጥ።
ተደራሽ እና የብዝበዛ አውድ
ባህላዊ ስካነሮች ስለ ሁሉም ነገር ያስጠነቅቃሉ። Xygeni ተጋላጭነቶችን በእውነተኛ አደጋ ላይ በመመስረት ያጣራል፡
- የEPSS ውጤት ተጋላጭነት አስተዳደር የብዝበዛ እድልን ለመተንበይ
- የተደራሽነት ትንተና ተጋላጭ የሆኑ የኮድ ዱካዎች በእውነት ጥቅም ላይ መዋላቸውን ለማወቅ
ይህ ገንቢዎች በሚመለከታቸው ጉዳዮች ላይ ብቻ እንዲያተኩሩ ያስችላቸዋል - የደህንነት ውጤቶችን በማሻሻል የማድረስ ፍጥነትን በመጠበቅ።
ቅድሚያ የሚሰጣቸው ፈንገሎች እና ራስ-ሰር ማስተካከያ
የደህንነት ቡድኖች ክብደትን፣ ብዝበዛን እና የንግድ ተፅእኖን የሚያጣምሩ ተለዋዋጭ ቅድሚያ የሚሰጣቸውን ፈንገሶች መፍጠር ይችላሉ። ከዚያም Xygeni በራስ-ሰር ያመነጫል pull requests የታወቁ ችግሮችን ለማስተካከል፣ ችግሩን ለማፋጠን እና የችግሮችን መቀነስ።
መሠረተ ልማት እንደ ኮድ እና Build Security
የኤክሲጂኒ ቅኝቶች IaC አብነቶችን ለተሳሳቱ ውቅሮች፣ የግንባታ አመጣጥን ያረጋግጣል፣ እና ፖሊሲን እንደ ኮድ በመላው ያስፈጽማል SDLCይህ መሠረተ ልማት ኦዲት ሊደረግበት የሚችል እና ተገዢ መሆኑን ያረጋግጣል።
በማጣመር የግንባታ ማረጋገጫ፣ SBOM ትዉልድ, እና የአቅርቦት ሰንሰለት ስጋት ማወቂያ, Xygeni የDevSecOps ሽፋንን ከመተግበሪያው ንብርብር በላይ ያራዝመዋል።
Application Security Posture Management (ASPM): የDevSecOps መቆጣጠሪያ ማዕከል
ቡድኖች ተጨማሪ የደህንነት መሳሪያዎችን እና የስራ ፍሰቶችን ሲቀበሉ፣ ፈተናው ታይነት እና ቅንጅት ይሆናል። እዚህ ላይ ነው የዚጄኒ ASPM ችሎታዎች ይመጣሉ።
ASPM ከመላው ዓለም የተገኙ ግኝቶችን የሚያጠናክር የተዋሃደ የደህንነት ንብርብር ሆኖ ያገለግላል SDLC- ጨምሮ SCA, ሚስጥሮች፣ IaC, CI/CD ደህንነት እና ያልተለመደ ምርመራ። ቡድኖች የሚከተሉትን እንዲያደርጉ ይህንን ውሂብ ወደ አንድ የአቀማመጥ እይታ መደበኛ ያደርገዋል፦
- አደጋዎችን በአውድ መለየት እና ቅድሚያ መስጠት
- ያልተፈቱ ጉዳዮችን በምንጭ ይከታተሉ፣ pipelineወይም የንግድ ክፍል
- ተለዋዋጭ ፍጠር dashboardለማክበር እና ሪፖርት ለማድረግ
- የአደጋ ግንዛቤዎችን ከቲኬት መሳሪያዎች ጋር ማዋሃድ (ለምሳሌ፣ ጂራ)
የዚጄኒ ASPM ቡድኖችን ይረዳል የተቋረጡ ማንቂያዎችን መከታተል አቁም እና ከማዕከላዊ እና ብልህ መድረክ የደህንነት አቀማመጥን ማስተዳደር ጀምር።
ይህ በቀጥታ ከሚከተለው ጋር ይጣጣማል የDevSecOps መርሆዎች የአውቶሜሽን፣ የትብብር እና የአደጋ-ተኮር ትኩረት - ደህንነትን ከተለዋዋጭ ግምገማዎች ወደ ቀጣይነት ያለው፣ የሚታይ እና ሊለካ የሚችል ዲሲፕሊን መቀየር።
ገንቢዎች እና የደህንነት ቡድኖች ለምን ያሸንፋሉ?
የበሰለ የ DevSecOps መድረክ ጥበቃ ብቻ ሳይሆን ያስችላል።
- ገንቢዎች ሊተገብሯቸው የሚችሏቸውን የውስጥ ግብረመልስ እና የህዝብ ግንኙነት አስተያየቶችን ያገኛሉ።
- የደህንነት ቡድኖች እውነተኛ ስጋት እና የተገዢነት አቋምን ታይነት ያገኛሉ።
- የምህንድስና መሪዎች ግጭትን ይቀንሳሉ፣ አነስተኛ አደጋ እና ሊለኩ የሚችሉ KPIዎችን ያገኛሉ።
ባጭሩ፣ Xygeni ቡድኖች እንዲቀበሉ ያስችላቸዋል የDevSecOps አውቶሜሽን ቅልጥፍናን ሳይጎዳ፣ ቅድመcisአዮን ወይም ትብብር።
DevSecOps፡ ከጥሩ ነገር ወደ ድርድር የማይገባ
ከዴቭኦፕስ ወደ ዴቭሴክኦፕስ የሚደረግ ሽግግር ከባህል ዝግመተ ለውጥ በላይ ነው፤ ተግባራዊ አስፈላጊነት ነው። የሶፍትዌር አቅርቦት ሰንሰለቱ ከጊዜ ወደ ጊዜ እየተራቀቁ የሚደርሱ ጥቃቶችን እና የቁጥጥር ጫናዎችን እየጨመረ በመምጣቱ ደህንነትን በእያንዳንዱ የሂደቱ ምዕራፍ ውስጥ በማካተት SDLC ከእንግዲህ አማራጭ አይደለም። መሰረታዊ ነው።
የዴቭሴክኦፕስ አውቶሜሽን ድርጅቶች እነዚህን ተግዳሮቶች በቀጥታ እንዲቋቋሙ መንገድ ይሰጣቸዋል፤ ደህንነትን በገንቢ የስራ ፍሰቶች ውስጥ ማካተት፣ ለእውነተኛ አደጋዎች ቅድሚያ መስጠት እና ተደጋጋሚ ስራዎችን በራስ-ሰር ማድረግ፣ በዚህም ቡድኖች በፍጥነት እና ደህንነቱ በተጠበቀ ሁኔታ ማድረስ እንዲችሉ፣ በዑደቱ መጨረሻ ላይ ብዙም ያልተጠበቁ ነገሮች እንዳይከሰቱ ያደርጋል።
ዋናው ነጥብ ይኸውልህ፡ DevSecOps የደህንነት ተነሳሽነት ብቻ ሳይሆን የምርት ጥራት፣ ፍጥነት እና የመቋቋም አቅም ማባዣ ነው።
DevSecOpsን ቀደም ብለው የሚቀበሉ ቡድኖች፡
- ጥቂት ወሳኝ ሳንካዎች እና ተጋላጭነቶች ያሉት የመርከብ ኮድ
- ዛቻዎቹ ከመባባሳቸው በፊት በፍጥነት ምላሽ ይስጡ
- በቡድን መካከል ያለውን ትብብር እና ተጠያቂነትን ማሻሻል
- በእጅ ጥረት ውስጥ ሳይሰምጡ ተገዢነትን ያግኙ
ደህንነት አሁን የሁሉም ሰው ስራ ነው፣ ነገር ግን እንደ መድረኮች ባሉ ዚጌኒእንደ ተጨማሪ ስራ ሊሰማን አይገባም። በምትኩ፣ ሶፍትዌርዎን፣ ተጠቃሚዎችዎን እና ንግድዎን የሚጠብቅ የማድረሻ ሂደትዎ እንከን የለሽ እና አውቶማቲክ ንብርብር ይሆናል።
በራስህ ውስጥ ምን እንደሚመስል ተመልከት pipeline.

የDevSecOps ተደጋጋሚ ጥያቄዎች፡ መሰረታዊ ነገሮችን ያግኙ፣ በጥልቀት ይሂዱ
DevSecOps ምን ማለት ነው?
DevSecOps የሚያመለክተው ልማት፣ ደህንነት እና ኦፕሬሽን. ይህ ሶፍትዌር በእያንዳንዱ የሶፍትዌር ልማት ዑደት (ከእቅድ ጀምሮ እስከ ኮድ ማድረስ፣ ሙከራ እና ማሰማራት) ውስጥ ደህንነትን የሚያዋህድ ዘመናዊ አቀራረብ ነው።
የDevSecOps መርሆዎች ምንድናቸው?
የDevSecOps መርሆዎች ደህንነትን የመጨረሻ በር ሳይሆን የዕለት ተዕለት ልማት አካል የሚያደርጉ ልምዶች ናቸው፡- ኮድ በሚጻፍበት ጊዜ ችግሮች እንዲገኙ ደህንነትን ወደ ግራ ማዛወር፣ ቀጣይነት ያለው የደህንነት ሙከራ በሁሉም ቦታ ማካሄድ CI/CDፖሊሲን እንደ ኮድ መጻፍ ደንቦች በራስ-ሰር እና በተከታታይ ተፈጻሚ ይሆናሉ፣ እያንዳንዱን ጉዳይ በእኩል ደረጃ አጣዳፊ ከመሆን ይልቅ ግኝቶችን በእውነተኛ ብዝበዛ ቅድሚያ በመስጠት እና በገንቢዎች፣ በደህንነት እና በስራዎች መካከል የጋራ ኃላፊነትን ከማስተላለፍ ይልቅ በማስተላለፍ እና በመወንጀል ሞዴል ላይ ከማተኮር ይልቅ።
የDevSecOps መድረክ ምንድን ነው?
የDevSecOps መድረክ የDevSecOps መርሆዎችን በስፋት የሚተገብር የመሳሪያ ንብርብር ሲሆን እንደ የደህንነት ፍተሻዎች ያሉ ነገሮችን ያካትታል። SCA፣ የሚስጥር ማወቂያ፣ IaC ቅኝት፣ እና የተጋላጭነት ቅድሚያ መስጠት በቀጥታ ወደ CI/CD pipelines እና pull requestsስለዚህ ቡድኖች ማድረስን ሳያዘገዩ በራስ-ሰር እና ወጥ የሆነ የደህንነት ግብረመልስ ያገኛሉ። DevSecOps ራሱ የአስተሳሰብ አቅጣጫ ነው፤ መድረክ ያንን አስተሳሰብ በደርዘን የሚቆጠሩ ወይም በመቶዎች የሚቆጠሩ ዕለታዊ የኮድ ለውጦች ተግባራዊ የሚያደርገው ነው።
የDevSecOps ዘዴ ምንድን ነው?
የDevSecOps ዘዴ ደህንነትን በራስ-ሰር ማድረግ፣ ወደ ግራ መቀየር እና በቡድኖች መካከል የጋራ ኃላፊነት ማድረግ ላይ ያተኩራል። ቀጣይነት ያለው ሙከራን፣ የፖሊሲ-እንደ-ኮድ፣ የተጋላጭነት ቅድሚያ መስጠትን እና በእውነተኛ ጊዜ ግብረመልስን ያበረታታል፣ ስለዚህ ደህንነት የስራ ፍሰትዎ አካል እንጂ ማገጃ አይሆንም።
DevSecOpsን እንዴት መማር እችላለሁ?
በጣም ጥሩ ጥያቄ! ገና እየጀመሩ ከሆነ ወይም ክህሎቶችዎን ለማሻሻል እየፈለጉ ከሆነ፡
- የእኛን ያስሱ ጦማር ለግንዛቤዎች እና ምርጥ ልምዶች
- በእኛ ውስጥ ዘልለው ይግቡ ስነዳ ተግባራዊ መመሪያ ለማግኘት
- ሁሉንም የእኛን ይመልከቱ የመማሪያ ሀብቶች ቲo በአስተማማኝ የሶፍትዌር አቅርቦት የቅርብ ጊዜውን መረጃ ያግኙ
የ DevSecOps ቁልፍ ክፍሎች ምንድናቸው?
በመሠረቱ፣ DevSecOps የሚከተሉትን ያካትታል፦
- የደህንነት አውቶሜሽን (ለምሳሌ፣ ቅኝቶች፣ ሙከራዎች፣ ፖሊሲዎች)
- CI/CD ማስተባበር መቆጣጠሪያዎችን ወደ ውስጥ ለማስገባት pipelines
- ከአውድ ጋር ቅድሚያ መስጠት (የEPSS ውጤቶች፣ ተደራሽነት፣ የንግድ ተጽዕኖ)
- ትብብር-የመጀመሪያ ባህል በዴቭ፣ ሴክ እና ኦፕስ መካከል
- የአቀማመጥ ታይነት አደጋን ለመከታተል እና በፍጥነት ምላሽ ለመስጠት
እነዚህ ክፍሎች አንድ ላይ ሆነው ደህንነትን ሊሰፋ የሚችል፣ ወጥ የሆነ እና ለገንቢዎች ተስማሚ ያደርጉታል።
