






የመተግበሪያ ደህንነት ከዚህ በፊት ከዚህ የበለጠ አስፈላጊ ሆኖ አያውቅም፣ እና ከዚህ በፊትም ቢሆን መሬት ላይ ሸፍኖ አያውቅም። የሳይበር ስጋቶች ይበልጥ ብልህ እና ተደጋጋሚ እየሆኑ መጥተዋል፣ እና ቁጥራቸው እየጨመረ የመጣ የAppSec መሳሪያዎች ንብርብር ላይ ያነጣጠሩ ናቸው፡ በAI የመነጨ ኮድ፣ በAI ኮድ ረዳቶች እና የሚያስተዋውቋቸውን ጥገኞች። ድርጅቶች ሚስጥራዊ መረጃዎችን ደህንነቱ የተጠበቀ ለማድረግ፣ የደንበኛ እምነትን ለመጠበቅ እና ንግድ በተቀላጠፈ ሁኔታ እንዲሰራ ለማረጋገጥ መተግበሪያዎቻቸውን መጠበቅ አለባቸው። በትክክለኛው የመተግበሪያ ደህንነት መሳሪያዎች፣ ቡድኖች በእያንዳንዱ የእድገት እና የማሰማራት ደረጃ ላይ አደጋዎችን መለየት፣ ማስተካከል እና ማስተዳደር ይችላሉ፣ ያ አደጋ በሰው የተጻፈ ወይም በAI የተጠቆመ ይሁን። በተጨማሪም፣ የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች ተጋላጭነቶችን ቀደም ብለው ለመለየት፣ ጥሰቶችን ለመከላከል እና ደህንነት በመላው የሶፍትዌር ልማት የህይወት ዑደት ውስጥ እንዲኖር ለማድረግ ያስችላሉ።
የመተግበሪያ ደህንነት ምንድን ነው?
የመተግበሪያ ደህንነት (AppSec) አፕሊኬሽኖችን ከዲዛይን እስከ ማሰማራት ድረስ የመጠበቅ ልምምድ ሲሆን ይህም አፕሊኬሽኖቹን ከጥቃት ለመጠበቅ ደህንነቱ የተጠበቀ መሆኑን ያረጋግጣል የደህንነት ተጋላጭነት አጥቂዎች ሊበዘብዙት ይችላሉ። ሁሉንም ይሸፍናል የእድገት ሂደቶችከመጀመሪያው የኮድ መስመር ጀምሮ እስከ ምርት ውስጥ አፕሊኬሽኖችን ማስኬድ ድረስ።
በመሠረቱ፣ የመተግበሪያ ደህንነት እንደ የውሂብ ጥሰቶች፣ ያልተፈቀደ መዳረሻ እና የአገልግሎት መስተጓጎል ያሉ አደጋዎችን በመከላከል ላይ ያተኩራል። ይህ የሚከተሉትን ያካትታል የድር መተግበሪያ ደህንነትየሞባይል ደህንነት፣ እና የደመና-ተወላጅ ደህንነት።
ዘመናዊ የመተግበሪያ ደህንነት መሳሪያዎች በርካታ ነገሮችን አንድ ላይ ሰብስቡ ቁልፍ ባህሪያት, እንደ የኮድ ትንተና ደህንነቱ ያልተጠበቀ ቅጦችን ለመለየት፣ በሶስተኛ ወገን ቤተ-መጻሕፍት ውስጥ ያሉ ጉድለቶችን ለመያዝ የጥገኝነት ቅኝት እና አጠራጣሪ ባህሪን ለመከላከል የሩጫ ጊዜ ክትትል። እነዚህ መሳሪያዎች የልማት እና የደህንነት ቡድኖች አብረው እንዲሰሩ ያስችላቸዋል፣ ይህም የሶፍትዌር አቅርቦትን ፈጣን እና አስተማማኝ በማድረግ አደጋን ይቀንሳል።
የተለመዱ የመተግበሪያ ደህንነት ስጋቶች
አፕሊኬሽኖች ሰፊ ክልል ያጋጥማቸዋል የደህንነት ተጋላጭነት አጥቂዎች ሊበዘብዙት ይችላሉ። አንዳንድ በጣም የተለመዱ አደጋዎች በኮድ ውስጥ ብቻ ሳይሆን በውቅሮች እና በውጫዊ ጥገኝነቶችም ይታያሉ። እንደ OWASP ከፍተኛ 10እነዚህ በ ውስጥ ካሉት በጣም ወሳኝ ስጋቶች መካከል ናቸው የድር መተግበሪያ ደህንነት:
- የ SQL ማስገባትን → አጥቂዎች የውሂብ ጎታዎችን ለመድረስ ወይም ለማሻሻል ተንኮል አዘል ጥያቄዎችን ወደ ግብዓት መስኮች ውስጥ ያስገባሉ።
- አቋራጭ-ጣቢያ ስክሪፕት (XSS) → የተጠቃሚ ግብዓት ደህንነቱ ያልተጠበቀ አያያዝ አጥቂዎች በተጠቃሚ አሳሽ ውስጥ ስክሪፕቶችን እንዲያሄዱ ያስችላቸዋል።
- የተሰበረ ማረጋገጫ → ደካማ የክፍለ ጊዜ አስተዳደር ወይም ደካማ የይለፍ ቃል አያያዝ ያልተፈቀደ መዳረሻን ያስችላል።
- የሚስጥር ፍንጣቂዎች → በኮድ ወይም በማከማቻ ውስጥ የተገለጹ የኤፒአይ ቁልፎች፣ ቶከኖች ወይም ምስክርነቶች ለስርዓቱ ቀጥተኛ መዳረሻ ሊሰጡ ይችላሉ።
- የተሳሳቱ ውቅሮች → ትክክል ያልሆኑ የደመና ወይም የአገልጋይ ቅንብሮች አፕሊኬሽኖችን ለብዝበዛ ክፍት ያደርጋቸዋል።
- ደህንነታቸው ያልተጠበቀ ጥገኝነት → ተጋላጭ የሆኑ ክፍት ምንጭ ቤተ-መጻሕፍት በአቅርቦት ሰንሰለቱ በኩል አፕሊኬሽኖችን ያበላሻሉ።
- በAI የመነጨ እና በAI የተጠቆመ አደጋ → የAI ኮድ አድራጊዎች አጥቂዎች በማልዌር (slopsquatting) የሚመዘገቡባቸውን የጥቅል ስሞችን በዓይነ ሕሊናቸው ሊስሉ ወይም ፈጣን ግምገማ የሚያልፉ ተጋላጭ ቅጦችን በAI-የተፈጠረ ኮድ ውስጥ ሊያስተዋውቁ ይችላሉ።
እነዚህ አደጋዎች በሁሉም የእድገት ደረጃዎች ላይ ተጽዕኖ ያሳድራሉ የእድገት ሂደቶችኮድ ከመጻፍ ጀምሮ እስከ ደመና-ተፈጥሯዊ አፕሊኬሽኖችን ማሰማራት ድረስ። ስለዚህ፣ ከእነሱ መከላከል ደህንነቱ የተጠበቀ የኮድ አሠራሮችን እና ልዩ የኮምፒውተር ፕሮግራሞችን መጠቀምን ይጠይቃል። የመተግበሪያ ደህንነት መሳሪያዎች.
የመተግበሪያ ደህንነት መሳሪያዎች ምንድናቸው?
የመተግበሪያ ደህንነት መሳሪያዎች በመላው የሶፍትዌር ልማት የህይወት ዑደት ውስጥ መተግበሪያዎችን የሚጠብቁ መፍትሄዎች ናቸው። ግባቸው ተጋላጭነቶችን መለየት፣ ደህንነታቸው የተጠበቀ ውቅሮችን ማስፈጸም እና አጠራጣሪ እንቅስቃሴን መከታተል ነው። ከአጠቃላይ ዓላማ የደህንነት ሶፍትዌር በተለየ መልኩ፣ እነዚህ መሳሪያዎች የመተግበሪያ ኮድን፣ ውቅሮችን እና የሶስተኛ ወገን ጥገኝነቶችን ለመጠበቅ በተለይ የተነደፉ ናቸው።
እንደ የደህንነት ማዕቀፎች ካሉ ጋር እጅ ለእጅ ተያይዘው ይሰራሉ OWASP ና NISTአፕሊኬሽኖች በኢንዱስትሪው ውስጥ ምርጥ ልምዶችን ተከትለው መገንባታቸውን እና መሰማራታቸውን ማረጋገጥ። በቀጥታ ከገንቢ የስራ ፍሰቶች ጋር በማዋሃድ እና CI/CD pipelines፣ የመተግበሪያ ደህንነት መሳሪያዎች ቡድኖች አደጋዎችን ቀደም ብለው እንዲያውቁ እና ከልማት እስከ ምርት ቀጣይነት ያለው ጥበቃ እንዲጠብቁ ያግዛሉ።
የመተግበሪያ ደህንነት መሳሪያዎች ቁልፍ ባህሪያት
ዘመናዊ የመተግበሪያ ደህንነት መሳሪያዎች የስብስብ አጋራ ቁልፍ ባህሪያት ይህም በመላው የልማት ዑደት ውስጥ አፕሊኬሽኖችን በመጠበቅ ረገድ ውጤታማ ያደርጋቸዋል። እነዚህ ባህሪያት ቡድኖች ችግሩን መፍታት እንደሚችሉ ያረጋግጣሉ። የደህንነት ተጋላጭነት አቅርቦትን ሳይቀንሱ በፍጥነት፤
- የኮድ ትንተና → በልማት ሂደቱ መጀመሪያ ላይ ደህንነታቸው ያልተጠበቀ የኮድ ቅጦችን ለማግኘት የምንጭ ኮድ እና ባይነሪዎችን ይቃኛል።
- የተጋላጭነት ምርመራ → አጥቂዎች እነሱን ከመጠቀማቸው በፊት በብጁ ኮድ፣ በክፍት ምንጭ ጥገኝነት እና ውቅሮች ላይ ያሉ ጉድለቶችን ይለያል።
- ሚስጥሮች አስተዳደር → በማከማቻዎች ወይም በማከማቻ ቦታዎች ላይ የማረጋገጫ፣ የኤፒአይ ቁልፎች እና ቶከኖች በአጋጣሚ መጋለጥን ይከላከላል pipelines.
- የአሂድ ጊዜ ክትትል → አፕሊኬሽኖች እንደ ያልተፈቀደ የመዳረሻ ሙከራዎች ያሉ አጠራጣሪ እርምጃዎችን ለማገድ ሲሮጡ ይመለከታል።
- CI/CD ማስተባበር → የደህንነት ፍተሻዎችን በቀጥታ ወደ ውስጥ ያስገባል የእድገት ሂደቶች, ወደ ምርት ከመድረሱ በፊት ተጋላጭነቶች መያዛቸውን ማረጋገጥ።
- ተገዢነት ድጋፍ → እንደ OWASP Top 10፣ NIST SSDF እና የመሳሰሉትን ማዕቀፎች ያገናኛል CIS መለኪያዎች፣ ቡድኖች የቁጥጥር እና የኢንዱስትሪ መስፈርቶችን እንዲያሟሉ በመርዳት።
- በAI-የሚነዳ ትሪያጅ → በደህንነት ግኝቶች ላይ በAI ላይ የተመሠረተ ትንታኔን ይተገብራል፣ ለእያንዳንዱ ጉዳይ ውሳኔ፣ አጣዳፊነት እና የማስተካከያ ውስብስብነትን ይፈጥራል፣ በዚህም ቡድኖች እያንዳንዱን ማንቂያ በእጅ ከመገምገም ይልቅ በእውነት ሊበዘበዝ በሚችል አደጋ ላይ ያተኩራሉ።
እነዚህ አንድ ላይ ቁልፍ ባህሪያት የመተግበሪያ ደህንነት መሳሪያዎችን አስፈላጊ ለማድረግ የድር መተግበሪያ ደህንነትየሞባይል ደህንነት እና የደመና አካባቢ። የልማት እና የደህንነት ቡድኖች ውጤታማ በሆነ መንገድ እንዲተባበሩ ያስችላቸዋል፣ ፈጣን አቅርቦትን ከጠንካራ ጥበቃ ጋር በማመጣጠን።
የመተግበሪያ ደህንነት ምርጥ ልምዶች
አደጋዎችን እና መሳሪያዎችን ማወቅ አስፈላጊ ነው፣ ነገር ግን ጠንካራ ደህንነት እንዲሁ በተከታታይ መከተል ላይ የተመሠረተ ነው ምርጥ ልምዶች በሁሉም የእድገት ሂደቶችእነዚህ ልማዶች ለሚከተሉት ተጋላጭነትን ይቀንሳሉ የደህንነት ተጋላጭነት እና ሁለቱንም ያጠናክሩ የድር መተግበሪያ ደህንነት እና ደመና-ተወላጅ አካባቢዎች።
- የግራ ደህንነት Shift → ሙከራውን ይተግብሩ እና የኮድ ትንተና ችግሮች ውድ ከመሆናቸው በፊት በልማት ዑደቱ መጀመሪያ ላይ ለማወቅ።
- ደህንነቱ የተጠበቀ ኮድ Standards → ገንቢዎችን ደህንነቱ የተጠበቀ ቅጦችን እንዲከተሉ እና እንደ SQL injection ወይም ተገቢ ያልሆነ የግብዓት አያያዝ ያሉ የተለመዱ ወጥመዶችን እንዲያስወግዱ ያሠለጥኗቸው።
- መደበኛ የጥገኝነት ቅኝቶች → ክፍት ምንጭ ቤተ-መጻሕፍትን በተከታታይ ይከታተሉ የሶፍትዌር ቅንብር ትንተና (SCA) የአቅርቦት ሰንሰለት ጥቃቶችን ለመከላከል።
- የሚስጥር ጥበቃ → ተጠቀም የሚስጥር ማወቂያ መሳሪያዎች እና በማከማቻ ማከማቻዎች ውስጥ ማስረጃዎችን እንዳያጋልጡ ለመከላከል ማዕከላዊ ካዝናዎች CI/CD pipelines.
- CI/CD Guardrails → በራስ-ሰር ቼክ ያድርጉ pipelineአደገኛ ግንባታዎችን ለማገድ፣ የተፈረሙ ውቅሮችን ለማስፈጸም እና ወሳኝ ተጋላጭነቶች ያሉባቸውን ማሰማራት ለማስቆም።
- ቀጣይ ክትትል አፕሊኬሽኖች በምርት ላይ ሲሆኑ አጠራጣሪ እንቅስቃሴን ለመያዝ የሩጫ ጊዜ ጥበቃን ከአኖማሊ ማወቂያ ጋር ያጣምሩ።
- ተገዢነት አሰላለፍ → እንደ OWASP Top 10፣ NIST SSDF እና የመሳሰሉትን ማዕቀፎች ይከተሉ CIS የኢንዱስትሪ እና የቁጥጥር መስፈርቶችን ለማሟላት የሚያስፈልጉ መመዘኛዎች።
- የ AI ንብረት ታይነት → በአይዎ ላይ የሚሰሩ የAI ሞዴሎችን፣ ወኪሎችን እና የMCP ግንኙነቶችን ይመዝግቡ SDLCእና ተመሳሳይ ግምገማን በAI-የመነጨ ኮድ እና በሰው-የተጻፈ ኮድ ላይ በAI-የተዋወቁ ጥገኝነቶች ላይ ይተግብሩ።
እነዚህን በማጣመር ምርጥ ልምዶች ከትክክለኛው ድብልቅ ጋር የመተግበሪያ ደህንነት መሳሪያዎችድርጅቶች ጥሰቶችን መከላከል፣ ሚስጥራዊ መረጃዎችን መጠበቅ እና ደህንነትን ሳይጎዱ ልማትን በፍጥነት ማቆየት ይችላሉ።
ቁልፍ የትግበራ ደህንነት መሳሪያዎች ዓይነቶች
የሩጫ ጊዜ አፕሊኬሽን ራስን መከላከል (RASP)
የ RASP መሳሪያዎች በመተግበሪያዎች ውስጥ የተካተቱ ሲሆን በቀጥታ ጥቅም ላይ በሚውሉበት ጊዜ ይከታተሏቸዋል። ተንኮል አዘል እንቅስቃሴን ለመለየት ግብዓቶችን፣ ውጤቶችን እና የአሂድ ጊዜ ባህሪን ይተነትናሉ።
- እንዴት እንደሚሰራRASP ጥያቄዎችን ያቋርጣል እና የአፈጻጸም መንገዶችን ይመረምራል። ያልተፈቀደ የውሂብ መዳረሻ ወይም ያልተለመደ ባህሪ ካየ፣ ወዲያውኑ እርምጃውን ያግዳል።
- ጥቅሞች፦ ከዜሮ-ቀን ተጋላጭነቶች፣ ከውስጥ አደጋዎች እና ከመርፌ ጥቃቶች በእውነተኛ ጊዜ መከላከያ ይሰጣል። እንዲሁም እንደ ዶር.
- ገደቦችRASP አፕሊኬሽኖችን የሚያካሂዱ ፕሮግራሞችን ይከላከላል ነገር ግን መጀመሪያ ላይ ደህንነቱ ያልተጠበቀ ኮድ እንዳይጻፍ አያግደውም።
የሚስጥር ለይቶ ማወቅ እና አስተዳደር
የሚስጥር ማወቂያ መሳሪያዎች ማከማቻዎችን ይቃኛሉ፣ pipelineዎች፣ እና እንደ ኤፒአይ ቁልፎች፣ የውሂብ ጎታ የይለፍ ቃላት ወይም ቶከኖች ላሉ የተጋለጡ ምስክርነቶች ቅርሶችን ይገንቡ።
- እንዴት እንደሚሰራ፦ በጂት ታሪክ ውስጥ የተደበቁ ምስጢሮችን ወይም ድንገተኛ ፍሳሾችን ምልክት ያደርጋሉ እና ገንቢዎች እንዲያስወግዷቸው ወይም እንዲያሽከረክሯቸው ያስጠነቅቃሉ።
- ጥቅሞችየምስክርነት ስርቆት አደጋን ይቀንሱ፣ ያልተፈቀደ መዳረሻን ይከላከሉ እና የሚከተሉትን ተገዢነት ይደግፋሉ CIS መለኪያዎች.
- ገደቦች፦ ስሱ በሆኑ የውሂብ ተጋላጭነቶች ላይ ብቻ ያተኩሩ እና ሰፋ ያሉ የኮድ ወይም የጥገኝነት ጉድለቶችን መፍታት አይችሉም።
የደመና ደህንነት አቀማመጥ አስተዳደር (CSPM)
የCSPM መሳሪያዎች የተሳሳቱ ውቅሮችን በመለየት እና ፖሊሲዎችን በመተግበር የደመና-ተፈጥሯዊ መተግበሪያዎችን ደህንነት በመጠበቅ ላይ ያተኩራሉ።
- እንዴት እንደሚሰራ፦ መሠረተ ልማትን እና የደመና ሀብቶችን ይቃኛሉ፣ ፈቃዶችን፣ የማከማቻ ቅንብሮችን እና የአውታረ መረብ ደንቦችን ይፈትሹ።
- ጥቅሞች: ቡድኖች እንደ ክፍት የS3 ባልዲዎች ወይም ከልክ በላይ የተፈቀደ የIAM ሚናዎችን የመሳሰሉ የተለመዱ አደጋዎችን እንዲያስወግዱ ይረዳል፣ በተመሳሳይ ጊዜ OWASP ከፍተኛ 10 የደመና አደጋዎች።
- ገደቦች፦ የመሠረተ ልማት ውቅሮችን ይጠብቃሉ ነገር ግን የመተግበሪያ ኮድን መተንተን አይችሉም።
የAI ደህንነት የአቀማመጥ አስተዳደር (AI-SPM)
AI-SPM መሳሪያዎች በተለይ በዘመናዊ አፕሊኬሽኖች የAI ንብርብር ላይ ያተኩራሉ፡- ባህላዊ የAppSec መሳሪያዎች የማያቀርቧቸው ሞዴሎች፣ ወኪሎች እና የMCP ግንኙነቶች።
- እንዴት እንደሚሰራ: የ AI ሀብቶችን ያለማቋረጥ በማግኘት ላይ SDLC እና ከAI-የመነጨ ኮድ እስከ AI-የተጠቆሙ ጥገኝነቶች ከሚያስገቡት አደጋ ጋር ያዛምዳቸዋል።
- ጥቅሞች: እንደ slopsquatting ባሉ በAI-ተኮር የአቅርቦት ሰንሰለት ጥቃቶች የሚበዘበዘውን ትክክለኛ ዓይነ ስውር ቦታ ይዘጋል፣ እና ለቡድኖች የኑሮ ዝርዝር ይሰጣል። (AI-BOM) የ AI በትክክል እየሰራ ያለው ነገር።
- የአቅም ገደብ: AI-SPM የAI ንብርብሩን በተለየ ሁኔታ ይጠብቃል እና ከባህላዊው ጎን በተሻለ ሁኔታ ይሰራል SAST፣ DAST፣ እና SCA እነሱን ከመተካት ይልቅ.
የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች ምንድናቸው?
የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች (ASTTs) በልማት እና በሙከራ ወቅት ተጋላጭነቶችን የሚመለከቱ አፕሊኬሽኖችን ይገመግማሉ። ከቀጣይ የመከላከያ መሳሪያዎች በተለየ፣ ከማሰማራትዎ በፊት ችግሮችን በመያዝ ላይ ያተኩራሉ፣ ይህም በምርት አካባቢዎች ውስጥ የአደጋ እድልን ይቀንሳል።
ቁልፍ የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች አይነቶች
የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራ (SAST)
SAST መሳሪያዎች የምንጭ ኮድ፣ ባይትኮድ ወይም ባይነሪዎችን ሳይተገብሩ ይተነትናሉ።
- እንዴት እንደሚሰራ፦ ገንቢዎች አሁንም ኮድ እየጻፉ እያለ እንደ SQL injection ወይም ጠንካራ ኮድ የተሰጣቸው ምስክርነቶች ያሉ ደህንነታቸው ያልተጠበቁ ቅጦችን ኮድ ይቃኛል።
- ጥቅሞች፦ ተጋላጭነቶችን ቀደም ብሎ ያገኛል፣ የጥገና ወጪዎችን ይቀንሳል እና ይደግፋል OWASP ደህንነቱ የተጠበቀ የኮድ አወጣጥ ልምዶች።
- ገደቦች፦ የተሳሳቱ አወንታዊ ነገሮችን ሊፈጥር ይችላል እና የሩጫ ጊዜ ተጋላጭነቶችን መለየት አይችልም።
ለተጨማሪ ዝርዝሮች፣ የኛን ንጽጽር ይመልከቱ SAST vs SCA.
ተለዋዋጭ የመተግበሪያ ደህንነት ሙከራ (DAST)
የመጨረሻ መሳሪያዎች የምንጭ ኮዱን መድረስ ሳያስፈልጋቸው በሚሄድ መተግበሪያ ላይ የእውነተኛ ዓለም ጥቃቶችን ያስመስላሉ።
- እንዴት እንደሚሰራ፦ ከመተግበሪያው ጋር ከውጭ መስተጋብር ይፈጥራል፣ የመጨረሻ ነጥቦችን ይመረምራል እና ምላሾችን ይተነትናል።
- ጥቅሞች፦ እንደ የተሳሳተ ውቅር፣ የማረጋገጫ ችግሮች ወይም የመርፌ አደጋዎች ያሉ የአሂድ ጊዜ ጉድለቶችን ያገኛል። የሚመከር በ NIST እንደ ጠንካራ የደህንነት ሂደት አካል።
- ገደቦች፦ ግኝቶቹን በቀጥታ ከኮድ መስመሮች ጋር አያያይዝም፣ ይህም ማስተካከያውን ሊያዘገይ ይችላል።
ለተጨማሪ ዝርዝሮች፣ የኛን ንጽጽር ይመልከቱ SAST ከ DAST ጋር ሲነጻጸር.
የሶፍትዌር ቅንብር ትንተና (SCA)
SCA መሳሪያዎች ዛሬ በአብዛኛዎቹ አፕሊኬሽኖች ላይ ኃይል የሚሰጡ ክፍት ምንጭ ክፍሎች ላይ ያሉ አደጋዎችን ይፈታሉ።
- እንዴት እንደሚሰራ፦ ጥገኛነቶችን እና መገለጫዎችን ይቃኛል (ለምሳሌ፣
package.json,requirements.txt) የሚታወቁ ተጋላጭነቶችን እና የፈቃድ ችግሮችን ለመለየት። - ጥቅሞችየአቅርቦት ሰንሰለት ስጋቶችን ይከላከላል፣ የፈቃድ ተገዢነትን ያረጋግጣል፣ እና እንደ NIST SSDF.
- ገደቦች፦ በሶስተኛ ወገን ቤተ-መጻሕፍት ላይ ብቻ ያተኩራል እና ብጁ የመተግበሪያ ኮድን አይተነትንም።
በይነተገናኝ የመተግበሪያ ደህንነት ሙከራ (IAST)
የ IAST መሳሪያዎች የሚከተሉትን ጥንካሬዎች ያጣምራሉ SAST እና DAST በሙከራ አካባቢ ውስጥ በሚሰራበት ጊዜ።
- እንዴት እንደሚሰራ፦ አፕሊኬሽኑን በመሳሪያነት ያዘጋጃል፣ የውሂብ ፍሰትን ይከታተላል፣ እና በአውድ ውስጥ ያሉ ተጋላጭነቶችን ያረጋግጣል።
- ጥቅሞች፦ ለገንቢዎች የበለጠ ትክክለኛ ውጤቶችን፣ አነስተኛ የተሳሳቱ አወንታዊ ውጤቶችን እና ፈጣን ግብረመልስ ይሰጣል።
- ገደቦች፦ የሙከራ አካባቢን ይፈልጋል እና በሙከራ ጊዜ የሩጫ ጊዜን ሊያስተዋውቅ ይችላል።
የመተግበሪያ ደህንነት መሳሪያዎችን እና የሙከራ መሳሪያዎችን ማወዳደር
| መሣሪያ | ዓላማ | ቁልፍ ጥቅሞች | ገደቦች |
|---|---|---|---|
| RASP | በአፈፃፀም ወቅት መተግበሪያዎችን በእውነተኛ ጊዜ ይከታተላል። | የዜሮ ቀን ጥቃቶችን እና አጠራጣሪ እርምጃዎችን ያግዳል፣ የአሂድ ጊዜ መከላከያን ይጨምራል። | የሚከላከለው በስራ ሰዓት ብቻ ነው፣ የኮድ ጉድለቶችን ቀደም ብሎ አይከላከልም። |
| የሚስጥር ለይቶ ማወቅ | እንደ ኤፒአይ ቁልፎች እና የይለፍ ቃላት ያሉ ሚስጥራዊ መረጃዎችን በኮድቤዝ ውስጥ ያገኛል። | የምስክርነት መፍሰስን ይከላከላል፣ የሚከተሉትን መስፈርቶች ማክበርን ያረጋግጣል CIS መለኪያዎች. | በሚስጥር ላይ ብቻ ያተኮረ፣ ሰፋ ያሉ የኮድ ተጋላጭነቶችን አያስተካክልም። |
| CSPM | የደመና ውቅሮችን ይቃኛል እና ያስተዳድራል። | የተሳሳቱ ውቅሮችን ያገኛል፣ የ OWASP ከፍተኛ 10ን ያስፈጽማል standards. | በደመና ሀብቶች የተገደበ፣ የትግበራ አመክንዮ አይሸፍንም። |
| SAST | የምንጭ ኮድ ወይም ባይነሪዎችን ሳያስፈጽም ይተነትናል። | ችግሮችን በልማት መጀመሪያ ላይ ያገኛል፣ ደህንነቱ የተጠበቀ የኮድ አሠራሮችን ይደግፋል። | የውሸት አወንታዊ ውጤቶችን ሊፈጥር ይችላል፣ እና በአሂድ ጊዜ ችግሮች ላይ ምንም ታይነት የለውም። |
| የመጨረሻ | በሚሄዱ መተግበሪያዎች ላይ የሚሰነዘሩ ጥቃቶችን ያስመስላል። | የሩጫ ጊዜ ተጋላጭነቶችን ያገኛል፣ ያለ ምንጭ ኮድ ይሰራል። | በቀጥታ ከኮድ መስመሮች ጋር አይዛመድም፣ በምንጭ ላይ ለማስተካከል ብዙም ጠቃሚ አይደለም። |
| SCA | ለተጋላጭነት እና ለአደጋዎች ክፍት ምንጭ ጥገኝነቶችን ይቃኛል። | የአቅርቦት ሰንሰለትን ይጠብቃል፣ የፈቃድ እና የተገዢነት አስተዳደርን ያረጋግጣል። | ለሶስተኛ ወገን ክፍሎች የተገደበ፣ ብጁ የመተግበሪያ ኮድ አይደለም። |
| IAST | በሙከራ አካባቢዎች ውስጥ የማይለዋወጥ እና ተለዋዋጭ ሙከራን ያጣምራል። | ተጋላጭነቶችን በአውድ ውስጥ ያረጋግጣል፣ የውሸት አወንታዊዎችን ይቀንሳል። | የሩጫ ጊዜ ሙከራ ማዋቀር ያስፈልገዋል፣ በሙከራ ጊዜ አፈጻጸምን ሊጎዳ ይችላል። |
| AI-SPM | የAI ሞዴሎችን፣ ወኪሎችን እና የMCP ግንኙነቶችን ያገኛል እና ይጠብቃል። | በAI-ተኮር ዓይነ ስውር ቦታዎችን (slops squatting፣ በቅዠት የተፈጠሩ ጥገኝነቶችን) ይዘጋል፣ የAI-BOM ይፈጥራል። | በAI ንብርብር ላይ ያተኩራል፤ ከ ጋር በጥሩ ሁኔታ ይሰራል SAST/DAST/SCA. |
ሁሉንም አንድ ላይ ማምጣት፡ ትክክለኛውን የመተግበሪያ ደህንነት መሳሪያዎች መምረጥ
እያንዳንዳቸው የመተግበሪያ ደህንነት መሳሪያዎች ና የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች ከላይ የተዘረዘረው የተወሰነ ሚና ይጫወታል። ለምሳሌ፣ SAST ገንቢዎች የኮድ ጉድለቶችን ቀደም ብለው እንዲያገኙ ያግዛቸዋል፣ DAST ደግሞ አፕሊኬሽኖችን በማሄድ ላይ የሚሰነዘሩ ጥቃቶችን ያስመስላል። SCA በክፍት ምንጭ አደጋዎች ላይ ያተኩራል፣ እና RASP በምርት ጊዜ የቀጥታ ጥበቃ ይሰጣል። የሚስጥር ማወቂያ የምስክር ወረቀቶችን ይጠብቃል፣ እና CSPM የደመና አካባቢዎችን ይጠብቃል።
ሆኖም ግን፣ እነዚህ የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች እና የሩጫ ጊዜ መከላከያ መሳሪያዎችም እንዲሁ ገደቦች አሏቸው። አንዳንዶቹ በጣም ብዙ የተሳሳቱ አወንታዊ ነገሮችን ያመነጫሉ፣ ሌሎች ደግሞ በሩጫ ጊዜ ላይ ብቻ ያተኩራሉ፣ እና ብዙዎቹ ወደ ዘመናዊው ውህደት ሳይገቡ በሲሎ ይሰራሉ። የእድገት ሂደቶችይህ መከፋፈል ቡድኖች ታይነትን እንዲጠብቁ፣ ጉዳዮችን ቅድሚያ እንዲሰጡ እና ፈጣን የመልቀቂያ ዑደቶችን እንዲከተሉ አስቸጋሪ ያደርገዋል።
ስለዚህ፣ ጠንካራ የደህንነት አቋም መገንባት በርካታ መፍትሄዎችን ወደ አንድ ወጥ የሆነ ስትራቴጂ ማዋሃድን ይጠይቃል። የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች በመሮጥ ጊዜ ጥበቃ፣ በሚስጥር አስተዳደር እና በደመና ደህንነት አማካኝነት የበለጠ የተሟላ መከላከያ ያገኛሉ የደህንነት ተጋላጭነት በሶፍትዌር ልማት የህይወት ዑደት ውስጥ።
በተመሳሳይ ጊዜ፣ የተለያዩ የመሳሪያዎችን ሥራ ማስተዳደር ውስብስብነትንና ወጪን ይጨምራል። ለዚህም ነው ብዙ ቡድኖች ወደዚያ የሚሄዱት። ሁሉን-በአንድ-የሚያገለግሉ መድረኮች እነዚህን ችሎታዎች የሚያጣምሩ፣ ወጥ የሆነ ሪፖርት የሚያቀርቡ እና በቀጥታ ከሚከተሉት ጋር የሚስማሙ CI/CD pipelines.
ለመተግበሪያ ደህንነት ፍላጎቶችዎ Xygeni ለምን ይምረጡ?
Xygeni ከነጥብ መፍትሄዎች በላይ በማቅረብ ሁሉን-በአንድ-አፕሊኬሽን የደህንነት መድረክ ይህም እያንዳንዱ የመሳሪያ ቡድኖች አፕሊኬሽኖቻቸውን ከልማት እስከ ምርት ድረስ ለማስጠበቅ የሚያስፈልጉትን ነገሮች አንድ ያደርጋል። የተበታተኑ መፍትሄዎችን ከማስተዳደር ይልቅ፣ Xygeni በአንድ ቦታ ያገናኛቸዋል፡
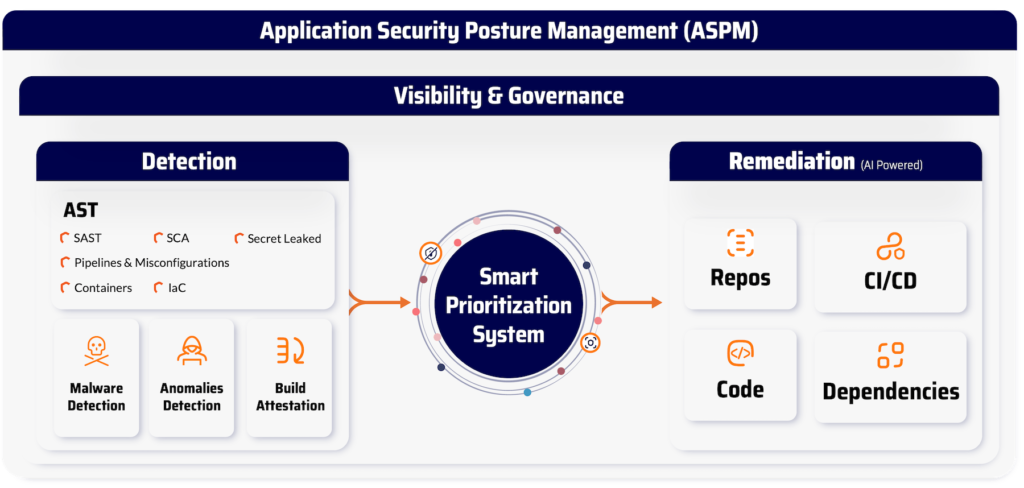
- የማይንቀሳቀስ እና ተለዋዋጭ ቅኝቶች → ተወላጅ SAST, DAST እና IAST በልማት የስራ ፍሰቶች ውስጥ የተገነባውን መቃኘት።
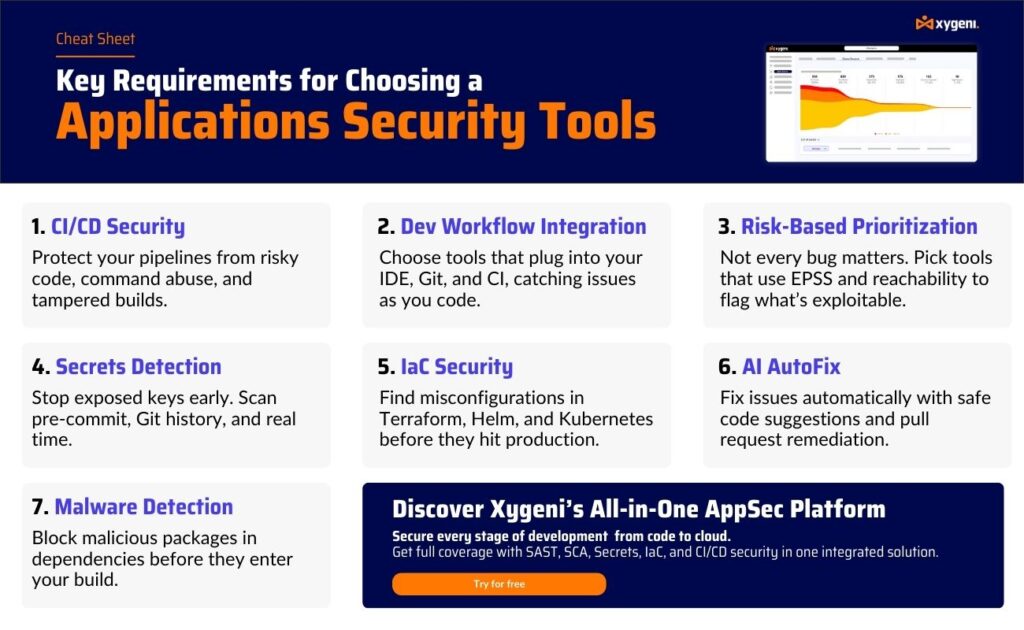
- የሶፍትዌር አቅርቦት ሰንሰለት ጥበቃ → ቀጣይ SCA ለክፍት ምንጭ ጥገኝነቶች፣ ከብዝበዛ ግንዛቤዎች እና ከተደራሽነት ትንተና ጋር።
- የሚስጥር ደህንነት → በማከማቻ ማከማቻዎች ውስጥ የላቀ የምስክርነቶችን መለየት እና ማስተዳደር እና pipelines.
- የሩጫ ጊዜ ጥበቃ → RASP እና አጠራጣሪ ባህሪን በእውነተኛ ጊዜ ለማስቆም ያልተለመደ ምርመራ።
- የደመና ደህንነት → CSPM የተሳሳቱ ውቅሮችን ለመለየት እና የደመና-ተወላጅ አካባቢዎችን ደህንነቱ የተጠበቀ ለማድረግ።
- የአይአይ ደህንነት → የAI ክምችት እና የAI ትሪጅ በ AI ላይ ያለውን እያንዳንዱን ሞዴል፣ ወኪል እና የMCP ግንኙነት ካርታ ይሳሉ SDLCእና በAI-ተኮር ፍርድ፣ አጣዳፊነት እና ውስብስብነት ላይ ውጤቶቹን ተግባራዊ ማድረግ፣ በዚህም በAI-የመነጨ ኮድ በAI-የመነጨ ኮድ ውስጥ ካለ ማንኛውም ነገር ጋር ተመሳሳይ ምርመራ እንዲያገኝ pipeline.
Xygeniን ጎልቶ የሚያየው ሽፋን ብቻ ሳይሆን፣ እንዲሁም እንዴት እንደሚሰራ:
- ቤተኛ ቅኝት → በቀጥታ በገንቢ የስራ ፍሰቶች ውስጥ የተገነባ እና CI/CD pipelineዎች፣ ምንም አይነት የፓችዎርክ ውህደቶች አያስፈልጉም።
- ቅድሚያ የሚሰጠው ፈንጋይ → ተጋላጭነቶችን በተደራሽነት እና በብዝበዛ ላይ በመመስረት በማጣራት በእውነት አስፈላጊ በሆኑ አደጋዎች ላይ ቡድኖችን ያተኩራል።
- Guardrails → የደህንነት ፖሊሲዎችን በራስ-ሰር ተግባራዊ ማድረግ፣ አደገኛ ግንባታዎች ወደ ምርት ከመድረሳቸው በፊት መስበር።
- የተዋሃደ። Dashboard → በሶፍትዌር ልማት የህይወት ዑደት ውስጥ ላሉ ተጋላጭነቶች፣ የተሳሳቱ ውቅሮች እና ስጋቶች አንድ የእውነት ምንጭ ያቀርባል።
በ Xygeni፣ የልማት እና የደህንነት ቡድኖች ኃይል ያገኛሉ የደህንነት ተጋላጭነቶችን በፍጥነት መለየት፣ ቅድሚያ መስጠት እና ማስተካከል ምርታማነትን ከፍ አድርጎ እየጠበቀ። የመሳሪያዎች ስብስብ ብቻ ሳይሆን ዘመናዊ አፕሊኬሽኖችን ከጫፍ እስከ ጫፍ ለመጠበቅ የተነደፈ መድረክ ነው።
በተደጋጋሚ የሚጠየቁ ጥያቄዎች (ተየጥ)
የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች ምንድን ናቸው?
የመተግበሪያ ደህንነት ሙከራ መሳሪያዎች (ASTTs) ከማሰማራትዎ በፊት የደህንነት ተጋላጭነቶችን ለመለየት መተግበሪያዎችን የሚተነትኑ የሶፍትዌር መፍትሄዎች ናቸው። እነዚህም የሚከተሉትን ያካትታሉ። SAST, DAST፣ SCAእና IAST፣ እያንዳንዳቸው በተለያዩ የእድገት ደረጃዎች ላይ ያተኩራሉ። ግባቸው ገንቢዎች እና የደህንነት ቡድኖች በህይወት ዑደቱ መጀመሪያ ላይ ድክመቶችን እንዲያገኙ እና እንዲያስተካክሉ መርዳት ነው።
ለመተግበሪያ ደህንነት ሙከራ ምን አይነት መሳሪያ ይመከራል?
ትክክለኛው መሳሪያ በአካባቢዎ እና ፍላጎቶችዎ ላይ የተመሰረተ ነው። SAST በልማት ወቅት ደህንነቱ ያልተጠበቀ ኮድ ለመያዝ የሚመከር ሲሆን፣ DAST ደግሞ ለሩጫ ጊዜ ሙከራ ተስማሚ ነው። ብዙ ድርጅቶች ሁለቱንም ከሚከተሉት ጋር ያጣምራሉ። SCA የአቅርቦት ሰንሰለት ደህንነት ሙሉ ሽፋን ለማግኘት።
የድር መተግበሪያ ግምገማ የደህንነት መሳሪያ ነው?
የድር መተግበሪያ ግምገማ ራሱ መሳሪያ አይደለም፤ ነገር ግን አደጋዎችን ለመገምገም የመተግበሪያ ደህንነት ሙከራ መሳሪያዎችን የሚጠቀም ሂደት ነው። ብዙውን ጊዜ ማስኬድን ያካትታል። SASTበድር መተግበሪያዎች ውስጥ ያሉ ተጋላጭነቶችን ለመለየት፣ DAST እና በእጅ የሚሰጡ ግምገማዎች። ግቡ አጥቂዎች ከመድረሳቸው በፊት ጉድለቶችን በማግኘት የድር መተግበሪያ ደህንነትን ማጠናከር ነው።
ለደመናው ምርጡ ተለዋዋጭ የመተግበሪያ ደህንነት ሙከራ መሳሪያ ምንድነው?
ለደመና-ተወላጅ አካባቢዎች በጣም ጥሩው የ DAST መሳሪያ ያለምንም እንከን ከ… ጋር የሚዋሃድ ነው። CI/CD pipelineዎች እና ስኬሎች በኮንቴይነር የተዘረጉ ማሰማሪያዎች። ዘመናዊ የDAST መፍትሄዎች ኤፒአይዎችን፣ ማይክሮ ሰርቪሶችን እና ሰርቨር አልባ መተግበሪያዎችን በእውነተኛ ጊዜ መቃኘት ይችላሉ። ቁልፉ የደመና ልማት ሂደቶችን ሳያዘገዩ ተግባራዊ ግንዛቤዎችን የሚሰጥ መሳሪያ መምረጥ ነው።
የትኛው መሳሪያ ይመከራል enterprise የመተግበሪያ ደህንነት ሙከራ?
Enterpriseዎች ብዙውን ጊዜ የተለያዩ የመተግበሪያ ደህንነት ሙከራ መሳሪያዎችን ይጠቀማሉ (SAST, DAST፣ SCAእና IAST) የተለያዩ የህይወት ዑደቶችን ለመሸፈን። የሚመከረው አካሄድ ከሚከተሉት ጋር የሚዋሃዱ መፍትሄዎችን መምረጥ ነው። CI/CD pipelineዎች፣ ትክክለኛ ውጤቶችን ዝቅተኛ የውሸት አወንታዊ ውጤቶችን በማቅረብ እና በብዙ አፕሊኬሽኖች ላይ ማስፋፋት።
የመተግበሪያ ደህንነት በAI የመነጨ ኮድ እና በAI የኮድ መሳሪያዎችን ይሸፍናል?
እየጨመረ የመጣ፣ አዎ። የAI-SPM መሳሪያዎች አሁን በ AI ሞዴሎች፣ ወኪሎች እና የMCP ግንኙነቶች ላይ እየሰሩ መሆናቸውን ያገኙ እና ያስጠብቃሉ SDLC, AI Triage ደግሞ በAI-ተኮር ትንተና ላይ ግኝቶችን ተግባራዊ ያደርጋል፣ ስለዚህ ሁለቱም በAI-የመነጨ ኮድ እና ባህላዊ የመተግበሪያ ኮድ በተመሳሳይ ጥብቅነት ይገመገማሉ።

