






የSQL መርፌዎች በጣም አደገኛ እና ሰፊ ከሆኑ የድር መተግበሪያ ተጋላጭነቶች አንዱ ሆነው ይቀጥላሉ። ካልተፈቱ፣ አጥቂዎች በደንብ ባልተጻፉ የውሂብ ጎታ ጥያቄዎች አማካኝነት ሚስጥራዊ መረጃዎችን እንዲያገኙ፣ እንዲያሻሽሉ ወይም እንዲያጠፉ ያስችላቸዋል። ለዚህም ነው የSQL መርፌን እንዴት መከላከል እንደሚቻል መረዳት - እና ዛሬ ለእያንዳንዱ የልማት እና የDevSecOps ቡድን ቅድመ ጥንቃቄ የተሞላበት የSQL መርፌ ሙከራን መተግበር አስፈላጊ የሆነው።
የ2025 የቬሪዞን የውሂብ ጥሰት ምርመራዎች ሪፖርት SQL መርፌ ከሁሉም የውሂብ ጥሰቶች 12% አስተዋጽኦ እንዳደረገ አረጋግጧል፣ ይህም ካለፈው ዓመት 9% ጋር ሲነጻጸር ከፍ ያለ ነው። እና በ2025 የOWASP ከፍተኛ 10 ውስጥ፣ መርፌ (የSQL መርፌ ምድብ የሚመለከተው) አሁንም ከ14,000 በላይ የተመዘገቡ CVEዎችን ይይዛል፣ 100% የሚሆኑት OWASP የተፈተኑ አፕሊኬሽኖች በተወሰነ መልኩ ተፈትሸዋል። ተጋላጭነቱ ያነሰ አደገኛ አልሆነም። በደረጃው ውስጥ ከ#3 ወደ #5 ብቻ ተሸጋግሯል፣ በአብዛኛው አዲስ እና ከፍተኛ ተጽዕኖ ያላቸው ምድቦች ብቅ ስላሉ ነው፣ የSQL መርፌ መበዝበዝ ስላቆመ አይደለም።
በዚህ መመሪያ ውስጥ፡-
- የ SQL መርፌዎች ምንድን ናቸው እና እንዴት ይሰራሉ
- በ OWASP የሚመከሩ የመከላከያ ዘዴዎች
- ቁልፍ የSQL መርፌ ሙከራ ስልቶች
- እንዴት የዚጄኒ SAST መኪና የSQL መርፌ ተጋላጭነቶችን መጀመሪያ ላይ ያገኛል SDLC
ኮድዎን እንዴት መጠበቅ እንደሚችሉ፣ ደህንነትዎን ወደ ግራ እንዴት መቀየር እንደሚችሉ እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ከጥንታዊ (እና አሁንም ንቁ) የጥቃት ዘዴዎች እንዴት መከላከል እንደሚችሉ በጥልቀት እንመልከት።
የ SQL መርፌ ምንድን ነው?
SQL Injection የኮድ-ደረጃ ጥቃት ሲሆን የውሂብ ጎታ ስራዎችን ለመቆጣጠር ወይም ለማለፍ ተንኮል አዘል ግብዓት ወደ SQL መጠይቆች የሚገባበት ነው። ብዙውን ጊዜ የሚከሰተው በተጠቃሚ የቀረበ መረጃ በጥያቄ ውስጥ ያለ ተገቢ ማረጋገጫ ወይም ማጽጃ ጥቅም ላይ ሲውል ነው።
ለምሳሌ፣ አጥቂዎች ሊበዘብዙ ይችላሉ login ቅጾች፣ የፍለጋ አሞሌዎች ወይም የኤፒአይ መለኪያዎች ወደ፡
- የማለፍ ማረጋገጫ
- ሚስጥራዊ ውሂብ ሰርስረህ አውጣ
- መዝገቦችን ሰርዝ ወይም አበላሽ
- በመረጃ ቋቱ ውስጥ የአስተዳዳሪ ስራዎችን ያከናውኑ
ብትፈልግ የ SQL መርፌዎችን ይከላከሉየመጀመሪያው እርምጃ እንዴት እንደሚሰሩ መረዳት ነው።
የእውነተኛ ዓለም የSQL መርፌ ምሳሌ
ቀላል ጃቫን ይውሰዱ login ጥያቄ፡-
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
አንድ ተጠቃሚ ይህንን ካስገባ፦
					user: ' OR 1=1 --
pass: anything
ሆነ፥
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
አጥቂው ሁኔታውን ሁልጊዜ እውነት በማድረግ መዳረሻ ያገኛል። ይህ የመማሪያ መጽሐፍ ምሳሌ ነው የ SQL መርፌ ሙከራ ለምን በልማት ወቅት በጣም አስፈላጊ ነው።
የSQL መርፌዎችን እንዴት መከላከል እንደሚቻል፡ ተግባራዊ ምክሮች
አሁን ምን እንደሆነ ተረድተናል a የ SQL መርፌ እንዴት እንደሚሰራ እና እንዴት እንደሚሰራ፣ እስቲ እንመርምር የ SQL መርፌዎችን እንዴት መከላከል እንደሚቻል በእውነተኛ ዓለም ፕሮጀክቶች ውስጥ። መልካም ዜናው? እነዚህ ጥቃቶች ከመከሰታቸው በፊት ለማስቆም የሚረዱ የተረጋገጡ፣ ለገንቢዎች ተስማሚ የሆኑ ምርጥ ልምዶች አሉ።
የ OWASP SQL መርፌ መከላከያ ማጭበርበሪያ ወረቀት ደህንነቱ የተጠበቀ የውሂብ ጎታ ግንኙነቶችን ለመገንባት የታመነ ማጣቀሻ ነው። በርካታ ዋና ዋና ቴክኒኮችን ይመክራል፡
1. የተዘጋጁ መግለጫዎችን (ፓራሜትሪዝድ ጥያቄዎችን በመጠቀም) ይጠቀሙ
በመጀመሪያ ደረጃ፣ የተጠቃሚ ግብዓትን ሲይዙ ሁልጊዜ የሕብረቁምፊ ትስስር ከማድረግ ይልቅ ፓራሜትሪዝድ የሆኑ ጥያቄዎችን ይጠቀሙ። የተዘጋጁ መግለጫዎች የውሂብ ጎታውን ግብዓትን እንደ ውሂብ ብቻ እንዲያይ ይነግሩታል - እንደ SQL ሎጂክ አካል ሳይሆን።
የበለጠ ደህንነቱ የተጠበቀ የአጠቃቀም ስሪት ይኸውልዎት login ጃቫን በመጠቀም መጠይቅ የተዘጋጀ መግለጫ:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
በዚህም ምክንያት፣ ተጠቃሚው ተንኮል አዘል ነገር ቢሞክርም፣ ግብዓቱ የመጠይቁን መዋቅር አይለውጠውም።
2. ግብዓትን ያረጋግጡ እና ያጽዱ
ምንም እንኳን ፓራሜትሪ የተደረገላቸው መጠይቆች አብዛኛውን ከባድ ማንሳት ቢያደርጉም፣ የግቤት አይነቶችን እና ርዝመቶችን ማረጋገጥ አሁንም አስፈላጊ ነው። ለምሳሌ፣ ያልተጠበቁ ቁምፊዎች ወይም ቅርጸቶች ያላቸውን ግብዓቶች ውድቅ ያድርጉ።
ከዚህም በላይ የተጠቃሚ ግብዓትን በፍጹም አትመኑ -- ከቅድመ-ገጽዎ ወይም ከሞባይል መተግበሪያዎ የመጣ ቢሆንም።
3. የORM መሳሪያዎችን በጥበብ ይጠቀሙ
ብዙ ዘመናዊ ማዕቀፎች እና ORMዎች (እንደ Hibernate ወይም Django ORM ያሉ) በነባሪነት የSQL መርፌ መከላከያዎችን ይሰጣሉ። ሆኖም ግን፣ ገንቢዎች አሁንም ጥሬ ጥያቄዎችን መጻፍ ወይም ደህንነቱ የተጠበቀ ዘዴዎችን ማለፍ ይችላሉ። ሁልጊዜ እንደታሰበው የORM ባህሪያትን ይጠቀሙ እና በጣም አስፈላጊ ካልሆነ በስተቀር ጥሬ SQLን ከመቀላቀል ይቆጠቡ።
በAI የተፈጠረ ኮድ ተመሳሳይ አደጋን በአዲስ መልክ ያስተዋውቃል። እንደ Django እና Hibernate ያሉ ORMዎች መጠይቆችን በነባሪነት ይለካሉ፣ ነገር ግን አንድ ገንቢ ወይም የ AI ኮድ ሰጪ ወደ ጥሬ መጠይቅ ሲወርድ ወይም በተጠቃሚ የሚቆጣጠር የመስክ ስም ሲያልፍ ጥበቃው ይጠፋል። የ Django የራሱ CVE-2024-42005 ይህ “አስተማማኝ” በሆነ ዘዴ እንደሚከሰት አሳይቷል። በ AI ረዳት የተጠቆመውን የSQL ሎጂክ እንደማንኛውም የጥያቄ ግንባታ በተመሳሳይ መልኩ በጥንቃቄ ይያዙት። በነባሪነት መለኪያው በሰው ወይም በ AI የተጠቆመ አቋራጭ መንገድ አይተርፍም።
4. ዝቅተኛ የልዩነት መርህ
ሌላ ጠቃሚ ምክር፡ የውሂብ ጎታ ፈቃዶችን መገደብ። መርፌ ቢከሰትም እንኳ፣ የንባብ-ብቻ መዳረሻ ያለው ተጠቃሚ ሰንጠረዦችን መጣል ወይም ሚስጥራዊ መረጃዎችን ማዘመን አይችልም።
5. በደህንነት መሳሪያዎች ያለማቋረጥ ይሞክሩ
በመጨረሻም፣ ተቀበል የSQL መርፌ ሙከራ እነዚህን ጉድለቶች ከማምረት በፊት ሊይዙ የሚችሉ መሳሪያዎች። Xygeni ይህንን እንዴት እንደሚያደርግ በቅርቡ እንነጋገራለን።
ለማጠቃለል ያህል፣ የSQL መርፌዎችን መከላከል አንድ አስማታዊ ዘዴን መጠቀም አይደለም - በኮድዎ እና በመሠረተ ልማትዎ ውስጥ ትናንሽ እና ወጥ የሆኑ መከላከያዎችን ስለመተግበር ነው።
የSQL መርፌ ሙከራ፡ አጥቂዎች ከመጀመራቸው በፊት ሳንካዎችን መያዝ
ምርጥ ልምዶች ቢኖሩም፣ ስህተቶች ሊሸሹ ይችላሉ። እዚህ ላይ ነው የSQL መርፌ ሙከራ አስፈላጊ ይሆናል።
ግን በተግባር ሙከራው ምን ይመስላል?
በሰው የሚደረግ ሙከራ
የደህንነት ቡድኖች እና ሥነ ምግባራዊ ጠላፊዎች ብዙውን ጊዜ የመጨረሻ ነጥቦችን የሚፈትሹት እንደ ልዩ ገጸ-ባህሪያትን በመርፌ በመጠቀም ነው ' ወይም 1=1 — ጥያቄዎች ያልተጠበቁ ውጤቶችን ይሰብራሉ ወይም ይመልሳሉ የሚለውን ለማየት። ይህ ዘዴ ውጤታማ ቢሆንም፣ ጊዜ የሚወስድ እና ለመጠን አስቸጋሪ ነው።
ራስ-ሰር ሙከራ
አብዛኛዎቹ ዘመናዊ የDevSecOps ቡድኖች አሁን እንደ Static Application Security Testing ባሉ አውቶማቲክ መሳሪያዎች ላይ ይተማመናሉ (SAST)—በልማት ወቅት የመርፌ ተጋላጭነቶችን ኮድ ለመቃኘት። እነዚህ መሳሪያዎች ኮድን ሳይፈጽሙ ይገመግማሉ፣ እንደሚከተሉት ያሉ ችግሮችን ለመያዝ ይረዳሉ፦
- የተጣመሩ የSQL ሕብረቁምፊዎች
- በጥያቄዎች ውስጥ ደህንነቱ ያልተጠበቀ የተጠቃሚ ግብዓት
- ደህንነታቸው ያልተጠበቁ ቅጦች ያሉት የቆየ ኮድ
Xygeni የSQL መርፌዎችን ለመከላከል እና ለመለየት የሚረዳበት መንገድ
At ዚጌኒየSQL መርፌዎችን ለመከላከል በጣም ጥሩው መንገድ ቀደም ብለው መያዝ ነው ብለን እናምናለን - በተለይም ከኮድ አርታኢዎ ከመውጣታቸው በፊት። የእኛም በትክክል ይህ ነው። Code Security መፍትሄው ለመስራት ተገንብቷል።
እንዴት እንደምንደግፍ በዝርዝር እንመልከት የSQL መርፌ ሙከራ እና በእውነተኛው ዓለም የልማት አካባቢዎች መከላከል።
ኃይለኛ የማይንቀሳቀስ ኮድ ትንተና (SAST) ለ SQL ኢንጀክሽን ዲቴክሽን
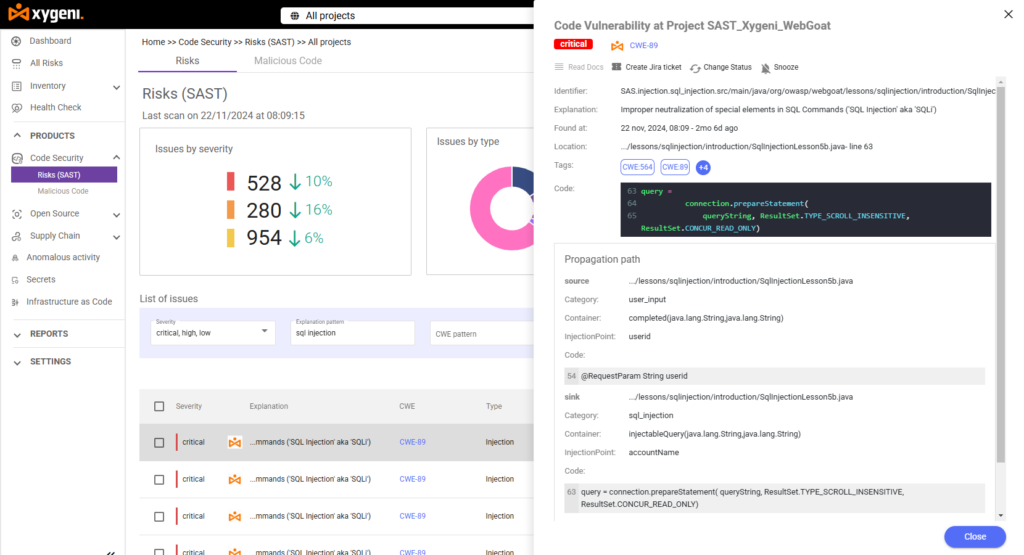
የእኛ መድረክ ኃይለኛ የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራን ያካትታል (SAST) የኮድ ቤዝዎን አደገኛ የSQL ቅጦችን የሚቃኝ ሞተር - እንደ በተጠቃሚ ግብዓት ወይም በጠንካራ ኮድ በተዘጋጁ ሕብረቁምፊዎች የተገነቡ ተለዋዋጭ ጥያቄዎች። መሳሪያችን አንድ እምቅ አቅም ሲያገኝ የ SQL መርፌበምንጭ ኮድዎ ውስጥ ያለውን ትክክለኛ ቦታ ይጠቁማል፣ የአደጋውን ደረጃ (ለምሳሌ፣ ወሳኝ) ያጎላል እና ዝርዝር ማብራሪያ ያሳያል።
ለምሳሌ፣ በአንድ የሙከራ ፕሮጀክት ውስጥ፣ የእኛ SAST ሞተሩ በጃቫ ፋይል ውስጥ ወሳኝ የሆነ የSQL መርፌ ተጋላጭነትን አግኝቷል፡
- ሲ.ዌ.CWE-89 (SQL መርፌ)
- አካባቢ: መስመር 71 ውስጥ SqlInjectionLesson5b.java
- መርፌ ነጥብ: የተጠቃሚ መታወቂያ በቀጥታ ወደ SQL መጠይቅ ገብቷል
- የስርጭት መንገድ፦ ከግብዓት እስከ መጠይቅ አፈፃፀም ድረስ ዱካን አጽዳ
ይህ የዝርዝር ደረጃ ገንቢዎች ችግሩ የት እንደሚጀምር (ምንጩ)፣ በኮዱ ውስጥ እንዴት እንደሚፈስ (ስርጭት) እና አደጋን የት እንደሚያመጣ (ማጥመጃ) እንዲረዱ ይረዳቸዋል።
የአውድ ማስተካከያ ጥቆማዎች
የተሻለ ሆኖ፣ Xygeni በማወቂያ ላይ አያቆምም—ቡድንዎን በዚህ ላይ እንመራለን የ SQL መርፌዎችን እንዴት መከላከል እንደሚቻል ከአውድ ምክር እና የኮድ ማስተካከያ ጥቆማዎች ጋር። ለምሳሌ፣ አንድ ጥያቄ በክር ኮንካቴኔሽን የተገነባ መሆኑን ካወቅን፣ ወደ ፓራሜትሪዝድ መግለጫዎች እንዲቀይሩ እና እንዴት ማድረግ እንደሚቻል እንዲያብራሩ እንመክራለን።
ይህ ማለት ገንቢዎች የደህንነት ባለሙያዎች ሳይሆኑ ችግሮችን መፍታት ይችላሉ ማለት ነው።
ግኝቶቹ በAI Triage በኩል በራስ-ሰር ይመረመራሉ፣ ይህም ለእያንዳንዱ የSQL መርፌ ግኝት ውሳኔ፣ አጣዳፊነት እና የማረም ውስብስብነት ያስገኛል፣ ስለዚህ ወሳኝ፣ በቀላሉ የሚስተካከል ምሳሌ ከዝቅተኛ ቅድሚያ ከሚሰጠው ጋር በተመሳሳይ ወረፋ ውስጥ አይቀመጥም።
ከገንቢ የስራ ፍሰትዎ ጋር እንከን የለሽ ውህደት
የእኛ መፍትሔ አሁን ካሉዎት መሳሪያዎች ጋር በትክክል ይጣጣማል - GitHub፣ GitLab፣ Bitbucket እና ሌሎችም። ይህ የደህንነት ፍተሻዎች በእያንዳንዱ ጊዜ በራስ-ሰር እንዲከናወኑ ያረጋግጣል pull request ወይም መገንባት። ስለዚህ አዲስ ባህሪን እየገመገሙ ወይም የቆየ ኮድ እያዘመኑ ከሆነ፣ የSQL መርፌ ሙከራ የእርስዎ አካል ይሆናል CI/CD pipeline.
የእውነተኛ ጊዜ ማንቂያዎች እና Dashboards
በመጨረሻም፣ የዚጌኒ ማዕከላዊ dashboardዎች እና የእውነተኛ ጊዜ ማንቂያዎች ቡድንዎ በሁሉም ፕሮጀክቶችዎ ውስጥ የSQL መርፌ አዝማሚያዎችን ታይነት እንዲኖራቸው ያደርጋሉ። ተጋላጭነቶችን በክብደት፣ በቡድን ወይም በፕሮጀክት መከታተል ይችላሉ - እና ከ OWASP Top 10 እና ከሌሎች ጋር መጣጣማቸውን ማረጋገጥ ይችላሉ። standards.

እውነተኛው ዓለም የSQL መርፌ ጥቃቶች፡ ከሜዳ የተገኙ ትምህርቶች
የSQL መርፌ ጥቃቶች በታሪክ ውስጥ እጅግ በጣም ጉልህ የሆኑ የውሂብ ጥሰቶችን አስከትለዋል፣ ይህም ለ… ጠንካራ የመተግበሪያ ደህንነት. ታዋቂ የሆኑ የእውነተኛ ዓለም ምሳሌዎች እነሆ፡
1. የሃርትላንድ የክፍያ ስርዓቶች ጥሰት (2008)
2008 ውስጥ, Heartland የክፍያ ሥርዓቶችዋና የክፍያ ማቀነባበሪያ የሆነው ዴቢት ካርድ ወደ 130 ሚሊዮን የሚጠጉ የክሬዲት እና የዴቢት ካርድ ቁጥሮችን በማጋለጥ ጥሰት ደርሶበታል። አጥቂዎች የኩባንያውን ኔትወርክ ሰርገው ለመግባት የSQL መርፌ ተጋላጭነትን ተጠቅመውበታል፣ ይህም በመዝገብ ላይ ከተመዘገቡት ትላልቅ የውሂብ ጥሰቶች አንዱ እንዲሆን አድርጎታል።
2. የያሁ! ድምጾች የውሂብ ጥሰት (2012)
በጁን 2012, ያሁ! ቮይስ ወደ 450,000 የሚጠጉ የተጠቃሚ መለያዎችን አደጋ ላይ የሚጥል የSQL መርፌ ጥቃት ሰለባ ሆነዋል። ጠላፊዎች ያልተመሰጠሩ የተጠቃሚ ስሞችን እና የይለፍ ቃሎችን ለማግኘት በያሁ የውሂብ ጎታ አገልጋዮች ውስጥ ያሉ ተጋላጭነቶችን ተጠቅመው በቂ ያልሆነ የግብዓት ማረጋገጫ አደጋዎችን አጉልተው አሳይተዋል።
3. የቶክቶክ የውሂብ ጥሰት (2015)
የዩኬ ቴሌኮሙኒኬሽን አቅራቢው ቶክቶክ በ2015 የSQL ኢንጀክሽን ጥቃት አጋጥሞታል፣ ይህም ወደ 160,000 የሚጠጉ ደንበኞችን የግል መረጃ አጋልጧል። አጥቂዎቹ በኩባንያው ድረ-ገጾች ላይ ያሉትን ተጋላጭነቶች ተጠቅመው ከፍተኛ የገንዘብ እና የዝና ጉዳት አስከትለዋል።
4. ፍሪፒክ እና ፍሊቲኮን ብሬች (2020)
2020 ውስጥ, ፍሪፒክ ኩባንያ የSQL መርፌ ጥቃት 8.3 ሚሊዮን የተጠቃሚ መዝገቦች ከፍሪፒክ እና ከፍላቲኮን መድረኮች እንዲወጡ እንዳደረገ ገልጿል። አጥቂዎች በፍላቲኮን ውስጥ ያለውን ተጋላጭነት ተጠቅመው በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ከሶስተኛ ወገን አካላት ጋር ተያይዘው የሚመጡትን አደጋዎች አጉልተው ያሳያሉ።
5. የዎኦኮሜርስ ተሰኪ ተጋላጭነት (2022)
በ2022፣ ወሳኝ የሆነ የSQL መርፌ ተጋላጭነት በ ውስጥ ተገኝቷል WooCommerce Dropshipping በOPMC plugin for WordPress። ይህ ያልተረጋገጠ የSQL መርፌ ጉድለት፣ ከ10 ክብደት 9.8 ደረጃ የተሰጠው፣ በሶስተኛ ወገን ተሰኪዎች በኢ-ኮሜርስ መድረኮች ላይ ሊከሰቱ የሚችሉ አደጋዎችን አጉልቶ ያሳያል።
6. የቦልካ ሳይበር ዛቻ BMANAGER ትሮጃንን ማሰማራት (2024)
በ2024፣ የአደገኛ ተዋናይ ተብሎ የተሰየመ 'ቡልካ' በSQL injection ጥቃቶች አማካኝነት ድረ-ገጾችን በማጥቃት BMANAGER የተባለ ሞዱላር ትሮጃን ሲያሰማራ ታይቷል። ይህ ዘመቻ የሳይበር ወንጀለኞች የSQL injectionን ለማልዌር ስርጭት የሚጠቀሙበትን እየተሻሻሉ ያሉ ስልቶችን አሳይቷል።
እነዚህ ክስተቶች የSQL መርፌ ጥቃቶችን ቀጣይነት ያለው ስጋት እና ጠንካራ የደህንነት እርምጃዎችን መተግበር አስፈላጊነትን ያጎላሉ፣ ይህም መደበኛ የኮድ ግምገማዎችን፣ የግብዓት ማረጋገጫን እና እንደዚህ ያሉ ተጋላጭነቶችን ለመለየት እና ለመከላከል የላቁ የደህንነት መሳሪያዎችን መጠቀምን ያካትታል።
7. BeyondTrust / የአሜሪካ የግምጃ ቤት ጥሰት (ታህሳስ 2024 - የካቲት 2025)
A PostgreSQL ዜሮ-ቀን (CVE-2025-1094) የተበላሸ ግብዓትን በአግባቡ ባለመያዝ የSQL መርፌን ፈቅዷል psql, የPostgreSQL መስተጋብራዊ ተርሚናል። በመንግስት የተደገፉ አጥቂዎች፣ እንደ ሲልክ ታይፎን ክትትል የሚደረግባቸው፣ ከBeyondTrust የርቀት ድጋፍ መድረክ ጋር በሰንሰለት አስረውት ቢያንስ 17 ሰዎችን አሰናክለዋል። enterprise የደንበኛ ጉዳዮች፣ የአሜሪካ የግምጃ ቤት ዲፓርትመንትን ጨምሮ። በቅርብ ጊዜ ውስጥ ከተረጋገጡት በጣም ጉልህ የSQL መርፌ ክስተቶች አንዱ ሲሆን የተጋላጭነት ክፍሉ በድር ቅጾች ብቻ የተወሰነ እንዳልሆነ የሚያስታውስ ነው፤ የውሂብ ጎታ ነጂዎችን እና በይነተገናኝ መሳሪያዎችንም ጭምር ይደርሳል።
🔧 የፕሮ ጠቃሚ ምክር: መደበኛ የደህንነት ሙከራ፣ በተለይም እንደ Xygeni's ባሉ መሳሪያዎች SAST ሞተር፣ አጥቂዎች ከመጠቀማቸው በፊት እነዚህን የመርፌ ነጥቦች ለመለየት ይረዳል።
ኮድዎን ይጠብቁ፣ የSQL መርፌዎችን ይከላከሉ
SQL ኢንጀክሽን ከጥንታዊ የመተግበሪያ ደህንነት ስጋቶች አንዱ ሲሆን አሁንም በጣም አደገኛ ከሆኑት አንዱ ነው፡- የOWASP በ2025 ወደ ቁጥር 5 መዛወሩ አዳዲስ ምድቦች ብቅ እያሉ ያንፀባርቃል፣ የSQL ኢንጀክሽን ብዙም ጥቅም ላይ የማይውል እየሆነ መጥቷል። ከፓራሜትሪድ ...
በXygeni፣ ከአደጋዎች ራሳችንን መጠበቅ ቀላል እናደርገዋለን። code security መፍትሄው ለቡድንዎ የSQL መርፌ ተጋላጭነቶችን ቀደም ብሎ ለመለየት፣ በአስቸኳይ ሁኔታ ለመለየት እና በፍጥነት ለማስተካከል የሚያስፈልገውን ታይነት፣ አውቶሜሽን እና መመሪያ ይሰጣል። ምንም ግምታዊ ስራ የለም። ምንም ክፍተቶች የሉም። በገንቢ የተጻፈ ወይም በAI ረዳት የተጠቆመውን ኮድ ከመጀመሪያው ይጠብቁ።
ስለዚህ፣ የSQL መርፌዎችን ያለፈ ታሪክ ለማድረግ ዝግጁ ከሆኑ፣ እድገትዎን ፈጣን እና ለስላሳ እያደረጉ፣ እርስዎን ለመርዳት ዝግጁ ነን።
Xygeniን በነፃ ይሞክሩት እና የSQL መርፌዎች ምርት ላይ ከመድረሳቸው በፊት መከላከል ይጀምሩ።

በየጥ
የSQL መርፌ አሁንም በ2026 ከፍተኛ የደህንነት ስጋት ነው?
አዎ። ምንም እንኳን OWASP በ2025 ከፍተኛ 10 ቱ ኢንጀክሽን ከ#3 ወደ #5 ቢያዛውርም፣ ምድቡ አሁንም ከ14,000 በላይ የSQL ኢንጀክሽን CVEዎችን ይይዛል፣ እና የ2025 ቬሪዞን DBIR ለ12% ጥሰቶች አስተዋጽኦ እንዳደረገ አረጋግጧል፣ ይህም ካለፈው ዓመት 9% ከፍ ብሏል።
እንደ Django ወይም Hibernate ያሉ ORMዎች የSQL መርፌን ሙሉ በሙሉ ሊከላከሉ ይችላሉ?
አይ። ORMs መጠይቆችን በነባሪነት ይለያሉ፣ ነገር ግን ጥበቃው አንድ ገንቢ ጥሬ መጠይቅ ወይም ደህንነቱ ያልተጠበቀ ዘዴ የሚጠቀምበትን ጊዜ ይሰብራል። የDjango CVE-2024-42005 ደህንነቱ የተጠበቀ ነው ተብሎ በሚታሰብ ዘዴ በኩል የSQL መርፌ እውነተኛ ምሳሌ ነው።
በAI የተፈጠረ ኮድ የ SQL መርፌ አደጋን እንዴት ይነካዋል?
የAI ኮድ አድራጊዎች የሰው ልጅ ኃይል ተመሳሳይ ደህንነታቸው ያልተጠበቀ ቅጦችን፣ በክር የተጣመሩ ጥያቄዎችን ወይም ያልተረጋገጡ ግቤቶችን ሊጠቁሙ ይችላሉ፣ እና በነባሪነት ከመታመን ይልቅ በሰው የተጻፈ ኮድ ተመሳሳይ ጥብቅ በሆነ መልኩ መገምገም አለባቸው።
