






At ዚጌኒባለፈው ዓመት ውስጥ አጠራጣሪ እንቅስቃሴ ወይም በተፈጥሮው ተንኮል አዘል ኮድ መኖሩን ለማረጋገጥ የህዝብ ክፍት ምንጭ ፓኬጅ መዝገቦችን የሚከታተል ሁሉን አቀፍ ስርዓት በመተግበር ተጠምደናል።
ይህ መሠረተ ልማት በየቀኑ የሚታተሙትን ሁሉንም ፓኬጆች በእውነተኛ ጊዜ እንድንመረምር ያስችለናል። እንዲሁም፣ ያልተለመዱ የተጠቃሚ ባህሪያትን እንድንከታተል ያስችለናል።
በጥቅል መዝገቦች ውስጥ ተንኮል አዘል ኮድ መኖሩ የታወቀ ቢሆንም, እነዚህን መዝገቦች በመደበኛነት የሚጠቀሙ ሰዎች ሙሉ በሙሉ የማይታዩ ሌሎች እንግዳ ወይም ያልተለመዱ ባህሪያት አሉ። በቅርበት የምንከታተላቸው ሰዎች እንኳን፣ ለእንደዚህ አይነት ባህሪ ምክንያት ወይም ማብራሪያ ማግኘት ቀላል አይደለም።
የዚጄኒ ቡድንን የሚለየው ችግር ሲያጋጥመን ያለን ጽናት ነው፣ ስለዚህ ይህንን በጥልቀት መርምረናል።
ሁሉም የተጀመረው በስታቲስቲክስ ጭማሪ ነው
ቀደም ብዬ እንደገለጽኩት፣ እንደ መሠረተ ልማታችን አካል፣ በሕዝብ ክፍት ምንጭ ፓኬጅ መዝገቦች ውስጥ ብዙ የእንቅስቃሴ መለኪያዎችን እንከታተላለን።
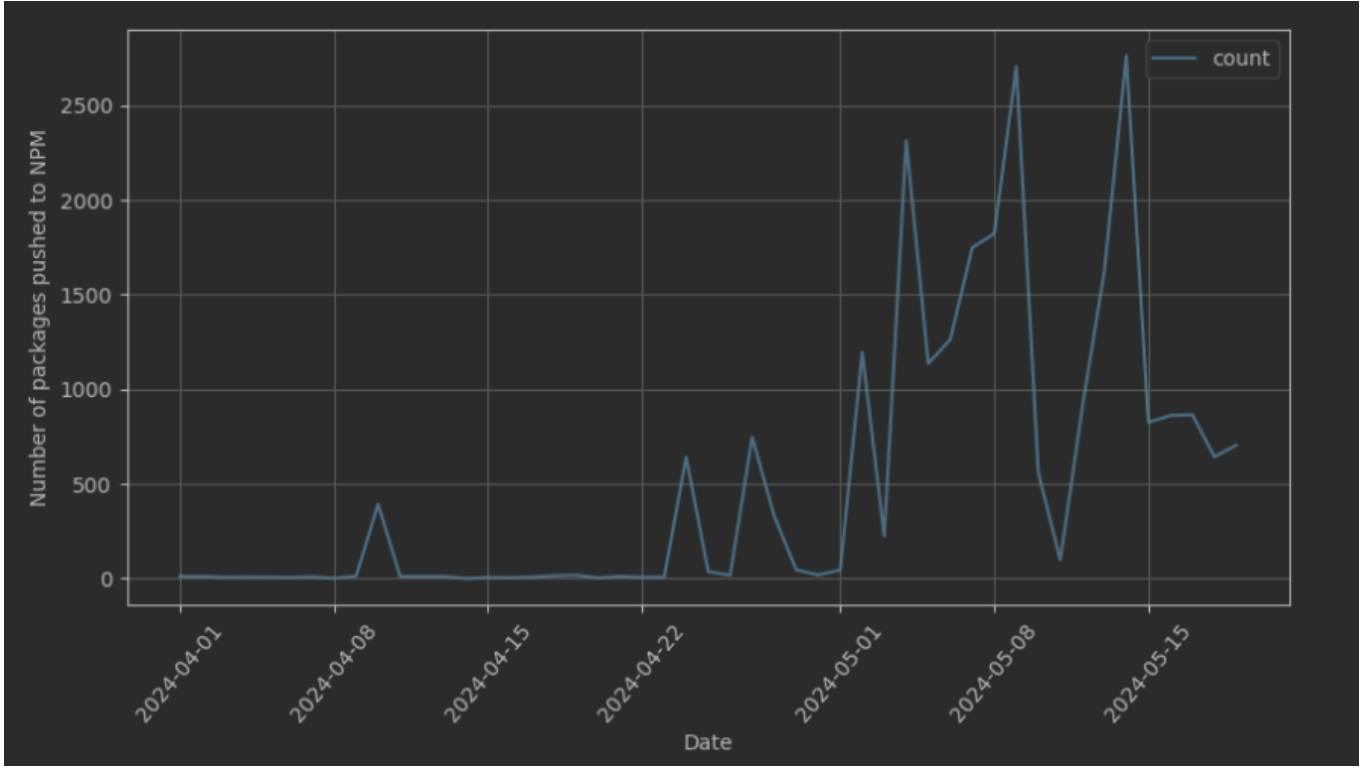
በመጋቢት የመጨረሻ ቀናት ውስጥ የሥራ ባልደረባዬ ካርመን ማንቂያውን አሰማ። በ… ላይ ከፍተኛ ልዩነት ማየት ጀመርን። በNPM ላይ የታተሙ የጥቅሎች ብዛት። የመጀመሪያ ግምገማ ካደረግን በኋላ፣ ይህ ልዩነት በዋነኝነት የተከሰተው በአንፃራዊነት አነስተኛ ቁጥር ያላቸው የጥቅል ህትመት ፍጥነታቸው በድንገት በከፍተኛ ሁኔታ በመጨመሩ ምክንያት መሆኑን ደርሰንበታል።
ይህ ሂደታችንን እና ተያያዥ መረጃውን በመድረኩ ውስጥ እንድንገመግም አነሳሳን። እንደ እድል ሆኖ፣ ግምገማችን መረጃው ትክክል መስሎ እንደታየ አረጋግጧል፣ ነገር ግን ይህ ደግሞ በተወሰነ ደረጃ ግራ የሚያጋባ ነበር!
ተጨማሪ ምርመራ ስናደርግ፣ እነዚህ ፓኬጆች በርካታ የተለመዱ ባህሪያትን እንደሚጋሩ አግኝተናል፡
- አታሚዎቹ አዲስ የተፈጠሩ ተጠቃሚዎች ሲሆኑ፣ ቢበዛ ከአንድ ወይም ከሁለት ወር ያልበለጡ ተጠቃሚዎች ነበሩ።
- ፓኬጆቹ የዘፈቀደ የሚመስሉ ስሞች ነበሯቸው፣ ምናልባትም መዝገበ-ቃላትን በመጠቀም የመነጩ ሊሆኑ ይችላሉ። የጥቅል ስሞችን እንደ እንግዳ ስሞች ማግኘት እንችላለን። enormeous_mite-smiletea, erick-mangut94-sukiwir, exotic_reptile-appteadev or obvious_tuna-appteadev. ያገኘናቸውን አንዳንድ ንብረቶች ምሳሌዎች የያዘ አባሪ እናካትታለን።
- የእነዚህ ፓኬጆች ይዘት በጣም ተመሳሳይ ነበር፣ ብዙውን ጊዜ ተመሳሳይ ነበር።
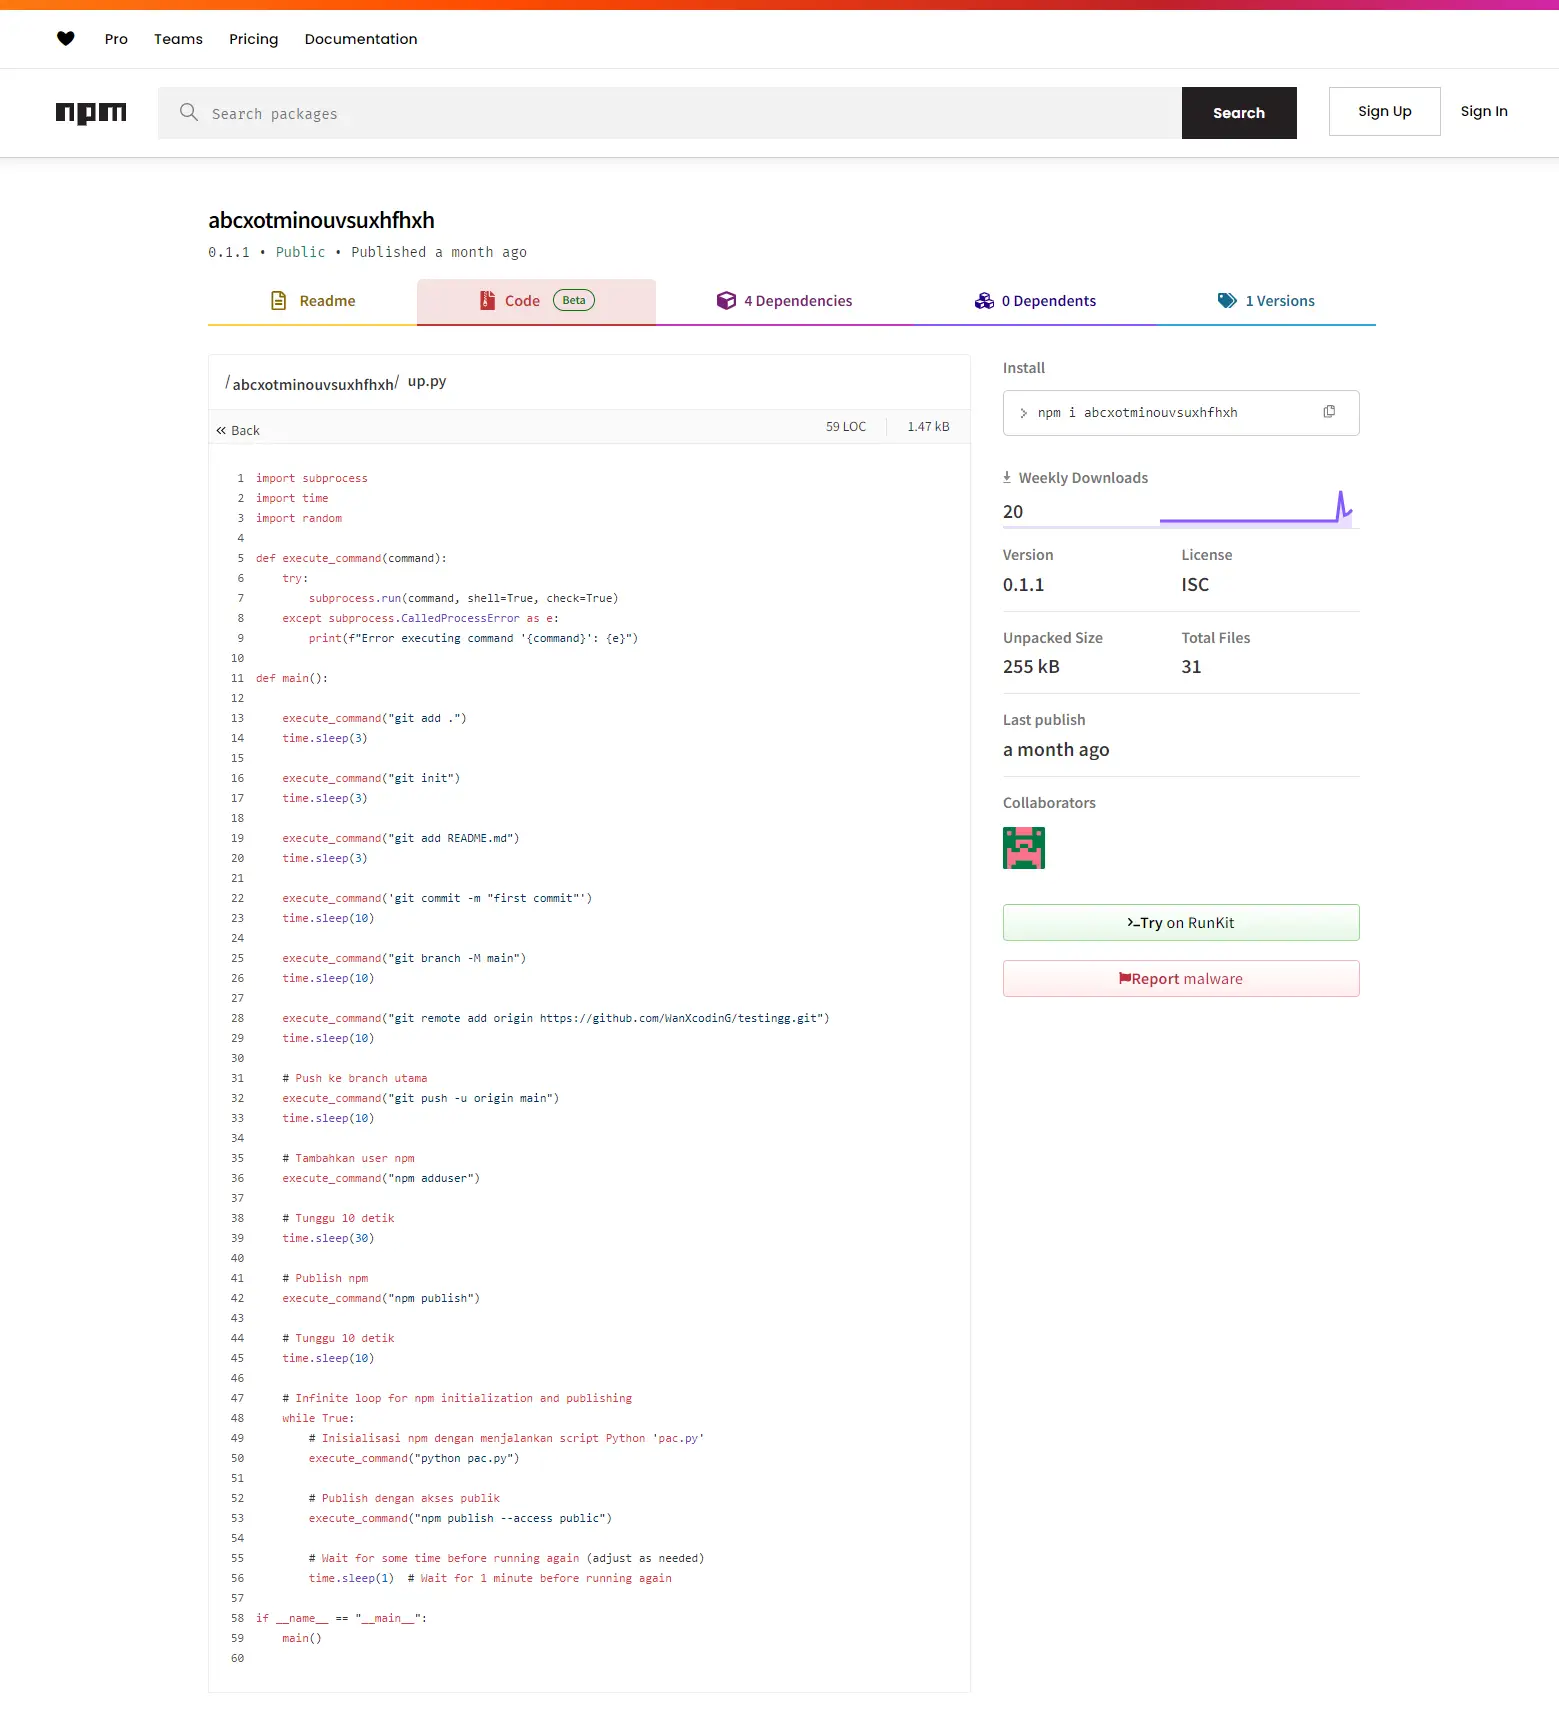
በዚህ አውድ ውስጥ፣ ከጥቅሎቹ አንዱ የፓይዘን ስክሪፕትን እንደያዘ አስተውለናል፣ ምናልባት በአጋጣሚ, ይህም ፓኬጆቹን በራስ-ሰር ለማተም የሚያገለግል ይመስላል።
መረቡን መፍታት
ባለፈው ወር ውስጥ ከእነዚህ አሳታሚዎች መካከል የአንዳንድ የህትመት እንቅስቃሴ የተከናወነው በሚከተለው የጊዜ መስመር ገበታ መሠረት ነው፡
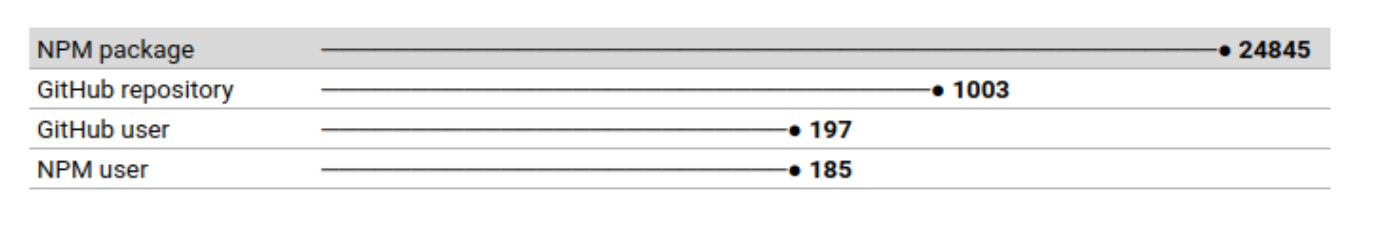
ከዚህ ክስተት ጋር የተያያዙ ሙሉ ስታትስቲክስ እነሆ፤ ልናካፍላቸው የምንችላቸው፦
ከእነዚህ ተጠቃሚዎች ጋር በተያያዙ አንዳንድ ፓኬጆች ላይ በተደረገው የግል ግምገማ ምንም ተዛማጅነት ያለው ነገር አልተገኘም። ይህም ስለዚህ ስኬት ፍንጭ የሚሰጡ ቅጦችን በመፈለግ የሁሉምን አጠቃላይ ስዕል እንድንመረምር አድርጎናል።
ከሁሉም በላይ፣ ለመተንተን የሚያስችሉ ጥቂት ፓኬጆች አሉን፦
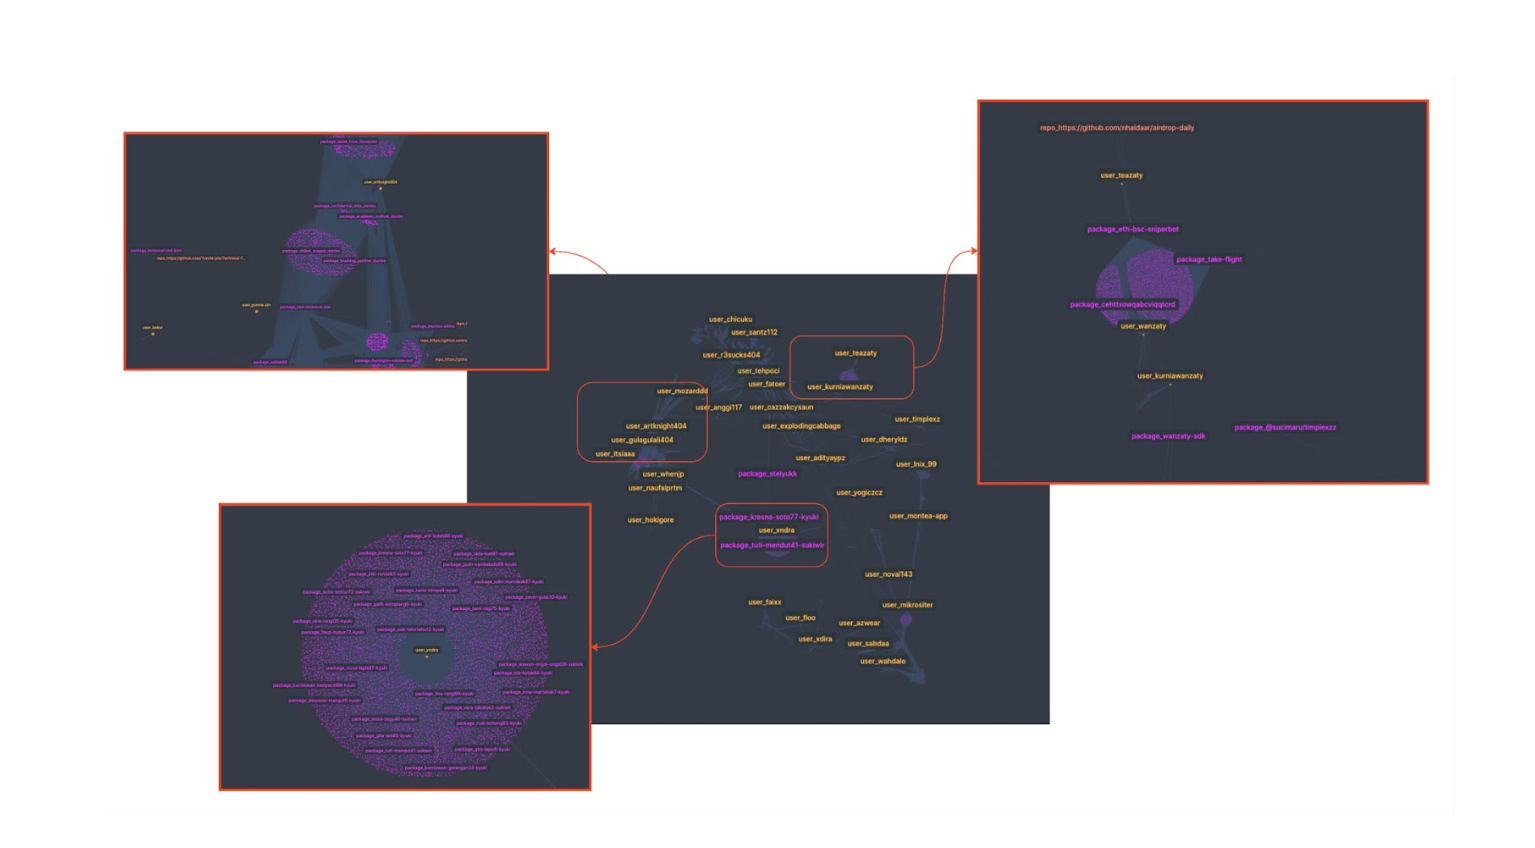
ከትንታኔው ልናደምቃቸው የምንችላቸው ቁልፍ ነጥቦች እነዚህ ናቸው፡-
- ብዙዎቹ የNPM ፓኬጆች እርስ በርስ የተያያዙ ናቸው። አንዳንዶቹ የሌሎች ጥገኛዎች ተብለው ተጠቅሰዋል።
- ምንም እንኳን እንግዳ የሆኑ ፓኬጆች ቢሆኑም እና ምናልባትም ስለ ህልውናቸው ማንም የማያውቅ ቢሆንም፣ አንዳንዶቹ ሳምንታዊ ብዙ ውርዶች አሏቸው። አንድ መደበኛ ተጠቃሚ እንደዚህ አይነት ፓኬጆችን ማውረድ ሊፈልግ እንደሚችል መቀበል ከባድ ነው 0mc03esisd.
- አንዳንዶቹ ተያያዥ ማከማቻዎች አሏቸው። አንዳንድ ጊዜ የእነዚህ ማከማቻዎች ባለቤቶች በnpm ላይ ካሉት ጋር ተመሳሳይ የሆኑ አስቂኝ መለያዎች ይመስላሉ።
ማሳሰቢያ፡ ተጠቃሚዎች ተጨማሪ ፓኬጆችን በሞገድ ይሰቅላሉ፣ ስለዚህ የቀረበው መረጃ በትንሹ ሊለያይ ይችላል።
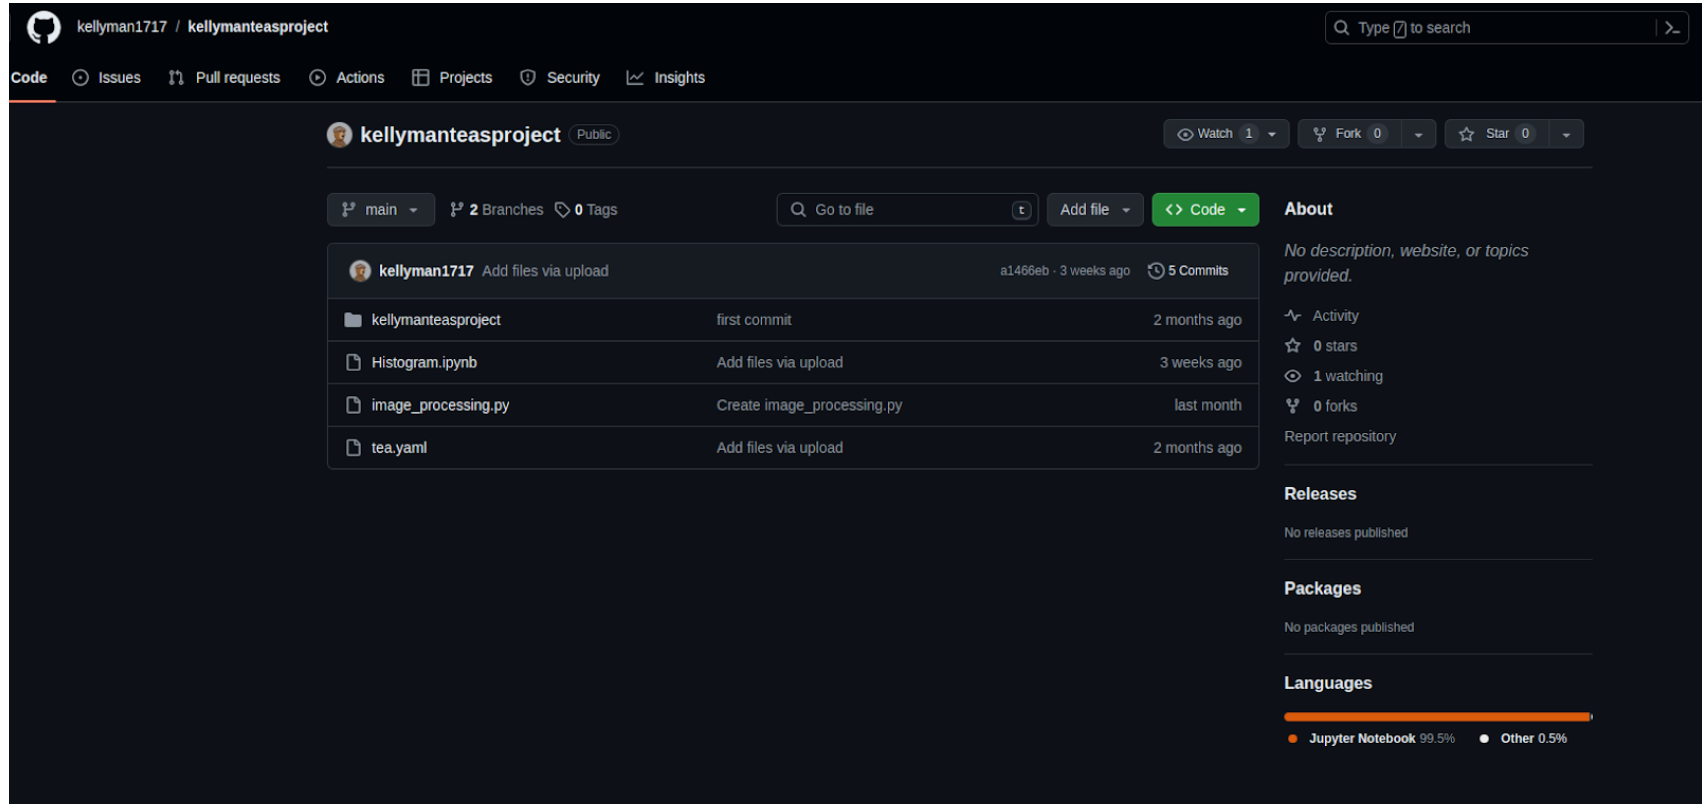
ይህ ከተዛማጅ ማከማቻዎች አንዱ ምሳሌ ነው። የታተሙትን አንዳንድ ፓኬጆች ኮድ ይዟል። እንዲሁም እንደ ሻይ.ያምል ፋይል.
ተዋናዮቹን (ተዋናዮቹን) ማግኘት
ይህ የአንድ ደራሲ ወይም የብዙ ተባባሪዎች ሥራ መሆኑን ለማወቅ አስቸጋሪ ነው። ሆኖም ግን፣ የዚህን እንቅስቃሴ አመጣጥ የሚያጠኑ አንዳንድ ማስረጃዎች አሉን፡
- ቋንቋ፡ በኮዱ ውስጥ የተወሰኑ አስተያየቶች በኢንዶኔዥያኛ ናቸው።
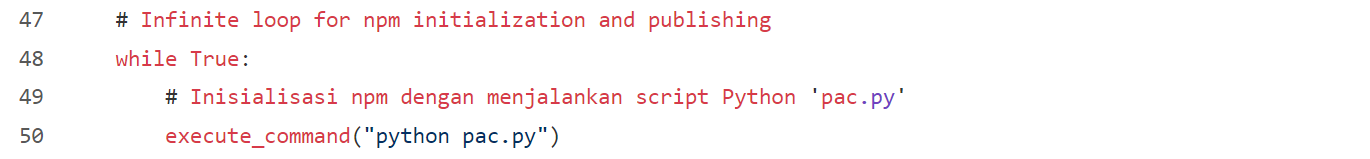
- ቦታ፡ የተወሰኑ የተያያዥ ማከማቻዎች ባለቤቶች በኢንዶኔዥያ የሚገኙበትን ቦታ ያመለክታሉ።
- በጂትሆብ ላይ ባለው የእንቅስቃሴ ሜታዳታ በኩል መለየት የምንችልበት ቦታ ወደ ኢንዶኔዥያም ይጠቁማል።

የአምስት ሰዓት ሻይ
ኢንዶኔዥያ የብሪታንያ ቅኝ ግዛት ስለነበረች፣ ሻይ ለመጠጣት እዚህ ተስማሚ ነበር። ሆኖም ግን፣ በዚህ ሁኔታ፣ በጣም ልዩ የሆነ የሻይ አይነት ነው።
ታስታውሳለህ? ሻይ.ያምል መጀመሪያ ላይ ያየናቸው ፋይሎች? በወቅቱ ይዘታቸውን አላሳየንም፣ ግን እንዲህ ይመስል ነበር፡
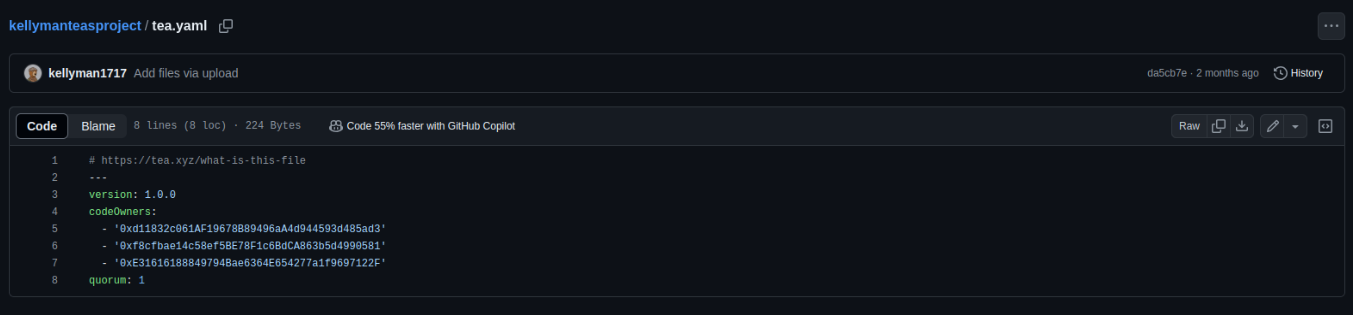
እነዚህ ፋይሎች ከሚከተሉት ጋር የተያያዙ ይመስላሉ የሻይ ፕሮቶኮልግን በትክክል ምንድን ነው? ደረስንበት https://tea.xyz/blog/250k-grant-for-open-source-developersስለ ዓላማው የሚናገረው፡-
ሻይ ለክፍት ምንጭ ገንቢዎች በቂ ያልሆነ ካሳ ለረጅም ጊዜ ሲከሰት የነበረውን ችግር በመፍታት ዲጂታል ዓለምን እያናወጠ ነው። ይህንን ችግር መፍታት ከመቼውም ጊዜ በበለጠ አጣዳፊ ነው፣ ለዚህም ነው ፕሮቶኮሉ ከመጀመሩ በፊት 250 ዶላር የገንዘብ ድጋፍ ለማሰማራት የወሰንነው። ይህ የመጀመሪያ ደረጃ በክፍት ምንጭ ሶፍትዌር ሥነ-ምህዳር ላይ ከፍተኛ ተጽዕኖ የሚያሳድሩ ክፍት ምንጭ ፕሮጀክቶችን የሚጠብቁ እና ከሻይ ፕሮቶኮል ኢንሴቲቬትድ ቴስትኔት ከ30 በላይ የሆነ የቴይራንክ ደረጃን ለመደገፍ ያለመ ነው።
በሻይ ፕሮቶኮል ሰነዶች መሠረት፡-
"አንድ ፕሮጀክት በሻይ ፕሮቶኮል ላይ እንዲመዘገብ የፕሮጀክቱን የአስተዋጽኦ አበርካቾች ብዛት እና የተወሰኑ እርምጃዎችን ለማከናወን የሚያስፈልጉትን የድምጽ ብዛት የሚቆጣጠር የቴያ.ያምል ፋይል ያስፈልገዋል።"
የሻይ ኔትወርክን ከደረስን በኋላ ስሙ እየተጋነነ ነው ብለን ከጠረጠርናቸው ፓኬጆች ውስጥ አንዱን ለማግኘት ሞክረናል። አገኘነው፡
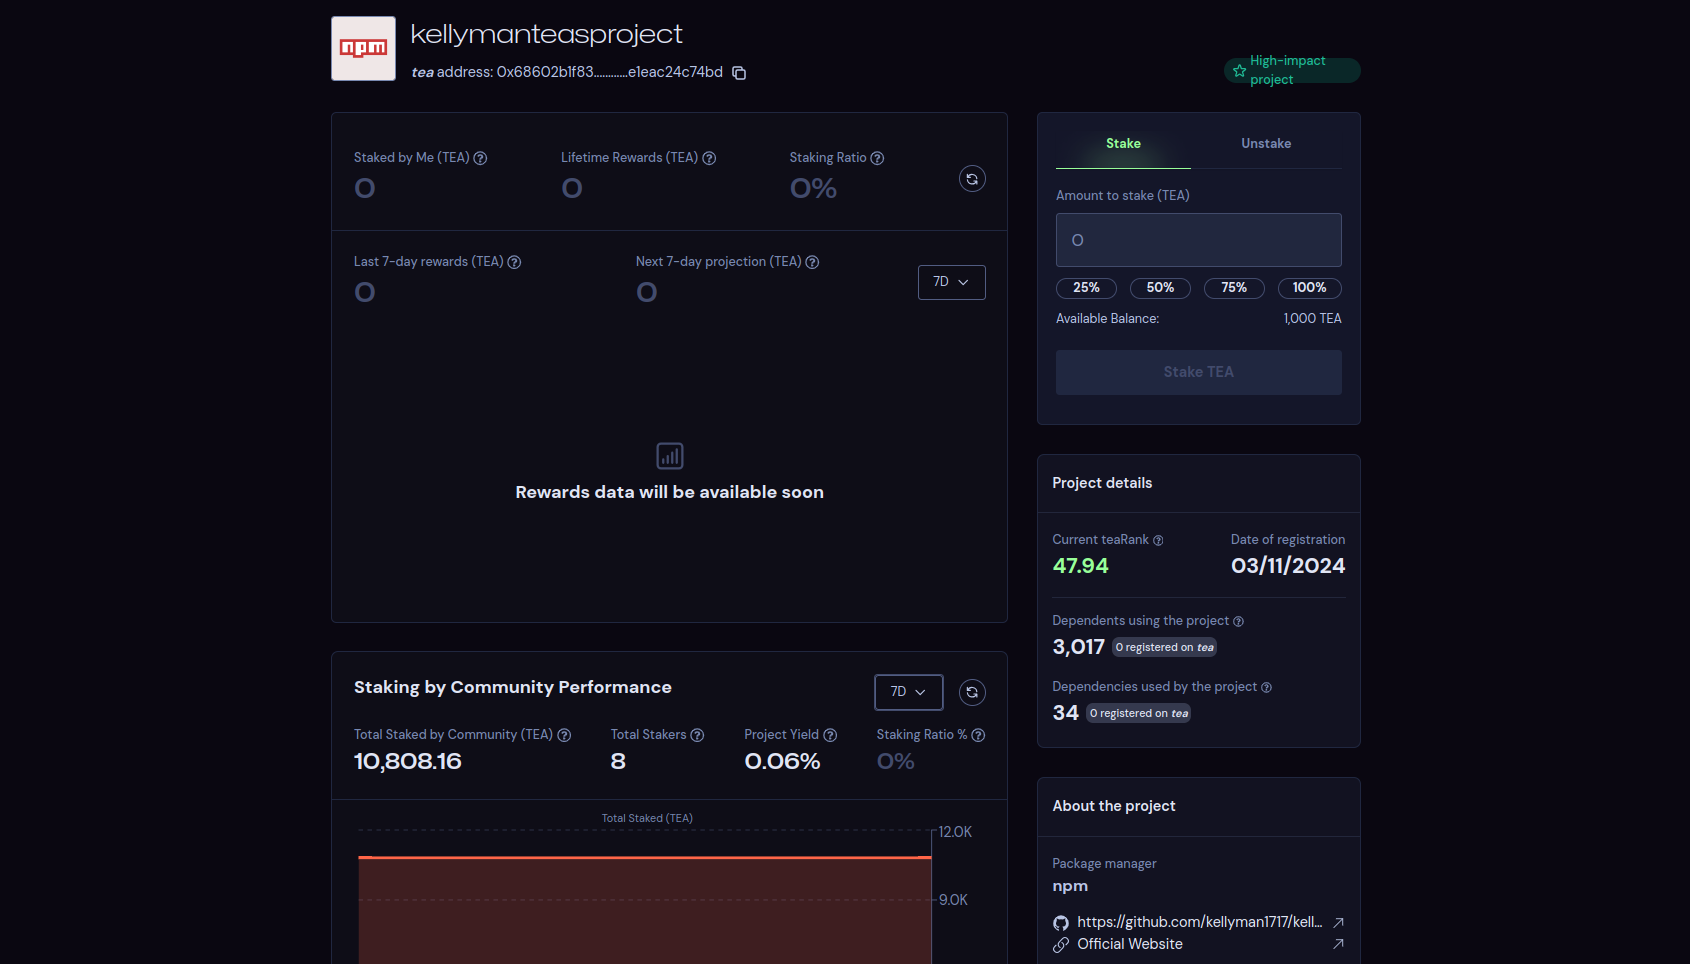
ይህ እዚህ ላይ ምን እየተከናወነ እንዳለ የሚያብራራ ይመስላል፡- የተወሰኑ ተጠቃሚዎች የቴይራንክን ለመጥለፍ እና የሻይ ማህበር የሚያቀርባቸውን ጥቅሞች ለማግኘት ሲሉ ክፍት ምንጭ ፕሮጀክቶቻቸውን በልብ ወለድ ተወዳጅነት ያጋንናሉ። ከሁሉም በላይ ገንዘብ ከወሲብ ጋር በጣም ጥንታዊው የመንዳት ኃይል ነው።
መደምደሚያ እና የመጨረሻ ሀሳቦች
በእነዚህ የNPM ፓኬጆች ውስጥ የተንኮል ኮድ ማስረጃ ባይገኝም፣ እና ማንም ሰው እንዲጠቀምባቸው ባያስቡም፣ የNPM፣ የGitHub ወይም የሻይ ማህበርን የአገልግሎት ውሎች (TOS) ሊጥሱ ይችላሉ። ሆኖም፣ ይህ ከሥራችን ወሰን ውጭ ነው (ይሁን እንጂ ማሳወቂያ ደርሶባቸዋል እና ተገቢ ናቸው ብለው የሚያስቧቸው እርምጃዎች ይወሰዳሉ)። የእነዚህ መድረኮች አላግባብ መጠቀም እኛንም ሆነ ድርጅቶቻችንን በሆነ መንገድ ይነካል።
ግልጽ የሆነው ነገር ማንኛውም ጉዳት የሌለው የሚመስል ክፍት ምንጭ ጥቅል ሙሉ አውድ መረጃ ከሌለ ለመረዳት አስቸጋሪ የሆኑ ባህሪያትን ሊያካትት ይችላል።
እንደ ገንቢ፣ በተወሰነ ደረጃ ማረጋገጫ በምናዘጋጃቸው እና በምንጠብቃቸው አፕሊኬሽኖች ውስጥ ጥቅም ላይ የሚውሉትን ሁሉንም ክፍት ምንጭ ፓኬጆችን በእጅ መቆጣጠር ፈታኝ ሆኖብኛል። ይህንን ቁጥጥር በራስ-ሰር የሚያስኬድ መሣሪያ እገዛ ከሌለ፣ ተግባሩ ስፍር ቁጥር የሌላቸውን የቡድኖቻችንን ሰዓታት ሊፈጅ ይችላል።
ክፍት ምንጭ አካባቢዎች ደህንነታቸው የተጠበቀ ቦታዎች ናቸው ብዬ በማመን ወደ ሌላ አቅጣጫ የመመልከት አማራጭ ሁልጊዜ አለ። እንደ እድል ሆኖ፣ ይህ አስተሳሰብ ዛሬ ብዙም የተስፋፋ እንዳልሆነ አምናለሁ፤ ይህ ጉዳይ ምንም ጉዳት የሌለው ነው፣ ነገር ግን በቅርብ ጊዜ ከዚህ ጋር በጣም ከባድ የሆነ ክስተት አጋጥሞናል። XZ የኋላ በርእና እስካሁን አልተደረገም ብቻ.
እስካሁን ድረስ አንብበው ከሆነ፣ የዚህን አስደሳች ክስተት ውስብስብነት እንደተደሰቱበት ተስፋ አደርጋለሁ። Xygeni ለድርጅትዎ ደህንነት ምን አስተዋጽኦ ሊያደርግ እንደሚችል ለመከለስ ጥቂት ደቂቃዎችን ማሳለፍዎን አይርሱ።
አባሪ፡- በመጨረሻው ጽሑፍ ውስጥ የሚካተቱ ተዛማጅ ንብረቶችን ዘርዝር
በታተሙ ፓኬጆች ብዛት ላይ በመመስረት NPM የበለጠ ተዛማጅ ተጠቃሚዎች፡ vndra, Wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
ከተዛማጅ ፓኬጆቻቸው ትንሽ ናሙና፡ ሚክሮሲተር፣ ክሪንዴክስ፣ አርትስ-ዳኦ፣ ሰብላክኩዋህ፣ ቪንድራብብ፣ ቪንድራቭ፣ ዴፕፊፍ፣ ዴፕሲክ፣ ዴፔት፣ ዴፕኒን፣ ዶፖን፣ ኬሊማንቴስፕሮጀክት።
የ tea.yml ፋይሎችን የያዙ አንዳንድ ተዛማጅ የ GitHub ማከማቻዎች፡
