






1. የክፍት ምንጭ ማልዌር መግቢያ
ክፍት ምንጭ ማልዌር ምንድን ነው?
ክፍት ምንጭ ማልዌር በክፍት ምንጭ ሶፍትዌር (OSS) ፓኬጆች ውስጥ የተደበቀ ተንኮል አዘል ኮድ ሲሆን፣ አፕሊኬሽኖችዎን እና መሠረተ ልማትዎን ሰርጎ ለመግባት የተነደፈ ነው። OSS በማህበረሰብ በሚመራ ትብብር እና እምነት ላይ ስለሚመሰረት በፍጥነት ይሰራጫል። ያ ተመሳሳይ እምነት አላግባብ ሊበላሽ ይችላል - በተለይም የደህንነት ቁጥጥሮች ደካማ ሲሆኑ። ለዚህም ነው የክፍት ምንጭ ማልዌር ጥበቃ ከእንግዲህ አማራጭ አይደለም - አስፈላጊ ነው። አስተማማኝ ክፍት ምንጭ የማልዌር ስካነር የተደበቁ ስጋቶችን ቀደም ብሎ ለመለየት ይረዳል፣ እና የእርስዎን CI/CD pipelines, IaC አብነቶች እና የምርት ስርዓቶች ደህንነታቸው የተጠበቀ።
የቅርብ ጊዜ መረጃዎች ይህንን ይደግፋሉ። በ2024 የሶናታይፕ ተመራማሪዎች ከ… 778,000 ተንኮል አዘል የOSS ፓኬጆችከባለፈው ዓመት ጋር ሲነጻጸር በ156% ከፍተኛ ጭማሪ አሳይቷል። ይህ በእንዲህ እንዳለ፣ "ስታርጋዘር ጎብሊን" ዘመቻው ተንኮል አዘል ዌርን እንደ ህጋዊ የክፍት ምንጭ ፕሮጀክቶች ለማስመሰል በሺዎች የሚቆጠሩ የውሸት የጂቲኤችቢ አካውንቶችን ተጠቅሟል። እና በጣም አስደንጋጭ ከሆኑት ጉዳዮች አንዱ፣ XZ ከኋላ በር ይጠቀማል ታዋቂ የሊኑክስ መሳሪያዎች እንኳን ለአጥቂዎች የርቀት መዳረሻ እንዴት እንደሚሰጡ አሳይቷል።
ከአቅርቦት ሰንሰለት አደጋዎች ባሻገር፣ አጥቂዎች አሁን ግንባታውን ኢላማ ያደርጋሉ pipelineዎች እና የመሠረተ ልማት ውቅሮች። ተንኮል አዘል ትዕዛዞችን በ ውስጥ ያካትታሉ CI/CD ና IaC, ልክ እንዳሰማሩ ስርዓቶችዎን ለመጥለፍ እየጠበቁ።
ለዚህም ነው ዘመናዊ የAppSec ቡድኖች ወደ ግራ መቀየር፣ የስጋት ማወቂያን በራስ-ሰር ማስኬድ እና ሁሉንም ነገር ያለማቋረጥ መከታተል ያለባቸው። ወደፊት ለመራመድ ብቸኛው መንገድ አጠቃላይ የክፍት ምንጭ ሥነ-ምህዳርዎን የሚሸፍን ሙሉ-ስፔክትረም ጥበቃ መጠቀም ነው።
ስለ ችግሩ የበለጠ በዝርዝር በብሎግ ጽሑፋችን ላይ ያንብቡ ክፍት ምንጭ ተንኮል አዘል ፓኬጆች.
የOSS እና የክፍት ምንጭ ማልዌር ጥበቃ አስፈላጊነት እና እድገት
ክፍት ምንጭ ሶፍትዌር በእርግጥም የዘመናዊ ሶፍትዌር ልማት መሠረት ሆኗል፣ ይህም የቴክኖሎጂ ዲዛይን እና በሁሉም ሊታሰብ በሚችል ኢንዱስትሪ ውስጥ ያሉ መስኮችን የሚቀይር ነው። በዚህም ምክንያት፣ ይህ ጉልህ እድገት እና ተቀባይነት በተፈጥሮው አዳዲስ ስጋቶችን ለመከላከል ጠንካራ የደህንነት እርምጃዎችን ቦታ ይፈጥራል። ለዚህም፣ ስለ ጠቀሜታውና ስለ እድገቱ ጥቂት ቁልፍ ገጽታዎችን እንመልከት፡-
የጉዲፈቻ መጨመር;
- ባለፈው ዓመት ከሶስት አራተኛ በላይ የሚሆኑ ድርጅቶች የክፍት ምንጭ ሶፍትዌር አጠቃቀማቸውን ጨምረዋል።
- የDevOps መሳሪያ፣ የውሂብ ቴክኖሎጂዎች እና የAI/ML መሳሪያ ተወዳጅነት ለዚህ እድገት አስተዋጽኦ አድርጓል.
የተለያዩ ቴክኖሎጂዎች;
- የOSS ተቀባይነት እንደ ፕሮግራሚንግ ቋንቋዎች ወይም የሊኑክስ ኦፕሬቲንግ ሲስተሞች ባሉ የተወሰኑ ቴክኖሎጂዎች ላይ አያተኩርም።
- ድርጅቶች አሁን ክፍት ምንጭ የውሂብ ጎታዎችን፣ የውሂብ ቴክኖሎጂዎችን፣ ኦፕሬቲንግ ሲስተሞችን፣ የጂት ማከማቻዎችን፣ የAI/ML ማዕቀፎችን እና CI/CD መሳሪያ ማድረግ.
የክህሎት ፍላጎት፡
- ክፍት ምንጭ ክህሎቶች ከፍተኛ ፍላጎት አላቸው።
- የተሰጥኦ እጥረት የ OSSን በስፋት ለመጠቀም እንቅፋት ሆኖ ቀጥሏል።
ተፈታታኝ ሁኔታዎች:
- የOSS እድገት አዎንታዊ ቢሆንም፣ ተግዳሮቶች ግን አሁንም አሉ።
- ችግሮች ውቅር፣ መጫን፣ መስተጋብር እና ዝመናዎችን ያካትታሉ።
- ድርጅቶችም ገደቦች ያጋጥሟቸዋል ለሙከራ፣ ለውህደት እና ለድጋፍ ውስጣዊ ክህሎቶች.
2. የክፍት ምንጭ ማልዌር ለሳይበር ወንጀለኞች ይግባኝ
ክፍት ምንጭ ሶፍትዌር (OSS) ባለ ሁለት አፍ ሰይፍ ነው። ፈጠራን እና ትብብርን የሚያነቃቃ ቢሆንም፣ ክፍት ባህሪው የሳይበር ወንጀለኞችንም ይስባል (ክፍት ምንጭ የማልዌር ስካነር ለመተግበር ይሞክሩ)። OSS በተለይ ለእነሱ ማራኪ የሆነበት ምክንያት ይኸውና፡
የተደራሽነት እና የስርጭት ቀላልነት
- ክፍት ተደራሽነትየ OSS ምንጭ ኮድ በይፋ ይገኛል፣ ይህም የሳይበር ወንጀለኞች ለተንኮል አዘል ተግባራት እንዲመረምሩ፣ እንዲያሻሽሉ እና እንደገና እንዲጠቀሙበት ቀላል ያደርገዋል። በተለይም ይህ ማልዌርን ወደ ተለመደው ጥቅም ላይ በሚውሉ ፕሮጀክቶች ውስጥ ብዙ ችግር ሳይኖርባቸው የመጨመር እድል ሰጥቷቸዋል።
- ሰፊ ስርጭት: ከዚህም በላይ, አንዴ ወደ OSS ፕሮጀክት ከተገባ በኋላ፣ እንደ npm፣ PyPI እና Maven Central ባሉ የጥቅል ማከማቻዎች ተወዳጅነት ምክንያት ተንኮል አዘል ኮድ በአጭር ጊዜ ውስጥ በጣም ሰፊ ስርጭት ሊያገኝ ይችላል። በዚህም ምክንያት፣ ይህ ሰፊ ስርጭት የማልዌርን እምቅ ተጽዕኖ ያባብሳል።
እምነትን መበዝበዝ
- በመተማመን ላይ የተመሠረተ ኢኮሲስተምየOSS ሥነ-ምህዳር በከፍተኛ ደረጃ እምነት ላይ ይሰራል። አስተዋጽዖ አበርካቾች እና ተንከባካቢዎች ብዙውን ጊዜ በትብብር ይሰራሉ፣ ከባለቤትነት ካለው ሶፍትዌር ጋር ሲነፃፀሩ ጥብቅ የደህንነት ፍተሻዎች ያነሱ ናቸው። ሳይበርካሚኒያዎች ተንኮል አዘል ኮድ በማበርከት ወይም የባለአደራዎችን መለያዎች በማበላሸት ተንኮል አዘል ዌርን በመርጨት ይህንን እምነት ይጠቀሙበት.
- የአቅርቦት ሰንሰለት ጥቃቶች: በዚህ አውድ ውስጥ፣ አብዛኛው የታችኛው አፕሊኬሽኖች እና አገልግሎቶች ስለዚህ በአቅርቦት ሰንሰለቱ ላይ በሚሰነዘሩ ጥቃቶች ሊጎዳ ይችላል፣ ሁሉም በ OSS አካል ላይ የተመሰረቱ ናቸው። ለምሳሌ፣ የክስተት-ዥረት ክስተት ይህንን ዘዴ በታዋቂነት ተጠቅሟል፣ ታዋቂ የnpm ጥቅል ለክሪፕቶ ምንዛሬ ስርቆት ተጋልጧል።
ዝቅተኛ የመግቢያ እንቅፋቶች
- አነስተኛ ማረጋገጫ: ከዚህም በላይበጣም ጥቂት የጥቅል ማከማቻዎች አስተዋፅዖ አበርካቾቻቸውን ያረጋግጣሉ። በዚህም ምክንያት፣ የአደገኛ ወኪሎች በቀላሉ ተንኮል አዘል ፓኬጆችን ይጭናሉ፣ ምክንያቱም የመግቢያ እንቅፋት ዝቅተኛ ነው፣ የሚጣሉ ኢሜይሎችን እና ሌሎች የውሸት ምስክርነቶችን በመጠቀም ሰፊ ጥቃቶችን ለመፈጸም።
- አውቶሜሽን መሳሪያዎች: በተመሳሳይ፣ የሳይበር ወንጀለኞች ብዙ ቁጥር ያላቸውን ተንኮል አዘል ፓኬጆችን ለመስራት እና ለማሰራጨት አውቶማቲክ መሳሪያዎችን ይጠቀማሉ፣ ይህም ጥቃትን ለማስፈጸም የሚያስፈልገውን ጥረት የበለጠ ይቀንሳል።, እንዳይገኙ ለማድረግ ብዙ የማልዌር ልዩነቶችን መፍጠር ይችላሉ።
ከፍተኛ ተጽዕኖ ሊያሳድር የሚችል አቅም
- ሰፊ አጠቃቀም: በዚህ መሠረት፣ ብዙ የOSS ፕሮጀክቶች ለብዙ ወሳኝ አፕሊኬሽኖች እና አገልግሎቶች እንደ መሰረታዊ አካላት ሆነው ያገለግላሉ።በዚህ በስፋት ተቀባይነት ባለው የ OSS ስምምነት ላይ የሚደረግ ስምምነት በዓለም ዙሪያ ባሉ በርካታ ድርጅቶች እና ተጠቃሚዎች ላይ ተጽዕኖ ሊያሳድር የሚችል የሞገድ ወይም የመወዛወዝ ውጤት ሊያስከትል ይችላል።
- ዘግይቶ የተገኘ ምርመራ: በተጨማሪምበ OSS ውስጥ ያለ ተንኮል አዘል ኮድ ለረጅም ጊዜ ሳይታወቅ ሊቆይ ይችላል፣ በተለይ በተወሰኑ ሁኔታዎች ስር የተደበቀ ወይም የነቃ ከሆነ። በዚህም ምክንያትይህ መዘግየት አጥቂዎች ከመለየት እና ከመስተካከል በፊት ተጋላጭነቶቹን ለመጠቀም ጊዜ ይሰጣቸዋል።
3. የተለመዱ የክፍት ምንጭ ማልዌር ዓይነቶች
ክፍት ምንጭ ማልዌር የተለያዩ ቅርጾችን ሊወስድ ይችላል፣ እያንዳንዳቸው ልዩ ባህሪያት እና ተፅእኖዎች አሏቸው። እንደምታዩት፣ ክፍት ምንጭ ማልዌር ጥበቃ የግድ አስፈላጊ ነው። እዚህ በጣም የተለመዱትን ዓይነቶች አጠቃላይ እይታ አለዎት፡
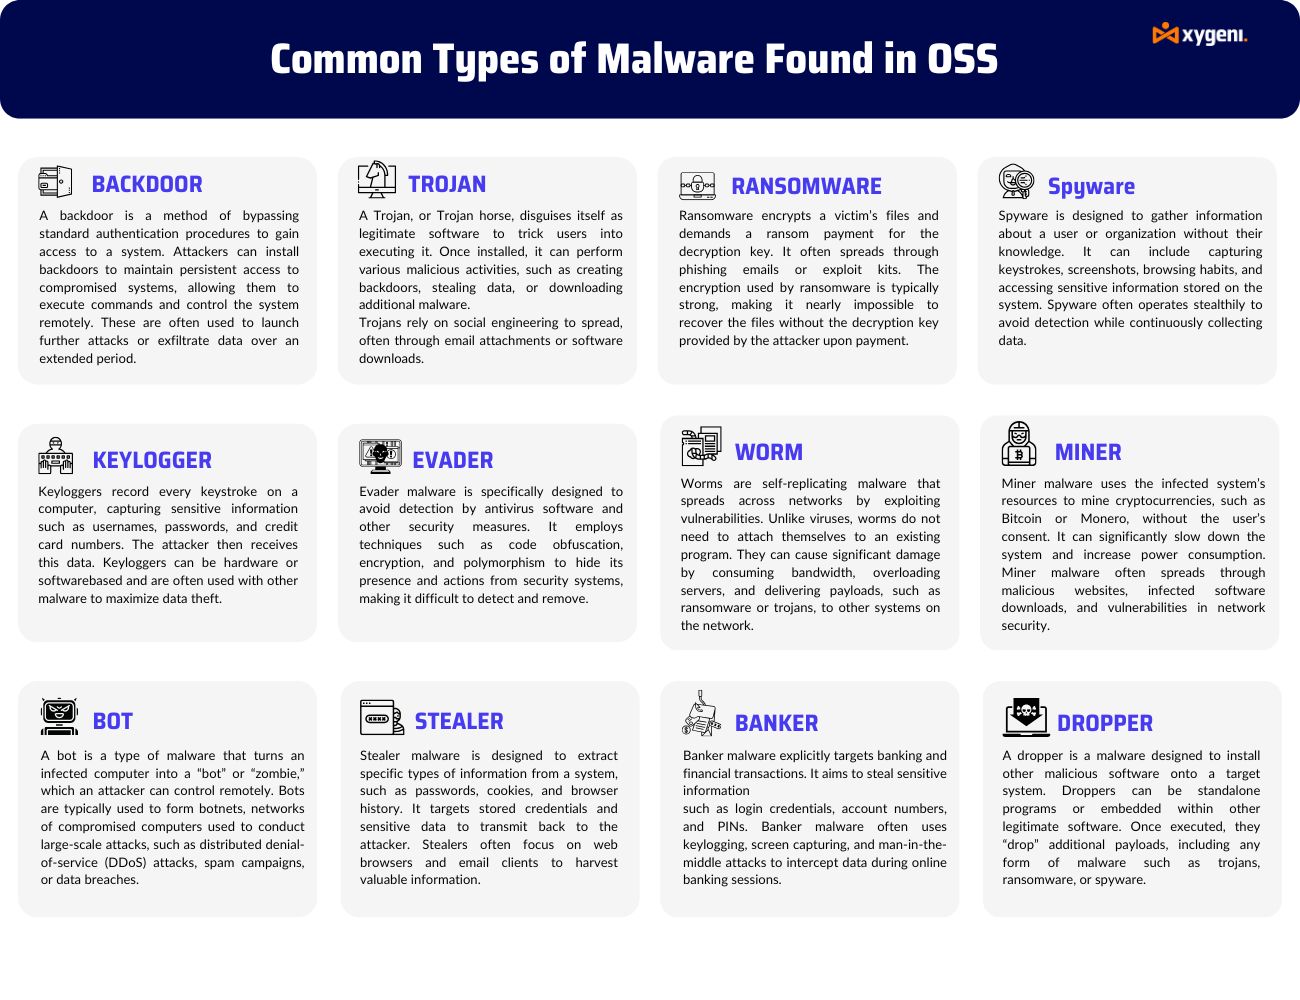
የማልዌር ምድቦች አጠቃላይ እይታ
የኋላ በር፦
ይህ ማልዌር ያለመለየት ወደ መሳሪያ በርቀት መድረስን የሚፈቅድ እና መደበኛ ማረጋገጫን የሚያልፍ የማልዌር ክፍል ነው። አጥቂዎች የተበከለውን መሳሪያ ከኋላ በኩል በርቀት መቆጣጠር ይችላሉ።
Dropper:
ድሮፐርስ ማልዌርን በስርዓቱ ላይ ይጭናሉ። ብዙውን ጊዜ እንደ የመጀመሪያ ወይም የመጀመሪያ ደረጃ የክፍያ ጭነት ሆነው ያገለግላሉ እና የበለጠ የተራቀቀ እና የላቀ ማልዌር ያሰማራሉ።
ኢቫደር፡
ማልዌር የተነደፈው የደህንነት ሶፍትዌሩን ለማለፍ ሲሆን ይህም መደበቅን፣ ፖሊሞርፊዝምን እና ምስጠራን ሊያካትት ይችላል።
አጠቃላይ ማልዌር፦
እንደ ቫይረሶች፣ ዎርሞች እና ትሮጃኖች ያሉ የተለያዩ የተንኮል አዘል ሶፍትዌሮችን የሚያጠቃልል ሰፊ ምድብ።
አስጋሪ
ተጠቃሚዎችን ሚስጥራዊ መረጃዎችን ከእነሱ ለማግኘት ለማታለል የሚያስችሉ የተለያዩ ዘዴዎች። በአብዛኛው እንደዚህ ያሉ ኢሜይሎች ወይም ድረ-ገጾች አጭበርባሪዎች ናቸው።
ስፓይዌር
የስለላ ሶፍትዌሩ ስለ አንድ ሰው ወይም ድርጅት ያለእነሱ እውቀት መረጃ ሰብስቦ ወደ ሌላ አካል መላክ ይችላል።
ባንክ፡
የተለያዩ የትሮጃኖች ዓይነቶች የባንክ መረጃዎችን ለመስረቅ በተለይ ተዘጋጅተዋል፣ ለምሳሌ login የምስክር ወረቀቶች እና የመለያ ቁጥሮች።
ትሮጃን:
ተጠቃሚውን ስለ ዓላማው የሚያሳስት የማልዌር አይነት። ብዙውን ጊዜ እንደ እውነተኛ ሶፍትዌር ተሸፍኖ ይታያል።
ኪሎግራፍ:
በተጠቃሚ የተፈጠሩ የቁልፍ ጭነቶች መዝገብ የሚይዝ ሶፍትዌር። ብዙውን ጊዜ የይለፍ ቃላትን እና ሌሎች ሚስጥራዊ መረጃዎችን ለመስረቅ ያገለግላል።
ሰረቀ፦
ማልዌር እንደ የይለፍ ቃሎች፣ የግል መረጃዎች እና ከፋይናንስ ጋር የተያያዘ መረጃ ያሉ ሚስጥራዊ መረጃዎችን ለመስረቅ የተነደፈ ነው።
ቦት
በኢንተርኔት ላይ የተወሰኑ ተግባራትን በራስ-ሰር የሚያከናውን የሶፍትዌር መተግበሪያ። አብዛኛዎቹ ቦትኔትዎች DDoSን ጨምሮ ለተለያዩ ጥቃቶች ይጠቀሙበታል።
Ransomware:
የተጠቃሚን መረጃ የሚያመሰጥር እና ከዚያም ለዲክሪፕት ቁልፉ ምትክ ቤዛ የሚጠይቅ የማልዌር ክፍል።
ትል
በአውታረ መረብ ላይ በተለያዩ መንገዶች ራሱን የሚገለብጥ የማልዌር አይነት። ብዙውን ጊዜ አጥፊ ዓላማዎች አሉት። ማዕድን አውጪ፡- ያለተጠቃሚዎች ፈቃድ ክሪፕቶ ምንዛሬን ለማውጣት የስርዓት ሀብቶችን የሚጠልፍ ማልዌር።
እነዚህ የክፍት ምንጭ ማልዌር ዓይነቶች በ OSS ውስጥ ያሉ የተለያዩ የተንኮል አዘል ተግባራትን ዘዴዎች እና ከባድ ተጽዕኖዎችን ያሳያሉ። ጉልህ የሆኑ የማልዌር ክስተቶችን በጥልቀት ለማየት፣ ዝርዝር የጉዳይ ጥናቶቻችንን በዚህ ላይ ያስሱ በብሎክ ላይ ያሉ አዳዲስ ስጋቶች፡ በክፍት ምንጭ ፓኬጆች ውስጥ ያሉ ማልዌር.
4. የክፍት ምንጭ ማልዌር አደጋዎች እና ተጽእኖዎች
ለድርጅቶች የደህንነት ስጋቶች
ክፍት ምንጭ ማልዌር ለድርጅቶች ከፍተኛ የደህንነት ተግዳሮቶችን ያቀርባል፣ ከእነዚህም ውስጥ የሚከተሉት ይገኙበታል፦
- ያልተፈቀደ መዳረሻ እና የውሂብ ስርቆት: በተለየ ሁኔታተንኮል አዘል ተዋናዮች ያልተፈቀደላቸው የስርዓት መዳረሻ ለማግኘት በክፍት ምንጭ ክፍሎች ውስጥ ያሉ ተጋላጭነቶችን ይጠቀማሉ። አንዴ ከገባ በኋላሚስጥራዊ መረጃዎችን መስረቅ፣ የተጠቃሚ መለያዎችን ማበላሸት እና ስራዎችን ማስተጓጎል ይችላሉ።
- የስርዓት ስምምነት: ከዚህም በላይክፍት ምንጭ ማልዌር የስርዓት አደጋ ሊያስከትል ይችላል፣ ይህም አጥቂዎች ወሳኝ የሆኑ መሠረተ ልማቶችን፣ አገልጋዮችን ወይም የመጨረሻ ነጥቦችን እንዲቆጣጠሩ ያስችላቸዋል። ከዚህ የተነሳይህ የውሂብ ታማኝነትን፣ ተገኝነትን እና ሚስጥራዊነትን አደጋ ላይ ይጥላል።
የገንዘብ እና የዝና ጉዳት
- የገንዘብ ተፅእኖ: በእርግጥም, የክፍት ምንጭ ማልዌር የፋይናንስ አንድምታዎች በጣም ትልቅ ናቸው። ለአብነት, በ2020 ብቻ፣ የ የሳይበር ወንጀል በዓለም ኢኮኖሚ ውስጥ ወደ 1 ትሪሊዮን ዶላር ደርሷልእ.ኤ.አ. በ2018 ከተመዘገበው በ50% ጨምሯል። ከዚህም በላይበ2020 አማካይ የሳይበር ኢንሹራንስ ክፍያ ከ145,000 ዶላር ወደ 359,000 የአሜሪካን ዶላር ከፍ ማለቱ የበለጠ አስገራሚ ነው።
- መልካም ስም ጉዳት: በተጨማሪም፣ በ OSS ማልዌር የተጠቁ ድርጅቶች የዝና ጉዳት ይደርስባቸዋል። በዚህም ምክንያት፣ ይህ የደንበኛ እምነት ማጣት እና ከዚህ ጋር ተያይዞ የሚመጣ አሉታዊ ማስታወቂያ በሕዝብ እይታቸው ላይ ዘላቂ ተጽዕኖ ሊያሳድር ይችላል።
ደንቦችን ማክበር
- ዶር ና የNIST2 ደንቦች: የዴቭኦፕስ የምርምር እና ግምገማ ማዕቀፍ እና የኔትወርክ እና የመረጃ ስርዓቶች መመሪያ ጠንካራ የደህንነት ልምዶችን ያካትታሉ፤ አለማክበር የህግ ቅጣቶችን ያስከትላል፣ በተጨማሪም ተጨማሪ የዝና ጉዳት ያስከትላል።
በማጠቃለያው, ማስተዳደር open source security አስተማማኝ የክፍት ምንጭ ማልዌር ስካነር አደጋዎች ወሳኝ ናቸው። ስለዚህ ድርጅቶች የደህንነት እርምጃዎችን ቅድሚያ መስጠት አለባቸው። በተጨማሪም፣ ስለሚከሰቱ ስጋቶች መረጃ ማግኘት አለባቸው። ለዚህም ሲባል፣ ምርጥ የክፍት ምንጭ ማልዌር ጥበቃ ልምዶችን መጠቀም የሶፍትዌር አቅርቦት ሰንሰለትን ለመጠበቅ ይረዳል። ለምሳሌ፣ ጦማራችንን በ ላይ ማንበብ ይችላሉ። የክፍት ምንጭ ሶፍትዌር ደህንነት ገጽታን መረዳት.
5. የማወቅ እና የክፍት ምንጭ ማልዌር ጥበቃ ስልቶች
ክፍት ምንጭ ማልዌርን ለመለየት ምርጥ ልምዶች
ዘመናዊ ሶፍትዌር ከቀላል ቅኝቶች የበለጠ ያስፈልገዋል። ታይነት፣ ብልህነት መለየት እና ፈጣን ምላሽ ይፈልጋል። ዚጌኒ's የክፍት ምንጭ ማልዌር ጥበቃ ሶስቱንም ያቀርባል። ኮድዎን እንጠብቃለን፣ CI/CD የስራ ፍሰቶች፣ እና IaC ሙሉ በሙሉ የተቆለለ፣ አውቶማቲክ የመከላከያ አቀራረብ ያላቸው ፋይሎች።
ተንኮል አዘል ትዕዛዞችን አቁም በ CI/CD ና IaC
አጥቂዎች ብዙውን ጊዜ ትዕዛዞችን ይደብቃሉ በ CI/CD pipelines እና IaC ስክሪፕቶች። እነዚህ ትዕዛዞች - እንደ curl or wget—ለመለየት አስቸጋሪ ናቸው። የXygeni ክፍት ምንጭ ማልዌር ስካነር ጉዳት ከመድረሱ በፊት ያልተፈቀደ አፈፃፀምን ያገኛል እና ያግዳል።
እንዲሁም እንደ ልዩ መብት ዝላይ ወይም ድንገተኛ የአውታረ መረብ እንቅስቃሴ ያሉ ያልተለመዱ ባህሪያትን ይከታተላል።
የቴራፎርም፣ የኩበርኔትስ እና የሄልም ፋይሎች ምስጢሮችን፣ የተሳሳቱ ውቅሮችን እና የተከተተ ማልዌር ለማግኘት ይቃኛሉ።
የሶፍትዌር አቅርቦት ሰንሰለትዎን ከምንጭ እስከ ምርት የምናስጠብቀው በዚህ መንገድ ነው።
ቀጣይነት ያለው ቅኝት እና የጥገኝነት ስጋት ቁጥጥር
የXygeni ክፍት ምንጭ የማልዌር ስካነር ፓኬጆችን እንደ NVD ያሉ ታማኝ ምንጮችን እና የአቅራቢ ምክሮችን በመጠቀም ይፈትሻል። ይህ በእውነተኛ ጊዜ ቅኝት ከመለቀቁ በፊት ተጋላጭነቶችን እና ተንኮል አዘል ኮድን ያያል።
የእኛ የጥገኝነት አስተዳደር መሳሪያዎች ሁሉንም ክፍት ምንጭ ቤተ-መጻሕፍት፣ ጊዜያዊ የሆኑትን ጨምሮ፣ ያዘጋጃሉ።
እንደ አደጋዎች እንይዛለን የፊደል አጻጻፍ እና የጥገኝነት ግራ መጋባት እና ቀላል ጥገናዎችን ይጠቁሙ።
ስሪቶችን መሰካት፣ የታመኑ ፓኬጆችን መጠቀም ወይም አደገኛ ስክሪፕቶችን ማገድ ይችላሉ።
እነዚህ ባህሪያት በእያንዳንዱ የእድገት ደረጃ ላይ ጠንካራ የክፍት ምንጭ ማልዌር ጥበቃን ይደግፋሉ።
በብልህነት ቅድሚያ መስጠት ASPM
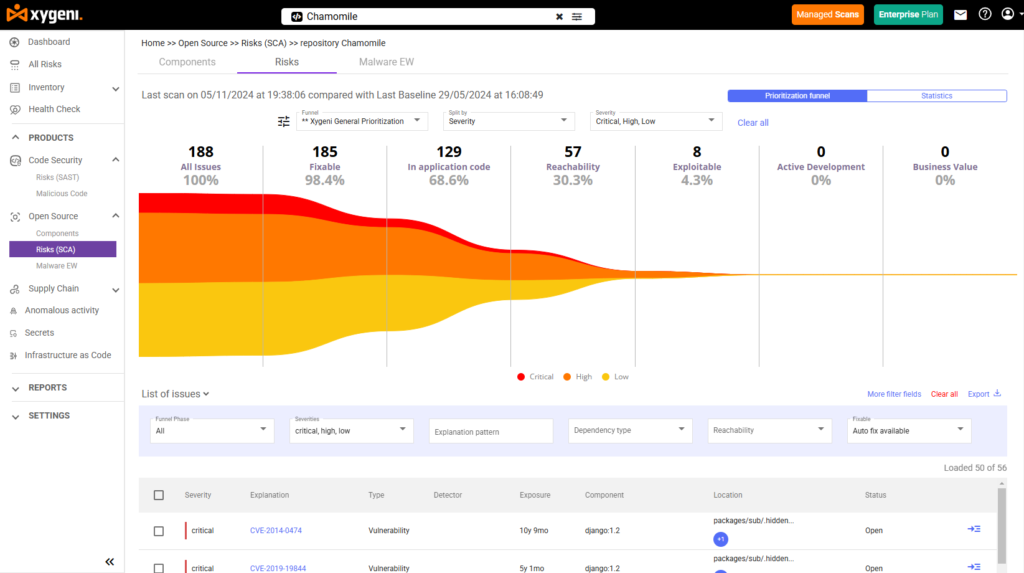
በጣም ብዙ ማንቂያዎች ቡድንዎን ሊያዘገዩት ይችላሉ። Xygeni ይጠቀማል ASPM በጣም አደገኛ በሆኑ አደጋዎች ላይ ብቻ ለማተኮር። ንብረቶችን እናገኛለን፣ ጥገኝነቶችን እንከታተላለን፣ እና ተጋላጭነቶች ጥቅም ላይ ሊውሉ የሚችሉ መሆናቸውን እናረጋግጣለን።
የኛ የተደራሽነት ትንተና እውነተኛ የጥቃት መንገዶችን እና ከፍተኛ ቅድሚያ የሚሰጣቸውን ስጋቶች ያሳያል። ይህ የታለመ ዘዴ ውጤታማ የክፍት ምንጭ ማልዌር ጥበቃ ቁልፍ ነው።
የእውነተኛ ጊዜ ስጋት መለየት እና ማንቂያዎች
የXygeni ክፍት ምንጭ የማልዌር ስካነር እንደ npm፣ PyPI እና Maven ያሉ የህዝብ መዝገቦችን 24/7 ይከታተላል።
ተንኮል አዘል ዌርዎን ከመበከሉ በፊት ባህሪን ለመቃኘት ይቃኛል pipeline.
- ፈጣን ማንቂያዎች: በኢሜል፣ በድር ማሳወቂያ ያግኙhooksወይም የውይይት መሳሪያዎች።
- የመኪና ኳራንቲን: አጠራጣሪ ፓኬጆች ወዲያውኑ ተነጥለው ይወጣሉ።
- የባለሙያ ግምገማ: ቡድናችን ማስፈራሪያዎችን ይፈትሻል እና ያረጋግጣል።
- ክፍት ይፋ ማድረግ፦ እንደገና ጥቅም ላይ ማዋልን ለማስቆም የተረጋገጡ ስጋቶችን እናጋራለን
የXygeni ክፍት ምንጭ የማልዌር ስካነር ቁጥጥር፣ ፍጥነት እና ታይነት ይሰጥዎታል - ስለዚህ በራስ መተማመን ኮድ ማድረግ ይችላሉ።
6. በክፍት ምንጭ ማልዌር ላይ የወደፊት አዝማሚያዎች
ብቅ ያሉ ስጋቶች እና ትንበያ ትንተና
ክፍት ምንጭ ማልዌር እየተሻሻለ ሲሄድ የጥቃት ዘዴዎቹ ከጊዜ ወደ ጊዜ እየተራቀቁ ይሄዳሉ። በዚህም ምክንያት፣ የማሽን መማሪያን እና የ AI አጠቃቀምን በመጠቀም የሚተነብዩ ትንታኔዎች፣ ሊከሰቱ የሚችሉ ማልዌርዎችን የሚያመለክቱ ቅጦችን በመለየት ብቅ ያሉ ስጋቶችን ይገምታሉ። ይህ ቅድመ ጥንቃቄ የተሞላበት አካሄድ ለወደፊቱ ከሚደርሱ ጥቃቶች መከላከያዎችን በማዘጋጀት የክፍት ምንጭ ማልዌር ጥበቃን ያሻሽላል።
በመለየት እና በመከላከል ቴክኖሎጂዎች ውስጥ ፈጠራዎች
ከተራቀቀ ማልዌር ለመራቅ፣ በመለየት እና በመከላከል ቴክኖሎጂዎች ቀጣይነት ያለው እድገት አስፈላጊ ነው። ስለዚህ፣ በባህሪ ላይ የተመሰረተ ምርመራ፣ የላቀ የስጋት መረጃ መድረኮች እና በAI ላይ የተመሰረተ የደህንነት ትንተና ፈጠራዎች ወሳኝ ናቸው። በምላሹም፣ Xygeni ድርጅቶች በራስ-ሰር ምላሾች አማካኝነት በእውነተኛ ጊዜ አደጋዎችን በፍጥነት መለየት እና ማስወገድ እንዲችሉ ለማረጋገጥ ግንባር ቀደም ቴክኖሎጂዎችን ያካትታል።
ከርቭ ፊት እንዴት መቆየት እንደሚቻል
ድርጅቶች ብቅ ያሉ ስጋቶችን ለመቋቋም የሚከተሉትን ስልቶች ማጤን አለባቸው፡
መረጃዎን ያሳውቁ: በኢንዱስትሪ መድረኮች፣ በዌቢናሮች እና በስልጠናዎች አማካኝነት ስለ ደህንነት አዝማሚያዎች እና ስለ ስጋት መረጃ እውቀትን በየጊዜው ያሻሽሉ።
የፈጠራ ቴክኖሎጂዎችን ተቀበል: በAI-ተኮር የስጋት ማወቂያ እና በራስ-ሰር የምላሽ ስርዓቶች ውስጥ ዘመናዊ መሳሪያዎችን እና ልምዶችን ይጠቀሙ። Xygeni ከቅርብ ጊዜ አደጋዎች እርስዎን ለመጠበቅ መፍትሄዎችን ያቀርባል።
ትብብርን አሻሽል።: በድርጅቱ ውስጥ እና ከውጭ አጋሮች ጋር ትብብርን ማሳደግ። የስጋት መረጃ እና ምርጥ ልምዶችን ማጋራት የጋራ መከላከያዎችን ያጠናክራል።
ማጠቃለያ፡- በክፍት ምንጭ የማልዌር ጥበቃ አማካኝነት ደህንነትን ማጠናከር
ክፍት ምንጭ ማልዌር በዘመናዊ የልማት አካባቢዎች ውስጥ ከፍተኛ አደጋዎችን ያስከትላል። ይሁን እንጂ፣ በትክክለኛው ግንዛቤ፣ መሳሪያዎች እና ሂደቶች፣ እነዚህ አደጋዎች በቀላሉ ሊታከሙ ይችላሉ። የXygeni ክፍት ምንጭ ማልዌር ስካነር ተንኮል አዘል ፓኬጆች ወደ ምርት አካባቢዎች ከመድረሳቸው በፊት ለመለየት እና ለማገድ ይረዳል።
ክፍት ምንጭ ማልዌር ጥበቃን ከስራ ፍሰቶች ጋር በማዋሃድ - ከ CI/CD pipelineዎች ወደ መሠረተ ልማት እንደ ኮድ (IaC) ውቅሮች - ድርጅቶች ተጋላጭነትን ሊቀንሱ እና አደጋዎችን ቀደም ብለው ሊለዩ ይችላሉ።
የደህንነት-ቀዳሚ ባህልን ጠብቁ
ደህንነት የእድገት መሰረታዊ ገጽታ መሆን አለበት፣ ከኋላ የሚታሰብ አይደለም። ክፍት ምንጭ የሚጠቀሙ ቡድኖች ተጋላጭነቶች ከመባባሳቸው በፊት ለመለየት ቀጣይነት ያለው ክትትል እና ውጤታማ መሳሪያዎች ያስፈልጋቸዋል። እንደ Xygeni ያሉ ክፍት ምንጭ የማልዌር ስካነር ይህንን ጥረት በራስ-ሰር፣ በአውድ እና በታይነት ይደግፋል።
ፊትለፊት ተመልከት
በረጅም ጊዜ ውስጥ የሶፍትዌር ሥነ-ምህዳሮች እርስ በእርስ የተገናኙ ሲሆኑ፣ ስጋቶች መሻሻላቸውን ይቀጥላሉ። ስለዚህ፣ በክፍት ምንጭ የማልዌር መከላከያ ስልቶች ወቅታዊ ሆኖ መቆየት እንዲሁም ተግባራዊ መሳሪያዎችን መጠቀም ቡድኖች ልማትን ሳያደናቅፉ ወደፊት እንዲቀጥሉ ይረዳል።
የXygeni ክፍት ምንጭ ማልዌር ስካነር
ለክፍት ምንጭ ጥገኞች የእውነተኛ ጊዜ ደህንነት
ሁሉንም ለይተህ እወቅ ቀጥተኛ እና ተዛማጅ ጥገኛዎች እና ተጠቃሚ ይሆናሉ የእውነተኛ ጊዜ ማልዌር ማወቂያ፣ ማገድ እና ማሳወቂያ ከቅድመ ማስጠንቀቂያዎች እና ከባለሙያ ማረጋገጫ ጋር።
- በባህሪ ላይ የተመሠረተ የማልዌር ትንተና ለክፍት ምንጭ ክፍሎች
- ሜታዳታ እና የመነሻ ማረጋገጫ የፓኬጁን ትክክለኛነት ለማረጋገጥ
- በእውነተኛ ጊዜ ማንቂያዎች በአጠራጣሪ እንቅስቃሴ ወይም በተንኮል አዘል ቅጦች ላይ
- CI/CD ማስተባበር ለቅድመ፣ አውቶማቲክ ጥበቃ
- እያንዳንዱን ጥገኝነት ጠብቅምክንያቱም ሁሉም ስጋቶች የሚታወቁ ተጋላጭነቶች አይደሉም

