





ደህንነቱ የተጠበቀው የሶፍትዌር አቅርቦት ሰንሰለት፣ ያለምንም ጥርጥር፣ ከመቼውም ጊዜ በበለጠ ክትትል ስር ነው። በ2024፣ በርካታ የሶፍትዌር አቅርቦት ሰንሰለት ጥሰት ክስተቶች በክፍት ምንጭ ጥገኝነት ላይ ወሳኝ ድክመቶችን አጋልጠዋል፣ CI/CD pipelines፣ እና የሶስተኛ ወገን ውህደቶች። በዚህም ምክንያት የሶፍትዌር አቅርቦት ሰንሰለትን ማረጋገጥ ድርጅቶች የእድገት ሂደቶቻቸውን ለመጠበቅ እና ከባድ መስተጓጎሎችን ለማስወገድ አስፈላጊ ሆኗል። በቅርብ ጊዜ እንደተገለጸው software supply chain security ሪፖርት ለማድረግ፣ ንግዶች እነዚህን ስጋቶች ለመከላከል እርምጃ መውሰድ አለባቸው።
ከዚህ አንፃር፣ ይህ የብሎግ ልጥፍ ከ2024 የተገኙትን 5 ዋና ዋና ትምህርቶች እና በ2025 ደህንነቱ የተጠበቀ የሶፍትዌር አቅርቦት ሰንሰለት ልምዶችን ለማሻሻል ቁልፍ ትንበያዎችን ያጎላል።
እስቲ በጥልቀት እንመልከተው እና እነዚህ ግንዛቤዎች ከሁሉም በላይ የደህንነት ስልቶችዎን ወደፊት እንዴት ሊቀርጹ እንደሚችሉ እንመልከት።
ትምህርት 1፡ የክፍት ምንጭ ሶፍትዌር (OSS) ስጋቶች ተባብሰዋል
2024 ውስጥ, ክፍት ምንጭ ሶፍትዌር (OSS) የልማት መሠረት ሆኖ ቀጥሏል። ሆኖም ግን፣ ጥገኝነት ጠለፋን በሚጠቀሙ አጥቂዎችም ኢላማ እየሆነ መጥቷል፣ የፊደል አጻጻፍእና ተንኮል አዘል ኮድ ማስገባት። ለምሳሌ፣ የXZ የኋላ በር ጥቃት የታመኑ ቤተ-መጻሕፍት እንዴት ሊጎዱ እና ተንኮል አዘል ዌር በዓለም አቀፍ ደረጃ እንዴት ሊሰራጭ እንደሚችል አሳይቷል።
በዚህም ምክንያት፣ የላቀ አገልግሎት የሰጡ ኩባንያዎች የሶፍትዌር ቅንብር ትንተና (SCA) መሳሪያዎች እና ያልተለመዱ ነገሮችን ለይቶ ማወቅ አደጋዎቻቸውን በእጅጉ ቀንሰዋል። በተጨማሪም፣ በእውነተኛ ጊዜ የ OSS ቅኝት፣ መደበኛ ጥገና እና ወቅታዊ SBOM አስተዳደሩ ደህንነቱ የተጠበቀ የሶፍትዌር አቅርቦት ሰንሰለት ለመጠበቅ ቁልፍ ነበር።
የሶፍትዌር አቅርቦት ሰንሰለትን ማስጠበቅ፡ የ2025 የትኩረት ቦታዎች
- የOSS ደህንነትን ያጠናክሩ: በAI-የተጎላበተ ይጠቀሙ SCA ተንኮል አዘል ኮድን በፍጥነት ለመለየት የሚያስችሉ መሳሪያዎች።
- የአኖማሊ ምርመራን ያሻሽሉ፦ የተደበቀ ኮድ እና አጠራጣሪ ባህሪያት ወደ ምርት ከመድረሳቸው በፊት በንቃት ይለዩ።
- ያለማቋረጥ ይቆጣጠሩ: የእርስዎን ጠብቅ SBOM ችግሮች ሲከሰቱ ለመያዝ ወቅታዊ መረጃ።
የ software supply chain security ሪፖርቱ እንደሚያሳየው የOSS ደህንነትን ችላ ማለት የሶፍትዌር አቅርቦት ሰንሰለት ጥሰት የመከሰት እድልን ይጨምራል።
ትምህርት 2: CI/CD Pipelineዋና ኢላማዎች ሆነዋል
በ2024 ዓ.ም. አጥቂዎች በተደጋጋሚ ኢላማ ያደረጉበት ወቅት CI/CD pipelines. የNPM የጎርፍ ዘመቻ ተንኮል አዘል ፓኬጆች የስራ ፍሰቶችን እንዴት በቀላሉ እንደሚያስተጓጉሉ እና የምስክር ወረቀቶችን እንደሚሰርቁ አረጋግጧል።
በተጨማሪም ተግባራዊ ያደረጉ ኩባንያዎች Pipeline የአጻጻፍ ትንተና (PCA)፣ የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራ (SAST)እና የግንባታ ማረጋገጫ እነዚህን አደጋዎች በእጅጉ ቀንሰዋል። በተጨማሪም፣ የቅድመ ማስጠንቀቂያ ስርዓቶች እና የእውነተኛ ጊዜ ጥገኛ ፋየርዎል የሶፍትዌር አቅርቦት ሰንሰለትን ለመጠበቅ አስፈላጊ ሆነዋል።
የ2025 የትኩረት ቦታዎች፡ ማጠናከር CI/CD መያዣ
- የግንባታ ማረጋገጫን ተቀበል፦ የግንባታ ትክክለኛነትን ለማረጋገጥ እንደ SLSA ያሉ ማዕቀፎችን ይከተሉ።
- ክተት SAST ቀደም ብሎ፦ በኮድ ወቅት ተጋላጭነቶችን ይቆጣጠሩ እና ደህንነቱ ያልተጠበቀ ኮድን ያግዱ።
- ራስ-ሰር Pipeline Security: ያልተፈቀዱ ለውጦችን ለመከላከል በእውነተኛ ጊዜ ማወቂያን ይጠቀሙ።
እነዚህ እርምጃዎች ባይኖሩ ኖሮ የሶፍትዌር አቅርቦት ሰንሰለት ጥሰት ከፍተኛ መስተጓጎል ሊያስከትል ይችላል።
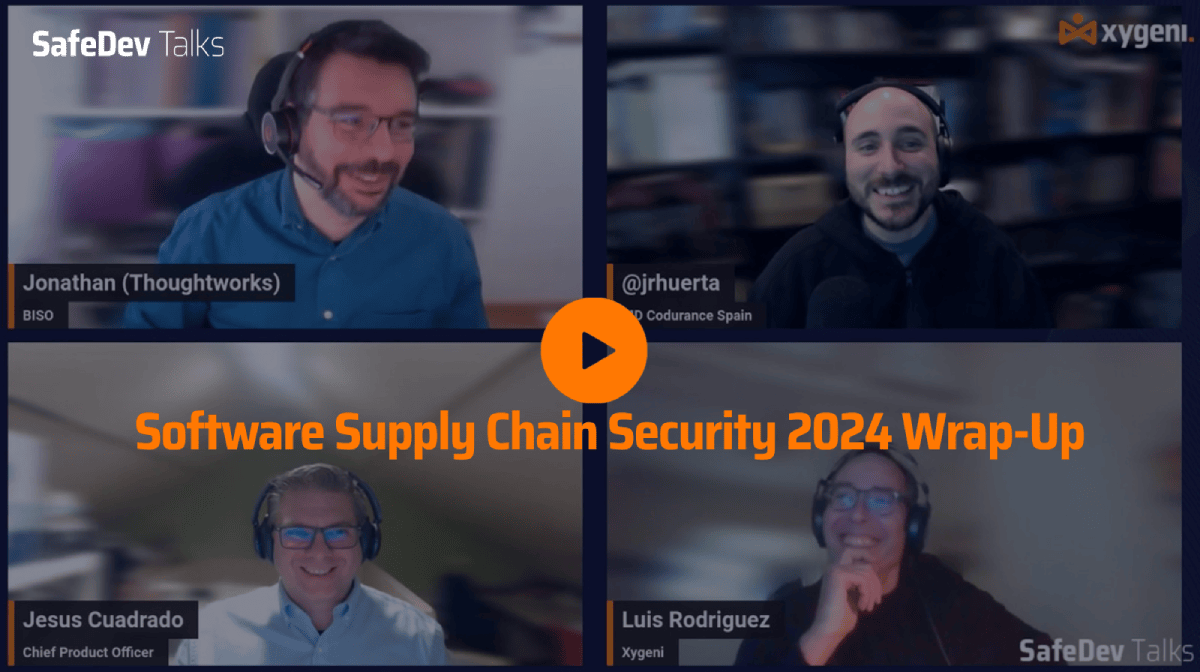
ለ2025 ቁልፍ ነጥቦች እና ስትራቴጂካዊ ራዕይ
የመጨረሻውን ክፍል አሁን ይመልከቱ እና በ2024 የሶፍትዌር አቅርቦት ሰንሰለትዎን ለማጠናከር ስለሚረዱ ትምህርቶች እና ስልቶች ግንዛቤ ያግኙ።
ትምህርት 3፡ አውቶሜሽን እና ደህንነቱ የተጠበቀ የሶፍትዌር አቅርቦት ሰንሰለት
በ2024፣ አውቶማቲክ ማድረግ የመተግበሪያ ደህንነት (AppSec) መሳሪያዎች SAST, የመጨረሻ, እና SCA በዚህም ምክንያት ገንቢዎች የበለጠ ውጤታማ ሆኑ፣ እና ለተጋላጭነት የሚሰጡ ማስተካከያዎች ፈጣን ሆኑ።
ከዚህም በላይ፣ የማይንቀሳቀሱ እና ተለዋዋጭ የደህንነት ፍተሻዎችን ከአውቶሜትድ ቅድሚያ አሰጣጥ ጋር ማዋሃድ ገንቢዎች በእውነተኛ ስጋቶች ላይ እንዲያተኩሩ ረድቷቸዋል። ይህ አካሄድ ደህንነቱ የተጠበቀ የሶፍትዌር አቅርቦት ሰንሰለትን በእጅጉ አሻሽሏል።
የአውቶሜሽን ስትራቴጂዎች በ2025
- የራስ-ሰር ተጋላጭነት አስተዳደር፦ በAI-የሚነዳ ይጠቀሙ SAST እና DAST ለይቶ ማወቅን እና ጥገናዎችን ለማመቻቸት ነው።
- ለትንታኔ AI ይጠቀሙ፦ የአዕምሮ ህክምና ባለሙያ (AI) በጣም ወሳኝ የሆኑ ጉዳዮችን ቅድሚያ እንዲሰጡዎት ይርዳዎት።
- ትብብርን ያሻሽሉ፦ በደህንነት እና በልማት ቡድኖች መካከል በራስ-ሰር ግንኙነት።
የ software supply chain security ሪፖርቱ የሶፍትዌር አቅርቦት ሰንሰለት ጥሰትን ለማስወገድ አውቶማቲክ ቁልፍ መሆኑን ያረጋግጣል።
ትምህርት 4፡ የቁጥጥር ደንብ ተገዢነት የንግድ ግዴታ ሆነ
በ2024 እንደሚከተሉት ያሉ ደንቦች ዶር ና NIS2 እ.ኤ.አ. ንግዶች የሶፍትዌር አቅርቦት ሰንሰለትን እንዴት እንደሚጠብቁ ለውጧል። ተገዢነት መስፈርቶችን ከማሟላት ያለፈ ሆነ - ተወዳዳሪ ሆኖ ለመቆየት መንገድ ሆነ።
ስለዚህ፣ ቅድመ ጥንቃቄ የተሞላበት የደህንነት እርምጃዎችን የወሰዱ ኩባንያዎች የተሻለ እምነት እና የመቋቋም አቅም አግኝተዋል። ለምሳሌ፣ DORAን የሚከተሉ ንግዶች የሶስተኛ ወገን የአደጋ አስተዳደር እና የአሠራር ጥንካሬያቸውን አሻሽለዋል።
በ2025 ለማክበር ዝግጅት
- ለ NIS2 ይዘጋጁየደህንነት ማዕቀፎችን ማጠናከር እና የምላሽ ጊዜዎችን ማሻሻል።
- ራስ-ሰር ተገዢነት ሪፖርት ማድረግ፦ ለእውነተኛ ጊዜ፣ ለኦዲት ዝግጁ የሆኑ ሪፖርቶችን ለመጠቀም መሳሪያዎችን ይጠቀሙ።
- መተማመንን ይገንቡ: ደንበኞችዎን እና አጋሮችዎን ያሳዩ commitለደህንነት ሲባል።
ማክበር አለመቻል የሚያስከትለውን አደጋ ሊያባብስ ይችላል የሶፍትዌር አቅርቦት ሰንሰለት ጥሰት.
ትምህርት 5፡ የሶፍትዌር አቅርቦት ሰንሰለትን በማስጠበቅ ረገድ የAI እና LLMዎች
የAI እና የላቁ የቋንቋ ሞዴሎች (LLMs) በ2024 የሶፍትዌር አቅርቦት ሰንሰለትን በማስጠበቅ ላይ ትልቅ ተጽዕኖ አሳድረዋል። እነዚህ መሳሪያዎች የተጋላጭነት መለየትን እና ማረምን አሻሽለዋል። ሆኖም ግን፣ አጥቂዎች አዳዲስ ስጋቶችን ለመፍጠር የAI ቴክኖሎጂን መጠቀም ጀምረዋል።
በዚህ ምክንያት፣ የ AI ጥቅሞችን ከአደጋዎቹ ጋር ማመጣጠን ደህንነቱ የተጠበቀ የሶፍትዌር አቅርቦት ሰንሰለት ለመጠበቅ ወሳኝ ሆነ።
የ2025 የአርቲፊሻል ኢንተለጀንስ ስትራቴጂዎች
- ለAppSec AI ይጠቀሙ: AIን ወደ ውስጥ ማዋሃድ SAST እና የላቀ የስጋት ምርመራ ለማድረግ የPCA መሳሪያዎች።
- ከAI አደጋዎች ይከላከሉ፦ በAI የሚመሩ ጥቃቶችን ለመከላከል መከላከያዎችን ተግባራዊ ማድረግ።
- የማሰልጠኛ ቡድኖች፦ ገንቢዎችን ከ AI ጋር በተያያዙ አደጋዎች እና መከላከያዎች ላይ ማስተማር።
የ software supply chain security ሪፖርቱ እንደሚያሳየው፣ የ AI አጠቃቀምን መሰረት በማድረግ ደህንነትን ሊያጠናክር ወይም ሊያዳክም ይችላል።
ለ2025 ከ ጋር ይዘጋጁ Software Supply Chain Security ሪፖርት
የ2024 ትምህርቶች ግልጽ ናቸው፡ የሶፍትዌር አቅርቦት ሰንሰለትን ማረጋገጥ ጥንቃቄ፣ ቅድመ ጥንቃቄ እርምጃዎችን እና ትክክለኛ መሳሪያዎችን ይጠይቃል። በእነዚህ ተግዳሮቶች እና ትንበያዎች ውስጥ በጥልቀት ዘልለው ለመግባት ከፈለጉ፣ የእኛ software supply chain security ሪፖርቱ ድርጅትዎን ለመጠበቅ ተግባራዊ ግንዛቤዎችን እና ስልቶችን ያቀርባል።
ይህ አጠቃላይ ሪፖርት የሚከተሉትን ያካትታል፡
- ብቅ ያሉ ስጋቶች እና ተጋላጭነቶች።
- ደህንነቱ የተጠበቀ የሶፍትዌር አቅርቦት ሰንሰለት አስተዳደርን በተመለከተ ምርጥ ልምዶች።
- እንደ DORA እና NIS2 ካሉ ደንቦች ጋር እንዴት እንደሚጣጣሙ።
???? [አውርድ ወደ Software Supply Chain Security ሪፖርት] እና ድርጅትዎ ለ2025 ዝግጁ መሆኑን ያረጋግጡ!