






በቀደመው ይዘታችን ላይ እንደተነጋገርነው software supply chain securityየአቅርቦት ሰንሰለት ጥቃቶችን ጽንሰ-ሀሳብ እና በድርጅቶች ላይ ያላቸውን ተጽዕኖ መርምረናል። እነዚህ ጥቃቶች ብዙውን ጊዜ በሶፍትዌር ልማት የሕይወት ዑደት ውስጥ ተጋላጭነቶችን ይጠቀማሉ (SDLC)፣ በእያንዳንዱ ደረጃ ላይ ከፍተኛ አደጋዎችን ያስከትላል። ዛሬ፣ በጣም የተለመዱትን እንመረምራለን software supply chain security በምንጭ ደረጃ ላይ የሚከሰቱ ስጋቶች።
በመጀመሪያ ደረጃ የአቅርቦት ሰንሰለት ጥቃትን እና ልዩነቱን መግለጽ ወሳኝ ነው። Software Supply Chain Security በምንጭ ደረጃ ላይ የሚከሰቱ ስጋቶች።
የሶፍትዌር አቅርቦት ሰንሰለት ጥቃት ፍቺ
የአሜሪካ ብሔራዊ ተቋም (እ.ኤ.አ.) Standardኤስ እና ቴክኖሎጂ (NIST) የሶፍትዌር አቅርቦት ሰንሰለት ጥቃትን ይገልጻል "አንድ የሳይበር ስጋት ፈጣሪ የሶፍትዌር አቅራቢ ኔትወርክን ሰርጎ በመግባት ሶፍትዌሩን ለደንበኞቹ ከመላክዎ በፊት ለማጥቃት ተንኮል አዘል ኮድ ሲጠቀም ጥቃት ሲከሰት። ከዚያም የተጠቃው ሶፍትዌር የደንበኛውን መረጃ ወይም ስርዓት ያበላሻል። አዲስ የተገኘ ሶፍትዌር ከጅምሩ ሊበላሽ ይችላል፣ ወይም እንደ ፓች ወይም ሆትፊክስ ባሉ ሌሎች መንገዶች ስምምነት ሊፈጠር ይችላል። በእነዚህ አጋጣሚዎች፣ ፓች ወይም ሆትፊክስ ወደ ደንበኛው አውታረ መረብ ከመግባቱ በፊት ስምምነት አሁንም ይከሰታል። እነዚህ አይነት ጥቃቶች የተጎዳውን ሶፍትዌር ሁሉንም ተጠቃሚዎች ይነካሉ እና ለመንግስት፣ ለወሳኝ መሠረተ ልማት እና ለግል ዘርፍ የሶፍትዌር ደንበኞች ሰፊ መዘዝ ሊያስከትሉ ይችላሉ።""
የምንጭ ደረጃ Software Supply Chain Security ማስፈራሪያዎች
የሶፍትዌር አቅርቦት ሰንሰለት የህይወት ዑደት የምንጭ ደረጃ ከሃሳብ አወጣጥ እስከ የምንጭ ኮድ መፍጠር ድረስ የሶፍትዌር ልማት የመጀመሪያ ደረጃዎችን ያካትታል። ይህ ደረጃ የመሳሪያዎችን፣ የቤተ-መጻሕፍት እና የክፍሎችን መምረጥ እንዲሁም የሶፍትዌሩን ዋና ተግባራት ማዘጋጀት እና መተግበርን ያካትታል።
Software supply chain security በምንጭ ደረጃ ላይ ያሉ ስጋቶች የምንጭ ኮዱ ላይ ያልተፈቀዱ ወይም ተንኮል አዘል ለውጦችን ለማስተዋወቅ ጥቅም ላይ ሊውሉ የሚችሉ የደህንነት ተጋላጭነቶችን ያመለክታሉ። ይህም ያልተፈቀዱ ግለሰቦችም ሆኑ የተፈቀዱ ግለሰቦች ያልተፈቀዱ ለውጦችን የማስተዋወቅ ስጋትን ያካትታል።
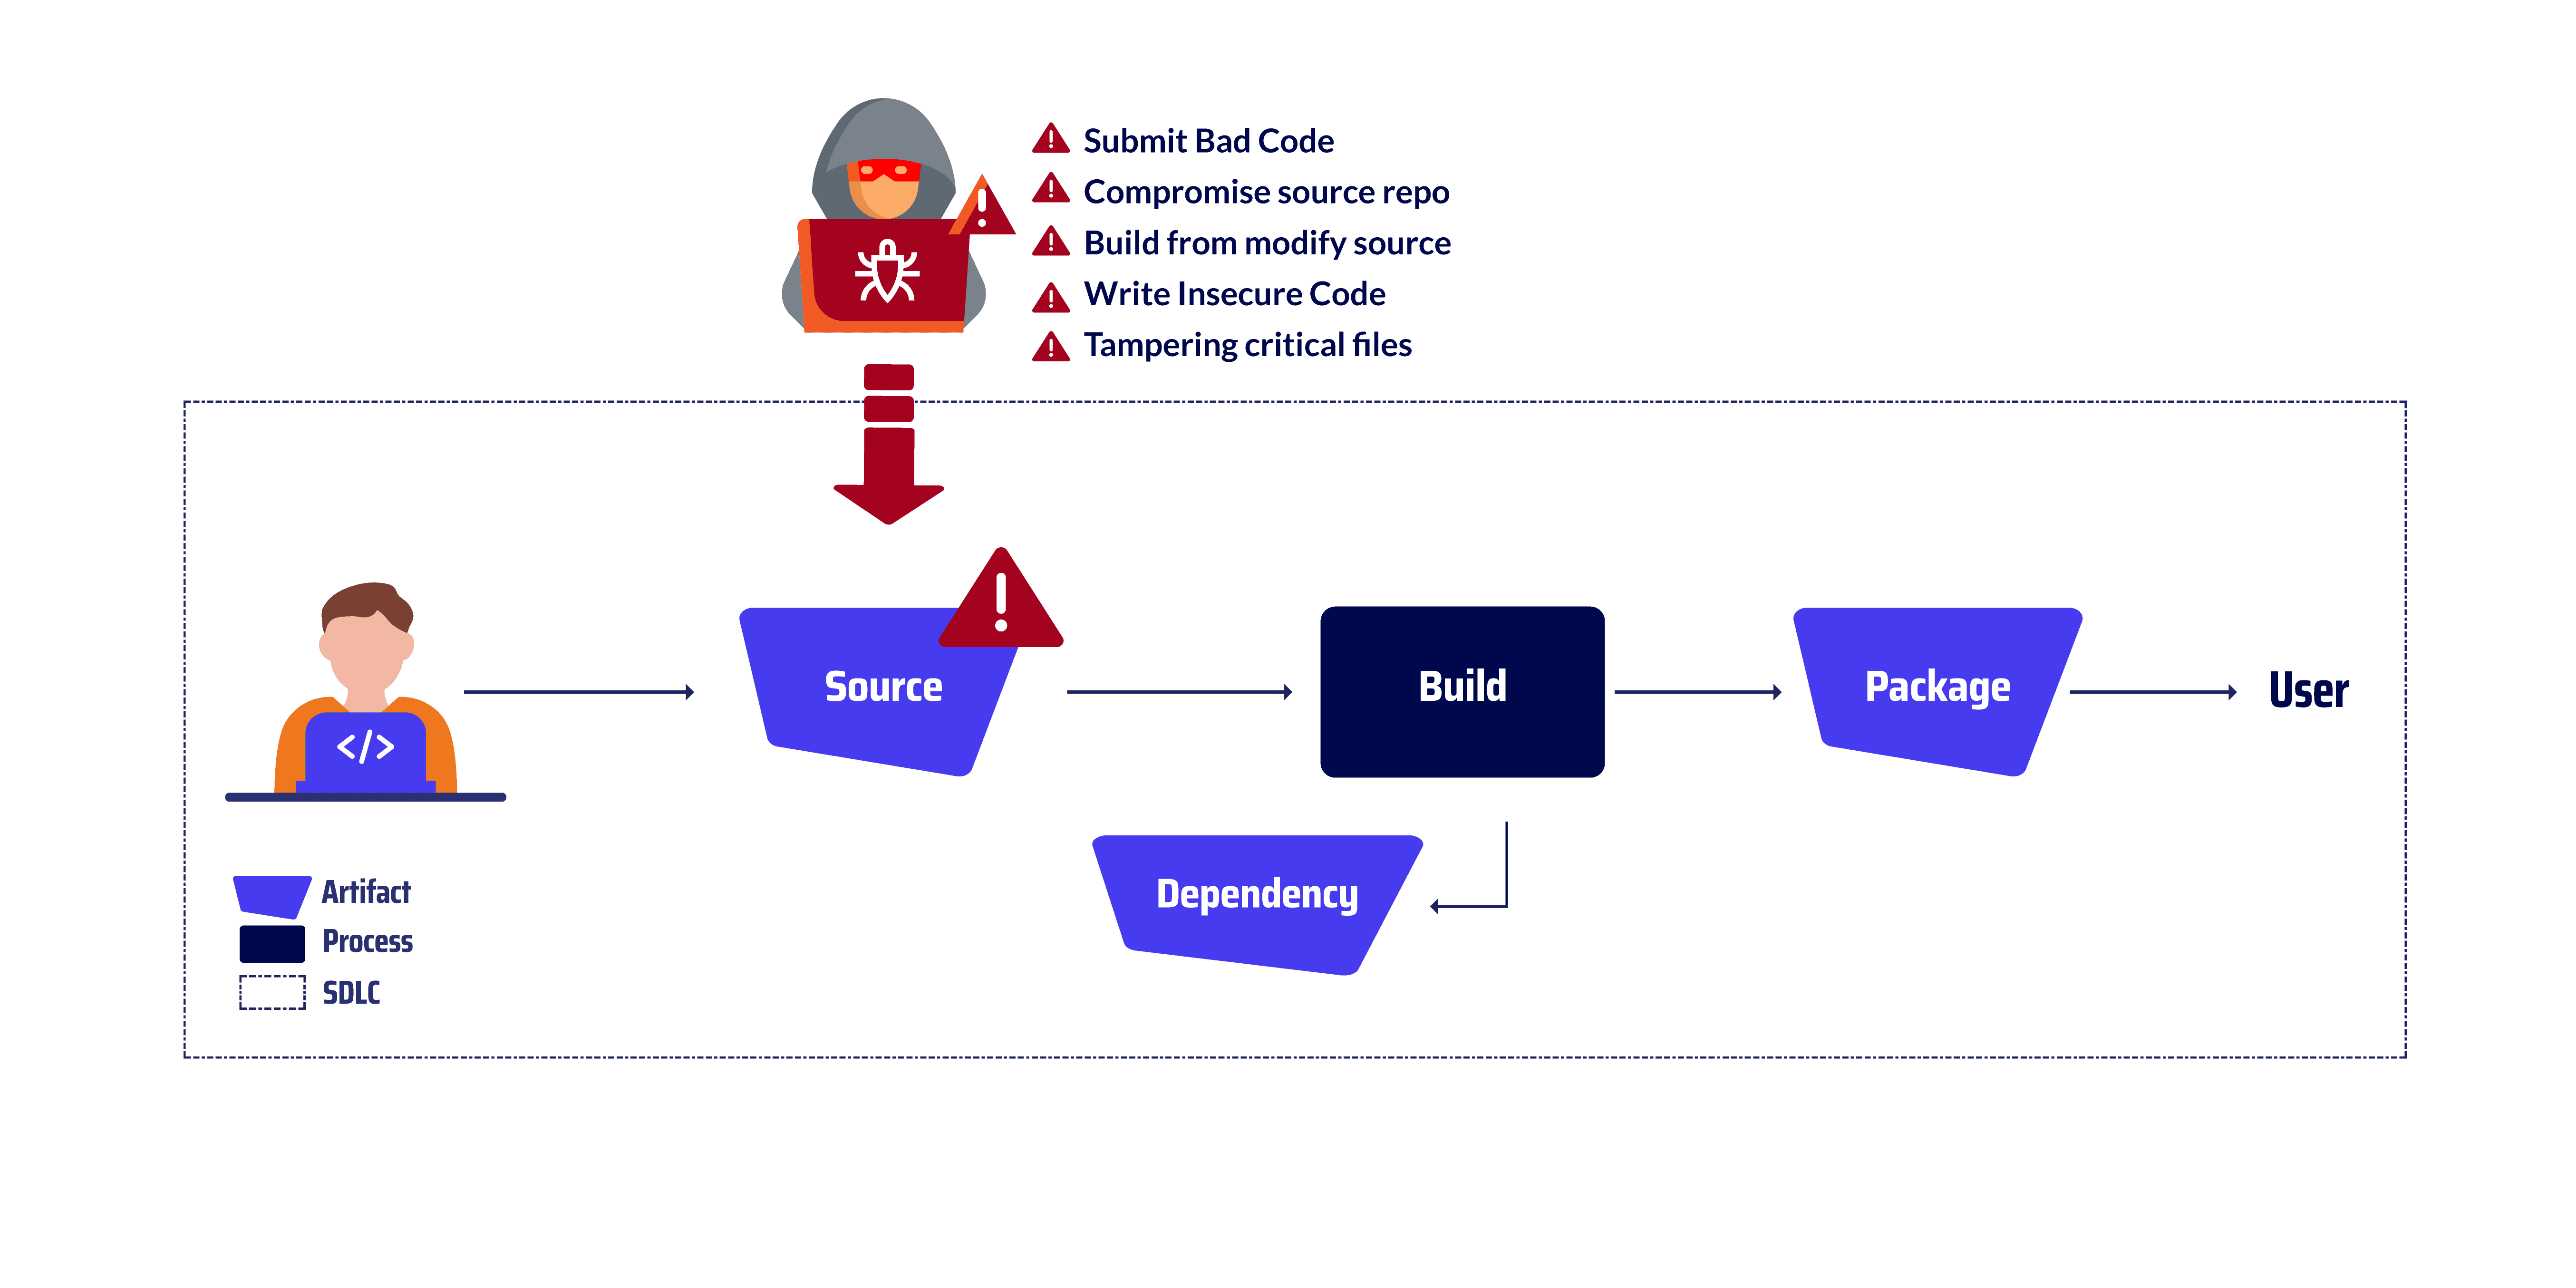
የምንጭ ማስፈራሪያዎች ምሳሌዎች
መጥፎ ኮድ ያስገቡ
መጥፎ ኮድ ማስገባት የሚከተሉትን ልምዶች ያመለክታል commitኮድን ወደ ስንጭ ማከማቻ ማስገባት ጉድለቶችን፣ ስህተቶችን ወይም ተጋላጭነቶችን ወደያዘ ምንጭ ማከማቻ ማስገባት። ይህ ከሶፍትዌሩ ታማኝነት ወይም ደህንነት ጋር ለማጋጨት ሆን ተብሎ ከገባ ተንኮል አዘል ኮድ፣ በደካማ የኮድ አሠራሮች ወይም በሙከራ እጥረት ምክንያት ሳንካዎችን ወይም ተጋላጭነቶችን የሚያመጣ ያልታሰበ ኮድ እስከ ሊሆን ይችላል። የዚህ የቬክተር ጥቃት ምሳሌ የሚከተለው ነበር የኤንፒኤም ጥቃት. እ.ኤ.አ. በ2022 አንድ ጠላፊ በታዋቂው ክፍት ምንጭ ሶፍትዌር ቤተ-መጽሐፍት ምንጭ ኮድ ማከማቻ ውስጥ ዘልቆ ገባ። ጠላፊው በቤተ-መጻሕፍቱ ኮድ ውስጥ ተንኮል አዘል ኮድ አስገብቶ ቤተ-መጻሕፍቱን የጫኑ ድርጅቶች ስርዓቶችን ያልተፈቀደ መዳረሻ እንዲያገኙ አስችሏቸዋል። ተንኮል አዘል ኮዱ ጠላፊው ከተጎዱት ስርዓቶች መረጃን እንዲሰርቅ፣ ተንኮል አዘል ዌር እንዲጭን እና ስራዎችን እንዲያስተጓጉል አስችሎታል። ጥቃቱ የመንግስት ኤጀንሲዎችን፣ ንግዶችን እና ግለሰቦችን ጨምሮ የተለያዩ ድርጅቶችን ነክቷል።
የኮምፕሬሽን ምንጭ ማከማቻ
አንድ ጠላት ወደ የምንጭ ኮድ ማከማቻ ያልተፈቀደ መዳረሻ ያገኛል (SCM) እና ተንኮል አዘል ለውጦችን ያስተዋውቃል ወይም ህጋዊ ኮድን ያስወግዳል። ይህ እንደ በ ውስጥ ያሉ ተጋላጭነቶችን መጠቀም ባሉ የተለያዩ ዘዴዎች ሊከናወን ይችላል SCMየገንቢውን ምስክርነት ወደ ማከማቻው መዳረሻ በማጣት ወይም ከስር ያለውን የሚያስተናግደው መሠረተ ልማት ማግኘት SCMየዚህ የቬክተር ጥቃት ምሳሌ የ PHP ጥቃት። አንድ አጥቂ የPHP እራሱን የሚያስተናግደው የGit አገልጋይን አጥፍቷል፣ ይህም የPHP ፕሮግራሚንግ ቋንቋ የምንጭ ኮድ ለማከማቸት እና ለማስተዳደር ደህንነቱ የተጠበቀ ማከማቻ ነው። አጥቂው ሁለት ተንኮል አዘል ልማዶችን መወጋት ችሏል። commitወደ ዋናው የ PHP ኮድ መሰረት። እነዚህ commitአጥቂው ያልተፈቀደ የ PHP ጭነቶችን እንዲደርስ የሚያስችላቸውን የኋላ በሮች አክሏል። የኋላ በሮች አጥቂው በማንኛውም የ PHP ጭነት ላይ የዘፈቀደ ኮድ እንዲፈጽም አስችለዋል፣ ይህም ውሂብ ለመስረቅ፣ ማልዌር ለመጫን ወይም ስራዎችን ለማደናቀፍ ሊያገለግል ይችላል። ጥቃቱ በ PHP ላይ ከፍተኛ የዝና ጉዳት አስከትሏል፣ ምክንያቱም የፕሮግራም አወጣጥ ቋንቋ ደህንነት ስጋት አስነስቷል።
ከተሻሻለ ምንጭ ይገንቡ
አንድ ጠላት የምንጭ ኮዱን ቅጂ ከኦፊሴላዊው የምንጭ ኮድ ማከማቻ ውጭ ካለ ምንጭ ያገኛል እና ሶፍትዌሩን ለመገንባት እና ለማሰማራት ይጠቀምበታል። ይህ የተሻሻለው የምንጭ ኮድ ተንኮል አዘል ኮድ፣ የኋላ በሮች ወይም የሶፍትዌሩን ታማኝነት፣ ተግባር ወይም ደህንነት ሊያበላሹ የሚችሉ ሌሎች ጎጂ ለውጦችን ሊይዝ ይችላል። የዚህ የቬክተር ጥቃት ምሳሌ የሚከተለው ነው ዌይን ሜን ጥቃት. አንድ አጥቂ የዌብሚንን የግንባታ መሠረተ ልማት ያልተፈቀደ መዳረሻ አግኝቷል፣ ይህም የዌብሚንን ሶፍትዌር ለማጠናቀር እና ለማሸግ ኃላፊነት የተሰጠው ነው። አጥቂው የግንባታ መሠረተ ልማቱን በይፋዊው የዌብሚን ምንጭ ማከማቻ ውስጥ ያልነበሩ የምንጭ ፋይሎችን እንዲጠቀም አሻሽሎታል።
ደህንነቱ ያልተጠበቀ ኮድ ይፃፉ
ደህንነቱ ያልተጠበቀ የኮድ አሠራሮች፣ ሆን ተብሎም ይሁን ባለማወቅ፣ ተጋላጭነቶችን ወደ ሶፍትዌር ሊያስተዋውቁ ይችላሉ። እነዚህ ተጋላጭነቶች ያልተፈቀደ መዳረሻ ለማግኘት፣ ውሂብን ለማሻሻል ወይም ለመስረቅ ወይም ስራዎችን ለማደናቀፍ በአጥቂዎች ሊበዘብዙ ይችላሉ። የዚህ የቬክተር ጥቃት ምሳሌ የሚከተለው ነበር የአፓቼ ስትራትስ ጥቃትእ.ኤ.አ. በ2003 አንድ ጠላፊ Apache Struts የተባለውን የክፍት ምንጭ ሶፍትዌር ቤተ-መጽሐፍት የምንጭ ኮድ ማከማቻ ውስጥ ዘልቆ ገባ። ጠላፊው በቤተ-መጽሐፍቱ ውስጥ ያልተፈቀደ መዳረሻ እንዲያገኝ የሚያስችል ተጋላጭነት አስተዋውቋል፣ ይህም ቤተ-መጽሐፍቱን የጫኑ ድርጅቶች ስርዓቶችን እንዲደርሱ አስችሏቸዋል። ተጋላጭነቱ ጠላፊው በተጎዱት ስርዓቶች ላይ የዘፈቀደ ኮድ እንዲፈጽም አስችሎታል፣ ይህም መረጃን ለመስረቅ፣ ማልዌር ለመጫን እና ስራዎችን ለማደናቀፍ ሊያገለግል ይችላል። ጥቃቱ የመንግስት ኤጀንሲዎችን፣ ንግዶችን እና ግለሰቦችን ጨምሮ የተለያዩ ድርጅቶችን ነክቷል።
ወሳኝ ፋይሎችን ማበላሸት
በሶፍትዌር ልማት የህይወት ዑደት ውስጥ ወሳኝ ፋይሎችን መቀየር ወይም ማሻሻል ከባድ መዘዞችን ሊያስከትል ይችላል፣ ይህም ተንኮል አዘል ኮድ ማስተዋወቅ፣ ሚስጥራዊ መረጃዎችን ማበላሸት እና የሶፍትዌር ስራዎችን ማቋረጥን ያካትታል። የዚህ የተንኮል አዘል ቬክተር ጥቃት ምሳሌ የሚከተለው ነው ማቨን ጥቃት. እ.ኤ.አ. በ2020፣ ጠላፊዎች ማቨን የተባለ ታዋቂ ክፍት ምንጭ ሶፍትዌር ቤተ-መጽሐፍት የምንጭ ኮድ ማከማቻ ውስጥ ዘልቀው ገብተዋል። ጠላፊዎቹ ተንኮል አዘል ኮድ በቤተ-መጻሕፍቱ የፖም.xml ፋይል ውስጥ አስገብተዋል፣ ይህም የግንባታ ሂደቱን ለማዋቀር ያገለግላል። ተንኮል አዘል ኮድ ጠላፊዎቹ ጥገኞቻቸውን በግንባታ ሂደቱ ውስጥ እንዲገቡ አስችሏቸዋል፣ ከዚያም በተጠናቀረው ሶፍትዌር ውስጥ ተካትተዋል። እነዚህ ጥገኞች ጠላፊዎቹ ሶፍትዌሩን የጫኑ ድርጅቶች ስርዓቶችን ያልተፈቀደ መዳረሻ እንዲያገኙ የሚያስችሏቸውን የኋላ በሮች ይዘዋል።
መንገዱን ማጽዳት፡- ግልጽ በሆነ እይታ ስራዎችን ማመቻቸት
ከደህንነት ዓለም አልፈው ይሂዱ፣ የአቅርቦት ሰንሰለትዎን በዓይነ ሕሊናዎ ማየት ከመጠበቅ የበለጠ ነገር እንደሚያደርግ ያገኛሉ - ልክ በጨለማ ክፍል ውስጥ መብራትን እንደማብራት ነው፣ ይህም በስራዎችዎ ውስጥ ፈጣኑን እና በጣም ቀልጣፋ መንገዶችን ያሳያል። ለቡድኖች የልማት ሥነ-ምህዳሩን በወፍ በረር እንዲመለከቱ ያስችላቸዋል፣ ይህም ትርፍ ሀብቶችን እና ያልተጠበቁ ነገሮችን እንዲለዩ ያስችላቸዋል። ይህ ግልጽነት በተለይ በርካታ ክፍሎች እና ክፍሎች እርስ በርስ በሚገናኙባቸው ትላልቅ ፕሮጀክቶች ላይ ጠቃሚ ነው።
የመጨረሻ ማሳሰቢያዎች
የተለያዩ የምንጭ ደረጃ ዓይነቶችን በመረዳት software supply chain security ዛቻዎችን እና ተገቢ የደህንነት እርምጃዎችን በመተግበር ድርጅቶች ከእነዚህ አስከፊ ጥቃቶች እራሳቸውን ለመጠበቅ ሊረዱ ይችላሉ።
- የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች በማንኛውም የእድገት ዑደት ደረጃ ላይ፣ የምንጭ ደረጃን ጨምሮ፣ ተንኮል አዘል ኮድ ወደ ሶፍትዌር ሊያስተዋውቁ ይችላሉ።
- የምንጭ ደረጃ ስጋቶች መጥፎ ኮድ ማስገባት፣ የምንጭ ማከማቻዎችን ማበላሸት፣ ከተሻሻሉ ምንጮች መገንባት፣ ደህንነቱ ያልተጠበቀ ኮድ መጻፍ እና ወሳኝ ፋይሎችን ማበላሸት ያካትታሉ።
- ድርጅቶች በሶፍትዌር ልማት የሕይወት ዑደት ውስጥ ሁሉን አቀፍ የደህንነት እርምጃዎችን ተግባራዊ ማድረግ አለባቸው፤ ይህም የአቅርቦት ሰንሰለት ጥቃቶችን አደጋዎችን ለመቀነስ ነው።
ከማዕበሉ ቀድመው መቆየት ይፈልጋሉ software supply chain security?
የእኛን ይከታተሉ በቅርቡ የሚመጣ የብሎግ ተከታታይበሶፍትዌር ልማት የህይወት ዑደት ውስጥ የሚከሰቱትን በጣም የተለመዱ ጥቃቶችን የምንመረምርበት ቦታ። ከ የግንባታ ደረጃ ለማሰማራት እና ከዚያም በላይ፣ ድርጅትዎን ከእነዚህ ስውር ስጋቶች ለመጠበቅ እውቀት እና ስልቶችን እናስታጥቃችኋለን።
እንዳያመልጥዎ! ዛሬውኑ ለብሎጋችን ይመዝገቡ እና ስለ የቅርብ ጊዜ ግንዛቤዎቻችን ለማወቅ የመጀመሪያው ይሁኑ software supply chain security.
በጋራ፣ ለሁሉም የሚሆን የበለጠ ጠንካራ እና ደህንነቱ የተጠበቀ የሶፍትዌር ሥነ-ምህዳር መገንባት እንችላለን።
የቪዲዮ ማሳያችንን ይመልከቱ
