






የCVE ውጤት ማስመዝገብ እና የCVE ደህንነት ዘመናዊ የሶፍትዌር አፕሊኬሽኖችን ከሳይበር አደጋዎች ለመጠበቅ አስፈላጊ ናቸው። ተጋላጭነቶችን በብቃት መለየት እና ቅድሚያ መስጠት ድርጅቶች በጣም ወሳኝ የሆኑ አደጋዎችን በመጀመሪያ እንዲፈቱ ያስችላቸዋል። የCVE ውጤት ማስመዝገብ የሚከተሉትን ያቀርባል standardተጋላጭነቶችን በከባድነት ደረጃ ለማስቀመጥ የሚያስችል መንገድ ተፈጥሯል፣ የCVE የደህንነት ልምዶች ደግሞ እነዚያ አደጋዎች በአግባቡ እንዲተዳደሩ እና እንዲቀነሱ ያረጋግጣሉ።
2025 ውስጥ, 48,185 CVEዎች ታትመዋል፣ ከ2024ቱ 39,962 በ20.6% ጭማሪ የተደረገ ሲሆን 38% ደግሞ ከፍተኛ ወይም ወሳኝ ክብደት ደረጃ ተሰጥቷቸዋል። የመጠን መጠኑ በዚህ ፍጥነት እየጨመረ በመምጣቱ፣ ጠንካራ የCVE ውጤት እና የደህንነት ስትራቴጂ መኖር አማራጭ አይደለም፤ አስፈላጊ ነው።
ትልቁ ችግር የድምፅ መጠን ብቻ ሳይሆን ባህላዊው ትንተና ከእሱ ጋር እኩል መሄድ አለመቻሉ ነው። የNIST NVD በ2025 ወደ 42,000 የሚጠጉ CVEዎችን አበልጽጓል፣ ይህም ካለፈው ዓመት በ45% የበለጠ ነው፣ ነገር ግን ይህ አሁንም እየጨመረ የመጣውን የማመልከቻ ሂደት ለመከታተል በቂ አልነበረም። በዚህም ምክንያት፣ በ2025 አዲስ ከተገለጹት CVEዎች ውስጥ 28% የሚሆኑት ብቻ ሙሉ የNVD ማበልጸጊያ (የCVSS ውጤት፣ የCWE ምደባ፣ የCPE መረጃ) አግኝተዋል፣ ይህም በ2024 ከነበረው 46.2% በእጅጉ ቀንሷል። እነዚህ ቁጥሮች ድርጅቶች በNVD መረጃ ላይ በሰዓቱ ከመድረስ ይልቅ የራሳቸውን የCVE የደህንነት እርምጃዎች በቦታቸው እንዲይዙ እየጨመረ የመጣውን አጣዳፊነት ያጎላሉ።
የCVE ውጤት አሰጣጥ ምንድን ነው እና ለCVE ደህንነት ለምን አስፈላጊ ነው?
CVE ማለት የተለመዱ ተጋላጭነቶች እና ተጋላጭነቶች ማለት ሲሆን ይህም በይፋ የተገለጹ የሳይበር ደህንነት ተጋላጭነቶች እና ተጋላጭነቶች ዝርዝር ነው። በCVE ዝርዝር ውስጥ ያለው እያንዳንዱ ግቤት CVE ID የሚባል ልዩ መለያ ያገኛል፣ ይህም በተለይ ተጋላጭነትን የሚያመለክት ነው። የMITRE ኮርፖሬሽን ይህንን ስርዓት ያስተዳድራል፣ standardተጋላጭነቶች እንዴት እንደሚታወቁ እና እንደሚመደቡ መወሰን። ይህም በሳይበር ደህንነት ላይ ያለ እያንዳንዱ ሰው የተወሰኑ ስጋቶችን ሲወያይ ተመሳሳይ ማጣቀሻ እንደሚጠቀም ያረጋግጣል።
የCVE ውጤት እያንዳንዱን የCVE ግቤት መገምገም እና እንደ ክብደቱ መጠን የቁጥር ውጤት መመደብን ያካትታል። ይህ ውጤት ድርጅቶች ተጋላጭነቱን ለመፍታት ቅድሚያ የሚሰጠውን ደረጃ እንዲወስኑ ይረዳል።
ሀብቶችን በብቃት እንዲመድቡ እና ሊከሰቱ የሚችሉ አደጋዎችን እንዲቀንሱ ያስችላቸዋል። የCVE የውጤት አሰጣጥ ስርዓት እንደ ብዝበዛ ቀላልነት ያሉ ነገሮችን ይገመግማል። እንዲሁም በሚስጥርነት፣ በታማኝነት እና በተደራሽነት ላይ ያለውን ተጽእኖ ግምት ውስጥ ያስገባል (ብዙውን ጊዜ "የCIA ትሪያድ" በመባል ይታወቃል)። በተጨማሪም፣ የማስተካከያ እምቅ አቅምን ይገመግማል።
NVD፣ የMITRE CVE ዝርዝር እና የCVE ውጤት አሰጣጥ እንዴት አብረው እንደሚሰሩ
በብሔራዊ የተጋላጭነት ዳታቤዝ (NVD) መካከል ያለውን ግንኙነት መረዳት፣ የሚትሬ ዝርዝርእና የCVE ደህንነት በሳይበር ደህንነት ሥነ-ምህዳር ውስጥ ተጋላጭነቶች እንዴት እንደሚተዳደሩ ለመረዳት አስፈላጊ ነው።
የMITRE CVE ዝርዝር የሚጀምረው ተጋላጭነቶችን በመለየት እና የCVE መታወቂያ በመመደብ ነው። ሆኖም፣ ይህ ዝርዝር ስለ እያንዳንዱ ተጋላጭነት መሰረታዊ መረጃዎችን ብቻ ይሰጣል። NVD፣ የሚተዳደረው በ ብሔራዊ ተቋም Standardኤስ እና ቴክኖሎጂ (NIST)ዝርዝር መግለጫዎችን፣ ማጣቀሻዎችን እና ከሁሉም በላይ ደግሞ CVE በ የጋራ የተጋላጭነት ነጥብ አሰጣጥ ስርዓት (CVSS).
ኤንቪዲ ቁልፍ ግብዓት ነው ምክንያቱም እንደ ማከማቻ ሆኖ ያገለግላል standardበs-based የተጋላጭነት መረጃ፣ ይህም ድርጅቶች የተጋላጭነት ተፅእኖን በበለጠ ዝርዝር እንዲረዱ ይረዳል። NVD የCVSS ውጤቶችን ብቻ ሳይሆን የሚከተሉትን የመሳሰሉ ጥልቅ መረጃዎችንም ያካትታል፡
- ዝርዝር መግለጫዎች የእያንዳንዱ ተጋላጭነት፣ ቴክኒካዊ ዝርዝሮችን እና ተጋላጭነቱ ጥቅም ላይ ሊውል የሚችልበትን ሁኔታ ጨምሮ።
- የተፅዕኖ መለኪያዎች ተጋላጭነቱ የአንድ ድርጅት ስርዓት የተለያዩ ክፍሎችን እንዴት ሊጎዳ እንደሚችል የሚያሳዩ ናቸው።
- የማስተካከያ መረጃ እንደ ወደ ጥገናዎች፣ ማሳሰቢያዎች እና ማቃለያዎች ያሉ አገናኞች።
ሁሉን አቀፍ ባህሪ ስላለው፣ NVD ድርጅቶች የአንድን ተጋላጭነት እውነተኛ ተጽዕኖ ለመገምገም እና ውጤታማ በሆነ መንገድ እንዴት መፍታት እንደሚችሉ ለመረዳት ሲፈልጉ የሚመርጡት ምንጭ ነው።
CVSS፡ በሳይበር ደህንነት ውስጥ በጣም የተለመደው የCVE የውጤት አሰጣጥ ስርዓት
የCVE ውጤት ለማስመዝገብ በጣም በስፋት ጥቅም ላይ የዋለው ዘዴ የጋራ የተጋላጭነት ነጥብ አሰጣጥ ስርዓት (CVSS)፣ በአደጋ ምላሽ እና ደህንነት ቡድኖች መድረክ (FIRST) የሚተዳደር እና የሚዘጋጅ። CVSS የሚከተሉትን ያቀርባል standardየተጋላጭነቶችን ክብደት ለመለካት የሚያስችል መንገድ አዘጋጅቷል፣ ይህም ድርጅቶች የትኞቹን ቅድሚያ መስጠት እንዳለባቸው ቅድሚያ እንዲሰጡ ቀላል ያደርገዋል።
በተለይም፣ CVSS ተጋላጭነቶችን ከ0 እስከ 10 ባለው ሚዛን ይመዘግባል። እዚህ፣ 0 ምንም አይነት አደጋ የሌለበት ሲሆን 10 ደግሞ ከፍተኛውን የክብደት ደረጃን ይወክላል። ከዚህም በላይ፣ ውጤቱ በአራት ዋና ዋና የመለኪያ ቡድኖች ላይ የተመሰረተ ነው፡
የመሠረት ነጥብ:
ይህ በጊዜ ሂደት እና በተጠቃሚ አካባቢዎች ውስጥ የማይለዋወጥ የተጋላጭነት ውስጣዊ ባህሪያትን ያንፀባርቃል። መሰረታዊ ውጤቱ እንደ ብዝበዛ ያሉ ነገሮችን ግምት ውስጥ ያስገባል። ይህ ተጋላጭነቱን መጠቀም ምን ያህል ቀላል እንደሆነ ያሳያል። እንዲሁም በሚስጥርነት፣ በታማኝነት እና በተደራሽነት ላይ ያለውን ተጽእኖ ይገመግማል።
ጊዜያዊ ውጤት:
ይህ መሰረታዊ ውጤቱን በጊዜ ሂደት በሚለዋወጡ ነገሮች ላይ በመመስረት ያስተካክላል፣ ለምሳሌ ጥገና አለ ወይስ አንድ ብዝበዛ በንቃት ጥቅም ላይ እየዋለ ከሆነ። ጊዜያዊ መለኪያዎች የብዝበዛ ኮድ ብስለት፣ የማስተካከያ ደረጃ እና የሪፖርት በራስ መተማመንን ያካትታሉ።
የአካባቢ ውጤት:
ይህ ድርጅቶች በተወሰነ አካባቢያቸው ውስጥ ያለውን የተጋላጭነት ተጽእኖ ለማንፀባረቅ የሲቪኤስኤስ ውጤትን እንዲያበጁ ያስችላቸዋል። የተጎዳው ስርዓት አስፈላጊነት እና ሊከሰት የሚችለውን ተጓዳኝ ጉዳት ያሉ ነገሮችን ግምት ውስጥ ያስገባል።
ተጨማሪ ሜትሪክ ቡድን:
በCVSS v4.0 ውስጥ የቀረበ ሲሆን አጠቃላይ የአደጋ ግምገማውን ሊጎዳ የሚችል ተጨማሪ አውድ ይሰጣል። ይህም የደህንነት መስፈርቶችን፣ አውቶማቲክ መለኪያዎችን (አውቶሜሽን ብዝበዛን እንዴት እንደሚነካ የሚለኩ) እና በሌሎች የመለኪያ ቡድኖች ውስጥ የማይገቡ ልዩ ባህሪያትን የመሳሰሉ ጉዳዮችን ያካትታል። አጠቃላይ የCVSS ውጤት እነዚህን መለኪያዎች ባያካትትም፣ ጠቃሚ ግንዛቤዎችን ይሰጣሉ። በዚህም ምክንያት፣ ድርጅቶች የበለጠ መረጃ እንዲያገኙ ይረዳሉ።cisስለ ተጋላጭነቶች አስተዳደር አዮኖች።
የቅርብ ጊዜው ስሪት፣ ሲቪኤስኤስ v4.0፣ የተጋላጭነት ውጤት ትክክለኛነትን እና አጠቃቀምን ለማሻሻል እነዚህን ማሻሻያዎች ያስተዋውቃል። መለኪያዎችን በማጣራት፣ CVSS v4.0 የተጋላጭነትን ውስብስብነት እና አውድ በበለጠ ውጤታማ በሆነ መንገድ ይይዛል። ይህም ውጤቶቹ የበለጠ ቅድመ-ዝግጅት እንደሚሰጡ ያረጋግጣል።cisየእውነተኛውን አደጋ ነጸብራቅ።
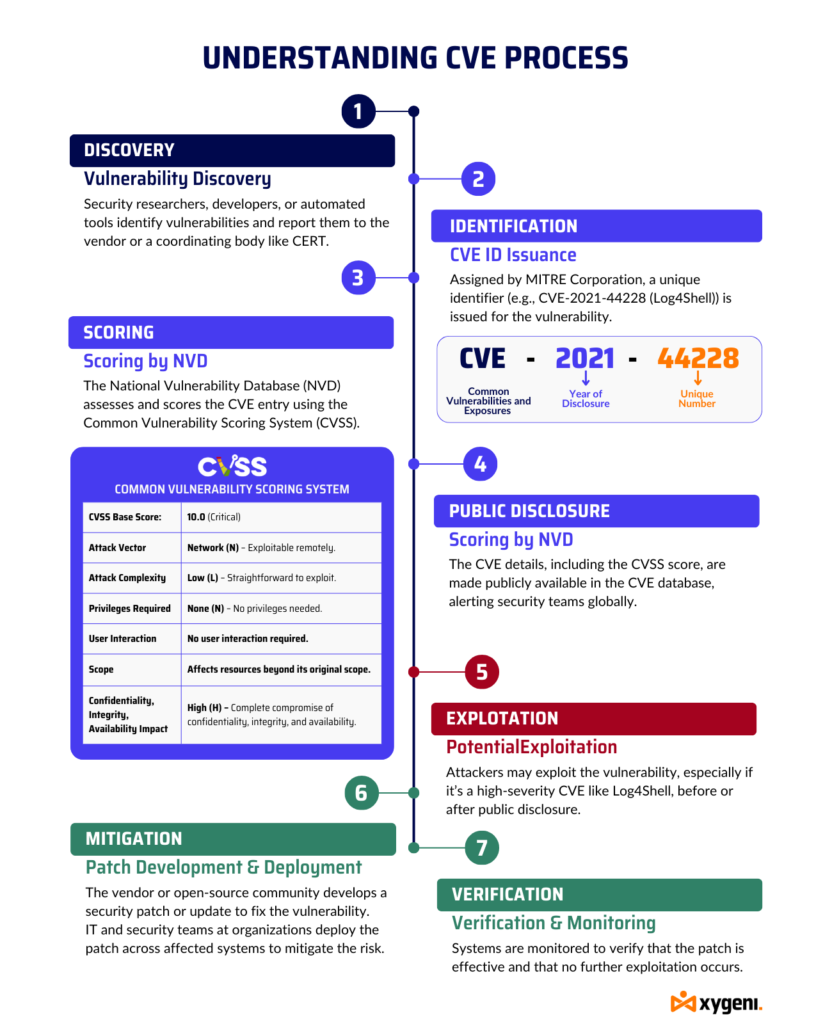
የእውነተኛው ዓለም ምሳሌ፡ CVE-2021-44228 (Log4Shell)
የCVE ውጤት አሰጣጥ በተግባር እንዴት እንደሚሰራ ለማሳየት፣ በተለምዶ Log4Shell በመባል የሚታወቀውን CVE-2021-44228ን እንመልከት። የ Apache Log4j 2 ቤተ-መጽሐፍት ተጋላጭነት የርቀት ኮድ አፈፃፀም (RCE) ይፈቅዳል። በዚህም ምክንያት፣ አንድ አጥቂ የተጎዳውን ስርዓት ሊቆጣጠር ይችላል።
- የሲቪኢ መታወቂያ፡ CVE-2021-44228
- የሲቪኤስኤስ መሰረታዊ ውጤት፡ 10.0 (ወሳኝ)
- የጥቃት ቬክተር፡ አውታረ መረብ (N) - በርቀት ሊበዘበዝ የሚችል።
- የጥቃት ውስብስብነት፡ ዝቅተኛ (ሊ) - ለመበዝበዝ ቀጥተኛ።
- የሚያስፈልጉ መብቶች፡ የለም (N) - ምንም መብቶች አያስፈልጉም።
- የተጠቃሚ መስተጋብር፡- የለም (N) - የተጠቃሚ መስተጋብር አያስፈልግም።
- ወሰን: የተቀየረ (ሐ) - ከመጀመሪያ ወሰን በላይ ሀብቶችን ይነካል።
- ሚስጥራዊነት፣ ታማኝነት፣ የተደራሽነት ተጽእኖ፡ ከፍተኛ (H) - ሚስጥራዊነትን፣ ታማኝነትን እና ተገኝነትን ሙሉ በሙሉ ማጉደል።
NVD 10.0 የሆነ የሲቪኤስኤስ ውጤት አቅርቧል፣ ይህም ከፍተኛውን የክብደት ደረጃ ያሳያል። የዚህ ተጋላጭነት ሰፊ ባህሪ፣ ከብዝበዛ ቀላልነት ጋር ተዳምሮ፣ በዓለም ዙሪያ ለማረም ከፍተኛ ቅድሚያ ሰጥቶታል።
በCVE ውጤት አሰጣጥ ላይ ያሉ ተግዳሮቶች እና በCVE ደህንነት ላይ ያላቸው ተጽእኖ
ሳለ የተለመዱ ተጋላጭነቶች እና ተጋላጭነቶች (CVE) ስርዓቱ የሚከተሉትን ያቀርባል standardተጋላጭነቶችን ለመለየት እና ለመከታተል የሚያስችል መንገድ በመዘርጋት፣ በርካታ ገደቦች አደጋዎችን በማስተዳደር ረገድ ውጤታማነቱን ይጎዳሉ።
CVE-2021-44228 (Log4Shell) እነዚህን ተግዳሮቶች ያሳያል፡
- ስለ ብዝበዛ የተወሰነ ዝርዝር መረጃ፡ CVE-2021-44228 ልዩ መለያ ይሰጣል ነገር ግን አጥቂዎች እንዴት ሊጠቀሙበት እንደሚችሉ አጠቃላይ ዝርዝሮች የሉትም። ምንም እንኳን ባለሙያዎች ወሳኝ እንደሆነ ቢቆጥሩትም፣ የCVE መግቢያ አጥቂዎች የሚጠቀሙባቸውን ትክክለኛ ዘዴዎች ወይም ተጋላጭነትን የሚጨምሩትን የተወሰኑ ውቅሮች ሙሉ በሙሉ አያብራራም። ይህ ክፍተት ድርጅቶች ስለ እውነተኛው ዓለም ስጋት እርግጠኛ እንዳይሆኑ ያደርጋቸዋል።
- በሪፖርት አቀራረብ ላይ ተለዋዋጭነት፦ CVE መዝገቦች በይዘትና በጥራት በስፋት ይለያያሉ። አንዳንዶቹ፣ እንደ CVE-2021-44228ዝርዝር መግለጫዎችን እና ቴክኒካዊ መረጃዎችን ያቀርባል፣ ሌሎቹ ደግሞ አጭር ወይም ያልተሟሉ ሆነው ይቀራሉ። ይህ ወጥነት ድርጅቶች የተጋላጭነት አደጋን በCVE ግቤት ላይ ብቻ በመመስረት ለመገምገም ሲሞክሩ ይፈታተናቸዋል።
- የአውድ ተዛማጅነት እጥረት፡ CVE ግቤቶች የሚከተሉትን ይጠቀማሉ standardየተለያዩ አካባቢዎችን የተለየ አውድ ላያንፀባርቅ የሚችል የተቀረጸ ቅርጸት። ለምሳሌ፣ CVE-2021-44228 በኩባንያው መሠረተ ልማት ላይ በመመስረት ስርዓቶችን በተለየ መንገድ ይጎዳል። ይህ የተሳሳተ አሰላለፍ የCVE ዝርዝሮች ከተለየው አካባቢ ጋር የማይዛመዱ ከሆነ ትክክል ያልሆኑ የአደጋ ግምገማዎችን ያስከትላል።
- ይፋ ማድረግ መዘግየት፦ ብዙውን ጊዜ ተጋላጭነትን በማግኘት እና ወደ CVE የውሂብ ጎታ በማከል መካከል መዘግየት አለ። በዚህ ክፍተት ወቅት፣ አጥቂዎች እንደ CVE-2021-44228 ይፋ ከመሆናቸው በፊት፣ በግንዛቤ እና በማስተካከል መዘግየት ምክንያት የሚከሰተውን አደጋ ይጨምራል።
- በሚታወቁ ተጋላጭነቶች ላይ ትኩረት ያድርጉ፦ CVE ግቤቶች የሚሸፍኑት በይፋ የተገለጹ ተጋላጭነቶችን ብቻ ነው፣ ይህም ለዜሮ ቀን የሚቆዩ ተጋላጭነቶችን እና ያልተገለጹ ስጋቶችን ግምት ውስጥ ሳያስገባ ይቀራል። በ ላይ ብቻ መተማመን CVE የመረጃ ቋቱ እስካሁን ላስቀመጣቸው አዳዲስ አደጋዎች ድርጅቶችን ያጋልጣል።
- የምዝገባዎች ጥራት ወጥነት የሌለው; የ. ጥራት CVE ግቤቶች እንደ ምንጩ ይለያያሉ። አንዳንዶቹ፣ እንደ CVE-2021-44228, አዳዲስ ዝርዝሮችን የያዘ መደበኛ ዝመናዎችን ይቀበላል፣ ሌሎቹ ደግሞ የማይንቀሳቀሱ ሆነው ይቆያሉ፣ ይህም ወደ አለመጣጣም እና በመረጃ ላይ ሊሆኑ የሚችሉ ክፍተቶችን ያስከትላል።
- የNVD ማበልጸጊያ ዝርዝር፡ አንድ CVE ከታተመ በኋላም ቢሆን፣ ወዲያውኑ ውጤት እንደሚያገኝ ምንም ዋስትና የለም። ከ2024–2025 54,914 CVEዎች ሙሉ ትንታኔ በመጠባበቅ ላይ ባሉ የNVD ወረፋ ውስጥ ይቀራሉ። በኤፕሪል 2026፣ NIST አሁን በCVEዎች ላይ ፈጣን ማበልጸጊያ ብቻ ቅድሚያ እንደሚሰጥ አስታውቋል። CISየA's Known Exploited Vulnerabilities (KEV) ካታሎግ፣ በፌዴራል መንግሥት ውስጥ ጥቅም ላይ የሚውል ሶፍትዌር እና በአስፈጻሚ ትዕዛዝ 14028 እንደተገለጸው ወሳኝ ሶፍትዌር። የተቀረው ነገር ሁሉ በተሻለ ጥረት ላይ የተመሰረተ ነው፣ ይህ ማለት አብዛኛዎቹ ድርጅቶች የCVSS ውጤት በጣም በሚያስፈልጋቸው ጊዜ እንደሚገኝ መገመት አይችሉም ማለት ነው።
EPSS፡- ለአጠቃላይ የተጋላጭነት አስተዳደር የCVE ደህንነትን ማሻሻል
CVE-2021-44228 እንዲሁም የት እንዳለ ያጎላል የጋራ የተጋላጭነት ነጥብ አሰጣጥ ስርዓት (CVSS)ጠንካራ ቢሆንም፣ ደካማ ነው። ይህ ጉድለት የ የExploit ትንበያ ውጤት አሰጣጥ ስርዓት (EPSS).
EPSS ምንድን ነው?
EPSS እንደ ዳታ-ተኮር ማዕቀፍ ያሉ ተጋላጭነቶችን የመበዝበዝ እድልን ለመተንበይ ይጠቀማል CVE-2021-44228 በሚቀጥሉት 30 ቀናት ውስጥ። በተለየ መልኩ ሲቪኤስኤስሊፈጠር የሚችለውን ተጽዕኖ የሚለካ፣ EPSS በታሪካዊ መረጃዎች እና አዝማሚያዎች ላይ በመመስረት የብዝበዛ እድልን ይገምታል።
EPSS ለምን አስፈላጊ ነው?
- የተሻሻለ ቅድሚያ መስጠት፡ EPSS ድርጅቶች በከባድነት ላይ ብቻ ሳይሆን በብዝበዛ እድል ላይ በመመስረት ተጋላጭነቶችን ቅድሚያ እንዲሰጡ ያስችላቸዋል። ለምሳሌ፣ የደህንነት ቡድኖች ይህንን ሲያውቁ፣ CVE-2021-44228 ከፍተኛ የብዝበዛ እድል ስላላቸው፣ የማረም ጥረቶችን በጣም በሚያስፈልጋቸው ቦታ ላይ ያተኩራሉ።
- ንቁ መከላከያ; EPSS የደህንነት ቡድኖች ሊበዘብዙ በሚችሉ ተጋላጭነቶች ላይ ቅድመ-እርምጃ እንዲወስዱ ያስችላቸዋል፣ ይህም የተሳካ ጥቃቶችን አደጋ ይቀንሳል።
- አውዳዊ ደcisየአዮን-ማምረት፡ EPSS ተጨማሪ አውድ ይሰጣል ይህም ሲቪኤስኤስ ብቻውን ሊያመልጥ ይችላል፣ ለምሳሌ በአጥቂዎች በንቃት ኢላማ የተደረጉ ተጋላጭነቶችን መለየት። ይህ የበለጠ መረጃ ያለው እና ስትራቴጂካዊ እርምጃን ያስከትላል።cisአዮን መስራት።
- የንብረት ማትባት፡ ውስን ሀብቶች ላሏቸው ድርጅቶች፣ EPSS ከፍተኛውን ስጋት ለሚፈጥሩ ተጋላጭነቶች ጥረቶችን በብቃት ለመመደብ ይረዳል፣ ይህም የበለጠ ውጤታማ የመከላከያ ስትራቴጂን ያረጋግጣል።
የEPSS ገደቦች
ምንም እንኳን ጥቅሞቹ ቢኖሩም, EPSS ውስንነቶች አሉት። በታሪካዊ መረጃዎች ላይ የተመሰረተ ሲሆን ይህም የአሁኑን የስጋት ገጽታ ሁልጊዜ ላያንፀባርቅ ይችላል። በ30 ቀናት ውስጥ ብዝበዛን በመተንበይ ላይ ያለው የአጭር ጊዜ ትኩረት የረጅም ጊዜ ስጋቶችን ችላ ሊል ይችላል።
EPSS የግለሰብ አካባቢዎችን ልዩ ሁኔታ ግምት ውስጥ ሳያስገባ አጠቃላይ ግንዛቤዎችን ይሰጣል። በመጨረሻም፣ ባለፉት የብዝበዛ ቅጦች ላይ የተመሰረተ ሲሆን ይህም በጥቃት ቴክኒኮች ወይም አዲስ በተገኙ ተጋላጭነቶች ላይ ፈጣን ለውጦችን ላያሳይ ይችላል።
ለተመቻቸ ተጋላጭነት አስተዳደር CVE እና EPSSን ማመጣጠን
ተጋላጭነቶችን ውጤታማ በሆነ መንገድ ለማስተዳደር፣ ድርጅቶች የሁለቱንም ገደቦች መረዳት እና መፍታት አለባቸው ሲቪኤስኤስ ና EPSSእነዚህን መሳሪያዎች ማዋሃድ ስለ ተጋላጭነት ገጽታ የበለጠ ሰፊ እይታ ይሰጣል። ይህ አካሄድ ከባድነትን ከብዝበዛ እድል ጋር በማመጣጠን የተሻለ ቅድሚያ መስጠትን፣ በመረጃ ላይ የተመሰረተን ወደመሆን ይመራል።cisየአዮን ፈጠራ እና የተሻሻሉ የሳይበር ደህንነት ውጤቶች።
ወሳኝ ተጋላጭነቶችን ቅድሚያ የመስጠት ፈተናን ይቋቋማል
በዚህ ጦማር ውስጥ፣ የCVE ውጤት አሰጣጥ ውስብስብነትን፣ የብሔራዊ ተጋላጭነት ዳታቤዝ (NVD) ወሳኝ ሚና እና እንደ Exploit Prediction Scoring System (EPSS) ያሉ መሳሪያዎች የብዝበዛ እድልን በመተንበይ ለተጋላጭነት አስተዳደር ጥልቀት እንዴት እንደሚጨምሩ ዳስሰናል። ሆኖም፣ ተጋላጭነቶችን ውጤታማ በሆነ መንገድ ማስተዳደር እነዚህን ፅንሰ ሀሳቦች ከመረዳት የበለጠ ነገርን ይጠይቃል - ከድርጅትዎ ልዩ የደህንነት ፍላጎቶች ጋር የሚስማማ ሁሉን አቀፍ አቀራረብን ይጠይቃል።
በግምት 176,000 የሚታወቁ ተጋላጭነቶችከ19,000 በላይ የሚሆኑት ከ9.0-10.0 የሆነ የሲቪኤስኤስ ውጤት ይዘው ወሳኝ አደጋዎችን ያመለክታሉ። ሆኖም፣ አብዛኛዎቹ - ወደ 77.5% የሚጠጉ - ከ4.0 እስከ 8.0 ባለው የመካከለኛ ክልል ውጤት ውስጥ ይወድቃሉ። ይህ ሰፊ ስርጭት ተግዳሮቱን ያጎላል፡ በመጀመሪያ የትኞቹን ተጋላጭነቶች መፍታት እንዳለብን ቅድሚያ መስጠት እና ጠንካራ መከላከያ እየጠበቅን ውስን ሀብቶችን በመጠቀም እንዴት ማድረግ እንደሚቻል።
የዚጄኒ የሶፍትዌር ቅንብር ትንተና (SCA) መፍትሄው ይህንን ፈተና የሚፈታው የCVE ውጤት አሰጣጥን ከEPSS እና ከሌሎች አውዳዊ መሳሪያዎች ጋር በማዋሃድ ሲሆን ይህም የተጋላጭነትዎን ገጽታ ሙሉ በሙሉ እንዲረዱ ያስችልዎታል። የእኛ መፍትሔ የእርስዎን የኮድቤዝ ኮድ በበርካታ ምንጮች ላይ በጥልቀት ይቃኛል፣ NPM፣ GitHub እና OWDን ጨምሮ፣ ምንም አይነት የደህንነት ስጋቶችን እንዳያመልጥዎት ያረጋግጣል።

እንዴት ዢጅኒ SCA መፍትሄው የCVE ውጤትን ወደ ተግባር ይለውጠዋል
በ2025 ከታተሙት 48,185 CVEዎች ውስጥ 38% የሚሆኑት ከፍተኛ ወይም ወሳኝ ክብደት ደረጃ የተሰጣቸው ሲሆን የአመቱ አማካይ የCVSS ውጤት 6.60 ነበር። ይህ ብዙ “ወሳኝ” እና “ከፍተኛ” መለያዎች ለተመሳሳይ ውስን የማገገሚያ ሀብቶች የሚወዳደሩ ናቸው፣ እና ይህ ከ2025 CVEዎች ውስጥ 28% ብቻ ሙሉ የNVD ማበልጸጊያ ማግኘታቸውን ከግምት ውስጥ በማስገባት ነው።
የዚጄኒ የሶፍትዌር ቅንብር ትንተና (SCA) መፍትሄው የCVE ውጤትን ከEPSS እና ተጨማሪ አውዳዊ ምልክቶችን ጋር በማዋሃድ ይህንን ፈተና ይፈታል፣ ይህም የተጋላጭነት ገጽታዎን ሙሉ ምስል ይሰጥዎታል፣ NVD የተወሰነውን CVE ለማበልጸግ እስካሁን ድረስ ችሎ እንደሆነ ሳይታወቅ። የኮድ ቤዝዎን በnpm፣ በGitHub እና በሌሎች ክፍት ምንጭ መዝገቦች ላይ ይቃኛል፣ ስለዚህ ምንም ነገር ሳይስተዋል ያልፋል።
የተጋላጭነት አስተዳደር ስትራቴጂዎን እንዴት እንደሚያሟላ እነሆ፡
- የCVE ውጤት + የEPSS ውህደት። ከባድነት (CVSS)ን ከብዝበዛ ዕድል (EPSS) ጋር ማዋሃድ ማለት ቡድንዎ በመጀመሪያ በዱር ውስጥ እየተበዘበዘ ያለውን ነገር ያስተካክላል፣ በወረቀት ላይ ከፍተኛ ውጤት ያስመዘገበውን ብቻ አይደለም።
- የተደራሽነት ትንተና። Xygeni “ይህ CVE በእርስዎ የጥገኝነት ዛፍ ውስጥ አለ” በሚለው ላይ አያቆምም። ተጋላጭ የሆነው የኮድ መንገድ በመተግበሪያዎ ውስጥ በእርግጥ ተደራሽ መሆኑን ወይም አለመሆኑን ይወስናል፣ ጫጫታውን በከፍተኛ ሁኔታ ይቀንሳል እና ሊበዘበዙ በሚችሉ አደጋዎች ላይ ማረምን ያተኩራል።
- አውዳዊ ግንዛቤ። Xygeni ከብዙ የምክር ምንጮች እና የውጤት አሰጣጥ ስርዓቶች በአንድ ጊዜ በመሳብ፣ አንድ መጠን ለሁሉም የሚስማማ የክብደት ነጥብ ከመተግበር ይልቅ ከድርጅትዎ የተለየ አካባቢ ጋር ይጣጣማል።
- ቀጣይነት ያለው ክትትል እና የእውነተኛ ጊዜ ማንቂያዎች። አዳዲስ የCVEዎች እና አዳዲስ የEPSS ውጤቶች ያለማቋረጥ ይታተማሉ። Xygeni ያለማቋረጥ ይከታተላል፣ ስለዚህ ትላንትና ዝቅተኛ ቅድሚያ የሚሰጠው እና ዛሬ በንቃት ጥቅም ላይ የዋለ ተጋላጭነት ሳይስተዋል አይሄድም።
ውጤቱ: ከአዳዲስ CVEዎች ውስጥ ከአንድ ሶስተኛ በላይ የሚሆኑት ከፍተኛ ወይም ወሳኝ ተብለው ምልክት የተደረገባቸው ሲሆኑ፣ እና በየዓመቱ የNVD ማበልጸጊያ ወደ ኋላ ቀርቷል፣ እያንዳንዱን ግኝት በእጅ መመርመር ተጨባጭ አይደለም። Xygeni ቡድንዎ በአካባቢዎ ውስጥ ከባድ እና በእውነት ጥቅም ላይ ሊውል በሚችል አነስተኛ ክፍልፋይ ላይ እንዲያተኩር ይረዳል።
አንድ ማሳያ ይጠይቁ or ነፃ ይጀምሩ Xygeni የCVE ውጤትን ወደ ቅድሚያ የሚሰጠው እና ተግባራዊ ሊሆን የሚችል የተጋላጭነት አስተዳደር ስትራቴጂ እንዴት እንደሚለውጠው ለማየት።

ተደጋጋሚ ጥያቄዎች
በCVE፣ CVSS እና NVD መካከል ያለው ልዩነት ምንድን ነው?
CVE ለአንድ የተወሰነ ተጋላጭነት ልዩ መለያ ነው። CVSS (የጋራ ተጋላጭነት ነጥብ አሰጣጥ ስርዓት) የተጋላጭነትን ክብደት ከ0 እስከ 10 ለመገምገም የሚያገለግል የውጤት ማዕቀፍ ነው። NVD (ብሔራዊ የተጋላጭነት መረጃ ቋት) በNIST የሚጠበቅ ማከማቻ ሲሆን እያንዳንዱን CVE በCVSS ነጥቡ፣ መግለጫዎቹ እና የማስተካከያ ማጣቀሻዎቹ ያበለጽጋል።
EPSS ምንድን ነው፣ እና ከ CVSS እንዴት ይለያል?
EPSS (Exploit Prediction Scoring System) በእውነተኛው ዓለም የብዝበዛ መረጃ ላይ በመመስረት በሚቀጥሉት 30 ቀናት ውስጥ ተጋላጭነት ጥቅም ላይ የሚውልበትን ዕድል ይገምታል። CVSS እምቅ አቅምን ይለካል። ጭከናው ጥቅም ላይ ከዋለ፤ EPSS ይለካል ዕድል የብዝበዛ። ሁለቱንም አንድ ላይ መጠቀም ከሁለቱም ብቻ ይልቅ በጣም ትክክለኛ የሆነ የቅድሚያ ምልክት ይሰጣል።
ለምን ከፍተኛ አይደለም የሲቪኤስኤስ (CVSS) ተጋላጭነትን ቅድሚያ ለመስጠት በቂ ውጤት ያስመዘገበ ነው?
የሲቪኤስኤስ ውጤት የቲዎሬቲካል ክብደትን ያንፀባርቃል፣ የእውነተኛውን ዓለም ስጋት አይደለም። በተወሰነ የኮድ ቤዝዎ ውስጥ የማይደረስበት ወይም ምንም አይነት ንቁ ብዝበዛ የሌለው “ወሳኝ” 9.8-ነጥብ ያለው ተጋላጭነት አጥቂዎች በአሁኑ ጊዜ በንቃት እየተጠቀሙበት ካለው “መካከለኛ” ተጋላጭነት ያነሰ ቅድሚያ ሊሰጠው ይችላል። ለዚህም ነው የሲቪኤስኤስን ከEPSS እና ተደራሽነት ትንተና ጋር ማጣመር አስፈላጊ የሆነው።
በየዓመቱ ስንት CVEዎች ይታተማሉ?
የCVE መጠን በየዓመቱ በተከታታይ እያደገ ሲሆን በየዓመቱ በአስር ሺዎች የሚቆጠሩ አዳዲስ ተጋላጭነቶች ይገለጣሉ። ይህንን ስፋት ከግምት ውስጥ በማስገባት፣ በእጅ የሚደረግ መለያየት ለአብዛኛዎቹ ድርጅቶች ተጨባጭ አይደለም፣ ለዚህም ነው አውቶማቲክ፣ አውድ-ተኮር ቅድሚያ መስጠት (CVSS + EPSS + ተደራሽ መሆን) አስፈላጊ የሆነው።
CVE-2021-44228 (Log4Shell) ምንድን ነው፣ እና ለምን እንደ ምሳሌ ጥቅም ላይ ይውላል?
Log4Shell በApache Log4j 2 ውስጥ ወሳኝ የርቀት ኮድ አፈፃፀም ተጋላጭነት ሲሆን በCVSS ላይ 10.0 (ከፍተኛው) አስመዝግቧል። በአውታረ መረብ ላይ የተመሰረተ የብዝበዛ አጠቃቀምን፣ ምንም አይነት መብቶችን የማያስፈልግ እና የተጠቃሚ መስተጋብርን የማያጣምር በመሆኑ እንደ የማስተማሪያ ምሳሌ በስፋት ጥቅም ላይ ይውላል፣ ይህም በCVSS ማዕቀፍ ስር "ወሳኝ" ምን እንደሚመስል በትክክል ያሳያል።
