






የSQL መርፌ ተጋላጭነት አሁንም በድር መተግበሪያዎች ውስጥ በጣም የተለመዱ እና አደገኛ ከሆኑ ጉድለቶች አንዱ ነው፣ ለመጀመሪያ ጊዜ ከተመዘገበ ከአስርተ ዓመታት በኋላም ቢሆን። አጥቂዎች ተንኮል አዘል SQL ወደ መጠይቅ ውስጥ ያስገባሉ እና የውሂብ ጎታው እንደ ገንቢ እንደጻፈው ያስፈጽመዋል። ያለ መብት። SAST የSQL መርፌ ተጋላጭነትን ለመለየት የሚያስችል መሳሪያ፣ ያ ጉድለት ማንም ሰው እስኪያገኘው ድረስ ለዓመታት በኮድቤዝ ውስጥ ሊቀመጥ ይችላል፣ ብዙውን ጊዜ አንድ አጥቂ መጀመሪያ ስለሚያገኘው።
ይህ መመሪያ የSQL መርፌ ተጋላጭነቶች እንዴት እንደሚከሰቱ፣ የSQL መርፌ ተጋላጭነት መከላከል አሁንም አውቶማቲክ መሳሪያዎችን እና ደህንነቱ የተጠበቀ የኮድ ዲሲፕሊን ለምን እንደሚያስፈልገው እና እንዴት SAST መሣሪያው ከመጀመሪያው የኮድ መስመር ወደዚያ ምስል ይጣጣማል።
የSQL መርፌ ተጋላጭነት ምንድን ነው?
የSQL መርፌ ተጋላጭነት የሚከሰተው የተጠቃሚ ግብዓት እንደ ውሂብ ከመያዝ ይልቅ በቀጥታ ወደ የውሂብ ጎታ መጠይቅ ሲገባ ነው። login የተጠቃሚ ስም እና የይለፍ ቃል በቀጥታ ወደ SQL ሕብረቁምፊ በማጣመር ጥያቄውን የሚገነባ ቅጽ። የሚገባ አጥቂ admin' OR '1'='1 የተጠቃሚ ስሙ የጥያቄውን አመክንዮ ራሱ ሲቀይር እና የውሂብ ጎታው እውነተኛው የይለፍ ቃል ምንም ይሁን ምን ተዛማጅነት ሲመልስ። ያ ነጠላ ያልታመለጠ ግብዓት ማረጋገጫን ሙሉ በሙሉ ያልፋል።
ይህ በትክክል የስህተት ክፍል ነው ሀ SAST ለSQL መርፌ ተጋላጭነት ማወቂያ መሳሪያ የተገነባው ለመያዝ ነው፡ ወደ መጠይቅ የሚፈስ ያልተጸዳ ግብዓት፣ ወደ መረጃ ቋት ከመድረሱ በፊት በምንጭ ኮዱ ውስጥ ይታያል።
ለምን ሀ SAST የSQL መርፌ ተጋላጭነት ለይቶ ማወቅ መሳሪያ?
A የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራ (SAST) መሳሪያው ወደ ምርት ከመድረሱ በፊት ወደ SQL መርፌ የሚያመራውን ያልተጸዳ ግብዓት ጨምሮ ደህንነታቸው ያልተጠበቀ ቅጦችን ለማግኘት የምንጭ ኮድን ይቃኛል። ያ ጊዜ የSQL መርፌ ተጋላጭነትን መከላከልን ከSQL መርፌ ክስተት ምላሽ የሚለየው ነው።
የመጠቀም ጥቅሞች ሀ SAST የSQL መርፌ ተጋላጭነትን ለመከላከል የሚያስችል መሳሪያ
- ቀደም ብሎ ማወቅ: ግኝቶቹ የሚታዩት አፕሊኬሽኑ እየተገነባ እያለ ነው፣ ከተላከ በኋላ አይደለም።
- ዝርዝር ማስተካከያ፦ እንደ ፓራሜትሪድድ መጠይቆች ያሉ ጥገናዎችን በተመለከተ ተግባራዊ መመሪያ፣ ምልክት የተደረገበት የመስመር ቁጥር ብቻ ሳይሆን።
- CI/CD ማስተባበር: ተጋላጭነቶች ይያዛሉ commit ወይም ይገንቡ፣ ገንቢዎች አስቀድመው በሚጠቀሙበት የስራ ፍሰት ውስጥ።
- ዝቅተኛ የውሸት ፖዘቲቭ መጠን: እውነተኛ የSQL መርፌ ግኝቶችን በጫጫታ ውስጥ የሚቀብር መሳሪያ ችላ ይባላል።cisአዮን የሚጠብቀው ነገር ነው SAST ለ SQL መርፌ ተጋላጭነት ለይቶ ማወቅ መሳሪያ በየቀኑ ጠቃሚ ነው።
የSQL መርፌ ጥቃቶች እውነተኛ ዓለም ምሳሌዎች
የSQL ኢንጀክሽን በመዝገብ ላይ ካሉት ትላልቅ የውሂብ ጥሰቶች መካከል አንዳንዶቹን አስከትሏል፣ እና ዛሬም ድረስ ጉዳት እያደረሰ ነው። ከዚህ በታች ከቅርብ ጊዜ ጀምሮ እስከ ጥንታዊ ድረስ የሚታወቁ ምሳሌዎች አሉ፡
- ሜታቤዝ (2026)፦ አጥቂዎች በትንታኔ መድረክ ላይ የሜታቤዝ የይለፍ ቃል ዳግም ማስጀመሪያ የመጨረሻ ነጥብ ላይ የSQL መርፌ ጉድለትን ተጠቅመው በአንድ ያልተረጋገጠ ጥያቄ ሙሉ የአስተዳዳሪ መዳረሻ አግኝተዋል። ጥሰቱ ከመድረኩ ጋር በተገናኙ የተጋለጡ የውሂብ ጎታ ማረጋገጫዎች አማካኝነት ቢያንስ አምስት የታችኛው ኩባንያዎች ላይ ደርሷል።
- ቢዮንድትራስት እና የአሜሪካ ግምጃ ቤት (2025)፦ በPostgreSQL ውስጥ የSQL መርፌ ጉድለት፣ እንደ CVE-2025-1094 ክትትል የተደረገበት፣ የBeyondTrust የርቀት ድጋፍ መድረክን ለመጣስ ጥቅም ላይ ውሏል። የጥቃት ሰንሰለቱ ወደ አሜሪካ የግምጃ ቤት ዲፓርትመንት ደርሷል፣ ይህም በስፋት ጥቅም ላይ በሚውል የውሂብ ጎታ በይነገጽ ውስጥ ያለ አንድ ያልተጸዳ ግብዓት ወደ መንግስት ደረጃ ክስተት እንዴት ሊገባ እንደሚችል ያሳያል።
- ቶክቶክ (2015)፦ የSQL መርፌ ጥቃት የፋይናንስ መረጃን ጨምሮ ወደ 157,000 የሚጠጉ ደንበኞች የግል መረጃቸውን አጋልጧል፣ ይህም ከፍተኛ ቅጣት እና ዘላቂ የዝና ጉዳት አስከትሏል።
- ያሁ (2014): አጥቂዎች ከ500 ሚሊዮን በላይ የተጠቃሚ መዝገቦችን ለመስረቅ የSQL መርፌን ተጠቅመዋል፣ ይህም በወቅቱ በታሪክ ውስጥ ከታዩት ትላልቅ ጥሰቶች አንዱ ነው።
- ያሁ! ቮይስ (2012)፦ የተለየ የSQL መርፌ ጥቃት ወደ 500,000 የሚጠጉ የኢሜይል አድራሻዎችን እና የይለፍ ቃሎችን አወጣ፣ ይህም በመረጃ ቋት ጥበቃ ላይ ክፍተቶችን አጋልጧል።
- ሶኒ ፒክቸርስ / PlayStation Network (2011)፦ የSQL ኢንጀክሽን አጥቂዎች ወደ 77 ሚሊዮን የሚጠጉ የ PlayStation ኔትወርክ አካውንቶችን እንዲያገኙ አስችሏቸዋል፣ የደረሰው ጉዳት ደግሞ ወደ 170 ሚሊዮን ዶላር እንደሚደርስ ተገምቷል።
- የሃርትላንድ የክፍያ ስርዓቶች (2008)፦ የSQL ኢንጀክሽን በዘመኑ ከታዩት ትላልቅ ጥሰቶች በአንዱ ወደ 130 ሚሊዮን የሚጠጉ የክሬዲት እና የዴቢት ካርድ ቁጥሮችን አጋልጧል።
ለሁለት አስርት ዓመታት ያህል የነበረው ንድፍ ተመሳሳይ ነው፡ አንድ ያልጸዳ ግብዓት፣ አንድ ጥያቄ እና ከኋላው ያለው አጠቃላይ የውሂብ ስብስብ ተደራሽ ይሆናል። ለዚህም ነው የSQL መርፌ ተጋላጭነት መከላከል በልማት ውስጥ መገንባት ያለበት፣ ከተሰማራ በኋላ መቆለፍ የለበትም። SQL መርፌ ከጎኑ ይገኛል። ድርጣቢያ ጣቢያ ስክሪፕት እንደ መርፌ-ክፍል ተጋላጭነቶች አንዱ SAST መሣሪያው እንደ አንድ ሀሳብ ሳይሆን በነባሪነት መያዝ አለበት።

የSQL መርፌ ተጋላጭነት መከላከል፡ ምርጥ ልምዶች
የSQL መርፌን መከላከል ደህንነቱ የተጠበቀ የኮድ አሠራሮችን እና አውቶማቲክ መሳሪያዎችን ጥምረት ይጠይቃል። እነዚህ አምስት ልምዶች የማንኛውም የSQL መርፌ ተጋላጭነት መከላከያ ስትራቴጂ ዋና አካል ይሆናሉ፡
- ፓራሜትሪ የተደረገባቸውን መጠይቆች ይጠቀሙ። የተጠቃሚ ግብዓት ሁልጊዜ እንደ ውሂብ እንጂ እንደ ተፈጻሚ ኮድ ተደርጎ እንዲታይ ተለዋዋጭ SQLን በፓራሜትሪድ ...
WHERE username = ? AND password = ?) በአጥቂ ግቤት እንደገና ሊተረጎም የሚችለው በተጣመረ ሕብረቁምፊ እንዴት ነው። - ግብዓቶችን ያረጋግጡ። ከሚጠበቀው ቅርጸት ጋር የማይዛመዱ ግብዓቶችን ውድቅ ያድርጉ፣ እና እንደ ያልተሸሹ ነጠላ ጥቅሶች ወይም ሴሚኮሎን ያሉ በመርፌ ሙከራዎች ውስጥ በብዛት ጥቅም ላይ የሚውሉ ገጸ-ባህሪያትን ይመልከቱ።
- ልዩ ቁምፊዎችን ማምለጥ። ፓራሜትሪ የተደረገላቸው ጥያቄዎች አማራጭ በማይሆኑበት ጊዜ፣ አጥቂዎች የሚተማመኑባቸውን ገፀ-ባህሪያትን ማምለጥ ያጠፋቸዋል። ይህንን እንደ ዋና መከላከያ ሳይሆን እንደ መውደቅ ተመልከተው።
- የውሂብ ጎታ ፈቃዶችን ይገድቡ። መተግበሪያዎ የሚጠቀምበት መለያ በትክክል የሚያስፈልገውን ውሂብ እና አሠራር ብቻ እንዲደርስ ዝቅተኛውን መብት ይተግብሩ። የተበላሸ ጥያቄ በተገደበ መለያ ላይ ብዙም ጉዳት አያስከትልም።
- A SAST መሣሪያ. የSQL መርፌ ተጋላጭነት ማወቂያን በራስ-ሰር በ SAST የምንጭ ኮድን ያለማቋረጥ የሚቃኝ እና ያልተጸዱ ጥያቄዎችን ከመድረሳቸው በፊት የሚጠቁም መሳሪያ pull request, ምርት ይቅርና።
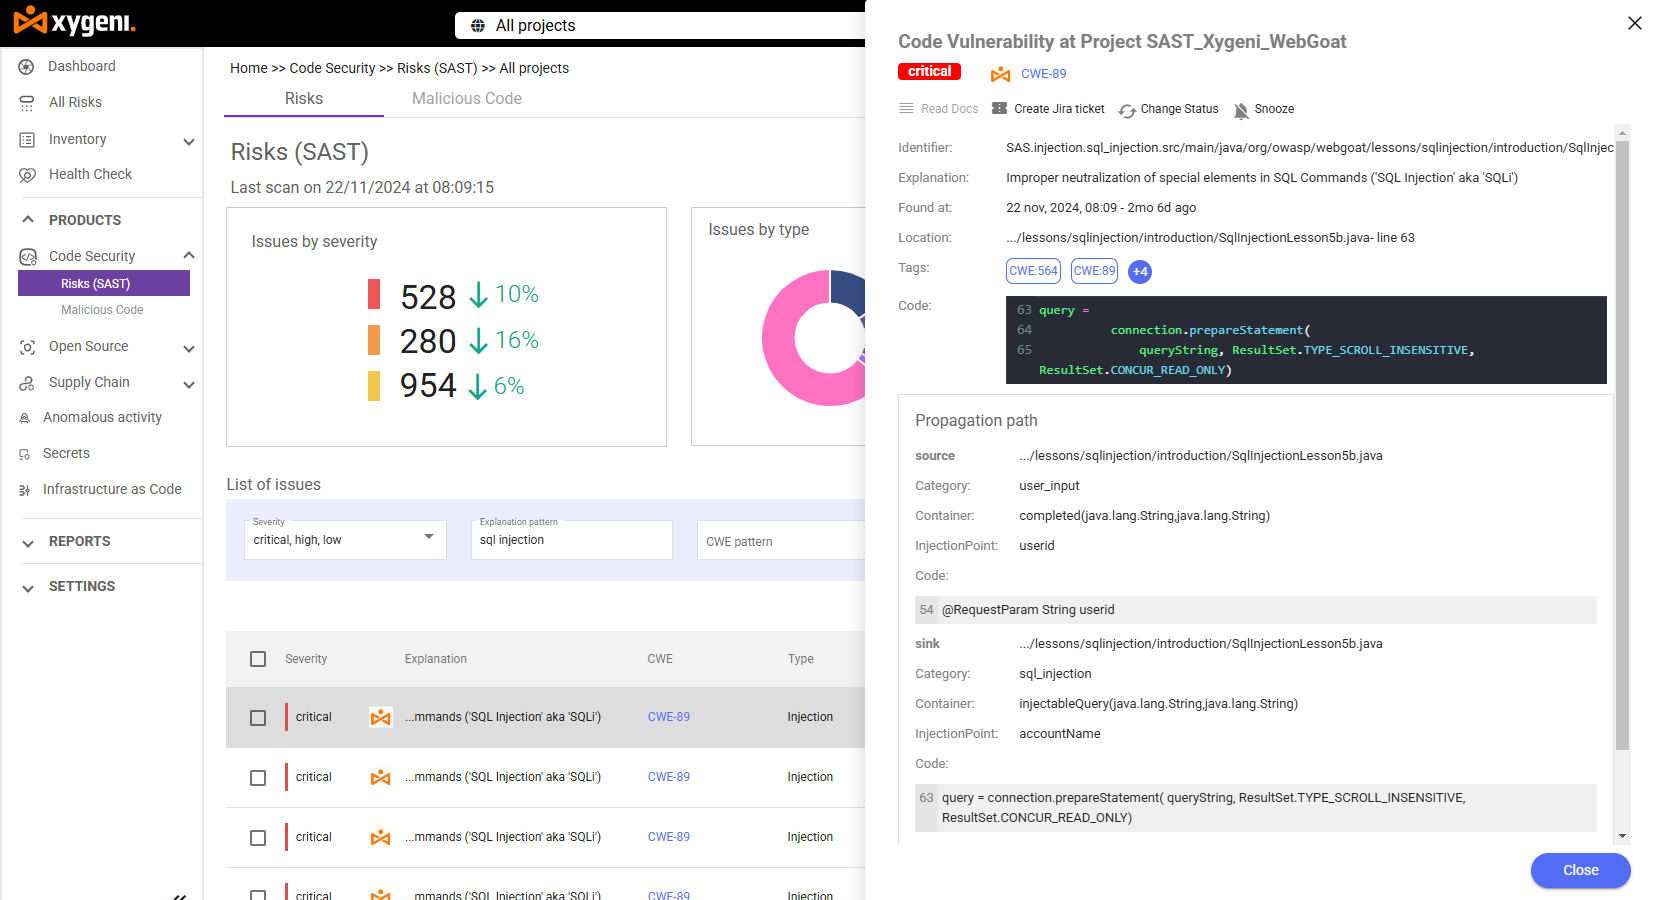
እንዴት Xygeni-SAST የSQL መርፌ ተጋላጭነቶችን ይከላከላል
ዢጄኒ-SAST ጥልቅ የማይንቀሳቀስ ትንተናን ከዝቅተኛ የውሸት ፖዘቲቭ መጠን ጋር ያጣምራል፣ ስለዚህ የSQL መርፌ ተጋላጭነትን መከላከል ወጪን አይጠይቅም ንቁ ድካም።
- የላቀ የጥያቄ ትንተና: ያልተጸዳዱ ግቤቶችን ጨምሮ ደህንነታቸው ያልተጠበቀ የSQL መጠይቅ ቅጦችን ይለያል፣ እና እንደ ፓራሜትሪድድድ መጠይቆች ወይም የግቤት ማረጋገጫ ያሉ መከላከያዎችን ይጠቁማል።
- የተረጋገጠ የምርመራ ትክክለኛነት: በ OWASP ቤንችማርክ፣ ኢንዱስትሪው ውስጥ standard የመተግበሪያ ደህንነት ሙከራ መሳሪያዎችን ለመገምገም፣ Xygeni-SAST ለ SQL ኢንጀክሽን 100% እውነተኛ አዎንታዊ ተመን (CWE-89) አስመዝግቧል፣ ይህም ማለት በመለኪያው ውስጥ ምንም የታወቁ የ SQL ኢንጀክሽን ሙከራ ጉዳዮችን አላመለጠም ማለት ነው።
- የAI ራስ-ሰር ጥገና: እንደ SQL injection እና cross-site scripting ያሉ ችግሮችን በገንቢ-ዝግጁ ጥገናዎች ወዲያውኑ ያስተካክላል፣ ያመነጫል pull requests ከቋንቋ ምርጥ ልምዶች ጋር የተጣጣሙ ደህንነቱ የተጠበቀ የኮድ ጥቆማዎችን በመጠቀም።
- እንከን CI/CD ማስተባበር: በልማትዎ ውስጥ በእውነተኛ ጊዜ ይሰራል pipelineከመተግበሩ በፊት የSQL መርፌ ተጋላጭነቶችን ከመያዝ ይልቅ በኋላ ላይ።
- የIDE ውህደት፦ ጥያቄውን ሲጽፉ በቀጥታ በአርታዒዎ ውስጥ የችግሮችን ዝርዝሮች፣ ክብደት እና የማስተካከያ መመሪያን ይመልከቱ፣ ከእርስዎ በኋላ ሳይሆን commit ነው.

በየጥ
የ SQL መርፌን ለመከላከል በጣም ጥሩው መንገድ ምንድነው?
በጣም ጠንካራው የSQL መርፌ ተጋላጭነት መከላከያ በኮድዎ ውስጥ ያሉትን ፓራሜትሪ የተደረገባቸውን ጥያቄዎች ከ SAST ያልተጸዱ የግቤት ቅጦችን ያለማቋረጥ የሚቃኝ መሣሪያ። በእጅ የሚሰራ የኮድ ግምገማ ብቻውን በዘመናዊው ፍጥነት በጣም ብዙ ነገር ያመልጣል pipelineየመርከብ ኮድ።
ሀ SAST መሣሪያው ደህንነቱ የተጠበቀ የኮድ አሠራሮችን ሙሉ በሙሉ ይተካዋል?
ቁጥር ሀ SAST የSQL መርፌ ተጋላጭነት ማወቂያ መሳሪያ በኮዱ ውስጥ ያለውን ይይዛል፣ ነገር ግን ፓራሜትሪ የተደረገላቸው መጠይቆች፣ የግብዓት ማረጋገጫ እና ዝቅተኛ መብት ያላቸው የውሂብ ጎታ ፈቃዶች በመጀመሪያ ደረጃ ደህንነታቸው ያልተጠበቀ ቅጦች ምን ያህል ጊዜ እንደሚጻፉ ይቀንሳሉ። ሁለቱም አብረው ይሰራሉ።
ጥገናው በደንብ የሚታወቅ ከሆነ የSQL መርፌ ጥሰቶች አሁንም ለምን ይከሰታሉ?
ፓራሜትራዊ ጥያቄዎች የሚከተሉት ናቸው standard ለዓመታት ያስተካክሉ፣ ነገር ግን አሁን ያሉት የኮድ ቤዞች ጥሰት ጉዳዩን እስኪያስገድድ ድረስ እንደገና የማይመለሱ የቆዩ ጥያቄዎችን ያከማቻሉ። SAST ቅኝት በእያንዳንዱ ላይ ያልተጸዱ ጥያቄዎችን በመጠቆም ያንን ክፍተት ይዘጋዋል commit፣ በየጊዜው በሚደረግ ኦዲት ወቅት ብቻ አይደለም።
ዝቅተኛ የውሸት ፖዘቲቭ መጠን በተለይ ለ SQL መርፌ ለይቶ ማወቅ አስፈላጊ ነው?
አዎ። ረጅም የውሸት አወንታዊ ዝርዝር ውስጥ የሚጠፉ የSQL መርፌ ግኝቶች ወደ ምርት የሚደርሱ ናቸው። SAST ዝቅተኛ የውሸት ፖዘቲቭ ፍጥነት ያለው መሳሪያ የSQL መርፌ ተጋላጭነትን መከላከል ከአቅም በላይ ከመሆን ይልቅ ተግባራዊ እንዲሆን ያደርገዋል።
አፕሊኬሽኖችዎን በ Xygeni ይጠብቁ-SAST
የSQL መርፌ ተጋላጭነቶችን መከላከል የሚቻለው በቀኝ በኩል ነው SAST መሳሪያ እና ትክክለኛዎቹ ልምዶች በቦታው። የ Xygeni- ነፃ ሙከራ ይጀምሩSAST ዛሬ፣ ወይም ከጎኑ እንዴት እንደሚስማማ ያስሱ SCA ና open source security ሙሉ የXygeni መድረክ ላይ። ማሳያ አሳይ or የምርት ጉብኝት ይውሰዱ በራስዎ ኮድ ለማየት።
