






የሶፍትዌር ልማት ፈጣን እና በክፍት ምንጭ ላይ የበለጠ ጥገኛ እየሆነ ሲሄድ፣ ተጋላጭነትን በማስተዳደር በኩል የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌር አሁን ቅድሚያ የሚሰጠው ጉዳይ ነው። ሆኖም ግን፣ የኮድ ቤዝዎን መጠበቅ ማለት ከመሰረታዊ ኦዲቶች በላይ መሄድ ማለት ነው። ዘመናዊ የሶስተኛ ወገን የአደጋ አስተዳደር መድረክ በጥልቀት ወደ ውስጥ መግባት አለበት pipelineዎች፣ ጥገኝነቶችዎ እና የሩጫ ጊዜ ንብረቶችዎ። ስለዚህ፣ ቡድኖች ጊዜ ያለፈባቸውን እየተተኩ ነው። የሶስተኛ ወገን ሻጭ የአደጋ አስተዳደር ሶፍትዌር በገንቢ ፍጥነት የሚሰሩ መሳሪያዎች። በዚህ አውድ፣ የሶስተኛ ወገን እና የአቅራቢ የአደጋ አስተዳደር ሶፍትዌር ተንኮል አዘል ዌርን፣ ጊዜ ያለፈባቸው ፓኬጆችን፣ የፈቃድ ግጭቶችን እና ደህንነቱ ያልተጠበቀ ውቅርን በራስ-ሰር እና ያለማቋረጥ እንዲያገኙ ሊያግዝዎት ይገባል።
መግቢያ፡ የሶስተኛ ወገን ስጋት ከአሁን በኋላ ስለ ሻጮች ብቻ አይደለም
አብዛኛዎቹ የሻጭ አደጋ መሳሪያዎች የሚያተኩሩት በግዥ ላይ ነው፣ አይደለም pipelineዎች. ሶፍትዌሩን ማን እንደሸጠው ይነግርዎታል፣ በመተግበሪያዎ ውስጥ በትክክል ምን እንደሚሰራ አይደለም። ይህ በእንዲህ እንዳለ ገንቢዎች በየቀኑ የሶስተኛ ወገን ክፍሎችን ማስመጣት፣ እንደገና መጠቀም እና ማሰማራት ይቀጥላሉ።
ከሕዝብ መዝገቦች ጥገኝነት ያላቸውን ሰዎች ትሰበስባለህ፣ የጎደሉ ጥገና ባለሙያዎች ባሉባቸው ፓኬጆች ላይ ትተማመናለህ፣ እና ማንም ሰው እስካሁን ያልተቃኘውን የዶከር ምስሎችን ታሰማራለህ። የሕግ እና የተገዢነት ቡድኖች እነዚህን ሶስተኛ ወገኖች አይገመግሙም። ገንቢዎች በቀጥታ ወደ ምርት ያዋህዷቸዋል።
ስለዚህ፣ አዲስ ስትራቴጂ ያስፈልግዎታል። በDevOps ውስጥ የሶስተኛ ወገን አደጋን ለማስተዳደር፣ እውነተኛ ኮድን መቃኘት፣ አካላት እንዴት እንደሚሰሩ መከታተል እና በእርስዎ ቁልል ውስጥ የእምነት ፖሊሲዎችን መተግበር አለብዎት። አደጋው የሚኖረው በአቅራቢ ውል ውስጥ ሳይሆን በእርስዎ ማከማቻ ውስጥ ነው።
2. የሶስተኛ ወገን ሻጭ የአደጋ አስተዳደር ሶፍትዌር በኮድዎ ውስጥ ያለውን ማየት የማይችለው ለምንድን ነው?
በባህላዊ መልኩ፣ የሶስተኛ ወገን አደጋ ማለት የሻጭ አደጋ ማለት ነው። መጠይቅ ይልካሉ፣ የምስክር ወረቀቶችን ያረጋግጡ፣ ምናልባት ፈጣን ኦዲት ያደርጉ እና ይቀጥሉ። ሆኖም፣ ሶፍትዌሩ ከእንግዲህ በዚያ መንገድ አይሰራም።
ዛሬ፣ የእርስዎ የኮድቤዝ ፓኬጆችን ከሚከተሉት ውስጥ ይሳባል ጥዋት, ፒ ፒ አይ, Maven, Docker ማዕከልእና ሌሎችም። እነዚህ እርስዎ የሚያዋዋሏቸው ሻጮች አይደሉም፣ የማያውቁዋቸው አስተዋጽዖ አበርካቾች ናቸው። አንዳንዶቹ ወሳኝ ጥገኞችን ይይዛሉ፣ ሌሎች ደግሞ ኮዳቸውን ለዓመታት አላዘመኑም። እና አልፎ አልፎ፣ አንድ ሰው እንደ ጠቃሚ ሞጁል ተደብቆ ማልዌር ይሰቅላል።
በዚህም ምክንያት፣ እነዚህ “የማይታዩ አቅራቢዎች” እያደገ የመጣ የጥቃት ገጽታን ይወክላሉ። የሚከተሉትን ሊያስተዋውቁ ይችላሉ፡
- ወሳኝ ተጋላጭነቶች
- ተኳሃኝ ያልሆኑ ወይም አደገኛ ፈቃዶች (GPL፣ AGPL፣ SSPL…)
- ምንም የወደፊት ዝማኔዎች ሳይኖሩባቸው የተተዉ ፓኬጆች
- ትሮጃን የተባሉ ጥገኝነቶች ወይም የተደበቁ የክፍያ ጭነቶች
በዚህ መሠረት፣ በባህላዊ የሶስተኛ ወገን አቅራቢ የአደጋ አስተዳደር ሶፍትዌር ላይ ብቻ መተማመን ቀድሞውኑ በእርስዎ ውስጥ ከተቀመጡ ስጋቶች አይጠብቅዎትም። pipelineየሶስተኛ ወገን የአደጋ ስትራቴጂዎ የክፍል ደረጃ ቅኝትን የማያካትት ከሆነ፣ ዓይነ ስውር ቦታን ክፍት እያደረጉ ነው።
በተጨማሪም, ተገዢነት ማዕቀፎች እንደ DORA እና NIS2 ያሉ የሶስተኛ ወገን አገልግሎቶችን እርስዎ በሚያስተዳድሩበት መንገድ የሶስተኛ ወገን ኮድን እንዲያስተዳድሩ ይጠብቃሉ። ይህም የፈቃድ አስተዳደርን፣ የሶፍትዌር አመጣጥን እና ንቁ የተጋላጭነት ቅነሳን ያካትታል።
የሶስተኛ ወገን የአደጋ አስተዳደር መድረክ ችሎታዎች በእርግጥ ምን ያህል አስፈላጊ ናቸው
የሶስተኛ ወገን የአደጋ አስተዳደር መሣሪያዎ ሻጮችን ብቻ የሚከታተል ከሆነ፣ እውነተኛውን ችግር ይጎድለዋል። ገንቢዎች አሁን ከመቼውም ጊዜ በበለጠ ያልተጣራ ኮድ ከፓኬጆች፣ ኮንቴይነሮች፣ ስክሪፕቶች እና CI/CD ተሰኪዎች። ስለዚህ፣ የሚልኩት ሶፍትዌር ብዙውን ጊዜ ያልገነቡት፣ ያልገመገሙት ወይም ያላረጋገጡት በመቶዎች የሚቆጠሩ የሶስተኛ ወገን ክፍሎችን ይይዛል።
ይህንን አደጋ በአግባቡ ለማስተዳደር፣ ዘመናዊ የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌር አዲስ ማሟላት አለበት standard እና፣ ትክክለኛዎቹ አደጋዎች በሚኖሩበት ደረጃ ላይ መስራት አለበት፡ በኮድ ቤዝዎ እና pipelines.
በተለይም፣ ትክክለኛው መፍትሔ ምን ማቅረብ እንዳለበት እነሆ፡
SBOMበሶስተኛ ወገን የአደጋ አስተዳደር መድረክ ውስጥ ታይነት እና
ማየት የማትችለውን ነገር ደህንነት መጠበቅ አትችልም። መድረክህ ሁሉንም የሶስተኛ ወገን አካላት መለየት አለበት፣ ይህም የሽግግር ጥገኝነቶችን እና የስርዓት ደረጃ ፓኬጆችን ጨምሮ። የተሟላ እና ቀጣይነት ያለው የዘመነ የሶፍትዌር ቁሳቁሶች ቢል (SBOM) ከአሁን በኋላ አማራጭ አይደለም፣ እንደ DORA፣ NIS2 እና Executive Order 14028 ባሉ ማዕቀፎች የሚፈለግ ነው።
የፈቃድ ስጋት መለየት እና አስተዳደር
የፈቃድ ጥሰቶች ክሶችን ሊያስከትሉ ወይም አጠቃላይ ክምርዎን ክፍት ምንጭ እንዲያደርጉ ሊያስገድዱዎት ይችላሉ። መሳሪያዎችዎ የሚከተሉትን ማድረግ አለባቸው፡ ከፍተኛ አደጋ ያላቸውን ፈቃዶችን ያግኙ (እንደ AGPL ወይም SSPL ያሉ)፣ ብጁ መመሪያዎችን ተግባራዊ ማድረግ፣ እና የማይታወቁ ወይም እርስ በርስ የሚጋጩ የፈቃድ አይነቶች ምርት ላይ ከመድረሳቸው በፊት መያዝ።
የጥገና እና የእርጅና ማንቂያዎች
ጊዜ ያለፈባቸው ቤተ-መጻሕፍት ብዙውን ጊዜ ተጋላጭ ናቸው፣ ያልተስተካከሉ እና ጥገና የሌላቸው ናቸው። አንድ አካል ለዓመታት ካልተዘመነ ወይም አስተናጋጁ ሲጠፋ የእርስዎ መድረክ ማሳወቅ አለበት። ይህ የቴክኒክ ዕዳ ወደ ደህንነት ዕዳ እንዳይለወጥ ይከላከላል።
በእውነተኛ ጊዜ የማልዌር እና የአቅርቦት ሰንሰለት ስጋት መለየት
ተንኮል አዘል ፓኬጆች የኦዲት ግምገማዎችን አይጠብቁም። እነሱ እንዲዋሃዱ እና በጸጥታ እንዲነቃቁ የተነደፉ ናቸው። ለዚህም ነው የአደጋ አስተዳደር መድረክዎ ማንኛውም ነገር ከአካባቢዎ ከመድረሱ በፊት ትሮጃኖችን፣ የኋላ በሮችን፣ የፊደል አጻጻፍ ስህተቶችን እና አጠራጣሪ ስክሪፕቶችን በእውነተኛ ጊዜ መቃኘት ማካተት ያለበት።
አብሮገነብ ተደራሽነት እና ቅድሚያ መስጠት
500 የማይበገሩ ተጋላጭነቶች ያሏቸው ገንቢዎችን ማጥለቅለቅ ደህንነትን አያሻሽልም። በምትኩ፣ ጫጫታ ይፈጥራል፣ እርምጃን ያዘገያል እና ጊዜን ያባክናል። ስለዚህ፣ ጠቃሚ መድረክ ከዚህ በላይ መሄድ አለበት። በመተግበሪያዎ ውስጥ በትክክል ሊደረስበት የሚችል እና ሊበዘበዝ የሚችል ነገር ማሳየት አለበት። በተጨማሪም፣ በንግድ ተጽዕኖ ላይ ተመስርተው ጉዳዮችን ቅድሚያ መስጠት እና እውነተኛ አደጋዎችን ሳይደብቅ የንቃት ድካምን መቀነስ አለበት።
Xygeni ለገንቢዎች የሶስተኛ ወገን እና የአቅራቢ የአደጋ አስተዳደር ሶፍትዌር እንዴት እንደሚሰራ
ባህላዊ የአቅራቢ መሳሪያዎች ሶፍትዌርዎን ከእውነተኛ ዓለም ስጋቶች አይከላከሉም። በምትኩ፣ ኮድዎን ውስጥ የሚመለከት፣ ጥገኝነቶችዎን የሚቃኝ እና አደገኛ የሆነውን ነገር ከመቀላቀሉ ወይም ከመሰማራቱ በፊት የሚያግድ የሶስተኛ ወገን የአደጋ አስተዳደር መድረክ ያስፈልግዎታል።
እንዴት እንደሆነ እነሆ ዚጌኒ በገንቢ-መጀመሪያ አቀራረብ በኩል እውነተኛ ጥበቃን ይሰጣል፡
4.1 ግንባታ SBOMዎች ከሙሉ ጥገኛነት ታይነት ጋር
እያንዳንዱ ጠንካራ የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌር የእርስዎን ጥገኝነቶች በእውነተኛ ጊዜ የተሟላ ዝርዝር ማቅረብ አለበት። Xygeni በራስ-ሰር ያመነጫል። SBOMs በሁለቱም በ SPDX እና CycloneDX ቅርጸቶች።
- በቀጥታ፣ በመሸጋገሪያ እና ባልተገለጹ ጥገኝነቶች ላይ ሙሉ ታይነትን ያገኛሉ
- SBOMበእያንዳንዱ ግንባታ ወይም ቅኝት አማካኝነት s ን ማዘመን፣ ይህም ቀጣይነት ያለው ተገዢነትን ያረጋግጣል
- በአቅርቦት ሰንሰለትዎ ላይ እምነት እንዳላቸው ለማረጋገጥ ወደ ውጭ ይላኩ ወይም በማረጋገጫ ወረቀቶች ውስጥ ያስገቡዋቸው
በዚህም ምክንያት፣ ዓይነ ስውር ቦታዎችን ያስወግዳሉ እና የኦዲት ወጪዎችን ይቀንሳሉ።
4.2 በሶስተኛ ወገን እና በአቅራቢዎች የአደጋ አስተዳደር ሶፍትዌር ውስጥ የጥገና አደጋዎችን መለየት
ብዙ መሳሪያዎች ተጋላጭነቶችን ቢዘረዝሩም፣ የትኞቹ ክፍሎች ጊዜ ያለፈባቸው ወይም ከአሁን በኋላ የማይጠበቁ እንደሆኑ የሚያሳዩዎት ጥቂቶች ናቸው። Xygeni ይህንን ያሳያል።
ይህ ምልክት ያደርጋል፦
- ከአንድ አመት በላይ ዝማኔዎች የሌሉባቸው ቤተ-መጻሕፍት
- ምንም ንቁ አስተናጋጆች የሌሏቸው ፕሮጀክቶች
- የሚታወቁ አደጋዎች ያሏቸው ያልተስተካከሉ ክፍሎች
እነዚህ ጸጥ ያሉ አደጋዎች ናቸው። ታይነት ከሌለ ይቀጥላሉ። ሆኖም፣ Xygeni ቀደም ብለው ያጎላቸዋል፣ ስለዚህ ቡድንዎ ተጠያቂ ከመሆኑ በፊት እርምጃ መውሰድ ይችላል።
4.3 የፈቃድ ተገዢነትን በራስ-ሰር ያስፈጽሙ
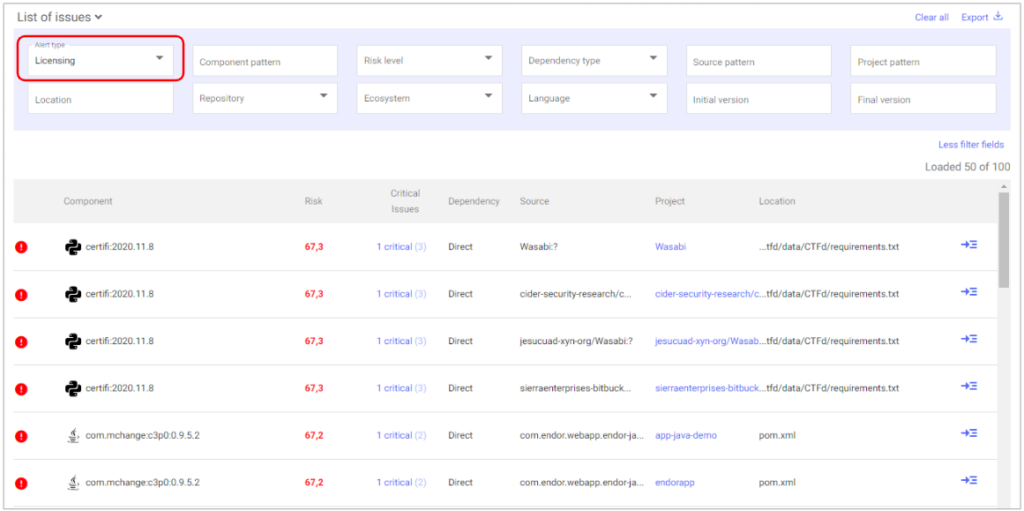
የማንኛውም የሶስተኛ ወገን እና የአቅራቢ የአደጋ አስተዳደር ሶፍትዌር አንድ ወሳኝ ክፍል የፈቃድ አደጋ ታይነት.
ዚጌኒ የእያንዳንዱን ፓኬጅ ፈቃድ ይተነትናል እና ማንቂያዎችን የሚያሳየው በሚከተሉት ጊዜ ነው፦
- አንድ አካል የቅጂ መብት ወይም የAGPL አይነት ፈቃዶችን ያካትታል
- የሚጋጩ ወይም የማይታወቁ ቃላት አሉዎት
- ጥገኝነት የውስጥ OSS ፖሊሲዎን ይጥሳል
በ🚫 አዶ የተለጠፉ ማንቂያዎችን ያያሉ። ጠቅ ማድረግ ትክክለኛውን የፈቃድ፣ የተፅዕኖ ደረጃ እና የተጠቆመ እርምጃ ያሳያል። በዚህ መንገድ፣ የፈቃድ ጥሰቶች ህጋዊ ከመሆናቸው በፊት ይከላከላሉ።
4.4 ማልዌርን በእውነተኛ ጊዜ ፈልጎ ማግኘት እና ማገድ
Standard የሶስተኛ ወገን ሻጭ የአደጋ አስተዳደር ሶፍትዌር ይህንን ሙሉ በሙሉ ያጣል፡ በእርስዎ ጥገኞች ውስጥ ያሉ ተንኮል አዘል ዌር.
Xygeni ከ GitHub፣ OSV እና NVD የመጣውን የስጋት ኢንቴል በመጠቀም የሚታወቁ ማልዌርዎችን ይቃኛል። በተጨማሪም፣ ለመያዝ የባህሪ ቅኝቶችን ያካሂዳል። ዜሮ-ቀን እና ፖሊሞርፊክ ማልዌር ከመስፋፋቱ በፊት።
ተንኮል አዘል ፓኬጆች በ☣️ አዶ ምልክት ይደረግባቸዋል። ስለዚህ፣ ሙሉ ሜታዳታ መገምገም፣ መነሻውን ማየት እና ክፍሉን ወዲያውኑ ማግለል ይችላሉ። ይህ የጥበቃ ደረጃ ለዘመናዊው አስፈላጊ ነው pipelines.
4.5 ማመልከቻዎን በትክክል የሚነካውን ነገር ቅድሚያ ይስጡ
ሁሉም ተጋላጭነቶች እኩል አይደሉም። በባህላዊ መሳሪያዎች፣ ኮድዎን የማይነኩ CVEዎችን በማስተካከል ጊዜዎን ያባክናሉ።
የXygeni የሶስተኛ ወገን የአደጋ አስተዳደር መድረክ የሚከተሉትን በመጠቀም እውነተኛ አደጋዎችን ቅድሚያ ይሰጣል፦
- የተደራሽነት ትንተና: ተጋላጭ ኮድ በእርግጥ ጥቅም ላይ የዋለ መሆኑን ያረጋግጣል
- የEPSS ውጤት: የእውነተኛ ዓለም ብዝበዛ እድልን ይተነብያል
ይህ ጥምረት ጫጫታዎችን ያጣራል እና ቡድንዎ በእውነት አስፈላጊ የሆነውን ነገር በፍጥነት እንዲያስተካክል ያረጋግጣል።
4.6 አደጋዎችን በራስ-ሰር ከPRsዎ ያስተካክሉ
አብዛኛዎቹ የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌሮች እርማትን ለእርስዎ ይተዋል። ነገር ግን Xygeni ከዚህ የበለጠ ይሄዳል።
ችግር ሲያገኝ፣ በራስ-ሰር እንዲያስተካክሉት ይረዳዎታል፦
- ራስ-ሰር ጥገና በጣም አስተማማኝ የሆነውን ስሪት ይመክራል
- ይከፍታል ሀ pull request ከአውድ እና ከለውጥ መዝገብ ጋር
- በጅምላ ብዙ አይነት ማስተካከያዎችን ማድረግ ይችላሉ
ይህ የእጅ ሥራን ሰዓታት ይቆጥባል እና ግምቶችን ከመጠገን ያስወግዳል።
እነዚህ ችሎታዎች አንድ ላይ ሆነው Xygeniን ለገንቢዎች እውነተኛ የሶስተኛ ወገን እና የአቅራቢ የአደጋ አስተዳደር ሶፍትዌር ይለውጧቸዋል፣ ለደንበኞች ተገዢነት ብቻ አይደለም። ማልዌር፣ የፈቃድ ጥሰቶች እና የጥገኝነት መንሸራተት ጉዳት ከማድረሳቸው በፊት ይከላከላሉ።
የሶስተኛ ወገን ሻጭ የአደጋ አስተዳደር ሶፍትዌር ከኮድ-ደረጃ ቁጥጥሮች ጋር ሲነጻጸር
| የባህሪ / የአደጋ አካባቢ | የቆየ የሻጭ አደጋ ሶፍትዌር | የXygeni የሶስተኛ ወገን የአደጋ አስተዳደር መድረክ |
|---|---|---|
| የሕግ እና የግዥ መረጃዎችን ይከታተላል | . አዎ | ✅ አዎ (በኩል SBOM + የፈቃድ ሜታዳታ) |
| የኮድ ጥገኝነቶችን ይተነትናል | ❌ የለም | ✅ አዎ (በእውነተኛ ጊዜ) SCA ጋር SBOM ትውልድ) |
| የተተዉ ወይም ያልተጠበቁ ፓኬጆችን ያገኛል | ❌ የለም | ✅ አዎ (በሜታዳታ + የጥገና ትንተና) |
| አደገኛ ወይም የቅጂ መብት ፈቃዶችን ይለያል | ⚠️ ከፊል (በእጅ የተደረገ ግምገማ) | ✅ አዎ (በራስ-ሰር የፈቃድ አደጋ ማወቂያ) |
| የሚታወቁ እና የማይታወቁ ማልዌሮችን ያግዳል | ❌ የለም | ✅ አዎ (በቅድመ ማስጠንቀቂያ + የባህሪ ቅኝት በኩል) |
| ሊበዘበዙ የሚችሉ ተጋላጭነቶችን ቅድሚያ ይሰጣል | ❌ የለም | ✅ አዎ (ተደራሽነት + የEPSS ውጤት) |
| ማስተካከያ በራስ-ሰር ያመነጫል pull requests | ❌ የለም | ✅ አዎ (ራስ-ሰር መጠገን + የጅምላ PRዎች) |
| ውስጥ ይዋሃዳል CI/CD pipelines | ❌ የለም | ✅ አዎ (ቅድመ-ውህደት፣ ቅድመ-ማሰማራት፣ የምስክርነት በሮች) |
| የDORA / NIS2 የሶስተኛ ወገን መስፈርቶችን ያሟላል | ⚠️ የተወሰነ | ✅ አዎ (ኮድ፣ ፈቃድ እና የመነሻ ሽፋን) |
5. የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌርን በመጠቀም ከDORA እና NIS2 ጋር መጣጣምን መቀጠል
ደህንነት ማለት የእርስዎን ደህንነት መጠበቅ ብቻ አይደለም pipelineዎች፣ እርስዎ እያደረጉት መሆኑን ማረጋገጥም ጭምር ነው። አዳዲስ ደንቦች ከፍ ሲሉ፣ ኩባንያዎች አቅርቦትን ሳያግዱ ተገዢነትን ለማሟላት የሚረዳ የሶስተኛ ወገን የአደጋ አስተዳደር መድረክ ያስፈልጋቸዋል።
ዢጄኒ ይህንን እንዴት እውን እንደሚያደርገው በዝርዝር እንመልከት።
ዶራ እና NIS2፡ ከሶስተኛ ወገን ሻጮች እስከ ክፍት ምንጭ
የ ዲጂታል ኦፕሬሽናል የመቋቋም ህግ (DORA) እና NIS2 መመሪያ ሁለቱም ጥብቅ የሶስተኛ ወገን ቁጥጥርን ይገፋፋሉ። ሆኖም ግን፣ በሻጮች ላይ አያቆሙም። እነዚህ ህጎች በመደብልዎ ውስጥ የሚጠቀሙባቸውን የሶፍትዌር ክፍሎች በተለይም ክፍት ምንጭን በግልጽ ያካትታሉ።
በዚህ መሠረት፣ የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌርዎ የሚከተሉትን ማድረግ አለበት፦
- የOSS ክፍሎችን በእውነተኛ ጊዜ ይከታተሉ
- የሚታወቁ እና የማይታወቁ ስጋቶችን (ተንኮል አዘል ዌርን ጨምሮ) ለይ
- የፈቃድ ተገዢነትን ማስፈጸም
- የመነሻ እና የሶፍትዌር ታማኝነትን ይከታተሉ
- ወቅታዊ መረጃ ይያዙ SBOM በአንድ ልቀት
Xygeni ይህንን ሁሉ ከሳጥኑ ውስጥ በማድረግ ከነባሩ ጋር በማዋሃድ ያደርገዋል CI/CD እና የስሪት መቆጣጠሪያ መሳሪያዎች። ምንም ተጨማሪ እርምጃዎች የሉም።
የሥራ አስፈፃሚ ትዕዛዝ 14028 እና SBOM መስፈርቶች
በአሜሪካ ውስጥ, ኢኦ 14028 ስሪቶች SBOMለፌዴራል የሶፍትዌር አቅራቢዎች ህጋዊ መስፈርት ነው። ነገር ግን ከመንግስት ውጭም ቢሆን፣ ሻጮች አሁን በግንባታቸው ውስጥ ስላለው ነገር ሙሉ በሙሉ ግልጽነት ማሳየት አለባቸው።
Xygeni ወደፊት እንዲቆዩ ይረዳዎታል፡
- በራስ-ሰር ያመነጫል SBOMበ SPDX ወይም CycloneDX ውስጥ ለእያንዳንዱ ግንባታ s
- እነዚህን ምልክቶች ምልክት ያደርጋል እና ያከማቻል SBOMከግንባታ ቅርሶች ጎን ለጎን
- የፈቃድ እና የተጋላጭነት ሜታዳታን ያካትታል
- የህዝብ መዝገብ ቤት እና የግል ቅርሶች ማከማቻን ይደግፋል
በዚህ የመከታተያ ደረጃ፣ ኦዲቶችን ማለፍ፣ ለደንበኞች ጥያቄዎች ምላሽ መስጠት እና በመጠን የተሟላ የሶፍትዌር ግልጽነትን መጠበቅ ይችላሉ።
ቀጣይነት ያለው የምስክርነት እና የፖሊሲ አፈፃፀም
Xygeni ስካነር ብቻ አይደለም። በራስ-ሰር እምነትን ያስፈጽማል፤ ይህም የሚከተሉትን በመጠቀም፦
- ገብተዋል የውስጠ-ቶ ማረጋገጫዎች
- በቅኝት ውጤቶች ላይ የተመሰረቱ የእውነተኛ ጊዜ የፖሊሲ በሮች
- ማዕከላዊ dashboardለኦዲት እና ለተገዢነት ግምገማ s
ይህ ቡድንዎ በሻጭ ላይ የተመሰረቱ ወይም በኮድ ላይ የተመሰረቱ ሁሉም የሶስተኛ ወገን አደጋዎች ተለይተው፣ የተረጋገጡ እና ቁጥጥር የሚደረግባቸው መሆናቸውን እንዲያሳይ ይረዳዋል።
የገንቢ-የመጀመሪያ ደረጃ ተገዢነት
ከቀድሞ የሶስተኛ ወገን አቅራቢ የአደጋ አስተዳደር ሶፍትዌር በተለየ፣ Xygeni አዲስ የስራ ፍሰቶችን አያስፈልገውም። መድረኩ ፈቃድ መስጠትን፣ ማልዌርን እና ሌሎችንም ሲያስተናግድ ገንቢዎች እንደተለመደው መስራታቸውን ይቀጥላሉ። SBOM ከትዕይንቱ በስተጀርባ ማረጋገጫ።
ይህ በራስ-ሰር እና በታይነት መካከል ያለው ሚዛን የሚከተሉትን ያረጋግጣል፦
- ገንቢዎች አይዘገዩም
- የጸጥታ ቡድኖች በቁጥጥር ስር ውለዋል
- ኦዲተሮች ሙሉ በሙሉ የመከታተል ችሎታ ያገኛሉ
እና በመጨረሻም፣ ድርጅትዎ ያለምንም ግጭት ታዛዥ ሆኖ ይቆያል።
6. የሶስተኛ ወገን የአደጋ አስተዳደር መድረክ ሽፋን በኮድ መጀመር ያለበት ለምንድን ነው?
የሶስተኛ ወገን አደጋ ከአሁን በኋላ የግዥ ችግር ብቻ አይደለም። በምትኩ፣ ገንቢዎች በየቀኑ የሚያጋጥሟቸው የሶፍትዌር ችግር ነው። የእርስዎ ተጋላጭነት የሚመጣው ከማይታመኑ ጥገኞች፣ ጊዜ ያለፈባቸው ቤተ-መጻሕፍት፣ ተንኮል አዘል ፓኬጆች እና በመደብርዎ ውስጥ ከተደበቁ የፈቃድ ጥሰቶች ነው።
ምንም እንኳን ብዙ ቡድኖች አሁንም በባህላዊ መሳሪያዎች ላይ ጥገኛ ቢሆኑም፣ የቆየ የሶስተኛ ወገን ሻጭ የአደጋ አስተዳደር ሶፍትዌር ይህንን ውስብስብነት ደረጃ ለመቆጣጠር በጭራሽ የተነደፈ አልነበረም። በኮድ ላይ ሳይሆን በሻጮች ላይ ያተኩራል። በዚህም ምክንያት አጥቂዎች ሊበዘብዟቸው የሚችሉባቸውን ዓይነ ስውር ቦታዎች ይተዋል። በዘመናዊ DevOps ውስጥ፣ ከማረጋገጫ ዝርዝሮች በላይ ያስፈልግዎታል። የሶስተኛ ወገን የአደጋ አስተዳደር መድረክ ያ በእውነቱ የገነቡትን ይቃኛል እና የሚላኩትን ይጠብቃል።
ዢጌኒ የሚያቀርበው በትክክል ይህንኑ ነው። ከገጽታ ደረጃ ትንተና በላይ ይሄዳል እና ለቡድንዎ እውነተኛ ጥበቃ ይሰጣል። ከማልዌር ማወቂያ እና SBOM በራስ-ሰር ወደ ፈቃድ ክትትል እና ተደራሽ በሆነ መልኩ ላይ የተመሠረተ ቅድሚያ መስጠት፣ የሚከተሉትን ይረዳዎታል፦
- ወደ ምርት ከመድረሱ በፊት የሶፍትዌር አቅርቦት ሰንሰለትዎ ውስጥ የሚገባውን ይቆጣጠሩ
- እንደ DORA፣ NIS2 እና EO 14028 ያሉ ማዕቀፎችን ያለምንም ጥረት ያክብሩ
- ችግሮችን በራስ-ሰር በ pull request በአውድ ውስጥ ጥገናዎች
- በእያንዳንዱ ግንባታ፣ ማከማቻ እና ማከማቻ ላይ እምነትን ያረጋግጡ pipeline በቋሚነት

