
የማይንቀሳቀስ ኮድ ትንተና መሳሪያዎች በ2026 ለምን አስፈላጊ ናቸው?
የማይንቀሳቀስ ኮድ ትንተና ከአሁን በኋላ አማራጭ አይደለም፤ ለማንኛውም የቡድን ግንባታ ሶፍትዌር በፍጥነት የሚውል መሰረታዊ ልምምድ ነው። በምርት ላይ የተገኘው ተመሳሳይ ሳንካ እስከ 10,000 ዶላር ሊወጣ ይችላል፣ እንደ የደህንነት ክስተት ብቅ ካለ ከባህሪያት፣ ከተበላሸ የተጠቃሚ ተሞክሮ ወይም ከዝና ጉዳት የተዘዋውረ የምህንድስና ጊዜን አለመቁጠር። የማይንቀሳቀስ ኮድ ትንተና የምንጭ ኮድ ከመላኩ በፊት በመቃኘት ያንን ክፍተት ይዘጋል።
በ2026 የክስጌኒ የራሱ ጥናት እንደሚያሳየው፣ 60% የሚሆኑ አፕሊኬሽኖች በአንደኛ ወገን ኮድ ውስጥ ያሉ ተጋላጭነቶችን ይይዛሉ፣ እና በAI-የታገዘ ልማት የኮድ መጠን እየተጻፈ ባለበት ፍጥነት፣ ከማምረት በፊት ችግሮችን የመለየት መስኮቱ ከመቼውም ጊዜ በበለጠ ጠባብ ሆኗል። የDevSecOps፣ በAI-የታገዘ ኮድ እና ውስብስብ ነገሮች ቁጥር እየጨመረ በመምጣቱ CI/CD pipelineዎች፣ ትክክለኛውን የማይንቀሳቀስ የትንታኔ መሳሪያ መኖሩ ከአሁን በኋላ አማራጭ አይደለም።
ነገር ግን ሁሉም የማይንቀሳቀሱ የኮድ ትንተና መሳሪያዎች ተመሳሳይ እሴት አያቀርቡም። አንዳንድ የተሳሳቱ አዎንታዊ ጎኖች ያሏቸው ቡድኖች ናቸው። ሌሎች ደግሞ ወሳኝ የሆኑ ጥቅም ላይ ሊውሉ የሚችሉ ጉድለቶችን ሙሉ በሙሉ ይናፍቃሉ። እና አብዛኛዎቹ አሁን በክፍት ምንጭ ጥገኝነቶች እና በAI-የመነጨ ኮድ አማካኝነት በመደበኛነት የሚመጡትን ተንኮል-አዘል የኮድ ስጋቶችን ችላ በማለት የተጋላጭነት ምርመራን ያቆማሉ።
ይህ ልጥፍ ለ2026 ከፍተኛዎቹን 4 የማይንቀሳቀሱ የኮድ ትንተና መሳሪያዎችን ያወዳድራል፣ ከአስፈላጊው ጋር ይገመገማል፡- የመለየት ትክክለኛነት፣ የሐሰት አዎንታዊ መጠኖች፣ የማልዌር ሽፋን፣ CI/CD ውህደት እና የዋጋ አሰጣጥ።
ፈጣን ንጽጽር፡ ለ2026 ከፍተኛ የማይንቀሳቀሱ የኮድ ትንተና መሳሪያዎች
| መሣሪያ | እውነተኛ አዎንታዊ ተመን | የሐሰት አዎንታዊ ተመን | ማልዌር ማግኘት | የAI ራስ-ሰር ጥገና | ክፍያ | ምርጥ ለ |
|---|---|---|---|---|---|---|
| ዚጌኒ SAST | 100% (የOWASP መለኪያ) | 16.7% | አዎ - ተወላጅ | አዎ — አውድ-ተኮር የህዝብ ግንኙነት ጥገናዎች | ከ$35/ወር በአንድ አስተዋጽዖ አበርካች (ሙሉ መድረክ) | የዴቭሴክኦፕስ ቡድኖች ትክክለኛነት፣ የማልዌር ማወቂያ እና ሙሉ መድረክ ሽፋን ያስፈልጋቸዋል |
| የስኒክ ኮድ | 97.18% | 34.55% | አይ | ከፊል — የአስተያየት ጥቆማዎችን ያስተካክሉ | ከ$125/ወር (ቢያንስ 5 አስተዋጽዖ አበርካቾች) ጀምሮ SAST ብቻ) | በ Snyk ሥነ-ምህዳር ውስጥ ቀድሞውኑ የገንቢ-መጀመሪያ ቡድኖች |
| ሴምግሬፕ | 87.06% | 42.09% | አይ | አይ | በአንድ አስተዋጽዖ አበርካች ከ$100/ወር ጀምሮ | ፈጣን፣ ሊበጅ የሚችል ደንብ-ተኮር ቅኝት የሚያስፈልጋቸው ቡድኖች |
| SonarQube | 50.36% | ተለዋዋጭ | አይ | አይ | ከ$65/ወር ጀምሮ (SAST ብቻ፣ በLoC ይክፈሉ) | ቡድኖች በኮድ ጥራት እና በቴክኒክ ዕዳ ላይ ያተኮሩ ናቸው |
ምርጥ የማይንቀሳቀስ ኮድ ትንተና መሳሪያዎችን ጎልቶ እንዲታይ የሚያደርገው ምንድን ነው?
ሁሉም የማይንቀሳቀሱ የኮድ ትንተና መሳሪያዎች ተመሳሳይ የጥበቃ ደረጃ አያቀርቡም። በ2026 በጣም ውጤታማ የሆኑት መድረኮች እነዚህን ችሎታዎች ይጋራሉ።
ዝቅተኛ የውሸት አዎንታዊ ውጤቶችን በመጠቀም ትክክለኛ ምርመራ
ምርጥ መሳሪያዎች ድምጽ ከማስነሳት ይልቅ እውነተኛ እና ሊበዘበዙ የሚችሉ ተጋላጭነቶችን ቅድሚያ ይሰጣሉ። ከፍተኛ እውነተኛ አዎንታዊ መጠን ከዝቅተኛ የውሸት አዎንታዊ ተመን ጋር ሲጣመር ገንቢዎች እውነተኛ ችግሮችን ለማስተካከል ጊዜ ያሳልፋሉ፣ ምንም ለውጥ የማያመጡ ማንቂያዎችን አይከታተሉም።
በAI-የተጎላበተ ማረም
ያለ ማስተካከያ ማወቅ ማነቆዎችን ይፈጥራል። አውድ-ተኮር የማስተካከያ ጥቆማዎችን በቀጥታ የሚያቀርቡ መሳሪያዎችን ይፈልጉ pull requestsበእጅ የሚለጠፍ ጥገና ሳያስፈልግ አደገኛ ቅጦችን በአስተማማኝ አማራጮች መተካት።
የማልዌር እና የአቅርቦት ሰንሰለት ማወቂያ
ባህላዊ የስታቲክ ኮድ ትንተና መሳሪያዎች የኮድ ተጋላጭነቶችን ይቃኛሉ። ተንኮል አዘል ኮድ አያዩም። ምርጥ መድረኮች ከዚህ የበለጠ ይሄዳሉ፣ የኋላ በሮችን፣ ትሮጃኖችን፣ ራንሰምዌርን፣ የተደበቀ አፈፃፀምን እና በአንደኛ ወገን ኮድ እና በክፍት ምንጭ ጥገኝነቶች ውስጥ የስርዓት መዝገብ ማበላሸትን ይለያሉ።
CI/CD እና የIDE ውህደት
የማይንቀሳቀስ ኮድ ትንተና ከመልቀቁ በፊት ብቻ ሳይሆን ያለማቋረጥ ማስኬድ አለበት። ከ GitHub Actions፣ GitLab CI፣ Jenkins፣ Azure DevOps እና Bitbucket ጋር ያሉ ቤተኛ ውህደቶችን እንዲሁም እንደ ኮድ የተጻፉ ግኝቶችን የሚያሳዩ የIDE ተሰኪዎችን ይፈልጉ።
በብዝበዛ ላይ የተመሰረተ ቅድሚያ መስጠት
ጥሬ ግኝት ብዛት ጫጫታ ይፈጥራል፣ ግንዛቤን አይፈጥርም። ምርጥ መሳሪያዎች ውጤቱን የሚያጣሩት ተደራሽነትን፣ ብዝበዛን እና የንግድ ተፅእኖን ነው - ስለዚህ ቡድኖች ከፍተኛውን የCVSS ውጤት ያለውን ብቻ ሳይሆን ዋናውን ነገር በመጀመሪያ ያስተካክላሉ።
የ OWASP ቤንችማርክ ማረጋገጫ
የማይለዋወጥ የኮድ ትንተና መሣሪያ መምረጥ በአቅራቢዎች የይገባኛል ጥያቄ ላይ ሳይሆን በሚለኩ ውጤቶች ላይ መመካት አለበት። የ OWASP ቤንችማርክ ፕሮጀክት የሚከተሉትን ያቀርባል standardበእውነተኛው ዓለም የሙከራ ጉዳዮች ውስጥ ከሚታወቁ የተጋላጭነት ቅጦች ጋር የመለየት ትክክለኛነትን ለመገምገም የሚያስችል ገለልተኛ ማዕቀፍ። ሁልጊዜም ከዚህ በፊት የመለኪያ ውሂብ ይጠይቁ commitወደ መሳሪያ መሄድ።


አጠቃላይ ገጽታ; ዚጌኒ SAST ሌላ የማይንቀሳቀስ የኮድ ትንተና መሳሪያ ብቻ አይደለም። ቅድመ ዝግጅት ለሚያስፈልጋቸው የDevSecOps ቡድኖች በዓላማ የተገነባ ነው።cisየኢ-መለየት፣ አውቶማቲክ ማስተካከያ እና ሙሉ-ስፔክትረም ጥበቃ፣ እድገትን ሳያዘገዩ።
አብዛኛዎቹ የማይንቀሳቀሱ የኮድ ትንተና መሳሪያዎች የተጋላጭነት ምርመራ ላይ የሚያቆሙበት ቦታ፣ Xygeni ከዚህ የበለጠ ይሄዳል፡ ጥልቅ የማይንቀሳቀሱ ትንታኔዎችን ከብልህ ማልዌር ማወቂያ፣ በAI የሚደገፉ የጥገና ጥቆማዎችን እና ተደራሽነትን መሰረት ያደረገ ቅድሚያ መስጠትን በማጣመር። ውጤቱ ሌሎች የሚያጡትን የሚይዝ፣ ጫጫታውን የሚያጣራ እና ገንቢዎች በእውነት አስፈላጊ የሆነውን ነገር በቀጥታ አሁን ባሉ የስራ ፍሰቶች ውስጥ እንዲያስተካክሉ የሚያግዝ መሳሪያ ነው።
ዚጌኒ SAST እንዲሁም የሁሉም-በአንድ-አንድ የXygeni መድረክ አካል ነው፣ ማለትም SAST ግኝቶቹ በራስ-ሰር ከሚከተሉት ጋር ይዛመዳሉ SCA፣ የሚስጥር ማወቂያ፣ CI/CD ደህንነት፣ DAST፣ እና ASPMለቡድኖች ሙሉ በሙሉ የተዋሃደ የአደጋ እይታ በመስጠት SDLC.
ቁልፍ ባህሪያት:
- 100% እውነተኛ አዎንታዊ ተመን (OWASP ቤንችማርክ)፦ በSQL Injection እና Cross-Site Scripting ላይ ዜሮ ጠፍቷል። በWak Encryption እና Weak Hashing ላይ ዜሮ ሐሰት አወንታዊዎች።
- ዝቅተኛ የውሸት ፖዘቲቭ መጠን (16.7%)፡ የንቃት ድካምን ይቀንሳል እና ገንቢው ትኩረትን በጫጫታ ሳይሆን በብዝበዛ ጉዳዮች ላይ እንዲያተኩር ያደርጋል።
- የAI ራስ-ሰር ጥገና፦ በቀጥታ የሚደርሱ ደህንነታቸው የተጠበቀ፣ አውድ-ተኮር የኮድ ጥገናዎችን ያመነጫል pull requests. አደገኛ ቅጦችን ከቋንቋ ምርጥ ልምዶች ጋር በተጣጣሙ ደህንነታቸው በተጠበቁ አማራጮች ይተካል፤ በእጅ መጠገን አያስፈልግም።
- የማልዌር ማወቂያ፦ በሁለቱም የመጀመሪያ ወገን ኮድ እና ክፍት ምንጭ ጥገኝነቶች ውስጥ የኋላ በሮችን፣ ትሮጃኖችን፣ ዎርሞችን፣ ራንሰምዌርን፣ ስፓይዌርን፣ የተደበቀ የኮድ አፈፃፀምን እና የስርዓት መዝገብ ቤት ማበላሸትን ያገኛል። አብዛኛዎቹ የማይንቀሳቀሱ የኮድ ትንተና መሳሪያዎች ሙሉ በሙሉ የላቸውም።
- የብዝበዛ ቅድሚያ የሚሰጠው ፈንጋይ፡ ግኝቶችን በተደራሽነት፣ በብዝበዛ እና በንግድ ተጽእኖ ያጣራል፣ በዚህም ቡድኖች አደገኛ የሆነውን ነገር ብቻ ሳይሆን ያለውን ነገር በትክክል ለመፍታት።
- የIDE ውህደት፡ ኮዱ እንደተጻፈ ይቃኙ። የችግሮቹን ዝርዝሮች፣ ክብደት፣ ሜታዳታ እና የማስተካከያ መመሪያ በቀጥታ በIDEዎ ውስጥ ይመልከቱ፣ ከ commit የተሰራው.
- CI/CD ውህደት: ለ GitHub Actions፣ GitLab CI፣ Jenkins፣ Azure DevOps እና Bitbucket ቤተኛ ድጋፍ፣ ተጋላጭ የሆኑ ግንባታዎችን የሚያግዱ ጥራት ያላቸው በሮች አሉት።
- ሙሉ የተጋላጭነት ሽፋን፡ በአንደኛ ወገን እና በAI የተፈጠረ ኮድ ላይ የመርፌ ጉድለቶች፣ XSS፣ የተሳሳቱ ውቅሮች፣ የመረጃ መፍሰስ፣ የቋት ፍሰት፣ በቂ ያልሆነ ማረጋገጫ እና ደህንነቱ ያልተጠበቀ የመዳረሻ ቁጥጥር።
💲 ክፍያ
ዚጌኒ SAST በአንድ አስተዋጽዖ አበርካች በወር ከ$35 ጀምሮ በሁሉም-በአንድ-አንድ የXygeni መድረክ ውስጥ ተካትቷል። ይህ ይሸፍናል። SAST, SCA, CI/CD ደህንነት፣ ሚስጥራዊ መረጃዎችን መለየት፣ IaC Security፣ DAST፣ እና ASPMየተደበቁ ገደቦች፣ በእያንዳንዱ ማከማቻ ላይ ምንም ክፍያዎች እና ምንም የባህሪ ጌት ሳይኖር።
በመጨረሻ: ዚጌኒ SAST በዚህ ዝርዝር ውስጥ በአንድ መድረክ ላይ ትክክለኛ የሆነ ምርመራ፣ በAI የሚሰራ ማስተካከያ እና የማልዌር ሽፋን ለሚፈልጉ ቡድኖች በጣም ጠንካራው ምርጫ ነው። በ OWASP ቤንችማርክ ላይ ያለው 100% እውነተኛ አዎንታዊ መጠን፣ ዝቅተኛ የውሸት ፖዘቲቭ መጠን እና የአቅርቦት ሰንሰለት ጥበቃ በዚህ ዝርዝር ውስጥ ካሉት ሌሎች መሳሪያዎች ሁሉ የተለየ ያደርገዋል።
2. ስኒክ Sast መሣሪያ

አጠቃላይ ገጽታ; የስኒክ ኮድ ፈጣን እና ለአጠቃቀም ቀላል በመባል ይታወቃል የማይንቀሳቀስ ኮድ ትንተና መሣሪያ ለገንቢዎች የተገነባ። በሁለቱም IDEዎች እና በ IDEዎች ውስጥ የእውነተኛ ጊዜ የደህንነት ግብረመልስ ያቀርባል CI/CD pipelines፣ ይህም የስራ ፍሰቶችን ሳያስተጓጉል ችግሮችን ቀደም ብሎ ለመለየት ይረዳል። ማዋቀር ቀላል ነው፣ እና ከዘመናዊ የልማት አካባቢዎች ጋር በጥሩ ሁኔታ ይዋሃዳል።
ሆኖም ግን፣ በገንቢ ላይ ያተኮረ ዲዛይን ቢኖረውም፣ መሣሪያው በአንጻራዊ ሁኔታ ከፍተኛ የውሸት ፖዘቲቭ መጠን አለው። እንዲሁም አብሮ የተሰራ የማልዌር ማወቂያ የለውም፣ ይህም ውጤቶችን በእጅ ለማረጋገጥ በደህንነት ቡድኖች ላይ የበለጠ ኃላፊነት ይሰጣል።
ቁልፍ ባህሪያት:
- 97.18% እውነተኛ አዎንታዊ መጠን፡ በተጠቀሰው ጊዜ ውስጥ አብዛኛዎቹን ተጋላጭነቶች በትክክል ይለያል የኮድ ስታቲስቲክስ ትንተና.
- CI/CD እና የIDE ውህደት፡ ለቀጣይ ቅኝት በታዋቂ የገንቢ መሳሪያዎች ውስጥ በቀጥታ ይሰራል።
ሊታሰብባቸው የሚገቡ ገደቦች
- 34.55% የውሸት ፖዘቲቭ መጠን፡ የደህንነት ቡድኖችን ሊያሸንፍ እና ማስተካከያውን ሊያዘገይ የሚችል ከፍተኛ የድምፅ መጠን።
- የማልዌር ምርመራ የለም፦ በሶስተኛ ወገን ጥገኞች ውስጥ ተንኮል አዘል ኮድ መለየት አይቻልም፣ ተጨማሪ መሳሪያ ያስፈልገዋል።
- SAST ሁለተኛ ደረጃ ነው፦ ስኒክ ዝናውን የገነባው በዚህ ላይ ነው SCAየSnyk ኮድ ከተወሰነው የጥልቅነት ጥልቀት ጋር አይዛመድም SAST መሳሪያዎች.
- የተከፋፈለ ዋጋ አሰጣጥ፦ SAST, SCA፣ የኮንቴይነር ቅኝት፣ እና IaC ለብቻቸው ይሸጣሉ፤ ሙሉ ሽፋን ብጁ የሆነ enterprise ጥቅስ
💲 የዋጋ አሰጣጥ:
ቢያንስ ለ5 አስተዋጽዖ አበርካቾች በወር ከ125 ዶላር ጀምሮ SAST ብቻ ነው. SCA, CI/CD ደህንነት፣ ሚስጥራዊ መረጃዎችን መለየት፣ IaC Securityእና የኮንቴይነር ቅኝት አልተካተቱም እና ለብቻው መግዛት አለባቸው። 100 ሙከራዎች ብቻ ተካትተዋል፤ ተጨማሪ ሙከራዎች ውድ ተጨማሪዎችን ይፈልጋሉ። Enterprise ከ10 በላይ አስተዋፅዖ አበርካቾችን ለማሳተፍ የሚያስፈልገው ዕቅድ።
በመጨረሻ: Snyk Code በSnyk ሥነ-ምህዳር ውስጥ ላሉ ገንቢ-መጀመሪያ ቡድኖች ጠንካራ ምርጫ ሲሆን ያለ ከባድ ውቅር ፈጣን እና አስተያየት ሰጪ ግኝቶችን ይፈልጋሉ። ከፍተኛ ትክክለኛነት፣ የማልዌር ማወቂያ ወይም የተዋሃደ የAppSec መድረክ ለሚፈልጉ ቡድኖች፣ በዚህ ዝርዝር ውስጥ ያሉ ሌሎች አማራጮች የበለጠ ተስማሚ ናቸው።
3. ሴምግሬፕ Sast መሣሪያ

አጠቃላይ ገጽታ; ሴምግሬፕ ተለዋዋጭነትን እና ፍጥነትን ቅድሚያ የሚሰጥ ክፍት ምንጭ የማይንቀሳቀስ ኮድ ትንተና መሳሪያ ነው። የደህንነት እና የልማት ቡድኖች የኮድ ማጠናቀር ሳያስፈልጋቸው ለተለየ የኮድ ቤዝ እና ፖሊሲዎቻቸው የተበጁ ብጁ ደንቦችን እንዲጽፉ ያስችላቸዋል። ይህም በ ውስጥ ለፈጣን ግብረመልስ ተስማሚ ያደርገዋል። CI/CD pipelineብጁ የፖሊሲ ማስፈጸሚያ አስፈላጊ የሆኑባቸው የፈረቃ-ግራ የደህንነት ፕሮግራሞች እና ፕሮግራሞች።
የሴምግሬፕ ጥንካሬ ማበጀት እና ፍጥነት ነው። ድክመቱ ትክክለኛነት ነው፡ በOWASP ቤንችማርክ ላይ በ87.06% እውነተኛ አዎንታዊ ፍጥነት እና በ42.09% የተሳሳተ አዎንታዊ ፍጥነት፣ በዚህ ዝርዝር ውስጥ ካሉት ከፍተኛ ደረጃ ከተሰጣቸው መሳሪያዎች የበለጠ ጫጫታ ይፈጥራል እና እውነተኛ ችግሮችን ያጣል ማለት ነው። እንዲሁም ሙሉ በሙሉ የማልዌር ማወቂያ የለውም።
ቁልፍ ባህሪያት:
- ብጁ የደንብ ድጋፍ፦ ቡድኖች ለመተግበሪያዎቻቸው የተወሰኑ የደህንነት ደንቦችን መጻፍ እና ማስፈጸም ይችላሉ፣ ያለ DSL እውቀት።
- ፈጣን ቅኝቶች ያለ ማጠናቀር፡ እንደ ቀጣይነት ያለው የማይንቀሳቀስ ትንተና አካል ፈጣን ግብረመልስ ያቀርባል pipelines.
- ሰፊ የቋንቋ ድጋፍ፦ የተለያዩ ቋንቋዎችን እና ማዕቀፎችን ይሸፍናል።
- CI/CD ውህደት: ከ GitHub Actions፣ GitLab CI እና ከሌሎች ጋር ይዋሃዳል pipeline መሳሪያዎች.
- ክፍት ምንጭ ኮር፡ ለመሠረታዊ ቅኝት ለመጠቀም ነፃ፤ የንግድ ዕቅዶች የባለሙያ ደንቦችን እና የቡድን ባህሪያትን ይጨምራሉ።
ሊታሰብባቸው የሚገቡ ገደቦች
- 87.06% እውነተኛ አዎንታዊ መጠን፡ ከስታቲክ ኮድ ትንተና መሳሪያዎች ጋር ሲነጻጸር ወሳኝ ጉዳዮችን በመለየት ረገድ አስተማማኝ አይደለም።
- 42.09% የውሸት ፖዘቲቭ መጠን፡ በዚህ ዝርዝር ውስጥ ከፍተኛው የውሸት አዎንታዊ መጠን፣ በብጁ ደንቦች ላይ ኢንቨስት የሚያደርጉ ቡድኖች ይህንን ሊቀንሱት ይችላሉ፣ ነገር ግን ከፍተኛ ቀጣይነት ያለው ጥረት ይጠይቃል።
- የማልዌር ምርመራ የለም፦ በሶስተኛ ወገን ክፍሎች ውስጥ ተንኮል አዘል ኮድ መለየት አይቻልም።
- የ AI ራስ-ሰር ጥገና የለም፦ ማስተካከያው በእጅ የሚደረግ ነው፤ ግኝቶች ያለ አውቶማቲክ የማስተካከያ መመሪያ የገንቢ ምርመራ ያስፈልጋቸዋል።
- የዋጋ አበርካች በአንድ አስተዋጽዖ አበርካች፦ እያንዳንዱ አስተዋጽዖ አበርካች በሁሉም ምርቶች ላይ ፈቃድ ያስፈልገዋል፣ የሽፋን ደረጃዎችን ለማዋሃድ ምንም አይነት ተለዋዋጭነት የለውም።
💲 የዋጋ አሰጣጥ:
የኮድ፣ የአቅርቦት ሰንሰለት እና የምስጢር አገልግሎቶች በአንድ አስተዋጽዖ አበርካች በወር $100 ይጀምራል። ምንም አይነት ተለዋዋጭነት የለም፣ የሴምግሬፕ ኮድ መግዛት ለአቅርቦት ሰንሰለት እና ለምስጢር ተመሳሳይ የፈቃድ ብዛት ይፈልጋል። ወጪዎች ከቡድኑ መጠን ጋር በመስመራዊ ደረጃ ይለካሉ።
በመጨረሻ: ሴምግሬፕ ለደህንነት ምህንድስና ቡድኖች ብጁ የፍተሻ ደንቦችን ለመገንባት ለሚፈልጉ እና ለማስተካከል ኢንቨስት ማድረግ ለሚችሉ ጠንካራ ተስማሚ ነው። ከፍተኛ የውጪ ትክክለኛነት፣ በAI የሚሰራ ማረም ወይም የማልዌር ጥበቃ ለሚፈልጉ ቡድኖች፣ ለበለጠ ሁሉን አቀፍ መድረክ እንደ ማሟያ መጠቀም የተሻለ ነው።
4. ሶናርኩቤ SAST መሣሪያ
አጠቃላይ ገጽታ; ሶናርኩቤ ንፁህ ኮድን ለማስፈፀም ጠንካራ ድጋፍ ያለው በስፋት ተቀባይነት ካላቸው የኮድ ጥራት መድረኮች አንዱ ነው። standardዎች፣ የቴክኒክ ዕዳን መቀነስ እና ከታዋቂ ሰዎች ጋር መዋሃድ CI/CD መሳሪያዎች። የደህንነት ሆትስፖት ማወቂያ እና መሰረታዊ የተጋላጭነት ቅኝት ያቀርባል፣ ነገር ግን ዋናው ጥንካሬው የኮድ ጥራት እንጂ የደህንነት ደረጃ ያለው የማይንቀሳቀስ ትንተና አይደለም።
በ OWASP ቤንችማርክ ላይ፣ ሶናርኩቤ 50.36% እውነተኛ አዎንታዊ መጠን ያስመዘገበ ሲሆን ይህም ማለት ግማሽ ያህሉን እውነተኛ ተጋላጭነቶችን ያመልጣል ማለት ነው standardየተፈተኑ የሙከራ ጉዳዮች። የማልዌር ማወቂያ፣ የAI ራስ-ሰር ማስተካከያ ወይም በብዝበዛ ላይ የተመሠረተ ቅድሚያ አይሰጥም። ከባድ የደህንነት መስፈርቶች ላሏቸው ቡድኖች፣ ለተወሰነ የኮድ ጥራት ማሟያ ሆኖ በተሻለ ሁኔታ ይሰራል። SAST ራሱን የቻለ የደህንነት መፍትሔ ሳይሆን መሳሪያ።
ቁልፍ ባህሪያት
- የኮድ ጥራት ትንተና፡ ያስገድዳል standardከ30 በላይ በሆኑ ቋንቋዎች ለተነባቢነት፣ ለቅርጽ እና ለረጅም ጊዜ የሚቆይ ዘላቂነት s።
- CI/CD ውህደት: ከጄንኪንስ፣ ጂትላብ፣ አዙር ዴቭኦፕስ፣ ጊትሃብ አክሽንስ እና ሌሎችም ጋር ይገናኛል።
- የደህንነት ሆትስፖቶች፡ አደገኛ ሊሆኑ የሚችሉ የኮድ ቦታዎችን ያጎላል፣ ምንም እንኳን የብዝበዛን ለማረጋገጥ በእጅ የሚደረግ ግምገማ ቢያስፈልግም።
- ሁለቱም የደመና እና የራስ-ማስተዳደር እትሞች፡ ለቡድኖች ተለዋዋጭ ማሰማራት ከሚከተሉት ጋር on-premise መስፈርቶች.
- ትልቅ ሥነ-ምህዳር፦ በሰፊው ተቀባይነት ያገኘ ሲሆን ጠንካራ የማህበረሰብ ድጋፍ እና ተሰኪዎች ተገኝነት።
ሊታሰብባቸው የሚገቡ ገደቦች
- 50.36% እውነተኛ አዎንታዊ መጠን፡ በ OWASP ቤንችማርክ ውስጥ ከግማሽ ያነሱ እውነተኛ ተጋላጭነቶችን ያገኛል፣ ይህም በዚህ ዝርዝር ውስጥ ዝቅተኛው ነው።
- የተወሰነ የደህንነት ጥልቀት፡ ከጥልቅ ተጋላጭነት ትንተና ወይም ከአቅርቦት ሰንሰለት ደህንነት ይልቅ ለኮድ ንፅህና የተሻለ ተስማሚ።
- የማልዌር ምርመራ የለም፦ በአንደኛ ወገን ወይም በሶስተኛ ወገን ኮድ ውስጥ ተንኮል አዘል ባህሪን አይለይም።
- የ AI ራስ-ሰር ጥገና የለም፦ ለሁሉም ግኝቶች በእጅ ማስተካከያ ያስፈልጋል።
- የክፍያ-በ-ሎክ ዋጋ፦ ከ100ሺህ የኮድ መስመሮች ጀምሮ በ10ሺህ ሎክ በ6 ዶላር ይጨምራል፤ ለትላልቅ የኮድ ቤዞች ወጪዎች በከፍተኛ ሁኔታ ያድጋሉ።
💲 የዋጋ አሰጣጥ:
ለቡድን ዕቅዱ በወር ከ65 ዶላር ጀምሮ፣ SAST ብቻ። በ1.9 ሚሊዮን LoC ጥብቅ ገደብ ያለው የክፍያ-በ-LoC ሞዴል። ሁሉንም በአንድ የሚሸፍን የደህንነት ሽፋን የለም።
በመጨረሻ: ሶናርኩቤ የኮድ ጥራትን፣ ዘላቂነትን እና የቴክኒክ ዕዳ አስተዳደርን ቅድሚያ ለሚሰጡ ቡድኖች ትክክለኛው ምርጫ ነው። ራሱን የቻለ የደህንነት መሳሪያ እንደመሆኑ መጠን ዝቅተኛ የ OWASP መለኪያ ትክክለኛነት ከተወሰነው የ OWASP መለኪያ ጋር መጣጣም አለበት ማለት ነው። SAST እውነተኛ የደህንነት መስፈርቶች ላሏቸው ቡድኖች መድረክ።
ለምን ዢጌኒ SAST ለ2026 ምርጥ የማይንቀሳቀስ ኮድ ትንተና መሳሪያ ነው
በዚህ ዝርዝር ውስጥ ያለው እያንዳንዱ መሳሪያ ግልጽ የሆነ የአጠቃቀም ሁኔታ አለው። Snyk በSnyk ሥነ-ምህዳር ውስጥ ያሉ ቡድኖችን በፍጥነት ለገንቢዎች የሚቀርቡ ግኝቶችን ይፈልጋሉ። Semgrep ብጁ ደንቦችን እና ፈጣን ቅኝቶችን የሚያስፈልጋቸው የደህንነት መሐንዲሶችን ያገለግላል። SonarQube በኮድ ጥራት አስተዳደር እና በቴክኒካል ዕዳ አስተዳደር የላቀ ነው።
ነገር ግን አንዳቸውም የመመርመሪያ ትክክለኛነትን፣ የማልዌር ጥበቃን፣ የAI ማስተካከያን እና ሙሉ መድረክ ሽፋንን መንገድ አያጣምሩም። ዚጌኒ ያደርገዋል.
ዚጌኒ SAST በዚህ ዝርዝር ውስጥ በ OWASP መለኪያ ላይ 100% እውነተኛ አዎንታዊ መጠን የሚያገኝ ብቸኛው መሳሪያ ሲሆን ዝቅተኛው የውሸት ፖዘቲቭ መጠን 16.7% ነው። ይህ መሳሪያ በአንደኛ ወገን እና በሶስተኛ ወገን ክፍሎች ውስጥ ተንኮል አዘል ኮድ የሚለይ ብቸኛው መሳሪያ ነው። እና ይህ መሳሪያ ብቻ የሚገኝበት መሳሪያ ነው። SAST ግኝቶቹ ከተፈጥሮ ጋር የተያያዙ ናቸው SCA, የሚስጥር ማወቂያ, CI/CD ደህንነት, የመጨረሻ, እና ASPMስለዚህ የደህንነት ቡድኖች የተናጠል የፍተሻ ውጤቶችን ሳይሆን ሙሉውን የአደጋ ምስል ያያሉ።
በ ውስጥ ደህንነቱ የተጠበቀ ልማትን በቁም ነገር ለሚመለከቱ ቡድኖች AI ዘመን (በ AI የመነጨ ኮድ፣ የተጎዱ ጥገኝነቶች እና የስጋት መጠንን ማፋጠን አዲሱ የተለመደ ነገር የሆነበት) Xygeni SAST በዚህ ዝርዝር ውስጥ በጣም የተሟላ፣ ትክክለኛ እና ወጪ ቆጣቢ ምርጫ ነው።
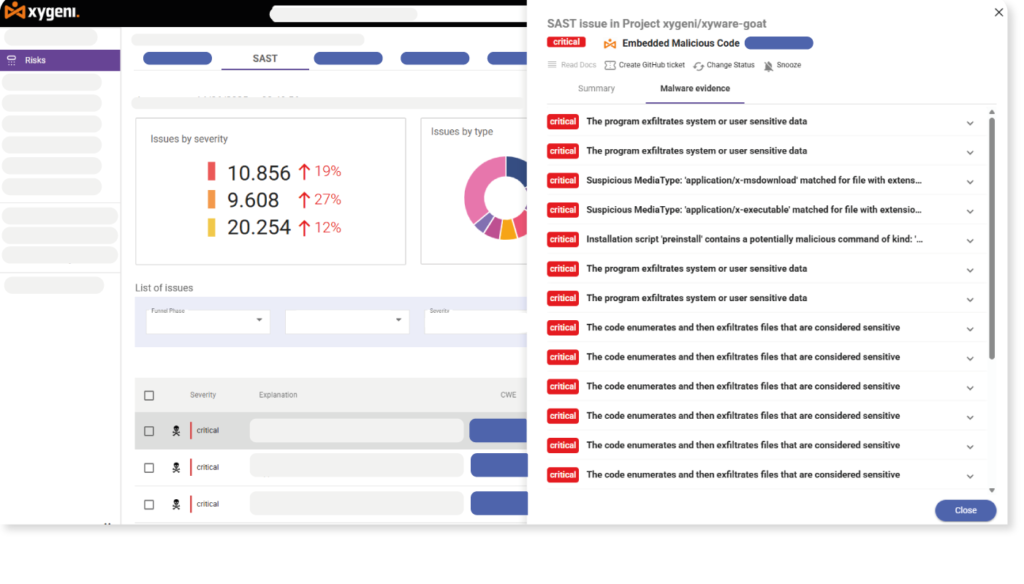

ያልተመጣጠነ የፍተሻ ትክክለኛነት - 100% እውነተኛ አዎንታዊ ተመኖች - የተረጋገጠ የ OWASP ቤንችማርክ
ተደጋግሞ የሚነሱ ጥያቄዎች
የማይንቀሳቀስ ኮድ ትንተና ምንድን ነው?
የማይንቀሳቀስ ኮድ ትንተና፣ እንዲሁም በመባልም ይታወቃል SAST (የማይለዋወጥ የመተግበሪያ ደህንነት ሙከራ)፣ ፕሮግራሙን ሳይተገብር የደህንነት ተጋላጭነቶችን፣ የኮድ ስህተቶችን እና የፖሊሲ ጥሰቶችን ለመለየት ፕሮግራሙን ሳያስፈጽም የምንጭ ኮድ፣ ባይትኮድ ወይም ባይነሪዎችን የመቃኘት ሂደት ነው።
መካከል ያለው ልዩነት ምንድነው? SAST እና DAST?
SAST ከመተግበሩ በፊት የምንጭ ኮድን ይተነትናል፣ በኮድ ደረጃ ላይ ያሉ ተጋላጭነቶችን ይይዛል። DAST ከውጭ የሚመጡ መተግበሪያዎችን ማስኬድን ይፈትሻል፣ የሩጫ ጊዜ ተጋላጭነቶችን ለማግኘት በቀጥታ አገልግሎቶች ላይ የሚሰነዘሩ እውነተኛ ጥቃቶችን በማስመሰል። አብዛኛዎቹ የጎለመሱ የDevSecOps ፕሮግራሞች ሁለቱንም ይጠቀማሉ፣ እና እንደ Xygeni ያሉ መድረኮች ሁለቱንም በአገር ውስጥ ያካትታሉ።
የማይንቀሳቀስ የኮድ ትንተና መሳሪያዎች ተንኮል አዘል ዌርን መለየት ይችላሉ?
አብዛኛዎቹ አይችሉም። ባህላዊ SAST መሳሪያዎች የኮድ ተጋላጭነቶችን ይቃኛሉ፤ ሆን ተብሎ ተንኮል አዘል ኮድ አያዩም። SAST በሁለቱም የመጀመሪያ ወገን ኮድ እና ክፍት ምንጭ ጥገኝነቶች ውስጥ የኋላ በር፣ ትሮጃኖች፣ ራንሰምዌር፣ የተደበቀ አፈፃፀም እና የስርዓት መዝገብ ላይ የሚደረጉ ማዛባቶችን በመለየት የበለጠ ይሄዳል፣ ይህም የአቅርቦት ሰንሰለት ጥቃቶች እያደጉ ሲሄዱ ወሳኝ አቅም ነው።
የ OWASP መለኪያ ምንድን ነው እና ለምን አስፈላጊ ነው?
የ OWASP ቤንችማርክ ፕሮጀክት ገለልተኛ፣ standardምን ያህል በትክክል እንደሚለካ የሚያሳይ ማዕቀፍ SAST መሳሪያዎች በእውነተኛው ዓለም የሙከራ ጉዳዮች ውስጥ የሚታወቁ የተጋላጭነት ቅጦችን ይለያሉ። የማይንቀሳቀሱ የኮድ ትንተና መሳሪያዎችን ለማነፃፀር በጣም አስተማማኝ ገለልተኛ ምንጭ ሲሆን ከአቅራቢ የግብይት ጥያቄዎች በእጅጉ የበለጠ አስተማማኝ ነው።
ከጎንዮሽ ጋር የማይንቀሳቀስ ኮድ ትንተና መጠቀም አለብኝ? SCA?
አዎ. SAST በራስዎ ኮድ ውስጥ ያሉ ተጋላጭነቶችን ይይዛል። SCA በክፍት ምንጭ ጥገኝነቶችዎ ውስጥ ያሉ አደጋዎችን ይለያል። ሁለቱንም የጥቃት ገጽታዎች አንድ ላይ ይሸፍናሉ። እንደ Xygeni ያሉ መድረኮች ሁለቱንም በአገር ውስጥ (በአንድ የአደጋ እይታ ውስጥ የተገናኙ ግኝቶችን ጨምሮ) የተለያዩ መሳሪያዎችን የማስተዳደር አስፈላጊነትን በማስወገድ ያካትታሉ dashboards.
