






ይህ ጽሑፍ በሌጀር ላይ የተፈፀመውን ጥቃት እንደ ምሳሌ በመጠቀም የጦር ማጭበርበሪያ (phishing) የኩባንያው የሃርድዌር ቦርሳዎች በተጠቀሙበት የሶፍትዌር አገናኝ ኪት መሳሪያ ላይ የሶፍትዌር አቅርቦት ሰንሰለት (SSC) ጥቃት እንዲሰነዘር አድርጓል፣ ይህም ተዋናዩ ቢያንስ 600,000 ዶላር የሚያወጣ ገንዘብ እንዲያወጣ አስችሎታል።
ይህ ጥቃት የተከሰተው በአንድ ዓመት መጨረሻ ላይ በአቅርቦት ሰንሰለት ክስተቶች ተጎድቷል። በዚህ ጽሑፍ ውስጥ ጥቃቱን፣ ተፅዕኖውን፣ እንዴት እንደተያዘ እና ምን ትምህርቶችን ማግኘት እንደሚቻል እንመረምራለን።
ሌጀር እና የሃርድዌር ቦርሳ ተጠቃሚዎቹ ለሳይበር ወንጀለኞች ግልጽ ኢላማዎች ናቸው። የኪስ ቦርሳ ማስወገጃዎች የሌጀር ተጠቃሚዎችን በክሪፕቶ መተግበሪያዎች የፊት-መጨረሻ ላይ በፊዚንግ ሙከራዎች እያጠቁ ነበር፣ እና ወንጀለኞቹ የፊዚንግ ዘመቻዎችን ለማንቀሳቀስ የተጠቃሚዎችን መጋጠሚያዎች ማወቅ አለባቸው። ሌጀር የውሂብ ጥሰት እስከ ጁላይ 2023 ድረስ እንዲሁም የዚህ አካል መሆን የሴፕቴምበር 2020 የውሂብ ስርቆት በኢ-ኮሜርስ Shopify ላይ፣ ትልቅ ተጽዕኖ ያሳደረ ክስተት። “ዝማኔ፡ ውሂብዎን ለመጠበቅ እና አይፈለጌ መልዕክት አድራጊዎችን ለመክሰስ የሚደረጉ ጥረቶች"እነዚህ ጥሰቶች ምን ያህል ጥልቅ እንደነበሩ ያሳያል።
ሌጀር የውስጥ የምርምር ላብራቶሪ (በተጨማሪም የደህንነትን ጉዳይ በቁም ነገር መመልከት አለባቸው)፤ ይህም የውስጥ የምርምር ላብራቶሪ (ጠብቅ) አያያዝ የመሣሪያ ደህንነት ማረጋገጫአንድ የሳንካ ሽልማት ፕሮግራም, የደህንነት ማስታወቂያዎች, እና ማስፈራሪያ ሞዴሊንግእስካሁን ድረስ በጣም ጥሩ…
ጥቃቱ እንዴት እንደተፈፀመ
ሌጀር ሌጀርን በመጠቀም አንድ ብዝበዛ አገኘ የDApp ኮኔክት ኪት ሐሙስ ታህሳስ 14 ቀን 2023 ዓ.ም.። ይህ በኤቲሬም ላይ በተመሰረቱ ያልተማከለ አፕሊኬሽኖች (DApps) ውስጥ የ Ledger Connect Kitን ሲጠቀሙ የነበሩ ተንኮል አዘል ኮድ በማስገባቱ ተጠቃሚዎች የኪስ ቦርሳቸውን የሚያሟጥጥ ግብይቶችን እንዲፈርሙ አድርጓቸዋል።
ይህ ብዝበዛ በፍጥነት ታወቀ እና ለአጭር ጊዜ ከተጠናቀቀ በኋላ መፍትሄ ተተግብሯል። ይህ በእንዲህ እንዳለ፣ አነስተኛ ቁጥር ያላቸው ተጠቃሚዎች በጥቃቱ ውስጥ ወድቀው የገንዘብ ዝውውር ፈርመው ቦርሳቸውን አሟጠጡ።
ጥቃቱ የጀመረው የቀድሞ የሌጀር ሰራተኛ በክፍለ ጊዜ ቶከን በኩል የNPM አካውንቱን ማግኘት በቻለ የፊሺንግ ጥቃት ሰለባ ሲሆን አጥቂዎቹ የ""ን ተንኮል አዘል ስሪቶች አሳትመዋል። @ledgerhq/connect-kit (1.1.5፣ 1.1.6 እና 1.1.7፣ አሁን ጡረታ ወጥተዋል)። አጥቂዎቹ ከኪስ ቦርሳ መተግበሪያ ጋር ተመሳሳይ የፈቃድ ደረጃ ያለው የዘፈቀደ ኮድ ማስኬድ ይችላሉ፡ አጥቂዎች የተጠቃሚዎችን ገንዘብ ያለ መስተጋብር ወዲያውኑ ሊያፈሱ፣ ተጠቃሚዎችን ለማታለል በርካታ የፊሺንግ አገናኞችን ሊያሰራጩ ወይም የተጠቃሚዎችን ንብረቶች ወደ አዲስ አድራሻ እንዲያዛውሩ በማሳመን የድንጋጤ ስሜትን ሊበዘብዙ ይችላሉ፣ ይህም የውሸት ቦርሳ በማውረድ ምክንያት የንብረት ኪሳራ ያስከትላል።
የዋሌት የፊት-ኢንድስ (dApps) በተለምዶ የሚጠቀሙት የግንኙነት-ኪት-ጫኚ ከሌጀር ፓኬጅ በጃቫስክሪፕት CDN (jsDelivr) ላይ በማስኬድ ጊዜ የግንኙነት ኪትን ለመጫን። እንደ አለመታደል ሆኖ፣ ዩአርኤሉ https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 ትክክለኛውን ስሪት (በወቅቱ 1.1.4) እያሰካ አልነበረም፣ ስለዚህ ተንኮል አዘል ስሪቶች ሲሰቀሉ፣ በሲዲኤን (ሲዲኤን) ይቀርቡ ነበር (እና ይሸጎጣሉ)። እና ከሲዲኤን የወረደው ሀብት በእርግጥ የሚጠበቀው መሆኑን ለማረጋገጥ ምንም አይነት ቼክሰም ጥቅም ላይ አልዋለም (ይህም ከሲዲኤን ኮድ ሲያሰራጩ ጥቅም ላይ መዋል አለበት)። ይህ ቼክሰም ላይ የተመሠረተ እቅድ የተሰየመ ነው። የንዑስ ሀብት ታማኝነት (SRI)።
የተወጋው ኮድ የግብይት መረጃን በማዛባት ተጠቃሚዎች የተዛቡ ክፍያዎችን እንዲያረጋግጡ እያደረገ ሊሆን ይችላል። ለምሳሌ፣ የመተግበሪያውን ተግባር ለማንቃት የቶከን ክፍያ የሚያጸድቅ ተጠቃሚ በምትኩ ለጠላፊው አድራሻ ክፍያ እንዲፈጸም ፈቃድ አግኝቶ ሊሆን ይችላል። የሃርድዌር ቦርሳው ምንም ያህል ደህንነቱ የተጠበቀ ቢሆንም፣ ገንዘቦቹ ተሟጠዋል።
ግኝት እና ምርመራ
የተለያዩ ተጠቃሚዎች የዛፐር የፊት ክፍል “ተጠልፎ” የሚል መልእክት በኤክስ (ትዊተር በመባልም ይታወቃል) ላይ መለጠፍ ጀምረዋል። ምስጋናው የክሪፕቶ ነጋዴው ሱሺ ዋና ሥራ አስኪያጅ ማቲው ሊሊ ሲሆን ለመጀመሪያ ጊዜ በ... የ twitter ልጥፍ "በተደጋጋሚ ጥቅም ላይ የዋለ የዌብ3 ማገናኛ" ተጎድቷል የሚል ነበር። በኋላ ላይ ጠቁሟል LedgerHQ/connect-kit እንደ ተጠልፎ የተገኘ ቤተ-መጽሐፍት፣ እና የመጀመሪያ ግምገማ የሰጠ፣ ትንሽ በቁጣ፡
ምን ተፈጠረ?
— ሶፍትዌር ነኝ 🦇🔊 (@MatthewLilley) ታኅሣሥ 14, 2023
በአጭሩ, @ሊጀር አስከፊ ስህተቶችን ሰንሰለት ሠራ።
1. JSን ከCDN እየጫኑ ነው።
2. JS የተጫኑ የስሪት መቆለፊያዎች አይደሉም።
3. የሲዲኤን (CDN) መጠናቸው ተጎድቷል።
ቡድኖቻቸው ጥቃቱን ማቃለላቸውን እስኪያረጋግጡ ድረስ ማንኛውንም dApps ከመጠቀም እቆጠባለሁ። https://t.co/a3brXNQSx9
ተጠቃሚ 0xViva በጂትሆብ ፕሮጀክት ማከማቻ ውስጥ ትኬት ከፍቷል፡ [አጣዳፊ] ይህ ማከማቻ የ npm ጥቅል @ledgerhq/connect-kit፣ 1.1.7 ተንኮል አዘል ስሪት ይጠቀማል.
በታህሳስ 15፣ 2023 የብሎክቼይን ደህንነት ቅጽ SlowMost አሳተመ የትንታኔ ልጥፍ የተንኮል አዘል ስሪቶችን ሙሉ ዝርዝር መረጃ መስጠት።
የሌጀር ሃርድዌር ቦርሳ አልተጎዳም፤ የሌጀር ኮኔክት ኪት ብቻ ነው። ሆኖም ግን፣ ብዙ አፕሊኬሽኖች እንደ ሱሺስዋፕ፣ ዛፐር፣ ሜታልስዋፕ፣ ሃርቬስት ፋይናንስ፣ Revoke.cash፣ ወዘተ ያሉ ቤተ-መጻሕፍትን ስለሚጠቀሙ፣ የተፅዕኖው ወሰን ከፍተኛ ነበር። bittrace.ioአንዳንድ ተጎጂዎች በድንጋጤ ምክንያት ንብረቶቻቸውን ወደ አዲስ አድራሻ ለማስተላለፍ ሞክረዋል፣ ነገር ግን የውሸት የኪስ ቦርሳ መተግበሪያ አውርደዋል!
በዚያው ቀን፣ ጄምስሰን ሎፕ በትክክል tweeted ጥቃቱ እንዲሳካ የፈቀዱትን ጉድለቶች በተመለከተ፡
የዛሬው የደህንነት ክስተት በሌጀር ላይ የተከሰቱ ሦስት የተለያዩ ውድቀቶች የመጨረሻ ውጤት እንደሆነ ይመስላል፡
— ጄምስሰን ሎፕ (@lopp) ታኅሣሥ 14, 2023
1. የተወሰነ ስሪት እና ቼክሰም ሳይሰኩ ኮድን በጭፍን መጫን።
2. በኮድ ግምገማ እና ማሰማራት ዙሪያ "ሁለት ሰው የሚሉትን ደንቦች" አለማስፈጸም።
3. የቀድሞ የሰራተኛ መዳረሻን አለመሻር።
ክስተቱ እንዴት እንደተያዘ
የሌጀር ዋና ሥራ አስፈፃሚ ፓስካል ጋውቲየር ጥቃቱ በተፈጸመበት ቀን “... የመክፈቻ ደብዳቤ ስለ ክስተቱ ተጨማሪ ዝርዝሮችን መስጠት፣ ይህም በእርግጠኝነት ጥሩ ነው፡- ጭንቅላትን እንደ ሰጎን በአሸዋ ውስጥ መደበቅ ማንኛውንም የሳይበር ደህንነት አደጋን ለመቋቋም በጣም መጥፎው መንገድ ነው።
የደብዳቤው አወቃቀር አስደሳች ነው፡- የቤተ መፃህፍቱ ገንዘብ የሚያሟጥጥ ተንኮል አዘል ስሪቶች መኖራቸውን ወዲያውኑ ተገንዝቧል፣ ይህም ጥሩ ነው (እውነታውን መካድ ከንቱ ነው)።
«ዛሬ ተጠቃሚዎች የሌጀር መሣሪያቸውን ከሶስተኛ ወገን DApps (ከኪስ ቦርሳ ጋር የተገናኙ የድር ጣቢያዎች) ጋር እንዲያገናኙ የሚያስችል አዝራር የሚተገብረው የጃቫስክሪፕት ቤተ-መጽሐፍት የሆነው የሌጀር ኮኔክት ኪት ላይ አንድ ብዝበዛ አጋጥሞናል።»
ይህ ብዝበዛ የቀድሞ ሠራተኛ በፊሺንግ ጥቃት ሰለባ በመሆኑ ምክንያት የተከሰተ ሲሆን ይህም መጥፎ ተዋናይ ወደ Ledger's NPMJS (በመተግበሪያዎች መካከል የሚጋራ የጃቫስክሪፕት ኮድ የጥቅል አስተዳዳሪ) ተንኮል አዘል ፋይል እንዲሰቅል አስችሎታል።
ከባልደረባችን ከዋሌትኮኔት ጋር በመሆን ብዝበዛውን ለመፍታት በፍጥነት ሰርተናል፣ NPMJSን በማዘመን ተንኮል አዘል ኮዱን ከተገኘ በኋላ በ40 ደቂቃ ውስጥ ለማስወገድ እና ለማቦዘን ችለናል። ይህ ኢንዱስትሪው የደህንነት ችግሮችን ለመፍታት በፍጥነት በጋራ እየሰራ መሆኑን የሚያሳይ ጥሩ ምሳሌ ነው።
ምን? የቀድሞ የህትመት መብት ያለው ሠራተኛ በNPM ላይ ያለው የምስክር ወረቀት አልተሻረም?
ዋና ሥራ አስፈፃሚው የደህንነት ቁጥጥሮቹን በመዘርዘር የNPM መዳረሻ ደካማ መሆኑን ፍንጭ ሰጥተዋል፡
«አሁን፣ ይህ ለምን እንደተከሰተ፣ ይህንን አደጋ ወደፊት ለመቀነስ የደህንነት ተግባሮቻችንን እንዴት እንደምናሻሽል እና አብረን ጠንካራ እንድንሆን ምክራችንን ለኢንዱስትሪው ማካፈል እፈልጋለሁ።»
የ standard በሌጀር የሚሠራው ልምምድ አንድም ሰው በብዙ ወገኖች ሳይገመገም ኮድ ማሰማራት እንደማይችል ነው። በልማት ዝርዝራችን ውስጥ አብዛኛዎቹን ክፍሎች በተመለከተ ጠንካራ የመዳረሻ መቆጣጠሪያዎች፣ የውስጥ ግምገማዎች እና ባለብዙ ፊርማ ኮድ አለን። ይህ በ99% የውስጥ ስርዓቶቻችን ላይ ነው። ከኩባንያው የሚወጣ ማንኛውም ሠራተኛ ከእያንዳንዱ የሌጀር ሲስተም የመዳረሻ መብቱ ይሰረዛል።
ይህ አንድ አሳዛኝ ክስተት ብቻውን የተፈጠረ ነበር። ደህንነት የማይለወጥ እንዳልሆነ እና ሌጀር የደህንነት ስርዓቶቻችንን እና ሂደቶቻችንን ያለማቋረጥ ማሻሻል እንዳለበት ማሳሰቢያ ነው። በዚህ ረገድ፣ ሌጀር ጠንካራ የደህንነት ቁጥጥሮችን ተግባራዊ ያደርጋል፣ ግንባታችንን ያገናኛል pipeline ጥብቅነትን የሚያስፈጽም software supply chain security ወደ NPM ስርጭት ቻናል."
እሺ፣ የቤተ መፃህፍቱን አዳዲስ ስሪቶች ለማተም ፈቃድ ያለው የNPM መለያ ከሌሎች የሶፍትዌር መሠረተ ልማቶቻቸው ክፍሎች ያነሰ ጥብቅ የደህንነት ቁጥጥሮች ያሉት ይመስላል። በመጥፎ ዕድል ምክንያት የተገለለ ክስተት?
የደብዳቤው መጨረሻ የበለጠ ነው standard ከባለስልጣናት ጋር የሚደረግ የግንኙነት ክፍል፣ “በቁጥጥር ስር ያለ መግለጫ” እና ይቅርታ፡
"ሌጀር ከባለስልጣናት ጋር ተገናኝቶ ይህ ምርመራ ሲካሄድ ለመርዳት የምንችለውን ሁሉ እያደረገ ነው። ሌጀር የተጎዱ ተጠቃሚዎችን ይህንን መጥፎ ተዋናይ ለማግኘት በመርዳት፣ ለፍርድ ለማቅረብ፣ ገንዘቡን ለመከታተል እና ከጠላፊው የተሰረቁ ንብረቶችን ለማስመለስ ከህግ አስከባሪ አካላት ጋር በመተባበር ይደግፋል። ዛሬ ለተጎዱ ግለሰቦች በተከሰቱት ክስተቶች በጣም እናዝናለን።
ሁኔታው አሁን በቁጥጥር ስር ውሏል፤ ስጋትም አልፏል። ይህ በማህበረሰቡ እና በሰፊው ሥነ-ምህዳር ላይ ያስከተለውን ድንጋጤ እንረዳለን።
ደብዳቤው የጊዜ መስመርን ያካትታል፣ ይህም ተጠቃሚዎች ክስተቱ እንዴት እንደተገኘ፣ የትኛው የተለየ የቁጥጥር እና የማስተካከያ እርምጃዎች እንደተወሰዱ እና በተጎዱ ተጠቃሚዎች ላይ የደረሰው ጉዳት እንዴት እንደሚመለስ/እንደሚካካስ ለመረዳት በጣም ጥሩ ነው። ይህ በጣም የተወሰነው ክፍል ነው፡
“ዛሬ ጠዋት CET፣ የቀድሞ የሌጀር ሰራተኛ ወደ NPMJS አካውንታቸው መድረስ በቻለ የፊሺንግ ጥቃት ሰለባ ሆነ። አጥቂው የሌጀር ኮኔክት ኪት ተንኮል አዘል ስሪት አሳትሟል (ስሪቶችን 1.1.5፣ 1.1.6 እና 1.1.7 ላይ ተጽዕኖ ያሳድራል)። ተንኮል አዘል ኮዱ ገንዘብን ወደ ጠላፊ ቦርሳ ለመቀየር የዋሌትኮኔክት ፕሮጀክትን ተጠቅሟል። የሌጀር የቴክኖሎጂ እና የደህንነት ቡድኖች ማስጠንቀቂያ ተሰጥቷቸው ሌጀር ከተገነዘበ በኋላ በ40 ደቂቃዎች ውስጥ ማስተካከያ ተደረገ። ተንኮል አዘል ፋይሉ ለ5 ሰዓታት ያህል ተለቋል፣ ነገር ግን ገንዘቡ የተጠራቀመበት መስኮት ከሁለት ሰዓት ባነሰ ጊዜ ውስጥ ብቻ የተወሰነ እንደሆነ እናምናለን።ሌጀር ከዋሌትኮኔክት ጋር በመተባበር የሮገሉን ፕሮጀክት በፍጥነት አሰናክሏል። እውነተኛው እና የተረጋገጠው የሌጀር ኮኔክት ኪት ስሪት 1.1.8 አሁን እየተስፋፋ ሲሆን ለአጠቃቀም ደህንነቱ የተጠበቀ ነው።
የሌጀር ኮኔክት ኪት ኮድን እያዘጋጁ እና እየተገናኙ ላሉ ግንበኞች፡ በNPM ፕሮጀክት ላይ ያለው የconnect-kit ልማት ቡድን አሁን ተነባቢ ብቻ ነው እና ለደህንነት ሲባል የNPM ፓኬጁን በቀጥታ መግፋት አይችልም። በLedger GitHub ላይ ለማተም ምስጢሮቹን በውስጥ አሽከርክረናል። ገንቢዎች፣ እባክዎን የቅርብ ጊዜውን ስሪት፣ 1.1.8፣ እየተጠቀሙ መሆኑን እንደገና ያረጋግጡ።
ሌጀር፣ ከ ጋር WalletConnect እና አጋሮቻችን፣ የመጥፎ ተዋናይውን የኪስ ቦርሳ አድራሻ ሪፖርት አድርገዋል። አድራሻው አሁን በ ኬሚቴፕ. Tether የመጥፎ ተዋናይ የሆነውን USDT አግዷል።
በዚህ መሠረት፣ የገንዘብ ዝውውርን ለማዛወር የዋለ የዋሌትኮኔክት ፕሮጀክት በፍጥነት ስለተቋረጠ፣ እገዳው ፈጣን ነበር። ነገር ግን በዚህ ጊዜም ቢሆን፣ አንዳንድ የኪስ ቦርሳዎች ተሟጠዋል።
መዘዙ፡ ኢንዱስትሪው እንዴት ምላሽ ሰጠ
አንዳንድ ተጠቃሚዎች ስምምነቱን ለመከላከል ባለመቻሉ በሌጀር ላይ ቁጣቸውን ገልጸዋል፣ ሌሎች ደግሞ በሶስተኛ ወገን ቤተ-መጻሕፍት ላይ መታመን ያለውን አደጋ አስጠንቅቀዋል።
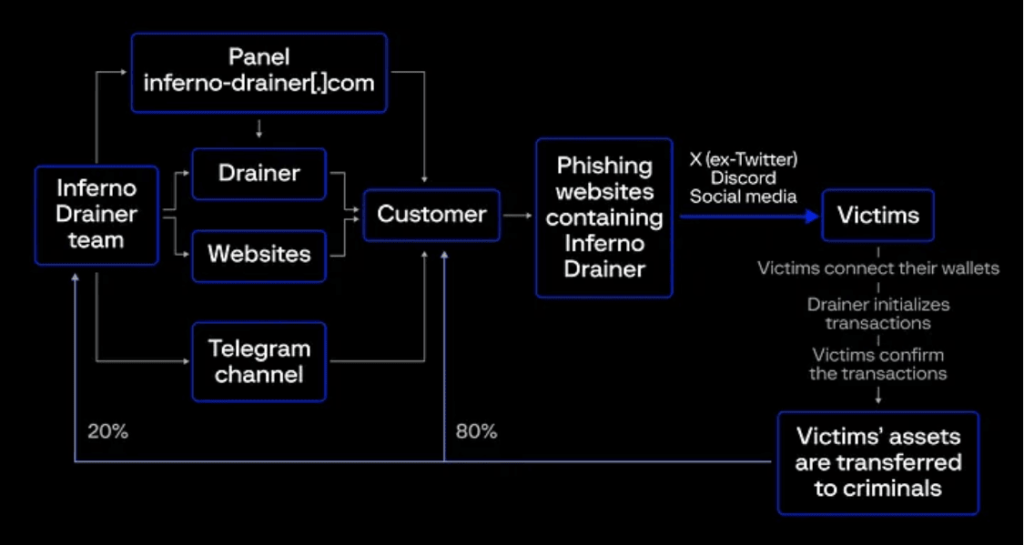
የሳይበር ሳይበር ኢንዱስትሪ በሳይበር ሳንቲም ውስጥ ልዩ ቦታ አለው። የኪስ ቦርሳ ማስወገጃ ዘመቻዎች በሰፊው የሚታወቁ ሲሆን በዋናነት ተጠቃሚዎችን ለማታለል የፊሺንግ ድረ-ገጾችን ይጠቀማሉ። የተለመደው የ SaaS ንግድ (ማጭበርበሪያ-እንደ-አገልግሎት) እንደ ማጭበርበሪያ ሻጭ ያሉ የኪስ ቦርሳ ማስወገጃ ልዩ ተዋናዮች አሉት። የኢንፈርኖ ድራይንደር ይህም የሥራ ማቆም ማስታወቂያ ተገለጸ በኖቬምበር 2023። ይህ በዱኔስ ውስጥ በቅርብ ጊዜ የታየው እንቅስቃሴ መሰረት፣ ለማንኛውም የውሸት ባንዲራ ይመስላል። @scamsniffer. የሚከተሏቸው ዘዴዎች በዚህ የቡድን-አይቢ ልጥፍ ተብራርተዋል፡
አንዳንድ ተንታኞች ጥቃቱን እውን ለማድረግ ያልቻለውን ነገር ፍንጭ ሰጥተዋል። በተጠቃሚ ብሪያንድክ የተሰጠ አስተያየት በፕሮጀክቱ ማከማቻ ላይ ባለው ትኬት ላይ ስለ ዋናው መንስኤ ግንዛቤ ይሰጠናል፡
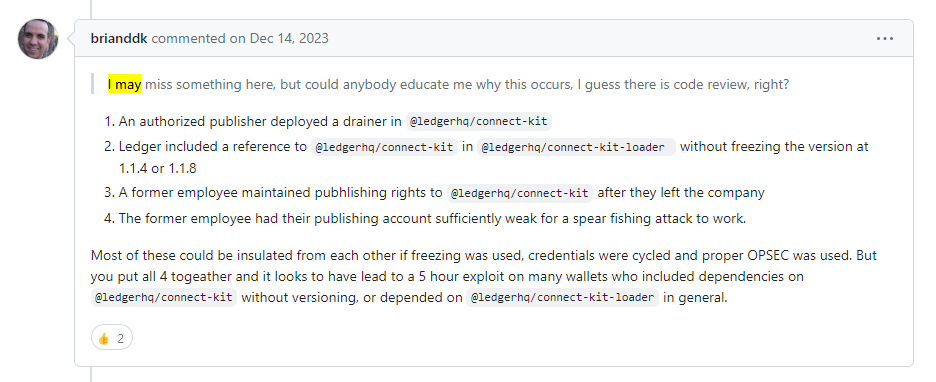
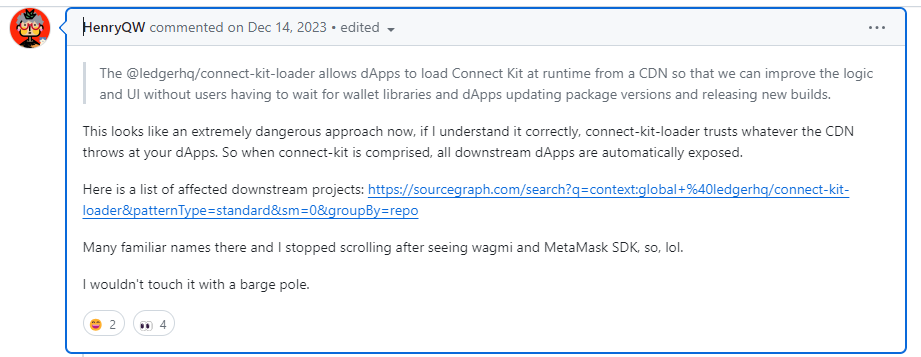
A በሌላ ተጠቃሚ የተሰጠ አስተያየት፣ ሄንሪኪው, ተንኮል አዘል ስሪቶች በሲዲኤን በኩል እንዲሰራጩ ያደረገውን ሁለተኛውን ነገር ጠቁሟል፡
የክሪፕቶ ቦርሳ የፊት ለፊት መሸፈኛዎችን በፊሺንግ ጥቃቶች ላይ የበለጠ ጠንካራ ለማድረግ የረጅም ጊዜ ተነሳሽነቶችን ለማየት በጣም ገና ነው። ለሚከተሉት ተገዢ መሆንን የሚጠይቅ ይመስላል። standard ከሚከተለው ጋር ተመሳሳይ ነው PA-DSS ለሶፍትዌር አቅራቢዎች የክፍያ አፕሊኬሽኖች በ crypto ኢንዱስትሪ ውስጥ ተቀባይነት ሊኖራቸው ይችላል።
እና አሁን፣ የተማርናቸው ትምህርቶች!
የሃርድዌር ቦርሳ፣ የክሪፕቶ ደህንነት ምሳሌ፣ እንዴት አስደናቂ ነው፣ የNPM ምስክርነቶችን በመገደብ ብቻ ተጥሷል የሌጀር “የቀድሞ ሠራተኛ” (ምናልባትም የ2FA ጥበቃ የሌለው የተጠቃሚ ስም/ይለፍ ቃል ወይም የመዳረሻ ቶከን)። ይህ ክስተት እርስዎ በሚተኮሱበት ጊዜ የሶፍትዌርዎ መሠረተ ልማት ልክ እንደ ሶፍትዌርዎ ወይም የሃርድዌር ምርቶችዎ በተመሳሳይ ጥንቃቄ መጠበቅ እንዳለበት የሚያሳይ አስገራሚ ማሳሰቢያ ሆኖ ያገለግላል።
አብዛኛዎቹ የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች የሚጀምሩት ውስጣዊ አካውንት (ብዙውን ጊዜ ለገንቢ ወይም ለገንቢ መሐንዲስ) በማበላሸት ነው። ከዚያም አጥቂዎቹ እንደ የሶፍትዌር መሠረተ ልማት ውስጣዊ ስርዓቶችን ለመጣስ ወደ ጎን ይንቀሳቀሳሉ። CI/CD ስርዓት ወይም የማሰማሪያ መሳሪያዎች፣ ወይም ወደ የምንጭ ኮድ ማከማቻዎች ተንኮል አዘል አመክንዮ ማከል ይችላሉ፣ ይህም የቅርንጫፍ ጥበቃ እና የኮድ ግምገማዎችን በመጠቀም የተደረጉ ለውጦችን በአግባቡ መያዝ ከተቻለ ሊታወቅ ይችላል። ነገር ግን አጥቂዎች ኢላማው በሕዝብ መዝገብ ቤት ውስጥ የታተመ ታዋቂ ቤተ-መጽሐፍት ከሆነ፣ በተለይም የምስክር ወረቀቶችን ለማተም (ለመጻፍ) መዳረሻ ማግኘት ከቻሉ በጣም ጥልቅ መሄድ አያስፈልጋቸውም። እናም በዚህ ጥቃት ውስጥ የተከሰተው ይህ ነው።
2FA ማረጋገጫበተለይም እንደ የደህንነት ቁልፎች ያሉ ጠንካራ ክፍሎችን መጠቀም፣ በይነተገናኝ ስራዎች አደጋውን ይገድባል። CI/CD pipelineዎች፣ የተገደበ መዳረሻ ያላቸው የመዳረሻ ቶከኖች እንደ CI/CD ሚስጥሩ የተለመደው መንገድ ነው (እና የመዳረሻ ቶከኑ መፍሰስ የለበትም)። እንደ አለመታደል ሆኖ፣ ሰራተኛው ጠንካራ የ2FA ስብስብ ያልነበረው ይመስላል። NPM ይፈቅዳል ድርጅቶች 2FAን ለማስፈጸም (ግን ይህ አማራጭ ነው፣ ነባሪው አይደለም)፣ ይህም ምናልባት ሌጀር ሊኖረው የሚገባው ነው። እና ተገቢውን ማከልዎን አይርሱ። የምስክርነት ስረዛ ለቀድሞ ሠራተኞች የሚደረጉ ሂደቶች፣ በተለይም ድርጅቱ በያዘው የNPM ወሰን ውስጥ ወሳኝ የሆኑ ሀብቶችን የማግኘት መብት።
የስሪት ፒንንግ የተገመገሙ የስሪት እብጠቶች ላሏቸው ጥገኞች የተንኮል ጥገኞችን ስርጭት የሚቀንስ ልምምድ ነው። በሊጀር ክስተት አውድ ውስጥ፣ የቤተ መፃህፍቱ ስሪቶች የግንኙነት-ኪት-ጫኚ ከሲዲኤን የተወሰደ መሰካት ነበረበት፣ እና “ሲዲኤን የሚጥለውን ማንኛውንም ነገር አትመኑ”። የቼክሰም ማረጋገጫ ለምሳሌ በSRI (ወይም ምንጩን የሚያረጋግጥ ዲጂታል ፊርማ ዘዴ እንኳን) ከሲዲኤን ሲወጡ ተለዋዋጭ ኮድ ለመጫን ጥቅም ላይ መዋል አለባቸው።
የቀረው ታሪክ ነው።
ለኪስ ቦርሳ ተጠቃሚዎች በሚቀርቡት ይበልጥ የተለመዱ የፊሺንግ ዘመቻዎች ላይ ጥያቄው የሚከተለው ነው፡ ተጠቃሚዎች ወንጀለኞች ባዘጋጇቸው ወጥመዶች ውስጥ እንዲወድቁ እና ፈጽሞ ለማይፈልጓቸው ግብይቶች ማረጋገጫ እንዲሰጡ የሚያደርጋቸው ምንድን ነው? በዚህ ጎራ ውስጥ ያሉት የፊሺንግ ጣቢያዎች በሚገባ የተነደፉ እና አሳማኝ ናቸው፣ ታዋቂ የክሪፕቶ ብራንዶችን ይኮርጃሉ፤ እንዲሁም ነፃ ቶከኖችን ያቀርባሉ። የኤንኤፍቲዎችን መቅረጽ እና ሌሎች ሽልማቶች። ተጠቃሚዎች እንደዚህ ባሉ ወጥመዶች ውስጥ እንዳይወድቁ መከላከል መፍትሄ መፈለግ ችግር ነው።
እና እንዳትረሱ ተዛማጅ ክሪፕቶሃኪንግ ጥቃቶች፣ ይህም በአጠቃላይ ስጋት ሲሆን፣ ጠላቶች የደመና መሠረተ ልማቶችን በመቆጣጠር ለክሪፕቶ ምንዛሬ ማዕድን አውጪዎችን ለማስኬድ፣ ብዙውን ጊዜ እንደ Monero XMR እና Zcash ላሉ የግላዊነት ሳንቲሞች፣ የተደበቁ የግብይት ታሪኮችን ይዘው። ክሪፕቶ ጃክ ማድረግ ተገቢ ነው ምክንያቱም ማንኛውንም ድርጅት ሊጎዳ ይችላል፣ እና ለአጥቂው የሚሰጠው ትርፍ ዝቅተኛ ሊሆን ቢችልም፣ ለተጎጂው የሚወጣው ወጪ ትልቅ ሊሆን ይችላል (Sysdig በ ውስጥ ተጠቅሷል ይህ ሪፖርት ለአጥቂው በተቆፈረው እያንዳንዱ 1 ዶላር ለተጎጂው ድርጅት 53 ዶላር ወጪ እንደሚያስፈልግ)።
ማጣቀሻዎች
- ቲኬት "[አጣዳፊ] ይህ ማከማቻ የ npm ጥቅል @ledgerhq/connect-kit፣ 1.1.7 ተንኮል አዘል ስሪትን ይጠቀማል"በጊትቡብ ማከማቻ ውስጥ።"
- ስለ ክስተቱ የሊጀር ዋና ሥራ አስፈፃሚ ደብዳቤ, ታህሳስ 14, 2023.
- የደህንነት ክስተት ሪፖርትበሌጀር፣ ታህሳስ 20፣ 2023።
- ሌጀር ብዝበዛ ዴፋይን አደጋ ላይ ይጥላል፤ ሱሺ 'ከማንኛውም dApps ጋር መስተጋብር አትፍጠር' ትላለች፣ በፖስታ ላክ CoinDesk በኦሊቨር ናይት፣ 14 Dec 2023.
- የአቅርቦት ሰንሰለት ጥቃት በሌጀር ኮኔክት ኪት ላይ፡- ተጽዕኖውን እና የመከላከያ እርምጃዎችን መተንተንበታህሳስ 2023 ስለ ጥቃቱ በስሎውማይስት የተጻፈ ጽሑፍ።
- የWeb3 የደህንነት ፅንሰ-ሀሳቦች፡ የኪስ ቦርሳ ማስወገጃዎች፣ በጃሜል ዌቨር፣ በRektify AI፣ ጁል 2023።
የቪዲዮ ማሳያችንን ይመልከቱ
