
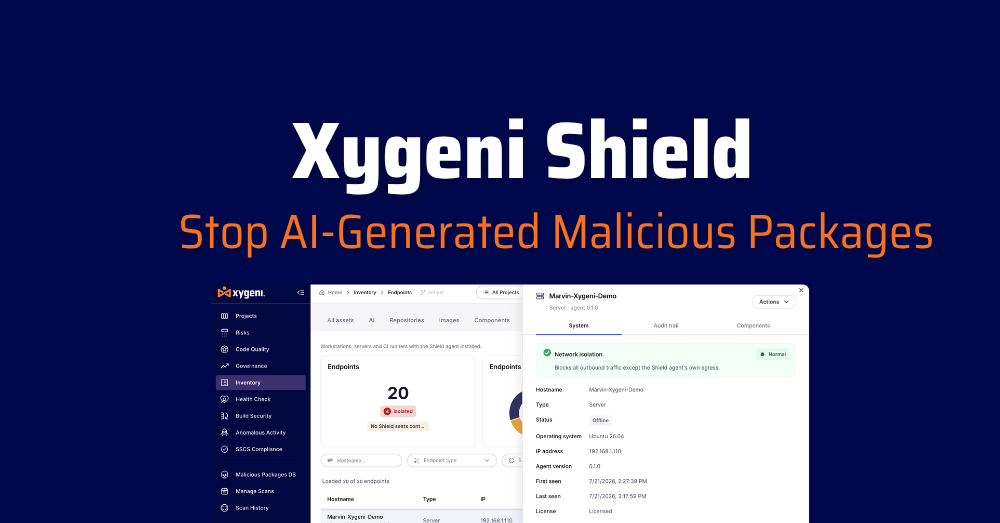






لقد غيّر الذكاء الاصطناعي من يستطيع كتابة البرامج الخبيثة وسرعة نشرها. مثال عملي، حزمة مبهمة وجاهزة لإحداث ارتباك في التبعيات ما كان يستغرق من المهاجمين المهرة أيامًا لإنشائه، أصبح الآن بالإمكان توليده واختباره ونشره في سجل عام في دقائق. لم تُصمم عملية المراجعة لديك لهذه السرعة، وكذلك قاعدة بيانات التوقيعات الخاصة ببرنامج الفحص. ما يوقف حزمة خبيثة مُولّدة بواسطة الذكاء الاصطناعي ليس مراجعة أسرع، بل جدار حماية للتبعيات موجود على الجهاز الذي يتم فيه التثبيت فعليًا. زيجيني AI Shield يغطي هذا المقال اليوم npm و PyPI و Maven، على محطات عمل Linux والخوادم وأنظمة تشغيل التكامل المستمر (CI). كل ما يلي يوضح ما يفعله ضمن هذا النطاق.
هذا ليس افتراضياً
التنازلات في سلسلة التوريد مثل شاي حلود وسلسلة حوادث npm و PyPI حتى أوائل عام 2026 تتشارك هذه الهجمات نمطًا واحدًا: يقوم مطور بسحب تبعية تبدو شرعية وتنفيذها قبل أن يصنفها أي شخص، سواءً كان أداة أو إنسانًا، على أنها خبيثة. لم تتطلب أي من هذه الهجمات وجود مهاجم بشري يعمل على مدار الساعة. تُسهّل الأدوات المدعومة بالذكاء الاصطناعي تنفيذ هذا النمط نفسه بشكل أسرع وأقل تكلفة على نطاق واسع، وهذا ما يجعل الفجوة بين فحص المستودع وتنفيذ البرامج الخبيثة على نقاط النهاية أكثر خطورة الآن مما كانت عليه قبل عامين، وليس أقل.
لم يقتصر دور الذكاء الاصطناعي على تسريع عملية التطوير فحسب، بل ساهم أيضاً في تسريع الهجمات.
كل فريق يستخدم مساعدي البرمجة المدعومين بالذكاء الاصطناعي سمعوا الوعد: تطوير أسرع، إصدارات أسرع. والمهاجمون سمعوا نفس الوعد. تُمكّن الأدوات المدعومة بالذكاء الاصطناعي الآن الجهات الخبيثة من توليد أسماء حزم مقنعة، وشفرات استغلال فعّالة، وبرامج تثبيت تتجاوز فحوصات السمعة الثابتة، كل ذلك أسرع من أي فريق هجوم بشري. لا تحتاج الحزمة الخبيثة المُنشأة بمساعدة الذكاء الاصطناعي إلى إعادة استخدام توقيع معروف، بل يمكن أن تكون جديدة في كل مرة، وهذا تحديدًا ما يُفشل الماسح الضوئي الذي ينتظر تحديثًا أو إشعارًا أمنيًا.
لا يزال برنامج فحص التعليمات البرمجية لديك يفحص المستودع بعد وقوع الحدث. ولا يزال نظام الكشف والاستجابة لنقاط النهاية (EDR) يراقب عمليةً ما، لا حزمةً برمجيةً. لم يُصمَّم أيٌّ منهما لمواجهة بيئةٍ قد تظهر فيها حزمةٌ خبيثةٌ جديدةٌ مُولَّدةٌ بالذكاء الاصطناعي، ويقوم مطوّر البرامج بسحبها قبل أن يراها أيّ مطوّر برامج، سواءً كان بشريًا أو آليًا. وهنا تكمن أهمية جدار الحماية الخاص بالتبعيات.
ما يفعله جدار الحماية الخاص بالتبعيات حيال ذلك
زيجيني ايه اي Shield هو جدار حماية للتبعيات خاص بنقطة نهاية المطور. يعترض عمليات تثبيت الحزم في الوقت الفعلي، ويتحقق منها باستخدام معلومات Xygeni عن البرمجيات الخبيثة، ويحظر أي شيء ضار قبل تشغيل برنامج التثبيت، سواءً أكانت تلك الحزمة مكتوبة يدويًا أم تم إنشاؤها في ثوانٍ بواسطة أداة ذكاء اصطناعي. وينطبق المنطق نفسه على الشبكة: تُقطع الاتصالات بالبنية التحتية المعروفة بخبثها قبل أن يغادر أي شيء الجهاز، وهذا أمر بالغ الأهمية لأن البرمجيات الخبيثة المدعومة بالذكاء الاصطناعي لا تزال بحاجة إلى الاتصال بخوادمها لتكون مفيدة لمن قام بتطويرها.
لأن جدار الحماية هذا يعتمد على تحليل السلوك والمخاطر بدلاً من انتظار توقيع منشور، فإنه يرصد تحديداً ذلك النوع من الحزم الخبيثة سريعة التحوّر والمولدة بواسطة الذكاء الاصطناعي، والتي تعجز الأدوات القائمة على السمعة عن رصدها بسبب بطء بنيتها. هذا هو الهدف من إيقاف الهجوم قبل وجود التوقيع، وليس بعده.
Shield يعمل كوكيل خفيف الوزن واحد عبر محطات العمل والخوادم ووحدات تشغيل التكامل المستمر، مع إدارة السياسات مركزياً ومقاعد عائمة بحيث تتبع التغطية موظفيك بدلاً من أجهزتك.
داخل نظام الذكاء الاصطناعي Xygeni Shield جدار الحماية التابع
- قم بحظره قبل تنفيذه. يتم اعتراض كل عملية تثبيت والتحقق منها في الوقت الفعلي، ويحدث الحظر قبل تشغيل برنامج التثبيت النصي، وليس بعد ظهور تقرير في صباح اليوم التالي.
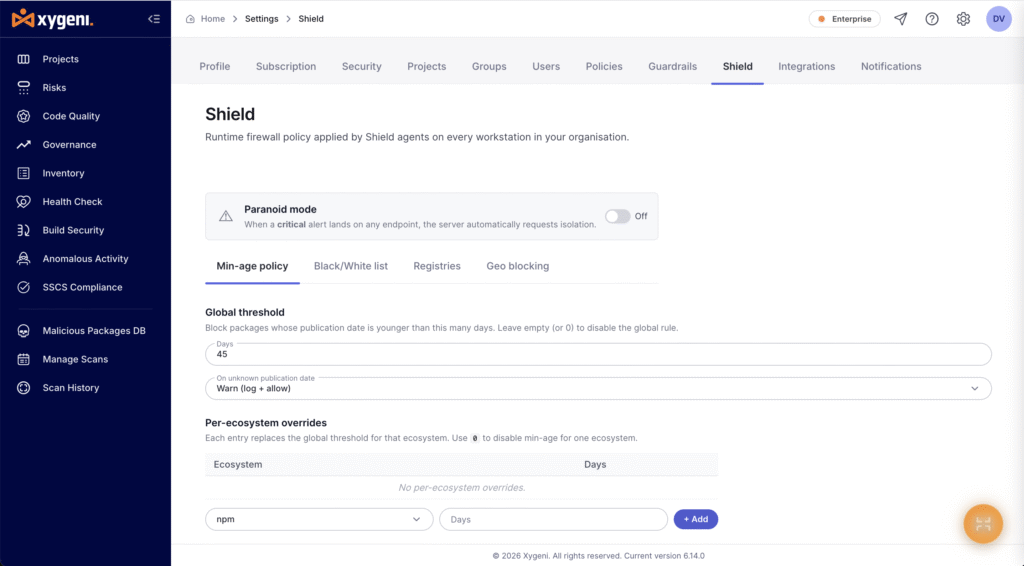
- سياسة الحد الأدنى للسن. تُعدّ الحزم الخبيثة المُولّدة بالذكاء الاصطناعي، بحكم تعريفها، جديدة تمامًا. يتيح لك جدار الحماية هذا حظر أي شيء نُشر مؤخرًا بعد تجاوز الحدّ المُحدّد، وتعيين قاعدة عامة، وتجاوزها لكل نظام بيئي على حدة، وتحديد الإجراء المُتّبع في حال تعذّر تحديد تاريخ النشر.
- قوائم السماح، وقوائم الرفض، والسجلات المعتمدة. حدد بدقة ما يمكن للمطورين سحبه ومن أين، وصولاً إلى مستوى سجل النظام.
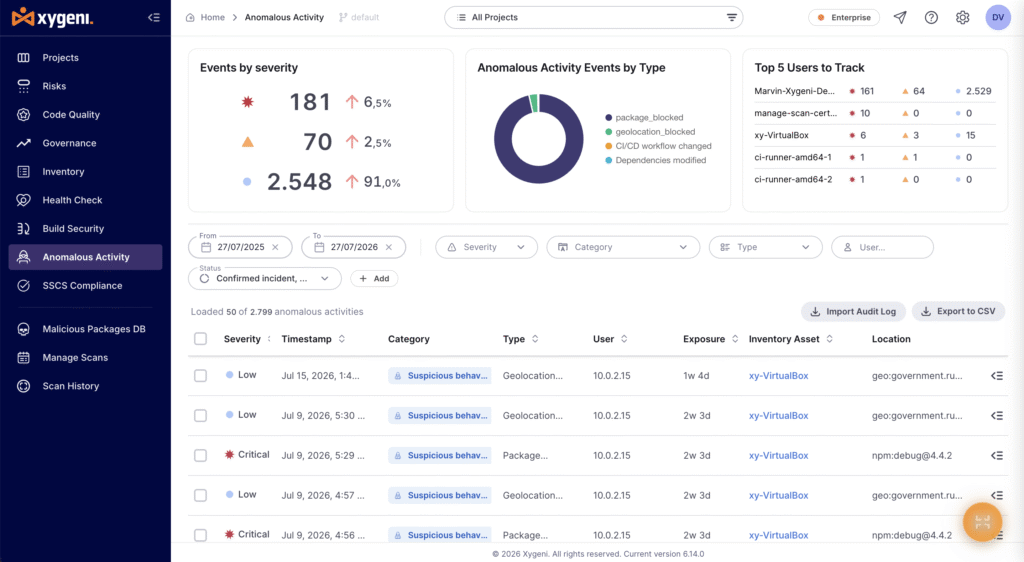
- جدار حماية الشبكة مع سياسة جغرافية. ينطبق منطق جدار الحماية نفسه على حركة البيانات الصادرة. تُقطع الاتصالات تلقائيًا مع عناوين IP والنطاقات المعروفة بضررها، ويمكنك تقييد حركة البيانات إلى المناطق الجغرافية عالية الخطورة. ويتم تسجيل كل اتصال محظور مع الوجهة التي حاول الوصول إليها.
- عزل نقطة النهاية، يدوياً أو تلقائياً. عندما يقع شيء بالغ الأهمية على جهاز، فإن أمن الذكاء الاصطناعي Shield يمكن قطع حركة البيانات الصادرة من نقطة النهاية هذه باستثناء قناة الإدارة الخاصة بها، مما يحصر الحادث في جهاز كمبيوتر محمول واحد بدلاً من السماح له بالانتشار. ويُفعّل وضع الحماية القصوى العزل تلقائيًا بمجرد إطلاق تنبيه حرج.
- جرد مباشر لكل نقطة نهاية محمية. يمكنك الاطلاع على كل محطة عمل وخادم وجهاز تشغيل CI الذي يقوم بتشغيل الوكيل، ونظام التشغيل الخاص به، والإصدار، والحالة، ورخصة الترخيص، مع إمكانية التصفية حسب اسم المضيف أو النوع.
- تنبيهات فورية مع إرفاق الأدلة. كل كتلة هي حدث ذو خطورة، وطابع زمني، ونقطة نهاية، ومدة التعرض، وما تم إيقافه بالضبط: الحزمة والإصدار، أو الوجهة.
- سجل التدقيق لكل نقطة نهاية. يحتفظ كل جهاز محمي بسجله الخاص، لذا يمكنك إعادة بناء ما حدث بالضبط عندما يسألك أحدهم.
لماذا يوجد جدار الحماية هذا في مكان لا يوجد فيه أي شيء آخر؟
تُخبرك الأدوات القائمة على السمعة والتوقيعات بوجود حزمة خبيثة بعد أن يكون شخص آخر قد أصيب بها بالفعل. كان هذا النموذج بطيئًا للغاية حتى قبل ظهور الذكاء الاصطناعي. أما الآن، فبفضل الذكاء الاصطناعي، أصبح بالإمكان إنتاج ونشر حزم خبيثة أسرع من أي تنبيه. pipeline يمكن تصنيفها، وجدار الحماية الخاص بالتبعيات المبني على تحليل السلوك والمخاطر هو الطبقة الوحيدة المفيدة في اليوم الأول، عندما يكون الهجوم جديدًا ولم يتم تحديد أي توقيع له بعد. ولأنه جدار حماية التبعيات من Xygeni، فإن كل حظر وعزل وحدث جغرافي يظهر في نفس وحدة التحكم الخاصة بالتعليمات البرمجية والتبعيات. pipelineواكتشافات سرية، مع سجل تدقيق واحد. ليس عميلاً آخر، بل عميل آخر dashboard، وآخر login للتأكد.
أين أمن الذكاء الاصطناعي Shield يناسب بجوار جهاز تسجيل بيانات الطوارئ الخاص بك
تفترض الفرق أحيانًا أن نظام الكشف والاستجابة لنقاط النهاية (EDR) الحالي يغطي هذا الجانب بالفعل، وهذا غير صحيح. يراقب نظام EDR العمليات والملفات والاتصالات على مستوى نظام التشغيل، ولكنه يفتقر إلى سياق أمان التطبيقات: فهو لا يستطيع تحديد ما إذا كانت إحدى التبعيات خبيثة، أو ما إذا كان إصدار الحزمة قد صدر بالأمس، أو ما إذا كان من المحتمل أن تكون قد أُنشئت بواسطة أداة ذكاء اصطناعي مصممة خصيصًا للتحايل على عمليات التحقق المطبقة. Xygeni Shield يُضفي هذا السياق على نقطة النهاية ويفرض السياسة على الأشياء التي يهتم بها أمن التطبيقات بالفعل، ويعمل جنبًا إلى جنب مع أي نظام EDR لديك بالفعل.
ماذا يعني هذا بالنسبة لـ CISأوه، ليس فقط فريق أمن التطبيقات
A CISلا يحتاج O إلى معرفة كيفية عمل عملية الاعتراض. ما يهم على هذا المستوى أبسط: هناك مرحلة في سلسلة التوريد، لحظة التثبيت على جهاز المطور نفسه، لا يغطيها الإنفاق الحالي على أمن التطبيقات والإنفاق الحالي على حلول الكشف والاستجابة لنقاط النهاية، وهي المرحلة التي تُلحق فيها حزمة خبيثة مُولّدة بواسطة الذكاء الاصطناعي الضرر فعليًا. Xygeni Shield يُسدّ هذا النظام تلك الفجوة دون الحاجة إلى إضافة أداة مستقلة أخرى: فكل عملية حظر وعزل وتتبع تدقيق تُسجّل في نفس وحدة التحكم وفي نفس سجل الأدلة الخاص ببقية نتائج أمن التطبيقات، وهو ما يحتاجه المدقق أو مجلس الإدارة فعليًا: سجل واحد متسق بدلًا من سجل رابع. dashboard للتوفيق.
ابدأ باستخدام Xygeni AI Shield
زيجيني Shield يغطي أنظمة npm و PyPI و Maven البيئية اليوم، ويعمل على محطات العمل والخوادم وأنظمة تشغيل التكامل المستمر مع إدارة السياسات مركزياً من مكان واحد.
بدء مجانا or جدولة عرض توضيحي لمشاهدة جدار الحماية الخاص بالتبعيات وهو يحظر عملية تثبيت حقيقية في الوقت الفعلي.

الأسئلة الشائعة
كيف يعمل نظام الذكاء الاصطناعي Xygeni؟ Shield هل يختلف عن نظام EDR الذي نستخدمه بالفعل؟
يراقب نظام الكشف عن نقاط النهاية العمليات والملفات والاتصالات على مستوى نظام التشغيل. وهو لا يعرف ما هو سجل الحزم، أو ما إذا كانت إحدى التبعيات ضارة، أو ما إذا كان الإصدار قد نُشر بالأمس. Xygeni Shield يوفر سياق أمان التطبيقات لنقطة نهاية المطور ويفرض السياسة على الأشياء التي يهتم بها أمان التطبيقات، ويعمل جنبًا إلى جنب مع أي نظام EDR لديك بالفعل.
هل يستطيع جدار الحماية الخاص بالتبعيات اكتشاف حزمة خبيثة تم إنشاؤها بواسطة الذكاء الاصطناعي، بدون توقيع مسبق؟
نعم. شركة Xygeni للأمن الذكي Shield تعتمد هذه التقنية على تحليل السلوك والمخاطر، وليس على مطابقة توقيع معروف أو ثغرة أمنية أو تنبيه أمني. وهذا ما يجعلها فعالة ضد حزمة برمجية جديدة في كل مرة يتم إنشاؤها، سواء كُتبت يدويًا أو أُنتجت بواسطة أداة ذكاء اصطناعي مصممة للتحايل على عمليات التحقق القائمة على السمعة.
هل يُبطئ ذلك من وتيرة عمل المطورين؟
شركة زيجيني للأمن الذكي Shield هو برنامج خفيف الوزن يتحقق من عمليات التثبيت أثناء حدوثها. لا يلاحظه المطورون إلا عند حظر شيء ما، ويأتي الحظر مصحوبًا بالسبب.
ما الذي يمكن أن يقدمه الذكاء الاصطناعي من Xygeni؟ Shield هل لديك حظر اليوم؟
عمليات تثبيت الحزم الخبيثة وغير المصرح بها، والحزم الأحدث من الحد الأدنى للعمر المحدد، وعمليات التثبيت من السجلات التي لم توافق عليها، والحزم الموجودة في قائمة الحظر الخاصة بك، والاتصالات الصادرة إلى عناوين IP والنطاقات الخبيثة المعروفة، وحركة المرور إلى المناطق الجغرافية التي قمت بتقييدها.
ماذا يحدث إذا تعذر تحديد تاريخ نشر حزمة ما؟
القرار لك. تتيح لك سياسة الحد الأدنى للسن إما التنبيه والسماح، أو الحظر، عندما يكون تاريخ النشر غير معروف.
هل يمكنني وضع قواعد مختلفة لكل نظام بيئي؟
نعم. يمكن تجاوز الحد الأدنى العالمي للعمر لكل نظام بيئي، ويمكن تعطيله لنظام بيئي معين إذا لزم الأمر.
ما الذي يفعله عزل نقطة النهاية فعلياً؟
يحظر هذا النظام جميع الاتصالات الصادرة من ذلك الجهاز باستثناء قناة الإدارة الخاصة بـ Xygeni AI Security SHield، مما يحافظ على عزل نقطة النهاية مع إمكانية إدارتها. يمكنك تفعيله عند الحاجة، أو تفعيل وضع الحماية القصوى ليتم طلب العزل تلقائيًا عند ورود تنبيه حرج.
أين Shield هل يتم تشغيل الوكيل؟
على محطات عمل المطورين، وعلى الخوادم، وعلى منصات التكامل المستمر. يستخدم الترخيص تراخيصًا مرنة.
هل تظهر هذه الكتل في أي مكان يمكنني مراجعته؟
نعم. كل كتلة تمثل حدثًا بتفاصيل كاملة، ويحتفظ كل طرفية بسجل تدقيق خاص بها. يمكن تصفية الأحداث وتصديرها.
