محركات خاصة، منصة كاملة on-premise والكشف عن البرامج الضارة الذي يبدأ قبل وجود التوقيع.
قارن بين Xygeni و Aikido في مستودعاتك الخاصة.

خمسة اختلافات مهمة
منصة كاملة on-premise (للمستأجر الواحد). يعمل نظام DAST داخل بنيتك التحتية دون أي اتصال بالإنترنت.
برامج خبيثة سلوكية عند نشر السجل، تمتد عبر pipelines، الحاويات، شفرة المصدر commits.
استوعب النتائج من Snyk وVeracode وCheckmarx. طبّق عليها جميعها من خلال الفرز والتفسير والإصلاح باستخدام الذكاء الاصطناعي.
محركات مسح ضوئي أصلية خاصة (ليست تنسيقًا مفتوح المصدر). اتفاقية مستوى خدمة واحدة، وخارطة طريق واحدة، بالإضافة إلى اتفاقية مستوى الخدمة، وقائمة المكونات، وقائمة المواد.
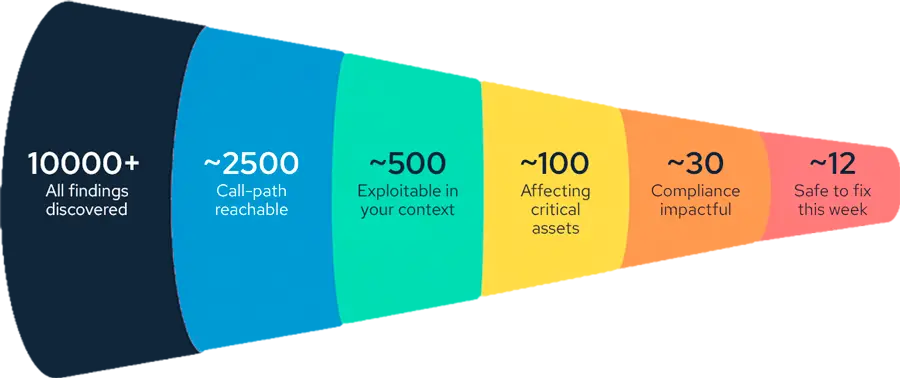
قمع واعٍ للأعمال التجارية يعمل على تضييق نطاق آلاف النتائج إلى عدد قليل منها يمكن الوصول إليه واستغلاله.

ما الذي يُغيّر سير عملك بشكل كبير؟
تقوم شركة Xygeni بتحديد ما يجب إصلاحه أولاً وتقليل الضوضاء.
بعد القمع مستوى أسلوب معالجة المخاطر يتم تطبيقها: يقوم Xygeni بتحليل مخطط المكالمات ويخبرك بالإصلاحات التي ستؤدي إلى تعطيل أي من المتصلين - قبل تطبيقها.
جنبا إلى جنب
| القدرات | | الايكيدو |
|---|---|---|
| محرك المسح الضوئي | ✅ محركات أصلية خاصة | ⚠️ قائم على البرمجيات مفتوحة المصدر (Opengrep، Trivy، ZAP) |
| ميزة الكشف عن البرامج الضارة قبل التوقيع متوفرة في الخطة المجانية | ✅ MEW مضمنة في خطة المطور المجانية | ❌ تعتمد الخطة المجانية على التوقيعات المعروفة |
| حماية نقاط نهاية المطورين | ✅ الحزم، وامتدادات بيئة التطوير المتكاملة، والمكونات الإضافية، بالإضافة إلى حركة مرور الشبكة، ضمن سياسة مؤسسة واحدة. | ⚠️ تركيب الحزم فقط |
| منصة كاملة on-premise / مستأجر واحد | ✅ منصة كاملة محلية | ⚠️ الماسح الضوئي المحلي + السحابة dashboard |
| نموذج تنفيذ DAST | ✅ يدعم التشغيل المحلي، مع إمكانية التشغيل المتوازي غير المحدود | ⚠️ خدمة سحابية فقط (قائمة عناوين IP المسموح بها + إمكانية الوصول إلى الإنترنت) |
| أحضر نموذج الذكاء الاصطناعي الخاص بك | ✅ أي برنامج ماجستير في القانون، بما في ذلك البرامج التي تستضيفها بنفسك | ⚠️ برنامج الماجستير الخاص بالأيكيدو فقط |
| الكشف عن الحزم الخبيثة قبل التوقيع (MEW) | ✅ السلوك عند نشر السجل | ⚠️ معلومات عن الأيكيدو (بأسلوب التغذية) |
| الكشف عن البرامج الضارة عبر SDLC | ✅ Pipelineحاويات + s commits | ⚠️ التركيز على الحزم |
| CI/CD pipeline security (النزاهة + المنشأ) | ✅ Pipeline السلامة، الشذوذ، SLSA + in-toto | ⚠️ عمليات المسح في pipelineلا يؤمّن ذلك |
| فرز المخاطر باستخدام الذكاء الاصطناعي + تحديد أولويات المخاطر | ✅ الفرز بناءً على النتائج الخاصة + نتائج الطرف الثالث + مسار التحويل + مستوى المنهجية | ⚠️ الماسحات الضوئية الخاصة فقط، لا توجد نتائج من جهات خارجية |
| إلغاء تلقائي للأسرار + دمج الكتل | ✅ إلغاء تلقائي + دمج الكتلة | ⚠️ الكشف والتحقق فقط |
| قائمة مواد التشفير (CBOM) | ✅ يتم إنشاؤه لكل إصدار | ❌ غير متوفرة |
تستند معلومات المنافسين إلى وثائق متاحة للجمهور، تمت مراجعتها في سبتمبر 2026. هل لاحظت شيئًا قديمًا؟ أخبرنا عنه.
التفاضليه
| مكون | | الايكيدو |
|---|---|---|
| Dashboard الخادم | ✅ بيئة العميل* | ⚠️ سحابة الأيكيدو |
| تخزين النتائج | ✅ بيئة العميل | ⚠️ سحابة الأيكيدو |
| تنفيذ DAST | ✅ البنية التحتية للعميل (بدون اتصال بالإنترنت) | ⚠️ خدمة أيكيدو السحابية (قائمة عناوين IP المسموح بها + التحقق من النطاق) |
| الاستدلال في الذكاء الاصطناعي / ماجستير القانون | ✅ خيارات العملاء، بما في ذلك الاستضافة الذاتية | ⚠️ البنية التحتية للأيكيدو |
| ميزة التصحيح التلقائي متاحة دون اتصال بالإنترنت | ✅ نعم | ❌ لا (تفقد حسابات الماسح الضوئي المحلي واجهة المستخدم الخاصة بالتصحيح التلقائي) |
التفاضليه
تحليل الذكاء الاصطناعي ثنائي الطبقات عند نشر سجل الحزم. يكشف السلوك الخبيث قبل وجود أي توقيع - مثل انتحال الهوية، والتشويش، وأنماط تسريب البيانات، والخلط بين التبعيات.
يمتد نطاق الكشف إلى pipelines، صور الحاويات، وشفرة المصدر commitيلتقط الأصداف المقلوبة في pipelines، والأوامر الخبيثة في نصوص البناء، والملفات المُعدّلة، وليس فقط الحزم السيئة.
شهادات SLSA الأصلية وشهادات intoto لكل إصدار، بالإضافة إلى قائمة مواد التشفير (CBOM) لكل إصدار، حتى تعرف التشفير الذي ستحتاج إلى ترحيله.
تبقى الحزم وملحقات بيئة التطوير المتكاملة والمكونات الإضافية محظورة حتى تصل إلى الحد الأدنى للعمر الذي تحدده سياستك.
يتم حظر حركة المرور إلى عناوين IP والنطاقات الضارة عند نقطة النهاية، ويتم عزل الجهاز المخترق.
يقوم فريق الأمن بتحديد المكونات المسموح بها والممنوعة والسجلات المعتمدة.
Decisتستخدم ions معلومات Xygeni المسبقة عن البرامج الضارة، وليس فقط مصادر البيانات المعروفة بأنها ضارة.
نعم، خاصة إذا كنت بحاجة إلى المنصة الكاملة on-premiseيمكنك إنشاء نظام إدارة دورة حياة التطبيقات (LLM) خاص بك، أو اكتشاف البرامج الضارة بشكل يتجاوز الحزم الجاهزة. تستخدم Xygeni محركات فحص خاصة بها، وتشغل... dashboard، النتائج، وDAST والاستدلال بالذكاء الاصطناعي في بيئتك الخاصة.
نعم. على ال Enterprise الخطة، المنصة الكاملة تعمل on-premise، معزولة عن الإنترنت أو هجينة، بما في ذلك قدرات DAST والذكاء الاصطناعي مع نموذج الاستضافة الذاتية.
أي نظام إدارة دورة حياة قانونية: سواء كان مزودًا تجاريًا، أو نموذجًا مُستضافًا ذاتيًا، أو نظام Xygeni الخاص. تبقى البيانات في بيئتك، ويبقى الاستخدام ضمن عقدك.
يقوم نظام MEW بتحليل سلوك كل حزمة جديدة عند نشرها في السجل، قبل وجود التوقيع. ويشمل الكشف أيضًا pipelines، صور الحاويات، وشفرة المصدر commits.
نعم. تتضمن خطة المطور المجانية ميزة الكشف عن البرامج الضارة قبل التوقيع MEW.
أحضر الأسئلة التي لم تُجب عليها بعد تقييمك في الأيكيدو. سنناقشها بالتفصيل.