





هل تعلم أن سطرًا واحدًا من التعليمات البرمجية الخاطئة يمكن أن يكلفك شركة بملايين الدولاراتيُعد ضمان سلامة وأمان البرمجيات أمرًا بالغ الأهمية. وهنا يأتي دور تصديق البرمجيات وتصديق بنائها. تُوفر هذه الممارسات دليلاً قاطعًا على امتثال بنائها لمعايير الأمان الصارمة. standardتعزيز الثقة وتقليل التهديدات طوال دورة حياة التطوير. وباعتبارها عاملًا حاسمًا في DevSecOps، تُعزز المصادقة الأمان في كل مرحلة من مراحل التطوير.
هل تعلم أن خطأً في كود شركة Knight Capital Group، وهي شركة تداول عالية التردد، أدى إلى خسارة قدرها 460 مليون دولار في 45 دقيقة فقط في عام 2012؟ وأرسل الكود الخاطئ الملايين من طلبات الأسهم الخاطئة، مما تسبب في فوضى في السوق وخسائر مالية كبيرة للشركة.
ما هو التصديق على البرمجيات في Build Security?
التصديق على البرمجيات في build security هي عملية بالغة الأهمية ضمن DevSecOps، تُنتج أدلةً قابلةً للتحقق للتأكد من امتثال إصدارات البرامج لسياسات وإجراءات الأمان المحددة مسبقًا. تُعد هذه العملية حيويةً لحماية سلاسل توريد البرامج من التهديدات السيبرانية. تضمن عملية التصديق التزام الفرق بإجراءات أمنية صارمة. standardفي كل مرحلة من مراحل دورة حياة تطوير البرمجيات (SDLC). العديد من هؤلاء standardوقد تم توضيح هذه المبادئ في أطر الأمن السيبراني الشاملة الخاصة بالمعهد الوطني للمعايير والتكنولوجيا.
ركائز شهادة البناء
أعمدة الدعم المحددة build security الإثبات، الذي يدعم سلامة البرنامج وموثوقيته وجدارته بالثقة ضمن ممارسات DevSecOps. هذه هي المبادئ والعمليات والمكونات المهمة الواردة في build security تنفيذ التصديق وتطبيقه. وسوف نتناول كل ركن من أركانه.
جمع كل الأدلة اللازمة في جميع أنحاء SDLC
يتضمن الركيزة الأولى تحليل وتجميع السجلات والتكوينات والبيانات من النقاط الرئيسية في عملية البناء. من خلال جمع هذه الأدلة بشكل منهجي، تحافظ المنظمات على الشفافية وإمكانية التتبع والمساءلة طوال عملية التطوير pipeline.
تخزين آمن
يتضمن ذلك استخدام آليات للتخزين المشفر الذي يمكن التحكم في الوصول إليه لضمان سلامة وسرية بيانات الإثبات. تحمي هذه الآليات من الاختراق أو الوصول غير المصرح به. يضمن هذا الركيزة أن الأدلة تظل غير قابلة للتغيير وجديرة بالثقة. يتم إنشاء مصدر موثوق للحقيقة من خلال التحقق.
محرك التصديق
يقوم محرك الإثبات بتقييم ما إذا كانت إصدارات البرامج تتوافق مع معايير الأمان المحددة standardس. تنتج شهادات توثق الامتثال لهذه standardفي صميم هذه العملية، يُؤتمت محرك التصديق عملية التصديق لضمان فحوصات أمنية دقيقة ومتسقة وفي الوقت المناسب. هذا يضمن سلامة البناء.
التحقق المستقل
يعتمد الركيزة الرابعة على التحقق المستقل لدعم دور الشهادات المولدة. ويضمن التحقق المحايد أن الشهادات تتوافق مع سياسات وإجراءات الأمان. ويثبت سلامتها. ويضمن هذا الركيزة أن عملية التصديق موضوعية وخاضعة للمساءلة وجديرة بالثقة. ويقلل من خطر التحيز أو التلاعب أثناء التصديق.
التقارير والرؤى
يوفر الركيزة الأخيرة تقارير كاملة ورؤية ثاقبة لعملية التصديق. dashboard أو أداة إعداد التقارير التي تُقدم رؤية واضحة للوضع الأمني لبرامج البناء. فهي تُظهر مدى الامتثال لمعايير الأمان standardتم استيفاء أو نقصان هذا الشرط. يساعد هذا في تحديد المخاطر، وتتبع الأداء، واتخاذ قرارات مدروسة.cisالأيونات لتعزيز الأمن.
يشكل الجمع القوي بين هذه الركائز الأساس لبناء شهادة الأمان. وهذا يساعد المؤسسات العاملة في مجال تطوير البرمجيات على الحماية من التهديدات السيبرانية الناشئة. إن تبني هذه المبادئ في العمليات والتقنيات يعزز ثقافة بناء البرمجيات الآمنة والمتكاملة والموثوقة.
سير عمل إثبات صحة البرامج: ضمان النزاهة والثقة
تتبع عملية التصديق عملية واضحة للتحقق من صحة كل مكون برمجي. تبدأ العملية بإعداد عقد. يحدد هذا العقد متطلبات التصديق، مثل وصف صورة الحاوية أو تضمين قائمة مواد البرنامج (SBOM) للحصول على شهادات عالية الدلالة. يضمن اتباع جميع عمليات البناء للمعايير المحددة standards.
من خلال دمج سير العمل هذا في التكامل المستمر (CI) pipelineيمكن للفرق إنشاء شهادات بسلاسة. تتبع هذه الشهادات تقدم البرنامج من خلال التطوير والاختبار والنشر. تطبق الفرق تدابير أمنية صارمة وتتحقق بدقة من الشهادات مقابل العقد للتأكد من دقتها.
تتكشف رحلة التصديق من خلال عدة مراحل متميزة، كل منها حاسمة لسلامة build security:
- التحضير: إنشاء إطار التصديق وتحديد السياسات الأمنية.
- جمع الأدلة:جمع البيانات عبر SDLC لضمان نظرة أمنية شاملة.
- توليد الشهادة: تقييم الأدلة لإنتاج الشهادات التي تؤكد الالتزام بالسياسات الأمنية.
- التحقق: التحقق بشكل مستقل من الشهادات للتأكد من سلامة أمان البناء.
- التقارير والبصيرة:تحليل نتائج التصديق لتوفير رؤى قابلة للتنفيذ لتعزيز build security.
فوائد التصديق على البرامج في Build Security
استخدام الإثبات في build security يجلب العديد من الفوائد المهمة للحفاظ على تطوير البرمجيات آمنًا وموثوقًا به:
- أمن أفضل:يضمن أن تكون عمليات البناء آمنة وتتبع قواعد الأمان.
- زيادة الثقة:يعزز الشفافية والمساءلة، ويخلق الثقة مع أصحاب المصلحة.
- الضوابط:يساعد على تلبية متطلبات الأمن standardواتباع اللوائح.
- تقليل المخاطر:يعمل على العثور على المخاطر الأمنية وإصلاحها في وقت مبكر من عملية التطوير.
- الكفاءة:يضيف الأمان إلى CI/CD pipeline، مما يجعل العملية أكثر كفاءة.
تطبيقات الكمبيوتر نماذج ونماذج التصديق
تُقدم صيغ ونماذج التصديق طرقًا مُنظمة لتمثيل مكونات أو أحداث البرامج. تُمكّن هذه الأطر المُصدقين من تنظيم البيانات الوصفية بوضوح، مما يضمن إمكانية استخدام التصديقات عبر بيئات تطوير برامج مُختلفة. يُساعد هذا الاتساق في الحفاظ على وضوح الممارسات و... standardيتأهل.
العناصر الأساسية لتنسيقات ونماذج إثبات البرمجيات
الهدف :تتحقق تنسيقات ونماذج الإثبات من موثوقية ومصداقية القطع الأثرية أو الأحداث البرمجية. وهي تتضمن معلومات مثل إنشاء البرنامج وأصله وتبعياته وسمات الأمان الخاصة به.
Standardسعودة:تهدف نماذج وتنسيقات التصديق إلى standardتحسين العمليات لتحقيق الاتساق والتوافق بين الأدوات والمنصات والأنظمة البيئية. جمعيات الصناعة، standard- الهيئات التنظيمية أو المجتمعات المحلية غالبًا ما تحدد هذه standardس. أنها توفر مخططات مشتركة، وهياكل البيانات، والبروتوكولات لضمان التواصل الواضح.
أنواع تنسيقات التصديق على البرامج
مصدر: SLSA (مستويات سلسلة التوريد لضمان البرمجيات) تنسيق المنشأ هو تنسيق معتمد على نطاق واسع في سلاسل التوريد مفتوحة المصدر. وهو يوفر معلومات مفصلة حول كيفية بناء القطع الأثرية البرمجية، بما في ذلك البيئة والتبعيات وأوامر البناء.
قائمة مواد البرنامج (SBOM): SBOM يقدم قائمة مُنسقة لعناصر البرمجيات، مع توضيح تبعياتها وعلاقاتها. كما يجعل تكوين بنية البرمجيات شفافًا، مما يُمكّن الجهات المعنية من تقييم التزامات الأمان والامتثال والترخيص.
تنسيقات مخصصة:يمكن للمؤسسات تخصيص تنسيقات التصديق لتلبية احتياجات الامتثال المحددة أو الصناعة standardيمكنهم إضافة بيانات تعريفية إضافية، أو قواعد تحقق استنادًا إلى سياسات المنظمة، أو آليات التشفير حسب الحاجة.
عناصر نموذج إثبات صحة البرمجيات:
تتضمن نماذج الإثبات عدة عناصر منظمة في standard تشير النماذج أو الأشكال المختلفة إلى ما يجب تضمينه في الشهادة وكيفية هيكلتها.
- مغلف: يوفر صحة وسلامة رسالة التصديق عادةً عن طريق التوقيع الرقمي المشفر أو الشهادة.
- ملخص الحساب: يحتوي على المحتوى الفعلي أو البيان الذي تم التصديق عليه، أي تفاصيل حول قطعة البرنامج أو مصدره أو حالة الامتثال.
- توقيع: يشير إلى المصدق الذي أنشأ الشهادة، مما يضمن المساءلة والأصالة.
- فاعل: أن تحتوي على بيانات وصفية عن موضوع التصديق. يتضمن ذلك سمات المنتج أو خصائص المنتج أو حالة امتثاله.
- باقات: مجموعة من الشهادات أو القطع الأثرية المتعددة المرتبطة ببعضها البعض بطريقة تسهل تنظيم وإدارة بيانات التصديق.
إمكانية التشغيل البيني والاعتماد
باستخدام standardبفضل تنسيقات ونماذج التصديق المُعدّلة، يُمكن دمجها بسهولة في الأدوات أو سير العمل أو أطر الأمان الحالية. هذا يضمن عملية تبني سلسة. كما يُتيح المعالجة الآلية والتحقق والتحقق من البيئات المختلفة أثناء تطوير البرمجيات ونشرها.
أفضل الممارسات المتعلقة بأمن شهادات البرامج
تشير أفضل الممارسات في مجال التصديق إلى الإرشادات والأساليب والأساليب المتبعة في تطوير البرمجيات والأنظمة البيئية لسلسلة التوريد الخاصة بها، والتي تضمن فعالية وأمن وموثوقية عمليات التصديق. تتضمن بعض أفضل الممارسات الأساسية لتوجيه الجهات للحصول على إطار تصديق سليم يدعم الثقة والشفافية والمساءلة ما يلي:
تمثيل الشهادات
Standardينبغي الالتزام بالتنسيقات والمخططات والبروتوكولات الخاصة بتمثيل الشهادات. استخدم الصناعة standardحيثما أمكن ذلك، يتم ضمان الاتساق والتوافق مع الأدوات والمنصات والنظم البيئية التي سيتفاعل معها الحل الناتج.
المصادقة والنزاهة
تنفيذ آليات قوية مثل علامات التشفير أو الشهادات الرقمية أو وظائف التجزئة لضمان عدم تغيير هوية الشهادة ومحتواها، والحماية من أي شكل من أشكال التلاعب أو التزوير أو غيرها من التعديلات غير المصرح بها على البيانات المصدقة.
التحكم في الوصول والترخيص
فرض قواعد التحكم في الوصول والتفويض للحد من الأشخاص الذين يمكنهم الوصول إلى بيانات الإثبات، وفقًا لمبادئ الحاجة إلى المعرفة أو الحد الأدنى من الامتيازات. يجب أن يكون لدى الأشخاص أو الأنظمة المناسبة فقط الإذن بإنشاء أو تغيير أو عرض الإثباتات. يمنع هذا الوصول غير المصرح به ويحافظ على أمان البيانات.
التخزين
قم بتخزين الشهادات في حاويات أو مستودعات آمنة ومقاومة للتلاعب، ومشفرة، ويمكن التحكم في الوصول إليها، وتحتوي على مسارات تدقيق للحفاظ على سرية البيانات وقدرتها على الصمود. يجب أن تكون متاحة بسهولة عند الحاجة إليها لأغراض التحقق أو التدقيق.
إدارة دورة حياة
إنشاء عمليات واضحة لإدارة دورة حياة التصديق، بما في ذلك الإنشاء والتحقق من الصحة وانتهاء الصلاحية والإلغاء. تحديث التصديق بشكل منتظم لتعكس التغييرات في عمليات بناء البرامج أو التبعيات أو مواقف الأمان.
التدقيق والمراقبة
إعداد آليات التدقيق والمراقبة لتتبع أنشطة التصديق والتدقيق عليها، بما في ذلك الإنشاء والتحقق والاستهلاك. وهذا يسمح بالكشف في الوقت المناسب عن الحوادث الأمنية داخل التصديق والاستجابة لها.
متكاملة بسهولة مع أطراف ثالثة
ضمان التكامل السهل لعمليات الإثبات مع أدوات أو خدمات أو منصات الطرف الثالث المستخدمة في نظام تطوير البرمجيات وسلسلة التوريد، بما في ذلك CI/CD pipelineومستودعات القطع الأثرية، وأجهزة فحص الثغرات الأمنية، ومحركات إنفاذ السياسات.
الشفافية والتوثيق
الحفاظ على الانفتاح والتوثيق في عمليات التصديق والسياسات والإجراءات. قم بتوثيق الأساس المنطقي والمعايير والمنهجيات الخاصة بإنشاء الشهادات والتحقق منها وتفسيرها لضمان فهم جميع الأطراف المعنية وخضوعها للمساءلة.
التدريب والتوعية
توفير برامج التدريب والتوعية لجميع الموظفين المشاركين في عملية التصديق، مثل المطورين وممارسي الأمن والمدققين، مما يضمن فهمهم لأدوارهم ومسؤولياتهم وأفضل ممارسات التصديق.
التطوير الدائم
تعزيز ثقافة التحسين المستمر من خلال التغذية الراجعة والمراجعات والتحسينات المتكررة ضمن أطر التكنولوجيا والحوكمة. قيّم ممارسات التصديق وحسّنها بانتظام للتكيف مع المخاطر واللوائح المتغيرة. standards.
حل إثبات البرمجيات من Xygeni: رفع مستوى الأمن السيبراني
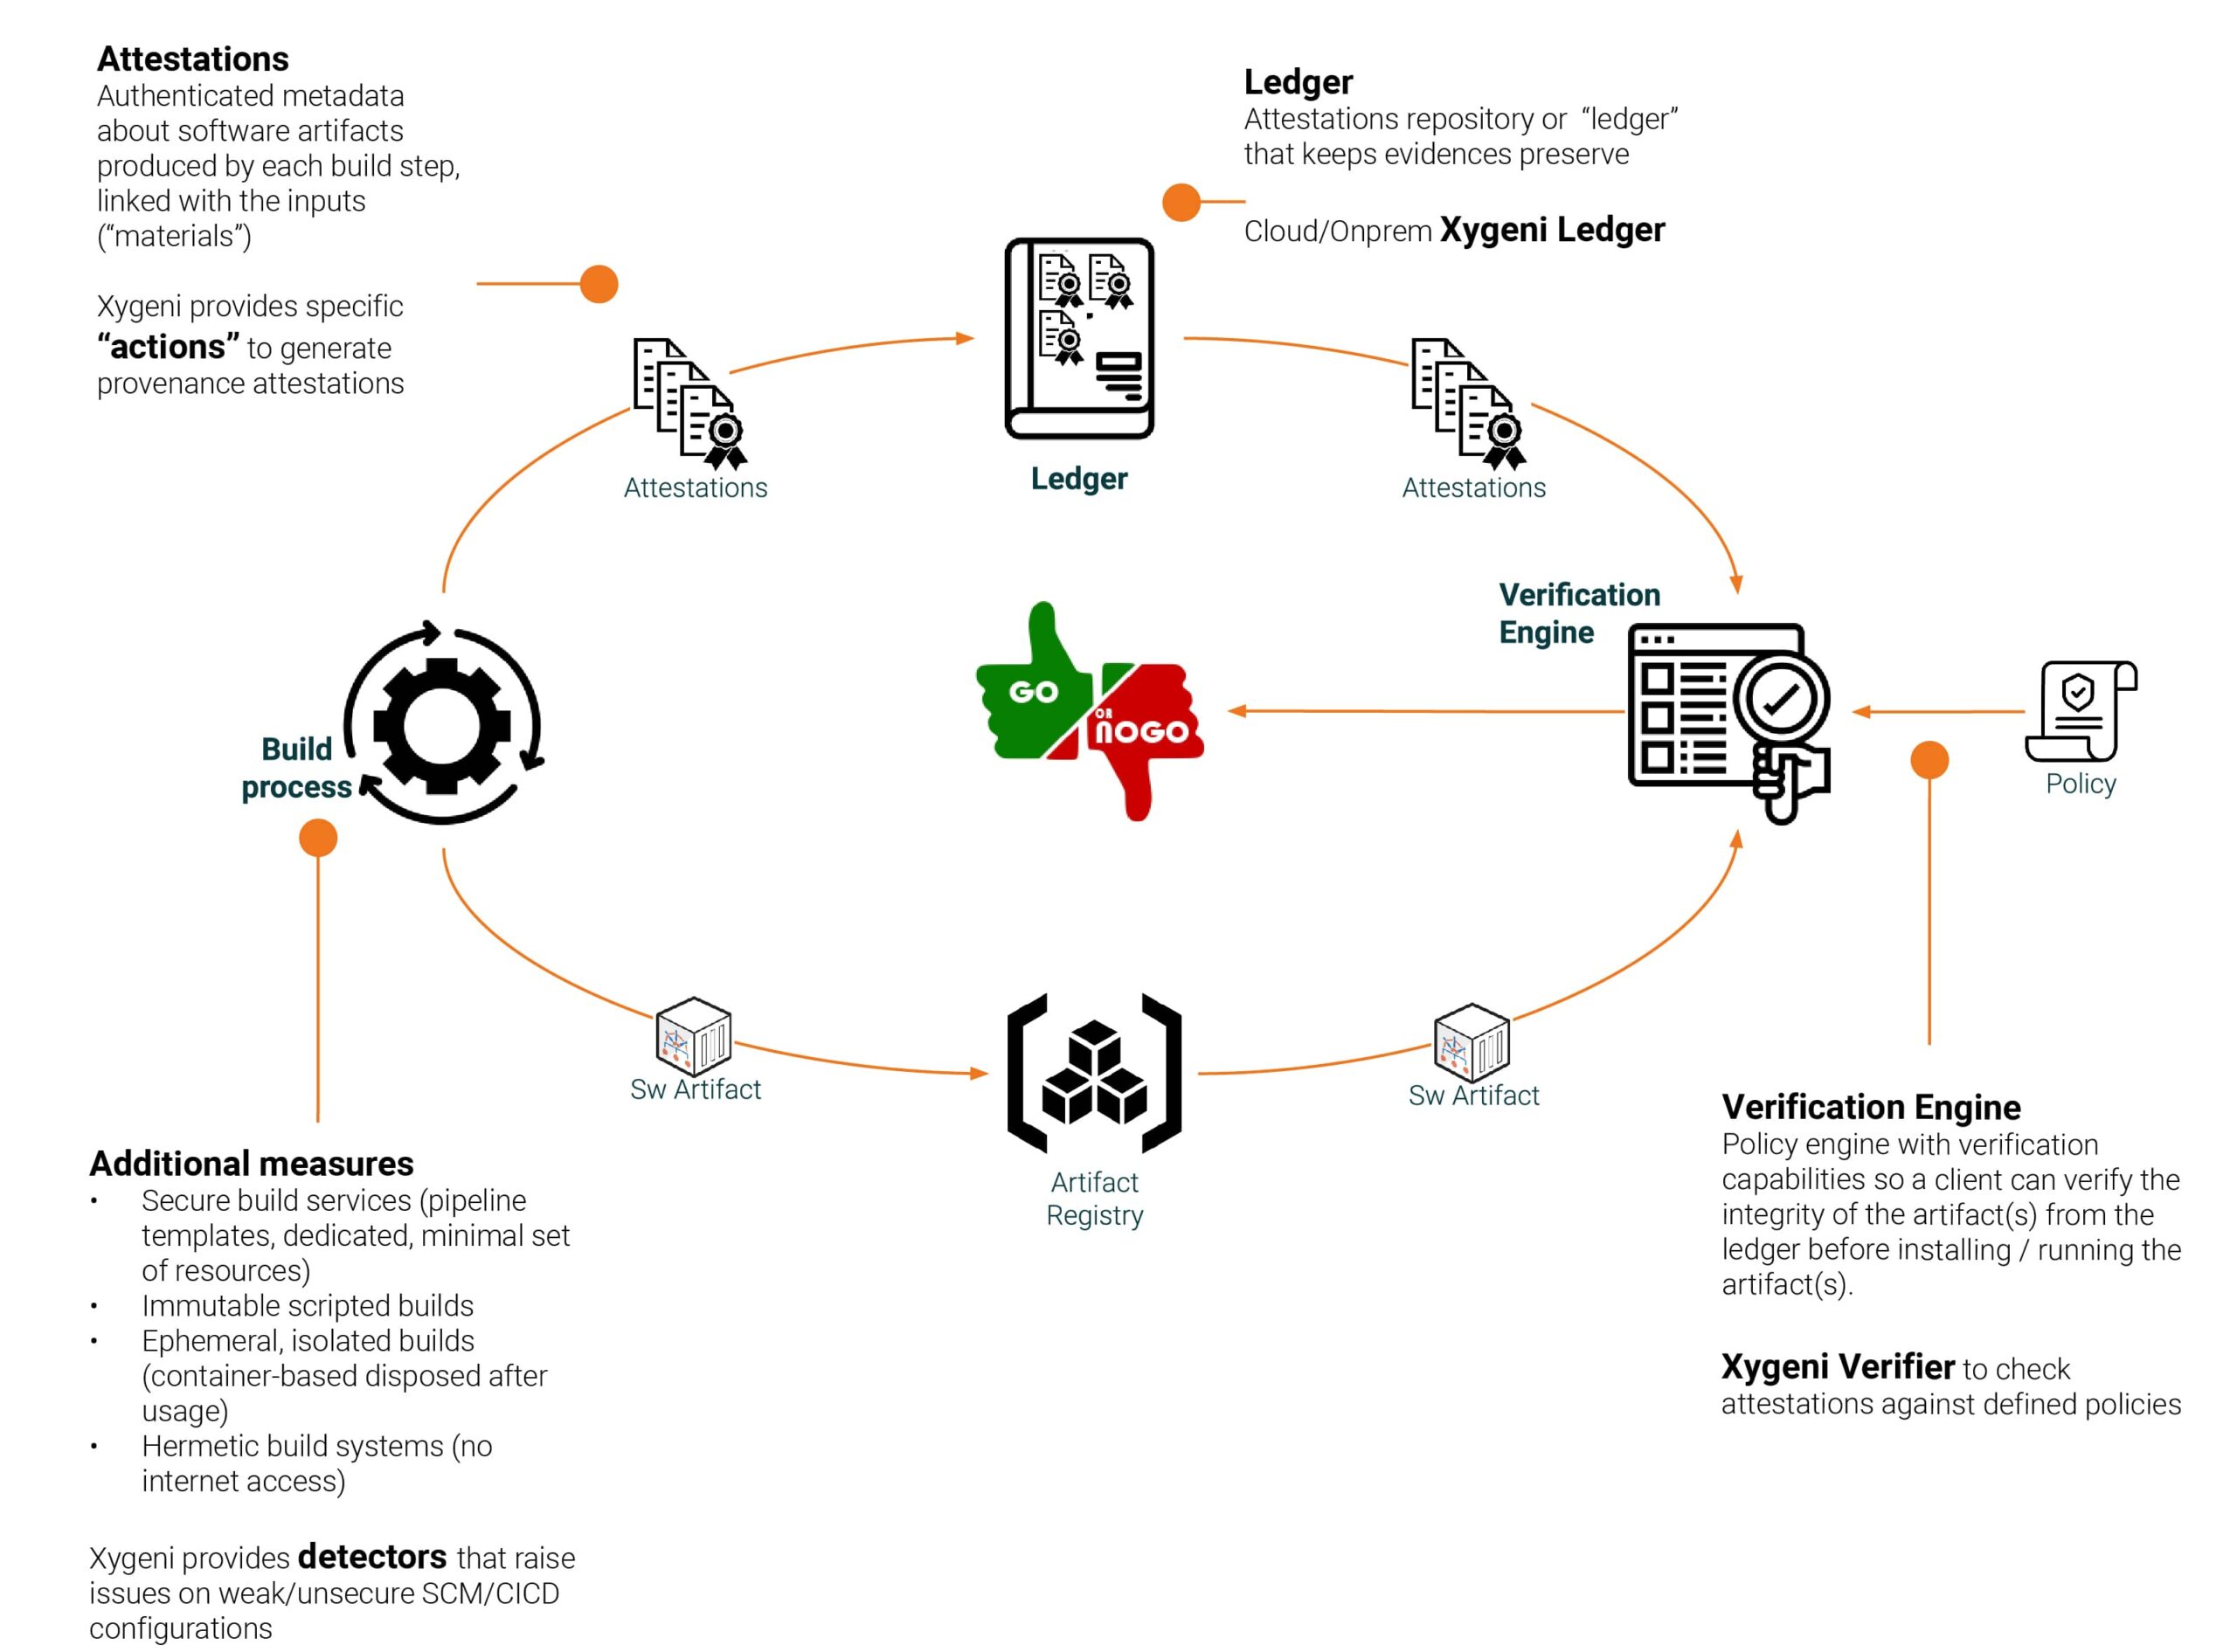
يضمن حل إثبات البرمجيات من Xygeni أن كل جزء من دورة حياة تطوير البرمجيات (SDLC) يتبع أعلى معايير الأمن والامتثال standardس. عن طريق إضافة شهادة إلى CI/CD pipelineيوفر Xygeni دليلاً على أن البرنامج الخاص بك يظل آمنًا وسليمًا من مرحلة البناء إلى مرحلة النشر.
تتعامل منصة Xygeni مع البيانات الآمنة build attestations من خلال نظام آلي ينشئ ويخزن ويتحقق من الشهادات. وهذا يضمن مراقبة رحلة برنامجك - من الكود إلى النشر - والتحقق منها وحمايتها من العبث. يستخدم حلنا شهادات Supply Chain Levels for Software Artifacts (SLSA) لبناء سلسلة من الثقة، ومنع التغييرات أو الثغرات غير المصرح بها من دخول الكود الخاص بك.
الميزات الرئيسية لحل التصديق الخاص بـ Xygeni:
- الأتمتة الكاملة: يتم إنشاء الشهادات تلقائيًا أثناء عملية البناء، مما يضمن تلبية مكونات البرنامج الخاصة بك لمتطلبات الأمان standardبدون تدخل يدوي.
- مسند الإثبات الكامل: هذه standard يوفر تنسيق الشهادات سردًا واضحًا وموثقًا لعملية تطوير البرنامج، مما يضمن الشفافية.
- محرك التحقق: تتضمن منصة Xygeni محرك تحقق قويًا، ومراجع متقاطعة للشهادات مع سياسات محددة مسبقًا لضمان الامتثال والصحة.
- التخزين الآمن: يتم تشفير الشهادات وتخزينها بشكل آمن، مما يحميها من العبث.
- المنشأ و SBOM الاندماج :يتكامل حل Xygeni مع فاتورة مواد البرنامج (SBOM) لتوفير حساب مفصل لجميع مكونات البرنامج، وضمان إمكانية التتبع الكامل للتبعيات مفتوحة المصدر والملكية.
من خلال استخدام حل التصديق الخاص بـ Xygeni، يمكن للشركات تحسين أمنها بشكل نشط، والبقاء في طليعة التهديدات الجديدة، وتلبية القواعد المتغيرة مثل NIST و SLSA standardsيساعد هذا في بناء الثقة في سلسلة توريد البرامج الخاصة بك ويساعد في تلبية احتياجات الامتثال الصارمة، مما يخلق عملية تطوير آمنة وقوية.
للمنظمات التي تتطلع إلى التبني Software Supply Chain Security (SSCSتوفر أدوات الإثبات الخاصة بـ Xygeni رؤية وتحكمًا وثقة لا مثيل لها في كل مرحلة من مراحل التطوير.