






لم يعد أمن التطبيقات الحديث مقتصراً على الأدوات المنعزلة. فاليوم، تتعامل الفرق مع إشارات متناثرة، وتنبيهات لا تنتهي، ووضوح محدود حول ما يجري فعلياً في بيئاتها. وقد دفع هذا التحدي العديد من المؤسسات إلى إعادة النظر في كيفية... محرك التحكم في التطبيقاتو حاوية عميل التطبيقو Application Security Posture Management (ASPM) تتكامل هذه المكونات معًا لتوفير تحكم حقيقي في التنفيذ.
ASPM يوفر طريقة موحدة لفهم المخاطر عبر التعليمات البرمجية، pipelineووقت التشغيل. مع ذلك، لا يكفي مجرد اتخاذ موقف. فلكي تُفعّل هذه المواقف، تحتاج الفرق إلى تحكم فعلي في التنفيذ. وهنا تبرز أهمية محرك التحكم في التطبيقات، وتبدأ النماذج التقليدية، مثل حاوية عميل التطبيق، في إظهار قصورها.
لماذا ASPM نقطة البداية للتحكم في التطبيق
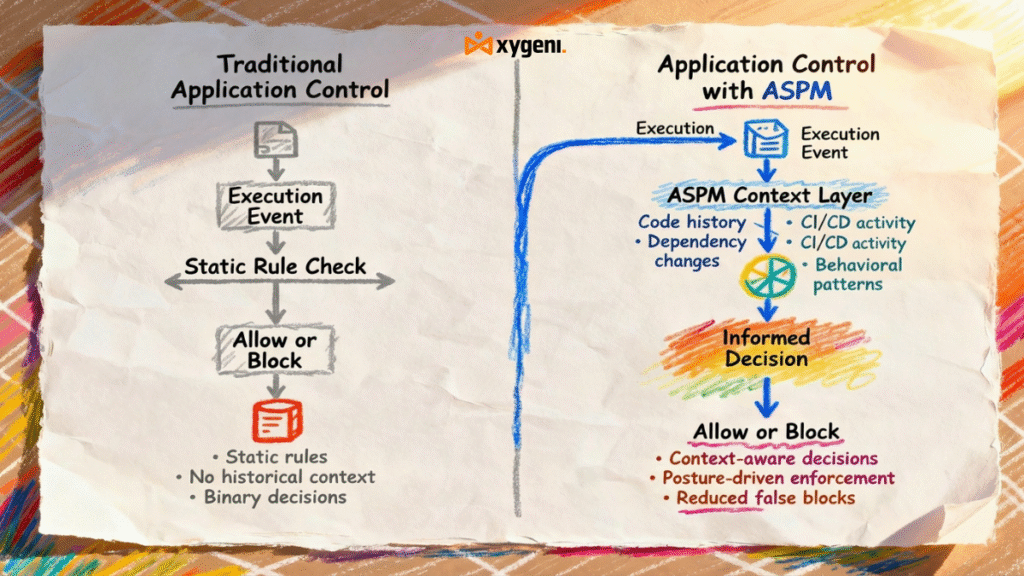
ASPM يجيب على سؤال أساسي: ما هو وضع الأمان الحقيقي الخاص بي عبر جميع التطبيقات؟.
ويتم ذلك عن طريق ربط الإشارات من شفرة المصدر والتبعيات، CI/CD pipelineوالبنية التحتية وسلوك التنفيذ. ونتيجة لذلك، تكتسب الفرق رؤية واضحة لما هو موجود، وكيفية ارتباط المكونات ببعضها البعض، وأين تتركز المخاطر.
لكنّ الرؤية دون اتخاذ إجراء سرعان ما تخلق احتكاكاً. لذلك، ASPM يجب ربط الموقف بالتنفيذ. بعبارة أخرى، بمجرد فهم المخاطر، يجب أن تساعد المنصة في تحديد ما يُسمح بتنفيذه وما لا يُسمح به.
هذا هو بالضبط المكان الذي يندرج فيه التحكم في التطبيق. ASPM.
ابحث عن ASPM يحل هذه المشكلة التي لا تستطيع أدوات الأمان حلها
صُممت معظم أدوات الأمان للإجابة على أسئلة محددة. تفحص الماسحات الثابتة الشفرة البرمجية، بينما تحلل أدوات التحقق من التبعيات المكتبات، وتراقب حلول وقت التشغيل أحداث التنفيذ. كل منها يعمل بشكل منفصل.
كما حددها إطار عمل إدارة المخاطر NIST، أمن فعالcisتتطلب الأيونات سياقًا مستمرًا، وليس عناصر تحكم معزولة. هذا القيد يفسر سبب صعوبة أدوات النقاط في وصف مخاطر التطبيق الحقيقية.
لكن مخاطر التطبيقات الحديثة لا تنشأ بمعزل عن غيرها، بل تنشأ من التفاعل بين تغييرات الشفرة البرمجية والتبعيات. pipelineوسلوك وقت التشغيل. ونتيجة لذلك، غالبًا ما تُصدر الأدوات المتخصصة تنبيهات دون توضيح مدى التعرض الحقيقي.
هذا هو المكان ASPM يُغيّر النموذج.
ASPM يربط هذا النظام الإشارات عبر دورة حياة التطبيق بأكملها. فبدلاً من تقييم عملية مسح أو حدث واحد، يبني رؤية شاملة لما هو موجود، وكيفية ترابط المكونات، وكيف يتطور الخطر بمرور الوقت. وبالتالي، تستطيع الفرق فهم ليس فقط ما حدث، بل أيضاً سبب حدوثه، وما إذا كان له أهمية فعلية.
بدون ASPMتعمل آليات التحكم بمعزل عن السياق. قد يبدو التغيير خطيرًا بمعزل عن غيره، مع أنه متوقع تمامًا. في الوقت نفسه، قد يُحدث تعديل بسيط خطرًا حقيقيًا إذا ما أخلّ بالأنماط الراسخة. لذا، يصبح الموقف أساسًا للتحكم الفعال.
وباختصار، ASPM يحوّل هذا النظام بيانات الأمان المتناثرة إلى رؤى منظمة، ويستبدل التنبيهات المجزأة بفهم لمخاطر التطبيقات التي يمكن لآليات التحكم اتخاذ إجراءات بشأنها.
ما هو محرك التحكم في التطبيقات؟
An محرك التحكم في التطبيقات هي آلية تحدد التطبيقات أو العمليات أو المكونات المسموح لها بالتنفيذ في بيئة معينة. وبدلاً من الاستجابة بعد التنفيذ، تركز على منع التنفيذ غير المرغوب فيه منذ البداية، مما يجعل محرك التحكم في التطبيقات جزءًا أساسيًا من الأمن الاستباقي.
تقليديًا، كانت محركات التحكم في التطبيقات تعتمد على قوائم السماح الثابتة. فإذا لم تتم الموافقة صراحةً على ملف تنفيذي أو عملية، يتم حظر تنفيذها. في البداية، قلل هذا النهج من المخاطر في الأنظمة المستقرة والتي يمكن التنبؤ بها.
لكن بيئات البرمجيات الحديثة تتغير باستمرار. يتم تحديث التبعيات تلقائيًا، وتتكرر عمليات البناء، وتكون أحمال العمل قصيرة الأجل. ونتيجة لذلك، تفقد القواعد الثابتة أهميتها بسرعة كبيرة.
بخلاف حلول مكافحة الفيروسات، وأدوات الكشف والاستجابة لنقاط النهاية التقليدية، وجدران الحماية التي تركز على التهديدات المعروفة أو حركة مرور الشبكة، يعمل محرك التحكم في التطبيقات على مستوى مختلف. فهو يقرر ما إذا كان ينبغي تنفيذ التطبيق من الأساس. ولذلك، فهو يلعب دورًا وقائيًا بدلًا من الكشف بعد وقوع الحدث.
ما هو حاوية عميل التطبيق؟
An حاوية عميل التطبيق يوفر بيئة تشغيل مُدارة لتطبيقات العميل. ويتولى معالجة أمور مثل إدارة دورة الحياة، والتكوين، وسياق الأمان.
ببساطة، يقوم الحاوية بتغليف التطبيق وتوفير خدمات مشتركة، مما يغني المطورين عن بنائها يدويًا. وقد شاع هذا النموذج في enterprise بيئات حيث الاتساق و standardكانت عملية التأسيس مطلوبة.
لا تزال حاويات عملاء التطبيقات ذات أهمية في بعض الحالات المحددة. enterprise والسيناريوهات القديمة. ومع ذلك، فإنها تركز على كيفية تشغيل التطبيق، وليس على ما إذا كان ينبغي تشغيله أم لا. وتفترض أن التطبيق ومكوناته موثوق بها بالفعل، وتفتقر إلى الرؤية فيما يتعلق بمخاطر سلسلة التوريد أو التغييرات غير المتوقعة.
محرك التحكم في التطبيقات مقابل حاوية عميل التطبيقات
على الرغم من تشابه الأسماء، إلا أن هذه الأساليب تخدم أغراضاً مختلفة تماماً.
| البعد | محرك التحكم في التطبيقات | حاوية عملاء التطبيقات |
|---|---|---|
| الغرض الأساسي | حدد ما يمكن تنفيذه | توفير وقت تشغيل مُدار |
| لحظة السيطرة | قبل وأثناء التنفيذ | أثناء التنفيذ |
| وضوح | محدود في النماذج القديمة | وقت التشغيل فقط |
| تطبيق | التحكم في التنفيذ القائم على السياسات | التنفيذ على مستوى المنصة |
| الوعي بسلسلة التوريد | غالبًا ما تكون مفقودة | غير مصمم لذلك |
باختصار، حاوية عميل التطبيق يتولى إدارة التنفيذ بعد أن تفترض الفرق الثقة. محرك التحكم في التطبيقات يقرر ما إذا كان التنفيذ يستحق الثقة على الإطلاقلكن بدون سياق الوضعية، فإن العديد من المحركات العمل بشكل أعمى و تفويت المخاطر الحقيقية.
لماذا يفشل التحكم في التطبيقات القديمة بدون ASPM
محركات التحكم في التطبيقات القديمة المستهدفة بيئات حيث البرامج تغير ببطء. هم يفترض مسارات تنفيذ متوقعة و المعالجة التطبيقات كما هي مفهومة تماماً.
اليوم، هذا النموذج ينهار.
تبعيات أدخل يتم استخراج المشاريع تلقائيًا من السجلات العامة.
الفرق دفع يتم تغيير الكود عدة مرات في اليوم.
بلاتفورم يجري تطبيقات في حاويات مؤقتة.
المهاجمين إخفاء المكونات الداخلية التي تثق بها الفرق بالفعل.
ووفقاً لوكالة OWASP, غالباً ما تستغل هجمات سلسلة التوريد الحديثة المكونات الموثوقة، مما يجعل التحكم في التنفيذ الثابت غير كافٍ بمفرده. في هذا السياق، تفشل القوائم المسموح بها والقواعد الثابتة في رصد كيفية دخول المخاطر فعلياً إلى التطبيقات.
ونتيجة لذلك، قوائم السماح الثابتة يفقدون أهميتهم على الفور تقريبًابالإضافة إلى ذلك، التحكم القديم يفتقر إلى الوعي بالوضعية. هذا يفشل في التوضيح لماذا حدث التغيير أو ما إذا كان هذا التغيير قد حدث يُشكل خطراً حقيقياً.
لذلك، التحكم في التطبيق بدون ASPM يصبح إما مقيداً بشكل مفرط أو متساهلاً بشكل خطير.
التحكم الحديث في التطبيقات من الداخل ASPMمن الوضعية إلى الإنفاذ
التحكم الحديث في التطبيقات يعمل بشكل أفضل كجزء من ASPM، وليس كآلية مستقلة.
بدلاً من الاعتماد فقط على القواعد الثابتة، الفرق وحدة التحكم الأساسيةcisأيونات (+H) على إشارات الوضعية مثل:
- كيف قامت الفرق ببناء التطبيق
- ما هي التبعيات التي أدخلتها الفرق أو عدّلتها؟
- سواء كان السلوك ينحرف من الإصدارات السابقة
- أنماط تنفيذ المخاطر تغيير غير متوقع
ونتيجة لذلك، التحكم في التطبيق تعمل بشكل مستمربدلاً من الاكتفاء بالسؤال "هل يجب تشغيل هذا؟"، تقوم الأنظمة تطلب "هل يتوافق هذا التنفيذ مع الوضعية والتاريخ المعروفين؟"
في هذا النموذج، محرك التحكم في التطبيق يعمل كطبقة إنفاذ مدفوعا ب ASPM تبصر.
كيفية التحكم في التطبيقاتcisتتغير الأيونات مع ASPM السياق
التحكم في التطبيقcisأيونات (+H) تغير بشكل ملحوظ عندما تطبق الفرق سياق الوضعية.
بدون ASPMمحركات التحكم في التطبيقات اعتمد بناءً على قواعد ثابتة. ملف ثنائي ناجح أو راسب. عملية يطابق قاعدة أو لا يطابقهاونتيجة لذلك،cisأيونات (+H) ابقَ ثنائيًا وتجاهل النية.
مع ASPM السياق، التحكم يصبح الأمر مرتبطاً بالظروف..
على سبيل المثال، الفرق السماح تُصبح هذه التبعية جديدة عندما تتوافق مع أنشطة التطوير الأخيرة. ومع ذلك، فإن الفرق منع نفس التبعية عندما تظهر بشكل غير متوقع في تطبيق مستقر. وبهذه الطريقة، يمكن التحكم يتكيف مع السياق بدلاً من فرض افتراضات ثابتة.
وبالمثل، فإن سلوك التنفيذ الذي يبدو طبيعيا في تطبيق واحد تشير إلى وجود خطر في مكان آخر. ASPM يوفر سياقًا تاريخيًا وعلاقاتيًا، التي يساعد آليات التحكم على التمييز بين التطور المتوقع والانحراف المشبوه.
بدلاً من السؤال "هل يتطابق هذا مع قاعدة؟"، التحكم في التطبيق يسأل "هل هذا منطقي في ضوء ما نعرفه؟" وبالتالي، تطبيق القانون يصبح أكثر دقة وأقل إزعاجًا.
كيف تتصل شركة Xygeni ASPM، مراقبة التطبيقات وإنفاذها
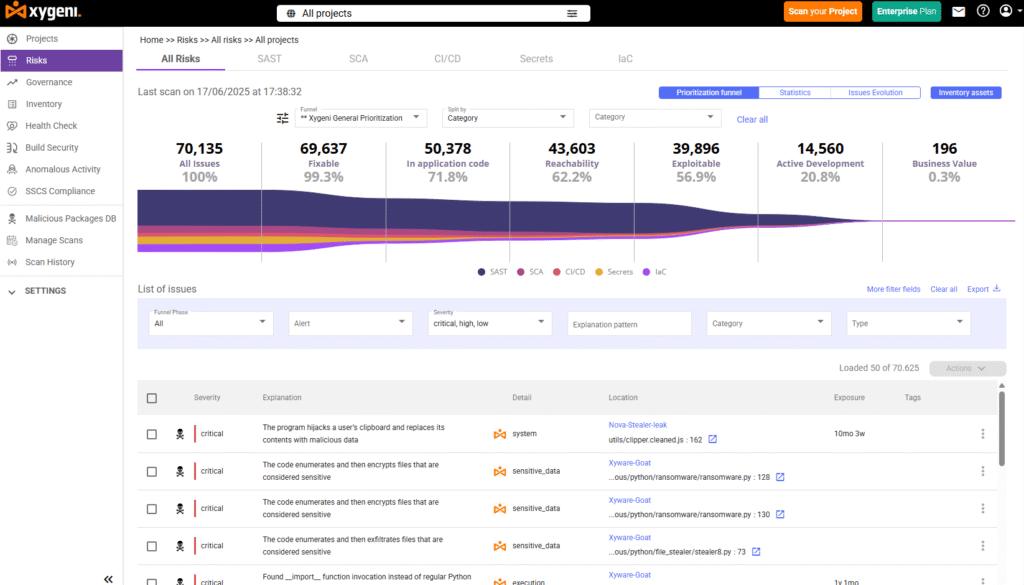
نهج زيجيني التحكم في التطبيقات كامتداد طبيعي لـ ASPM.
أولاً، يقوم برنامج Xygeni ببناء الوضعية من خلال رسم خرائط التطبيقات والتبعيات، pipelineوإشارات التنفيذ. وهذا يخلق رؤية واضحة لما هو موجود وكيفية ارتباط المكونات ببعضها البعض.
بعد ذلك، يطبق Xygeni التحكم في التطبيقات باستخدام هذا الوضع. بدلاً من قوائم السماح الثابتة،cisتأخذ الأيونات في الاعتبار سياق البناء، ومصدر التبعية، والتاريخ السلوكي.
والأهم من ذلك، أن هذا النهج لا يعتمد على عوامل تشغيل ثقيلة. يتم دمج منطق التحكم في التطبيق مباشرة في CI/CD pipelineوسير العمل الأمنيونتيجة لذلك، يتم تطبيق القانون مبكراً وبشكل متسق ودون التأثير على الأداء.
وأخيراً، تشكل الوضعية والتحكم والتنفيذ حلقة مغلقة:
- ASPM يحدد المخاطر الحقيقية
- يُحدد عنصر التحكم في التطبيق ما يجب تنفيذه
- يتم تطبيق إجراءات الإنفاذcisالأيونات تلقائيًا
بمعنى آخر، لا تقوم شركة Xygeni بالحظر بشكل أعمى، بل تفرضه لأنها تدرك المخاطر.
على سبيل المثال، قد يُسمح بإضافة تبعية جديدة أثناء التطوير النشط إذا كانت متوافقة مع عمليات البناء الأخيرة والأنماط السابقة. مع ذلك، يمكن حظر التبعية نفسها تلقائيًا إذا ظهرت بشكل غير متوقع في خدمة مستقرة. وبهذه الطريقة، يتم التحكم في التطبيق.cisتعتمد الأيونات على سياق الوضعية بدلاً من الافتراضات الثابتة.
مفاهيم خاطئة شائعة حول محركات التحكم في التطبيقات
لا تزال العديد من الفرق تعتقد أن التحكم في التطبيقات يقتصر على حظر الملفات التنفيذية. ومع ذلك، فإن التحكم الحديث في التطبيقات أوسع نطاقًا.
تتضمن المفاهيم الخاطئة الشائعة ما يلي:
- يستبدل التحكم في التطبيقات فحص الثغرات الأمنية
- تكفي قوائم السماح الثابتة
- لا تُعدّ السيطرة مهمة إلا في وقت التشغيل.
في الواقع، يعتمد التحكم الفعال في التطبيقات على الوضعية والسياق والسلوك بمرور الوقت. بدون ذلك ASPMلا تزال السيطرة غير مكتملة.
الخلاصة
تساعد حاويات عميل التطبيق التطبيقات على العمل باستمرار. محركات التحكم في التطبيقات يُقرر ما إذا كان ينبغي تنفيذ الإعدام من الأساس. ومع ذلك، في البيئات الحديثة، لا يعمل أي منهما بمعزل عن الآخر.
ASPM يُوفّر السياق. ويُوفّر التحكم في التطبيق الـcisأيون. يوفر الإنفاذ الإجراء.
من خلال ربط الوضعية والتحكم والتنفيذ، تتيح منصات مثل Xygeni للفرق التحكم في ما يتم تنفيذه، وسبب تنفيذه، وما إذا كان ينبغي تنفيذه أصلاً. في البيئات الحديثة، يُعد التحكم أمرًا بالغ الأهمية. ما يتم تشغيله قبل التنفيذ الأمر أهم بكثير من مجرد المسح الضوئي بعد التنفيذوخاصة مع تغير البرمجيات باستمرار.
عن المؤلف
كتب بواسطة فاطمة Said، مدير تسويق المحتوى المتخصص في أمن التطبيقات في زيجيني للأمن.
تقوم فاطمة بإنشاء محتوى بحثي صديق للمطورين حول AppSec، ASPMوDevSecOps. تُترجم المفاهيم التقنية المعقدة إلى رؤى واضحة وقابلة للتنفيذ، تربط ابتكارات الأمن السيبراني بتأثير الأعمال.

