






TL؛ DR
ASPM security, explained in one minute
Most AppSec teams don't have a detection problem. They have a "which of these 5,000 findings matters?" problem.
- ما هو : Application Security Posture Management (ASPM) is the practice of collecting findings from every application security tool (SAST, SCA, أسرار, IaC, CI/CD and DAST) into one view, removing duplicates, and prioritizing them by exploitability and business impact.
- لماذا يهم: it shifts AppSec from "find and fix everything" to "validate and prioritize," so teams fix the risks that can actually be exploited first.
- ماذا يشمل: asset discovery and inventory, unified vulnerability management, risk-based prioritization, remediation workflows, and governance and compliance reporting.
- How Xygeni approaches it: native scanners across the SDLC plus findings ingested from tools you already run, such as Snyk, Veracode, Checkmarx and SonarQube, in one prioritized risk view.
خلاصة القول: ASPM doesn't replace your scanners. It makes their output usable.
في عصر تتطور فيه التهديدات الرقمية بوتيرة أسرع من أي وقت مضى، تجاوزت حماية التطبيقات من الهجمات الإلكترونية مجرد ضرورة، بل أصبحت ضرورة حتمية للبقاء في المشهد الرقمي. 60% من الشركات تواجه مشاكل كبيرة خروقات الأمن السيبراني من خلال ثغرات التطبيقات كل عاملم يعد السؤال ما إذا كانت المنظمة ستتعرض للهجوم، بل متى. يجلب هذا الواقع الصارخ Application Security Posture Management (ASPM) في طليعة استراتيجيات الأمن السيبراني، حيث تقدم درعًا وسلاحًا شاملاً ضد مشهد التهديدات السيبرانية المتزايد باستمرار.
ASPM الأمن، وهو مصطلح اكتسب زخمًا سريعًا بين خبراء الأمن السيبراني، يمثل نقلة نوعية من التدابير الأمنية التقليدية التفاعلية إلى إطار عمل استباقي استراتيجي قادر على التنبؤ بالتهديدات الخبيثة للعصر الرقمي ومنعها وحمايتها من التطبيقات. ولكن ما هو بالضبط؟ ASPMوكيف يُمكن أن يُغيّر هذا كيفية تأمين الشركات لأصولها الرقمية؟ يتعمق هذا المنشور في جوهر Application Security Posture Management، وكشف دورها باعتبارها حجر الزاوية في الأمن السيبراني الحديث وحافزًا لنجاح الأعمال في عالم مترابط بشكل متزايد.
انضم إلينا لاستكشاف المكونات الأساسية والفوائد التي لا يمكن إنكارها والخطوات العملية للتنفيذ ASPM، مما يضمن أن تطبيقاتك ليست آمنة فحسب، بل مرنة أيضًا ضد التهديدات السيبرانية المستقبلية. سواء كنت مديرًا تقنيًا رئيسيًا، أو متخصصًا في الأمن السيبراني، أو قائد أعمال يسعى لتحقيق التميز التشغيلي، فإن فهم ASPM هي الخطوة الأولى نحو الارتقاء باستراتيجية الأمن السيبراني لديك وتأمين حدودك الرقمية.
جدول المحتويات
ما هو ASPM؟ فهم أساسيات Application Security Posture Management
Application Security Posture Management (ASPM) هو نهج متطور يتجاوز أساليب أمان التطبيقات التقليدية من خلال دمج الموارد والعمليات والتقنيات لإنشاء برنامج أمان تطبيقات عالي الأداء ومنهجي ومستدام (AppSec). ASPM يتيح الأمان للمؤسسات إدارة مشهد أمان التطبيقات بشكل استباقي، وأتمتة أصول AppSec وإدارتها لسد الفجوة بين تدابير الأمان والثغرات المحتملة.
في الصميم، ASPM يتيح للمؤسسات امتلاك نطاق الأمان الخاص بها منذ اليوم الأول، وإعطاء الأولوية للثغرات الحرجة وضمان امتثال التطبيقات للأمان standardوهي مُحصّنة ضد التهديدات السيبرانية المتطورة. على عكس استراتيجيات AppSec التقليدية التي غالبًا ما تعمل بشكل تفاعلي، ASPM propels security teams to adopt a more strategic and forward-thinking approach. If you are already evaluating platforms, see our comparison of the تيشرت ASPM الأدوات لعام 2026.
استخدم ASPM إطار عمل مُوضح: تعزيز الأمن السيبراني باستخدام Application Security Posture Management
استخدم ASPM يعتمد الإطار على عدة ركائز أساسية، بما في ذلك:
اكتشاف الأصول والجرد: ASPM يبدأ الأمر برسم خريطة شاملة لجميع أصول التطبيق، مما يضمن الرؤية الكاملة والمخزون الدقيق لمشهد التطبيق.
إدارة الثغرات الأمنية: مركزية ل ASPM هو التعرف المنهجي على نقاط الضعف وتحليلها ومعالجتها عبر التطبيقات من خلال أدوات وتقنيات آلية.
تقييم المخاطر وتحديد الأولويات: ASPM يقوم بتقييم نقاط الضعف داخل بيئة المخاطر الخاصة بالمنظمة، مع إعطاء الأولوية لجهود الإصلاح بناءً على التأثير المحتمل على العمليات التجارية.
الحوكمة والامتثال: ASPM يضمن أن التطبيقات تلتزم بقواعد الأمان المعمول بها standardوالمتطلبات التنظيمية، ودمج ممارسات الحوكمة في برنامج AppSec.
ASPM يلعب دورًا محوريًا في استراتيجيات الأمن السيبراني الحديثة من خلال توفير نهج شامل ومتكامل لأمن التطبيقات. فهو يعالج قيود الحلول التقليدية أساليب AppSec، والتي غالبًا ما تفشل في مواكبة دورات التطوير السريع لتطبيقات اليوم والتعقيد.
ومن خلال تعزيز الموقف الأمني الاستباقي والاستراتيجي، ASPM تمكن المنظمات من التخفيف من المخاطر بشكل أكثر فعالية والاستجابة بسرعة للتهديدات الجديدة.
ASPM vs. ASOC vs. CNAPP vs. CSPM
Four acronyms that often get mixed up. Here is what each one covers, and where ASPM تناسبها.
| الفئة | التركيز على | السؤال يجيب عليه | النطاق النموذجي |
|---|---|---|---|
| ASPMApplication Security Posture Management | The application and its SDLC | Which application risks matter most, and who fixes them? | Code, dependencies, secrets, IaC, pipelines and builds, plus findings from other scanners |
| ASOCتنسيق وترابط أمن التطبيقات | Scanner orchestration | How do I run my tools and correlate their results? | Aggregating and deduplicating scanner output; the predecessor of ASPM |
| CNAPPمنصة حماية التطبيقات السحابية الأصلية | Cloud workloads and infrastructure | Is my cloud environment and what runs in it secure? | Cloud configuration, workloads, containers and runtime |
| CSPMإدارة وضع أمان السحابة | Cloud configuration | Are my cloud accounts configured securely? | Misconfigurations and compliance in cloud accounts; often part of a CNAPP |
كيفية ASPM الأمن يحول أمن التطبيقات للشركات الحديثة
ASPM ليس مجرد اختصار آخر في قاموس الأمن السيبراني؛ بل يمثل نقلة نوعية في كيفية تعامل فرق الأمن مع أمن التطبيقات. بفضل إطاره الشامل والمرن، ASPM يزود المؤسسات بالقدرة على التنقل عبر تعقيدات العالم الرقمي بثقة، مما يضمن أن تكون التطبيقات آمنة ومتوافقة ومرنة ضد التهديدات السيبرانية.
بينما نشهد التكامل السريع النمو بين ASPM في صناعة AppSec، من الواضح أن هذا النهج يضع معايير جديدة standard لأمان التطبيقات. المنظمات التي تتبنى ASPM أصبحوا في وضع أفضل لحماية أصولهم الرقمية، وحماية البيانات الحساسة، والحفاظ على ثقة عملائهم وأصحاب المصلحة.
الدور الأساسي ل ASPM in Strengthening Modern Cybersecurity Practices
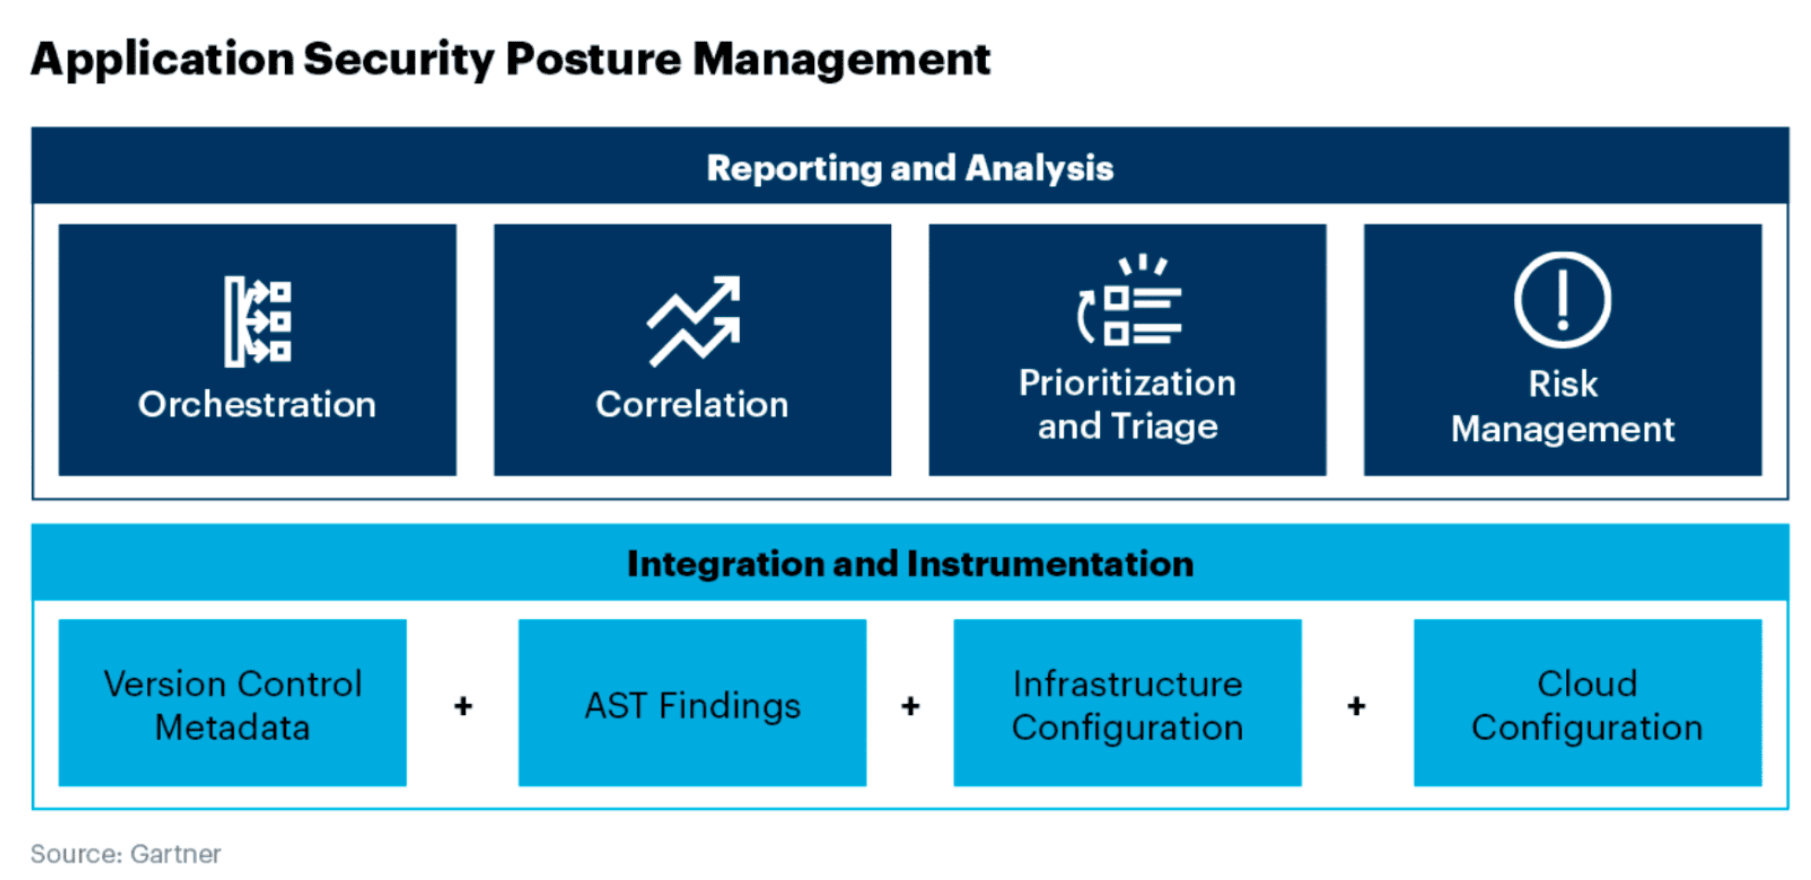
ASPM يتجاوز أمن التطبيقات التقليدية من خلال تقديم رؤية شاملة لموقف الأمن في المؤسسة، الجمع بين نقاط قوة الأدوات الآلية والعمليات الإستراتيجية لتحديد نقاط الضعف وتقييمها والتخفيف منها بشكل فعال. يمكن تقسيم آلياتها إلى عدة مكونات رئيسية.
المكونات الرئيسية لـ ASPM: العناصر الأساسية لأمن التطبيقات الفعال
اكتشاف الأصول وإدارة المخزون:
أساس ASPM مبني على تحديد شامل وكاتاloginز لجميع أصول التطبيق داخل النظام البيئي الرقمي للمؤسسة. ويشمل التطبيقات المباشرة وتلك التي في مراحل التطوير والمكتبات وواجهات برمجة التطبيقات وتكاملات الجهات الخارجية.
تضمن الإدارة الفعالة لمخزون الأصول أن يتم حساب كل مكون ومراقبته، مما يمهد الطريق لوضع أمني قوي:
- يوفر الأساس لتغطية أمنية شاملة.
- تمكن التدابير الأمنية المستهدفة من خلال فهم نطاق نقاط الضعف المحتملة.
الكشف عن الثغرات الأمنية وتقييمها تلقائيًا:
ASPM يستخدم تقنيات مسح متقدمة لمراقبة أصول التطبيقات بحثًا عن الثغرات الأمنية باستمرار. يمتد هذا التشغيل الآلي عبر الكود الثابت، CI/CD بنية التحتية والفرق و تحليلات تكوين البرمجيات, تقديم رؤية متعددة الجوانب للتهديدات الأمنية المحتملة.
من خلال تقييم شدة هذه الثغرات وسياقها، ASPM enables targeted responses to the most critical issues. Continuous, automated detection:
- Catches new vulnerabilities as code changes, instead of waiting for the next periodic review.
- Removes duplicate findings across scanners, so the same issue is not counted and assigned twice.
تحديد الأولويات على أساس المخاطر:
وسط ل ASPMيعتمد نهج "الأمن السيبراني" على تحديد أولويات الثغرات الأمنية بناءً على مخاطرها على المؤسسة. ويتضمن ذلك تحليل التأثير المحتمل لاستغلال ثغرة أمنية، مع مراعاة عوامل مثل حساسية البيانات، وأهمية التطبيق، ومستوى التعرض. يضمن تحديد الأولويات بناءً على المخاطر تخصيص الموارد بكفاءة، مع تركيز جهود الإصلاح على المناطق الأكثر حاجةً إليها من أجل:
- ضمان التخصيص الفعال للموارد لمعالجة نقاط الضعف الأكثر أهمية أولا.
- المساعدة في الحفاظ على الأمن التشغيلي دون إعاقة عمليات التطوير.
أتمتة سير عمل المعالجة والتخفيف:
ASPM يُبسّط عملية معالجة الثغرات الأمنية من خلال سير عمل مؤتمت. ويشمل ذلك إنشاء التذاكر، وتعيين فرق التطوير أو الأمن المناسبة، وتتبع تقدم المعالجة. تُسهّل الأتمتة استجابة أسرع وأكثر تنسيقًا لمشاكل الأمن، مما يُقلّل من فترة التعرض لـ:
- تقليل نافذة الفرص المتاحة للمهاجمين من خلال معالجة نقاط الضعف بسرعة.
- تعزيز الوضع الأمني العام من خلال القضاء على نقاط الدخول المحتملة للتهديدات السيبرانية.
الامتثال والحوكمة:
مع متطلبات تنظيمية صارمة بشكل متزايد، ASPM يوفر الأدوات اللازمة ل المحافظة الالتزاممن خلال المراقبة المستمرة وإعداد التقارير، يمكن للمنظمات التأكد من أن تطبيقاتها تلتزم بالمعايير ذات الصلة standardواللوائح، وبالتالي تجنب العقوبات المحتملة والأضرار التي تلحق بالسمعة، والتي:
- يتجنب التداعيات القانونية والمالية المرتبطة بعدم الامتثال.
- يبني الثقة مع العملاء وأصحاب المصلحة من خلال الالتزام بأفضل الممارسات الأمنية.
دمج ASPM لتعزيز أمان التطبيقات وإدارة سلسلة توريد البرامج القوية
دمج Application Security Posture Management (ASPM) في مجال أمن التطبيقات وسلسلة توريد البرامج يمثل تحولاً استراتيجياً نحو آلية دفاع أكثر مرونة واستباقية في مواجهة التهديدات الرقمية المتطورة.
أمان التطبيق:
رؤية محسنة: ASPM عروض رؤية غير مسبوقة في مشهد التطبيقوالكشف عن الثغرات الأمنية المخفية والتكوينات الخاطئة التي يمكن للمهاجمين استغلالها. يعد هذا الوعي الشامل أمرًا بالغ الأهمية لتأمين التطبيقات المعقدة في بيئة التهديدات الحالية.
تكامل DevSecOps: بواسطة التكامل بسلاسة مع DevSecOps الممارسات ASPM يُعزز ثقافةً تُرسّخ الأمن طوال دورة حياة التطوير. هذا التعاون لا يُحسّن نتائج الأمن فحسب، بل يُسرّع أيضًا من جداول التطوير.
سلسلة توريد البرمجيات:
تأمين مكونات الطرف الثالث: ASPM يتناول القلق المتزايد بشأن الثغرات الأمنية في سلسلة توريد البرمجيات، وخاصةً تلك المتعلقة بمكتبات ومكونات الجهات الخارجية. تقييم ومراقبة هذه التبعيات الخارجية, ASPM يخفف من مخاطر هجمات سلسلة التوريد التي قد تؤثر على سلامة التطبيقات.
SBOM التوليد والإدارة:جانب أساسي من ASPM في سياق سلسلة توريد البرمجيات هو إنشاء وإدارة قائمة مواد البرمجيات (SBOM). يعد هذا الجرد التفصيلي لجميع مكونات البرامج، بما في ذلك العناصر مفتوحة المصدر والعناصر الخاصة، ضروريًا لتتبع نقاط الضعف وضمان الامتثال لمعايير الأمان standards
الغوص العميق في ASPM الأمن: تحليل شامل لـ Application Security Posture Management التأثير
التحليل المتعمق ل Application Security Posture Management يكشف عن إمكاناته التحويلية في إعادة تعريف أمان التطبيقات. ومع تقدمنا، يزداد عمق واتساع ASPMومن المتوقع أن يستمر تأثير التكنولوجيا على الأمن السيبراني في التوسع، مما يعزز دورها كمكون لا غنى عنه في استراتيجيات الأمن الحديثة.
تنفيذ ASPM يرتقي باستراتيجية أمن تطبيقات المؤسسة من رد الفعل إلى الاستباقية. يُعد هذا التحول الجذري حاسمًا في ظلّ مشهد التهديدات السيبرانية سريع التطور اليوم، حيث المخاطر أكبر، ومناطق الهجوم أوسع من أي وقت مضى. مع ASPM، تحصل المنظمات على:
تعزيز الوضع الأمني:من خلال توفير رؤية شاملة لمشهد أمان التطبيق، ASPM يتيح للمؤسسات تحديد نقاط الضعف والتخفيف منها بشكل أكثر فعالية، مما يؤدي إلى تحسين وضعها الأمني العام.
استجابة سريعة للتهديدات:المراقبة في الوقت الفعلي وسير العمل الآلي لـ ASPM تمكين الاستجابة السريعة للتهديدات الأمنية، وتقليل الأضرار المحتملة وضمان استمرارية الأعمال.
إدارة المخاطر الإستراتيجية:من خلال إطارها لتحديد الأولويات القائمة على المخاطر، ASPM يقوم بتخصيص موارد الأمن بشكل استراتيجي، مع التركيز على مجالات التأثير والضعف الأكثر أهمية.
الثقافة الأمنية التعاونية: ASPM تعزيز بيئة تعاونية حيث يكون الأمن مسؤولية الجميع، وكسر الصوامع بين الفرق ودمج الأمن في الحمض النووي للمنظمة.
إطلاق قيمة الأعمال مع ASPM:مزايا التنفيذ Application Security Posture Management
ASPM تقدم العديد من المزايا التجارية، من تعزيز دفاعات الأمن السيبراني إلى تحسين الكفاءة التشغيلية. ASPM تترجم هذه الفوائد إلى فوائد ملموسة للشركات بعدة طرق، مثل:
تعزيز دفاعات الأمن السيبراني
واحدة من أهم فوائد ASPM هو تعزيز دفاعات الأمن السيبراني للمؤسسة. من خلال توفير نظرة شاملة ومستمرة على ثغرات التطبيقات والأوضاع الأمنية، ASPM يتيح للشركات التعرف بشكل استباقي على التهديدات المحتملة ومعالجتها قبل أن تتحول إلى خروقات.
هذا النهج الوقائي بشكل ملحوظ يقلل من مخاطر خروقات البيانات والهجمات الإلكترونية والحوادث الأمنية الأخرى التي يمكن أن تشوه سمعة الشركة وتتكبد خسائر مالية كبيرة.
تبسيط الامتثال وإدارة المخاطر
ASPM يبسط الامتثال من خلال ضمان التزام التطبيقات باللوائح الصناعية و standardمع تزايد صرامة وتعقيد اللوائح، ASPMإن قدرة الشركة على أتمتة عمليات التحقق من الامتثال وإنشاء تقارير شاملة أمر لا يقدر بثمن.
It يقلل من مخاطر عقوبات عدم الامتثال ويدمج ثقافة الأمن والامتثال طوال دورة حياة تطوير التطبيق، وبالتالي تعزيز ممارسات إدارة المخاطر.
دورات التطوير المتسارعة
دمج ASPM تعمل ممارسات DevSecOps على سد الفجوة بين فرق الأمان والتطوير والعمليات، من خلال تضمين الأمان في كل مرحلة من مراحل عملية تطوير التطبيق.
هذا التكامل السلس يضمن أن التدابير الأمنية لا تعيق الجداول الزمنية للتنمية ولكنها تساهم في دورة تطوير أكثر كفاءة وانسيابية. ومن خلال اكتشاف نقاط الضعف ومعالجتها في وقت مبكر، يمكن للشركات تسريع وقت وصولها إلى السوق، مما يوفر ميزة تنافسية في الاقتصاد الرقمي سريع الخطى.
تحسين الكفاءة التشغيلية وتوفير التكاليف
قدرات الأتمتة ASPM تُحدث هذه الحلول نقلة نوعية في كفاءة العمليات. إذ يُمكن للشركات تخصيص مواردها البشرية لمبادرات أكثر استراتيجية من خلال أتمتة مهام الأمن الروتينية. كما أن الكشف المبكر عن الثغرات الأمنية وتحديد أولوياتها يُسهم في جهود إصلاح أكثر تركيزًا وكفاءة، مما يُقلل بشكل كبير من التكاليف المرتبطة بإدارة الثغرات.
التأثير التراكمي هو منظمة أصغر حجما وأكثر مرونة تخصيص مواردها بشكل أكثر فعالية، مما أدى إلى وفورات كبيرة في التكاليف.
تعزيز ثقة العملاء وسمعة السوق
ثقة العملاء لها أهمية قصوى، ويمكن لاختراقات الأمن أن تُضعف هذه الثقة بسرعة. من خلال تطبيق ASPM، الشركات هي commitتهدف إلى حماية بيانات العملاء وتعزيز ثقة العملاء وولائهم.
علاوة على ذلك، يمكن للوضع الأمني القوي أن يميز الأعمال التجارية في السوق، الارتقاء بسمعتها بين العملاء والشركاء وأصحاب المصلحة.
عناق الأم ASPM الآن: تأمين ميزتك التنافسية باستخدام استراتيجيات أمان التطبيقات المتقدمة
الرحلة عبر Application Security Posture Management (ASPM) يؤكد عالمها التأثير التحويلي على دفاعات الأمن السيبراني واستراتيجيات الأعمال. إنه يمثل تحولًا محوريًا نحو نهج أكثر تكاملاً واستباقيًا لأمن التطبيقات الذي يدفع الابتكار والنجاح في الأعمال.
تبني ASPM تقدم للمنظمات درع استباقي. فهو يضمن عدم مجرد تحديد نقاط الضعف، بل تحديد سياقها وإعطائها الأولوية ومعالجتها مسبقًاcisالأيون والرشاقة. ASPMيعمل دمج 's في ثقافة DevSecOps على تعزيز بيئة تعاونية حيث يكون الأمان مبدأً أساسياً يوجه استراتيجيات التطوير والتشغيل. ASPM يغلف تحسين الكفاءة التشغيلية، وتوفير التكاليف، وتعزيز ثقة العملاء من خلال ما يمكن إثباته commitمن أجل حماية البيانات الحساسة.
على استعداد لل تحويل استراتيجية أمان التطبيق الخاص بك وتحقيق النجاح في الأعمال؟ استكشف تكامل ASPM into your cybersecurity framework today. Begin by assessing your current application security posture, identifying gaps, and exploring how ASPM can fill those gaps with a comprehensive, risk-based approach. Then compare the أفضل ASPM أدوات against what you found.
قم بتأمين تطبيقاتك، وحماية بياناتك، ودفع أعمالك إلى الأمام زيجيني.

