






تُعدّ البرمجة النصية عبر المواقع (XSS) ثغرة أمنية تسمح للمهاجمين بحقن برامج نصية ضارة في صفحات الويب الموثوقة، والتي يتم تشغيلها بعد ذلك في متصفح أي شخص يزورها. وهو يقع خلف بعض أكبر الاختراقات في الذاكرة الحديثةتُعرّض هذه الثغرات الأمنية، بما في ذلك شركتا الخطوط الجوية البريطانية وإيباي، ملايين المستخدمين لسرقة البيانات واختراق الحسابات والاحتيال. يتناول هذا الدليل الأنواع الثلاثة الرئيسية لثغرات XSS، مع أمثلة واقعية لكل نوع، وكيفية الوقاية منها.
ما هي البرمجة النصية عبر المواقع (XSS)؟
Cross-Site Scripting (XSS) هي ثغرة تسمح للمهاجمين بحقن نصوص ضارة في صفحات الويب الموثوقة. عندما يتفاعل المستخدمون مع هذه الصفحات، يتم تشغيل النصوص في متصفحاتهم. لهذا السبب، يمكن أن تؤدي XSS إلى مخاطر كبيرة، مثل:
- سرقة البيانات:يقوم المهاجمون بسرقة المعلومات الخاصة مثل ملفات تعريف الارتباط الخاصة بالجلسة و login شهاداته.
- اختطاف الدورة:يتمكن المهاجمون من الوصول إلى جلسات المستخدم النشطة وانتحال شخصيتهم.
- الإجراءات غير المصرح بها:تنفذ البرامج النصية الضارة إجراءات دون علم الضحية.
تنشأ ثغرات XSS عادةً من ضعف التحقق من صحة مدخلات المستخدم أو تنظيفها. ويُعدّ فهم كيفية عمل هذه الهجمات الخطوة الأولى لمنعها.
أنواع هجمات Cross Site Scripting وأمثلة واقعية
يصنف خبراء الأمن هجمات Cross Site Scripting إلى ثلاثة أنواع رئيسية: XSS مخزنة، ومنعكسة، ومبنية على DOM. يستهدف كل نوع نقاط ضعف مختلفة في تطبيقات الويب، مما يؤدي إلى عواقب فريدة. لمزيد من التوضيح، إليك كيفية عمل كل نوع وأمثلة على الضرر الذي يمكن أن يسببه.
تخزين Scripting Cross-Site (XSS)
تحدث هجمات XSS المخزنة، المعروفة أيضًا باسم XSS المستمرة، عندما يتم حفظ البرامج النصية الضارة بشكل دائم على خادم. على سبيل المثال، يمكن تخزين هذه البرامج النصية في قاعدة بيانات أو ملف تعريف مستخدم. كلما قام شخص ما بالوصول إلى المورد المخترق، يتم تنفيذ البرنامج النصي تلقائيًا.
يستخدم المهاجمون عادةً XSS المخزن لاستهداف المنصات ذات حركة المرور العالية. ولأن الحمولة الضارة تظل على الخادم، فقد تؤثر على آلاف المستخدمين قبل اكتشافها.
مثال من العالم الواقعي: eBay (2014)
في عام 2014، قام المهاجمون بحقن JavaScript ضارًا في قوائم منتجات eBay. حدث هذا لأن eBay لم يقم بتطهير مدخلات المستخدم بشكل صحيح. كلما زار المستخدمون القوائم المتأثرة، قامت متصفحاتهم دون علمهم بتنفيذ البرنامج النصي الخبيث.
الآثار:
- تم إعادة توجيه الضحايا إلى مواقع التصيد الاحتيالي، حيث سرق المهاجمون login بيانات الاعتماد والبيانات الخاصة.
- عانت شركة eBay من أضرار جسيمة في سمعتها بسبب افتقارها إلى الأمن الكافي.
- ونتيجة لذلك، أظهرت هذه الحالة الحاجة الملحة إلى التحقق القوي من المدخلات والمراقبة في الوقت الفعلي.
هجمات Scripting عبر المواقع المنعكسة (XSS)
يحدث هجوم XSS المنعكس عندما يتم تضمين البرامج النصية الضارة في عنوان URL أو إدخال النموذج وتنعكس في استجابة الخادم. يتم تنفيذ هذا النوع من هجمات Cross Site Scripting عادةً من خلال روابط التصيد الاحتيالي ويتم تنفيذه بمجرد أن ينقر الضحية على الرابط.
في الوقت نفسه، يؤثر Reflected XSS على الضحايا الأفراد ولكنه لا يزال بإمكانه أن يؤدي إلى عواقب وخيمة.
مثال من العالم الواقعي: الخطوط الجوية البريطانية (2018)
شهدت الخطوط الجوية البريطانية ثغرة XSS المنعكسة في عام 2018، قام المهاجمون بتصميم روابط تصيد تحتوي على نصوص برمجية مضمنة، مما يخدع المستخدمين للنقر عليها.
الآثار:
- قام قراصنة بسرقة معلومات حساسة للعملاء، بما في ذلك الأسماء والعناوين وتفاصيل بطاقات الدفع.
- تأثر أكثر من 400,000 ألف عميل، مما أدى إلى فرض غرامة قدرها 20 مليون جنيه إسترليني على شركة الخطوط الجوية البريطانية بسبب قانون حماية البيانات العامة (GDPR).
- وبشكل عام، سلط الاختراق الضوء على المخاطر المالية والقانونية المرتبطة بثغرات Cross-Site Scripting.
برمجة نصية عبر المواقع تعتمد على DOM (XSS)
يحدث XSS المستند إلى DOM عندما يتلاعب المهاجمون بملفات تعريف الارتباط الخاصة بالمتصفح نموذج كائن المستند (DOM) بدلاً من استهداف نقاط الضعف في جانب الخادم. يتجاوز هذا الهجوم التحقق من جانب الخادم بالكامل ويستغل غالبًا طرق JavaScript غير الآمنة مثل innerHTML or document.write().
ولتوضيح ذلك، إليك مثالاً على استخدام XSS المستند إلى DOM.
مثال من العالم الحقيقي: GitHub (2020)
في عام 2020، استغل المهاجمون ثغرة XSS المستندة إلى DOM في وظيفة البحث في GitHub. قاموا بحقن نصوص ضارة في مدخلات استعلامات البحث، متجاوزين بذلك حماية الخادم.
الآثار:
- قام المهاجمون بسرقة ملفات تعريف الارتباط الخاصة بالجلسة ورموز المصادقة، مما يسمح بالوصول غير المصرح به إلى المستودعات.
- قام GitHub على الفور بإصلاح المشكلة، لكن الحالة أظهرت المخاطر التي تشكلها نقاط الضعف في جانب العميل.
هل تريد أن تتعلم المزيد حول كيفية البقاء في طليعة التهديدات في الوقت الحقيقي؟
قم بتنزيل ورقتنا البيضاء "الإنذار المبكر: اكتشاف التهديدات في الوقت الفعلي وتحديد الأولويات"، واكتشف كيفية حماية سلسلة توريد البرامج الخاصة بك.
كيفية منع هجمات Cross-Site Scripting (XSS)
يتطلب إيقاف هجمات Cross-Site Scripting (XSS) دفاعًا استباقيًا ومتعدد الطبقات. وهذا يعني معالجة نقاط الضعف في مرحلة مبكرة من التطوير والاستمرار في حماية التطبيقات بمجرد تشغيلها. تم تصميم حلول Xygeni لتغطية كلا الطرفين، مما يضمن الأمان الشامل.
اكتشاف المشكلات مبكرًا باستخدام Xygeni SAST
اختبار أمان التطبيقات الثابتة من Xygeni (SAST) تُعد هذه الأداة أداةً ثوريةً للمطورين. فهي تفحص الكود الخاص بك أثناء كتابته، وتحدد نقاط الضعف في Cross-Site Scripting قبل أن تتاح لها الفرصة للانتقال إلى الإنتاج. باختصار، تساعدك هذه الأداة على إصلاح المشكلات مبكرًا، عندما يكون القيام بذلك أسرع وأرخص.
هذا ما يجعل Xygeni SAST دافع عن كرامته:
- تنبيهات الوقت الحقيقي:احصل على تعليقات فورية حول الثغرات الأمنية أثناء كتابة التعليمات البرمجية، حتى تتمكن من إصلاحها على الفور.
- دقة دقيقة:يُظهر لك Xygeni بالضبط أين تكمن المشكلة، وصولاً إلى سطر التعليمات البرمجية.
- التكامل السلس:يعمل بسهولة مع أدواتك المفضلة، مثل IntelliJ IDEA، وVisual Studio Code، و CI/CD pipelines.
- كشف متقدم:يحدد المشكلات الصعبة مثل التعامل غير الآمن مع الإدخالات والتلاعبات غير الآمنة بـ DOM.
في المجمل، Xygeni's SAST يقلل من خطر هجمات XSS من خلال اكتشاف الثغرات الأمنية في المصدر، مما يجعل الكود الخاص بك أكثر أمانًا منذ البداية.
تعزيز الدفاعات باستخدام مراقبة وقت التشغيل
تعد مراقبة وقت التشغيل أمرًا ضروريًا لمنع التهديدات المتطورة. توفر أدوات Xygeni الحماية في الوقت الفعلي من خلال تحديد الأنشطة الضارة وإيقافها.
- إكتشاف عيب خلقي:يقوم بمراقبة مستمرة للسلوكيات غير المعتادة، مثل تنفيذ البرامج النصية غير المصرح بها.
- CI/CD الاندماج :يفحص تلقائيًا عمليات البناء والنشر للتأكد من أنها آمنة.
- قواعد قابلة للتخصيص:يسمح لفرق الأمان بتعيين تنبيهات محددة استنادًا إلى احتياجات المؤسسة.
لمزيد من التوضيح، فإن اكتشاف الشذوذ من شأنه أن يوقف البرامج النصية الضارة من استغلال ثغرة XSS المستندة إلى DOM على الفور.
البرمجة النصية عبر المواقع خارج المتصفح
تمتد هجمات Cross Site Scripting إلى ما هو أبعد من مواقع الويب التقليدية. كما أن واجهات برمجة التطبيقات والتطبيقات المحمولة وأجهزة إنترنت الأشياء معرضة للخطر أيضًا:
- واجهات برمجة التطبيقات:يمكن للمهاجمين حقن تعليمات برمجية ضارة في نقاط نهاية واجهة برمجة التطبيقات (API) التي لم يتم التحقق من صحتها بشكل جيد، مما يؤدي إلى كشف البيانات الحساسة.
- مثال:تم اختراق تطبيق مالي عندما استغل المتسللون نقطة نهاية واجهة برمجة التطبيقات للوصول إلى تفاصيل حساب العميل.
- برمجة تطبيقات الجوال:إن الأطر غير الآمنة والمتصفحات داخل التطبيق تجعل تطبيقات الهاتف المحمول عرضة لهجمات XSS.
- أجهزة إنترنت الأشياء:يمكن للمهاجمين اختراق واجهات الويب على أجهزة المنزل الذكي، والحصول على السيطرة على الشبكات.
في هذه الحالة، يعد التحقق من صحة الإدخال ومراقبة وقت التشغيل أمرًا بالغ الأهمية لتأمين هذه الأنظمة.
تأمين تطبيقاتك ضد هجمات Cross Site Scripting
لا تزال هجمات البرمجة النصية عبر المواقع تُشكّل تهديدًا كبيرًا، لكن حلول Xygeni تُساعد المؤسسات على البقاء في الطليعة. فهم ماهية هجمات البرمجة النصية عبر المواقع واستخدام أدوات متقدمة مثل SAST وتتيح مراقبة وقت التشغيل للمطورين التخلص من نقاط الضعف وحماية التطبيقات في الوقت الفعلي.
لا تنتظر الخرق التالي - كتاب التجريبي واستكشف حلول Xygeni لتعزيز دفاعاتك اليوم.
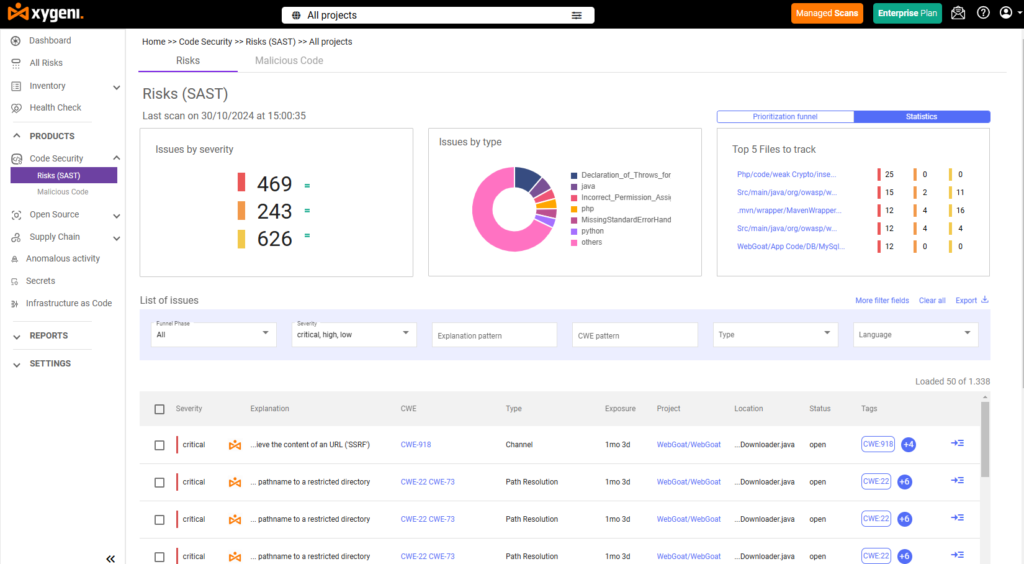
يتطلب إيقاف هجمات Cross-Site Scripting (XSS) دفاعًا استباقيًا ومتعدد الطبقات. وهذا يعني معالجة نقاط الضعف في مرحلة مبكرة من التطوير والاستمرار في حماية التطبيقات بمجرد تشغيلها. تم تصميم حلول Xygeni لتغطية كلا الطرفين، مما يضمن الأمان الشامل.
اكتشاف المشكلات مبكرًا باستخدام Xygeni SAST
اختبار أمان التطبيقات الثابتة من Xygeni (SAST) تُعد هذه الأداة أداةً ثوريةً للمطورين. فهي تفحص الكود الخاص بك أثناء كتابته، وتحدد نقاط الضعف في Cross-Site Scripting قبل أن تتاح لها الفرصة للانتقال إلى الإنتاج. باختصار، تساعدك هذه الأداة على إصلاح المشكلات مبكرًا، عندما يكون القيام بذلك أسرع وأرخص.
هذا ما يجعل Xygeni SAST دافع عن كرامته:
- تنبيهات الوقت الحقيقي:احصل على تعليقات فورية حول الثغرات الأمنية أثناء كتابة التعليمات البرمجية، حتى تتمكن من إصلاحها على الفور.
- دقة دقيقة:يُظهر لك Xygeni بالضبط أين تكمن المشكلة، وصولاً إلى سطر التعليمات البرمجية.
- التكامل السلس:يعمل بسهولة مع أدواتك المفضلة، مثل IntelliJ IDEA، وVisual Studio Code، و CI/CD pipelines.
- كشف متقدم:يحدد المشكلات الصعبة مثل التعامل غير الآمن مع الإدخالات والتلاعبات غير الآمنة بـ DOM.
في المجمل، Xygeni's SAST يقلل من خطر هجمات XSS من خلال اكتشاف الثغرات الأمنية في المصدر، مما يجعل الكود الخاص بك أكثر أمانًا منذ البداية.
تعزيز الدفاعات باستخدام مراقبة وقت التشغيل
تعد مراقبة وقت التشغيل أمرًا ضروريًا لمنع التهديدات المتطورة. توفر أدوات Xygeni الحماية في الوقت الفعلي من خلال تحديد الأنشطة الضارة وإيقافها.
- إكتشاف عيب خلقي:يقوم بمراقبة مستمرة للسلوكيات غير المعتادة، مثل تنفيذ البرامج النصية غير المصرح بها.
- CI/CD الاندماج :يفحص تلقائيًا عمليات البناء والنشر للتأكد من أنها آمنة.
- قواعد قابلة للتخصيص:يسمح لفرق الأمان بتعيين تنبيهات محددة استنادًا إلى احتياجات المؤسسة.
لمزيد من التوضيح، فإن اكتشاف الشذوذ من شأنه أن يوقف البرامج النصية الضارة من استغلال ثغرة XSS المستندة إلى DOM على الفور.
البرمجة النصية عبر المواقع خارج المتصفح
تمتد هجمات Cross Site Scripting إلى ما هو أبعد من مواقع الويب التقليدية. كما أن واجهات برمجة التطبيقات والتطبيقات المحمولة وأجهزة إنترنت الأشياء معرضة للخطر أيضًا:
- واجهات برمجة التطبيقات:يمكن للمهاجمين حقن تعليمات برمجية ضارة في نقاط نهاية واجهة برمجة التطبيقات (API) التي لم يتم التحقق من صحتها بشكل جيد، مما يؤدي إلى كشف البيانات الحساسة.
- مثال:تم اختراق تطبيق مالي عندما استغل المتسللون نقطة نهاية واجهة برمجة التطبيقات للوصول إلى تفاصيل حساب العميل.
- برمجة تطبيقات الجوال:إن الأطر غير الآمنة والمتصفحات داخل التطبيق تجعل تطبيقات الهاتف المحمول عرضة لهجمات XSS.
- أجهزة إنترنت الأشياء:يمكن للمهاجمين اختراق واجهات الويب على أجهزة المنزل الذكي، والحصول على السيطرة على الشبكات.
في هذه الحالة، يعد التحقق من صحة الإدخال ومراقبة وقت التشغيل أمرًا بالغ الأهمية لتأمين هذه الأنظمة.
تأمين تطبيقاتك ضد هجمات Cross Site Scripting
لا تزال هجمات البرمجة النصية عبر المواقع تُشكّل تهديدًا كبيرًا، لكن حلول Xygeni تُساعد المؤسسات على البقاء في الطليعة. فهم ماهية هجمات البرمجة النصية عبر المواقع واستخدام أدوات متقدمة مثل SAST وتتيح مراقبة وقت التشغيل للمطورين التخلص من نقاط الضعف وحماية التطبيقات في الوقت الفعلي.
هل أنت مستعد لاكتشاف ثغرة XSS قبل وصولها إلى بيئة الإنتاج؟ كتاب التجريبي وانظر كيف يعمل Xygeni SAST وتعمل مراقبة وقت التشغيل معًا.

الأسئلة الشائعة
ما هي الأنواع الثلاثة لهجمات XSS؟
يقوم هجوم XSS المُخزّن (المستمر) بحفظ نص برمجي خبيث على الخادم، بحيث يتم تشغيله لكل زائر. أما هجوم XSS المُنعكس، فيُضمّن النص البرمجي في عنوان URL أو حقل إدخال في نموذج، ويتم تنفيذه مرة واحدة فقط عند نقر الضحية على رابط مُصمّم خصيصًا. بينما يتلاعب هجوم XSS القائم على DOM بنموذج كائن المستند (DOM) الخاص بالمتصفح مباشرةً، متجاوزًا بذلك حماية الخادم تمامًا.
هل لا تزال ثغرة XSS شائعة؟
نعم. لقد تسببت ثغرات XSS في حدوث اختراقات في منصات رئيسية، بما في ذلك eBay و British Airways و GitHub، والتي تشمل المتغيرات المخزنة والمنعكسة والقائمة على DOM، مما يدل على أنها لا تزال تشكل خطرًا قائمًا عبر أنواع مختلفة من التطبيقات، وليست مشكلة تم حلها.
هل يمكن أن تؤثر هجمات XSS على أي شيء آخر غير مواقع الويب؟
نعم. واجهات برمجة التطبيقات وتطبيقات الهاتف المحمول وأجهزة إنترنت الأشياء كلها عرضة لهجمات الحقن من نوع XSS عندما لا يتم التحقق من صحة المدخلات بشكل صحيح، ويمكن استغلال نقطة نهاية واجهة برمجة التطبيقات غير الآمنة أو متصفح التطبيق بنفس الطريقة التي يمكن بها استغلال صفحة ويب تقليدية.
كيف يمكن اكتشاف ثغرات XSS قبل وصولها إلى بيئة الإنتاج؟
اختبار أمان التطبيقات الثابتة (SASTيقوم النظام بفحص الكود أثناء كتابته، ويشير إلى معالجة المدخلات غير الآمنة أو التلاعب بنموذج كائن المستند (DOM) قبل النشر. ثم تتولى مراقبة وقت التشغيل واكتشاف الحالات الشاذة تغطية ما يلي: SAST لا يمكن رؤية عمليات تنفيذ النصوص غير المعتادة التي تحدث مباشرة في بيئة الإنتاج.
