






التهديد الأمني هو أي حدث أو جهة فاعلة أو حالة محتملة يمكن أن تعرض سرية النظام أو سلامته أو توافره للخطر. لم يتغير هذا التعريف منذ عقود. ما تغير هو مصدر التهديدات، وسرعة انتشارها، والأهم من ذلك، كم منها يختبئ الآن في أصول لم يكن أحد يعلم بوجودها.
لا تخسر معظم فرق الأمن بسبب هجمات متطورة وجديدة، بل تخسر بسبب أصول لم يكن أحد يراقبها: خادم تجريبي منسي، أو واجهة برمجة تطبيقات غير موثقة، أو وكيل ذكاء اصطناعي قام مطور بتثبيته الأسبوع الماضي، أو تبعية تم سحبها من سجل مفتوح المصدر باسم غير معروف. يبدو مشروع. الفجوة بين ما تعتقد أنك تديره وما هو مكشوف فعلياً هي المكان الذي تتجذر فيه غالبية التهديدات الأمنية الحديثة.
يتناول هذا الدليل الأنواع الرئيسية للتهديدات الأمنية، وكيف تختلف التهديدات عن نقاط الضعف والمخاطر، ولماذا اكتشاف سطح الهجوم (البحث المستمر عن و كارثي)loginأصبح تطبيق (أي كل ما تملكه) بمثابة عنصر تحكم أساسي لسد تلك الثغرة قبل أن يكتشفها المهاجم أولاً.
ما هي الأنواع الرئيسية للتهديدات الأمنية؟
تندرج التهديدات الأمنية ضمن عدد قليل من الفئات المتكررة. أما معظم الحوادث الواقعية فهي مزيج من عدة فئات.
- البرمجيات الخبيثة: برامج خبيثة تشمل الفيروسات والديدان وأحصنة طروادة وبرامج التجسس المصممة لإتلاف الأنظمة أو تعطيلها أو الوصول إليها بشكل غير مصرح به.
- الفدية: نوع فرعي من البرامج الضارة يقوم بتشفير البيانات ويطلب فدية. تستخدم الأنواع الحديثة منه أساليب الابتزاز المزدوج والثلاثي، حيث يقوم بتسريب البيانات قبل تشفيرها ويهدد بنشرها للعامة.
- التصيد والهندسة الاجتماعيةالتلاعب بالأشخاص لحملهم على الكشف عن بيانات اعتمادهم أو منحهم صلاحيات الوصول. ولا تزال هذه الطريقة من بين أهم ثلاث طرق للوصول الأولي عامًا بعد عام.
- إساءة استخدام الاعتماداستخدام بيانات اعتماد مسروقة أو مسربة أو ضعيفة للوصول إلى البيانات. يُعد هذا الأسلوب الأكثر شيوعًا للوصول الأولي إلى البيانات المخترقة.
- استغلال الثغرات الأمنيةمهاجمة ثغرة غير مُعالجة في البرمجيات أو البنية التحتية. وهي أسرع طرق الوصول الأولي نموًا، ومحور تركيز هذا الدليل.
- هجمات سلسلة التوريد: اختراق منظمة من خلال طرف ثالث موثوق به، أو تبعية، أو بناء pipeline بدلاً من مهاجمتها مباشرة.
- التهديدات الداخلية: المخاطر الناجمة عن الموظفين أو المقاولين أو الشركاء، سواء كانت خبيثة أو عرضية.
- هجمات اليوم الصفر: استغلال ثغرة أمنية قبل وجود رقعة تصحيحية، مما لا يترك أي فرصة للمعالجة المسبقة.
- هجمات DDoS: إغراق النظام بحركة مرور كثيفة تجعله غير متاح.
- التهديدات التي تواجه واجهات برمجة التطبيقات وطبقة الذكاء الاصطناعي: الهجمات على واجهات برمجة التطبيقات المكشوفة، ووكلاء الذكاء الاصطناعي، وحركة المرور بين الأجهزة، وهي الفئة الأسرع ظهورًا، والتي تتمتع معظم المؤسسات بأقل قدر من الرؤية بشأنها.
الحقيقة المزعجة التي تتخلل النقاط العشر جميعها: لا يمكن صدّ أي تهديد إلا إذا كان الهدف منه معروفاً. كل ما يلي يدور حول كشف المجهول.
التهديد الأمني مقابل الثغرة الأمنية مقابل المخاطر
تُستخدم هذه المصطلحات الثلاثة بشكل متبادل، وهذا غير صحيح. فالتفريق بينها هو ما يحدد أولوياتك.
| مفهوم وتصميم المنتج | ما هو | مثال |
|---|---|---|
| التهديد | حدث محتمل أو جهة فاعلة قد تستغل نقطة ضعف | مجموعة برامج فدية تستهدف قطاعك |
| الثغرة الأمنية | نقطة ضعف يمكن استغلالها | ثغرة أمنية غير مصححة (CVE) في خادم متصل بالإنترنت |
| المخاطرة المالية | احتمالية استغلال التهديد لثغرة أمنية، مضروبة في التأثير | هناك احتمال بنسبة 90% لتعرض الخادم المكشوف للهجوم، مما يتسبب في توقف الخدمة بتكلفة 2 مليون يورو |
يقوم اكتشاف سطح الهجوم برسم خرائط الأصول ونقاط الضعف بحيث يمكن تقييم التهديدات في ضوء صورة كاملة، وبالتالي يمكن حساب المخاطر بناءً على التعرض الحقيقي بدلاً من التخمين.
لماذا تُشكل النقاط العمياء محركاً للتهديدات الأمنية الحديثة؟
تُستغل التهديدات بوتيرة أسرع من أي وقت مضى، وتزداد الأصول المستهدفة خفاءً. ثلاثة مؤشرات بيانات تُحدد هذا التحول.
تم الوصول إلى استغلال الثغرات الأمنية 20% من الاختراقات في عام 2025، بزيادة قدرها 34% على أساس سنوييقترب استغلال بيانات الاعتماد (22%) من كونه أبرز أساليب الوصول الأولي (تقرير فيريزون 2025 DBIR). يتم استغلال المزيد من نقاط الدخول، ويتم استغلالها في وقت أبكر: مانديانت اتجاهات M 2026 تشير التقارير إلى أن متوسط الوقت اللازم للاستغلال قد انخفض بشكل ملحوظ سلبي، بقسوة -7 يوموهذا يعني أن الاستغلال يبدأ الآن في كثير من الأحيان قبل يتوفر تحديث أمني. وقد رصدت مجموعة استخبارات التهديدات التابعة لشركة جوجل هذا الأمر. تم استغلال 90 ثغرة أمنية من نوع "يوم الصفر" في البرية بحلول عام 2025ويستهدف ما يقرب من نصفهم enterprise التقنيات.
نقاط دخول أكثر، واستغلال أسرع، مع تحذير أقل: هذا المزيج هو ما قبلcisلهذا السبب تحديداً أصبحت نقاط الضعف العاملَ الرئيسي وراء التهديدات الأمنية الحديثة، بدلاً من كونها مصدر قلق ثانوي. فعندما تختفي الفجوة بين الكشف والاستغلال، تصبح الأصول الوحيدة التي يمكنك حمايتها هي تلك التي تعلم مسبقاً أنك تمتلكها.
ومعظم المنظمات لا تعلم ذلك. تعرض 73% من المستخدمين لحادث أمني ناجم عن أصول غير معروفة أو غير مُدارة (تريند مايكرو، 2025)، وبحث شركة إرنست ويونغ لعام 2026 وجد 36% من الأصول تقع في "منطقة ضعف" مع مستوى رؤية وتغطية أقل من المتوسط. كل عنصر في تلك الفجوة (بيئة قديمة، واجهة برمجة تطبيقات منسية، تبعية لا يتذكر أحد إضافتها) يمثل تهديدًا أمنيًا قائمًا لا يرصده أي ماسح ضوئي، ببساطة لأنه لم يتم إبلاغ الماسح الضوئي بوجوده.
لماذا تستمر النقاط العمياء في التوسع، وخاصة في SDLC
لو كانت رؤية سطح الهجوم مشكلة محلولة، لتقلصت الثغرات الأمنية. لكنها تتسع بدلاً من ذلك، لأسباب ترتبط ارتباطاً مباشراً بكيفية بناء البرمجيات الحديثة.
تكنولوجيا المعلومات الخفية والذكاء الاصطناعي الخفي تجاوز الحكم. 45% من المؤسسات تقول إنها تفتقر إلى المعلومات الكافية حول تكنولوجيا المعلومات غير الرسمية (إيفانتي، 2026)، وينطبق نفس الديناميكية الآن على الذكاء الاصطناعي: 48.9% من المؤسسات تتجاهل تمامًا حركة البيانات بين الأجهزة ولا تستطيع مراقبة وكلاء الذكاء الاصطناعي الذين يعملون بالفعل في بيئتها (Salt Security، النصف الأول من عام 2026). إن مساعد البرمجة المدعوم بالذكاء الاصطناعي، أو الوكيل المستقل، أو خادم MCP المُكوّن في الإعدادات المحلية للمطور، يمثل سطح تهديد أمني تمامًا مثل الخادم غير المُحدّث؛ إلا أنه أقل احتمالًا بكثير للظهور في قائمة أصول أي شخص.
تتوسع واجهات برمجة التطبيقات (APIs) بشكل أسرع من قدرة الفرق على تأمينها. فقط 19٪ من CISتُشير التقارير إلى وجود رؤية كاملة لواجهات برمجة التطبيقات الخاصة بها، ونسبة 27% فقط بين الشركات الكبيرة enterprises (سولت سيكيوريتي، 2025). بدأت العواقب تظهر بالفعل: تعرضت 87% من المؤسسات لهجمات على واجهات برمجة التطبيقات (API) في عام 2025 (Akamai SOTI 2026). إن واجهات برمجة التطبيقات الظلية ونقاط النهاية غير الموثقة، بحكم تعريفها، غير مرئية لأي عملية اكتشاف تقوم فقط بجرد ما تم توثيقه رسميًا.
تُعد سلسلة التوريد مفتوحة المصدر جزءًا من سطح الهجوم الخارجي أيضًا. انتهاكات تتعلق بأطراف ثالثة تضاعفت النسبة من 15% إلى 30% في غضون عام واحد (تقرير فيريزون 2025 DBIR). يساهم المهاجمون بشفرة تبدو شرعية في مشاريع مفتوحة المصدر، ويبنون الثقة، ثم ينتظرون، مما يعني أن كل تبعية تُضاف إلى قاعدة الشفرة تُصبح بحد ذاتها مرشحة لاكتشاف سطح الهجوم، وليس مجرد بنية تحتية موجودة في وحدة تحكم سحابية. هذا هو المنطق الكامن وراء القرفصاء: بحث تم تقديمه في أمن USENIX 2025 وجدت دراسات LLM توصيات بأسماء حزم غير موجودة تقريبًا 20٪ من الوقتويقوم المهاجمون بتسجيل تلك الأسماء الوهمية مسبقًا في انتظار أن يقترحها مساعد الذكاء الاصطناعي. حملات تحمل أسماءً مثل 2025 فانتوم رافين (126 حزمة npm خبيثة، وحوالي 86,000 عملية تنزيل) وذاك الانتشار شاي حلود تُظهر الديدان النمط عمليًا. لا يصل التهديد الأمني عبر جدار الحماية؛ بل يصل عبر... تثبيت نقطة.
ما هو اكتشاف سطح الهجوم؟
اكتشاف سطح الهجوم هو ممارسة البحث المستمر عن، وloginو، ومراقبة كل أصل تملكه مؤسستك أو ترتبط به (المعروف وغير المعروف على حد سواء) حتى يمكن تقييم التهديدات الأمنية في ضوء صورة كاملة بدلاً من صورة جزئية.
إنه أساس التخصص الأوسع لـ إدارة سطح الهجوم (ASM)، وهي عملية مستمرة لاكتشاف وتصنيف ومراقبة جميع نقاط الدخول المحتملة التي يمكن للمهاجم استغلالها. وهذا التمييز مهم: اكتشاف يجيب على سؤال "ما الذي نملكه بالفعل؟" الإدارة ما عليك فعله بهذه الإجابة هو: تحديد الأولويات، والتحقق من صحتها، وسد الثغرات.
هناك أمران يميزان الاكتشاف الحقيقي عن جرد الأصول لمرة واحدة:
- إنها لا تنتظر أن يُملى عليها ما الذي تبحث عنه. العامل الحاسم الذي يميز الأدوات هو ما إذا كان الاكتشاف يجد الأصول التي تحتاجها لا أعلم ذلك بالفعل. بعض المنصات تفحص فقط ما تُدخله إليها؛ بينما تستخدم منصات أخرى استطلاعًا نشطًا للعثور على البنية التحتية، وتقنية المعلومات غير الرسمية، والخدمات المهملة، والتبعيات غير المُدارة دون قائمة أولية. عملية تتحقق فقط مما هو موجود بالفعل في جدول بيانات ليست اكتشافًا، بل هي تأكيد.
- إنه يعمل باستمرار، وليس بشكل دوري. تتجدد موارد الحوسبة السحابية باستمرار، وتُنشر الخدمات، ويُحدّث المطورون التعليمات البرمجية عدة مرات يوميًا. يصبح التقييم في لحظة معينة قديمًا بمجرد حدوث عملية نشر جديدة، وهي اللحظة التي تظهر فيها معظم التهديدات الأمنية الجديدة. إذا لم تستطع أنظمة الاكتشاف مواكبة هذا التغير السريع، فإن المخاطر الجديدة تبقى خفية حتى يتم استغلالها.
كيف يقلل اكتشاف سطح الهجوم من المخاطر عبر SDLC
عند تطبيقها على تطوير البرمجيات، فإن اكتشاف سطح الهجوم ليس مجرد تمرين على المحيط.cisهـ؛ إنه نقل الكود إلى السحابة أولاً، إليكم كيف يبدو ذلك، مرحلة تلو الأخرى.
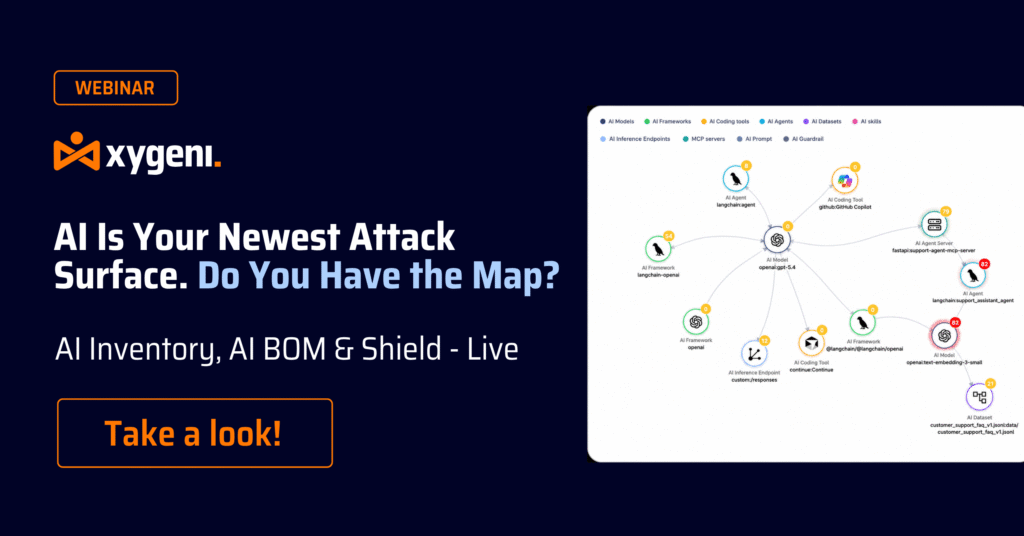
على مستوى الكود والتبعيات. كل نموذج، أو وكيل، أو خادم MCP، أو حزمة مفتوحة المصدر تُضاف إلى مشروع ما، تُعتبر أصلًا جديدًا فور إضافتها، ويجب أن يكون اكتشافها ممكنًا في تلك اللحظة، لا بعد أسابيع خلال عملية تدقيق مُجدولة. إن التعامل مع التبعيات التي يُدخلها الذكاء الاصطناعي كأصول أساسية، كما هو الحال مع مثيل سحابي جديد، يُغلق الثغرة العمياء التي يستغلها المهاجمون من خلال الاستيلاء غير المصرح به على النطاقات والتشويش على التبعيات. (سجلت أبحاث Wallarm لعام 2026 ما يلي: ارتفاع بنسبة 398% في الثغرات الأمنية المتعلقة بالذكاء الاصطناعي و زيادة بنسبة 270% في العيوب المتعلقة بـ MCP في ربع واحد(هذا السطح يتحرك بسرعة.)
عبر CI/CD pipelines. أدوات مجزأة عبر on-premiseتُؤدي البيئات السحابية، وبرمجيات SaaS، والبيئات البعيدة إلى ظهور نقاط عمياء وجهود مكررة. يُمكّن التكامل الفرق من ربط النتائج وفهم كيفية ترابط المخاطر: حيث يتم ربط التبعية المكتشفة حديثًا بما يمكنها الوصول إليه فعليًا (سر قد تكشفه، أو إذن ترثه) بدلاً من التعامل معها كتنبيه معزول.
عبر بيئات الحوسبة السحابية وبيئات التشغيل. غالبًا ما تتوسع بصمات الحوسبة السحابية بوتيرة أسرع من قدرة فرق الأمن على تتبعها، مما يؤدي إلى اختراقات لا تنجم عن هجمات متطورة، بل عن أخطاء في التكوين وإهمال الأصول. صُممت آلية اكتشاف الثغرات الأمنية البسيطة خصيصًا لرصدها قبل أن تتحول إلى تقرير حادث. السرعة مهمة هنا: تشير أبحاث CrowdStrike لعام 2026 إلى أن متوسط وقت اختراق المهاجم يبلغ 10 ... 29 دقائق.
يتم تحديد الأولويات بناءً على ما يهم فعلاً. يربط نظام إدارة التطبيقات الفعال النتائج التقنية بسياق العمل (الملكية، والغرض من التطبيق، وحساسية البيانات) بحيث تعمل فرق الأمن وتكنولوجيا المعلومات والتطوير انطلاقاً من فهم مشترك للمخاطر بدلاً من قائمة غير محددة. هذا هو المكان الذي مخزون الذكاء الاصطناعي و ASPM الممارسات يحجزون مكانهم: رسم خريطة لكل أصل عبر SDLC، وربط ذلك بالتعرض والتأثير على الأعمال، والكشف عن جزء من التهديدات الأمنية التي تمثل مخاطر حقيقية قابلة للاستغلال بدلاً من المخاطر النظرية.
لماذا يُعد هذا الأمر أكثر أهمية من أي وقت مضى الآن؟
يتوقع جارتنر ذلك بحلول عام 2026، ستكون المنظمات التي تعطي الأولوية للاستثمارات الأمنية بناءً على برنامج إدارة التعرض المستمر للتهديدات (CTEM) أقل عرضة للاختراق بثلاث مرات. يستجيب السوق: من المتوقع أن ينمو قطاع إدارة سطح الهجوم من حوالي 1.25 مليار دولار في 2026 إلى 5 مليار دولار من 2034 (فورتشن بيزنس إنسايتس)، وهو ما يعكس مدى مركزية هذه المشكلة.
لا يمكنك حماية ما لا تراه، وينطبق هذا المبدأ على حزمة npm وهمية كما ينطبق على حاوية سحابية مكشوفة. التهديدات الأمنية لا تتراجع، والمؤسسات التي تُحرز تقدماً سريعاً في سد الفجوة هي تلك التي تتعامل مع اكتشاف نقاط الضعف كعملية مستمرة، بدءاً من الكود البرمجي وصولاً إلى السحابة، وليس كبند في قائمة مراجعة ربع سنوية.
هذه هي الفجوة بالضبط زيجيني تم تصميمه ليكون مناسبًا لفرق تطوير البرمجيات. بدلاً من التعامل مع اكتشاف سطح الهجوم كعملية منفصلةcisمن منظور أمن التطبيقات، يقوم Xygeni برسم خرائط نماذج الذكاء الاصطناعي، والوكلاء، وخوادم MCP، والتبعيات مفتوحة المصدر عبر SDLC إلى جانب مخاطر مستوى الكود والبنية التحتية، بحيث يتم الكشف عن النقاط العمياء وتحديد أولوياتها في نفس المكان الذي تعمل فيه فرق التطوير والأمن بالفعل، وليس في مكان منفصل dashboard لا أحد يتحقق.
الأسئلة الشائعة
ما هي الأنواع الرئيسية للتهديدات الأمنية؟
تشمل الفئات الأكثر شيوعًا البرامج الضارة، وبرامج الفدية، والتصيد الاحتيالي والهندسة الاجتماعية، وإساءة استخدام بيانات الاعتماد، واستغلال الثغرات الأمنية، وهجمات سلسلة التوريد، والتهديدات الداخلية، وهجمات اليوم الصفر، وهجمات الحرمان من الخدمة الموزعة، والفئة سريعة الظهور المتمثلة في تهديدات واجهات برمجة التطبيقات وطبقة الذكاء الاصطناعي. وتجمع معظم الحوادث الحقيقية بين عدة فئات في آن واحد.
ما الفرق بين التهديد الأمني، والثغرة الأمنية، والمخاطرة؟
التهديد هو حدث أو جهة فاعلة محتملة قد تستغل ثغرة أمنية. أما الثغرة الأمنية فهي الثغرة الأمنية نفسها. والمخاطرة هي احتمالية استغلال التهديد لتلك الثغرة الأمنية مضروبة في حجم التأثير في حال حدوث ذلك. يكشف نظام اكتشاف سطح الهجوم عن الأصول والثغرات الأمنية، مما يسمح بتقييم التهديدات وحساب المخاطر بناءً على مدى التعرض الفعلي.
ما الفرق بين اكتشاف سطح الهجوم وإدارة سطح الهجوم؟
يجيب برنامج ديسكفري على سؤال "ما الذي نمتلكه بالفعل؟": من خلال البحث المستمر والكشف عن الاكتشافاتloginكل أصل، معروف وغير معروف. الإدارة هي ما تفعله بهذه الإجابة: تصنيفها، وتحديد أولوياتها، والتحقق من صحتها، وسد الثغرات التي يكشف عنها الاكتشاف. الاكتشاف هو الأساس الذي تقوم عليه الإدارة.
لماذا تزيد النقاط العمياء من المخاطر الأمنية بدلاً من أن تكون مجرد مصدر إزعاج؟
الأصول التي لا تعلم بها فرق الأمن لا تخضع للتحديثات الأمنية، ولا تتم مراقبتها، ولا تُدرج ضمن الاستجابة للحوادث. وعدم إدارتها لا يقلل المخاطر، بل يؤخر اكتشافها، عادةً حتى يكتشفها المهاجم أولاً. ومع انخفاض وقت الاستغلال فعلياً إلى ما دون الصفر، غالباً ما يكون هذا التأخير قاتلاً.
هل ينطبق اكتشاف سطح الهجوم على أدوات الذكاء الاصطناعي وسلسلة توريد البرمجيات، أم على البنية التحتية فقط؟
كلاهما، بشكل متزايد. نماذج الذكاء الاصطناعي، والوكلاء، وخوادم MCP، والتبعيات مفتوحة المصدر هي أصول بنفس معنى خادم السحابة أو نقطة نهاية API، ويجب اكتشافها ومراقبتها باستمرار بدلاً من افتراض أنها آمنة لأنها "مجرد كود".
كيف يساهم اكتشاف سطح الهجوم في تقليل المخاطر أثناء SDLC على وجه التحديد؟
من خلال معالجة كل تبعية وعامل تم إدخالهما بواسطة الذكاء الاصطناعي، و pipeline المكون كأصل قابل للاكتشاف في اللحظة التي يظهر فيها، ثم ربط هذا الأصل بما يمكنه الوصول إليه ومدى تعرضه للخطر، بحيث يتم اكتشاف التهديدات الأمنية وتحديد أولوياتها قبل وصول التعليمات البرمجية إلى مرحلة الإنتاج، وليس بعد وقوع حادث.
