






TL؛ DR
يشير مصطلح التشفير ما بعد الكمومي (PQC) إلى خوارزميات تشفير مصممة لمقاومة هجمات الحواسيب الكمومية واسعة النطاق المستقبلية. ويُعدّ الانتقال إلى هذا النوع من التشفير التزاماً قديماً في أوروبا والأمريكتين ومنطقة آسيا والمحيط الهادئ. لم يعد موضوعًا بحثيًا.
أول ما يُطلب تقديمه في كل مكان هو جرد للمخزون، وليس تغييرًا في التعليمات البرمجية. كل نظام، مثل NIST IR 8547، الانتقال إلى التشفير ما بعد الكمي Standardsأطلقت حملة خارطة طريق الاتحاد الأوروبي، أسبانيا CCN-TEC 009 وتوصيات مماثلة لمناطق أخرى، بالإضافة إلى توصيات قطاعية مثل: بي سي آي دي إس إس 12.3.3يبدأ الأمر بطلب منك سرد أنواع التشفير التي تستخدمها.
يتمثل أحد الأشكال المقترحة لمثل هذا الجرد للأصول المشفرة في سي بي أو إم (قائمة مكونات التشفير)، وهي قائمة قابلة للقراءة آليًا تتضمن الخوارزميات والمفاتيح والشهادات والبروتوكولات التي يستخدمها النظام. وهي امتداد للمصطلح المعروف SBOM والموصى بها standardتنسيق مُعدّل لهذا المخزون.
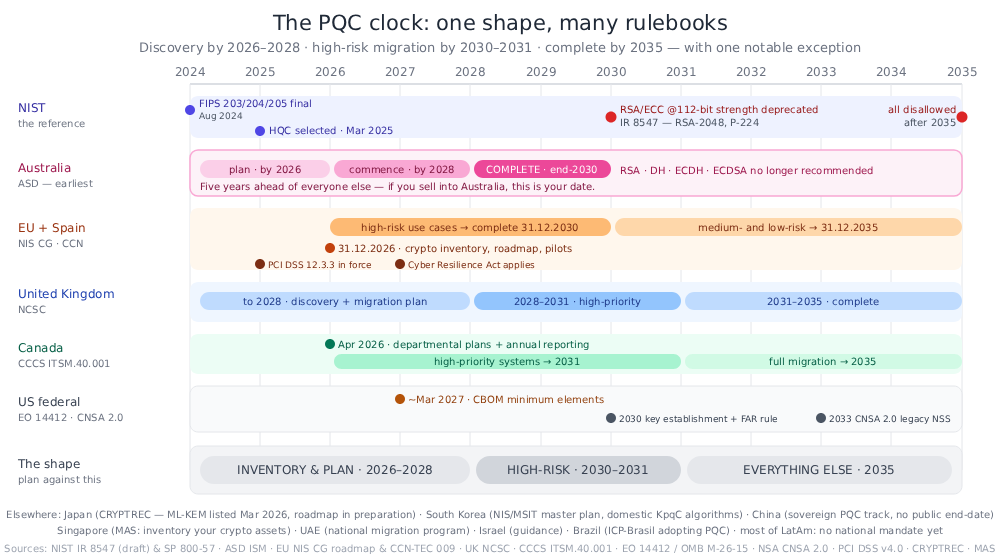
تحقق من تاريخ الإلزام الأقدم؛ فقد لا يكون عام 2035. تتقارب معظم السلطات القضائية بشأن اكتشاف الأدلة بحلول عامي 2026-2028، والمخاطر العالية بحلول عامي 2030-2031، والاكتمال بحلول عام 2035. الأهداف معروفة، لكنها ليست بديلاً واحداً. ML-KEM يحل محل تبادل المفاتيح، ML-DSA يحل محل التوقيعات العامة، بينما تستخدم المخططات القائمة على التجزئة (SLH-DSA, XMSS/LMSتغطي هذه العملية البرامج الثابتة والجذور طويلة الأمد. يتم شحن مفاتيح التأسيس بالفعل على نطاق واسع عبر الإنترنت؛ أما الشهادات والتوقيعات فهي متأخرة لسنوات - لذا يختلف الطلب العاجل عن الطلب الذي يستغرق وقتًا طويلاً، وتحتاج خطتك إلى كليهما.
إن هذا التحول هو عقد من التعايش، وليس تحولاً جذرياً. وحتى منتصف ثلاثينيات القرن الحالي، ستستخدم معظم المؤسسات التشفير الكلاسيكي وما بعد الكمي جنباً إلى جنب، وغالباً ما يكون ذلك بشكل مختلط تماماً: بنية هجينة. مرونة التشفير هذا ما يجعل تلك الفترة قابلة للتجاوز. ويعني ذلك القدرة على تغيير الخوارزمية أو المعايير أو حتى استخدام نظام هجين من الأساس من خلال التكوين والسياسة، بدلاً من إعادة كتابة التعليمات البرمجية وإعادة نشرها.
هناك ساعتان تدقّان، وليس ساعة واحدة: الساعة التنظيمية المذكورة أعلاه، و "اجمع المعلومات الآن، وفك تشفيرها لاحقاً" (HNDLيتضمن هذا الأخير قيام الخصوم بتسجيل حركة البيانات المشفرة اليوم لفك تشفيرها بمجرد ظهور حاسوب كمومي. وهذا يعني أن البيانات التي تتمتع بسرية طويلة الأمد أصبحت مكشوفة بالفعل.
الجزء الصعب ليس الخوارزميات، بل الاكتشاف. تختبئ تقنيات التشفير في شفرة المصدر، والتبعيات، والشهادات، وملفات المفاتيح، والبنية التحتية كبرمجيات، وصور الحاويات، وإعدادات البروتوكولات، ومنتجات الجهات الخارجية. يجب أن يُفصح أي جرد موثوق بصدق عما لا يراه.
بإمكان Xygeni مساعدتك في الاستعداد لمرحلة ما بعد التحول الكمي (PQC) من خلال إعداد قائمة مكونات النظام (CBOM)، وتصنيف كل أصل من أصول العملات الرقمية حسب مخاطر التحول الكمي، وترتيب قائمة مهام الترحيل حسب مستوى تعرضها لبيانات HNDL، وربط النتائج بستة أنظمة تنظيمية، وتقديم تقارير عن جاهزية تبعياتك لمرحلة ما بعد التحول الكمي. للمزيد من التفاصيل: الامتثال الآمن للكم.
ما الذي يُعطّله الحاسوب الكمومي - وما الذي لا يُعطّله
يُعد هذا التمييز أهم حقيقة تقنية بالنسبة لجمهور الحوكمة وإدارة المخاطر والامتثال، لأنه يحدد ما إذا كانت النتيجة مشروع الاستبدال أو تغيير التكوينإن الخطأ في ذلك ينتج عنه نصائح علاجية ليست عديمة الفائدة فحسب، بل ضارة بشكل فعال.
خوارزمية شوور — خوارزمية كمومية تُحلل الأعداد الصحيحة الكبيرة إلى عواملها الأولية وتحسب اللوغاريتمات المنفصلة بكفاءة — تُحدث تغييرًا جذريًا في بنية التشفير بالمفتاح العام المستخدم حاليًا: RSA، وECDSA، وEdDSA، وDiffie-Hellman، وECDH، أو DSA. لا يوجد حل لحجم المفتاحلا يُعد مفتاح RSA ذو 4096 بت أكثر أمانًا بشكلٍ ملحوظ من مفتاح ذي 2048 بت في مواجهة خصم كمومي. يجب أن تكون هذه الخوارزميات استبدالوينطبق الشيء نفسه على المتغيرات الوطنية المبنية على نفس الرياضيات - على سبيل المثال، يعتمد نظام SM2 الصيني على المنحنى الإهليلجي وبالتالي فهو معرض للخطر بنفس القدر.
خوارزمية غروفر تُضعف خوارزمية البحث الكمومي هذه التشفيرات المتناظرة ووظائف التجزئة، ولكن فقط عن طريق تقليل قوتها الفعالة إلى النصف تقريبًا. قابل للتصلب في مكانه: الانتقال من AES-128 إلى AES-256، ومن SHA-256 إلى SHA-384 أو SHA-512. يوضح NIST IR 8547 هذه النقطة بشكل مباشر: خوارزمية NIST المتناظرة standardتُعتبر "s" أقل عرضة بشكل ملحوظ للهجمات الكمومية المعروفة من التشفير بالمفتاح العام standard"s"، وأي عنصر بدائي متناظر معتمد يوفر 128 بت على الأقل من الأمان الكلاسيكي لا يزال يفي بأدنى فئة أمان ما بعد الكم وفقًا لمعايير NIST.
الآلة التي تقوم بذلك تسمى هيئة مراقبة جودة الرعاية الصحية - وهو حاسوب كمي ذو صلة بالتشفير. تهتم السياسة العامة بوضعها؛ وتوضح مذكرة التنفيذ الأمريكية ذلك بوضوح: "لا يُعرف حتى الآن وجود CRQC، ولكن التطورات المطردة في مجال الحوسبة الكمومية قد تؤدي إلى ظهور CRQC في العقد القادم".
لم يتغير وصول الآلة، بل إن التقديرات المتعلقة بما سيتطلبه الأمر تتضاءل باستمرار. في مايو 2025، نشر كريج جيدني من قسم الذكاء الاصطناعي الكمي في جوجل تقديرًا للموارد يُظهر أن يمكن تحليل خوارزمية RSA-2048 في أقل من أسبوع بواسطة حاسوب كمومي يحتوي على أقل من مليون كيوبت مشوش. — أي بانخفاض يقارب عشرين ضعفًا عن تقديره لعام 2019 الذي بلغ حوالي 20 مليونًا. هذا تقدير هندسي، لكن انخفاض التقدير عشرين ضعفًا خلال ست سنوات هو بالضبط نوع الاتجاه الذي يُدفع لوظيفة إدارة المخاطر لأخذه على محمل الجد.
بدأ العد التنازلي بالفعل: احصد الآن، فك التشفير لاحقًا
اجمع البيانات الآن، فك التشفير لاحقًا (HNDL) تتمثل هذه الممارسة في التقاط حركة البيانات أو الرسائل المشفرة اليوم وتخزينها إلى حين تمكن مركز التحكم في جودة البيانات من فك تشفيرها. وهي تحول إمكانية مستقبلية إلى خطر حالي يهدد أي شيء يجب أن يبقى سريًا لسنوات: كالسجلات الصحية، والملفات القانونية، والملكية الفكرية، وأسرار الدولة، ووثائق الاعتماد طويلة الأمد، والأدلة الموقعة.
لم يعد المنظمون يترددون في هذا الشأن. فقد نص اقتراح المفوضية الأوروبية في يناير 2026 لتعديل توجيه NIS2 في الفقرة 8 على أن "إمكانية وقوع هجمات 'الحصاد الآن - فك التشفير لاحقًا'، والتي من المحتمل أن تحدث بالفعل الآن، والمخاطر المستقبلية الناجمة عن الهجمات الكمومية على تزوير التوقيعات" تبرر هذا الانتقال.
إن نتيجة التخطيط هي عملية حسابية بسيطة، وهي حجة يطرحها ميشيل موسكا منذ ذلك الحين. 2015أضف عدد السنوات التي يجب أن تبقى فيها بياناتك سرية إلى عدد السنوات التي ستستغرقها عملية النقل. إذا تجاوز هذا المجموع النقطة التي يُحتمل وجود معيار CRQC فيها، فأنت متأخر بالفعل. بالنسبة لمعظم المؤسسات الخاضعة للتنظيم، فإن عملية نقل البيانات التي تستغرق عدة سنوات بالإضافة إلى عقد من الاحتفاظ بالبيانات تتجاوز بكثير أي تقدير معقول.
يخلص المعهد الوطني للمعايير والتكنولوجيا (NIST) في تقريره IR 8547 إلى استنتاج عملي مفاده أنه "يتوقع إعطاء الأولوية للانتقال إلى أنظمة إنشاء المفاتيح المقاومة للحوسبة الكمومية... للحماية من هجمات 'الحصول الآن، فك التشفير لاحقًا'، لا سيما في البروتوكولات التفاعلية مثل TLS وIKE". إنشاء المفاتيح أولًا، ثم التوقيعات ثانيًا - وهو ترتيب تتبعه الولايات المتحدة حرفيًا في مراحلها، حيث يُفترض أن يتم إنشاء المفاتيح بعد الحوسبة الكمومية قبل التوقيعات بسنة كاملة. (IKE هو بروتوكول التفاوض على المفاتيح المستخدم في شبكات VPN التي تعمل بتقنية IPsec).
لماذا تُعتبر هذه مشكلة إدارة المخاطر والامتثال والحوكمة قبل أن تكون مشكلة تشفير؟
هناك ثلاثة أسباب تجعل هذا الأمر ينتهي على مكاتب... CISبدلاً من البقاء مع مهندسي العملات المشفرة، يفضلون التعامل مع مسؤولي الامتثال.
تأتي المواعيد النهائية من القانون واللوائح، وليس من الفيزياء. لا أحد يعلم متى سيصدر تقرير تقييم المخاطر والجودة. يمكن للجميع الاطلاع على أن الاتحاد الأوروبي يتوقع نقل حالات الاستخدام عالية المخاطر بحلول نهاية عام 2030، وأن هيئة سلامة الأغذية الأسترالية تتوقع إتمام عملية الانتقال بالكامل. تم الانتهاء من بحلول نهاية عام 2030، وأن المعهد الوطني للمعايير والتكنولوجيا (NIST) سيتخلى عن استخدام تشفير RSA وتشفير المنحنى الإهليلجي عند مستوى قوة الأمان 112 بت بعد عام 2030، وسيمنع استخدام جميع أنواع تشفير المفتاح العام المعرضة للاختراق الكمي بعد عام 2035. هذه التواريخ قابلة للتدقيق؛ أما الجدول الزمني الكمي فليس كذلك.
أول منتج نهائي هو وثيقة تدقيق. قبل استبدال أي خوارزمية، يطرح كل نظام نفس السؤال: ما هي تقنيات التشفير التي تستخدمها، وأين؟ هذا التزامٌ يتعلق بجرد البيانات - وهو أحد متطلبات الحوكمة التي تتضمن جهة مسؤولة، وجدولًا زمنيًا للمراجعة، ومتطلباتٍ للأدلة. وقد اشترط معيار PCI DSS هذا الأمر تحديدًا منذ مارس 2025، سواءً كان هناك حدٌ أقصى للتغطية أم لا.
إنها مشكلة تتعلق بالمشتريات. معظم أنظمة التشفير الموجودة في مؤسستك ليست ملكًا لك، بل هي موجودة في المكتبات والمنصات والأجهزة ومزودي خدمات البرمجيات كخدمة (SaaS) ومحطات الدفع. تطلب خارطة طريق الاتحاد الأوروبي من الجهات المعنية "إنشاء خرائط التبعية... مع مراعاة التبعيات الداخلية وتبعيات الأطراف الخارجية"؛ كما تنشر هيئة الرقابة على أمن المعلومات (ASD) قائمةً مصاحبةً بأسئلة ما بعد الحوسبة الكمومية التي يجب طرحها على مورديك. يُعدّ كلا الأمرين من أنشطة إدارة الموردين، وكلاهما يتطلب أدلةً يمكنك تقديمها للمدقق.
القاعدةebookما ينطبق عليك فعلاً
تم تحديد الخوارزميات
أنهى المعهد الوطني للمعايير والتكنولوجيا (NIST) وضع اللمسات الأخيرة على الأسس ما بعد الكمومية standardفي أغسطس 2024 — مل-كيم للمنشأة الرئيسية (فيبس 203)، و مل-دسا (فيبس 204) و SLH-DSA (فيبس 205) للتوقيعات — لذلك لم يعد هناك "انتظار لـ standardدفاع "س". أ كيم، أو آلية تغليف المفاتيح، هي البديل ما بعد الكمي لتبادل المفاتيح: فهي تنشئ سرًا مشتركًا بين طرفين، وهي الجزء الذي يوقف HNDL.
اثنان آخران في الجو: FN-DSA لم يتم نشر معيار FIPS 206 (المستند إلى نظام Falcon) حتى الآن كمسودة، و جودة عالية تم اختيارها في مارس 2025 كآلية تغليف مفاتيح احتياطية قائمة على التعليمات البرمجية، موثقة في نيست إير 8545لا ينبغي لأي منهما أن يعرقل الخطة اليوم، لكن كلاهما سببان للبناء من أجل مرونة التشفير — القدرة على تغيير الخوارزمية عن طريق التكوين بدلاً من إعادة كتابة الكود. أي من خوارزمياتك تصبح أيًا مما هو موضح في الخريطة البديلة إلى الأسفل أكثر.
الجدول الزمني المرجعي: NIST IR 8547
NIST IR 8547، الانتقال إلى التشفير ما بعد الكمي Standards، هي الوثيقة التي تعتمد عليها معظم خرائط الطريق الأخرى، لأنها تحدد تواريخ انتهاء استخدام التشفير الكلاسيكي بالمفتاح العام:
| عائلة الخوارزميات | المعاملات | إصدار هوية جديدة |
|---|---|---|
| ECDSA، RSA (التوقيعات) | قوة أمان تبلغ 112 بت | تم إيقاف استخدامها بعد عام 2030، ومنع استخدامها بعد عام 2035 |
| ECDSA، EdDSA، RSA (التوقيعات) | قوة أمان ≥ 128 بت | ممنوع بعد عام 2035 |
| إنشاء مفاتيح DH وMQV ذات المجال المحدود، وECDH، وRSA | قوة أمان تبلغ 112 بت | تم إيقاف استخدامها بعد عام 2030، ومنع استخدامها بعد عام 2035 |
ملاحظة حول الوحدات: تنصّ NIST على قوة أمنيةوليس طول المفتاح. لكل SP 800-57 الجزء 1 الإصدار 5في الجدول 2، مستوى قوة 112 بت هو RSA-2048 والمنحنيات الإهليلجية ذات الترتيب 224-255 بت (P-224)؛ مستوى 128 بت هو RSA-3072 ومنحنيات تتراوح بين 256 و383 بت (P-256). لذا فإن "RSA-112 بت" ليس مفتاحًا بطول 112 بت، بل هو RSA-2048 الذي لا يزال يُستخدم لإنهاء نسبة كبيرة من بروتوكول TLS المستخدم في الإنتاج. أما اقتران P-256 / RSA-3072 الشائع فهو لست في خانة الإيقاف التدريجي لعام 2030؛ وفي خانة الرفض التام لعام 2035. تنتهي كلتا الخانتين عند نفس النقطة: بعد عام 2035، لن تتم الموافقة على أي خوارزمية مفتاح عام معرضة للاختراق الكمي، بغض النظر عن حجم المعلمات.
تحذير هام يجب معرفته قبل الاستشهاد به في التوجيه commitتي شيرت: لا يزال IR 8547 مسودة عامة أولية — نُشر في نوفمبر 2024، وانتهت فترة التعليق في يناير 2025، ولم تكن هناك نسخة نهائية وقت كتابة هذا التقرير. لكن ذلك لم يمنعها من أن تصبح مرجعًا؛ خرائط الطريق الوطنية ومنتجات الموردين، زيجيني قم بمعايرة الجهاز بناءً على ذلك. لاحظ أيضًا ما هو عليه. ليسلا يتطرق الأمر إلى المخزونات أو الاكتشاف أو مرونة العملات المشفرة. هذه الالتزامات تأتي من جهة أخرى.
الخريطة العالمية: من يقول ماذا، ومتى؟
يلخص هذا الجدول الإطار التنظيمي حسب المنطقة:
| الاختصاص / الهيئة | ما هو المحدد | التواريخ الرئيسية |
|---|---|---|
| أستراليا - اضطراب طيف التوحد | أسرع جدول زمني على الإطلاق. توصي ISM بالتوقف عن استخدام RSA وDH وECDH وECDSA | خطة 2026 · بدء 2028 · اكتمال 2030 |
| الاتحاد الأوروبي - خارطة طريق حوكمة أنظمة الأمن القومي؛ تقترح الوثيقة COM(2026) 13 إدراج نظام مراقبة الجودة المسبقة في نظام الأمن القومي 2 | خرائط الطريق الوطنية، وقوائم الجرد المشفرة، وخرائط التبعية؛ توصيات CBOM بالاسم | 2026 الخطوات الأولى · 2030 اكتمال المخاطر العالية · 2035 متوسطة/منخفضة |
| إسبانيا — CCN-TEC 009 / BP-37 (يوليو 2026) | إنجازات الاتحاد الأوروبي أصبحت ملموسة، مع تسليم جرد التشفير. | 31/12/2026: الاستراتيجية، الحوكمة، مخزون العملات المشفرة، المشاريع التجريبية · 31/12/2030: مخاطرة عالية · 31/12/2035: مخاطرة متوسطة |
| المملكة المتحدة - المركز الوطني للأمن السيبراني | الاكتشاف أولاً، ثم الترحيل حسب الأولوية | خطة الاكتشاف لعام 2028 · أولوية قصوى لعام 2031 · إنجازات عام 2035 |
| كندا - CCCS ITSM.40.001 | الخطط الإدارية بالإضافة إلى تقارير التقدم السنوية | خطط أبريل 2026 · أولويات 2031 · خطة 2035 كاملة |
| الولايات المتحدة الفيدرالية - الأمر التنفيذي رقم 14412 / مكتب الإدارة والميزانية M-26-15 | انتقال الوكالة، وتسلسل المقاولين، والحد الأدنى من عناصر قائمة إدارة قائمة المقاولين | عناصر CBOM في مارس 2027 · إنشاء المفاتيح + قاعدة FAR في 2030 · التوقيعات في 2031 · كامل في 2035 |
| أنظمة الأمن القومي الأمريكي - وكالة الأمن القومي (NSA) - برنامج الأمن القومي الصيني 2.0 | PQC نقي، بدون هجين؛ ML-KEM-1024، ML-DSA-87، AES-256، SHA-384/512 | معظم الفئات 2030-2031 · الباقي 2033 |
| اليابان - كريبتريك؛ استراتيجية الأمن السيبراني لعام 2025 | أُضيفت خوارزمية ML-KEM إلى قائمة التشفيرات الموصى بها (مارس 2026)؛ ورُفعت أولوية PQC إلى مستوى السياسة العاجلة | خارطة طريق الهجرة قيد الإعداد |
| كوريا الجنوبية - جهاز المخابرات الوطنية / وزارة تكنولوجيا المعلومات والاتصالات، مركز الاتصالات الكوري | الخطة الرئيسية الوطنية بالإضافة إلى مجموعة الخوارزميات المحلية (HAETAE، AIMer، SMAUG-T، NTRU+) المختارة للفترة 2024-25، والتي تعمل جنبًا إلى جنب مع خطة المعهد الوطني للمعايير والتكنولوجيا (NIST). | تجري تجارب القطاع حالياً |
| الصين - الهيئة الدولية لأنظمة التشفير / إدارة الدولة للتشفير | المسار السيادي: مسابقة PQC خاصة بها (أغلق باب التقديم في يونيو 2026) بدلاً من اعتماد خوارزميات NIST | لا يوجد تاريخ انتهاء معلن |
| سنغافورة - تحذير MAS (فبراير 2024) | بقيادة القطاع: طُلب من المؤسسات المالية حصر الأصول المشفرة وتحديد الأصول ذات الأولوية للهجرة | لا يوجد تاريخ محدد |
| نيوزيلندا - المعهد النيوزيلندي للإدارة | يوجد قسم لإعداد مراقبة جودة الأداء؛ لم تتم الموافقة على أي خوارزميات لمراقبة جودة الأداء ولم يتم تحديد موعد نهائي للهجرة | لم يتم تعيين أي شيء |
| الامارات العربيه المتحده | سياسة تشفير وطنية وبرنامج وطني للهجرة إلى ما بعد الحوسبة الكمومية، مع دعم حكومي لاكتشاف العملات المشفرة | البرنامج قيد التنفيذ |
| إسرائيل - INCD / بنك إسرائيل | طُلب من الهيئات الحكومية رسم خرائط للبنية التحتية وتحديد البيانات المكشوفة؛ وُجهت إرشادات قطاعية بشأن قوائم الجرد وخرائط الطريق - إرشادات، وليست إلزامية بعد | توجيه |
| البرازيل - معهد تكنولوجيا المعلومات | يتم دمج خوارزميات ما بعد الكم في ICP-Brasil، البنية التحتية الوطنية للمفتاح العام، من خلال تعليمات معيارية (يناير 2026). | تم إدخالها تدريجياً في إصدار الشهادات |
| بقية أمريكا اللاتينية (المكسيك، كولومبيا، بيرو، تشيلي...) | لم يتم نشر أي تفويض وطني خاص بـ PQC وقت كتابة هذا التقرير. | تنشأ الالتزامات من خلال الجهات التنظيمية القطاعية، ومعيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)، وعقود العملاء. |
ثلاثة اختلافات تساوي أكثر من صف واحد في الجدول.
- أستراليا متقدمة على الجميع بخمس سنوات. لا تنص توجيهات هيئة أمن المعلومات الأسترالية على "إلغاء استخدام المعايير الضعيفة بحلول عام 2030"، بل على "إتمام عملية الانتقال بحلول نهاية عام 2030". وتوصي هيئة أمن المعلومات الأسترالية بالتوقف عن استخدام التشفير غير المتماثل التقليدي، "بما في ذلك خوارزميات التشفير مثل RSA وDiffie-Hellman وECDH وECDSA"، بحلول ذلك التاريخ. إذا كنت تعمل في أستراليا أو تبيع منتجاتك لسلاسل التوريد الحكومية الأسترالية، فإن هذا التاريخ هو تاريخ الالتزام، وليس عام 2035.
- تسير الصين على مسار سيادي. لم تعتمد خوارزميتي ML-KEM وML-DSA؛ فقد أطلق معهد إدارة التشفير الحكومي دعوة خاصة به لتقديم خوارزميات تجارية من الجيل التالي، مع إغلاق باب التقديم في يونيو 2026. standardسيتم اتباع الخطوات التالية. بالنسبة للشركات متعددة الجنسيات، هذا يعني التخطيط لـ اثنان تتواجد عائلات الخوارزميات ما بعد الكمومية في نفس البيئة، مع اعتبار SM2 - القائمة على المنحنى الإهليلجي، وبالتالي فهي عرضة لكسر شور - هي الخوارزمية الحالية التي ستنتقل إلى خوارزمية أخرى. هنا، تتوقف مرونة التشفير عن كونها مفهومًا مجردًا.
- لا يوجد في معظم دول العالم أي تفويض وطني لمراقبة جودة المنتجات على الإطلاق - وهذا لا يغير الكثير. في معظم أنحاء أمريكا اللاتينية، وفي جزء كبير من الشرق الأوسط وآسيا والمحيط الهادئ، لم يُعلن عن أي موعد نهائي لشهادة المطابقة. ومع ذلك، لا تزال الالتزامات قائمة، عبر ثلاث قنوات تتجاوز الحدود: الجهات التنظيمية القطاعية (على غرار التوجيهات السنغافورية للمؤسسات المالية؛ وتوقعات البنك المركزي)، والقنوات الأفقية. standardتتطلب هذه الأنظمة بالفعل جردًا تشفيريًا (مثل PCI DSS وISO/IEC 27001)، كما أن الموردين الذين يتعاملون مع مشترٍ فيدرالي من الاتحاد الأوروبي أو أستراليا أو الولايات المتحدة يرثون مهلة التسليم بموجب العقد.
ما الذي يربط منظمة خاصة على أي حال؟
دعونا نتجاهل الخطط الوطنية للحظة. بالنسبة لمعظم المنظمات الخاصة، تأتي الالتزامات القابلة للتنفيذ من أربعة مصادر، لم يُكتب أي منها في ظل الحوسبة الكمومية:
- NIS2 يشترط التوجيه (الاتحاد الأوروبي) 2022/2555، في المادة 21(2)(ح)، "السياسات والإجراءات المتعلقة باستخدام التشفير، وعند الاقتضاء، التشفير" كإجراء أساسي لإدارة المخاطر. ويقترح القرار COM(2026) 13 توضيح البُعد الكمي بإضافة انتقال PQC إلى المادة 7(2).
- DORA - لل قانون المرونة التشغيلية الرقمية وتقنياتها standards, اللائحة المفوضة للمفوضية (الاتحاد الأوروبي) 2024/1774تنص المادة 6 على إلزام المؤسسات المالية بتضمين سياسات التشفير الخاصة بها "بنودًا لتحديث أو تغيير تقنية التشفير، عند الضرورة، بناءً على التطورات في مجال تحليل الشفرات"، وفي حال تعذر التحديث، "اتخاذ تدابير للتخفيف والمراقبة تضمن الصمود في وجه التهديدات السيبرانية". هذا التزامٌ يتعلق بمرونة التشفير، ويخضع لإشراف جهة رقابية، وتشير ديباجته صراحةً إلى التطورات الكمومية.
- متطلبات معيار أمان بيانات بطاقات الدفع (PCI DSS) الإصدار 4.0، البند 12.3.3 — الأمر الذي تفشل فيه معظم المؤسسات بالفعل دون أن تدرك أنه متطلب من متطلبات مراقبة الجودة (PQC) مُقنّع. يصفه مجلس معايير أمن بيانات بطاقات الدفع (PCI SSC) بأنه "متطلب جديد لتوثيق ومراجعة مجموعات التشفير والبروتوكولات المستخدمة مرة واحدة على الأقل كل 12 شهرًا"، وقد توقف عن كونه من أفضل الممارسات في 31 مارس 2025لا يوجد موعد نهائي لـ PQC، ولا قائمة بالخوارزميات الكمومية - ولكن الجرد التشفيري السنوي والخطة الموثقة للاستجابة للتغيير التشفيري موجودان مسبقًاcisالضوابط التي يحتاجها برنامج مراقبة الجودة، والتي تم تطبيقها بالفعل وخضعت للتدقيق.
- سلسلة عمليات الشراء. سيتجاوز تأثير بندين من بنودهما أي خارطة طريق وطنية. قانون المرونة السيبرانية (يسري النظام (الاتحاد الأوروبي) 2024/2847) اعتبارًا من 11 ديسمبر 2027 ويصنع بالفعل SBOM يُعدّ هذا القانون التزامًا على المصنّع فيما يخص المنتجات التي تحتوي على عناصر رقمية، فهو لا يُلزم بوجود قائمة مكونات المنتج (CBOM)، ولكنه يُقرّ بأن قوائم المواد القابلة للقراءة آليًا تُعتبر من وثائق الامتثال للمنتج. وفي الولايات المتحدة، أمر رقم 14412 يوجه مجلس تنظيم الاستحواذ الفيدرالي (FAR) إلى اقتراح قاعدة تلزم المقاولون المشمولون للامتثال لمعايير NIST FIPS التي تتضمن خوارزميات PQC بحلول 31 ديسمبر 2030و— البند ذو النطاق الأوسع — الأوامر CISستنشر وكالة ناسا والمعهد الوطني للمعايير والتكنولوجيا (NIST) النتائج في غضون 270 يومًا (حوالي 270 يومًا). 19 مارس 2027), "إرشادات عامة تصف وجهة نظر الوكالات المدروسة بشأن الحد الأدنى من العناصر اللازمة لقائمة مواد التشفير. يجب أن تُمكّن هذه العناصر من التقييم الآلي لأصول التشفير المستخدمة بواسطة عنصر من عناصر الأجهزة أو البرامج."
أما النقطة الأخيرة، فتكمن أهميتها في ما هو أبعد من واشنطن. "الحد الأدنى من العناصر اللازمة لـ SBOM"هو ما قبلcisكيف تحولت قائمة مكونات البرمجيات من فكرة جيدة إلى وثيقة تعاقدية عالمية؟ وتسير قائمة مكونات البرمجيات القائمة على المكونات (CBOM) الآن على نفس المنوال، مع التقييم الآلي مكتوب في المتطلبات - لن يفي بها جدول البيانات اليدوي.
الصيغة: CycloneDX CBOM
سيكلون DX هي standard وهذا ما يُعطي نظام إدارة المواد القائم على المكونات شكلاً ملموساً. الإصدار 1.7الإصدار الحالي الذي يركز على العملات المشفرة، والذي صدر في 21 أكتوبر 2025 وتم اعتماده كإصدار ECMA-424 الثاني، هو مراجعة جديدة: يضيف standardقائمة مُفهرسة من التشفير عائلات الخوارزميات وقائمة شاملة من منحنيات إهليلجية، وذلك لدعم "عمليات التدقيق، ومراجعات الامتثال، وتقييمات جاهزية مراقبة الجودة". يصف دليل مكونات CycloneDX أربعة أنواع من الأصول المشفرة - الخوارزميات، والبروتوكولات، والشهادات، والمواد ذات الصلة مثل المفاتيح، ومتجهات التهيئة، والملح - بالإضافة إلى مكونات البرامج التي تنفذها.
النقطة ضيقة ولكنها مفيدة: عندما يتم نشر الحد الأدنى من عناصر CBOM، فإن CycloneDX هو التنسيق الذي سيتحدث عنه السوق بالفعل.
الجدول الزمني الموحد
يكون النمط بنفس الشكل تقريبًا في كل مكان: الاكتشاف بحلول عام 2026-2028، والهجرة عالية المخاطر بحلول عام 2030-2031، وكل شيء آخر بحلول عام 2035. خطط وفقًا لهذا الشكل وستكون متوافقًا بشكل عام مع جميعهم. ثم ابحث عن التاريخ الوحيد الذي يربطهم لصحتك! أولاً - نادراً ما يكون عام 2035، وبالنسبة لأي شخص ضمن نطاق PCI DSS، فقد بدأ الالتزام بجرد المخزون في عام 2025.
عملية الهجرة نفسها: ما الذي يحل محل ماذا
المواعيد النهائية ليست سوى نصف الإحاطة. أما النصف الآخر فهو ما تقوم بنقله فعلياً. إلى والإجابة ليست بديلاً واحداً بل عدة بدائل، ذات نضج مختلف وأحجام مختلفة وفترات تسليم مختلفة للغاية.
الخريطة البديلة
| ما لديك اليوم | ما الذي سيصبح عليه؟ | Standard | ماذا تريد ان تشاهد |
|---|---|---|---|
| نقل مفاتيح RSA، وتبادل مفاتيح DH / ECDH — TLS، VPN/IPsec، SSH، المراسلة | ML-KEM، عملياً كهجين مع X25519 اليوم | فيبس 203 | الأمر العاجل: هذا ما يعيق عمل HNDL. تم نشره بالفعل على نطاق واسع على الإنترنت |
| التوقيعات العامة RSA / ECDSA / EdDSA — الشهادات، والرموز، والمستندات | ML-DSA | فيبس 204 | الأحجام. يضيف بروتوكول ML-DSA-44 ما يقارب 15 كيلوبايت لكل اتصال TLS مقارنةً بمتوسط حجم سلسلة الاتصالات الحالي البالغ 3.2 كيلوبايت. |
| التوقيعات التي تتطلب رهانًا رياضيًا مختلفًا، أو جذور ثقة طويلة الأمد للغاية | SLH-DSA | فيبس 205 | تعتمد على التجزئة وتُعتبر محافظة، ولكنها تتميز بتوقيعات كبيرة وبطء في التوقيع. |
| توقيع البرامج الثابتة والبرامج وتوقيع التمهيد الآمن | XMSS أو LMS (القائمة على التجزئة ذات الحالة)، أو SLH-DSA | ليرة 800-208 | تُعد إدارة الحالة متطلبًا تشغيليًا أساسيًا، إذ أن إعادة استخدام مفتاح لمرة واحدة يُدمر أمان النظام. |
| التوقيعات ذات الحجم المحدود | FN-DSA | معيار FIPS 206 - لم يُنشر بعد | لا تضعها على خطة 2026-2027 |
| وسيلة للتحوط ضد انقطاع الشبكة | HQC | تم الاختيار في مارس 2025 standard قيد الانتظار | جهاز احتياطي لإدارة الطوارئ، وليس خطة. |
| AES-128، SHA-256، 3DES، MD5، SHA-1 | AES-256 أو SHA-384/512 أو SHA-3؛ وإلغاء 3DES وMD5 وSHA-1 | معايير FIPS الحالية | منطقة غروفر: تغيير في المعايير، وليس استبدالاً |
مهجنة — إن الجمع بين خوارزمية ما بعد الكم وخوارزمية كلاسيكية بحيث يتعين على المهاجم اختراق كلتيهما — هو الوضع الافتراضي أثناء الانتقال، و RFC 9794 (يونيو 2025) أخيراً standardتم تحديد المصطلحات الخاصة بذلك ("هجين PQ/T"). تختلف السياسات هنا، لذا فهي مسألة اختصاص قضائي وليست تفضيلًا هندسيًا: توصي هيئة الأمن القومي الإسبانية (CNS) بدمج التوقيعات القائمة على الشبكة (ML-DSA، FN-DSA) مع الإشارة إلى أن المخططات القائمة على التجزئة (XMSS، SLH-DSA) لا تحتاج إلى ذلك، وموقف الاتحاد الأوروبي داعم للهجين بشكل عام؛ في المقابل، يرغب قانون الأمن القومي 2.0 (CNSA 2.0) في استخدام PQC خالص لأنظمة الأمن القومي. ستحتاج الشركات متعددة الجنسيات إلى كلا التكوينين، وهو ما يُعدّ حجةً لجعل اختيار الخوارزمية تكوينًا وليس مجرد شفرة برمجية.
ما الذي لا يوجد له بديل مباشر؟
المعهد الوطني للمعايير والتكنولوجيا (NIST) لديه standardلقد تم تحديد أمرين فقط: تغليف المفاتيح والتوقيعات الرقمية. هذا يكفي لمعظم أجزاء المؤسسة، ولا يكفي للباقي. إذا كانت أنظمتك تعتمد على بنى قائمة على الاقتران، أو التشفير القائم على الهوية أو السمات، أو التوقيعات العتبية أو العمياء أو الجماعية، أو غيرها من تقنيات التشفير المتقدمة على مستوى البروتوكول، فلا يوجد بديل معتمد لما بعد الحوسبة الكمومية للانتقال إليه اليوم - والحل الأمثل هو تحديد هذه الاستخدامات الآن، ووضع علامة عليها بأنها غير محلولة، وتصميم مخرج بدلاً من انتظار حل بديل. standardوينطبق الشيء نفسه على جذور الثقة للأجهزة: وحدات أمان الأجهزة (HSMs) ووحدات TPM والبطاقات الذكية تتحرك في دورات تحديث السيليكون التي تكون أطول من النافذة التنظيمية.
ليس هجرة واحدة، بل عدة هجرات بفترات زمنية مختلفة.
هنا يتغير الجدول الزمني للاستعداد نتيجةً لخريطة الاستبدال. لا يتطابق ترتيب الأولوية مع ترتيب المهلة الزمنيةوالخطة المبنية على واحد منها فقط ستفوت الموعد النهائي.
- البيانات أثناء النقل - مؤسسة رئيسية. أعلى درجات الاستعجال (إنها سطح HNDL) و أقصر المدة الزمنية اللازمة: بالنسبة لمعظم الأنظمة، يقتصر الأمر على ترقية المكتبة وتغيير الإعدادات. كما أنه قابل للتنفيذ بشكل واضح - كما ذكرت شركة كلاود فلير في أكتوبر ٢٠٢٠ أكثر من نصف حركة المرور التي يبدأها المستخدمون إلى شبكتها تستخدم بالفعل بروتوكول تبادل المفاتيح ما بعد الكموم. تكمن المشكلة في جانبك من الاتصال: حوالي 39% فقط من أفضل 100,000 خادم ويب عام يدعم هذا البروتوكول، و3.7% من خوادم المصدر متأخرة عن Cloudflare. الأرقام الحالية على رادار Cloudflare. ابدأ من هنا، وانتهِ مبكراً.
- توقيع الشفرة والبرامج الثابتة والتمهيد الآمن. لا توجد حاجة ملحة لتقنية HNDL - فلا أحد يجمع التوقيعات - ولكن هناك مهلة طويلة وموعد نهائي مبكر، لأن الجهاز الذي تم شحنه في عام 2027 يجب أن يظل بحاجة إلى التحقق من التوقيعات في عام 2040، وتتمتع جذور التوقيع بعمر افتراضي يزيد عن عقد من الزمان. standards جاهزة (SP 800-208، SLH-DSA)؛ CNSA 2.0 و CCN الإسبانية تضعان توقيع البرامج الثابتة في مقدمة قائمة الانتظار لهذا السبب تحديدًا. ابدأ الآن رغم عدم وجود إلحاح.
- البنية التحتية للمفاتيح العامة والشهادات. أنت لا تتحكم في هذا الجدول الزمني. لم يكن من المتوقع أن تكون شهادات ما بعد الحوسبة الكمومية متاحة على نطاق واسع وموثوقة عبر المتصفحات قبل عام 2027، وكانت تنسيقات الشهادات الهجينة لا تزال غير مستقرة في IETF حتى أواخر عام 2025، وتنمو أحجام السلاسل عدة أضعاف. حدد موعدًا وميزانية؛ لا تعد بموعد لا تملكه.
- البيانات المخزنة والأرشيفات طويلة الأمد. التشفير الشامل جيد - AES-256 مجرد تغيير في المعلمات. تكمن المشكلة في التسلسل الهرمي للمفاتيح الأعلى منه: تغليف المفاتيح ونقلها باستخدام RSA أو ECDH. حملات إعادة التشفير بطيئة وتؤثر على النسخ الاحتياطية والأرشيفات والحسابات المضمونة.
- الأنظمة المدمجة، وأنظمة تكنولوجيا التشغيل (الأنظمة الصناعية وأنظمة التحكم) وأنظمة الطرف الثالث. دورات التحديث أطول من مدة النافذة، وبعض الأصول التي لا يمكن نقلها ببساطة. بالنسبة لهذه الحالات، يكمن الحل في الاستبدال، أو الضوابط التعويضية، أو المخاطرة الموثقة والمقبولة - وكلما تم تحديدها مبكرًا، كان كل خيار من هذه الخيارات أقل تكلفة.
هناك نتيجتان عمليتان لخطة إدارة الحوكمة والمخاطر والامتثال. أولاً، جدولة العمل بأثر رجعي بدءًا من تاريخ الالتزام الأقدم، وذلك بناءً على المهلة الزمنية، وليس بناءً على درجة المخاطر فقط.يُخبرك ترتيب قائمة المهام المتراكمة بما يجب إصلاحه أولاً من بين الأشياء التي... علبة أصلح الأمر بسرعة؛ فقائمة المهلة الزمنية تخبرك بما يجب عليك فعله بداية أولاً بغض النظر عن أي شيء. ثانياً، يجب أن يسجل المخزون حالة الاستخدام، وليس الخوارزمية فقط.إنّ عبارة "RSA-2048 في هذا المستودع" غير كافية؛ فعبارة "RSA-2048 مستخدمة لنقل المفاتيح في خدمة عامة" وعبارة "RSA-2048 مستخدمة لتوقيع البرامج الثابتة" مشروعان مختلفان بأهداف مختلفة، ومواعيد نهائية مختلفة، ومالكين مختلفين. لهذا السبب، يجب أن يتضمن جرد البيانات نوع العنصر الأساسي والسطح الذي وُجدت عليه خوارزمية التشفير، وليس مجرد اسم الخوارزمية - وهذا ما يجعل بناء جرد البيانات أصعب مما يبدو.
لماذا يُعدّ الاستعداد لتقنية التشفير الكمي أمرًا صعبًا: التشفير موجود في كل مكان حقًا
تطلب كل الأنظمة جرد الأصول أولاً لأن الجرد هو الجزء الأصعب. وتكتشف المنظمات ذلك بمجرد أن تبدأ بالمحاولة.
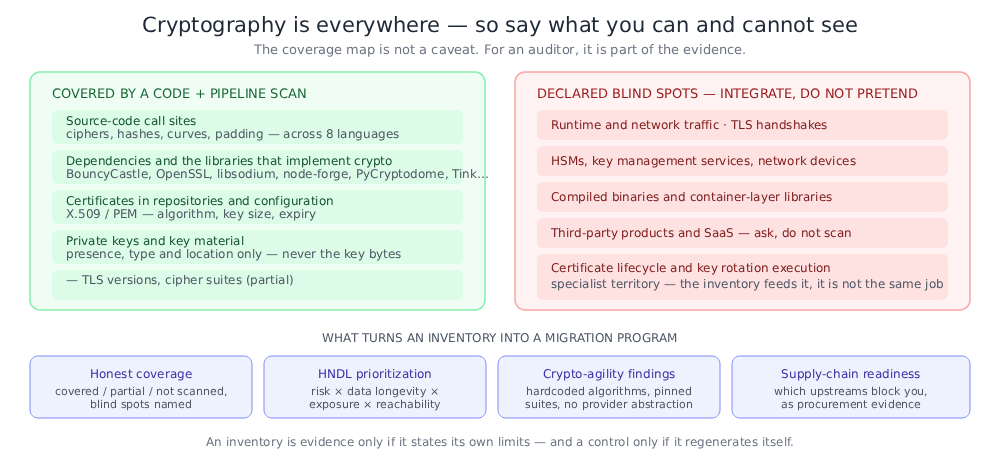
أين تختبئ التشفير فعلياً
- اتصل بالمواقع في مصدرك الخاص — شفرة مُنشأة في خدمة، وتجزئة مُختارة في فئة أدوات مساعدة، ومنحنى مُسمى في روتين توقيع. ثماني لغات في مستودع واحد تعني ثماني مجموعات من المصطلحات.
- تبعيات — يتم تنفيذ غالبية عمليات التشفير في معظم التطبيقات بواسطة مكتبات لم يخترها الفريق عمدًا: BouncyCastle، وOpenSSL، وlibsodium، وnode-forge، وPyCryptodome، وTink. إن الخوارزمية التي يتم تشغيلها فعليًا هي خاصية للمكتبة، وليست خاصية لبرنامجك.
- الشهادات والمواد الرئيسية — تم التحقق من شهادات X.509 في المستودعات، وملفات مفاتيح PEM في أدلة التكوين، ومخازن المفاتيح المدمجة في الصور.
- تكوين البنية التحتية كبرنامج وبروتوكول — الحد الأدنى لإصدار TLS في وحدة Terraform، وقائمة مجموعة التشفير في وحدة تحكم الدخول، وتكوين SSH في الصورة الأساسية.
- صور الحاويات والملفات الثنائية المُجمّعة — مكتبات التشفير المرتبطة بطبقات لا يقرأها أي برنامج فحص المصدر.
- منتجات الطرف الثالث وخدمات البرمجيات كخدمة (SaaS) — العملة المشفرة التي لا يمكنك رؤيتها أو تغييرها، بل يمكنك فقط السؤال عنها.
- وحدات إدارة الأجهزة (HSMs) وخدمات إدارة المفاتيح وأجهزة الشبكة — العملة المشفرة التي تعيش خارج نطاق البرمجيات تمامًا.
أربعة أمور تجعل هذا برنامجًا، وليس مجرد مسح ضوئي.
تغطية صادقة. لا يُعتبر جرد الملفات دليلاً إلا إذا حدد حدوده بنفسه. "لقد فحصنا المصدر، والتبعيات، والشهادات، وملفات المفاتيح، و..." IaC إنّ عبارة "لم نقم بفحص حركة مرور وقت التشغيل، أو مصافحات TLS، أو محتويات HSM، أو الملفات الثنائية المُجمّعة، أو طبقات الحاويات" هي موقفٌ قابلٌ للدفاع. أما الرقم بدون مقام فليس كذلك.
تحديد الأولويات، وليس حصرها. تُنتج مجموعة كبيرة من البيانات آلاف النتائج المتعلقة بالعملات المشفرة. لذا، فإنّ قائمةً مُسطّحة غير قابلة للاستخدام. يعتمد الترتيب المهم على أربعة عوامل: هل الخوارزمية مُعرّضة لاختراق شور أم مُضعفة فقط بواسطة غروفر؟ ما هي المدة التي يجب أن تبقى فيها البيانات التي تحميها سرية (عامل HNDL)؟ هل هي مُتاحة على الشبكة؟ وهل يُمكن الوصول إليها فعليًا من خلال تشغيل الكود بدلًا من وجودها في بيئة اختبار أو عينة مُورّدة؟ إنّ أي خطة عمل تنص على "أولوية لحالات الاستخدام عالية المخاطر" تُصدر تعليمات لتحديد الأولويات، ولا يُمكنك الإجابة عليها من خلال قائمة أبجدية.
المرونة، وليس مجرد الاستبدال. كما أوضحت خريطة الاستبدال، لا تزال مجموعة الأهداف في تغير مستمر، وتختلف القواعد الهجينة باختلاف المنطقة - لن يكون التبديل الذي ستجريه في عام 2027 هو الأخير. أسماء الخوارزميات المضمنة، ومجموعات التشفير الثابتة، وعدم وجود تجريد للمزود، وإصدارات البروتوكول غير القابلة للتفاوض هي ما يحوّل... التالي الانتقال إلى مشروع آخر متعدد السنوات. هذه نتائج بحد ذاتها، إصلاحها رخيص الآن ومكلف لاحقاً.
سلسلة التوريد. لا يمكنك الترحيل بسرعة أكبر من أبطأ مورد لديك. أي من تبعياتك تدعم PQC، وأيها يوفر أوضاعًا هجينة، وأيها نشر خارطة طريق، وأيها ينشر قائمة مكونات قائمة على أساس كل شيء - كل ذلك يحدد مسارك الحرج، وهو أيضًا الدليل الذي يحتاجه فريق المشتريات بموجب التزامات مخاطر الموردين NIS2 وDORA.
فخ آخر: المخزون هو أداة تحكم، وليس مشروعًا
الغريزة هي تشغيل تمرين اكتشافcisأي، قم بإعداد جدول بيانات، وقم بإيداعه. يمنع معيار PCI DSS ذلك بالفعل من خلال دورة المراجعة التي تستغرق اثني عشر شهرًا؛ وتختتم هيئة CCN الإسبانية قائمة التحقق الخاصة بالهجرة بـ "تحديث جرد الأصول المشفرة وتوابعها"؛ ومذكرة التنفيذ الأمريكية أكثر وضوحًا:
نظراً لحجم وتعقيد بيئات تكنولوجيا المعلومات الفيدرالية، غالباً ما تكون الأساليب اليدوية لاكتشاف وإدارة التشفير غير كافية. لذا، ينبغي على الجهات الحكومية استخدام الأتمتة كلما كان ذلك ممكناً ومناسباً لتحقيق فهم شامل ومُحدّث باستمرار لوضعها التشفيري. وتُعدّ الأتمتة بالغة الأهمية لإدارة المخزون، وإنفاذ السياسات، وإعداد تقارير الامتثال.
تتطور تقنيات التشفير باستمرار: يُضيف مطور مكتبةً جديدة، وتتغير الصورة الأساسية، وتُشحن خدمة جديدة بمجموعة تشفير افتراضية. يُعدّ المخزون الذي يُعاد إنشاؤه مع كل إصدار أداة تحكم؛ أما المخزون الذي يُعاد إنشاؤه سنويًا يدويًا فهو أشبه بمشروع تنقيب ستكرره إلى الأبد.
ماذا تعني "الاستعداد لـ PQC" عملياً؟
إذا تجاهلنا لغة الموردين، فإن جاهزية مراقبة الجودة هي القدرة على إنتاج ستة أشياء عند الطلب:
- جرد التشفير في standard تنسيق قابل للقراءة آلياً، يغطي الأسطح التي يمكنك رؤيتها، ويتم إعادة إنشائه تلقائياً.
- تصنيف المخاطر من كل أصل فيه: يجب استبداله (معطل بسبب شور)، أو يمكن تحصينه في مكانه (ضعيف بسبب غروفر)، أو آمن بالفعل من الكم.
- قائمة مهام الترحيل المصنفة وهذا يعكس طول عمر البيانات ومدى تعرضها وإمكانية الوصول إليها - لذا فإن "حالات الاستخدام عالية المخاطر أولاً" قابلة للإجابة.
- بيان التغطية وهذا يحدد نقاط ضعفك بشكل صريح.
- أدلة الامتثال مُرتبطة بالأنظمة التي تُقيّدك فعلياً، مع تواريخها.
- نظرة على جاهزية سلسلة التوريد يخبرك هذا الموقع بأي مصادر البيانات التي تعيق عملية نقل البيانات الخاصة بك.
كل شيء آخر - تدوير المفاتيح، ودورة حياة الشهادات، وتنسيق وحدات أمان الأجهزة، واكتشاف الشبكة - مهم، ولكنه يأتي في المرتبة الثانية بعد هذه العناصر الستة. لا يمكنك تدوير ما لم تعثر عليه.
كيف يساعد جهاز زيجيني
زيجيني الامتثال الآمن للكم تُنتج هذه الخاصية جميع العناصر الستة من الفحص الذي يتم تشغيله بالفعل في جهازك. pipelineلا يوجد منتج منفصل لإدارة الأصول الرقمية، ولا وكيل، ولا تغيير في طريقة البناء - فعملية اكتشاف العملات الرقمية تعمل بالتوازي مع... SCA (تحليل مكونات البرمجيات - فحص التبعيات)، SAST (اختبار أمان التطبيقات الثابتة - فحص شفرة المصدر) و IaC التحليل الذي لديك بالفعل.
1 · مجلس مراقبة المواد. يُصدر Xygeni قائمة مكونات CycloneDX CBOM التي تغطي أنواع الأصول المشفرة الأربعة - الخوارزميات، والبروتوكولات، والشهادات، والمواد ذات الصلة مثل المفاتيح والملح - عبر لغات Java وKotlin وJavaScript/TypeScript وPython وGo وC# وPHP وSwift، ويربط كل خوارزمية بالمكتبة التي تُنفذها. تُعد الأصول المشفرة كائنات أساسية في النظام الأساسي، إلى جانب المكونات، والثغرات الأمنية، والأسرار، و... IaC تُجمع النتائج، لذا فهي تحمل نفس المصدر والتاريخ. لا تُدرج المواد الرئيسية في قائمة الجرد، بل يُكتفى بذكر وجودها ونوعها وموقعها.
2- تصنيف المخاطر الكمية. كل أصل مُصنّف قصير-مكسور (المفتاح العام، يجب استبداله)، ضعف غروفر (متناظر أو مجزأ، قابل للتحصين في مكانه) أو آمن من pqcوتم تصنيفها ضمن حالات التعرض لـ HNDL. ويؤدي التمييز نفسه إلى SAST تُقدّم نصائح المعالجة، التي تتفرع حسب الفئة الأساسية: يُنصح باستخدام خوارزميتي RSA وECC "للانتقال إلى ML-KEM أو ML-DSA، مع استخدام بنية هجينة خلال هذه المرحلة الانتقالية"، بينما يُنصح باستخدام خوارزميتي AES-128 وSHA-256 "لزيادة حجم المفتاح أو حجم التجزئة". هذا مقصود - فتقديم نصيحة باستخدام مفتاح RSA أكبر في مواجهة خصم كمومي أسوأ من عدم تقديم أي نصيحة، وأي أداة تخلط بين الحالتين ستفعل ذلك بالضبط.
3 · قائمة مهام الترحيل المصنفة. بدلاً من قائمة مسطحة، تُقيّم Xygeni كل أصل مُعرّض للاختراق الكمومي من 0 إلى 100 بناءً على عوامل مثل قابلية الاختراق الكمومي، وعمر البيانات وحساسيتها، ومدى انكشاف الشبكة، وإمكانية الوصول إليها، وقيمتها التجارية، ثم تُصدر قائمة مهام مُرتبة. هذا ما يُحوّل شعار "حالات الاستخدام عالية المخاطر بحلول عام 2030" إلى قائمة عمل فعلية.
4. خريطة التغطية. يُبلغ برنامج Xygeni عما قام بفحصه وما لم يفحصه: شفرة المصدر، والشهادات، ونسب التبعية، وملفات المفاتيح الخاصة، IaC يتم تصنيف الإعدادات إلى مشمولة، أو جزئية، أو غير مشمولة، مع الإشارة صراحةً إلى وقت التشغيل وحركة مرور الشبكة، ومصافحات TLS، ومحتويات HSM وKMS، والملفات الثنائية المُجمّعة، ومكتبات طبقة الحاويات، باعتبارها نقاط ضعف. يستجيب المدققون بشكل جيد لأداة تُحدد حدودها بوضوح؛ لذا، بحسب تجربتنا، فإنهم يفعلون ذلك. CISالسراج.
5- أدلة الامتثال. يقوم محرك الامتثال بتقييم مخزون العملات المشفرة وفقًا لستة أنظمة ويعيد نتائج النجاح أو النجاح الجزئي أو الفشل وفقًا لمواعيدها النهائية الفعلية: نيست إير 8547, وكالة الأمن القومي الأمريكية (NSA) ووكالة الأمن السيبراني الصينية (CNSA) 2.0أطلقت حملة خارطة طريق الاتحاد الأوروبي لمراقبة جودة المنتجات، والمجموعات الفرعية لما بعد الكم من بي سي آي دي إس إس 4.0, DORA و NIS2هذا موجود في نفس ماسح الامتثال مثل CIS معيار سلسلة توريد البرمجيات، وOWASP SCVS و OpenSSF standardلذا، تُرسل تقارير وضع PQC عبر نفس قناة الامتثال لبقية سلسلة توريد البرمجيات. ويمكن للمؤسسات التي تأتي مواعيدها النهائية الملزمة من جهات أخرى - مثل ASD وCCCS وCCN - العمل باستخدام نفس الأدلة، لأن هذه الخطط تستند إلى نفس الإطار الزمني لعامي 2030/2035؛ ولا يلزم تتبع تاريخ إنجاز أستراليا في نهاية عام 2030 بشكل منفصل.
6- جاهزية سلسلة التوريد. كل تبعية تحمل سمة جاهزية ما بعد الكم - هل تدعم PQC، وهل تقدم أوضاعًا هجينة، وهل لديها خارطة طريق منشورة - حتى تتمكن من معرفة أي مصادر تقع على مسارك الحرج، وإنتاج عرض جاهزية البائع للمشتريات.
ما وراء الستة: نتائج مرونة العملات المشفرة. كما يُشير برنامج Xygeni إلى الأنماط التي تُشكّل التالي إعادة كتابة عملية الترحيل - خوارزمية وخيارات منحنى مُبرمجة مسبقًا، غياب تجريد الموفر، مجموعات تشفير قديمة مثبتة، إصدارات بروتوكول غير قابلة للتفاوض. يمكن فرض التشفير الضعيف والمعرض للاختراق الكمي من خلال طبقة السياسة نفسها التي تُطبق على بقية نتائجك، لذا يمكن اكتشاف خوارزمية جديدة تمامًا مُخترقة بتقنية شور في pull request بدلاً من ذلك في تدقيق حسابات العام المقبل.
الوجبات الرئيسية
- حدد أقرب موعد نهائي للتعاقد قبل أن تخطط لأي شيء. تتفق معظم الخطط على عام 2030 للمناطق عالية المخاطر وعام 2035 لبقية المناطق، لكن أستراليا تتوقع... حبات تم الانتقال بحلول نهاية عام 2030، وبدأ معيار PCI DSS في طلب المخزون في عام 2025.
- خطط وفقًا للشكل، وليس وفقًا للولاية القضائية. الاكتشاف بحلول عامي 2026-2028، والهجرة عالية المخاطر بحلول عامي 2030-2031، والانتهاء بحلول عام 2035. قم بالتنسيق مرة واحدة وستلبي معظمها؛ تتبع الاستثناءات بشكل منفصل.
- ابدأ بجرد المخزون، لأن الجميع يطلبه أولاً — الاتحاد الأوروبي، وإسبانيا، وكندا، وأستراليا، وهيئة النقد السنغافورية، ومعيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) جميعها مفتوحة بنفس المخرجات.
- استخدم CBOM كصيغة. توصي خارطة طريق الاتحاد الأوروبي بذلك صراحةً؛ ومن المقرر صدور التوجيهات الأمريكية بشأن الحد الأدنى من عناصر قائمة مكونات المواد (CBOM) في مارس 2027 تقريبًا، وهي تتطلب ذلك صراحةً. الآلي تقدير.
- لا تخلط بين شور وجروفر. يجب استبدال المفتاح العام؛ ويمكن تعزيز التشفير المتناظر والتجزئة في مكانهما. إن تقديم نصائح تصحيحية تخلط بين هذه الأمور أسوأ من عدم تقديم أي نصيحة على الإطلاق.
- تحدد شركة HNDL موعد التسليم الحقيقي الخاص بك. البيانات التي يجب أن تبقى سرية بعد عام 2035 أصبحت مكشوفة اليوم. لذا، يجب إعطاء الأولوية لإنشاء المفاتيح - مثل TLS وIKE وأي شيء يحمي البيانات أثناء نقلها - على التوقيعات.
- جدولة العمل حسب المهلة الزمنية، وليس فقط حسب المخاطر. يُعدّ إنشاء المفاتيح أمرًا عاجلًا ولكنه سريع؛ أما توقيع البرامج الثابتة والبنية التحتية للمفاتيح العامة فليسا عاجلين ولكنهما بطيئان، ويجب البدء بالعناصر البطيئة أولًا. أي شيء لا يمكن ترحيله - كالأجهزة القديمة ومنتجات الطرف الثالث المُجمّدة - يجب تحديده هذا العام، لأن الاستبدال هو الخيار الوحيد المتبقي ويتطلب دورة ميزانية.
- سجل حالة الاستخدام، وليس الخوارزمية فقط. يُعدّ استخدام خوارزمية RSA لحماية مصافحة TLS وبرنامج توقيع RSA مشروعين مختلفين، لكل منهما أهدافه ومواعيده النهائية ومسؤوليه. ولا يمكن لقائمة تضم أسماء الخوارزميات فقط أن تُسهم في عملية الترحيل.
- طالب بخريطة تغطية صادقة. أي أداة تدّعي توفير رؤية تشفيرية كاملة من خلال فحص المصدر تبالغ في وصف نفسها. فما لا تستطيع الأداة رؤيته لا يقل أهمية بالنسبة للمدقق عما تستطيع رؤيته.
- قم بالبناء من أجل عملية الترحيل الثانية. معيار FIPS 206 ليس نهائياً، ومعيار HQC ليس نهائياً. standardized، والصين وكوريا standardتكوين أسرهم الخاصة. ستمتلك شركة متعددة الجنسيات أكثر من مجموعة واحدة من خوارزميات ما بعد الكم؛ نتائج مرونة التشفير رخيصة الآن وستكون باهظة الثمن في عام 2031.
- قم بأتمتتها أو كررها. يُعدّ جرد التشفير الذي يُعاد إنشاؤه في كل عملية بناء بمثابة عنصر تحكم. أما جدول البيانات فهو مجرد لقطة تبدأ بالتغير منذ اليوم الذي يتم فيه توقيعها.
لقراءة المزيد
التفاصيل التقنية الكاملة - ما يتم اكتشافه، وكيف يعمل تصنيف المخاطر الكمية وتسجيل الأولويات، وما يتم تقييم كل نظام امتثال بناءً عليه، وكيفية الحصول على التقارير - موجودة في وثائق Xygeni:
- زيجيني: "الامتثال الآمن للكم". Xygeni Docs.
- زيجيني: "قم بإنشاء CBOM باستخدام Xygeni CLI". Xygeni Docs.
- زيجيني: "الامتثال المدعوم standards". Xygeni Docs.
Standardوالخوارزميات:
- المعهد الوطني للمعايير والتكنولوجيا: "IR 8547 (مسودة عامة أولية): الانتقال إلى التشفير ما بعد الكمي Standardsنوفمبر 2024.
- المعهد الوطني للمعايير والتكنولوجيا: "FIPS 203 (ML-KEM)"،"FIPS 204 (ML-DSA)"،"FIPS 205 (SLH-DSA)أغسطس 2024.
- المعهد الوطني للمعايير والتكنولوجيا: "IR 8545: تقرير حالة عن الجولة الرابعة من برنامج مراقبة الجودة الأولية التابع للمعهد الوطني للمعايير والتكنولوجيا Standardعملية التهيئة"مارس 2025."
- المعهد الوطني للمعايير والتكنولوجيا: "SP 800-57 الجزء 1 المراجعة 5: توصية لإدارة المفاتيح"— الجدول 2، نقاط القوة الأمنية المماثلة.
- المعهد الوطني للمعايير والتكنولوجيا: "SP 800-208: توصية بشأن مخططات التوقيع القائمة على التجزئة ذات الحالة(LMS, HSS, XMSS, XMSS^MT). أكتوبر 2020.
- IETF: "RFC 9794: مصطلحات المخططات الهجينة التقليدية لما بعد الكميونيو 2025.
- كلاود فلير: "حالة الإنترنت ما بعد الكموم في عام 2025وبيانات التبني المباشر على "رادار Cloudflare".
- CycloneDX: "قائمة مكونات التشفير (CBOM)"و"إصدار CycloneDX v1.7أكتوبر 2025.
خرائط الطريق الوطنية والإقليمية:
- ASD (أستراليا): "التخطيط للتشفير ما بعد الكموميسبتمبر 2025.
- مجموعة التعاون بين دول السند: "خارطة طريق منسقة للتنفيذ للانتقال إلى التشفير ما بعد الكمومييونيو 2025.
- سي سي إن (إسبانيا): "CCN-TEC 009 / BP-37 — توصيات للانتقال اللاحق الآمن"يوليو 2026."
- المفوضية الأوروبية: "توصية المفوضية (الاتحاد الأوروبي) 2024/1101"(11 أبريل 2024) و"COM(2026) 13 — اقتراح تعديل التوجيه (الاتحاد الأوروبي) 2022/2555 (NIS2)(20 يناير 2026).
- المركز الوطني للأمن السيبراني (المملكة المتحدة): "الجداول الزمنية للانتقال إلى التشفير ما بعد الكمومي"مارس 2025."
- المركز الكندي للأمن السيبراني: "خارطة طريق للانتقال إلى التشفير ما بعد الكمومي لحكومة كندا (ITSM.40.001)يونيو 2025.
- البيت الأبيض: "الأمر التنفيذي رقم 14412 - تأمين الأمة ضد الهجمات التشفيرية المتقدمة(22 يونيو 2026) ومكتب الإدارة والميزانيةM-26-15(24 يونيو 2026).
- وكالة الأمن القومي: "موارد الأمن السيبراني ما بعد الكم (CNSA 2.0)".
- كريبتريك (اليابان): "كريبتريك"— تمت إضافة ML-KEM إلى قائمة التشفيرات الموصى بها، مارس 2026."
- MAS (سنغافورة): "إرشادات بشأن معالجة مخاطر الأمن السيبراني المرتبطة بالحوسبة الكمومية". فبراير 2024."
- NZISM (نيوزيلندا): "الاستعداد للتشفير ما بعد الكمي".
- ICCS (الصين): "معهد التشفير التجاري Standards"— برنامج خوارزميات التشفير التجارية من الجيل التالي."
- معهد تكنولوجيا المعلومات (البرازيل): "ITI تنشر تعليمات معيارية تتضمن خوارزميات أكثر كمية في برنامج المقارنات الدولية في البرازيل"يناير 2026".
الالتزامات القطاعية والأفقية:
- الاتحاد الأوروبي: "التوجيه (الاتحاد الأوروبي) 2022/2555 (NIS2)". "اللائحة (الاتحاد الأوروبي) 2022/2554 (DORA)". "اللائحة المفوضة للمفوضية (الاتحاد الأوروبي) 2024/1774 (DORA ICT risk-management RTS)". "اللائحة (الاتحاد الأوروبي) 2024/2847 (قانون المرونة السيبرانية)".
- أمان PCI Standardالمجلس: "ملخص التغييرات من معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 3.2.1 إلى الإصدار 4.0"(الشرط 12.3.3).
خلفيّة:
- كريج جيدني: "كيفية تحليل أعداد RSA الصحيحة ذات 2048 بت باستخدام أقل من مليون كيوبت مشوش"الذكاء الاصطناعي الكمي من جوجل، مايو 2025."
- ميشيل موسكا: "الأمن السيبراني في عصر الحواسيب الكمومية: هل سنكون مستعدين؟". IACإعادة طبع 2015/1075.
