
Што такое выяўленне і рэагаванне на пагрозы (TDR) і чаму гэта важна?
Па меры таго, як кіберпагрозы становяцца ўсё больш складанымі, арганізацыям патрэбныя праактыўныя стратэгіі бяспекі для абароны сваіх лічбавых актываў. Вось тут і прыходзіць на дапамогу выяўленне і рэагаванне на пагрозы (TDR). Што такое выяўленне і рэагаванне на пагрозы? Гэта працэс кібербяспекі, прызначаны для выяўлення, аналізу і рэагавання на пагрозы ў рэжыме рэальнага часу. Спалучаючы выяўленне пагроз з аўтаматызаванымі або ручнымі мерамі рэагавання, TDR мінімізуе ўплыў кібератак, перш чым яны змогуць скарыстацца ўразлівасцямі.
TDR развіўся з папярэдніх тэхналогій, такіх як сістэмы выяўлення ўварванняў (IDS), сістэмы кіравання інфармацыяй аб бяспецы і падзеямі (SIEM) і сістэмы выяўлення і рэагавання на канчатковыя кропкі (EDR). Такія кампаніі, як Cisco і Microsoft дапамаглі распрацаваць рашэнні TDR, што зрабіла іх неад'емнай часткай сучасных стратэгій кібербяспекі. Выкарыстоўваючы машыннае навучанне, паводніцкую аналітыку і інфармацыю аб пагрозах, TDR дазваляе прадпрыемствам хутка і эфектыўна выяўляць і рэагаваць як на вядомыя, так і на новыя пагрозы.
вызначэнне:
Што такое выяўленне і рэагаванне на пагрозы (TDR)? #
Выяўленне пагроз і рэагаванне на іх (TDR) — гэта працэс кібербяспекі, прызначаны для выяўлення кіберпагроз і рэагавання на іх у рэжыме рэальнага часу. Дзякуючы бесперапыннаму маніторынгу сеткавага трафіку, канчатковых кропак і сістэмнай актыўнасці, TDR выяўляе падазроную паводзіны або патэнцыйныя атакі і неадкладна прымае меры для стрымлівання або нейтралізацыі гэтых пагроз. TDR спалучае перадавыя метады выяўлення з аўтаматызаванымі або ручнымі мерамі рэагавання для абароны лічбавых актываў арганізацыі.
Ключавыя кампаненты выяўлення пагроз і рэагавання на іх #
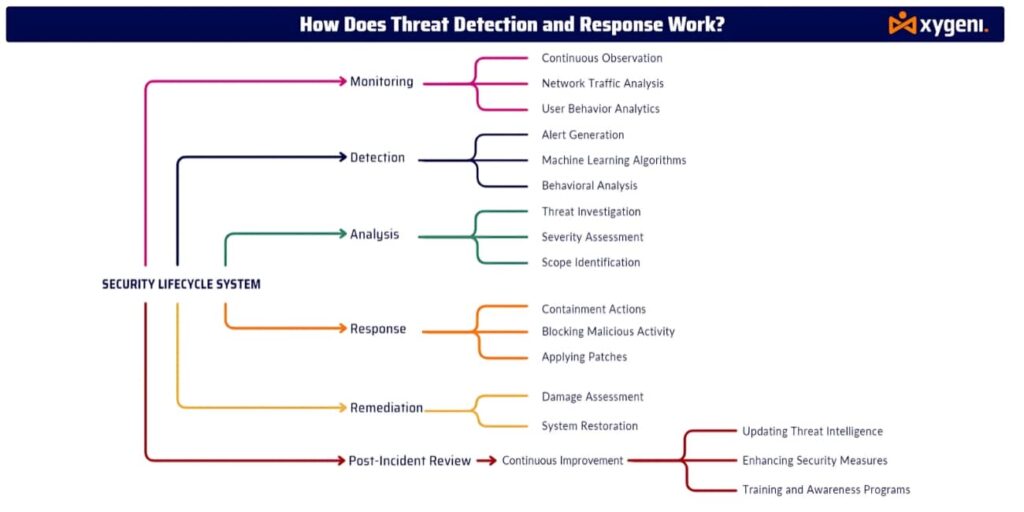
- бесперапынны маніторынг
Сістэмы TDR пастаянна кантралююць сеткавы трафік, канчатковыя кропкі, паводзіны карыстальнікаў і ІТ-інфраструктуру на наяўнасць падазронай актыўнасці. Гэтая пастаянная пільнасць дазваляе арганізацыям выяўляць патэнцыйныя пагрозы па меры іх узнікнення. - Выяўленне
Інструменты TDR выкарыстоўваюць камбінацыю паводніцкая аналітыка, навучанне з дапамогай машыны, і разведка пагроз для выяўлення пагроз, якія могуць абысці традыцыйныя меры бяспекі. Гэта ўключае выяўленне анамалій, незвычайнага сеткавага трафіку і сігнатур шкоднасных праграм. - Аналіз пагроз
Пасля таго, як сістэма выяўляе пагрозу, каманды бяспекі аналізуюць характар, крыніцу і маштаб атакі. Яны ацэньваюць патэнцыйны ўплыў і пацярпелыя сістэмы, каб вызначыць адпаведныя меры рэагавання. - Аўтаматызаваны адказ
Сістэмы TDR аўтаматычна рэагуюць на выяўленыя пагрозы, каб мінімізаваць шкоду. Яны хутка ізалююць узламаныя сістэмы, блакуюць IP-адрасы або неадкладна ўсталёўваюць патчы. Для больш складаных пагроз службы бяспекі могуць ініцыяваць рэагаванне ўручную. - Аднаўленне і рэкультывацыя
Пасля ліквідацыі непасрэднай пагрозы арганізацыі працуюць над яе ліквідацыяй — аднаўленнем пашкоджаных сістэм, ліквідацыяй уразлівасцей і паляпшэннем абароны для прадухілення будучых інцыдэнтаў. - Пастаяннае ўдасканаленне
Платформы TDR рэгулярна абнаўляюць свае алгарытмы выяўлення, выкарыстоўваючы найноўшыя тэхналогіі. разведка пагроз і карэктаваць механізмы рэагавання для барацьбы з новымі і развіваючыміся кіберпагрозамі. Гэта гарантуе абарону арганізацый ад новых вектараў нападаў.
Як Xygeni падтрымлівае выяўленне пагроз і рэагаванне на іх #
Прапановы Xygeni інтэграванае выяўленне і рэагаванне на пагрозы магчымасці для забеспячэння комплекснай абароны сучасных распрацоўнікаў праграмнага забеспячэння і ланцужкоў паставак. Вось як Xygeni паляпшае TDR:
- Выяўленне анамаліі і маніторынг у рэжыме рэальнага часу
Платформа Xygeni пастаянна кантралюе CI/CD pipelines, выяўляючы анамаліі або несанкцыянаваную дзейнасць у рэжыме рэальнага часу. Гэта гарантуе, што вашы працэсы распрацоўкі праграмнага забеспячэння застануцца бяспечнымі і абароненымі ад кіберпагроз. - Сакрэты бяспекі
Ксігені Сакрэты бяспекі Рашэнне аўтаматычна выяўляе і блакуе раскрыццё канфідэнцыйных дадзеных, такіх як ключы API, паролі і токены. Забяспечваючы бяспеку вашых асяроддзяў распрацоўкі праграмнага забеспячэння, Xygeni дапамагае прадухіліць распаўсюджаныя вектары атак, звязаныя з уцечкамі сакрэтаў. - Аўтаматычнае рэагаванне на інцыдэнты
Xygeni аўтаматызуе ліквідацыю пагроз, ізалюючы ўзламаныя сістэмы або неадкладна ўсталёўваючы патчы пасля выяўлення пагрозы. Гэта прадухіляе распаўсюджванне пагроз па вашай інфраструктуры. - Пастаяннае ўдасканаленне
Выкарыстоўваючы глабальныя разведка пагроз Xygeni пастаянна абнаўляе свае магчымасці выяўлення пагроз, гарантуючы, што ваша арганізацыя апярэджвае змены ў кіберпагрозах.
Чаму важна выяўленне пагроз і рэагаванне на іх? #
У свеце, дзе кіберпагрозы становяцца ўсё больш прасунутымі і пастаяннымі, маючы Выяўленне пагроз і рэагаванне сістэма мае вырашальнае значэнне для кожнай арганізацыі. Асноўныя перавагі TDR ўключаюць:
- Ранняе выяўленнеРанняе выяўленне пагроз дапамагае прадухіліць сур'ёзныя інцыдэнты бяспекі.
- Актыўны адказАўтаматызацыя дзеянняў па рэагаванні скарачае час, на працягу якога кіберпагрозы могуць прычыніць шкоду.
- Зніжэнне ўздзеянняХуткае выяўленне і рэагаванне дапамагаюць мінімізаваць патэнцыйную шкоду лічбавым актывам і рэпутацыі вашай арганізацыі.
Замоўце дэманстрацыю сёння, каб даведацца, як Xygeni можа ўзмацніць магчымасці вашай арганізацыі па выяўленні і рэагаванні на пагрозы і абараніць вашы лічбавыя актывы ад новых кіберпагроз. #
Часта задаюць пытанні (FAQ) #
У чым розніца паміж выяўленнем і рэагаваннем у TDR? #
Выяўленне азначае выяўленне падазронай дзейнасці або пагроз, у той час як рэагаванне ўключае прыняцце мер па стрымліванні або нейтралізацыі пагрозы, такіх як ізаляцыя сістэм або ўстаноўка абнаўленняў бяспекі.
Як TDR інтэгруецца з існуючымі мерамі кібербяспекі? #
Рашэнні TDR часта дапаўняюць існуючыя СІЕМ (платформы бяспекі інфармацыі і кіравання падзеямі), якія забяспечваюць больш праактыўны ўзровень абароны шляхам выяўлення пагроз і рэагавання на іх у рэжыме рэальнага часу.
З якімі пагрозамі змагаецца TDR? #
TDR можа вырашаць шырокі спектр кіберпагроз, у тым ліку шкоднаснага, вымагальнікаў, фішынгу, подзвігі нулявога дня, і пашыраныя пастаянныя пагрозы (APT).
Як працуе сістэма TDR ад Xygeni? #
Xygeni інтэгруе TDR з выяўленнем анамалій у рэжыме рэальнага часу, кіраванне сакрэтамі, і магчымасці аўтаматызаванага рэагавання для забеспячэння комплекснай абароны асяроддзяў распрацоўкі праграмнага забеспячэння і ланцужкоў паставак.

