






ক্রস-সাইট স্ক্রিপ্টিং (XSS) এমন একটি দুর্বলতা, যার মাধ্যমে আক্রমণকারীরা বিশ্বস্ত ওয়েব পেজগুলোতে ক্ষতিকারক স্ক্রিপ্ট প্রবেশ করাতে পারে, যা পরবর্তীতে সেই পেজ পরিদর্শনকারী যে কারো ব্রাউজারে চলতে শুরু করে। এর পিছনে কয়েকটি রয়েছে সাম্প্রতিক কালের সবচেয়ে বড় লঙ্ঘনব্রিটিশ এয়ারওয়েজ এবং ইবে-সহ বিভিন্ন প্রতিষ্ঠান লক্ষ লক্ষ ব্যবহারকারীকে ডেটা চুরি, অ্যাকাউন্ট হাইজ্যাকিং এবং জালিয়াতির ঝুঁকিতে ফেলছে। এই নির্দেশিকায় তিন ধরনের প্রধান XSS, প্রত্যেকটির বাস্তব উদাহরণ এবং সেগুলি প্রতিরোধের উপায় আলোচনা করা হয়েছে।
ক্রস-সাইট স্ক্রিপ্টিং (XSS) বলতে কী বোঝায়?
ক্রস-সাইট স্ক্রিপ্টিং (XSS) হলো এমন একটি দুর্বলতা, যা আক্রমণকারীদেরকে বিশ্বস্ত ওয়েব পেজগুলোতে ক্ষতিকারক স্ক্রিপ্ট প্রবেশ করানোর সুযোগ করে দেয়। যখন ব্যবহারকারীরা এই পেজগুলোর সাথে ইন্টারঅ্যাক্ট করেন, তখন স্ক্রিপ্টগুলো তাদের ব্রাউজারে চলতে শুরু করে। এই কারণে, XSS গুরুতর ঝুঁকির কারণ হতে পারে, যেমন:
- ডেটা চুরিআক্রমণকারীরা সেশন কুকির মতো ব্যক্তিগত তথ্য চুরি করে এবং login শংসাপত্র।
- সেশন হাইজ্যাকিংআক্রমণকারীরা সক্রিয় ব্যবহারকারীর সেশনে প্রবেশাধিকার লাভ করে এবং তাদের ছদ্মবেশ ধারণ করে।
- অননুমোদিত কর্মক্ষতিকারক স্ক্রিপ্টগুলো ভুক্তভোগীর অজান্তেই বিভিন্ন কাজ সম্পাদন করে।
XSS দুর্বলতাগুলো সাধারণত ব্যবহারকারীর ইনপুটের দুর্বল যাচাইকরণ বা পরিমার্জনের কারণে সৃষ্টি হয়। এই আক্রমণগুলো কীভাবে কাজ করে তা বোঝাই এগুলো প্রতিরোধের প্রথম ধাপ।
ক্রস সাইট স্ক্রিপ্টিং আক্রমণের প্রকারভেদ এবং বাস্তব উদাহরণ
নিরাপত্তা বিশেষজ্ঞরা ক্রস সাইট স্ক্রিপ্টিং আক্রমণকে তিনটি প্রধান ভাগে ভাগ করেন: স্টোর্ড, রিফ্লেক্টেড এবং ডম-ভিত্তিক এক্সএসএস। প্রতিটি প্রকার ওয়েব অ্যাপ্লিকেশনের ভিন্ন ভিন্ন দুর্বলতাকে লক্ষ্য করে, যার ফলে স্বতন্ত্র পরিণতি ঘটে। আরও বিশদভাবে ব্যাখ্যা করার জন্য, এখানে প্রতিটি প্রকার কীভাবে কাজ করে এবং এগুলোর দ্বারা সৃষ্ট ক্ষতির কিছু উদাহরণ দেওয়া হলো।
সংরক্ষিত ক্রস-সাইট স্ক্রিপ্টিং (XSS)
স্টোর্ড XSS, যা পারসিস্টেন্ট XSS নামেও পরিচিত, তখন ঘটে যখন ক্ষতিকারক স্ক্রিপ্ট কোনো সার্ভারে স্থায়ীভাবে সংরক্ষিত হয়। উদাহরণস্বরূপ, এই স্ক্রিপ্টগুলো একটি ডেটাবেস বা ব্যবহারকারীর প্রোফাইলে সংরক্ষণ করা যেতে পারে। যখনই কেউ সেই ক্ষতিগ্রস্ত রিসোর্সটি অ্যাক্সেস করে, স্ক্রিপ্টটি স্বয়ংক্রিয়ভাবে চালু হয়ে যায়।
আক্রমণকারীরা সাধারণত অধিক ট্র্যাফিকযুক্ত প্ল্যাটফর্মগুলোকে লক্ষ্যবস্তু করতে স্টোর্ড XSS ব্যবহার করে। যেহেতু ক্ষতিকর পেলোডটি সার্ভারে থেকে যায়, তাই এটি শনাক্ত হওয়ার আগেই হাজার হাজার ব্যবহারকারীকে প্রভাবিত করতে পারে।
বাস্তব উদাহরণ: ইবে (২০১৪)
২০১৪ সালে, আক্রমণকারীরা ক্ষতিকারক জাভাস্ক্রিপ্ট প্রবেশ করিয়েছিল eBay-তে পণ্যের তালিকা। এটি ঘটেছে কারণ ইবে ব্যবহারকারীর ইনপুট সঠিকভাবে যাচাই করেনি। যখনই ব্যবহারকারীরা ক্ষতিগ্রস্ত লিস্টিংগুলোতে প্রবেশ করতেন, তাদের ব্রাউজারগুলো অজান্তেই ক্ষতিকারক স্ক্রিপ্টটি চালিয়ে দিত।
ফলাফল:
- ভুক্তভোগীদের ফিশিং সাইটে পাঠানো হতো, যেখানে আক্রমণকারীরা তথ্য চুরি করত। login পরিচয়পত্র এবং ব্যক্তিগত তথ্য।
- পর্যাপ্ত নিরাপত্তার অভাবে ইবে-র সুনামের ব্যাপক ক্ষতি হয়েছিল।
- ফলস্বরূপ, এই ঘটনাটি শক্তিশালী ইনপুট যাচাইকরণ এবং রিয়েল-টাইম পর্যবেক্ষণের অপরিহার্য প্রয়োজনীয়তা তুলে ধরেছে।
প্রতিফলিত ক্রস-সাইট স্ক্রিপ্টিং (XSS)
রিফ্লেক্টেড এক্সএসএস (Reflected XSS) ঘটে যখন কোনো ইউআরএল (URL) বা ফর্ম ইনপুটে ক্ষতিকারক স্ক্রিপ্ট এমবেড করা থাকে এবং তা সার্ভারের রেসপন্সে প্রতিফলিত হয়। এই ধরনের ক্রস সাইট স্ক্রিপ্টিং অ্যাটাক সাধারণত ফিশিং লিঙ্কের মাধ্যমে ছড়ানো হয় এবং ভুক্তভোগী লিঙ্কটিতে ক্লিক করার সাথে সাথেই এটি কার্যকর হয়।
একই সাথে, প্রতিফলিত XSS ব্যক্তিগত ভুক্তভোগীদের প্রভাবিত করলেও এর ফলে গুরুতর পরিণতিও হতে পারে।
বাস্তব উদাহরণ: ব্রিটিশ এয়ারওয়েজ (২০১৮)
ব্রিটিশ এয়ারওয়েজ একটি অভিজ্ঞতার সম্মুখীন হয়েছিল প্রতিফলিত XSS দুর্বলতা ২০১৮ সালে। আক্রমণকারীরা এমবেডেড স্ক্রিপ্ট সম্বলিত ফিশিং লিঙ্ক তৈরি করে ব্যবহারকারীদের ক্লিক করতে প্ররোচিত করেছিল।
ফলাফল:
- হ্যাকাররা গ্রাহকদের নাম, ঠিকানা এবং পেমেন্ট কার্ডের বিবরণসহ সংবেদনশীল তথ্য চুরি করেছে।
- চার লক্ষেরও বেশি গ্রাহক ক্ষতিগ্রস্ত হওয়ায় ব্রিটিশ এয়ারওয়েজকে ২০ মিলিয়ন পাউন্ড জিডিপিআর জরিমানা করা হয়।
- সব মিলিয়ে, এই লঙ্ঘনটি ক্রস-সাইট স্ক্রিপ্টিং দুর্বলতার সাথে জড়িত আর্থিক এবং আইনি ঝুঁকিগুলোকে তুলে ধরেছে।
DOM-ভিত্তিক ক্রস-সাইট স্ক্রিপ্টিং (XSS)
DOM-ভিত্তিক XSS ঘটে যখন আক্রমণকারীরা ব্রাউজারের DOM-কে ম্যানিপুলেট করে। নথি অবজেক্ট মডেল (ডিওএম) সার্ভার-সাইড দুর্বলতাগুলোকে লক্ষ্য করার পরিবর্তে, এই আক্রমণটি সার্ভার-সাইড যাচাইকরণকে সম্পূর্ণরূপে এড়িয়ে যায় এবং প্রায়শই অনিরাপদ জাভাস্ক্রিপ্ট পদ্ধতিগুলোকে কাজে লাগায়, যেমন— innerHTML or document.write().
উদাহরণস্বরূপ, এখানে DOM-ভিত্তিক XSS আক্রমণের একটি বাস্তব উদাহরণ দেওয়া হলো।
বাস্তব উদাহরণ: গিটহাব (২০২০)
২০২০ সালে, আক্রমণকারীরা একটি দুর্বলতার সুযোগ নিয়েছিল DOM-ভিত্তিক XSS দুর্বলতা গিটহাবের সার্চ ফাংশনালিটিতে। তারা সার্ভার সুরক্ষা ব্যবস্থা এড়িয়ে সার্চ কোয়েরি ইনপুটে ক্ষতিকারক স্ক্রিপ্ট ঢুকিয়ে দিয়েছিল।
ফলাফল:
- আক্রমণকারীরা সেশন কুকি এবং অথেনটিকেশন টোকেন চুরি করে রিপোজিটরিগুলোতে অননুমোদিত অ্যাক্সেস লাভ করেছে।
- গিটহাব দ্রুত সমস্যাটি সমাধান করলেও, এই ঘটনাটি ক্লায়েন্ট-সাইড দুর্বলতার কারণে সৃষ্ট ঝুঁকিগুলো তুলে ধরেছে।
রিয়েল টাইমে হুমকি থেকে এগিয়ে থাকার বিষয়ে আরও জানতে চান?
আমাদের শ্বেতপত্র, ‘প্রাথমিক সতর্কতা: রিয়েল-টাইম হুমকি শনাক্তকরণ ও অগ্রাধিকার নির্ধারণ’ ডাউনলোড করুন এবং জানুন কীভাবে আপনার সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত রাখবেন।
ক্রস-সাইট স্ক্রিপ্টিং (XSS) কীভাবে প্রতিরোধ করবেন
ক্রস-সাইট স্ক্রিপ্টিং (XSS) বন্ধ করার জন্য একটি সক্রিয় এবং স্তরযুক্ত প্রতিরক্ষা ব্যবস্থা প্রয়োজন। এর অর্থ হলো সমাধান করা দুর্বলতা বিকাশের প্রাথমিক পর্যায় থেকে শুরু করে অ্যাপ্লিকেশনগুলো চালু হওয়ার পরেও সেগুলোকে সুরক্ষিত রাখা। জাইজেনির সমাধানগুলো উভয় দিকই সুরক্ষিত রাখার জন্য ডিজাইন করা হয়েছে, যা একটি পূর্ণাঙ্গ নিরাপত্তা নিশ্চিত করে।
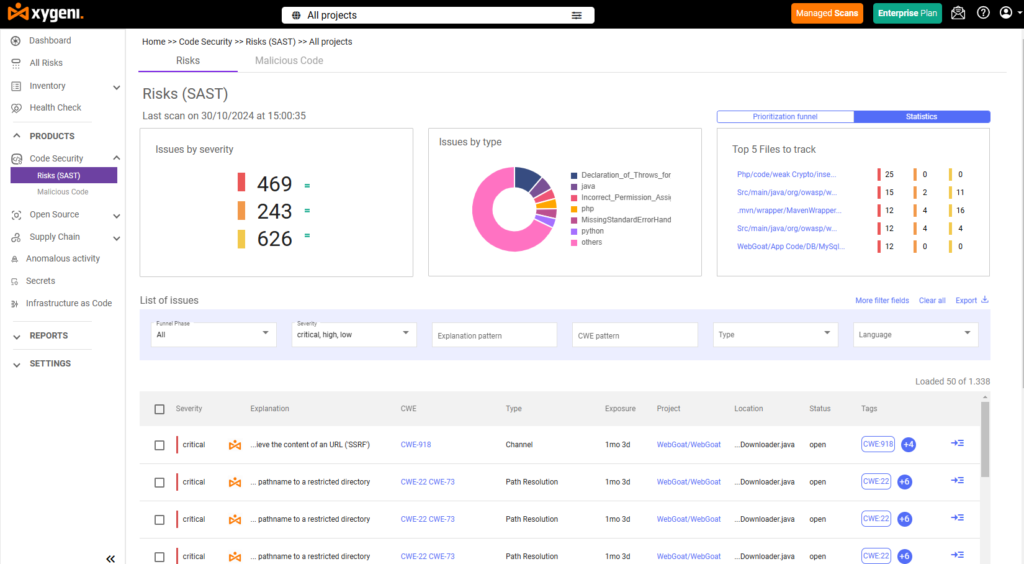
জাইজেনি'স এর সমস্যাগুলো আগেভাগে শনাক্ত করা SAST
জাইজেনির স্ট্যাটিক অ্যাপ্লিকেশন নিরাপত্তা পরীক্ষা (SAST) এই টুলটি ডেভেলপারদের জন্য একটি যুগান্তকারী উদ্ভাবন। এটি আপনার কোড লেখার সময়েই স্ক্যান করে এবং প্রোডাকশনে যাওয়ার আগেই ক্রস-সাইট স্ক্রিপ্টিং দুর্বলতাগুলো শনাক্ত করে। সংক্ষেপে, এটি আপনাকে সমস্যাগুলো শুরুতেই সমাধান করতে সাহায্য করে, যখন তা করা আরও দ্রুত এবং সাশ্রয়ী হয়।
এখানে যা জাইজেনি'স তৈরি করে SAST দাঁড়ানো:
- রিয়েল-টাইম সতর্কতাকোড করার সাথে সাথেই দুর্বলতা সম্পর্কে তাৎক্ষণিক প্রতিক্রিয়া পান, যাতে আপনি সেগুলি সঙ্গে সঙ্গে সমাধান করতে পারেন।
- নির্ভুলতাজাইজেনি আপনাকে কোডের প্রতিটি লাইন পর্যন্ত দেখিয়ে দেয় সমস্যাটি ঠিক কোথায়।
- সীমাহীন ইন্টিগ্রেশনআপনার পছন্দের টুল, যেমন ইন্টেলিজ আইডিয়া, ভিজ্যুয়াল স্টুডিও কোড, ইত্যাদির সাথে অনায়াসে কাজ করে। CI/CD pipelines.
- উন্নত সনাক্তকরণঅনিরাপদ ইনপুট হ্যান্ডলিং এবং অসুরক্ষিত DOM ম্যানিপুলেশনের মতো জটিল সমস্যা শনাক্ত করে।
সব মিলিয়ে, জাইজেনির SAST উৎস থেকেই দুর্বলতা শনাক্ত করার মাধ্যমে XSS আক্রমণের ঝুঁকি কমায়, যা আপনার কোডকে শুরু থেকেই আরও নিরাপদ করে তোলে।
রানটাইম মনিটরিংয়ের মাধ্যমে প্রতিরক্ষা ব্যবস্থা শক্তিশালীকরণ
ক্রমবর্ধমান হুমকি প্রতিরোধের জন্য রানটাইম মনিটরিং অপরিহার্য। জাইজেনির টুলগুলো ক্ষতিকারক কার্যকলাপ শনাক্ত ও বন্ধ করার মাধ্যমে রিয়েল-টাইম সুরক্ষা প্রদান করে।
- অ্যানোমালি ডিটেকশনঅননুমোদিত স্ক্রিপ্ট নির্বাহের মতো অস্বাভাবিক আচরণের ওপর ক্রমাগত নজর রাখে।
- CI/CD ইন্টিগ্রেশনবিল্ড এবং ডিপ্লয়মেন্টগুলো সুরক্ষিত কিনা তা নিশ্চিত করতে স্বয়ংক্রিয়ভাবে স্ক্যান করে।
- কাস্টমাইজযোগ্য নিয়মনিরাপত্তা দলগুলোকে প্রাতিষ্ঠানিক প্রয়োজন অনুসারে নির্দিষ্ট সতর্কতা সেট করার সুযোগ দেয়।
আরও বিশদভাবে বলতে গেলে, অ্যানোমালি ডিটেকশন ক্ষতিকর স্ক্রিপ্টগুলোকে DOM-ভিত্তিক XSS দুর্বলতার সুযোগ নিতে তাৎক্ষণিকভাবে থামিয়ে দেবে।
ব্রাউজারের বাইরে ক্রস-সাইট স্ক্রিপ্টিং
ক্রস সাইট স্ক্রিপ্টিং আক্রমণ শুধু প্রচলিত ওয়েবসাইটের মধ্যেই সীমাবদ্ধ নয়। এপিআই, মোবাইল অ্যাপ এবং আইওটি ডিভাইসগুলোও এর ঝুঁকিতে রয়েছে।
- API গুলিআক্রমণকারীরা দুর্বলভাবে যাচাই করা এপিআই এন্ডপয়েন্টগুলিতে ক্ষতিকারক কোড প্রবেশ করিয়ে সংবেদনশীল তথ্য ফাঁস করতে পারে।
- উদাহরণহ্যাকাররা একটি এপিআই এন্ডপয়েন্টের অপব্যবহার করে গ্রাহকের অ্যাকাউন্টের বিবরণ হাতিয়ে নেওয়ায় একটি আর্থিক অ্যাপ্লিকেশন হ্যাক হয়েছে।
- মোবাইল অ্যাপসঅনিরাপদ ফ্রেমওয়ার্ক এবং ইন-অ্যাপ ব্রাউজার মোবাইল অ্যাপগুলোকে XSS আক্রমণের ঝুঁকিতে ফেলে।
- আইওটি ডিভাইসগুলিআক্রমণকারীরা স্মার্ট হোম ডিভাইসের ওয়েব ইন্টারফেস হ্যাক করে নেটওয়ার্কের নিয়ন্ত্রণ নিতে পারে।
এক্ষেত্রে, এই সিস্টেমগুলোকে সুরক্ষিত করার জন্য ইনপুট যাচাইকরণ এবং রানটাইম পর্যবেক্ষণ অত্যন্ত গুরুত্বপূর্ণ।
ক্রস সাইট স্ক্রিপ্টিং আক্রমণ থেকে আপনার অ্যাপ্লিকেশনগুলিকে সুরক্ষিত করা
ক্রস-সাইট স্ক্রিপ্টিং একটি বড় হুমকি হিসেবে রয়ে গেছে, কিন্তু জাইজেনির সমাধানগুলো প্রতিষ্ঠানগুলোকে এগিয়ে থাকতে সাহায্য করে। ক্রস-সাইট স্ক্রিপ্টিং কী তা বোঝা এবং এর মতো উন্নত টুল ব্যবহার করা... SAST এবং রানটাইম মনিটরিং ডেভেলপারদের রিয়েল-টাইমে দুর্বলতা দূর করতে ও অ্যাপ্লিকেশন সুরক্ষিত করতে সক্ষম করে।
পরবর্তী ভাঙনের জন্য অপেক্ষা করবেন না। - একটি ডেমো বুক করুন এবং আজই আপনার প্রতিরক্ষা ব্যবস্থা জোরদার করতে জাইজেনির সমাধানগুলো অন্বেষণ করুন।
ক্রস-সাইট স্ক্রিপ্টিং (XSS) বন্ধ করার জন্য একটি সক্রিয় এবং স্তরযুক্ত প্রতিরক্ষা ব্যবস্থা প্রয়োজন। এর অর্থ হলো সমাধান করা দুর্বলতা বিকাশের প্রাথমিক পর্যায় থেকে শুরু করে অ্যাপ্লিকেশনগুলো চালু হওয়ার পরেও সেগুলোকে সুরক্ষিত রাখা। জাইজেনির সমাধানগুলো উভয় দিকই সুরক্ষিত রাখার জন্য ডিজাইন করা হয়েছে, যা একটি পূর্ণাঙ্গ নিরাপত্তা নিশ্চিত করে।
জাইজেনি'স এর সমস্যাগুলো আগেভাগে শনাক্ত করা SAST
জাইজেনির স্ট্যাটিক অ্যাপ্লিকেশন নিরাপত্তা পরীক্ষা (SAST) এই টুলটি ডেভেলপারদের জন্য একটি যুগান্তকারী উদ্ভাবন। এটি আপনার কোড লেখার সময়েই স্ক্যান করে এবং প্রোডাকশনে যাওয়ার আগেই ক্রস-সাইট স্ক্রিপ্টিং দুর্বলতাগুলো শনাক্ত করে। সংক্ষেপে, এটি আপনাকে সমস্যাগুলো শুরুতেই সমাধান করতে সাহায্য করে, যখন তা করা আরও দ্রুত এবং সাশ্রয়ী হয়।
এখানে যা জাইজেনি'স তৈরি করে SAST দাঁড়ানো:
- রিয়েল-টাইম সতর্কতাকোড করার সাথে সাথেই দুর্বলতা সম্পর্কে তাৎক্ষণিক প্রতিক্রিয়া পান, যাতে আপনি সেগুলি সঙ্গে সঙ্গে সমাধান করতে পারেন।
- নির্ভুলতাজাইজেনি আপনাকে কোডের প্রতিটি লাইন পর্যন্ত দেখিয়ে দেয় সমস্যাটি ঠিক কোথায়।
- সীমাহীন ইন্টিগ্রেশনআপনার পছন্দের টুল, যেমন ইন্টেলিজ আইডিয়া, ভিজ্যুয়াল স্টুডিও কোড, ইত্যাদির সাথে অনায়াসে কাজ করে। CI/CD pipelines.
- উন্নত সনাক্তকরণঅনিরাপদ ইনপুট হ্যান্ডলিং এবং অসুরক্ষিত DOM ম্যানিপুলেশনের মতো জটিল সমস্যা শনাক্ত করে।
সব মিলিয়ে, জাইজেনির SAST উৎস থেকেই দুর্বলতা শনাক্ত করার মাধ্যমে XSS আক্রমণের ঝুঁকি কমায়, যা আপনার কোডকে শুরু থেকেই আরও নিরাপদ করে তোলে।
রানটাইম মনিটরিংয়ের মাধ্যমে প্রতিরক্ষা ব্যবস্থা শক্তিশালীকরণ
ক্রমবর্ধমান হুমকি প্রতিরোধের জন্য রানটাইম মনিটরিং অপরিহার্য। জাইজেনির টুলগুলো ক্ষতিকারক কার্যকলাপ শনাক্ত ও বন্ধ করার মাধ্যমে রিয়েল-টাইম সুরক্ষা প্রদান করে।
- অ্যানোমালি ডিটেকশনঅননুমোদিত স্ক্রিপ্ট নির্বাহের মতো অস্বাভাবিক আচরণের ওপর ক্রমাগত নজর রাখে।
- CI/CD ইন্টিগ্রেশনবিল্ড এবং ডিপ্লয়মেন্টগুলো সুরক্ষিত কিনা তা নিশ্চিত করতে স্বয়ংক্রিয়ভাবে স্ক্যান করে।
- কাস্টমাইজযোগ্য নিয়মনিরাপত্তা দলগুলোকে প্রাতিষ্ঠানিক প্রয়োজন অনুসারে নির্দিষ্ট সতর্কতা সেট করার সুযোগ দেয়।
আরও বিশদভাবে বলতে গেলে, অ্যানোমালি ডিটেকশন ক্ষতিকর স্ক্রিপ্টগুলোকে DOM-ভিত্তিক XSS দুর্বলতার সুযোগ নিতে তাৎক্ষণিকভাবে থামিয়ে দেবে।
ব্রাউজারের বাইরে ক্রস-সাইট স্ক্রিপ্টিং
ক্রস সাইট স্ক্রিপ্টিং আক্রমণ শুধু প্রচলিত ওয়েবসাইটের মধ্যেই সীমাবদ্ধ নয়। এপিআই, মোবাইল অ্যাপ এবং আইওটি ডিভাইসগুলোও এর ঝুঁকিতে রয়েছে।
- API গুলিআক্রমণকারীরা দুর্বলভাবে যাচাই করা এপিআই এন্ডপয়েন্টগুলিতে ক্ষতিকারক কোড প্রবেশ করিয়ে সংবেদনশীল তথ্য ফাঁস করতে পারে।
- উদাহরণহ্যাকাররা একটি এপিআই এন্ডপয়েন্টের অপব্যবহার করে গ্রাহকের অ্যাকাউন্টের বিবরণ হাতিয়ে নেওয়ায় একটি আর্থিক অ্যাপ্লিকেশন হ্যাক হয়েছে।
- মোবাইল অ্যাপসঅনিরাপদ ফ্রেমওয়ার্ক এবং ইন-অ্যাপ ব্রাউজার মোবাইল অ্যাপগুলোকে XSS আক্রমণের ঝুঁকিতে ফেলে।
- আইওটি ডিভাইসগুলিআক্রমণকারীরা স্মার্ট হোম ডিভাইসের ওয়েব ইন্টারফেস হ্যাক করে নেটওয়ার্কের নিয়ন্ত্রণ নিতে পারে।
এক্ষেত্রে, এই সিস্টেমগুলোকে সুরক্ষিত করার জন্য ইনপুট যাচাইকরণ এবং রানটাইম পর্যবেক্ষণ অত্যন্ত গুরুত্বপূর্ণ।
ক্রস সাইট স্ক্রিপ্টিং আক্রমণ থেকে আপনার অ্যাপ্লিকেশনগুলিকে সুরক্ষিত করা
ক্রস-সাইট স্ক্রিপ্টিং একটি বড় হুমকি হিসেবে রয়ে গেছে, কিন্তু জাইজেনির সমাধানগুলো প্রতিষ্ঠানগুলোকে এগিয়ে থাকতে সাহায্য করে। ক্রস-সাইট স্ক্রিপ্টিং কী তা বোঝা এবং এর মতো উন্নত টুল ব্যবহার করা... SAST এবং রানটাইম মনিটরিং ডেভেলপারদের রিয়েল-টাইমে দুর্বলতা দূর করতে ও অ্যাপ্লিকেশন সুরক্ষিত করতে সক্ষম করে।
XSS প্রোডাকশনে পৌঁছানোর আগেই তা ধরতে প্রস্তুত? একটি ডেমো বুক করুন এবং দেখুন জাইজেনির SAST এবং রানটাইম মনিটরিং একসাথে কাজ করে।

FAQ
XSS-এর তিনটি প্রকার কী কী?
স্টোর্ড (পার্সিস্টেন্ট) XSS সার্ভারে একটি ক্ষতিকারক স্ক্রিপ্ট সংরক্ষণ করে, ফলে এটি প্রত্যেক ভিজিটরের জন্য রান করে। রিফ্লেক্টেড XSS স্ক্রিপ্টটিকে একটি URL বা ফর্ম ইনপুটে এমবেড করে, যা ভিকটিম একটি বিশেষভাবে তৈরি করা লিঙ্কে ক্লিক করলে একবার এক্সিকিউট হয়। DOM-বেসড XSS সরাসরি ব্রাউজারের ডকুমেন্ট অবজেক্ট মডেলকে ম্যানিপুলেট করে, যা সার্ভার-সাইড সুরক্ষা ব্যবস্থাকে সম্পূর্ণরূপে বাইপাস করে।
XSS কি এখনও একটি সাধারণ দুর্বলতা?
হ্যাঁ। XSS ইবে, ব্রিটিশ এয়ারওয়েজ এবং গিটহাব সহ প্রধান প্ল্যাটফর্মগুলিতে নিরাপত্তা লঙ্ঘনের কারণ হয়েছে, যার মধ্যে স্টোরড, রিফ্লেক্টেড এবং DOM-ভিত্তিক বিভিন্ন সংস্করণ অন্তর্ভুক্ত। এটি প্রমাণ করে যে এটি বিভিন্ন ধরণের অ্যাপ্লিকেশনের জন্য এখনও একটি সক্রিয় ঝুঁকি, কোনো সমাধান হওয়া সমস্যা নয়।
XSS কি ওয়েবসাইট ছাড়াও অন্য কিছুকে প্রভাবিত করতে পারে?
হ্যাঁ। ইনপুট সঠিকভাবে যাচাই করা না হলে এপিআই, মোবাইল অ্যাপ এবং আইওটি ডিভাইস সবই এক্সএসএস-স্টাইলের ইনজেকশনের ঝুঁকিতে থাকে। একটি অসুরক্ষিত এপিআই এন্ডপয়েন্ট বা ইন-অ্যাপ ব্রাউজারকেও একটি প্রচলিত ওয়েব পেজের মতোই কাজে লাগানো যেতে পারে।
XSS প্রোডাকশনে পৌঁছানোর আগেই কীভাবে শনাক্ত করা যায়?
স্থির অ্যাপ্লিকেশন নিরাপত্তা পরীক্ষা (SASTকোড লেখার সাথে সাথেই তা স্ক্যান করে এবং ডেপ্লয়মেন্টের আগে অনিরাপদ ইনপুট হ্যান্ডলিং বা DOM ম্যানিপুলেশন চিহ্নিত করে। এরপর রানটাইম মনিটরিং এবং অ্যানোমালি ডিটেকশন বাকি কাজগুলো সম্পন্ন করে। SAST দেখা যাচ্ছে না, প্রোডাকশনে সরাসরি অস্বাভাবিক স্ক্রিপ্ট এক্সিকিউশন হচ্ছে।
