
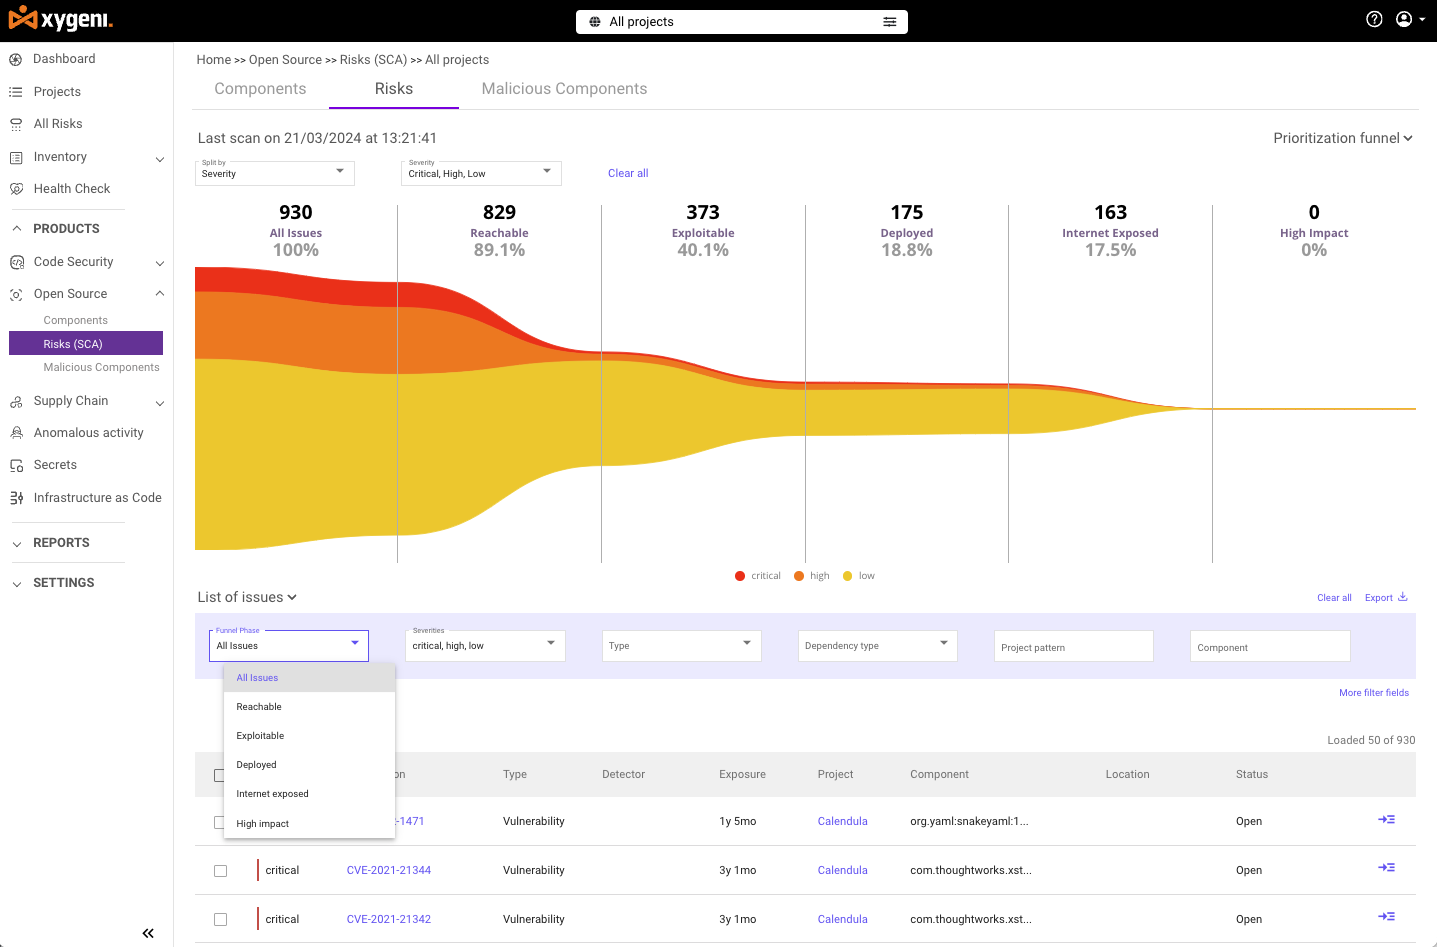






আপনার ওপেন-সোর্স সফটওয়্যার সুরক্ষিত করার জন্য শুধু একটি সাধারণ ভালনারেবিলিটি স্ক্যানই যথেষ্ট নয়। আপনাকে ভালনারেবিলিটিগুলো খুঁজে বের করতে হবে, দ্রুত সেগুলো সমাধান করতে হবে এবং আপনার ডেভেলপমেন্টকে সুরক্ষিত রাখতে হবে। pipeline চলমান। এখানেই জাইজেনির ওপেন-সোর্স ভালনারেবিলিটি রিমিডিয়েটরটি তার শ্রেষ্ঠত্ব দেখায়। এটি শুধু একটি ওপেন-সোর্স ভালনারেবিলিটি স্ক্যানার নয়—এটি একটি সম্পূর্ণ সমাধান যা আপনাকে রিয়েল টাইমে অগ্রাধিকার দিতে, সমাধান করতে এবং নিয়ম মেনে চলতে সাহায্য করে।
আপনি একটি ছোট ডেভ টিম পরিচালনা করছেন বা জটিল বিষয় সামলাচ্ছেন enterprise সফটওয়্যার, Xygeni আপনার সাথে নির্বিঘ্নে সমন্বিত হয় CI/CD pipeline কোড লেখার মুহূর্ত থেকেই আপনার ওপেন-সোর্স উপাদানগুলোকে সুরক্ষিত রাখতে। কোনো বিলম্ব নয়। কোনো অতিরিক্ত ম্যানুয়াল কাজ নয়। প্রতিবার শুধু সুরক্ষিত, নিয়মসম্মত কোড।
আপনার DevOps-এ Xygeni কেন অপরিহার্য Pipeline
নিরাপত্তা ঝুঁকি দিন দিন বাড়ছে, কিন্তু আপনার উন্নয়নের গতি কমতে পারে না। জাইজেনি ওপেন সোর্স ভালনারেবিলিটি রেমিডিয়েটর আপনার সাথে অনায়াসে মানিয়ে যায় ডেভঅপস ওয়ার্কফ্লোআপনার কোড সুরক্ষিত আছে তা নিশ্চিত করা commit মোতায়েনের জন্য.
- সমস্যাগুলি তাড়াতাড়ি ধরুনজাইজেনি একটি চালায় কোড তৈরির আগে দুর্বলতা স্ক্যান করুন commitটেড, আপনার রিপোজিটরিতে ঝুঁকি প্রবেশ করার আগেই সেগুলোকে ব্লক করে দেয়।
- বিরামবিহীন সংহতকরণ: আপনি ব্যবহার করেন কিনা জেনকিন্স, গিটহাব অ্যাকশন, বা GitLabজাইজেনি আপনার জন্য একদম উপযুক্ত। CI/CD pipelineএটি আপনার সব স্ক্যান করে অতিরিক্ত কোনো পদক্ষেপ ছাড়াই ওপেন-সোর্স উপাদানসমূহ।
- সত্যিকারের সুরক্ষাপরবর্তীতে যদি কোনো দুর্বলতা দেখা দেয়, তাহলে জাইজেনি তাদের চিহ্নিত করুন এবং তৈরি করুন pull requests সেগুলোকে রিয়েল-টাইমে সমাধান করতে—যাতে আপনার গতি না কমিয়েই আপনি সুরক্ষিত থাকেন।
Xygeni-এর সাথে, আপনি আপনার ডেভেলপমেন্ট প্রক্রিয়ার প্রতিটি ধাপে অন্তর্নির্মিত নিরবচ্ছিন্ন নিরাপত্তা পান।
যা সত্যিই গুরুত্বপূর্ণ তার উপর মনোযোগ দিন
সব দুর্বলতাই তাৎক্ষণিক ঝুঁকি তৈরি করে না। একারণেই জাইজেনির ওপেন সোর্স ভালনারেবিলিটি স্ক্যানার শুধু দুর্বলতা স্ক্যান করার মধ্যেই সীমাবদ্ধ থাকে না, বরং এটি আপনাকে সবচেয়ে গুরুত্বপূর্ণ বিষয়টির উপর মনোযোগ দিতে সাহায্য করে।
- সম্পূর্ণ নির্ভরতা আবিষ্কারজাইজেনি স্বয়ংক্রিয়ভাবে আপনার প্রোজেক্টের প্রতিটি ডিপেন্ডেন্সি—সরাসরি এবং পরোক্ষ উভয়ই—খুঁজে বের করে। এর ফলে আপনি আপনার সফটওয়্যারের কাঠামো সম্পর্কে সম্পূর্ণ ধারণা পান।
- একাধিক ডেটাবেস স্ক্যানিংকোনো কিছু যাতে বাদ না যায়, তা নিশ্চিত করার জন্য জাইজেনি প্রতিটি ওপেন-সোর্স কম্পোনেন্টকে এনভিডি, ওএসভি এবং অন্যান্য পাবলিক ও প্রোপাইটারি সোর্সের মতো একাধিক ভালনারেবিলিটি ডেটাবেসের সাথে মিলিয়ে পরীক্ষা করে।
- লাইসেন্স এবং অপ্রচলিত ব্যবস্থাপনালাইসেন্সিং-এর শর্তাবলী মেনে চলতে এবং আপনার সফটওয়্যার সুরক্ষিত রাখতে পুরোনো কম্পোনেন্টগুলো আপডেট করুন। Xygeni স্বয়ংক্রিয়ভাবে এই ঝুঁকিগুলো চিহ্নিত করে, ফলে কোনো সমস্যাই আপনার চোখ এড়ায় না।
জাইজেনির সাহায্যে, আপনি আপনার নিয়ন্ত্রণ বজায় রাখতে পারেন। ওপেন সোর্স নির্ভরতাআপনার কোডে ঠিক কী আছে এবং এটি কতটা সুরক্ষিত, তা সঠিকভাবে জানা।
নির্ভরতা বিভ্রান্তি এবং টাইপোস্কোয়াটিং থেকে সুরক্ষিত থাকুন
নির্ভরশীলতার বিভ্রান্তি এবং টাইপোস্ক্যাটিং ওপেন-সোর্স ব্যবহারকারীদের জন্য ঝুঁকিগুলো গুরুতর এবং দ্রুত বর্ধনশীল। ক্ষতিকারক এনপিএম (npm) প্যাকেজের সংখ্যা ২০১৮ সালের মাত্র ৩৮টি রিপোর্ট থেকে বেড়ে ২০২৪ সালে ২,১৬৮-এর বেশি হয়েছে এবং ২০২৫ সাল নাগাদ আক্রমণকারীরা এক বছরে ৪৫৪,৬৪৮টি ক্ষতিকারক এনপিএম প্যাকেজ প্রকাশ করেছে, যার ফলে বর্তমানে সমস্ত ওপেন সোর্স ম্যালওয়্যারের ৯৯%-এরও বেশি এনপিএম-এর লক্ষ্যবস্তুতে পরিণত হয়েছে। জাইজেনি (Xygeni)-র নিজস্ব ২০২৫ সালের হুমকি পর্যালোচনায় বছরজুড়ে ৩,১৮০টি ক্ষতিকারক প্যাকেজ নিশ্চিত করা হয়েছে, যেখানে আক্রমণগুলো সুযোগসন্ধানী না হয়ে বরং স্থায়ী, সম্প্রসারণযোগ্য এবং শিল্পায়িত হয়ে উঠছে।
কৌশলগুলোও ক্রমাগত বিকশিত হচ্ছে। চিরাচরিত টাইপোস্কোয়াটিং ছাড়াও, ২০২৫ সালে এনপিএম (npm) অ্যাকাউন্ট দখলের ঘটনায় তীব্র বৃদ্ধি দেখা যায়। এক্ষেত্রে, হ্যাক হওয়া বৈধ অ্যাকাউন্টের সাথে যুক্ত ১,২৪১টি নিশ্চিত ক্ষতিকারক প্যাকেজ শনাক্ত করা হয়, যা ২০২৪ সালের তুলনায় ১৫.৩ গুণ বেশি। এর মধ্যে এমন কিছু বহুল আলোচিত ঘটনাও অন্তর্ভুক্ত ছিল, যা প্রতি সপ্তাহে বিলিয়ন বিলিয়ন বার ডাউনলোড হওয়া মৌলিক প্যাকেজগুলোকে প্রভাবিত করেছিল। আক্রমণকারীরা প্রায়শই বৈধ প্যাকেজগুলোর নামকরণের রীতিকে নিবিড়ভাবে অনুকরণ করে: গবেষণায় দেখা গেছে, ৭১.২% ক্ষতিকারক প্যাকেজের নাম ১০ অক্ষরের বেশি দীর্ঘ হয় এবং ৬৭.৩% প্যাকেজের নামের সাথে মিশে যাওয়ার জন্য ড্যাশ ব্যবহার করে।
আমরা এই পরিবর্তনটি সরাসরি পর্যবেক্ষণ করেছি। ফোর্জ-জেএসএক্সওয়াই এটি একটি এনপিএম তথ্যচোর যা শনাক্তকরণ এড়াতে দুই মাসে অন্তত চারবার নিজের ব্র্যান্ড পরিবর্তন করেছে, অথচ ঘোস্টট্র্যাকার সরিয়ে ফেলার মাত্র ৭৪ মিনিট পরেই একই ট্রোজানটি নতুন নামে পুনরায় প্রকাশ করা হয়েছিল এবং উভয়বারই একই C2 পরিকাঠামো বজায় রাখা হয়েছিল। ডিভাইসডোর একই প্যাটার্নকে ভিন্ন দৃষ্টিকোণ থেকে দেখায়: একটি পাবলিক এনপিএম প্যাকেজ যা নীরবে একটি মাইক্রোসফট ৩৬৫ ফিশিং ফ্রেমওয়ার্ক সরবরাহ করছে।
কিন্তু Xygeni-এর সাথে আপনি সুরক্ষিত। আমাদের প্ল্যাটফর্ম সক্রিয়ভাবে ডিপেন্ডেন্সি কনফিউশন, টাইপোস্কোয়াটিং এবং অ্যাকাউন্ট-টেকওভার প্যাটার্ন স্ক্যান করে, এবং যেকোনো সন্দেহজনক প্যাকেজ আপনার সিস্টেমে প্রবেশ করার আগেই ব্লক করে দেয়। ফলে, আক্রমণকারীরা সিস্টেমে প্রবেশ করার জন্য যে কৌশলই ব্যবহার করুক না কেন, আপনি সুরক্ষিত থাকেন।
স্বয়ংক্রিয় প্রতিকার: সমস্যা বড় আকার ধারণ করার আগেই তার সমাধান করুন
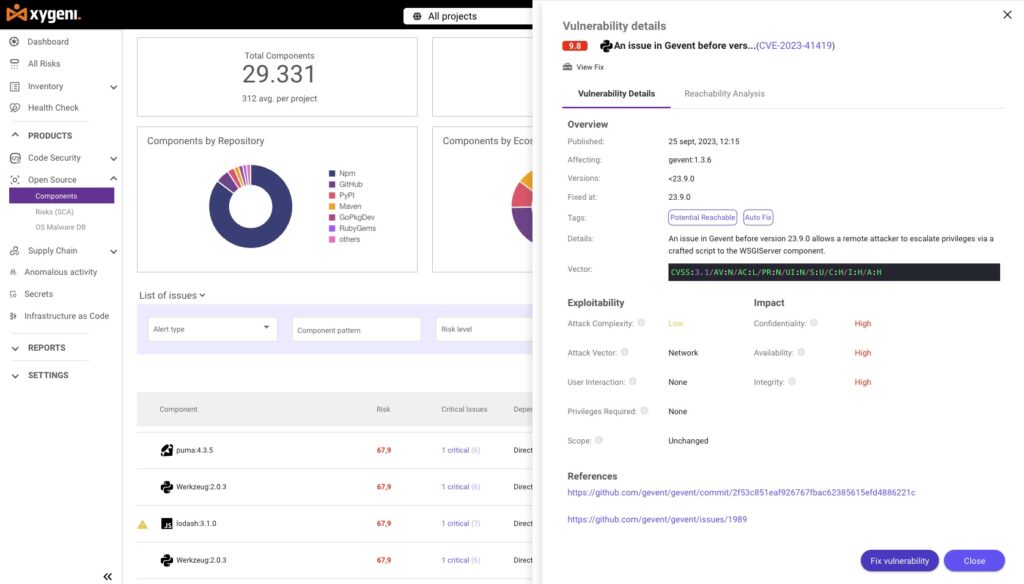
দুর্বলতা খুঁজে বের করাই যথেষ্ট নয়। দ্রুত সেগুলো সমাধান করা প্রয়োজন। Xygeni-এর ওপেন সোর্স দুর্বলতা প্রতিকারকারীর সাহায্যে, আপনাকে ম্যানুয়াল সমাধানের জন্য অপেক্ষা করতে হবে না। আমাদের প্ল্যাটফর্ম তৈরি করে pull requests যা স্বয়ংক্রিয়ভাবে আপনার ঝুঁকিপূর্ণ নির্ভরতাগুলো আপডেট করে।
- স্বয়ংক্রিয়ভাবে তৈরি Pull RequestsXygeni সমাধানযোগ্য কোনো দুর্বলতা খুঁজে পেলেই, গ্রাহককে একটি চালু করতে দিন। pull request কম্পোনেন্টটিকে একটি সুরক্ষিত সংস্করণে ম্যানুয়ালি বা স্বয়ংক্রিয়ভাবে আপডেট করতে পারেন। আপনার ডেভেলপমেন্ট টিম ডেভেলপমেন্টের গতি না কমিয়েই সমাধানটি পর্যালোচনা ও মার্জ করতে পারবে।
- দ্রুত এগিয়ে চলুন: সঙ্গে স্বয়ংক্রিয় প্রতিকারের মাধ্যমে, আপনি ম্যানুয়াল কাজ ছাড়াই সুরক্ষা পেতে পারেন। Xygeni আপনার কোডকে সুরক্ষিত রাখে এবং আপনার টিমকে কর্মক্ষম রাখে।
নিরাপত্তা ঝুঁকি থেকে এগিয়ে থাকার পাশাপাশি আপনার দলের ঘণ্টার পর ঘণ্টা কায়িক পরিশ্রম বাঁচান।
আপনার পরিকাঠামোর জন্য বিশেষভাবে তৈরি
কোনো দুটি সংস্থা একরকম নয়, এবং তাদের পরিকাঠামোও একরকম নয়। আপনি যা-ই ব্যবহার করুন না কেন, জাইজেনি আপনার কাজের পদ্ধতির সাথে নিজেকে মানিয়ে নেয়। on-premise সার্ভার, ক্লাউড পরিকাঠামো, অথবা একটি হাইব্রিড সেটআপ।
- ব্যক্তিগত অবকাঠামো সহায়তাজাইজেনি যেকোনো পরিবেশে খাপ খাইয়ে নিতে পারে, তা সে যাই হোক না কেন। ব্যক্তিগত বা সরকারি অবকাঠামো. প্ল্যাটফর্মটি আপনার স্বতন্ত্র নিরাপত্তা চাহিদার উপর ভিত্তি করে কাস্টম কনফিগারেশনের জন্য সম্পূর্ণ সমর্থন প্রদান করে।
- বিশেষভাবে তৈরি নিরাপত্তাপ্রতিটি কোম্পানির কর্মপ্রক্রিয়া ভিন্ন। জাইজেনির নমনীয়তা আপনার কার্যপ্রণালীতে কোনো পরিবর্তন আনতে বাধ্য না করেই, আপনার নিরাপত্তাকে আপনার কাজের পদ্ধতির সাথে সামঞ্জস্যপূর্ণ রাখে।
আপনার সফটওয়্যার যেখানেই চলুক না কেন, জাইজেনি তার সম্পূর্ণ সুরক্ষা নিশ্চিত করে।
নাগালের মধ্যে থাকা এবং কাজে লাগানো যায় এমন হুমকির উপর মনোযোগ দিন
সব দুর্বলতাই জরুরি নয়। জাইজেনি ওপেন-সোর্স দুর্বলতা স্ক্যানার সত্যিকারের বিপজ্জনক বিষয়গুলোকে অগ্রাধিকার দিতে সাহায্য করে পৌঁছানোর যোগ্যতা বিশ্লেষণ এবং শোষণযোগ্যতা স্কোরিং.
- নাগালের বিশ্লেষণজাইজেনি শনাক্ত করে যে আপনার কোডবেসে কোনো দুর্বলতা আসলেই অ্যাক্সেসযোগ্য কিনা। এটি আপনার দলকে শুধুমাত্র সেইসব ঝুঁকির উপর মনোযোগ দিতে সাহায্য করে, যা আপনার অ্যাপ্লিকেশনগুলোর জন্য প্রকৃত হুমকি সৃষ্টি করে।
- শোষণযোগ্যতা স্কোরিংবাস্তব তথ্যের সাহায্যে, জাইজেনি পূর্বাভাস দেয় যে কোনো দুর্বলতার অপব্যবহারের সম্ভাবনা কতটা। এর ফলে আপনি সবচেয়ে জরুরি সমস্যাগুলোকে অগ্রাধিকার দিয়ে প্রথমে সেগুলোর সমাধান করতে পারেন।
প্রকৃত ঝুঁকির উপর মনোযোগ কেন্দ্রীভূত করে, জাইজেনি কোলাহল কমায় এবং আপনার দলকে কর্মদক্ষ থাকতে সাহায্য করে।
Xygeni O-এর সাথে নিয়মকানুন মেনে চলার ক্ষেত্রে এগিয়ে থাকুনপেন-সোর্স দুর্বলতা স্ক্যানার
নিয়মকানুন মেনে চলা যেমন GDPR, HIPAA প্রাইভেসি, পিসিআই-ডিএসএস, এবং Dora কঠিন হওয়ার দরকার নেই। জাইজেনির ওপেন সোর্স দুর্বলতা স্ক্যানার আপনার সফটওয়্যারকে সুরক্ষিত রাখে এমন প্রক্রিয়াগুলোকে স্বয়ংক্রিয় করার মাধ্যমে নিয়মকানুন মেনে চলা সহজ করে তোলে।
- লাইসেন্স যাচাইজাইজেনি যেকোনো ওপেন-সোর্সকে চিহ্নিত করে লাইসেন্স আপনার যন্ত্রাংশের ত্রুটিগুলো শনাক্ত করে, যা আপনাকে আইনি ঝুঁকি এড়াতে সাহায্য করে।
- SBOM প্রজন্মজাইজেনি স্বয়ংক্রিয়ভাবে তৈরি করে সফটওয়্যার বিল অফ মেটেরিয়ালস (SBOMs)যা আপনাকে আপনার সফ্টওয়্যারের প্রতিটি উপাদানের উপর সম্পূর্ণ নিয়ন্ত্রণ দেয়।
- অডিট-রেডি রিপোর্টআপনার অডিট বা অভ্যন্তরীণ যাচাইয়ের জন্য রিপোর্টের প্রয়োজন হোক না কেন, জাইজেনি বিশদ দুর্বলতা এবং প্রতিকার রিপোর্ট প্রদান করে, যা আপনাকে কমপ্লায়েন্স প্রমাণ করার জন্য সর্বদা প্রস্তুত রাখে।
নিয়ম মেনে চলুন, সুরক্ষিত থাকুন এবং অনুমতি দিন জাইজেনি কঠিন কাজগুলো সামলে নিন।
কেন জাইজেনি ও বেছে নেবেনপেন-সোর্স দুর্বলতা প্রতিকারকারী?
জাইজেনি শুধু অন্য নয় দুর্বলতা স্ক্যানার। এটা একটা সম্পূর্ণ সমাধান আপনার সম্পূর্ণ সিস্টেম জুড়ে থাকা দুর্বলতাগুলো খুঁজে বের করতে, সেগুলোর অগ্রাধিকার নির্ধারণ করতে এবং সমাধান করতে আপনাকে সাহায্য করার জন্য ডিজাইন করা হয়েছে। ওপেন-সোর্স সাপ্লাই চেইনআপনার সাথে সরাসরি একীভূত করার মাধ্যমে CI/CD pipelineরিয়েল-টাইম স্বয়ংক্রিয় প্রতিকার প্রদান করে এবং সম্মতি নিশ্চিত করে, জাইজেনি আপনাকে নিরাপত্তা হুমকি থেকে এগিয়ে থাকতে সাহায্য করে গতি না কমিয়ে.
আপনার ওপেন-সোর্স ভালনারেবিলিটি ম্যানেজমেন্টকে পরবর্তী স্তরে নিয়ে যেতে প্রস্তুত? আজই Xygeni-এর সাথে শুরু করুন এবং আপনার কোডকে সুরক্ষিত রাখুন commitস্থাপনার দিকে।
আরও তথ্য প্রয়োজন? আমাদের দেখুন ২০২৬ সালের সেরা স্ক্যানিং টুলের তালিকা!

বিবরণ
বর্তমানে ক্ষতিকারক ওপেন-সোর্স প্যাকেজ কতটা প্রচলিত?
আক্রমণকারীরা ৪৫৪,৬৪৮টি ক্ষতিকারক বার্তা প্রকাশ করেছে। এনপিএম প্যাকেজ শুধুমাত্র ২০২৫ সালের মধ্যেই, শনাক্ত হওয়া সমস্ত ওপেন-সোর্স ম্যালওয়্যারের ৯৯%-এরও বেশি এখন npm-এর কারণে হয়ে থাকে। এটি কোনো বিচ্ছিন্ন ঝুঁকি নয়; বরং বর্তমানে ওপেন-সোর্স ইকোসিস্টেমে এটিই আক্রমণের প্রধান মাধ্যম।
npm-এর মতো রেজিস্ট্রিগুলো কি নিজেরাই টাইপোস্কোয়াটিং সম্পূর্ণরূপে প্রতিরোধ করতে পারে?
না। যদিও npm এবং PyPI রেজিস্ট্রেশনের সময় কিছু সুস্পষ্ট সাদৃশ্যপূর্ণ নাম ব্লক করে, ২০২৫ সালের একটি সনাক্তকরণ সমীক্ষা (ConfuGuard) ৬৩০টি প্রকৃত প্যাকেজ-বিভ্রান্তিমূলক আক্রমণ নিশ্চিত করেছে যা প্রোডাকশন রেজিস্ট্রিগুলোতে প্রবেশ করেছিল। এমনকি শক্তিশালী সনাক্তকরণ সরঞ্জামগুলোতেও একটি উল্লেখযোগ্য ফলস-পজিটিভ হার থাকে, কারণ একটি ক্ষতিকারক সাদৃশ্যপূর্ণ প্যাকেজকে একটি বৈধ ও একই নামের প্যাকেজ থেকে আলাদা করা সত্যিই কঠিন। শুধুমাত্র রেজিস্ট্রি-স্তরের সুরক্ষা যথেষ্ট নয়।
টাইপোস্কোয়াটিংয়ের চেয়ে কি এখন অ্যাকাউন্ট দখলের ঝুঁকি বেশি?
২০২৫ সালেও টাইপোস্কোয়াটিং এবং ডিপেন্ডেন্সি কনফিউশন প্রধান আক্রমণের ধরণ হিসেবে থাকলেও, অ্যাকাউন্ট দখলের ঘটনা আগের বছরের তুলনায় ১৫.৩ গুণ বৃদ্ধি পেয়েছে এবং এগুলো বিশেষভাবে বিপজ্জনক। কারণ, এর মাধ্যমে এমন সব প্যাকেজ ক্ষতিগ্রস্ত হয় যেগুলো ডেভেলপাররা আগে থেকেই বিশ্বাস করেন এবং যেগুলো লক্ষ লক্ষ বার ডাউনলোড হয়েছে। ফলে, একটি একেবারে নতুন বা অপরিচিত প্যাকেজের নাম সাধারণত যে যাচাই-বাছাইয়ের সম্মুখীন হয়, তা এটি এড়িয়ে যেতে পারে।
এআই কি এই সমস্যাকে আরও বাড়িয়ে তোলে?
হ্যাঁ, দুইভাবে। আক্রমণকারীরা এখন কৃত্রিম বুদ্ধিমত্তা (AI) ব্যবহার করে বিপুল পরিমাণে টাইপোস্কোয়াটেড নাম এবং দুর্বোধ্য পেলোড তৈরি করে। এর পাশাপাশি, AI কোডিং অ্যাসিস্ট্যান্টগুলো নিজেরাই মাঝে মাঝে এমন প্যাকেজ নাম তৈরি করে ফেলে যার কোনো অস্তিত্ব নেই; এটি স্লপস্কোয়াটিং নামে পরিচিত একটি সম্পর্কিত কৌশল, যা আক্রমণকারীরা ম্যালওয়্যারের সাথে আগে থেকেই নিবন্ধন করে রাখতে পারে।
জাইজেনি কীভাবে এই হুমকিগুলো থেকে সুরক্ষা প্রদান করে?
জাইজেনি সরাসরি আপনার ডিভাইসে একাধিক ডেটাবেসের দুর্বলতা স্ক্যানিং, ডিপেন্ডেন্সি কনফিউশন ও টাইপোস্কোয়াটিং শনাক্তকরণ এবং রিচেবিলিটি-ভিত্তিক অগ্রাধিকার নির্ধারণকে একত্রিত করে। CI/CD pipeline, তারপর স্বয়ংক্রিয়ভাবে তৈরি করে pull requests নিশ্চিত সমস্যাগুলোর প্রতিকার করা, যাতে ক্ষতিকর বা ঝুঁকিপূর্ণ প্যাকেজগুলো প্রোডাকশনে পৌঁছানোর আগেই শনাক্ত ও সংশোধন করা যায়।
