






এটি সবচেয়ে প্রচলিত ধরনের সফটওয়্যার সাপ্লাই চেইন আক্রমণ সম্পর্কে একটি ধারাবাহিক প্রবন্ধের প্রথম পর্ব: যে আক্রমণগুলো সফটওয়্যার উপাদানের একটি পাবলিক রেজিস্ট্রিকে (অপ)ব্যবহার করে, যা উদ্দিষ্ট ওপেন সোর্স প্রকল্প অন্যান্য ব্যবহারকারীদের সাথে শেয়ার করা যেতে পারে এমন আর্টিফ্যাক্ট আপলোড করার জন্য। যখন দুষ্কৃতকারীরা ম্যালওয়্যার বিতরণের মাধ্যম হিসেবে রেজিস্ট্রি ব্যবহার করে সেখানে ক্ষতিকারক সফটওয়্যার প্রকাশ করে, তখন একটি সাপ্লাই চেইন অ্যাটাক ঘটে, কারণ ভুক্তভোগী সংস্থাগুলো সেই সংক্রামিত সফটওয়্যার কম্পোনেন্টটি ইনস্টল বা রান করে।
আলোচনা সহজ করার জন্য আমরা কথা বলব সফ্টওয়্যার প্যাকেজতৃতীয় পক্ষ দ্বারা উৎপাদিত প্যাকেজ আকারে থাকা উপাদানসমূহ। এর মধ্যে শুধু NPM বা Poetry-এর মতো প্যাকেজ ম্যানেজার দ্বারা ব্যবহৃত উপাদানই নয়, বরং আরও অনেক কিছু অন্তর্ভুক্ত। অপারেটিং সিস্টেমের উপাদানসমূহ লাইব্রেরি এবং এক্সিকিউটেবল বাইনারি সহ, কন্টেইনার ছবি, এবং ভার্চুয়াল মেশিন, অথবা টুল এক্সটেনশন ডেভেলপমেন্ট, বিল্ড এবং ডেপ্লয়মেন্ট টুলের জন্য। আমরা সর্বত্রই ক্ষতিকারক প্যাকেজ দেখেছি। সাইবার অপরাধীরা এতে কিছু মনে করে না: আধুনিক সফটওয়্যার পরিকাঠামো দ্বারা প্রদত্ত বিকল্পগুলিতে তারা আনন্দিত এবং তাদের উদ্দেশ্যের জন্য সবচেয়ে উপযুক্ত রেজিস্ট্রি ও টুল ব্যবহার করে। তাই অনুগ্রহ করে মনে রাখবেন যে সফটওয়্যার প্যাকেজ হলো কন্টেইনার ইমেজ, বাইনারি প্যাকেজ, ওপেন-সোর্স রিপোজিটরি এবং সব ধরনের এক্সটেনশন বা প্লাগইন (IDE, CI/CD সিস্টেম, বিল্ড টুল) সবই নিয়মিত আক্রমণের শিকার হচ্ছে।
সিরিজটিতে ৫টি পর্ব থাকবে:
- ওপেন সোর্স প্যাকেজগুলোর সমস্যাটা কী? এটাই এই পোস্টের মূল বিষয়। সব ধরনের অপরাধীরা কেন ক্ষতিকর প্যাকেজ প্রকাশ করছে? আমার কেন উদ্বিগ্ন হওয়া উচিত?
- ক্ষতিকর প্যাকেজের ব্যবচ্ছেদ: প্রবণতাগুলো কী কী? এই পর্বে, আমরা সেই হুমকিটির উপর আলোকপাত করব যা আমরা আমাদের MEW সিস্টেমের মাধ্যমে দিনের পর দিন পর্যবেক্ষণ করছি। টাইপোস্কোয়াটিং বা ডিপেন্ডেন্সি কনফিউশন ব্যবহার করে বিপুল সংখ্যক ক্ষতিকারক প্যাকেটের কারণে সৃষ্ট ব্যাপক কোলাহলের মাঝে, অল্প কিছু সংখ্যক আক্রমণ অনেক বেশি মারাত্মক এবং বৃহত্তর ঝুঁকি তৈরি করে। সাম্প্রতিক অতীতে OS-এর ক্ষেত্রে দুষ্কৃতকারীদের আচরণে কী পরিবর্তন এসেছে? এর সংখ্যাগুলো কী? ব্যবহৃত কৌশল, পদ্ধতি ও প্রক্রিয়াগুলো কী এবং কী কী ক্ষতিকারক কার্যকলাপ দেখা গেছে?
- ওপেন সোর্স ক্ষতিকারক প্যাকেজ থেকে সুরক্ষা: কী কাজ করে (এবং করে না)বেশিরভাগ নিরাপত্তা-সচেতন পেশাজীবীরই এই হুমকি মোকাবেলার উপায় সম্পর্কে ধারণা আছে। আমরা নিরাপত্তা ব্যবস্থাপকদের দ্বিধা ছাড়াই বলতে শুনেছি যে SCA টুলগুলো ইতিমধ্যেই আপনাকে বলে দেয় কখন কোনো প্যাকেজ ভার্সন ম্যালওয়্যার। অথবা তারা সুপরিচিত, উচ্চ-পর্যালোচিত সফটওয়্যার কম্পোনেন্টের উপর নির্ভর করে, যেখানে যেকোনো ম্যালওয়্যার দ্রুত শনাক্ত ও অপসারণ করা হবে। তারা স্বয়ংক্রিয়ভাবে দুর্বলতার সমাধান পাওয়ার জন্য ওপেন মাইনর/প্যাচ ভার্সন ব্যবহার করে, এবং “দ্রুত প্যাচ করুন, ঘন ঘন প্যাচ করুন” নীতি অনুসরণ করে ওপেন সোর্স নির্ভরতার ঝুঁকি কমানোর জন্য এটিই সঠিক ও প্রস্তাবিত উপায়। এই পর্বে, আমরা পর্যালোচনা করব কেন এই ধারণাগুলো ভুল, এবং কীভাবে এই ধরনের ভুল ধারণাগুলো এই আক্রমণ পদ্ধতির জনপ্রিয়তায় এবং সংস্থাগুলোর সম্মুখীন হওয়া বিপুল ঝুঁকিতে অবদান রাখছে। আমরা আলোচনা করে শেষ করব কোনটি কার্যকর, এবং এর জন্য কী পরিমাণ প্রচেষ্টা ও সম্পদের প্রয়োজন।
- ওপেন সোর্স ক্ষতিকারক প্যাকেজ: জাইজেনি পদ্ধতিএই পর্বে, আমরা জাইজেনি-তে আমাদের ম্যালওয়্যার আর্লি ওয়ার্নিং (MEW) সিস্টেমের জন্য যে কৌশল অনুসরণ করি, তা তুলে ধরব। একটি নতুন প্যাকেজ সংস্করণ প্রকাশিত হলে এই বহু-পর্যায়ের সিস্টেমটি রিয়েল-টাইমে কীভাবে কাজ করে, বিভিন্ন উৎস থেকে কীভাবে প্রমাণ সংগ্রহ করা হয়, কীভাবে ট্রায়েজ করা হয়, আমরা কোন শ্রেণিবিন্যাস মানদণ্ড অনুসরণ করছি, এবং একটি সম্ভাব্য ক্ষতিকারক প্যাকেজের প্রকৃতি নিশ্চিত করার জন্য কেন এখনও কিছু ম্যানুয়াল বিশ্লেষণের প্রয়োজন হয়? আমাদের অভ্যন্তরীণ এবং রেজিস্ট্রি টিমের মতামত কীভাবে সিস্টেমটিকে অতীতের সংগৃহীত প্রমাণ থেকে শিখতে এবং ফলস পজিটিভের সংখ্যা সর্বনিম্ন পর্যায়ে নামিয়ে আনতে সাহায্য করে, তা আমরা আলোচনা করব। এবং আমরা ব্যাখ্যা করব কীভাবে আমরা ওপেন-সোর্স ইকোসিস্টেমের এনপিএম, গিটহাব, পাইপিআই এবং অন্যান্য গুরুত্বপূর্ণ পরিকাঠামোকে ডওয়েল টাইম কমাতে সাহায্য করছি।.
- ওপেন সোর্সের অপব্যবহার: দুষ্কৃতকারীদের কাছ থেকে কী আশা করা যায়এই সিরিজটি শেষ হচ্ছে প্রতিপক্ষের নতুনতম পদক্ষেপগুলোর উপর আলোকপাত করে, যা তারা আক্রমণগুলোকে আরও গোপনীয়, শনাক্ত করা কঠিন, নির্দিষ্ট শিল্পের বিরুদ্ধে আরও সুনির্দিষ্ট এবং এই ধরনের আক্রমণ থেকে আরও বেশি সুবিধা আদায়ের জন্য গ্রহণ করছে। র্যানসমওয়্যার আক্রমণ কি এই মাধ্যম ব্যবহার করে চালানো হবে? দুষ্কৃতকারীরা আরও অত্যাধুনিক ক্ষতিকারক প্যাকেজ সরবরাহ করতে কীভাবে এআই টুল ব্যবহার করছে? শীর্ষ জনপ্রিয় প্রকল্পগুলো কি বিপদের মুখে? এর উদ্দেশ্য হলো পাঠকদের এই অস্ত্র প্রতিযোগিতা সম্পর্কে একটি ধারণা দেওয়া এবং স্বল্পমেয়াদে (২০২৪-এর দ্বিতীয়ার্ধ) ও মধ্যমেয়াদে (২০২৫) কী আশা করা যায় তা জানানো। আমরা জানব সাম্প্রতিক আক্রমণের মতো ঘটনাগুলো কীভাবে ঘটে। XZ-Utils ব্যাকডোরঅথবা ভূমি থেকে জীবিকা নির্বাহের আক্রমণ ইলেক্ট্রন-নির্মাতা ২০২৪ সালের মার্চ মাসের চিত্রগুলো দেখাচ্ছে যে, প্রতিপক্ষরা কীভাবে বিবর্তিত হচ্ছে সে বিষয়ে আমাদের সতর্ক থাকা উচিত।
চলুন প্রথম পর্ব দিয়ে শুরু করা যাক: ক্ষতিকারক ওপেন-সোর্স প্যাকেজগুলো নিয়ে কী হচ্ছে?
ওপেন সোর্স প্যাকেজগুলোর সমস্যাটা কী?
সাম্প্রতিক বছরগুলোতে, সব ধরনের দুষ্কৃতকারীরা ক্ষতিকর কার্যকলাপ চালানোর জন্য ওপেন-সোর্স সফটওয়্যার রেজিস্ট্রি ব্যবহার করেছে। এই কার্যকলাপগুলো ওপেন সোর্সের মতোই পুরোনো, কিন্তু গত তিন বছরে এর প্রকোপ ব্যাপকভাবে বেড়ে গেছে।
পাবলিক রেজিস্ট্রিগুলিতে ক্ষতিকারক উপাদান প্রকাশ করা (নির্ভরতা-ভিত্তিক আক্রমণএটি এক ধরনের অপ্রতিসম গেরিলা যুদ্ধ যা হুমকি সৃষ্টিকারীরা ম্যালওয়্যার ছড়ানোর জন্য ব্যবহার করে, এবং এর জন্য তারা অজানা ডেভেলপারদের তৈরি ওপেন-সোর্স উপাদানগুলোর ওপর সংস্থাগুলোর রাখা বিশ্বাসকে কাজে লাগায় (মনে রাখবেন... নির্ভরতা xkcd কমিকযেহেতু আপনি প্যাকেজগুলোকে বিশ্বাস করেন এবং সেগুলোর বিষয়বস্তু ও নির্ভরতাগুলো নিজে হাতে পর্যালোচনা করতে আপনার কোনো আপত্তি নেই, তাই এই আক্রমণগুলো অত্যন্ত কার্যকর। আর এই অসামঞ্জস্যের কারণ হলো, এগুলো অনেকাংশেই স্বয়ংক্রিয় করা যায় এবং দুষ্কৃতকারীদের ভুক্তভোগীর সাথে সরাসরি যোগাযোগ করার প্রয়োজন হয় না। তারা কেবল প্যাকেজটি পাবলিক রেজিস্ট্রি-তে আপলোড করে দেয় এবং বাকিটা ছেড়ে দেয়।
ক্ষতিকর প্যাকেজ ২০২২ সালে ৬ গুণ বৃদ্ধি পেয়েছেএবং ২০২৩ সালে তা আড়াই গুণ বৃদ্ধি পেয়েছিল। গত বছর বিপুল সংখ্যক ২,৪৫,০০০ ক্ষতিকর প্যাকেজ দেখা গেছে, যা আগের বছরগুলোর মোট সংখ্যার দ্বিগুণেরও বেশি। এটি একটি সূচকীয় বৃদ্ধি! ২০২১ সালে শত শত এবং ২০২২ সালে হাজার হাজার প্যাকেজ নিশ্চিত ম্যালওয়্যার হিসেবে অপসারণ করা হলেও, ২০২৩ সালে আমরা নেপথ্যে অনেক বেশি “গোলমাল” দেখেছি, এবং এই বছরও গতি ছিল প্রায় একই রকম। আর অদক্ষ সাইবার অপরাধীদের “সহজ পথ” অনুসরণের ফলে সৃষ্ট সেই গোলমালের আড়ালে, অল্প কিছু বহুল আলোচিত আক্রমণ সাধারণ গণমাধ্যমেও শিরোনাম হয়েছিল।
কেন এটি এত বড় একটি সমস্যা? একটি অতিরিক্ত বিশ্বাস পুরো চেইন জুড়েই। ওপেন-সোর্স সফটওয়্যার তার সোর্স কোডসহ বিতরণ করা হয় এবং একটি নির্দিষ্ট লাইসেন্সের অধীনে প্রকাশ করা হয়। হ্যাঁ, যে কেউ সোর্স কোড পরীক্ষা করতে পারে; কিন্তু, সাধারণভাবে কে তা করে? সফটওয়্যারটিতে কোনো ম্যালওয়্যার নেই তা পরীক্ষা করার পর, কে সোর্স থেকে সফটওয়্যারটি বিল্ড করে? প্যাকেজ করা কম্পোনেন্টটি (যা একটি নামেও পরিচিত) হস্তান্তর করার আগে কে... প্যাকেজপ্যাকেজ ম্যানেজার বা বিল্ড টুলে পাঠানোর পর, এটি কি নিশ্চিত করে যে প্যাকেজটি ম্যালওয়্যার দ্বারা আক্রান্ত নয় এবং এটি যে উৎস থেকে আসার কথা, তার সাথে সঙ্গতিপূর্ণ?
কেন এই পরিকাঠামো এত সহজ আক্রমণের সুযোগ করে দেয়?
প্যাকেজ রেজিস্ট্রি এগুলো উন্মুক্ত, এবং প্রায়শই প্রকাশকের পরিচয় যাচাই করার জন্য ন্যূনতম প্রচেষ্টার প্রয়োজন হয়। “যে কেউ এখানে তাদের সফটওয়্যার প্রকাশ করতে পারেন!” আক্রমণকারীদের জন্য বাধা খুবই কম রাখা হয়: তারা স্বল্পস্থায়ী, ফিশিং-এর মতো ক্যাম্পেইনে শত শত ক্ষতিকারক প্যাকেজ তৈরি করার জন্য ডিসপোজেবল ইমেল অ্যাড্রেস এবং ডিসপোজেবল গিটহাব অ্যাকাউন্ট ব্যবহার করে। শুধুমাত্র নির্দিষ্ট লক্ষ্যবস্তুর জন্যই আরও উন্নত কৌশলের প্রয়োজন হয়: আমরা দেখেছি এমনকি অনেক স্টারসহ একটি বিশ্বাসযোগ্য গিটহাব সোর্স রিপোজিটরি তৈরি করাও এর অন্তর্ভুক্ত। commitএকাধিক ভুয়া অবদানকারী এবং জনপ্রিয়তা ও রক্ষণাবেক্ষণের অন্যান্য মেট্রিক্স থেকে প্রাপ্ত তথ্য। নক্ষত্র পর্যবেক্ষক এবং ভুয়া অনুদান থেকে প্রাপ্ত খ্যাতি স্বয়ংক্রিয় করা কঠিন নয়। আমরা সব ধরনের উন্মুক্ত সফটওয়্যার পরিকাঠামোতে অপব্যবহার দেখেছি, শুধু ম্যালওয়্যারই নয়, যেমন চা প্রোটোকল ঘটনা.
প্যাকেজ ম্যানেজারগুলো ব্যবহারের সুবিধার জন্য ডিজাইন করা হয়েছিল, নিরাপত্তার জন্য নয়।তারা প্রি-ইনস্টল এবং পোস্ট-ইনস্টল স্ক্রিপ্ট চালাতে পারে (কখনও কখনও একটি লাইব্রেরির জন্য নেটিভ কোড কম্পাইল করা প্রয়োজন হয়)। এছাড়াও, প্যাকেজ ম্যানেজার একাধিক উৎস থেকে প্যাকেজ ইনস্টল করা হয়, এবং কখনও কখনও ডিফল্ট হিসেবে পাবলিক রেজিস্ট্রি ব্যবহার করা হয়। তারা পাবলিশ রিকোয়েস্টের মেটাডেটা এবং প্যাকেজের নিজস্ব মেটাডেটার মধ্যে কোনো অমিল আছে কিনা তা পরীক্ষা করেনি।
ডিপেন্ডেন্সিগুলো একটির মধ্যে আরেকটি বিন্যস্ত থাকে এবং একটি গ্রাফ তৈরি করে। নোড (জাভাস্ক্রিপ্ট)-এর মতো নির্দিষ্ট কিছু ইকোসিস্টেমে, ক্ষুদ্র ক্ষুদ্র ডিপেন্ডেন্সিগুলো জমা হয়ে শত শত বা হাজার হাজারে পৌঁছায়। আমার সফটওয়্যার প্রজেক্টগুলো দ্বারা ঘোষিত সরাসরি ডিপেন্ডেন্সিগুলোর ওপর কঠোর নিয়ন্ত্রণ রাখা এক জিনিস, কিন্তু ট্রানজিটিভ নির্ভরতা নিয়ন্ত্রণ করা আরও কঠিন। ওপেন সোর্স "আমার বন্ধুদের বন্ধুরাই আমার বন্ধু" এই নীতি অনুসরণ করেছে। এই অরাজক সুদূর প্রাচ্যে ভ্রাতৃত্বই স্বাভাবিক! হুমকি সৃষ্টিকারীরা এটা জানে এবং তাদের ক্ষতিকর কার্যকলাপকে প্রায়শই অজানা, দুর্বোধ্য ডিপেন্ডেন্সির গভীরে লুকিয়ে রাখে। এর ক্ষেত্রেও এমনটাই ঘটেছিল। ইভেন্ট-স্ট্রিম ঘটনাটি লক্ষ্য করে কোপে ওয়ালেট.
শুরু থেকেই ওপেন-সোর্স সফটওয়্যার এভাবেই কাজ করে আসছে। এতে খুব বেশি পরিবর্তন আসবে না। কিছু প্যাকেজ রেজিস্ট্রি বড়জোর টু-ফ্যাক্টর অথেন্টিকেশন দাবি করে, এবং তাও প্রায়শই শুধু সবচেয়ে জনপ্রিয় প্যাকেজগুলোর জন্য। কিছু রেজিস্ট্রি স্কোপ প্রদান করে, যা কোনো যাচাইকৃত সংস্থার মালিকানাধীন একটি নেমস্পেস, কিন্তু দুঃখজনকভাবে অন্যরা এটি সমর্থন করে না (PyPI) অথবা এটিকে ঐচ্ছিক করে রাখে (NPM)। এটা লক্ষণীয় যে এমনকি একটি সাধারণ স্ক্রিনিং স্কিম (গ্রুপ আইডির সাথে মিলে যাওয়া ডিএনএস অথবা গিটহাব রিপোজিটরি/অর্গানাইজেশনের নিয়ন্ত্রণের উপর ভিত্তি করে) এবং তৈরি করা পিজিপি স্বাক্ষর বাধ্যতামূলক চেকসাম ব্যতীত অন্য সকল আর্টিফ্যাক্টের জন্য এটি বেশিরভাগ “নয়েজ”, টাইপোস্কোয়াটিং-এর মতো ক্ষতিকারক প্যাকেজ অপসারণ করে এবং অনেক কিছু সীমিত করে। নির্ভরতা বিভ্রান্তিঅত্যাধুনিক আক্রমণ সম্ভব, কিন্তু তা অনেক বেশি কঠিন, এবং এদের মধ্যে মাত্র কয়েকজনেরই এমন কৌশল রয়েছে। com.github.codingandcoding:maven-compiler-plugin Maven Central-এর জন্য পরিচিত। এবং সব Maven রেজিস্ট্রি একই পদ্ধতি অনুসরণ করে না!
প্যাকেজ ম্যানেজারদের উপর নিরাপত্তা নিয়ন্ত্রণগুলো বোঝা হতে পারে, কিন্তু ডিপেন্ডেন্সি অ্যাটাককে বাধা দেয় না। মাল্টি-ফ্যাক্টর অথেনটিকেশনের সমস্যা হলো, অটোমেশনের জন্য অটোমেশন স্ক্রিপ্ট থেকে করা APIapi কলে ব্যবহৃত অ্যাকাউন্টগুলোর জন্য অ্যাক্সেস টোকেন বা APIapi কী-এর মতো ডিরাইভড ক্রেডেনশিয়াল তৈরি করা হয়, যেখানে দ্বিতীয় ফ্যাক্টর হিসেবে কোনো ইন্টারেক্টিভ ব্যবহারকারী থাকে না। পাসওয়ার্ড ফাঁসের হাত থেকে ব্যবহারকারীর অ্যাকাউন্ট রক্ষা করার জন্য MFA ভালো, কিন্তু তৈরি হওয়া অ্যাক্সেস টোকেন বা APIapi কী-গুলোকে সক্রিয় থাকাকালীন সুরক্ষিত রাখা প্রয়োজন, নতুবা এর মালিকের ছদ্মবেশ ধারণকারীরা এর ব্যবহার করবে। প্যাকেজ-ভিত্তিক সাপ্লাই চেইন ক্যাম্পেইনের একটি বড় অংশই একটি ফাঁস হওয়া কী/টোকেন দিয়ে শুরু হয়। শুধু মনে রাখবেন এই ধরনের ঘটনাগুলো... খতিয়ান, 3CXএবং আরও অনেক, যেখানে সাপ্লাই চেইন আক্রমণ শুরু করার জন্য প্রাথমিক অনুপ্রবেশের অংশ হিসেবে প্রথমে নন-ইন্টারেক্টিভ ক্রেডেনশিয়ালগুলো পাচার করা হয়েছিল।
এই হুমকির জবাবে যে ব্যবস্থা নেওয়া হয়েছিল তা যথেষ্ট জোরালো ছিল না। তৃতীয় পর্বে আমরা আলোচনা করব কী কাজ করেছে এবং কী শোচনীয়ভাবে ব্যর্থ হয়েছে। এই শিল্পের সম্মিলিতভাবে কাজ করা প্রয়োজন। standardবৈশ্বিক সরবরাহ শৃঙ্খলের ঝুঁকি প্রশমনের জন্য কৌশল, প্রক্রিয়া, শিক্ষা এবং সরঞ্জাম প্রয়োজন। এটি এমন কোনো সমস্যা নয় যা কোনো একক সংস্থা একা সমাধান করতে পারে।
এই অংশটি শেষ করার জন্য, মূল ভুল বোঝাবুঝিটি হলো: আমরা কথা বলছি বিদ্বেষপরায়ণ প্যাকেজ, নয় জেয় ডিজাইন বা কোডিং-এর ত্রুটি থেকে দুর্বলতা তৈরি হয়, যা কোনো খারাপ উদ্দেশ্য ছাড়াই দুর্ঘটনাবশত সৃষ্টি হতে পারে। এই দুর্বলতাগুলোর সুযোগ নেওয়া যেতে পারে, কিন্তু অনেকগুলোই নেওয়া হয় না। ক্ষতিকারক প্যাকেজগুলো সবসময় ইচ্ছাকৃত হয়, এবং যদি সেগুলো চালানো হয়, তবে সেগুলোর ১০০% সুযোগ নেওয়া সম্ভব। এর সাথে তুলনীয় কোনো ঝুঁকি নেই! সুতরাং দুর্বলতা শনাক্তকরণ ও প্রশমনের জন্য যে বিপুল প্রচেষ্টা চালানো হয়, অথচ ক্ষতিকারক উপাদানগুলোর জন্য সমতুল্য ব্যবস্থার অভাব—এটা এক বৈপরীত্য।.
আমরা নিরাপত্তাকে গুরুত্ব সহকারে দেখি।
আসুন প্রচলিতটা কল্পনা করি একমে কর্পোরেশনWileCoyote.com-এর অন্যতম প্রধান সরবরাহকারী Acme-র বেশিরভাগ সফটওয়্যারই আসে তৃতীয় পক্ষ থেকে, যার ৮০%-এরও বেশি ওপেন-সোর্স প্রজেক্ট থেকে নেওয়া। তারা অভ্যন্তরীণ ব্যবহারের জন্য সফটওয়্যার তৈরি করে, তবে তাদের অংশীদার, সরবরাহকারী এবং গ্রাহক/শেষ ব্যবহারকারীদের জন্যও সফটওয়্যার সরবরাহ করে। Acme-র সফটওয়্যার Go, JavaScript, Java, C#, এবং Python-এ লেখা এবং তারা তাদের বেশিরভাগ সফটওয়্যার Kubernetes ক্লাস্টারের অধীনে ক্লাউডে চালায়। Acme, Docker Hub এবং অন্যান্য রেজিস্ট্রি থেকে নেওয়া বেস ইমেজ ব্যবহার করে তাদের নিজস্ব কাস্টম ইমেজ তৈরি করে। এছাড়াও তারা পাবলিক রেজিস্ট্রিগুলোতে কিছু লাইব্রেরি, প্যাকেজ এবং কন্টেইনার ইমেজ শেয়ার করে।
একমি নিরাপত্তাকে গুরুত্ব সহকারে দেখে। তারা এই সমস্যা সম্পর্কে বেশ সচেতন। open source securityএবং এর সাথে জড়িত ঝুঁকি। সকল ডেভেলপার, সিস্টেম ম্যানেজার এবং ডেভঅপস ইঞ্জিনিয়াররা সেকেন্ড-ফ্যাক্টর অথেনটিকেশন হিসেবে ঐ সুন্দর ছোট ক্রিপ্টো কীগুলো ব্যবহার করেন। সবাই commitকোড রিপোজিটরিগুলো স্বাক্ষরিত, বাধ্যতামূলক কোড রিভিউ সহ ব্রাঞ্চ সুরক্ষা সক্রিয় করা আছে। CI/CD সুরক্ষিত, গোপনীয় তথ্য একটি গোপন ভল্টে সংরক্ষিত, এবং এর একটি অভ্যন্তরীণ রেজিস্ট্রি রয়েছে যা আংশিকভাবে বাহ্যিক রেজিস্ট্রিগুলোর প্রতিচ্ছবি, যেখানে শুধুমাত্র অনুমোদিত ও হোয়াইট-লিস্টেড উপাদানগুলো সংরক্ষিত থাকে। Acme দ্বারা নির্মিত সফটওয়্যারের জন্য এই রেজিস্ট্রি থেকে থার্ড-পার্টি ডিপেন্ডেন্সি গ্রহণ করা আবশ্যক।
সম্ভবত বেশিরভাগ সংস্থাই এই বৈশিষ্ট্যের অন্তর্ভুক্ত। প্রিয় পাঠক, আপনি যেহেতু এখনও এখানে আছেন, আপনার সংস্থাটিও নিশ্চয়ই এর মধ্যে পড়ে, তাই না?
তারপর এক দুর্ভাগ্যজনক দিনে, একজন গুরুত্বপূর্ণ ফ্রন্টএন্ড ডেভেলপার অ্যাকমিতে দৌড়ানো npm install acme-cute-lib@acme/cute-lib যে সঠিক স্কোপড ডিপেন্ডেন্সি ছিল, তা ভুলে গিয়ে। ঠিক কী ভুল হয়েছে তা গুরুত্বপূর্ণ নয়, সফটওয়্যার লাইফসাইকেলের উপর নিখুঁত নিয়ন্ত্রণ আছে বলে ধরে নিলেও অনেক কিছুই ভুল হতে পারে। আমাদের ডেভেলপার জানতেন না যে একটি APT গ্রুপ Acme-কে টার্গেট করছে এবং সেই নামে একটি ক্ষতিকর কম্পোনেন্ট এমন চতুরতার সাথে প্রকাশ করেছে, যাতে সফটওয়্যারটি Acme কম্পিউটারে ইনস্টল হলেই কেবল ক্ষতিকর আচরণটি সক্রিয় হয়। প্রকাশের পর কয়েক সপ্তাহ পর্যন্ত প্যাকেজটি শনাক্ত করা যায়নি।
একটি ইনস্টলেশন স্ক্রিপ্ট চালানো হয় যা ক্রেডেনশিয়াল (আমাদের ডেভেলপারের ল্যাপটপে অনেকগুলো গুরুত্বপূর্ণ অ্যাক্সেস টোকেন ছিল) খোঁজে, যা অভ্যন্তরীণ সফটওয়্যার রিপোজিটরিগুলোতে অ্যাক্সেসের সুযোগ করে দেয়। এই রিপোজিটরিটি অবশ্যই শুধুমাত্র ভিপিএন-এর মাধ্যমেই অ্যাক্সেসযোগ্য। ক্ষতিকারক কোডটি বিদ্যমান ভিপিএন সংযোগটি ব্যবহার করতে সক্ষম হয় এবং অভ্যন্তরীণ রেজিস্ট্রি-তে একটি দ্বিতীয় পর্যায়ের ক্ষতিকারক উপাদান প্রকাশ করে, যা Acme দ্বারা সরবরাহ করা বেশিরভাগ সফটওয়্যারের ব্যবহৃত একটি সাধারণ ইউটিলস লাইব্রেরিকে প্রভাবিত করে।
এর কয়েক সপ্তাহ পর, Acme-র প্রকাশিত টুল ব্যবহারকারী অন্যান্য সংস্থাগুলো তাদের নেটওয়ার্কে অদ্ভুত ট্র্যাফিক দেখতে শুরু করে। এই ট্র্যাফিক Acme-র প্রোটোকল ব্যবহার করলেও তা Acme ডোমেইনের মতো দেখতে হোস্টগুলোর দিকে পরিচালিত হচ্ছিল। ট্র্যাফিকটি এনক্রিপ্টেড থাকলেও সিস্টেম মনিটরিং টুলগুলো অপ্রত্যাশিত ফাইলে অ্যাক্সেস এবং এমন সব প্রসেসের এক্সিকিউশন খুঁজে পায়, যেগুলো দেখতে সিস্টেম কমান্ডের মতো হলেও শেষ পর্যন্ত ডাউনলোড করা এক্সিকিউটেবল ফাইল রান করছিল।
বাকিটা ইতিহাস: অ্যাকমি প্রথমে অস্বীকার করেছিল যে এই ধরনের আচরণের জন্য তারা দায়ী এবং তাদের সমস্ত নিরাপত্তা ব্যবস্থা যথাযথভাবে ছিল। সাইবার নিরাপত্তা বিষয়ক গণমাধ্যমগুলো যখন প্রশ্ন তুলতে শুরু করল যে শনাক্ত হওয়া এই আচরণের উৎস কেন অ্যাকমির যন্ত্রাংশ থেকে এসেছে, এবং নিরাপত্তা বিশ্লেষণে যখন প্রকাশিত হলো যে সেই যন্ত্রাংশগুলো কতটা গুপ্ত ম্যালওয়্যারে জর্জরিত ছিল, কেবল তখনই অ্যাকমি ঘটনাটি স্বীকার করতে বাধ্য হয় এবং একটি ইনসিডেন্ট রেসপন্স ফার্মকে ডেকে পাঠায়। এটি ছিল একটি নেতিবাচক বিপণন প্রচারণা যা এক মুহূর্তে কষ্টার্জিত আস্থাকে ক্ষুণ্ণ করেছিল।Acme, di থেকে মাত্র একটি npm install দূরে ছিল।saster"এটি একটি সাধারণ শিরোনাম ছিল। এরপর একের পর এক মামলা ও চুক্তি বাতিল হতে থাকে।
আপনি কি অতীতের পরিচিত ঘটনাগুলোর সাথে কোনো সাদৃশ্য দেখতে পাচ্ছেন? অ্যাকমি দুই ধাপে একটি সরবরাহ শৃঙ্খল দুর্ঘটনার শিকার হয়েছিল, যেখানে বিভিন্ন ধরনের উপাদানের মিশ্রণ ব্যবহার করা হয়েছিল। নির্ভরতা বিভ্রান্তি/টাইপোস্কোয়াটিং এমন আক্রমণ, যেখানে ডেভেলপার ওয়ার্কস্টেশনকে ঘাঁটি হিসেবে ব্যবহার করে তৃতীয় পক্ষের ব্যবহৃত সফটওয়্যারের উপাদানগুলোকে সংক্রমিত করা হতো। এটি কীভাবে প্রতিরোধ বা প্রশমিত করা যেতে পারে?
বিষাক্ত প্যাকেজগুলো কেন এত জনপ্রিয়
এই কাল্পনিক ঘটনাটি দেখায় যে ওপেন-সোর্স নিরাপত্তার জন্য একটি যুক্তিসঙ্গত পদ্ধতি অবলম্বন করা সত্ত্বেও, ওপেন-সোর্স উপাদানগুলিতে থাকা ম্যালওয়্যারের শিকার হওয়া এড়াতে সংস্থাগুলিকে নির্দিষ্ট ব্যবস্থা নিতে হয়। প্রচ্ছন্নভাবে, হুমকি সৃষ্টিকারী ব্যক্তি যা করতে পারে:
- একটি নতুন প্যাকেজ তৈরি করুন (সুপরিচিত টাইপোস্কোয়াটিং বা ডিপেন্ডেন্সি বিভ্রান্তির পথ অনুসরণ করে, দুষ্কৃতকারীরা এই পথটিই সবচেয়ে বেশি ব্যবহার করে);
- বিদ্যমান কোনো একটিকে সংক্রামিত করার চেষ্টা করুন, হয় সেটিকে সোর্স কোডে প্রবেশ করিয়ে, অথবা এটিকে একজন অবদানকারী হিসেবে ছদ্মবেশ ধারণ করানোর মাধ্যমে। pull requestঅথবা সোশ্যাল ইঞ্জিনিয়ারিং ব্যবহার করে মেইনটেইনার হওয়া (যেমনটা “জাও ট্যান” XZ ব্যাকডোর-এ করেছিল) ডান৯কন্ট্রোল গিটহাব ব্যবহারকারী যা করেছেন ইভেন্ট-স্ট্রিম ২০১৮ সালের শরতের ঘটনা), অথবা ওপেন সোর্স রিপোজিটরির ক্রেডেনশিয়াল জোগাড় করে এবং রক্ষণাবেক্ষণকারীর ছদ্মবেশ ধারণ করে;
- প্যাকেজ তৈরির সময় কোনো ক্ষতিকারক বিল্ড স্ক্রিপ্ট চালানোর মাধ্যমে ম্যালওয়্যার প্রবেশ করানো হয়।অথবা ম্যান-ইন-দ্য-মিডল ইন্টারসেপ্টের মাধ্যমে প্যাকেজ ডাউনলোডে হস্তক্ষেপ করা (সৌভাগ্যবশত, এখন বেশিরভাগ রেজিস্ট্রিতেই TLS সর্বদা আবশ্যক)।
- প্যাকেজ করা কম্পোনেন্টটি সরাসরি রেজিস্ট্রি-তে ইনজেক্ট করুন, সাধারণত রেজিস্ট্রি ক্রেডেনশিয়াল ক্যাপচার করার মাধ্যমে (এটি Acme-র মতো অনেক অত্যাধুনিক আক্রমণের জন্য পছন্দের বিকল্প, যেখানে প্রথম ধাপের কম্প্রোমাইজড ওয়ার্কস্টেশনটিতে অভ্যন্তরীণ রেজিস্ট্রি অ্যাক্সেস টোকেন থাকত, যেমনটা সাধারণত হয়ে থাকে)। .env or ~/.m2/settings.xmlদুষ্কৃতকারীরা জানে কোথায় গোপন তথ্য খুঁজতে হয়। রেজিস্ট্রিগুলোর দুর্বলতারও অপব্যবহার করা হয়েছিল।
ম্যালওয়্যার দিয়ে রেজিস্ট্রি বিষাক্ত করাই হলো ডিপেন্ডেন্সি অ্যাটাকের ভিত্তি। এতে নতুন কিছু নেই: এর ব্যাপকতা ব্যাপকভাবে বেড়েছে, কিন্তু পাঁচ বছর আগের মতোই একই কৌশলগুলো এখনও কাজ করে।
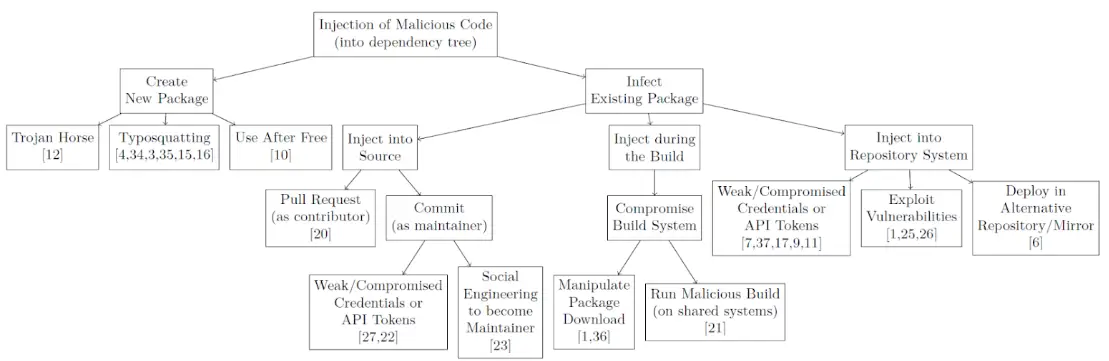
উত্স: পেছন থেকে ছুরি মারার সংগ্রহ.
ক্ষতিকারক প্যাকেজটি ইনস্টলেশনের সময়, সফটওয়্যার বিল্ডের সময়, অথবা রানটাইমে সক্রিয় হতে পারে। এবং এর কার্যকলাপের মধ্যে রয়েছে তথ্য পাচার (যেমন, দ্বিতীয় পর্যায়ের প্রচেষ্টার জন্য গোপনীয় তথ্য বের করে নেওয়া), সোর্স কোড বের করে নেওয়া এবং অতিরিক্ত ম্যালওয়্যার প্রবেশ করানো। পরবর্তী পর্বে, আমরা ক্ষতিকারক প্যাকেজগুলো এবং সেগুলো কীভাবে প্রকাশিত হয় তা বিশদভাবে আলোচনা করব।
আরও পড়া
পরবর্তী পর্ব ক্ষতিকর প্যাকেজের ব্যবচ্ছেদ: প্রবণতাগুলো কী কী? আমরা আমাদের ম্যালওয়্যার আর্লি ওয়ার্নিং সিস্টেমের মাধ্যমে প্রতিদিন পর্যবেক্ষণ করা বাস্তব ঘটনাগুলোর উপর আলোকপাত করব। আমরা পর্যালোচনা করব কোন ধরনের ম্যালওয়্যার দেখা গেছে এবং কোন কৌশল, পদ্ধতি ও প্রক্রিয়াগুলো সবচেয়ে বেশি ব্যবহৃত হচ্ছে। আমরা খতিয়ে দেখব কীভাবে ম্যালওয়্যারগুলো তথ্য গোপন করে এবং সম্ভাব্য পর্যালোচকদের থেকে নিজেদের লুকানোর চেষ্টা করে, শনাক্তকরণ এড়ানোর জন্য ব্যবহৃত কৌশলগুলো এবং টেলিমেট্রি ও ল্যাটারাল মুভমেন্টের সাথে সাথে সেগুলোর বিবর্তন। আমাদের সাথেই থাকুন!
তথ্যসূত্র
- বিশ্বাসঘাতকের ছুরি সংগ্রহ: ওপেন সোর্স সফটওয়্যার সরবরাহ শৃঙ্খল আক্রমণের একটি পর্যালোচনাএম. ওম প্রমুখ, মে ২০২০।
- ওপেন সোর্স ম্যালওয়্যার সুরক্ষাজাইজেনি-র শ্বেতপত্র।
- Software Supply Chain Security স্মৃতিচারণ: একটি নিরাপদতর ২০২৪ গড়ার লক্ষ্যেজাইজেনি থেকে প্রাপ্ত প্রতিবেদন।
