






At জাইজেনিগত এক বছর ধরে আমরা একটি ব্যাপক ব্যবস্থা বাস্তবায়নে ব্যস্ত ছিলাম, যা সন্দেহজনক কার্যকলাপ বা অন্তর্নিহিত ক্ষতিকারক কোডের জন্য পাবলিক ওপেন-সোর্স প্যাকেজ রেজিস্ট্রিগুলো পর্যবেক্ষণ করে।
এই পরিকাঠামোটি আমাদেরকে প্রতিদিন প্রকাশিত সমস্ত প্যাকেজ রিয়েল-টাইমে বিশ্লেষণ করার সুযোগ দেয়। এছাড়াও, এটি আমাদেরকে ব্যবহারকারীদের অস্বাভাবিক আচরণ পর্যবেক্ষণ করতে সক্ষম করে।
প্যাকেজ রেজিস্ট্রিগুলিতে ক্ষতিকারক কোডের উপস্থিতি সুপরিচিত হলেওএছাড়াও আরও কিছু অদ্ভুত বা অস্বাভাবিক আচরণ রয়েছে যা এই রেজিস্ট্রিগুলোর নিয়মিত ব্যবহারকারীদের চোখে পড়ে না। এমনকি আমাদের মতো যারা এগুলোর ওপর কড়া নজর রাখি, তাদের পক্ষেও এই ধরনের আচরণের কোনো কারণ বা ব্যাখ্যা খুঁজে পাওয়া সহজ নয়।
জাইজেনি দলের বৈশিষ্ট্য হলো কোনো সমস্যার সম্মুখীন হলে তাদের অধ্যবসায়, তাই আমরা বিষয়টি আরও গভীরভাবে খতিয়ে দেখেছি।
সবকিছুর শুরু হয়েছিল পরিসংখ্যানের আকস্মিক বৃদ্ধি দিয়ে।
যেমনটি আমি আগেই উল্লেখ করেছি, আমাদের পরিকাঠামোর অংশ হিসেবে আমরা পাবলিক ওপেন-সোর্স প্যাকেজ রেজিস্ট্রিগুলোতে বিভিন্ন কার্যকলাপের মেট্রিক পর্যবেক্ষণ করি।
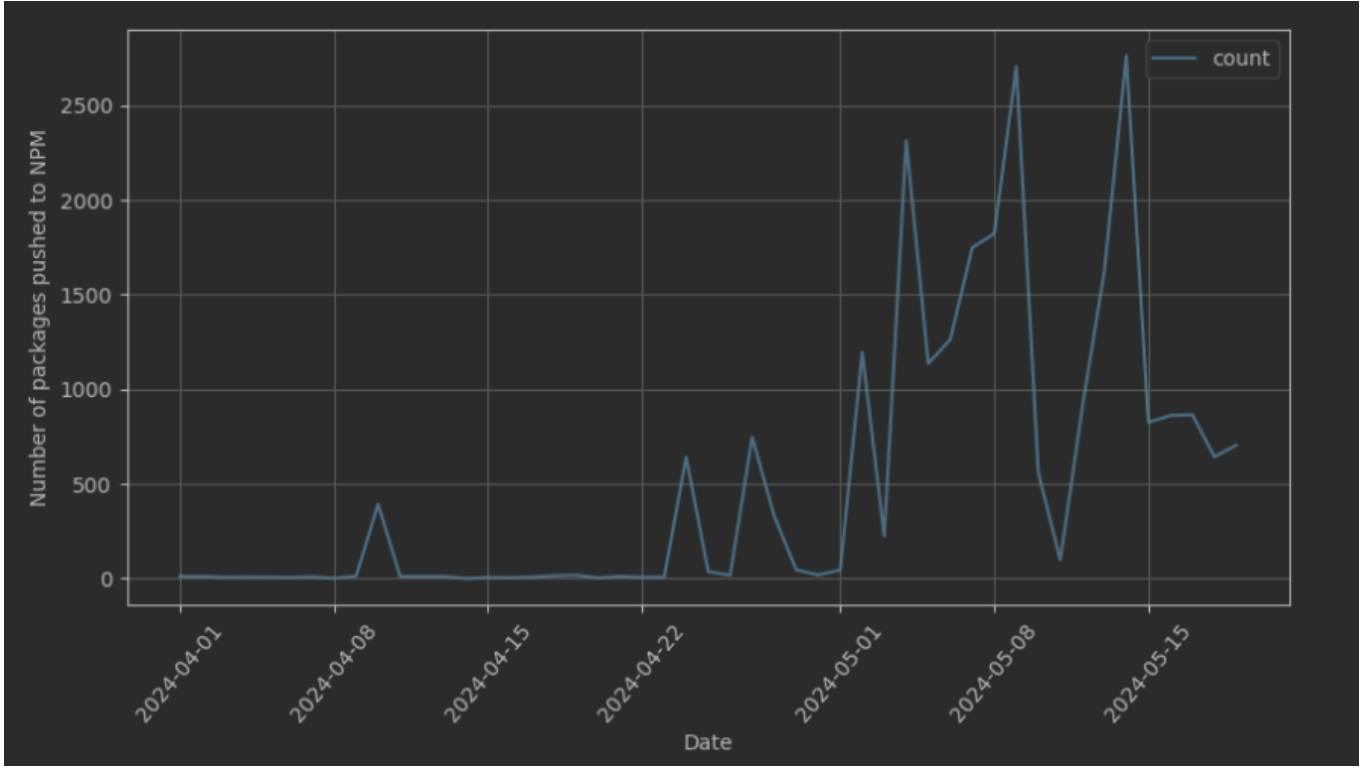
মার্চ মাসের শেষ দিনগুলোতে আমার সহকর্মী কারমেন সতর্কবার্তাটি দেন। আমরা একটি উল্লেখযোগ্য বিচ্যুতি লক্ষ্য করতে শুরু করেছিলাম NPM-এ প্রকাশিত প্যাকেজের সংখ্যা। প্রাথমিক পর্যালোচনার পর আমরা দেখতে পেলাম যে, এই বিচ্যুতির প্রধান কারণ ছিল তুলনামূলকভাবে অল্প সংখ্যক ব্যবহারকারী, যাদের প্যাকেজ প্রকাশের হার হঠাৎ করে আকাশচুম্বী হয়ে গিয়েছিল।
এর ফলে আমরা প্ল্যাটফর্মের মধ্যে আমাদের প্রক্রিয়া এবং এর সাথে সম্পর্কিত ডেটা পর্যালোচনা করতে উদ্বুদ্ধ হলাম। সৌভাগ্যবশত, আমাদের পর্যালোচনায় দেখা গেল যে ডেটা সঠিক বলেই মনে হচ্ছে, কিন্তু বিষয়টি কিছুটা বিভ্রান্তিকরও ছিল!
আরও তদন্ত করে আমরা দেখতে পেলাম যে এই প্যাকেজগুলোর মধ্যে বেশ কয়েকটি সাধারণ বৈশিষ্ট্য ছিল:
- প্রকাশকরা ছিলেন নতুন তৈরি করা ব্যবহারকারী, যাদের বয়স বড়জোর এক বা দুই মাসের বেশি ছিল না।
- প্যাকেজগুলোর নামগুলো আপাতদৃষ্টিতে এলোমেলো ছিল, সম্ভবত একটি অভিধান ব্যবহার করে তৈরি করা হয়েছিল। আমরা অদ্ভুত নামের প্যাকেজ খুঁজে পেতে পারি, যেমন— বিশাল_মাইট-স্মাইলটি, erick-mangut94-sukiwir, exotic_reptile-appteadev or obvious_tuna-appteadevআমরা যে সম্পদগুলো খুঁজে পেয়েছি, তার কিছু উদাহরণসহ একটি পরিশিষ্ট যুক্ত করব।
- এই প্যাকেজগুলোর ভেতরের জিনিসপত্র খুব কাছাকাছি ছিল, প্রায়শই একই।
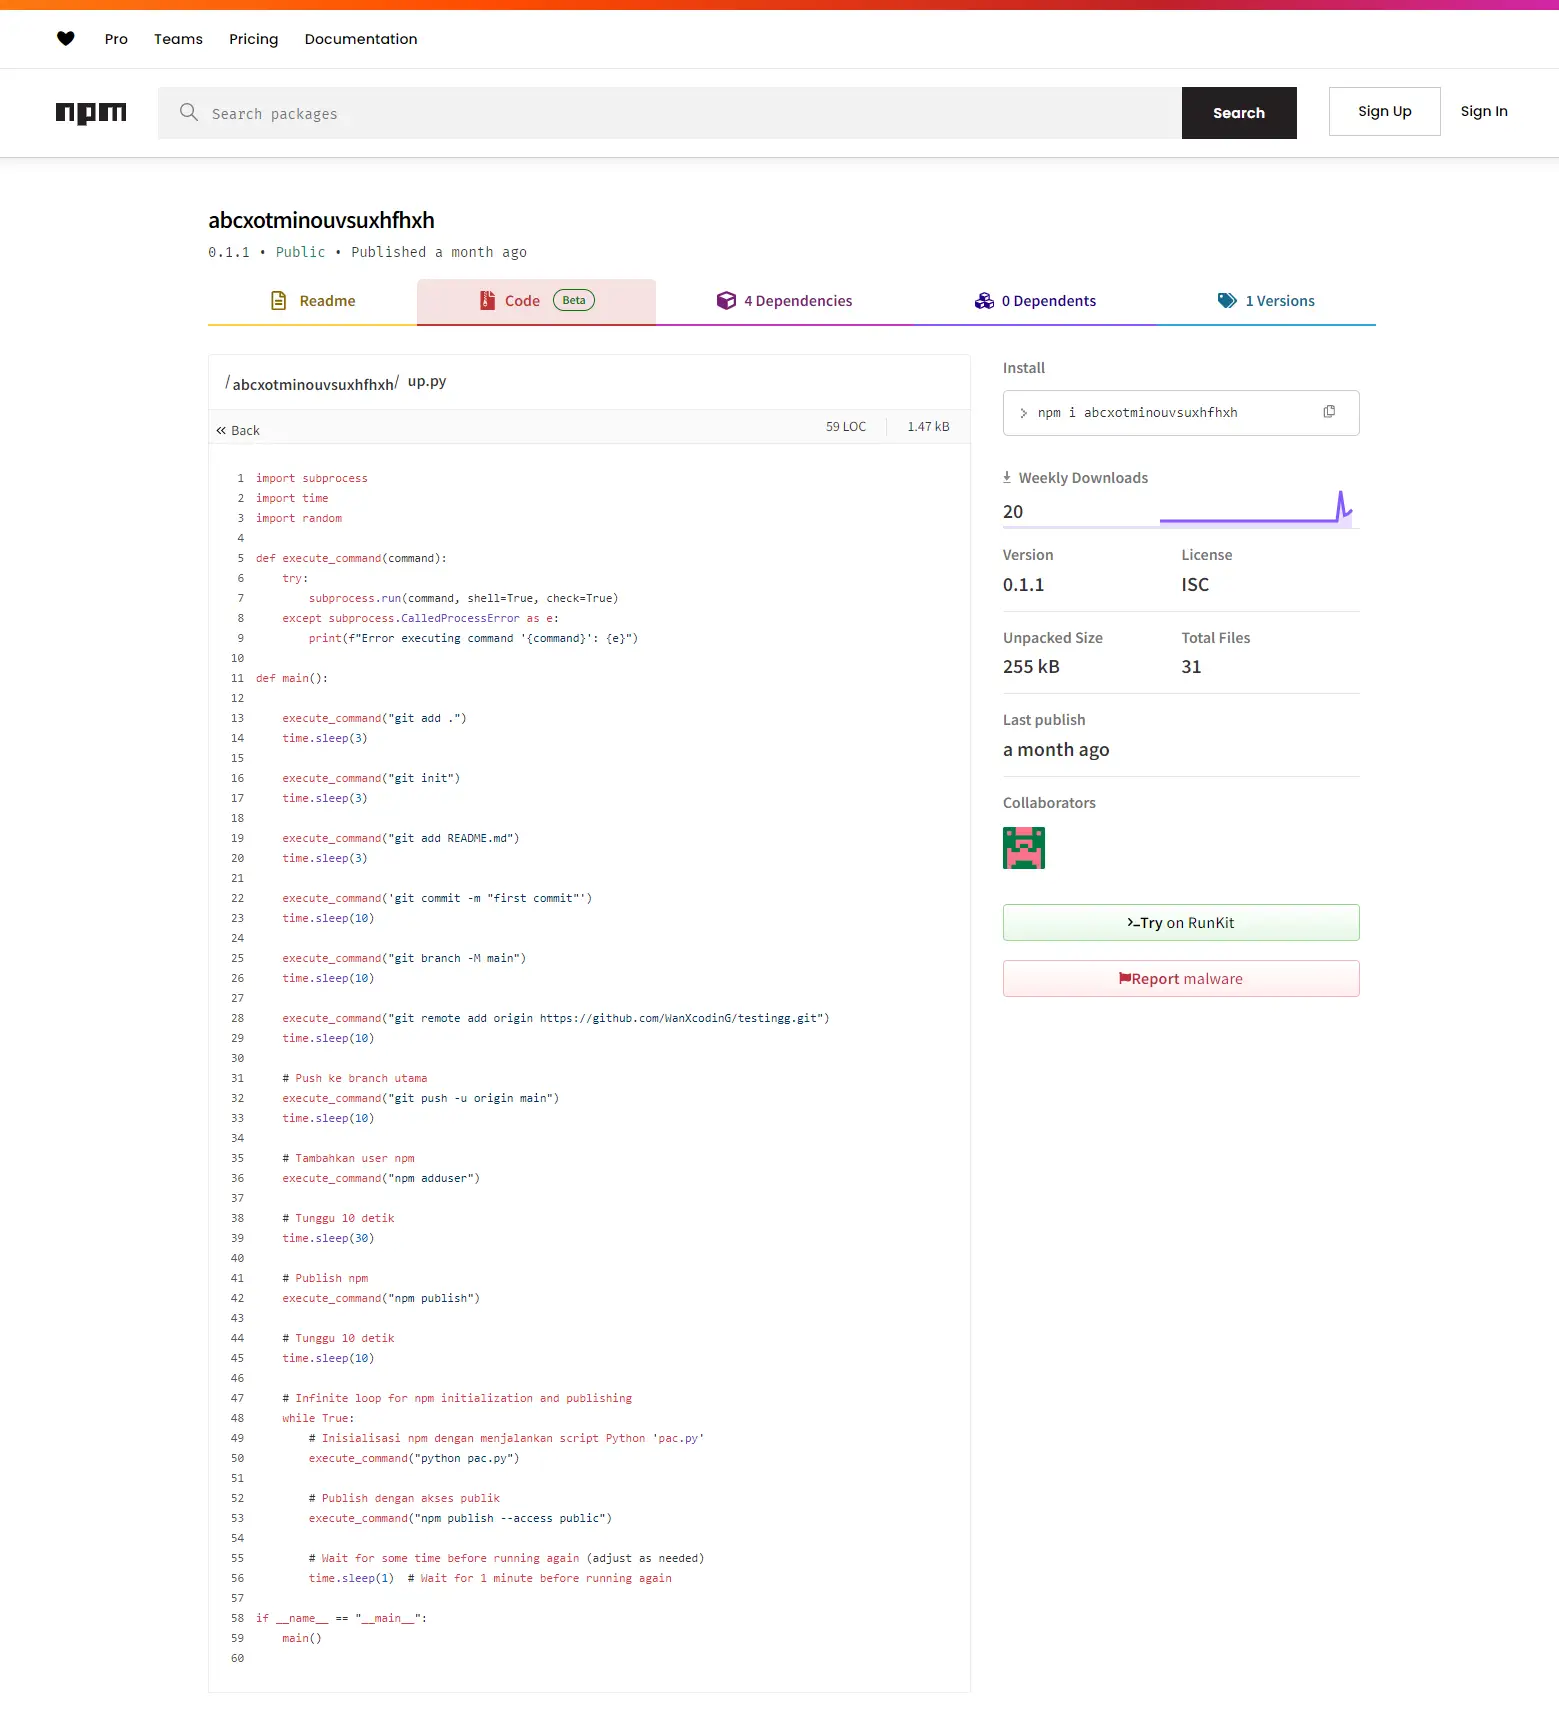
এই প্রসঙ্গে, আমরা লক্ষ্য করেছি যে প্যাকেজগুলোর মধ্যে একটিতে একটি পাইথন স্ক্রিপ্ট অন্তর্ভুক্ত ছিল, সম্ভবত দুর্ঘটনাক্রমেযা প্যাকেজগুলো স্বয়ংক্রিয়ভাবে প্রকাশ করতে ব্যবহৃত হয় বলে মনে হয়।
জাল উন্মোচন করা
গত মাসে এই প্রকাশকদের মধ্যে কয়েকজনের প্রকাশনা কার্যক্রম নিম্নলিখিত সময়রেখা তালিকা অনুযায়ী পরিচালিত হয়েছে:
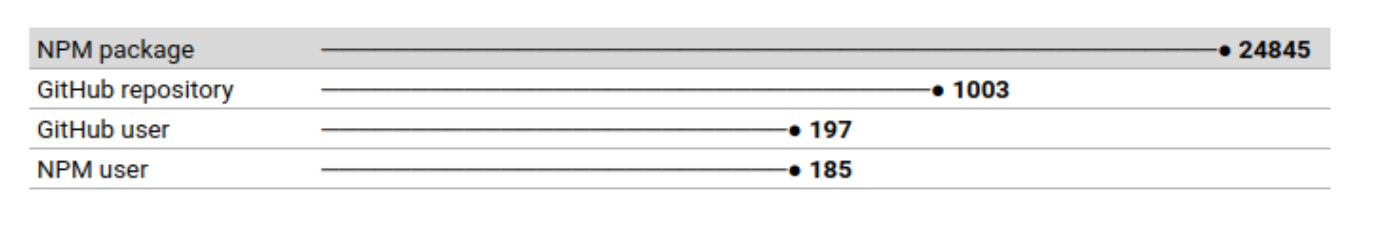
এই ঘটনা সম্পর্কিত সম্পূর্ণ পরিসংখ্যান নিচে দেওয়া হলো:
এই ব্যবহারকারীদের সাথে যুক্ত কয়েকটি প্যাকেজের পৃথক পর্যালোচনা থেকে প্রাসঙ্গিক কিছুই বেরিয়ে আসেনি। এর ফলে আমরা তাদের সকলের সামগ্রিক চিত্র বিশ্লেষণ করতে শুরু করি এবং এমন কোনো ধরন বা প্যাটার্ন খুঁজতে থাকি যা এই সাফল্যের বিষয়ে সূত্র দিতে পারে।
সর্বোপরি, আমাদের কাছে বিশ্লেষণ করার জন্য বেশ কিছু প্যাকেজ রয়েছে:
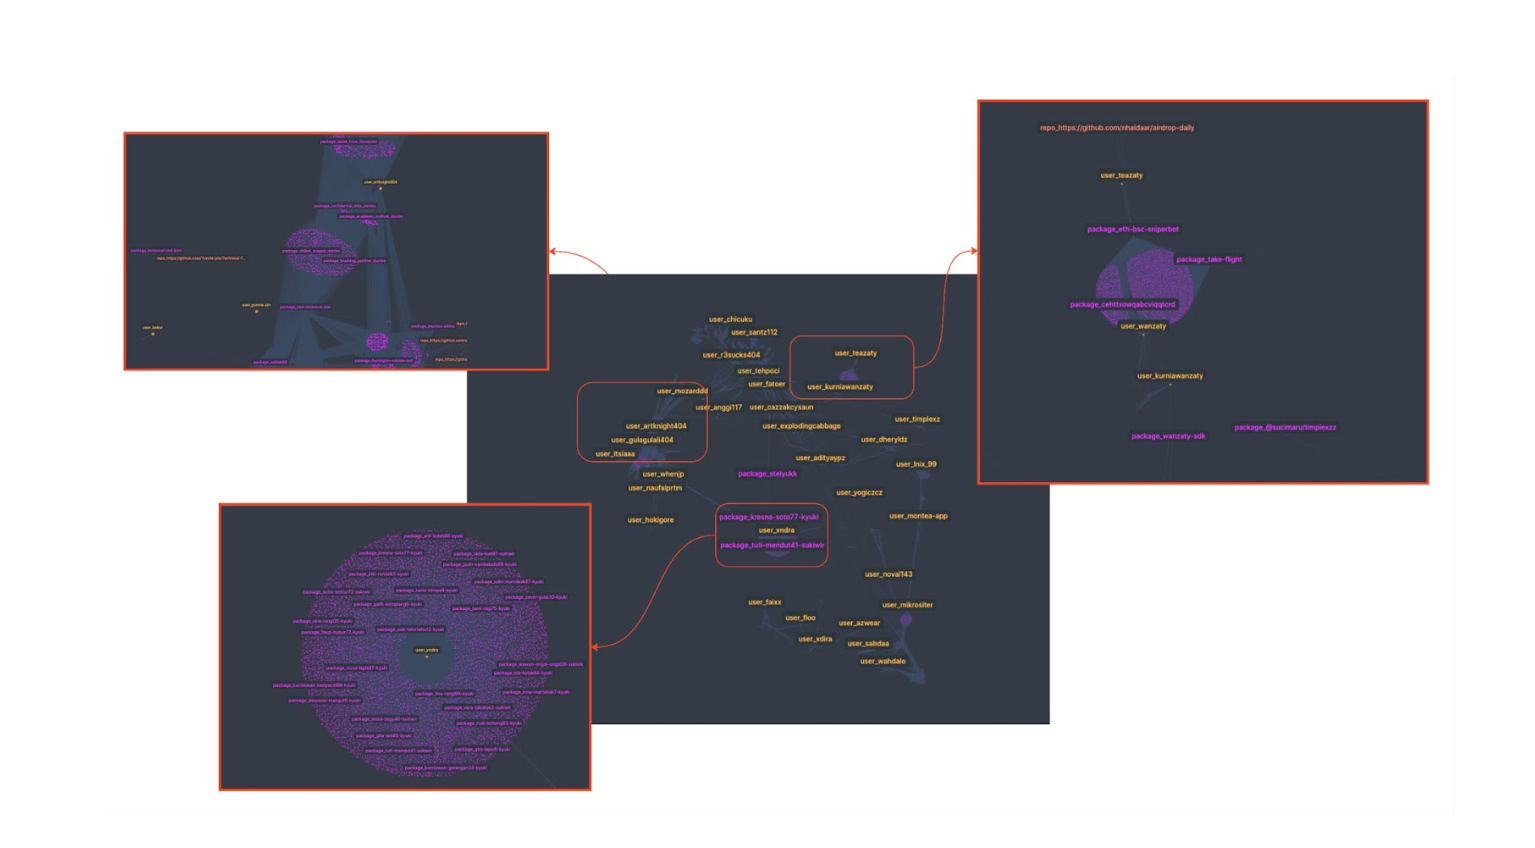
বিশ্লেষণ থেকে আমরা এই মূল বিষয়গুলো তুলে ধরতে পারি:
- NPM প্যাকেজগুলোর মধ্যে অনেকগুলোই পরস্পর সম্পর্কিত। কিছু কিছুকে অন্যগুলোর নির্ভরশীলতা হিসেবে উল্লেখ করা হয়।
- অদ্ভুত প্যাকেজ হওয়া সত্ত্বেও এবং সম্ভবত এগুলোর অস্তিত্ব সম্পর্কে কেউ না জানলেও, কয়েকটির সাপ্তাহিক ডাউনলোড সংখ্যা অনেক। এটা মেনে নেওয়া কঠিন যে একজন সাধারণ ব্যবহারকারী এই ধরনের প্যাকেজ ডাউনলোড করতে চাইতে পারে। 0mc03esisd.
- কয়েকটির সাথে সংশ্লিষ্ট রিপোজিটরি থাকে। কখনও কখনও এই রিপোজিটরিগুলোর মালিকদেরকে npm-এর মতো ডামি অ্যাকাউন্ট বলে মনে হয়।
দ্রষ্টব্য: ব্যবহারকারীরা পর্যায়ক্রমে অতিরিক্ত প্যাকেজ আপলোড করেন, তাই প্রদত্ত তথ্যে সামান্য তারতম্য হতে পারে।
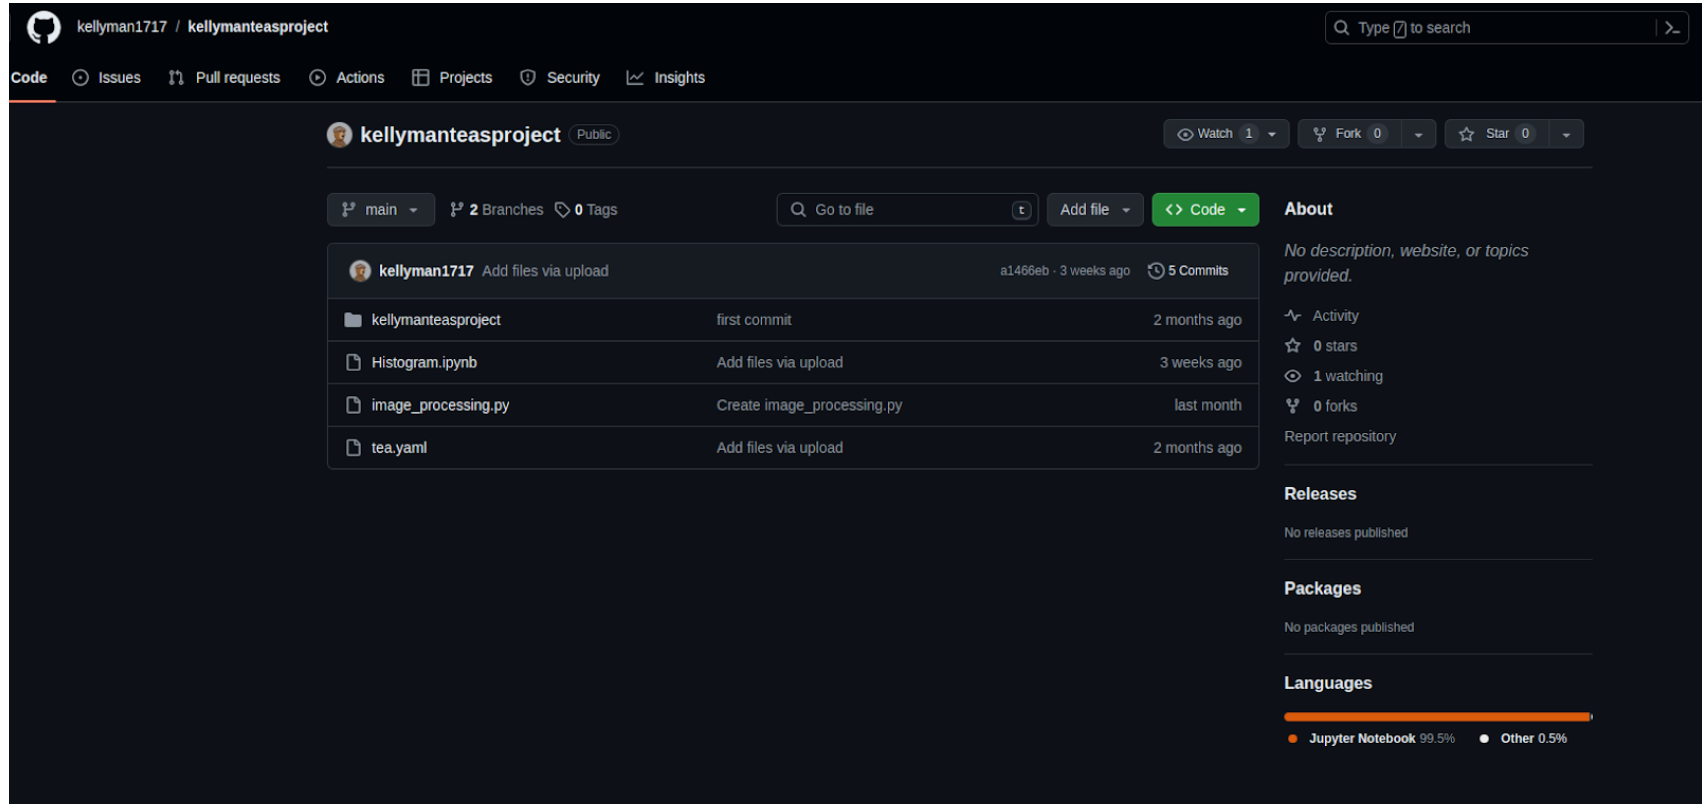
এটি সম্পর্কিত রিপোজিটরিগুলোর একটি উদাহরণ। এতে প্রকাশিত কিছু প্যাকেজের কোড রয়েছে। এছাড়াও আরও কিছু ফাইল আছে, যেমন একটি চা.ইয়ামল ফাইল.
অভিনেতা/অভিনেত্রীদের সাথে সাক্ষাৎ
এটি কোনো একক লেখকের কাজ নাকি একাধিক সহযোগীর, তা নির্ধারণ করা কঠিন। তবে, আমাদের কাছে এমন কিছু প্রমাণ রয়েছে যা এই কার্যকলাপের উৎসকে নির্দিষ্ট করতে সাহায্য করে:
- ভাষা: কোডের কিছু কমেন্ট ইন্দোনেশীয় ভাষায় রয়েছে।
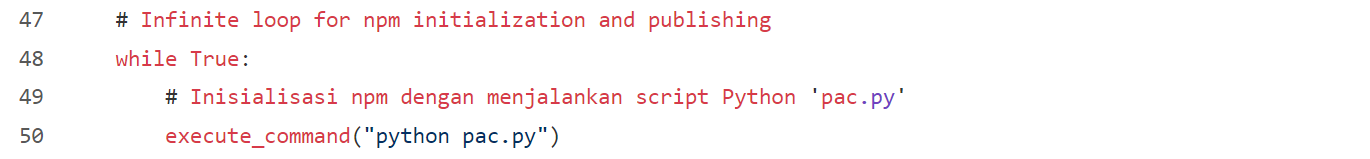
- অবস্থান: সংশ্লিষ্ট রিপোজিটরিগুলোর কিছু মালিক ইন্দোনেশিয়ায় তাদের অবস্থান উল্লেখ করেছেন।
- গিটহাবের অ্যাক্টিভিটি মেটাডেটার মাধ্যমে আমরা যে অবস্থানটি শনাক্ত করতে পারি, সেটিও ইন্দোনেশিয়ার দিকেই ইঙ্গিত করে।

পাঁচটার চা
যেহেতু ইন্দোনেশিয়া একটি ব্রিটিশ উপনিবেশ ছিল, তাই এখানে চায়ের প্রচলন থাকাটা খুবই স্বাভাবিক। তবে, এক্ষেত্রে এটি বেশ বিশেষ ধরনের একটি চা।
তুমি কি মনে কর চা.ইয়ামল শুরুতে আমরা যে ফাইলগুলো দেখেছিলাম? তখন আমরা সেগুলোর বিষয়বস্তু দেখাইনি, কিন্তু তা দেখতে এইরকম ছিল:
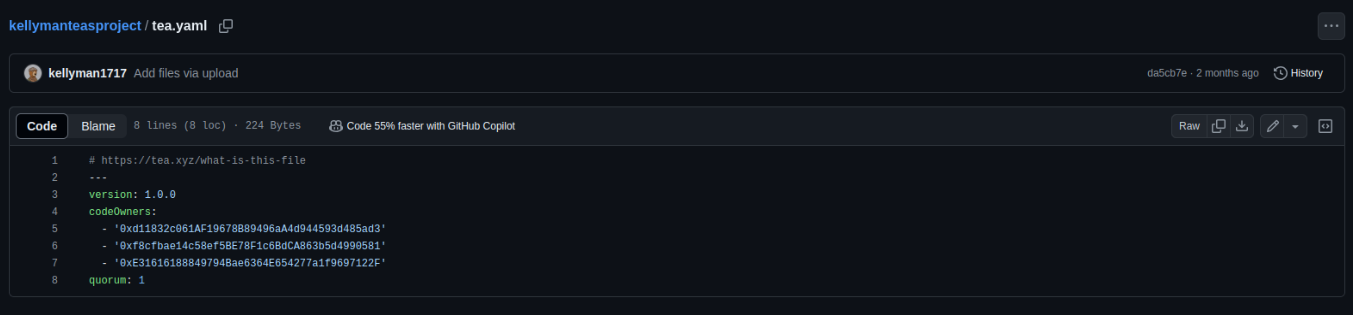
এই ফাইলগুলো সম্পর্কিত বলে মনে হচ্ছে চা প্রোটোকলকিন্তু এটা আসলে কী? আমরা পৌঁছেছি https://tea.xyz/blog/250k-grant-for-open-source-developers, যা উদ্দেশ্য সম্পর্কে আলোচনা করে:
ওপেন-সোর্স ডেভেলপারদের জন্য অপর্যাপ্ত পারিশ্রমিকের দীর্ঘস্থায়ী সমস্যার সমাধান করে টি (Tea) ডিজিটাল জগতে আলোড়ন সৃষ্টি করছে। এই সমস্যার সমাধান করা এখন আগের চেয়ে অনেক বেশি জরুরি, আর একারণেই আমরা প্রোটোকলটি চালুর আগেই ২৫০ হাজার ডলার অনুদান দেওয়ার সিদ্ধান্ত নিয়েছি। এই প্রাথমিক পর্যায়ের লক্ষ্য হলো, “টি প্রোটোকল ইনসেনটিভাইজড টেস্টনেট”-এর আগে সেইসব ওপেন-সোর্স প্রজেক্টের মেইনটেইনারদের সহায়তা করা, যেগুলো ওপেন-সোর্স সফটওয়্যার ইকোসিস্টেমে উল্লেখযোগ্য প্রভাব ফেলে এবং যাদের টি-র্যাঙ্ক (teaRank) ৩০-এর বেশি।
চা প্রোটোকল নথি অনুসারে:
টি প্রোটোকলে একটি প্রকল্প নিবন্ধিত হতে হলে একটি tea.yaml ফাইলের প্রয়োজন হয়, যা প্রকল্পটির সংবিধান হিসেবে কাজ করে এবং এর অবদানকারীর সংখ্যা ও নির্দিষ্ট কিছু কার্যক্রম সম্পাদনের জন্য প্রয়োজনীয় ভোটের সংখ্যা নিয়ন্ত্রণ করে।
চা নেটওয়ার্কে প্রবেশ করার পর আমরা এমন একটি প্যাকেজ খুঁজে বের করার চেষ্টা করেছি, যেটির সুনাম অতিরঞ্জিত করা হচ্ছে বলে আমাদের সন্দেহ। আমরা সেটি খুঁজে পেয়েছি:
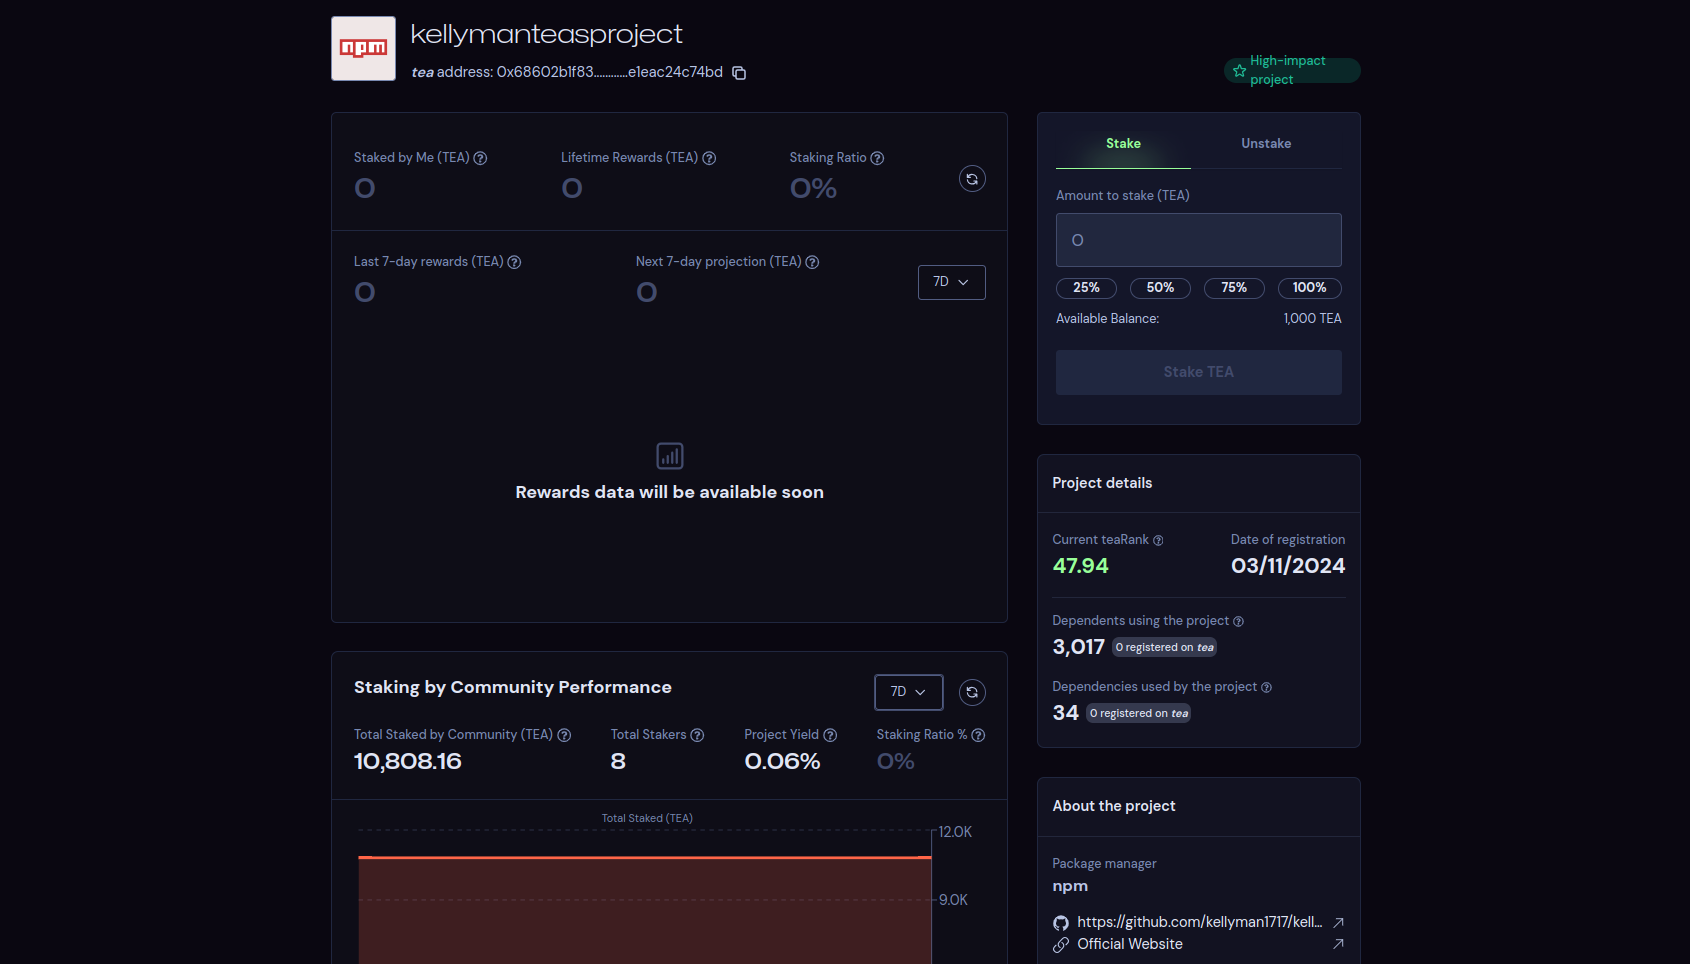
এতেই বোঝা যায় এখানে কী ঘটছে: কিছু ব্যবহারকারী ‘টি র্যাঙ্ক’ হাইজ্যাক করে চা সমিতির দেওয়া সুবিধাগুলো হাতিয়ে নেওয়ার জন্য তাদের ওপেন সোর্স প্রজেক্টগুলোকে কাল্পনিক জনপ্রিয়তা দিয়ে ফুলিয়ে-ফাঁপিয়ে তুলছে। সর্বোপরি, যৌনতার পাশাপাশি অর্থই হলো সবচেয়ে পুরোনো চালিকাশক্তি।
উপসংহার এবং চূড়ান্ত চিন্তা
যদিও এই NPM প্যাকেজগুলিতে কোনও ক্ষতিকারক কোডের প্রমাণ পাওয়া যায়নি এবং সম্ভবত তারা চায়নি যে কেউ এগুলো ব্যবহার করুক, তবুও এগুলো NPM, GitHub বা চা সমিতির বেশ কয়েকটি পরিষেবার শর্তাবলী (TOS) লঙ্ঘন করতে পারে। তবে, এটি আমাদের কাজের পরিধির বাইরে (যদিও তাদেরকে অবহিত করা হয়েছে এবং তারা যা উপযুক্ত মনে করবে সেই অনুযায়ী ব্যবস্থা নেওয়া হবে)। এই প্ল্যাটফর্মগুলির অপব্যবহার আমাদের এবং আমাদের সংস্থাগুলিকে কোনও না কোনওভাবে প্রভাবিত করবে।
এটা স্পষ্ট যে, আপাতদৃষ্টিতে নিরীহ মনে হলেও যেকোনো ওপেন-সোর্স প্যাকেজের মধ্যে এমন কিছু আচরণ থাকতে পারে, যা সম্পূর্ণ প্রাসঙ্গিক তথ্য ছাড়া বোঝা কঠিন।
একজন ডেভেলপার হিসেবে, আমাদের তৈরি ও রক্ষণাবেক্ষণ করা অ্যাপ্লিকেশনগুলোতে ব্যবহৃত সমস্ত ওপেন-সোর্স প্যাকেজগুলোকে একটি নির্দিষ্ট মাত্রার নিশ্চয়তার সাথে ম্যানুয়ালি নিয়ন্ত্রণ করা আমার কাছে বেশ কঠিন মনে হয়। এই নিয়ন্ত্রণকে স্বয়ংক্রিয় করে এমন কোনো টুলের সাহায্য ছাড়া, এই কাজটি করতে আমাদের টিমের অগণিত ঘণ্টা সময় লেগে যেতে পারে।
ওপেন-সোর্স জগৎ নিরাপদ, এই বিশ্বাসে বিষয়টি এড়িয়ে যাওয়ার সুযোগ সবসময়ই থাকে। সৌভাগ্যবশত, আমি মনে করি এই মানসিকতা আজকাল খুব একটা প্রচলিত নয়; এই ঘটনাটি কার্যত নিরীহ ছিল, কিন্তু সম্প্রতি আমরা এর চেয়ে অনেক বেশি গুরুতর একটি ঘটনার সম্মুখীন হয়েছি। XZ ব্যাকডোরএবং তা হয়নি একমাত্র.
আপনি যদি এতদূর পড়ে থাকেন, আমি আশা করি এই কৌতূহলোদ্দীপক ঘটনাটির সমস্ত খুঁটিনাটি আপনি উপভোগ করেছেন। আপনার প্রতিষ্ঠানের নিরাপত্তায় জাইজেনি (Xygeni) কী অবদান রাখতে পারে, তা পর্যালোচনা করতে কয়েক মিনিট সময় ব্যয় করতে ভুলবেন না।
পরিশিষ্ট: চূড়ান্ত নিবন্ধে অন্তর্ভুক্ত করার জন্য প্রাসঙ্গিক সম্পদসমূহের তালিকা দিন।
প্রকাশিত প্যাকেজের সংখ্যার ভিত্তিতে NPM আরও প্রাসঙ্গিক ব্যবহারকারী তৈরি করে: vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
তাদের সম্পর্কিত প্যাকেজগুলোর একটি ক্ষুদ্র নমুনা: mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
tea.yml ফাইল রয়েছে এমন কয়েকটি সম্পর্কিত গিটহাব রিপোজিটরি হলো:
