






এটি সিরিজের চতুর্থ পর্ব। পোস্টের সিরিজ ক্ষতিকারক উপাদান সম্পর্কে, যেখানে আমরা উপস্থাপন করি জাইজেনি এই হুমকি মোকাবেলার জন্য গৃহীত পদক্ষেপ, যা আমাদের কভারেজের অংশ হিসেবে Open Source Security.
আমরা দেখেছি যে, অনিশ্চিত উৎসের ওপেন সোর্স উপাদানগুলোর ওপর অতিরিক্ত বিশ্বাসকে সব ধরনের দুষ্কৃতকারীরা কাজে লাগায় ডেভেলপারদের মেশিনে চালানোর জন্য অপ্রত্যাশিত আচরণ তৈরি করতে। CI/CD সিস্টেমগুলিতে, অথবা ভুক্তভোগী সংস্থার সফ্টওয়্যারে এমবেড করা থাকে, যাতে এটি সংস্থার ক্লায়েন্টদের কাছে পৌঁছে যায়। আমরা বিশ্লেষণ করেছি পর্ব#৩ ম্যালওয়্যার ছড়ানোর জন্য পাবলিক রেজিস্ট্রি ব্যবহার করে হওয়া আক্রমণগুলো এবং দুষ্কৃতকারীরা কীভাবে কাজ করে তা পর্যবেক্ষণ করে আমরা যা শিখেছি, এবং পূর্ববর্তী ঘটনাগুলো থেকে। পর্ব#৩ এই হুমকির বিরুদ্ধে যে নিয়ন্ত্রণগুলো কার্যকর (এবং যেগুলো ব্যর্থ) সেগুলো খতিয়ে দেখা হয়েছিল।
এখন সমস্যাটির প্রতি আমাদের দৃষ্টিভঙ্গি দেখার পালা। এই পর্বে, আমরা জাইজেনিতে আমাদের জন্য যে কৌশলটি অনুসরণ করি তা উপস্থাপন করছি। ম্যালওয়্যারের প্রাথমিক সতর্কতা (MEW) সিস্টেম। একটি নতুন প্যাকেজ সংস্করণ প্রকাশিত হলে এই বহু-পর্যায়ের সিস্টেমটি রিয়েল টাইমে কীভাবে কাজ করে, বিভিন্ন উৎস থেকে কীভাবে প্রমাণ সংগ্রহ করা হয়, কীভাবে ট্রায়েজ করা হয়, আমরা কোন শ্রেণিবিন্যাস মানদণ্ড অনুসরণ করছি, এবং একটি সম্ভাব্য ক্ষতিকারক প্যাকেজের প্রকৃতি নিশ্চিত করার জন্য কেন এখনও কিছু ম্যানুয়াল বিশ্লেষণের প্রয়োজন হয়। আমরা আরও ব্যাখ্যা করব কীভাবে আমরা ওপেন-সোর্স ইকোসিস্টেমের NPM, GitHub, PyPI এবং অন্যান্য গুরুত্বপূর্ণ পরিকাঠামোকে ম্যালওয়্যারের ডওয়েল টাইম কমাতে সাহায্য করছি।
সার্জারির pipeline
Xygeni Malware Early Warning (MEW) ক্রমাগত বিভিন্ন উপাদান প্রসেস করে, যেমন—JavaScript/Node বা Python-এর মতো সমর্থিত প্রোগ্রামিং ইকোসিস্টেমের লাইব্রেরি ও ফ্রেমওয়ার্কের প্যাকেজ টারবল, Docker / OCI কন্টেইনার ইমেজ, অথবা IDE-এর মতো টুলের এক্সটেনশন ও প্লাগইন। CI/CD সিস্টেমগুলো। এই ধরনের উপাদানগুলো বিভিন্ন স্তরের ব্যবহারকারী যাচাই-বাছাই সহ পাবলিক রেজিস্ট্রিগুলোতে প্রকাশ করা হয়।
সিস্টেমটি কীভাবে কাজ করে তার একটি পরিকল্পিত চিত্র নিচে দেওয়া হলো:
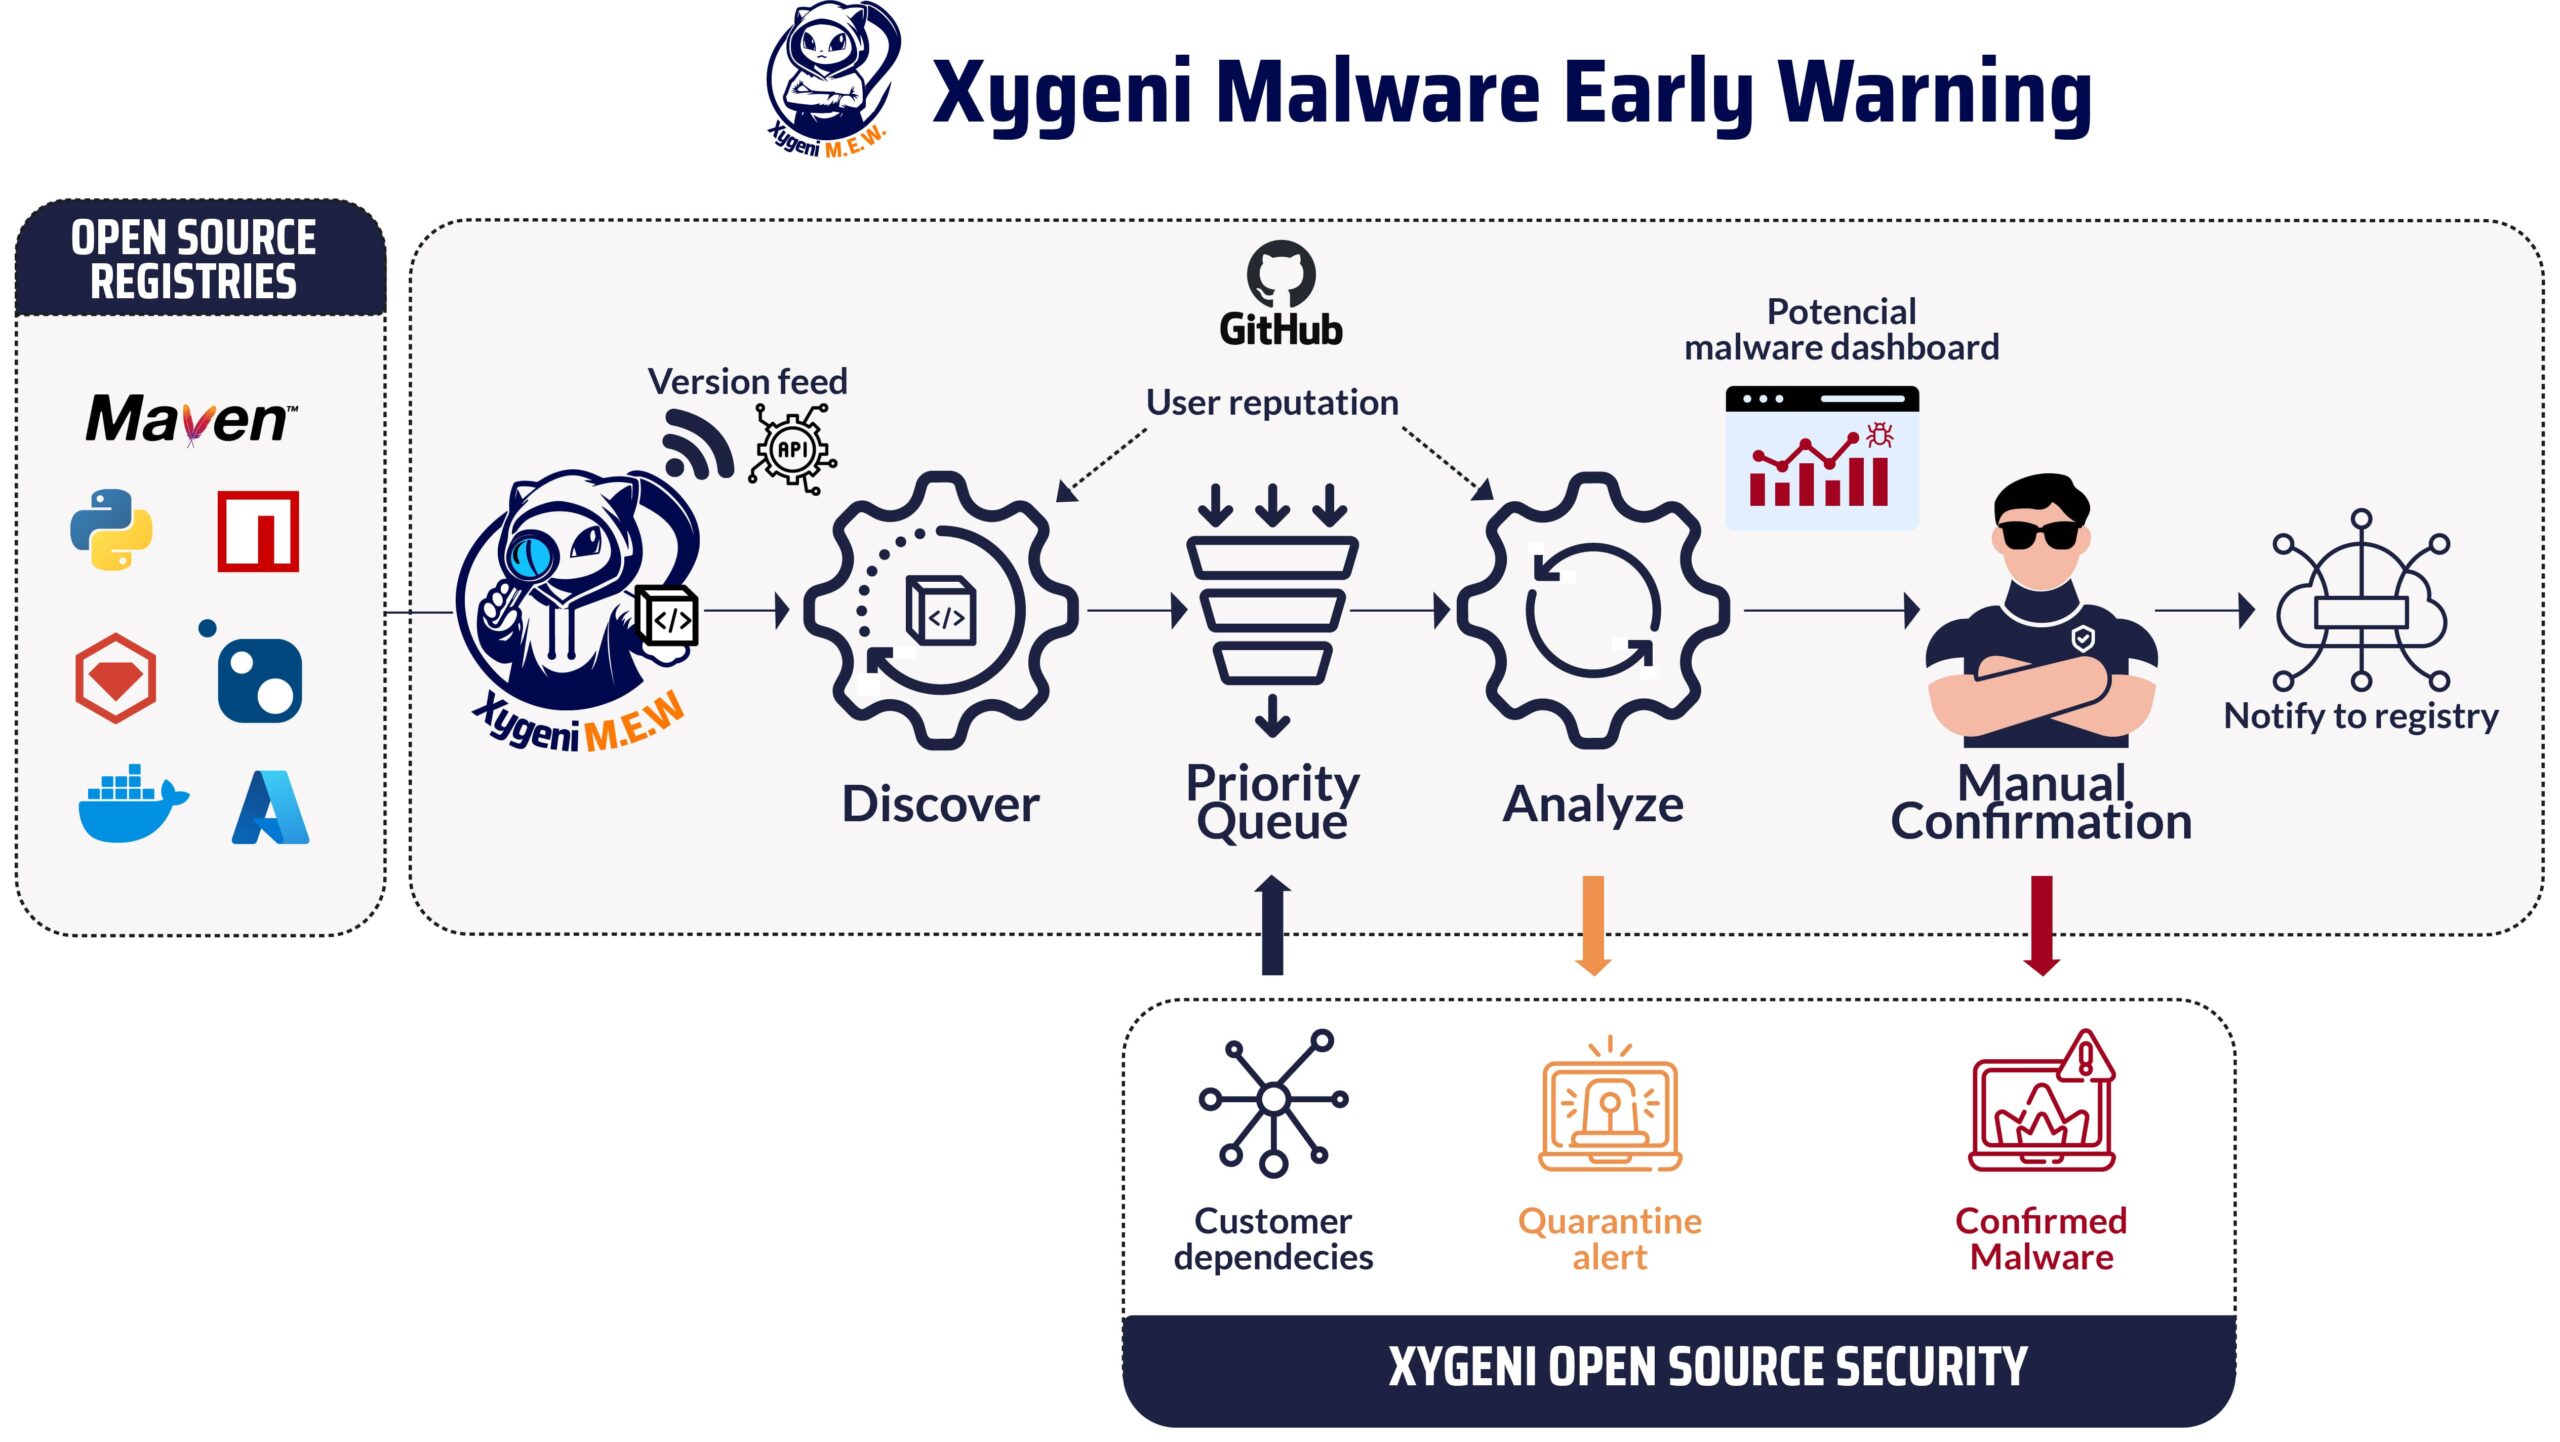
সার্জারির আবিষ্কারক প্রক্রিয়াটি পাবলিশিং ইভেন্টের ফিড পায়। একটি পাবলিশিং ইভেন্ট হলো কোনো নতুন বা বিদ্যমান কম্পোনেন্টের একটি নতুন সংস্করণ তৈরি করা। যেহেতু জনপ্রিয় রেজিস্ট্রিগুলো আগ্রহী গ্রাহকদের জন্য কোনো পাব-সাব ব্যবস্থা প্রদান করে না, তাই সাম্প্রতিক ইভেন্টগুলোর জন্য রেজিস্ট্রি পোলিং করার মাধ্যমে এই কাজটি প্রায়শই করা হয়। ওএসএসএফ-এর একটি চমৎকার প্রকল্প। প্যাকেজ-ফিড, সমর্থন PyPI বা Maven Central-এর মতো জনপ্রিয় রেজিস্ট্রিগুলোর সাথে সংযোগ স্থাপন করে এবং একটি সমন্বিত ফিড-ভিত্তিক ইন্টারফেস প্রদান করে। MEW-তে আমরা কিছু নির্দিষ্ট বাস্তবায়ন যুক্ত করেছি যা অপেক্ষার সময় কমিয়ে আনে, উদাহরণস্বরূপ, NPM দ্বারা ব্যবহৃত CouchDB ডেটাবেসের একটি রেপ্লিকার মাধ্যমে, যা পাবলিক রেজিস্ট্রি ডেটাবেসের সাথে সিঙ্ক করা থাকে।
Xygeni-তে আমাদের একটি মজুদ আছে[1] আমাদের গ্রাহকদের সফটওয়্যারে (প্রত্যক্ষ বা পরোক্ষভাবে) ব্যবহৃত সমস্ত কম্পোনেন্টের। বিশ্লেষণগুলোকে অগ্রাধিকার দেওয়ার জন্য গ্রাহকদের কম্পোনেন্টের স্থানাঙ্ক নিয়মিতভাবে MEW-তে সরবরাহ করা হয়: আমাদের গ্রাহকদের দ্বারা ব্যবহৃত কম্পোনেন্টগুলো আগে প্রক্রিয়াজাত করা হয়। অগ্রাধিকার প্রকাশকের খ্যাতি এবং কম্পোনেন্টের গুরুত্বের উপরও ভিত্তি করে নির্ধারিত হয়, তাই কম খ্যাতিসম্পন্ন প্রকাশকদের থেকে আসা কম্পোনেন্টগুলোকেও অগ্রাধিকার দেওয়া হয়।
সার্জারির বিশ্লেষক তারপর প্রায়োরিটি কিউতে থাকা অপেক্ষমান কম্পোনেন্টগুলো বিশ্লেষণ করা হয়। যখন বিশ্লেষণের জন্য কোনো কম্পোনেন্ট ভার্সন নির্বাচিত হয়, তখন রেজিস্ট্রি থেকে সেটির টারবল ডাউনলোড করা হয়। উল্লেখ্য যে, প্যাকেজ করা বাইনারি কম্পোনেন্টটি বিশ্লেষণ করা হয়: বেশিরভাগ ওপেন সোর্স কম্পোনেন্ট সাধারণত একটি ওপেন সোর্স রিপোজিটরি থেকে আসে, যা প্রায়শই github.com-এ অবস্থিত, এবং এটি শুধুমাত্র প্রাসঙ্গিকতার জন্য ব্যবহৃত হয়। ম্যালওয়্যারটি সবসময় কম্পোনেন্ট টারবলের মধ্যেই খোঁজা হয়, কারণ হুমকিদাতারা তাদের প্রকাশিত কম্পোনেন্ট টারবলটি তৈরি করতে ব্যবহৃত উৎসগুলো সম্পর্কে পদ্ধতিগতভাবে মিথ্যা বলে থাকে।
ব্যবহারকারীর দৃষ্টিকোণ থেকে
আমি বুঝতে পারছি আপনি ভাবছেন: একটি ক্ষতিকর প্যাকেজ সংস্করণ সম্পর্কে আগেভাগে জেনে আমি কীভাবে উপকৃত হতে পারি? এই পর্বে ক্ষতিকর প্যাকেজের ব্যবচ্ছেদ: প্রবণতাগুলো কী? আমরা দেখেছি যে মোট স্থিতিকাল কয়েক দিনের মধ্যে, অথচ প্রভাবিত কম্পোনেন্ট ব্যবহারকারী গ্রাহকদের কাছে MEW থেকে প্রথম নোটিফিকেশনটি কয়েক মিনিটের মধ্যে পৌঁছায়। একটি সাধারণ সুরক্ষাব্যবস্থার মাধ্যমে...[2] আপনি বিল্ডটি ব্লক করতে পারেন (এটির দুটি সতর্কতা স্তর রয়েছে: একটি সম্পূর্ণ স্বয়ংক্রিয়, যখন ইঞ্জিন সম্ভাব্য ম্যালওয়্যারের উপস্থিতি নিশ্চিত করে; এবং পরবর্তী একটি বিজ্ঞপ্তি, যখন আমাদের নিরাপত্তা দল ম্যানুয়াল পরিদর্শনের মাধ্যমে ম্যালওয়্যারের উপস্থিতি নিশ্চিত করে)। দীর্ঘ এক্সপোজার উইন্ডোর কারণে, রেজিস্ট্রি ম্যালওয়্যারটি নিশ্চিত করে রেজিস্ট্রি থেকে তা অপসারণ করা পর্যন্ত অপেক্ষা করা সাধারণত অনেক দেরি হয়ে যায়।
সংস্থাটি এমন একটি গার্ডরেল ব্যবহার করতে পারে যা পরীক্ষা করে দেখে যে কোনো কম্পোনেন্টে সম্ভাব্য ম্যালওয়্যার আছে কিনা (দুটি অ্যালার্ট লেভেলের যেকোনো একটিতে), অথবা এপিআই (API)-এর মাধ্যমে দ্রুত জানতে পারে যে কোনো সফটওয়্যার প্রজেক্টের প্রত্যক্ষ বা পরোক্ষ ডিপেন্ডেন্সিগুলোর মধ্যে কোনোটি ক্ষতিকর কম্পোনেন্ট ব্যবহার করছে কিনা।
MEW কীভাবে কাজ করে: ভেতরের খবর
মূল অংশ: ম্যালওয়্যার সনাক্তকরণ ইঞ্জিন
বিশ্লেষকটি অন্যায়ের প্রমাণ সংগ্রহ করতে বিভিন্ন ডিটেক্টর ব্যবহার করে। ডিটেক্টরগুলো স্ট্যাটিক অ্যানালাইসিস, ক্যাপাবিলিটিজ অ্যানালাইসিস এবং কনটেক্সট অ্যানালাইসিসকে একত্রিত করে।[3]যেমনটি এই সিরিজের আগের পোস্টে বর্ণনা করা হয়েছে।
জাইজেনিতে আমাদের একটি ইঞ্জিনিয়ারিং টিম আছে যাদের স্ট্যাটিক অ্যানালাইসিসে দীর্ঘ অভিজ্ঞতা রয়েছে, এবং এটাই অন্যান্য অ্যান্টি-ম্যালওয়্যার সলিউশনের সাথে আমাদের প্রধান পার্থক্য। উল্লেখ্য যে, কিছু ইকোসিস্টেমের ক্ষেত্রে প্যাকেজ করা টারবলে সোর্স কোড (যেমন NPM প্যাকেজের জন্য জাভাস্ক্রিপ্ট বা টাইপস্ক্রিপ্ট কোড, PyPI প্যাকেজের জন্য পাইথন সোর্স) অথবা স্ট্যাটিক অ্যানালাইসিসের জন্য সোর্স কোডের যথেষ্ট কাছাকাছি কম্পাইল করা কোড (যেমন Maven-এর জন্য JAR ফাইলের বাইটকোড) থাকে। অন্যদের ক্ষেত্রে, যেমন কন্টেইনার ইমেজ, বাইনারি এক্সিকিউটেবল সাধারণ, তাই YARA রুলস এবং ম্যালওয়্যার সিগনেচারের উপর ভিত্তি করে প্রচলিত ম্যালওয়্যার ডিটেকশনের পাশাপাশি ক্যাপাবিলিটিজ ইনফারেন্স কৌশলটি ব্যবহার করা হয়।
অনুগ্রহ করে মনে রাখবেন যে, ক্ষতিকারক কার্যকলাপ শনাক্ত করার জন্য রেগুলার এক্সপ্রেশন বা সিগনেচারের মতো সাধারণ প্রযুক্তি উপযুক্ত নয়। একটি ড্রপার বা ডাউনলোডার শনাক্ত করার কথা ভাবুন: প্যাকেজের মধ্যে কিছু কোড বা বাইনারি থাকে অথবা এটি এমন একটি বাহ্যিক ডোমেইন থেকে ডাউনলোড করা হয়, যা কম্পোনেন্টটির সাথে সম্পর্কিত নয় (এটি অন্য কোনো উৎস থেকেও হতে পারে)। হুমকিদাতার দ্বারা কেনা ডোমেইনের দীর্ঘ তালিকা[4], বা একটি সনাক্তকরণ এড়াতে বৈধ ক্ষেত্রএরপর সেই কোডটি এর জন্য নির্ধারিত কোনো একটি ফাংশন ব্যবহার করে এক্সিকিউট করা হয়। ডাউনলোড ইউআরএল অথবা ডাউনলোড করা কোডটি চালানোর জন্য ব্যবহৃত ফাংশনটি গোপন করার জন্য কোডটিকে রূপান্তরিত করা যেতে পারে। এটি শনাক্ত করার জন্য স্ট্যাটিক অ্যানালাইসিসের সম্পূর্ণ পদ্ধতি ব্যবহার করে পূর্ণাঙ্গ ডেটা-ফ্লো অ্যানালাইসিস প্রয়োজন, অথবা সাধারণ ক্ষেত্রে একটি স্যান্ডবক্সড এক্সিকিউশনের মাধ্যমেও এটি শনাক্ত করা যেতে পারে (যদি ক্ষতিকর আচরণটি চলার শর্তগুলো প্রকৃতপক্ষে পূরণ হয়)।
হুমকি সৃষ্টিকারীরা একই কৌশল অনুসরণ করে এবং তাদের জন্য ডিটেক্টর ডিজাইন ও বাস্তবায়ন করা হয়েছে। এছাড়াও কিছু প্রি-প্রসেসিং ধাপ রয়েছে, যেমন তথ্যের গোপনীয়তা দূর করা, যা প্রায়শই লুকানো আচরণ উন্মোচন করার জন্য প্রয়োজন হয়।
প্রসঙ্গ যোগ করা
কিছু ডিটেক্টর প্রাসঙ্গিক তথ্য ব্যবহার করে। উদাহরণস্বরূপ, কম্পোনেন্ট রেজিস্ট্রির ভার্সন এবং সংশ্লিষ্ট গিটহাব রিপোজিটরির ট্যাগ/রিলিজের মধ্যে অমিল এই জোরালো প্রমাণ দেয় যে, সম্ভবত কোনো দুষ্কৃতকারী রেজিস্ট্রির পাবলিশিং ক্রেডেনশিয়াল পেয়েছে, কিন্তু গিটহাব রিপোজিটরির নয়। ক্রিপ্টো ওয়ালেট বিক্রেতাকে প্রভাবিত করা আক্রমণের মতো ঘটনা। খতিয়ান এই অমিলের মাধ্যমে সহজেই শনাক্ত করা যেত।
A বিদ্বেষপূর্ণ স্কোর সংগৃহীত প্রমাণের শক্তির উপর ভিত্তি করে, চালিত ডিটেক্টরগুলোর ফলাফল থেকে (MS) গণনা করা হয়। সব ফলাফল একরকম হয় না এবং সম্পাদনের ক্রম প্রাসঙ্গিক।
ব্যবহারকারী এবং উপাদানের খ্যাতি
সব ওপেন-সোর্স ডেভেলপার সমান হন না!
একজন স্বনামধন্য ডেভেলপারের এনপিএম (NPM) অ্যাকাউন্ট হাইজ্যাক হতে পারে (এমনকি নিরাপত্তা-সচেতন ব্যক্তিদের ক্ষেত্রেও এমনটা ঘটে), এবং সেই অ্যাকাউন্ট ব্যবহার করে ম্যালওয়্যার প্রকাশ করা হতে পারে। স্বাভাবিকভাবেই, এতে সুনামের আকস্মিক পতন ঘটে এবং হাইজ্যাক হওয়া অ্যাকাউন্টটি উদ্ধার হলে ও ডেভেলপার অ্যাকাউন্ট দখলের কারণগুলো সমাধান করলেই কেবল তা আগের গৌরবে ফিরে আসে। সুনাম অর্জন করা কঠিন, কিন্তু তা এক মুহূর্তে হারিয়ে যেতে পারে।
MEW-তে আমরা ইতিবাচক আচরণের জন্য পুরস্কৃত করতে এবং সন্দেহজনক কার্যকলাপের জন্য শাস্তি দিতে একটি ব্যাপক খ্যাতি ব্যবস্থাপনা ব্যবস্থা চালু করেছি। এই ব্যবস্থাটি নতুন ব্যবহারকারীদের ক্ষেত্রে একটি নিরপেক্ষ অবস্থান থেকে শুরু হয় এবং তাদের চলমান কার্যকলাপের উপর ভিত্তি করে তাদের খ্যাতি সমন্বয় করে।
সক্রিয় সোশ্যাল মিডিয়া অ্যাকাউন্ট বজায় রাখা, মাল্টি-ফ্যাক্টর অথেন্টিকেশন চালু করা, প্রকল্পে নিয়মিত অবদান রাখা এবং সাইন ইন করার মতো ইতিবাচক কাজের মাধ্যমে একজন ব্যবহারকারীর সুনাম বৃদ্ধি পায়। commitযাচাইযোগ্য কী সহ ইমেল ঠিকানা ব্যবহার করা হয়। বিপরীতে, ম্যালওয়্যার প্রকাশ করা, ডিসপোজেবল ইমেল ঠিকানা ব্যবহার করা, স্বাক্ষর না করার মতো প্রতিকূল কার্যকলাপের কারণে সুনাম নষ্ট হয়। commitঅথবা অবদানে অস্বাভাবিক ধরণ প্রদর্শন করা।
আমাদের সিস্টেমের প্রধান লক্ষ্য হলো একটি নিরাপদ ও বিশ্বাসযোগ্য পরিবেশ নিশ্চিত করা। এটি বিভিন্ন বিষয়ের উপর ভিত্তি করে ব্যবহারকারীদের সুনাম গতিশীলভাবে সমন্বয় করার মাধ্যমে এই লক্ষ্য অর্জন করে, এবং একই সাথে গোপনীয়তার বিষয় ও বিভিন্ন রেজিস্ট্রির সীমাবদ্ধতাকেও সম্মান করে।
ব্যবহারকারীর জন্য একটি অভ্যন্তরীণ খ্যাতি স্কোর গণনা করা হয় (সম্ভব হলে রেজিস্ট্রি এবং গিটহাব অ্যাকাউন্টে যোগদানের ভিত্তিতে), এবং এটি ক্ষতিকরতার স্কোরের সাথে একত্রে বিশ্লেষণাধীন কম্পোনেন্টের শ্রেণিবিন্যাসের সময় এবং কম্পোনেন্ট প্রকাশনার আওতায় কারা রয়েছে তা আরও ভালোভাবে নির্ধারণ করতে ব্যবহৃত হয়।
বিদ্বেষপূর্ণ আচরণের প্রমাণ পাওয়া গেছে। তাতে কী? ম্যানুয়াল পর্যালোচনা প্রক্রিয়া
বর্তমান ক্লাসিফায়ারটি প্রাপ্ত ফলাফল এবং ব্যবহারকারী/কম্পোনেন্টের খ্যাতির উপর ভিত্তি করে নির্ধারিত স্কোরের থ্রেশহোল্ড অনুযায়ী, বিশ্লেষণ করা কম্পোনেন্ট সংস্করণটিকে “নিশ্চিতভাবে ক্ষতিকারক”, “সম্ভবত ক্ষতিকারক”, “উচ্চ ঝুঁকি”, “নিম্ন ঝুঁকি” বা “অক্ষতিকারক” এই বিভাগগুলির মধ্যে একটিতে নির্ধারণ করে। “উচ্চ ঝুঁকি” বা “সম্ভবত ক্ষতিকারক” বিভাগে শ্রেণীবদ্ধ হলে ম্যানুয়াল পর্যালোচনা এবং প্রথম বিজ্ঞপ্তি শুরু হয়। ম্যানুয়াল পর্যালোচনার পরে অথবা যখন প্রাপ্ত প্রমাণ পূর্ববর্তী কোনো নিশ্চিত ক্ষতিকারক সংস্করণের প্রমাণের সাথে মিলে যায়, তখন “নিশ্চিতভাবে ক্ষতিকারক” বিভাগটি নির্ধারণ করা হয়।
যখন সম্ভাব্য ক্ষতিকারক কার্যকলাপের যথেষ্ট প্রমাণ পাওয়া যায়, তখন প্রভাবিত সংস্থাগুলোকে একটি প্রাথমিক সতর্কতা (কোয়ারেন্টাইন সতর্কতা) পাঠানো হয়। যেমনটি আগে উল্লেখ করা হয়েছে, এটি কোয়ারেন্টাইন করা কম্পোনেন্টের উপর নির্ভরশীল সফটওয়্যারের ইনস্টলেশন বা বিল্ড বন্ধ করে দিতে পারে।
এটি MEW-এর অভ্যন্তরীণ অংশে একটি সমস্যা তৈরি করে। dashboard ফলে নিরাপত্তা বিশ্লেষকরা কম্পোনেন্টটির জন্য ম্যানুয়াল পর্যালোচনা প্রক্রিয়া শুরু করতে পারেন। তদন্তাধীন কম্পোনেন্ট ভার্সনটির প্রকৃতি দ্রুত নিরূপণ করার জন্য দলটির কাছে বিশেষায়িত টুলিং (স্যান্ডবক্স, ডিওবিফাসকেটর, ম্যালওয়্যার গবেষণার জন্য ডিস্ট্রিবিউশন, ম্যালওয়্যার রিপোর্টিং টুল) রয়েছে। বেশিরভাগ ম্যালওয়্যার (“অ্যাঙ্কোভিস” বা অপরিশীলিত ক্ষতিকারক কম্পোনেন্ট) পর্যালোচনা করা হয়।
পর্যালোচনার ফলাফল হয় এই সিদ্ধান্তে উপনীত হয় যে নিরাপদসুতরাং, স্বয়ংক্রিয় বিশ্লেষণ ইঞ্জিনটি একটি ফলস পজিটিভ খুঁজে পেয়েছে, যা প্যাটার্নটি শেখার জন্য মেশিন লার্নিং ক্লাসিফায়ারকে ফিডব্যাক হিসেবে ব্যবহার করা হয়; অথবা নিশ্চিতভাবে ক্ষতিকরসুতরাং, রিপোর্টিং প্রক্রিয়া অনুসরণ করে উপাদানটিকে ক্ষতিকর হিসেবে দায়িত্বের সাথে পাবলিক রেজিস্ট্রি-তে প্রকাশ করা হয়। ক্ষতিগ্রস্ত সংস্থাগুলোকে একটি দ্বিতীয় বিজ্ঞপ্তি পাঠানো হয়, যার ফলস্বরূপ তারা পদক্ষেপ নিতে পারে। কম্পোনেন্টটিকে কোয়ারেন্টাইনমুক্ত করুন, অথবা তাদের ভার্সন আপগ্রেড প্রক্রিয়া বা তাদের অভ্যন্তরীণ রেজিস্ট্রিতে ব্যবহৃত কম্পোনেন্ট ফায়ারওয়াল থেকে এটিকে চূড়ান্তভাবে ব্লক করুন।
এই সেটিংটি আমাদের প্রতিদিন হাজার হাজার নতুন সংস্করণ বিশ্লেষণ করতে এবং সেগুলোর মধ্যে সম্ভাব্য ক্ষতিকারক কয়েকটি শনাক্ত করতে সাহায্য করে, যেগুলো আমরা পরবর্তীতে ম্যানুয়ালি পর্যালোচনা করি। আগের পর্ব থেকে মনে রাখবেন যে, বর্তমানে আমরা প্রতি দশ হাজারে একটি ক্ষতিকারক কম্পোনেন্ট দেখতে পাই।
রেজিস্ট্রিতে রিপোর্ট করা
আমরা দেখেছি যে বেশিরভাগ পাবলিক রেজিস্ট্রি, যা ওপেন সোর্স পরিকাঠামোর অন্যতম মেরুদণ্ড, নিরাপত্তাজনিত সমস্যা, বিশেষ করে ক্ষতিকারক উপাদান সম্পর্কে জানানোর জন্য বেশ সীমিত ব্যবস্থা প্রদান করে। আমরা এই জানানোর প্রক্রিয়ার অন্তর্নিহিত কাঠামো উন্নত করার জন্য চেষ্টা করে যাচ্ছি। সাধারণত আমরা রেজিস্ট্রির নিরাপত্তা দলের কাছ থেকে বড়জোর একটি ফিডব্যাক ইমেল পাই, যা নিশ্চিত করে যে উপাদানটি রেজিস্ট্রি থেকে সরিয়ে ফেলা হয়েছে।
কখনও কখনও রেজিস্ট্রির অপব্যবহার করা হয়, যা এর ব্যবহারের শর্তাবলী লঙ্ঘন করে, কিন্তু সরবরাহকৃত সফটওয়্যারে কোনো ক্ষতিকর আচরণ সৃষ্টি করে না। এই বিষয়টিও রেজিস্ট্রিকে জানানো হয়, কিন্তু অপ্রয়োজনীয় তথ্য সীমিত করার জন্য সংস্থাগুলোকে অবহিত করা হয় না।
ভবিষ্যৎ কাজ
বর্তমানে অনেক উন্নতির পরিকল্পনা রয়েছে। সর্বাগ্রে, একটি ওএস উপাদানের স্বাস্থ্য সংক্রান্ত পাবলিক পোর্টালবিশেষত সম্ভাব্য ক্ষতিকর কার্যকলাপের প্রমাণ সম্পর্কিত বিষয়টি বর্তমানে নির্মাণাধীন রয়েছে। এটি ওপেন-সোর্স কমিউনিটির জন্য একটি ক্ষুদ্র অবদান হিসেবে উদ্দিষ্ট। সাথে থাকুন।
আরেকটি চলমান উন্নয়ন হলো একটি উন্নত মেশিন লার্নিং ক্লাসিফায়ারMEW অতীতের শ্রেণিবিন্যাস থেকে শিখবে। ইঞ্জিন ডিটেক্টর থেকে প্রাপ্ত ফলাফলের ভেক্টর, এবং এর সাথে কম্পোনেন্ট ও পাবলিশার উভয়ের জন্য প্রাপ্ত ম্যালিশিয়াসনেস স্কোর ও রেপুটেশন স্কোর (“প্রাপ্ত প্রমাণ”) একটি মেশিন লার্নিং সিস্টেমে ইনপুট হিসেবে ব্যবহৃত হয়, যা ক্লাসিফায়ার মডেলকে আপডেট করে। আউটপুট ভেরিয়েবলটি হলো, রেজিস্ট্রি কম্পোনেন্টটি ম্যালিশিয়াস ছিল কি না তা নিশ্চিত করেছে কি না। এর কোড-নেম হলো “দ্য ওরাকল” এবং এটি আরও পূর্বপ্রস্তুতিতে সাহায্য করবে।cisই কোয়ালিফায়ার, যা নির্ভরযোগ্য (উচ্চ রিকল অর্থাৎ ক্ষতিকর উপাদান বাদ পড়ে না) কিন্তু কম ফলস পজিটিভ (নিরাপদ উপাদানকে ক্ষতিকর হিসেবে রিপোর্ট করে না) হওয়ার জন্য ডিজাইন করা হয়েছে।
A সংকট স্কোর গ্রাহকদের নির্ভরশীলতার সেটের অন্তর্ভুক্ত হওয়া এবং প্রকাশকের কম খ্যাতির পাশাপাশি, অগ্রাধিকারের মানদণ্ড হিসেবে এটিও যোগ করা হবে। এটা স্পষ্ট যে, অধিক প্রভাব ও গুরুত্বসম্পন্ন প্রকল্পগুলোকে বিশ্লেষণের জন্য আগে বিবেচনা করা উচিত। আমরা এখানে নতুন করে কিছু উদ্ভাবন করব না এবং অনুসরণ করব... ওপেন সোর্স প্রকল্পের ক্রিটিক্যালিটি স্কোর.
অতিরিক্ত ইকোসিস্টেমের জন্য সমর্থন তৈরির কাজ চলছে। পিএইচপি বা জেনকিন্স প্লাগইনের মতো বহুল ব্যবহৃত প্রযুক্তি ও টুলগুলো রোডম্যাপে রয়েছে।
আমরা এও খতিয়ে দেখছি যে, আরও কিছু অত্যাধুনিক ক্ষতিকারক উপাদানের বিশ্লেষণকে সুবিন্যস্ত করার জন্য ম্যানুয়াল পর্যালোচনা প্রক্রিয়ায় এআই-এর সাহায্য নেওয়া যায় কিনা।
এই সিরিজের পরবর্তী ও শেষ পর্বে, “ওপেন সোর্সের অপব্যবহার: দুষ্কৃতকারীদের কাছ থেকে কী আশা করা যায়এখানে, আমরা সেইসব সর্বশেষ পদ্ধতির উপর আলোকপাত করব যা প্রতিপক্ষরা আক্রমণগুলোকে আরও গোপনীয়, শনাক্ত করা কঠিন, নির্দিষ্ট শিল্পখাতকে লক্ষ্য করে আরও সুনির্দিষ্ট এবং আরও লাভজনক করে তোলার জন্য গ্রহণ করছে। র্যানসমওয়্যার আক্রমণ কি এই মাধ্যম ব্যবহার করে চালানো হবে? দুষ্কৃতকারীরা আরও অত্যাধুনিক ম্যালওয়্যার ছড়ানোর জন্য কীভাবে এআই টুল ব্যবহার করছে? শীর্ষ জনপ্রিয় প্রকল্পগুলো কি ঝুঁকির মুখে? এর উদ্দেশ্য হলো পাঠকদের এই অস্ত্র প্রতিযোগিতা সম্পর্কে একটি ধারণা দেওয়া এবং স্বল্পমেয়াদে (২০২৪-এর দ্বিতীয়ার্ধ) ও মধ্যমেয়াদে (২০২৫) কী আশা করা যায়, তা জানানো।
ওপেন-সোর্স জগতের উন্মুক্ততাকে খুব বেশি পরিবর্তন না করে কমিউনিটি কী কী ছোট ছোট পদক্ষেপ নিতে পারে, সে বিষয়ে কিছু ভাবনা দিয়ে আমরা শেষ করব। উদাহরণস্বরূপ, পাবলিক রেজিস্ট্রিগুলোতে ম্যালওয়্যার রিপোর্ট করার জন্য একটি আরও কার্যকর ব্যবস্থা, এবং সম্ভাব্য ক্ষতিকারক উপাদানগুলোর প্রমাণ রেজিস্ট্রি ও কমিউনিটির সাথে শেয়ার করা—এগুলো হুমকিদাতাদের জন্য দরজা বন্ধ করার লক্ষ্যের দিকে সঠিক পথে একটি ছোট পদক্ষেপ হবে।
ওপেন-সোর্স উপাদানগুলিতে থাকা ম্যালওয়্যার যেন ওপেন-সোর্স কমিউনিটির আমাদের সমাজে নিয়ে আসা বিপুল সুফলকে ব্যাহত না করে।
- [1] আমাদের স্ক্যানার বিশ্লেষণ করা সফটওয়্যার প্রজেক্টগুলোতে ব্যবহৃত ওপেন-সোর্স কম্পোনেন্টগুলো শনাক্ত করে, ফলে সম্পূর্ণ ও হালনাগাদ ডিপেন্ডেন্সি গ্রাফ জানা যায়, অন্তত সেইসব প্রজেক্টের ক্ষেত্রে যেগুলো নিয়মিত স্ক্যান করা হয়। Xygeni OSS একটি API প্রদান করে যা গ্রাহকরা তাদের পছন্দের কোনো কম্পোনেন্টকে হোয়াইটলিস্ট করার সময় ব্যবহার করতে পারেন, যার মধ্যে দুর্বলতা এবং ক্ষতিকারক প্রমাণের তথ্যও অন্তর্ভুক্ত থাকে।
- [2] নিরাপত্তাজনিত সমস্যার সাথে মিলে যায় এমন কোনো অবস্থা শনাক্ত হলে একটি গার্ডরাইল বিল্ডটি ভেঙে দিতে পারে। একটি গুরুতর ও অ্যাক্সেসযোগ্য দুর্বলতা অথবা কোয়ারেন্টাইন করা কোনো কম্পোনেন্টের ব্যবহারের মতো নিরাপত্তাজনিত ত্রুটিগুলো প্রভাবিত সফটওয়্যারের বিল্ড ভেঙে দেওয়ার জন্য যথেষ্ট গুরুতর বলে বিবেচিত হতে পারে।
- [3]আমাদের নিরাপত্তা বিশ্লেষকরা প্রয়োজনে একটি স্যান্ডবক্সড পরিবেশে কম্পোনেন্টটি বা এর ইনস্টল স্ক্রিপ্টগুলো চালান। তবে, MEW ডাইনামিক অ্যানালাইসিস করে না, এর প্রধান কারণ হলো টার্গেটেড অ্যাটাকে ক্ষতিকর আচরণ সবসময় করা হয় না এবং থ্রেট অ্যাক্টররা ডাইনামিক অ্যানালাইসিস এড়ানোর জন্য যে এভেশন লজিক ব্যবহার করে থাকে, তার কারণেও এটি করে না।
- [4] এই কৌশলটির একটি নাম দেওয়া হয়েছিল, রেজিস্টার্ড ডোমেইন জেনারেশন অ্যালগরিদম বা আরডিজিএ, এবং তথাকথিত নতুন হুমকি সৃষ্টিকারীরা যেমন রিভলভার খরগোশ ৫০০ হাজার ডোমেইনে ১ মিলিয়ন ডলার পর্যন্ত বিনিয়োগ করা হয়েছে, যা সাইবার অপরাধ শিল্প কতটা লাভজনক তা দেখিয়ে দেয়।
