






শোষণযোগ্য দুর্বলতার ক্রমবর্ধমান ঝুঁকি
সাইবার হুমকি আগের চেয়ে দ্রুত পরিবর্তিত হচ্ছে, এবং জিরো-ডে নিরাপত্তা এক্সপ্লয়েটগুলো সংস্থাগুলোর জন্য প্রধান উদ্বেগের কারণ হয়ে উঠছে। নিরাপত্তায় এক্সপ্লয়েট কী? এটি অত্যন্ত গুরুত্বপূর্ণ, কারণ আক্রমণকারীরা প্যাচ করার আগেই উচ্চ-ঝুঁকিপূর্ণ দুর্বলতাগুলোকে লক্ষ্যবস্তু করতে ক্রমবর্ধমানভাবে এক্সপ্লয়টেবিলিটি মেট্রিক্স ব্যবহার করছে।
সাম্প্রতিক বাস্তব ঘটনাগুলো তুলে ধরেছে যে এই আক্রমণগুলো কতটা বিপজ্জনক হতে পারে। উদাহরণস্বরূপ, ভিএমওয়্যার জিরো-ডে বাগ ডার্ক রিডিং-এর প্রতিবেদনগুলো দেখায় যে, আক্রমণকারীরা কীভাবে অজানা দুর্বলতা কাজে লাগিয়ে সিস্টেমে অনুপ্রবেশ করতে পারে।
নিরাপত্তা দলগুলো সতর্কবার্তার চাপে জর্জরিত। তবুও, ছাড়া সঠিক অগ্রাধিকার কৌশলএর ফলে গুরুতর দুর্বলতাগুলো প্রকাশ হয়ে পড়ার ঝুঁকি থাকে।
চ্যালেঞ্জটা হলো, সব দুর্বলতার সুযোগ নেওয়া হয় না—তাহলে প্রতিষ্ঠানগুলো কীভাবে সত্যিই গুরুত্বপূর্ণ দুর্বলতাগুলোর ওপর মনোযোগ দিতে পারে?
নিরাপত্তায় এক্সপ্লয়েট বলতে কী বোঝায়?
নিরাপত্তায় এক্সপ্লয়েট বলতে কী বোঝায়? সহজ কথায়, এক্সপ্লয়েট হলো এমন একটি আক্রমণ যা সফটওয়্যার, হার্ডওয়্যার বা অন্য কোনো কিছুর দুর্বল স্থানের সুযোগ নেয়। অবকাঠামোফলস্বরূপ, আক্রমণকারীরা একবার প্রবেশের পথ খুঁজে পেলে ডেটা চুরি করতে, ক্ষতিকর কোড চালাতে বা সিস্টেমের নিয়ন্ত্রণ নিতে পারে।
সাধারণ এক্সপ্লয়েট প্রকার
- জিরো-ডে নিরাপত্তা এক্সপ্লয়েট – ভেন্ডররা কোনো সমাধান প্রকাশ করার আগেই আক্রমণকারীরা দুর্বলতাগুলো খুঁজে বের করে এবং ব্যবহার করে। এই কারণে, এই এক্সপ্লয়েটগুলো ডার্ক ওয়েবে অত্যন্ত মূল্যবান এবং সাইবার গুপ্তচরবৃত্তিতে ব্যাপকভাবে ব্যবহৃত হয়।
- দূরবর্তী কোড এক্সিকিউশন (আরসিই) – এটি আক্রমণকারীদের দূর থেকে কোড চালানোর সুযোগ দেয়, যার ফলে প্রায়শই সম্পূর্ণ সিস্টেমের নিয়ন্ত্রণ নিয়ে নেওয়া যায়।
- প্রিভিলেজ এসকেলেশন – দুর্বল অ্যাক্সেস কন্ট্রোলের সুযোগ নিয়ে অ্যাডমিন বা রুট-লেভেলের অনুমতি লাভ করে।
- মেমরি দুর্নীতি বাফার ওভারফ্লোর মতো কৌশল আক্রমণকারীদের ক্ষতিকর কোড প্রবেশ করিয়ে তা চালানোর সুযোগ করে দেয়।
এই বিষয়গুলো বিবেচনায়, স্বয়ংক্রিয় এক্সপ্লয়েট কিট এবং রাষ্ট্র-সমর্থিত আক্রমণ ক্রমাগত বেড়েই চলেছে। তাই, টিমগুলোকে অবশ্যই প্রতিক্রিয়াশীল প্যাচিংয়ের ওপর নির্ভর করা বন্ধ করতে হবে। এর পরিবর্তে, তাদের প্রয়োজন সক্রিয় এক্সপ্লয়েটেবিলিটি ম্যানেজমেন্ট।
শোষণযোগ্যতার মেট্রিক্স: গুরুত্বপূর্ণ হুমকিগুলোকে কীভাবে অগ্রাধিকার দেবেন
সব দুর্বলতাই আক্রমণের কারণ হয় না। কিছু দুর্বলতা নিষ্ক্রিয় থাকে, আবার কিছু প্রধান লক্ষ্যে পরিণত হয়। একারণেই প্রকৃত হুমকি মূল্যায়ন করার জন্য নিরাপত্তা দলগুলোর এক্সপ্লয়টেবিলিটি মেট্রিক্সের প্রয়োজন হয়। নিরাপত্তায় এক্সপ্লয়েট কী? কোন দুর্বলতাগুলো আক্রমণে ব্যবহৃত হওয়ার সম্ভাবনা বেশি, তা নির্ধারণ করতে দলগুলোকে সাহায্য করে।
ইপিএসএস (এক্সপ্লয়েট প্রেডিকশন স্কোরিং সিস্টেম): ঝুঁকি শ্রেণিবিভাগের একটি উন্নততর উপায়
EPSS স্কোর পূর্বাভাস দেয় যে একটি দুর্বলতার সুযোগ নেওয়া হবে ৩০ দিনের মধ্যে। CVSS শুধুমাত্র তীব্রতা পরিমাপ করে, কিন্তু EPSS বাস্তব জগতের আক্রমণের ঝুঁকির উপর আলোকপাত করে।
কেন EPSS নিরাপত্তা দলগুলোকে আরও দ্রুত কাজ করতে সাহায্য করে
- তথ্য-চালিত অগ্রাধিকার – শুধু তাত্ত্বিক ঝুঁকির ওপর নয়, বরং সক্রিয়ভাবে ব্যবহৃত হয় এমন দুর্বলতাগুলোর ওপর আলোকপাত করে।
- সতর্কতাজনিত ক্লান্তি কমায় – দলগুলোকে ভুল সংকেতের পেছনে ছোটা বন্ধ করে আসল হুমকির ওপর মনোযোগ দিতে সাহায্য করে।
- প্যাচ ম্যানেজমেন্ট উন্নত করে – প্রকৃত দুর্বলতার ভিত্তিতে সমাধানগুলোকে অগ্রাধিকার দেয়, ফলে আক্রমণের ক্ষেত্র অনেক দ্রুত হ্রাস পায়।
উদাহরণস্বরূপ, এ ইপিএসএস ০.৯ স্কোরের অর্থ হলো শোষণের ৯০% সম্ভাবনা—এ ব্যাপারে জরুরি ব্যবস্থা নেওয়া প্রয়োজন। অন্যদিকে, ০.০১ স্কোর কম ঝুঁকির ইঙ্গিত দেয় এবং এক্ষেত্রে অপেক্ষা করা যেতে পারে।
EPSS ও দুর্বলতা ব্যবস্থাপনা সম্পর্কে আরও জানুন
EPSS স্কোর নিরাপত্তা দলগুলোকে উচ্চ-ঝুঁকিপূর্ণ দুর্বলতাগুলো সবার আগে মোকাবেলা করতে সাহায্য করে। এক্সপ্লয়েট থেকে কীভাবে এগিয়ে থাকবেন তা জানুন।
শোষণযোগ্য দুর্বলতাগুলো কীভাবে প্রশমিত করা যায়
সক্রিয় হুমকি গোয়েন্দা তথ্য এবং আগাম সতর্কীকরণ ব্যবস্থা
- জিরো-ডে নিরাপত্তা ত্রুটিগুলো ছড়িয়ে পড়ার আগেই শনাক্ত করতে রিয়েল-টাইম থ্রেট ফিড সেট আপ করুন।
- আক্রমণকারীরা ব্যবহার করার আগেই ক্ষতিকর ওপেন-সোর্স নির্ভরতাগুলো ব্লক করতে আর্লি ওয়ার্নিং সিস্টেম ব্যবহার করুন।
স্বয়ংক্রিয় নিরাপত্তা স্ক্যানিং এবং SCA
- চালান সফটওয়্যার গঠন বিশ্লেষণ (SCA) ওপেন-সোর্স উপাদানগুলোর দুর্বলতাগুলো ক্রমাগত পর্যবেক্ষণ করা।
- আপনার পরিবেশে কোনো ত্রুটি প্রকৃতপক্ষে কাজে লাগানো সম্ভব কিনা তা যাচাই করতে রিচেবিলিটি অ্যানালাইসিস প্রয়োগ করুন।
CI/CD Pipeline Security এবং রানটাইম সুরক্ষা
- নিরাপদ CI/CD pipelineঝুঁকিপূর্ণ কোডকে প্রোডাকশনে প্রবেশ করতে বাধা দেওয়ার জন্য।
- ব্যবহার Application Security Posture Management (ASPMআপনার সম্পূর্ণ উন্নয়ন জীবনচক্র জুড়ে ঝুঁকি নিরীক্ষণ করতে।
শোষণযোগ্যতা-ভিত্তিক অগ্রাধিকার এবং প্যাচ অটোমেশন
- উচ্চ-ঝুঁকিপূর্ণ দুর্বলতাগুলো প্রথমে সমাধান করার জন্য EPSS স্কোরের সাথে ব্যবসায়িক প্রভাবের ডেটা একত্রিত করুন।
- ডেভেলপমেন্টের গতি না কমিয়ে আরও দ্রুত প্যাচ ডেপ্লয় করতে স্বয়ংক্রিয় প্রতিকার ব্যবস্থা ব্যবহার করুন।
জাইজেনি কীভাবে জিরো-ডে নিরাপত্তা ত্রুটিগুলি প্রশমিত করে
যেহেতু জিরো-ডে নিরাপত্তা ত্রুটিগুলো কোনো সতর্কবার্তা ছাড়াই আবির্ভূত হয়, তাই সংস্থাগুলোর রিয়েল-টাইম প্রতিরক্ষা ব্যবস্থা প্রয়োজন। এই কারণে, জাইজেনির নিরাপত্তা সমাধানগুলো ক্ষতি করার আগেই এক্সপ্লয়েট শনাক্ত, অগ্রাধিকার নির্ধারণ এবং বন্ধ করার জন্য একটি সমন্বিত পদ্ধতি প্রদান করে।
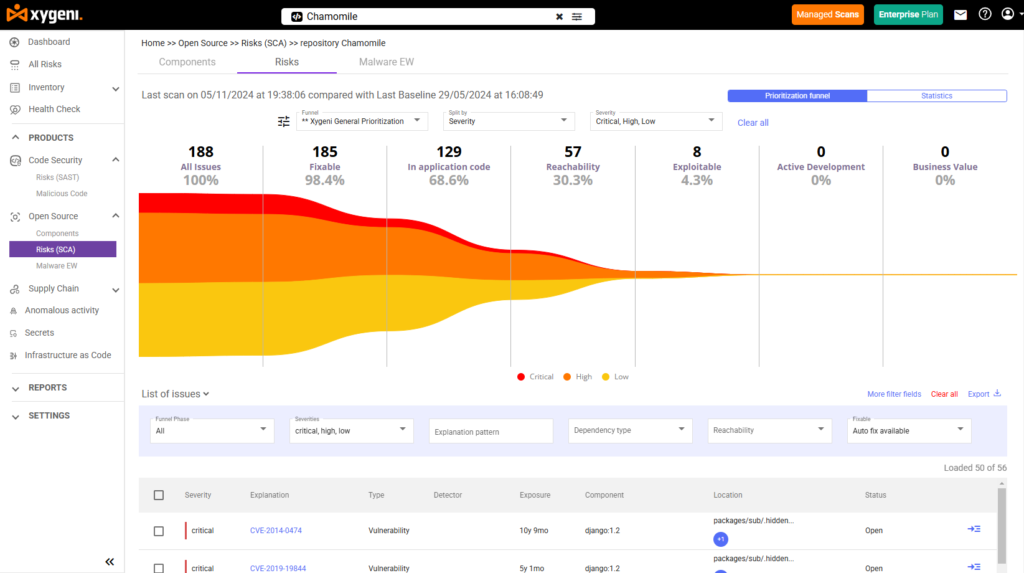
১. ডাইনামিক ফানেলের মাধ্যমে সুবিধা গ্রহণের সক্ষমতা-ভিত্তিক অগ্রাধিকার নির্ধারণ
নিরাপত্তা দলগুলোকে অবিরাম সতর্কবার্তার সম্মুখীন হতে হয়, কিন্তু সব দুর্বলতা সমান বিপজ্জনক নয়। এই কারণেই জাইজেনির প্রায়োরিটাইজেশন ফানেলগুলো সাধারণ তীব্রতার রেটিংয়ের ঊর্ধ্বে কাজ করে (সিভিএসএস) নিম্নলিখিত বিষয়গুলো বিবেচনা করে:
- শোষণযোগ্যতা (EPSS স্কোর) – আগামী ৩০ দিনের মধ্যে বাস্তব জগতে অপব্যবহারের সম্ভাবনার উপর ভিত্তি করে দুর্বলতাগুলোকে অগ্রাধিকার দেয়।
- নাগালের বিশ্লেষণ – আপনার সফটওয়্যারের কোনো প্রবেশযোগ্য আক্রমণ পথে দুর্বলতা আছে কিনা তা নির্ধারণ করে।
- ব্যবসায়িক প্রেক্ষাপট – গুরুত্বপূর্ণ অ্যাপ্লিকেশনগুলোর উপর সম্ভাব্য প্রভাবের ভিত্তিতে দুর্বলতাগুলোকে ফিল্টার করে।
২. রিয়েল-টাইম হুমকি গোয়েন্দা তথ্য ও আগাম সতর্কীকরণ ব্যবস্থা
প্রচলিত নিরাপত্তা সমাধানগুলো পরিচিত দুর্বলতার ওপর নির্ভর করে, অপরদিকে জাইজেনি রিয়েল-টাইম মনিটরিং প্রদান করে।
- আক্রমণকারীরা ব্যবহার করার আগেই নতুন ম্যালওয়্যার-সংক্রমিত প্যাকেজের জন্য পাবলিক রিপোজিটরিগুলো স্ক্যান করে।
- আপনার সফটওয়্যার সরবরাহ শৃঙ্খলে ক্ষতিকর নির্ভরতাগুলো অনুপ্রবেশ করার আগেই সেগুলোকে প্রতিহত করে।
- উদীয়মান এক্সপ্লয়েট এবং আক্রমণ অভিযান সম্পর্কে রিয়েল-টাইম সতর্কতা প্রদান করে।
উদাহরণস্বরূপ, যদি কোনো ওপেন-সোর্স লাইব্রেরির জিরো-ডে দুর্বলতাকে অস্ত্র হিসেবে ব্যবহার করা হয়, তাহলে Xygeni কোনো CVE আপডেটের জন্য অপেক্ষা না করেই তাৎক্ষণিকভাবে আপনার টিমকে সতর্ক করে এবং প্রতিকারের পদক্ষেপ প্রদান করে।
৩. উন্নত সফটওয়্যার গঠন বিশ্লেষণ (SCAসরবরাহ শৃঙ্খল সুরক্ষার জন্য
জিরো-ডে এক্সপ্লয়েটগুলো প্রায়শই প্যাচবিহীন ওপেন-সোর্স উপাদানগুলোকে লক্ষ্য করে। জাইজেনির SCA সমাধান:
- আপনার সফটওয়্যারকে ঝুঁকিপূর্ণ নির্ভরতার জন্য স্ক্যান করে।
- প্রোডাকশনে পৌঁছানোর আগেই ত্রুটিপূর্ণ ওপেন-সোর্স প্যাকেজ শনাক্ত করে।
- অপ্রচলিত নির্ভরতাগুলো শনাক্ত করে যেগুলোর সক্রিয় প্যাচিং প্রয়োজন।
4. CI/CD Pipeline Securityমোতায়েনের আগেই এক্সপ্লয়েট বন্ধ করা
জাইজেনি:
- স্ক্যানকে CI/CD pipelineনিরাপত্তা সংক্রান্ত ভুল কনফিগারেশনের জন্য।
- ক্ষতিকর পরিবর্তন বা ঝুঁকিপূর্ণ কোড প্রতিরোধ করতে নিরাপত্তা নীতিমালা প্রয়োগ করে।
- ডেভঅপস ওয়ার্কফ্লোর সাথে সমন্বয়ের মাধ্যমে উচ্চ-ঝুঁকিপূর্ণ দুর্বলতাগুলোকে প্রোডাকশনে পৌঁছানো থেকে বিরত রাখে।
৫. স্বয়ংক্রিয় প্রতিকার: এক্সপ্লয়েট ছড়িয়ে পড়ার আগেই তা ঠিক করা।
জাইজেনির স্বয়ংক্রিয় প্রতিকার ব্যবস্থা:
- সবচেয়ে নিরাপদ প্যাচ বা বিকল্প প্যাকেজ সংস্করণটির পরামর্শ দেয়।
- স্বয়ংক্রিয়ভাবে তৈরি করে pull requests প্রভাবিত কোডে সংশোধনের জন্য।
- কাঠামোগত দুর্বলতা ব্যবস্থাপনার জন্য টিকেটিং সিস্টেমের (জিরা, গিটহাব ইস্যু) সাথে সমন্বিত হয়।
শোষণযোগ্যতা ব্যবস্থাপনার ভবিষ্যৎ
সাইবার হুমকি বাড়ার সাথে সাথে, নিরাপত্তা দলগুলোকে প্রচলিত দুর্বলতা ব্যবস্থাপনার বাইরে যেতে হবে। আক্রমণকারীরা প্যাচের জন্য অপেক্ষা করছে না—তারা আগেই আঘাত হানছে। এই কারণে, ক্ষতি হওয়ার আগেই এক্সপ্লয়েটগুলো ব্লক করার জন্য সংস্থাগুলোর একটি আরও স্মার্ট ও দ্রুত পদ্ধতির প্রয়োজন।
শোষণযোগ্যতা ব্যবস্থাপনায় কী পরিবর্তন আসছে?
নিরাপত্তা স্থানান্তরিত হচ্ছে পূর্বাভাসের প্রতিক্রিয়াসব দুর্বলতাকে একই দৃষ্টিতে না দেখে, দলগুলোকে অবশ্যই বাস্তব জগতের ঝুঁকির উপর মনোযোগ দিনএকই সময়ে, ম্যানুয়াল নিরাপত্তা তাল মেলাতে পারছে না স্বয়ংক্রিয় আক্রমণ, তৈরি দ্রুত, সরাসরি সুরক্ষা অপরিহার্য।
শোষণযোগ্যতা ব্যবস্থাপনার ভবিষ্যৎ চালনাকারী মূল প্রবণতাসমূহ
ঝুঁকি-ভিত্তিক অগ্রাধিকার নির্ধারণই নিয়ম হয়ে উঠছে – টিমগুলো এখন CVSS স্কোরের বাইরে গিয়ে EPSS (এক্সপ্লয়েট প্রেডিকশন স্কোরিং সিস্টেম) এবং রিচেবিলিটি অ্যানালাইসিসের উপর মনোযোগ দিচ্ছে, যাতে সবচেয়ে বেশি এক্সপ্লয়েট হওয়ার সম্ভাবনা রয়েছে এমন ভালনারেবিলিটিগুলো সমাধান করা যায়।
লাইভ থ্রেট ইন্টেলিজেন্স – CVE আপডেটের জন্য সপ্তাহ বা মাস ধরে অপেক্ষা করা এখন আর কোনো বিকল্প নয়। জিরো-ডে নিরাপত্তা এক্সপ্লয়েটগুলো আবির্ভূত হওয়ার সাথে সাথেই শনাক্ত করার জন্য সংস্থাগুলোকে নিরবচ্ছিন্ন স্ক্যানিং করতে হবে।
স্বয়ংক্রিয় প্যাচ ব্যবস্থাপনা – নিরাপত্তা যদি উন্নয়নের গতি কমিয়ে দেয়, তবে তা গৃহীত হবে না। কোম্পানিগুলো উচ্চ-ঝুঁকিপূর্ণ দুর্বলতাগুলো বিলম্ব ছাড়াই সমাধান করার জন্য স্বয়ংক্রিয় প্রতিকার ব্যবস্থায় বিনিয়োগ করছে।
তীব্রতর CI/CD Pipeline Security – আক্রমণকারীরা সফটওয়্যার সরবরাহ শৃঙ্খলকে লক্ষ্যবস্তু করছে। ডেভঅপস দলগুলোকে অবশ্যই নিরাপত্তাকে সরাসরি এর সাথে একীভূত করতে হবে। CI/CD pipelineসফটওয়্যার স্থাপনের আগেই দুর্বলতা শনাক্ত করার জন্য।
স্মার্টার সফটওয়্যার কম্পোজিশন অ্যানালাইসিস (SCA) ওপেন-সোর্স সফটওয়্যার আধুনিক উন্নয়নের চালিকাশক্তি হলেও এটি ঝুঁকিও নিয়ে আসে। ব্যবহারের মাধ্যমে SCA রিচেবিলিটি অ্যানালাইসিসের মাধ্যমে টিমগুলো কেবল সেইসব দুর্বলতার ওপরই মনোযোগ দিতে পারে যেগুলো সত্যিই গুরুত্বপূর্ণ।
নিরাপত্তার ভবিষ্যৎ হবে সক্রিয়, স্বয়ংক্রিয় এবং ঝুঁকি-কেন্দ্রিক। যে দলগুলো এখন থেকেই নিজেদের মানিয়ে নেবে, তারা আক্রমণকারীদের থেকে এগিয়ে থাকবে এবং কোনো ধরনের অপব্যবহার ঘটার আগেই তা প্রতিরোধ করবে।
উপসংহার: আক্রমণকারীদের আগে দুর্বলতার নিয়ন্ত্রণ নিন।
নিরাপত্তা এখন আর শুধু দুর্বলতা খুঁজে বের করার মধ্যেই সীমাবদ্ধ নয়—বরং এর মূল বিষয় হলো, কোনগুলো সত্যিই গুরুত্বপূর্ণ তা জানা। নিরাপত্তা দলগুলো প্রতিদিন হাজার হাজার অ্যালার্টের সম্মুখীন হয়, কিন্তু সেগুলোর সবগুলোই প্রকৃত হুমকি নয়। একারণেই দুর্বলতার সুযোগ নেওয়ার ক্ষমতার ওপর মনোযোগ দেওয়া অত্যন্ত জরুরি।
এগিয়ে থাকতে দলগুলো কী করতে পারে?
নিরাপত্তায় এক্সপ্লয়েট বলতে আসলে কী বোঝায় তা বুঝুন। - নিরাপত্তায় এক্সপ্লয়েট বলতে কী বোঝায়? এটি শুধু একটি সফটওয়্যার বাগ নয়; এটি আক্রমণকারীদের সিস্টেমে অনুপ্রবেশ করার একটি উপায়। দলগুলোর উচিত এর তীব্রতার বাইরে গিয়ে, কোনো দুর্বলতার অপব্যবহারের সম্ভাবনা কতটা, তার ওপর মনোযোগ দেওয়া।
জিরো-ডে নিরাপত্তা ত্রুটি ঘটার আগেই তা প্রতিরোধ করুন। আগাম সতর্কীকরণ ব্যবস্থা, সরাসরি হুমকি সংক্রান্ত তথ্য এবং সংযোগযোগ্যতা বিশ্লেষণ ব্যবহার করে দলগুলো আক্রমণ শুরু হওয়ার আগেই তা প্রতিহত করতে পারে।
নিরাপত্তা গ্রহণ করা সহজ করুন – নিরাপত্তা যদি ডেভঅপ্স-এর গতি কমিয়ে দেয়, তাহলে টিমগুলো তা ব্যবহার করবে না। স্বয়ংক্রিয় সমাধান, CI/CD নিরাপত্তা এবং সহজ প্যাচিং ব্যবস্থা সিস্টেমকে সুরক্ষিত রাখার পাশাপাশি উন্নয়নের গতিও বজায় রাখে।
শোষণযোগ্যতার ভিত্তিতে অগ্রাধিকার দিন নিরাপত্তা দলগুলোর প্রতিটি দুর্বলতা ঠিক করার প্রয়োজন নেই—শুধু সেগুলোই ঠিক করতে হবে যেগুলো আক্রমণকারীরা প্রকৃতপক্ষে ব্যবহার করছে।
জাইজেনি কেন?
জাইজেনিতে, আমরা নিরাপত্তাকে সাধারণ দুর্বলতা স্ক্যানিংয়ের ঊর্ধ্বে নিয়ে যাই। আমাদের প্ল্যাটফর্ম:
- শুধু তাত্ত্বিক ঝুঁকিই নয়, বাস্তব জগতের ব্যবহারযোগ্যতার বিশ্লেষণ করে।
- সফটওয়্যার উন্নয়নকে নিরাপদ ও কার্যকর রাখতে ত্রুটি সংশোধন স্বয়ংক্রিয় করে।
- আক্রমণকারীদের প্রোডাকশন পরিবেশে পৌঁছানোর আগেই থামিয়ে দেয়।
সাইবার হুমকি কমবে না—কিন্তু সঠিক পন্থা অবলম্বন করলে আপনি এগিয়ে থাকতে পারেন।
দেখতে চান, Xygeni কীভাবে এক্সপ্লয়েট ঘটার আগেই তা থামাতে সাহায্য করে?
আজই বিনামূল্যে চেষ্টা করুন!

