






OSINT ফ্রেমওয়ার্ক হলো ওপেন সোর্স ইন্টেলিজেন্স, অর্থাৎ পাবলিক কোড, ডোমেইন এবং রেজিস্ট্রি থেকে প্রাপ্ত তথ্য ব্যবহার করে আক্রমণকারীর কার্যকলাপ কোনো লঙ্ঘনে পরিণত হওয়ার আগেই শনাক্ত করার একটি কাঠামোগত পদ্ধতি। আধুনিক আক্রমণগুলো খুব কমই কোনো সতর্কতা ছাড়াই ঘটে থাকে। অপব্যবহারের অনেক আগেই, হুমকিদাতারা ডিজিটাল চিহ্ন রেখে যায়: ফাঁস হওয়া ক্রেডেনশিয়াল, ক্লোন করা রিপোজিটরি, সন্দেহজনক ডোমেইন, এবং পুনরায় ব্যবহৃত কোডের অংশবিশেষ। এই ইন্টেলিজেন্স কীভাবে সংগ্রহ, সমন্বয় এবং স্বয়ংক্রিয় করতে হয় তা শিখলে, আক্রমণকারীর কার্যকলাপ শনাক্ত করা সহজ হয়। ডেভসেকওপস দল এবং CISঅপারেটররা আগেভাগেই লুকানো ঝুঁকি শনাক্ত করে, তাদের সফটওয়্যার সরবরাহ শৃঙ্খল শক্তিশালী করে এবং কোনো ঘটনা গুরুতর হওয়ার আগেই তার প্রতিক্রিয়া জানায়।
OSINT কী? একটি সংক্ষিপ্ত ইতিহাস ও সংজ্ঞা
ওপেন সোর্স ইন্টেলিজেন্স (OSINT) সম্ভাব্য হুমকি, দুর্বলতা এবং ঝুঁকির উৎস শনাক্ত করার জন্য সর্বজনীনভাবে উপলব্ধ তথ্য সংগ্রহ ও বিশ্লেষণ করাকে বোঝায়। মূলত, ১৯৮০-এর দশকে সরকারি ও সামরিক সংস্থাগুলো রাজনৈতিক এবং প্রতিরক্ষা গবেষণার জন্য এই পদ্ধতি ব্যবহার করত। সময়ের সাথে সাথে, সাইবার নিরাপত্তা বিশেষজ্ঞরা উপলব্ধি করেন যে একই ধারণা ডিজিটাল ইকোসিস্টেমেও প্রয়োগ করা যেতে পারে, যা আক্রমণের আগাম সনাক্তকরণ সম্ভব করে তোলে।
নিরাপত্তা গবেষকরা শীঘ্রই বুঝতে পারলেন যে, কোনো প্রকৃত নিরাপত্তা লঙ্ঘন ঘটার অনেক আগেই উন্মুক্ত ডেটা, ডোমেইন রেকর্ড, পাবলিক কোড রিপোজিটরি বা গোপন ফোরামের মাধ্যমে আক্রমণকারীর কার্যকলাপ ফাঁস হয়ে যেতে পারে। বাস্তবে, OSINT এখন ঝুঁকি জীবনচক্রের প্রতিটি পর্যায়ে, অর্থাৎ তথ্য সংগ্রহ থেকে শুরু করে তার প্রতিক্রিয়া পর্যন্ত, কাজ করে।
বর্তমানে, ওপেন সোর্স ইন্টেলিজেন্স (OSINT) আধুনিক থ্রেট ইন্টেলিজেন্সের একটি অপরিহার্য অংশ এবং ডেভেলপারদের জন্য একটি বিশ্বস্ত সহযোগী হয়ে উঠেছে, যাদেরকে তাদের কোড সুরক্ষিত রাখতে হয়। pipelineএবং নির্ভরতাগুলো ক্রমাগত। অন্য কথায়, OSINT কোডের দৃশ্যমানতা এবং হুমকি সচেতনতার মধ্যে সংযোগ স্থাপন করে। তবে, যেহেতু এটি সর্বজনীনভাবে উপলব্ধ তথ্যের উপর নির্ভর করে, তাই এটি বিভ্রান্তিকর তথ্যও তৈরি করতে পারে, অভ্যন্তরীণ প্রেক্ষাপটের অভাব থাকতে পারে, অথবা এমন সংকেত তুলে ধরতে পারে যেগুলোকে অগ্রাধিকার দেওয়া কঠিন। ফলস্বরূপ, ডেভেলপার এবং উভয়কেই... CISওপেন ডেটাকে অর্থপূর্ণ প্রতিরক্ষায় রূপান্তরিত করার জন্য, OSINT অন্তর্দৃষ্টিগুলোকে আরও দ্রুত ফিল্টার, সমৃদ্ধ এবং সে অনুযায়ী ব্যবস্থা গ্রহণের জন্য OS-গুলোর স্বয়ংক্রিয় পদ্ধতির প্রয়োজন।
OSINT ওয়েবসাইট, কোড রেজিস্ট্রি এবং সোশ্যাল প্ল্যাটফর্ম থেকে প্রাপ্ত পাবলিক ডেটা ব্যবহার করে সিস্টেমের নিরাপত্তা লঙ্ঘনের সূচক শনাক্ত করে এবং আক্রমণগুলো প্রোডাকশন পর্যায়ে পৌঁছানোর আগেই প্রতিরোধ করে।
সাইবার নিরাপত্তায় ওপেন সোর্স ইন্টেলিজেন্সের বিবর্তন
প্রথমত, OSINT কীভাবে বিকশিত হয়েছে তা বুঝতে পারলে এটি এখন কেন অপরিহার্য, তা ব্যাখ্যা করা সহজ হয়।
- পর্যায় ১ – প্রাথমিক OSINT (ইন্টারনেট-পূর্ব): বিশ্লেষকরা ভূ-রাজনৈতিক ঘটনাপ্রবাহ ব্যাখ্যা করার জন্য সংবাদপত্র, সম্প্রচার মাধ্যম এবং সরকারি নথিপত্র থেকে তথ্য সংগ্রহ করতেন। সেই সময়ে গোয়েন্দা তথ্য সংগ্রহ ছিল হস্তচালিত এবং ধীরগতির। তা সত্ত্বেও, এটি কাঠামোগত বিশ্লেষণের ভিত্তি স্থাপন করেছিল।
- দ্বিতীয় পর্যায় – ইন্টারনেট ওএসআইএনটি (২০০০ – ২০১০): WHOIS ডেটাবেস, DNS রেকর্ড এবং প্রাথমিক সার্চ ইঞ্জিনগুলোর সাহায্যে তদন্তকারীরা ডোমেইন ম্যাপ করা এবং ফিশিং পরিকাঠামো ট্র্যাক করা শুরু করেন। এছাড়াও, অনলাইন কমিউনিটির সম্প্রসারণ আক্রমণকারীদের আচরণ সরাসরি পর্যবেক্ষণের জন্য নতুন মাধ্যম তৈরি করে। ফলস্বরূপ, OSINT আরও দ্রুত, ব্যাপক এবং সহযোগিতামূলক হয়ে উঠল।
- তৃতীয় পর্যায় – ডিজিটাল OSINT (২০১০ – বর্তমান): আধুনিক ইন্টেলিজেন্স এখন ক্লাউড সার্ভিস, সোশ্যাল মিডিয়া এবং গিটহাব, এনপিএম ও ডকার হাবের মতো ডেভেলপার প্ল্যাটফর্ম পর্যন্ত বিস্তৃত। অধিকন্তু, অটোমেশন, মেশিন লার্নিং এবং এপিআই বৃহৎ পরিসরে পারস্পরিক সম্পর্ক স্থাপন সম্ভব করে তোলে। ফলস্বরূপ, OSINT ধীরগতির ম্যানুয়াল গবেষণা থেকে নিরবচ্ছিন্ন ডিজিটাল পর্যবেক্ষণে রূপান্তরিত হয়েছে, যা এখন অ্যাপসেক এবং সফটওয়্যার-সাপ্লাই-চেইন সুরক্ষার জন্য অত্যন্ত গুরুত্বপূর্ণ একটি সক্ষমতা। বাস্তবে, এই বিবর্তনের অর্থ হলো হুমকিগুলো প্রোডাকশনে পৌঁছানোর আগেই শনাক্ত করা।
OSINT ফ্রেমওয়ার্ক কীভাবে কাজ করে
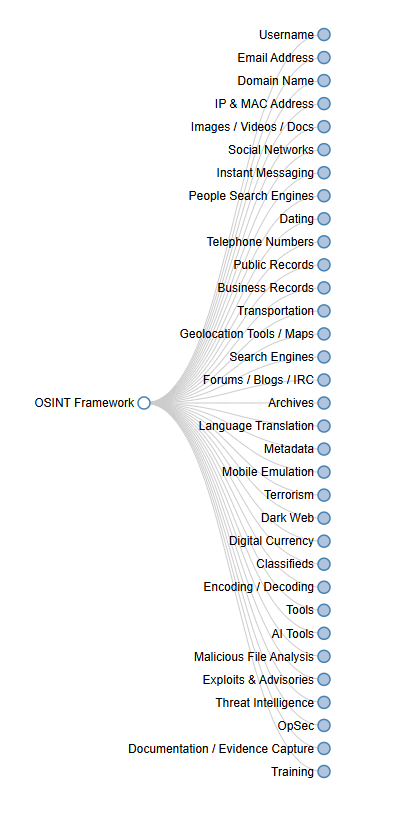
OSINT ফ্রেমওয়ার্ক হলো বিভিন্ন টুল এবং ডেটা সোর্সের একটি সুসংগঠিত সূচী, যেগুলোকে ডোমেইন ইন্টেলিজেন্স, সোশ্যাল নেটওয়ার্ক, ডার্ক-ওয়েব মনিটরিং এবং কোড অ্যানালাইসিসের মতো বিভিন্ন ক্যাটাগরিতে ভাগ করা হয়েছে। তথ্যকে এভাবে সাজানোর ফলে অ্যানালিস্ট এবং ডেভেলপাররা একেবারে গোড়া থেকে খোঁজাখুঁজি না করে, কোনো নির্দিষ্ট কাজের জন্য সঠিক ওপেন সোর্স ইন্টেলিজেন্স টুল খুঁজে পেতে পারেন।
নিরাপত্তা দলগুলো সাধারণত কাঠামোটি প্রয়োগ করার সময় একটি পুনরাবৃত্তিমূলক চক্র অনুসরণ করে:
- তথ্য সংগ্রহ. রিপোজিটরি, রেজিস্ট্রি বা ওপেন ফিড থেকে সূচক সংগ্রহ করুন।
- সংকেতগুলোর মধ্যে সম্পর্ক স্থাপন করুন। একাধিক উৎস থেকে ডোমেইন, হ্যাশ বা ফাঁস হওয়া ক্রেডেনশিয়াল লিঙ্ক করুন।
- দ্রুত কাজ করো। প্রতিকারকে অগ্রাধিকার দিন অথবা সরাসরি এর মাধ্যমে অ্যালার্ট স্বয়ংক্রিয় করুন CI/CD কর্মপ্রবাহ।
OSINT ফ্রেমওয়ার্কটি নিজে কোনো একক টুল নয়, বরং এটি একটি কাঠামোগত পদ্ধতি যা শত শত ওপেন সোর্স ইন্টেলিজেন্স রিসোর্সকে সংগঠিত করে। প্রতিটি রিসোর্সে ম্যানুয়ালি অনুসন্ধান চালানোর পরিবর্তে, নিরাপত্তা দলগুলো SpiderFoot, Shodan বা TheHarvester-এর মতো টুল থেকে ডেটা একত্রিত করতে এই ফ্রেমওয়ার্কটি ব্যবহার করে, যা বিক্ষিপ্ত তথ্যকে কার্যকর কিছুতে রূপান্তরিত করে।
একজন DevSecOps ইঞ্জিনিয়ার এই উৎসগুলো থেকে API-গুলোকে সরাসরি একটিতে সংযুক্ত করার মাধ্যমে এটিকে স্বয়ংক্রিয় করতে পারেন। CI/CD pipelineসুতরাং, ফাঁস হওয়া ক্রেডেনশিয়াল বা উন্মুক্ত অ্যাসেট ডেপ্লয়মেন্টের আগে অ্যালার্ট ট্রিগার করে, পরে নয়।
মূল ধারণাটি হলো: OSINT ফ্রেমওয়ার্ক জন-গোয়েন্দা তথ্যকে একটি পুনরাবৃত্তিযোগ্য ও স্বয়ংক্রিয় কর্মপ্রবাহে রূপান্তরিত করে, এবং ঠিক এখানেই Xygeni এই ধারণাটিকে আরও এগিয়ে নিয়ে যায়।
সংক্ষেপে, OSINT কাঠামোটি জনসাধারণের গোয়েন্দা তথ্যকে একটি পুনরাবৃত্তিযোগ্য, স্বয়ংক্রিয় কর্মপ্রবাহে পরিণত করার একটি মডেল প্রদান করে, এবং এটি পূর্বcisযেখানে জাইজেনি এই ধারণাটিকে আরও এগিয়ে নিয়ে যায়।
কিভাবে CISঅপারেটিং সিস্টেম এবং ডেভেলপাররা ওপেন সোর্স ইন্টেলিজেন্স ব্যবহার করে
জন্য CISওএস এবং নিরাপত্তা নেতারা
- ব্র্যান্ডের পরিচিতি, ফাঁস হওয়া ক্রেডেনশিয়াল এবং ক্লোন করা রিপোজিটরিগুলো নিরীক্ষণ করুন।
- প্যাচের অগ্রাধিকার নির্ধারণের জন্য দুর্বলতা ডেটাবেসের সাথে OSINT থেকে প্রাপ্ত তথ্য যাচাই করে নিন।
- সঠিক ঝুঁকি মূল্যায়নের জন্য বাহ্যিক তথ্যের সাথে অভ্যন্তরীণ টেলিমেট্রির সমন্বয় সাধন করুন।
- বিনিয়োগের উপর আয় (ROI) প্রদর্শনের জন্য পরিমাপযোগ্য ফলাফল, যেমন আবদ্ধ এক্সপোজার বা হ্রাসকৃত অ্যাটাক সারফেস, রিপোর্ট করুন।
ডেভেলপার এবং ডেভসেকওপিএস টিমের জন্য
- স্ক্যান commitহার্ড-কোডেড গোপনীয় তথ্য এবং টোকেনগুলির জন্য।
- npm, PyPI, বা Maven-এ টাইপোস্কোয়াটেড বা ক্ষতিকারক ডিপেন্ডেন্সি সনাক্ত করুন।
- বাহ্যিক হুমকি ফিডে প্রতিষ্ঠানের নাম বা রিপোজিটরি দেখা গেলে সতর্কতা বার্তা পান।
- OSINT লুকআপগুলিকে একীভূত করুন CI/CD pipelineস্বয়ংক্রিয় দৃশ্যমানতার জন্য।
পরিশেষে, OSINT নির্বাহী পর্যায় থেকে শুরু করে সকল অংশীদারকে হুমকির পরিদৃশ্য সম্পর্কে একটি অভিন্ন দৃষ্টিভঙ্গি প্রদান করে। dashboardডেভেলপার টার্মিনালগুলিতে।
নিরাপত্তা দলগুলোর জন্য ওপেন সোর্স ইন্টেলিজেন্সের সুবিধাসমূহ
| সুবিধা | কিভাবে এটা সাহায্য করে |
|---|---|
| প্রাথমিক স্তরে নির্ণয় | আক্রমণকারীরা দুর্বলতা, তথ্য ফাঁস বা ছদ্মবেশকে অস্ত্র হিসেবে ব্যবহার করার আগেই শনাক্ত করুন। |
| দৃষ্টিপাত | প্রচলিত স্ক্যানারের বাইরেও বাহ্যিক সম্পদ চিহ্নিত করুন। |
| অনুবন্ধ | সমাধানের অগ্রাধিকার নির্ধারণের জন্য বাহ্যিক হুমকির প্রেক্ষাপট দিয়ে অ্যালার্টগুলোকে আরও সমৃদ্ধ করুন। |
| স্বয়ংক্রিয়তা | OSINT অনুসন্ধানের সময়সূচী নির্ধারণ করুন অথবা API সংযোগ করুন pipelines. |
| সহযোগিতা | যাচাইকৃত তথ্য বৃহত্তর নিরাপত্তা সম্প্রদায়ের সাথে শেয়ার করুন। |
কী পদক্ষেপ:
ওপেন সোর্স ইন্টেলিজেন্স স্বচ্ছতা ও গতি বাড়ায়, যা দলগুলোকে অপ্রয়োজনীয় তথ্যের পরিবর্তে প্রকৃত হুমকির ওপর মনোযোগ দিতে সাহায্য করে।
সেরা ওপেন সোর্স ইন্টেলিজেন্স টুল এবং জাইজেনি কীভাবে তাদের নীতিগুলি প্রয়োগ করে
ওপেন সোর্স ইন্টেলিজেন্স টুলগুলো নিরাপত্তা দলগুলোকে পাবলিক ডেটাকে কার্যকর তথ্যে রূপান্তর করতে সাহায্য করে। উদাহরণস্বরূপ, মাল্টেগো, স্পাইডারফুট এবং শোডানের মতো টুলগুলো দীর্ঘদিন ধরে বিশ্লেষকদের অবকাঠামোর ম্যাপিং এবং অরক্ষিত সম্পদ শনাক্ত করতে সহায়তা করে আসছে। তবে, এই সমাধানগুলোর জন্য সাধারণত ম্যানুয়াল সেটআপ এবং নিরন্তর মনোযোগের প্রয়োজন হয়, যা আধুনিক প্রেক্ষাপটে কার্যকর নয়। CI/CD পরিবেশের।
- Maltegoডোমেইন, আইপি এবং অর্গানাইজেশনগুলোর মধ্যে সম্পর্ক নির্ণয়ের জন্য ভিজ্যুয়াল লিঙ্ক অ্যানালাইসিস সক্ষম করে।
- স্পাইডারফুটশত শত পাবলিক সোর্স এবং এপিআই জুড়ে স্ক্যানিং স্বয়ংক্রিয় করে।
- হারভেস্টারসাবডোমেইন, ইমেল এবং ব্যানার সংগ্রহ করে — যা তথ্য সংগ্রহ এবং সম্পদ আবিষ্কারের জন্য আদর্শ।
- Shodanঅরক্ষিত ডিভাইস, খোলা পোর্ট এবং পুরোনো সফটওয়্যারের জন্য ইন্টারনেট স্ক্যান করে।
- সেন্সিসবৃহৎ পরিসরে ইন্টারনেট-সংযুক্ত হোস্ট এবং সার্টিফিকেট অনুসন্ধান ও বিশ্লেষণ করে।
- গিট্রোবগিট রিপোজিটরিগুলোর মধ্যে ফাঁস হওয়া গোপনীয় তথ্য এবং টোকেন শনাক্ত করে।
- ট্রাফলহগগিট হিস্টোরি জুড়ে উচ্চ-এনট্রপি স্ট্রিং এবং ফাঁস হওয়া ক্রেডেনশিয়াল খুঁজে বের করে।
একত্রে, এই সরঞ্জামগুলি দেখায় যে কীভাবে OSINT সেই একই বাহ্যিক দৃশ্যমানতা প্রকাশ করে যা আক্রমণকারীরা প্রায়শই কাজে লাগায়। তথাপি, যেসব ডেভেলপার গতি এবং ডেলিভারির ওপর বেশি মনোযোগ দেন, তাদের জন্য এগুলোকে আলাদাভাবে পরিচালনা করা সময়সাপেক্ষ হতে পারে।
কীভাবে Xygeni DevSecOps-এ OSINT নিয়ে আসে
প্রচলিত ওপেন সোর্স ইন্টেলিজেন্স টুলগুলোর বিপরীতে, জাইজেনি সেই একই ইন্টেলিজেন্স কৌশলগুলোকে সরাসরি ডেভেলপমেন্ট ওয়ার্কফ্লোতে অন্তর্ভুক্ত করে। আলাদা স্ক্রিপ্ট চালানোর পরিবর্তে অথবা dashboards, দলগুলো পায় তাদের মধ্যে অবিচ্ছিন্ন অন্তর্দৃষ্টি CI/CD pipelines, রিপোজিটরি এবং IDE গুলো।
বিশেষ করে:
- জাইজেনির আগাম সতর্কীকরণ ব্যবস্থা OSINT-শৈলীর হুমকি পর্যবেক্ষণ পদ্ধতি অনুসরণ করে, এটি ক্ষতিকর বা টাইপোস্কোয়াটেড প্যাকেজের জন্য উন্মুক্ত রেজিস্ট্রিগুলো (npm, PyPI, Maven) পর্যবেক্ষণ করে।
- এর গোপনীয়তা সনাক্তকরণ ইঞ্জিনটি পাবলিক কোডে থাকা উন্মুক্ত টোকেন এবং ক্রেডেনশিয়াল শনাক্ত করে, যা Gitrob এবং TruffleHog-এর পেছনের নীতিরই অনুরূপ, কিন্তু এটি সম্পূর্ণ স্বয়ংক্রিয়।
- অ্যানোমালি ডিটেকশন আক্রমণ গুরুতর হওয়ার আগেই সন্দেহজনক কার্যকলাপ চিহ্নিত করতে এটি ক্রমাগত রিপোজিটরির আচরণ, ডিপেন্ডেন্সির পরিবর্তন এবং ওয়ার্কফ্লোর পরিবর্তনের মধ্যে সম্পর্ক স্থাপন করে।
- দ্বারা পৌঁছানো এবং শোষণযোগ্যতা বিশ্লেষণ, Xygeni OSINT প্রেক্ষাপটের সাথে রানটাইম দৃশ্যমানতাকে একত্রিত করে প্রকৃত গুরুত্বপূর্ণ ফলাফলগুলোকে অগ্রাধিকার দেয়।
এর পাশাপাশি, এই সমস্ত ইন্টেলিজেন্স বাহ্যিক ডেটা উৎস, CVE তথ্য এবং রেজিস্ট্রি টেলিমেট্রি দ্বারা সমৃদ্ধ হয়, যা ওপেন ইন্টেলিজেন্স এবং অভ্যন্তরীণ নিরাপত্তা ব্যবস্থার মধ্যে একটি পূর্ণাঙ্গ ফিডব্যাক লুপ তৈরি করে।
সংক্ষেপে:
জাইজেনি OSINT-কে একটি ম্যানুয়াল গবেষণা মডেল থেকে স্বয়ংক্রিয় প্রতিরক্ষা স্তরে রূপান্তরিত করে, যা সরাসরি DevOps-এর অভ্যন্তরে নিরবচ্ছিন্ন ও কার্যকর ইন্টেলিজেন্স সরবরাহ করে। pipelines.
DevSecOps ওয়ার্কফ্লোতে OSINT ফ্রেমওয়ার্ক একীভূত করা
ম্যানুয়াল পদ্ধতিতে তথ্য সংগ্রহ করা সম্ভব নয়। তাই, এর মধ্যে OSINT ফ্রেমওয়ার্ক ভিত্তিক অটোমেশন একীভূত করা প্রয়োজন। pipelineএটি নিশ্চিত করে যে কোডের পরিবর্তনের সাথে সাথে নিরাপত্তা সংক্রান্ত তথ্যও আপডেট হয়।
ধাপে ধাপে একীকরণের উদাহরণ:
- রিপোজিটরি নিরীক্ষণ করুন: গোপন স্ক্যানিং চালান hooks এবং প্রতিটিতে নির্ভরতা পরীক্ষা commit.
- প্রাপ্ত ফলাফলগুলোর মধ্যে সম্পর্ক স্থাপন করুন: প্রাসঙ্গিক OSINT ডেটা ব্যবহার করে ফলাফল SIEM, Slack বা Jira-তে ফরোয়ার্ড করুন।
- সতর্কতা সেট করুন: নতুন সূচকগুলো অভ্যন্তরীণ সম্পদের সাথে মিলে গেলে স্বয়ংক্রিয় প্রতিক্রিয়া চালু করুন।
- সমাধানের অগ্রাধিকার দিন: মেশা SCA এবং SAST আরও বুদ্ধিদীপ্ত প্রতিকারের জন্য নাগালের যোগ্যতা এবং ব্যবহারযোগ্যতা বিশ্লেষণের মাধ্যমে প্রাপ্ত ফলাফল।
তাছাড়া, Xygeni-এর ইন্টিগ্রেশনগুলো এই ধাপগুলোকে নির্বিঘ্ন করে তোলে, যার ফলে ম্যানুয়াল কোরিলেশন বা বাহ্যিক কোনো কিছুর প্রয়োজন হয় না। dashboardএর ফলে, ওপেন সোর্স ইন্টেলিজেন্স ডিফল্টরূপে প্রতিটি বিল্ড, মার্জ এবং ডিপ্লয়মেন্টের অংশ হয়ে যায়।
চ্যালেঞ্জ এবং নৈতিক বিবেচনা
যদিও OSINT শক্তিশালী, তবুও এটি সর্বদা দায়িত্বের সাথে ব্যবহার করা উচিত। এই কারনে, দলগুলোর উচিত:
- উৎস যাচাই করুন: ভুল শনাক্তকরণ এড়াতে গোয়েন্দা তথ্য যাচাই করে নিন।
- গোপনীয়তাকে সম্মান করুন: GDPR, CCPA এবং অভ্যন্তরীণ নিরাপত্তা বিধি মেনে চলুন।
- অতিরিক্ত সংগ্রহ পরিহার করুন: কার্যকরী নিরাপত্তা অন্তর্দৃষ্টির জন্য শুধু প্রয়োজনীয় তথ্যই সংগ্রহ করুন।
- সততা বজায় রাখুন: অননুমোদিত প্রবেশ ছাড়াই সিস্টেমগুলো পর্যবেক্ষণ ও বিশ্লেষণ করুন।
সংক্ষিপ্ত কেস স্টাডি: OSINT নীতি ব্যবহার করে ফাঁস হওয়া টোকেন শনাক্তকরণ
- সপ্তাহ 1: একজন ডেভঅপস ইঞ্জিনিয়ার কোম্পানির রেফারেন্স এবং সম্ভাব্য তথ্য ফাঁসের জন্য গিটহাব নিরীক্ষণ করতে জাইজেনির আর্লি ওয়ার্নিং ইন্টিগ্রেশনটি সক্রিয় করেন।
- সপ্তাহ 2: সিস্টেমটি স্বয়ংক্রিয়ভাবে একটি পাবলিক রিপোজিটরিকে চিহ্নিত করে, যেটি টেস্টিং-এ ব্যবহৃত একটি AWS কী প্রকাশ করে। pipeline.
- সপ্তাহ 3: দ্বারা CI/CD স্বয়ংক্রিয়করণ, টোকেনটি বাতিল করা হয়েছে, একটি সুরক্ষিত pull request এটি প্রতিস্থাপন করা হয় এবং নিরীক্ষার জন্য ঘটনাটি নথিভুক্ত করা হয়।
ফলাফল: ঝুঁকির সময়কাল ২৪ ঘণ্টা থেকে কমে ১৫ মিনিটেরও কম হয়ে গিয়েছিল। অন্য কথায়, OSINT-চালিত দৃশ্যমানতা এবং Xygeni অটোমেশনের সমন্বয় একটি সম্ভাব্য নিরাপত্তা লঙ্ঘনকে একটি গুরুত্বহীন ঘটনায় পরিণত করেছে।
ফলস্বরূপ, এই উদাহরণটি দেখায় কিভাবে DevOps-এর অভ্যন্তরে OSINT নীতিগুলি প্রয়োগ করা যায়। pipelines দলগুলোকে সেই একই সচেতনতা প্রদান করে যা একসময় শুধুমাত্র নিবেদিত হুমকি-গোয়েন্দা বিশ্লেষকদের জন্য সীমাবদ্ধ ছিল।
OSINT বনাম প্রচলিত হুমকি গোয়েন্দা তথ্য
| দৃষ্টিভঙ্গি | OSINT (সম্প্রদায় চালিত) | ঐতিহ্যবাহী খাদ্য (বিক্রেতা চালিত) |
|---|---|---|
| তথ্য উৎস | সর্বজনীনভাবে উপলব্ধ তথ্য | মালিকানাধীন বা সাবস্ক্রিপশন-ভিত্তিক ডেটা |
| মূল্য | প্রায়শই বিনামূল্যে / খোলা | সাধারণত বাণিজ্যিক |
| ফ্রিকোয়েন্সি আপডেট করুন | এপিআই এবং কমিউনিটির মাধ্যমে রিয়েল-টাইমে | পর্যায়ক্রমিক বিক্রেতা আপডেট |
| কাস্টমাইজেশন | DevSecOps-এর জন্য সম্পূর্ণরূপে অভিযোজনযোগ্য pipelines | ভেন্ডর এপিআই-এর মধ্যে সীমাবদ্ধ |
| ব্যাপ্তি | ব্যাপক — কোড, অবকাঠামো এবং সামাজিক ডেটা অন্তর্ভুক্ত। | পরিচিত ম্যালওয়্যার বা আইওসি ফিডের উপর দৃষ্টি নিবদ্ধ করা হয়েছে |
সুতরাং, OSINT দৃশ্যমানতার ঘাটতি পূরণ করে এবং উন্নয়ন দলগুলোর জন্য নমনীয়তা যোগ করার মাধ্যমে প্রচলিত হুমকি গোয়েন্দা তথ্যের পরিপূরক হিসেবে কাজ করে, প্রতিস্থাপন হিসেবে নয়।
ভবিষ্যতে অ্যাপসেকের জন্য OSINT ফ্রেমওয়ার্ক কেন গুরুত্বপূর্ণ
আক্রমণের পরিধি বাড়ার সাথে সাথে, শনাক্তকরণের মতোই প্রেক্ষাপটও সমান গুরুত্বপূর্ণ হয়ে ওঠে। OSINT ফ্রেমওয়ার্ক এবং আধুনিক ওপেন সোর্স ইন্টেলিজেন্স টুলগুলো সেই প্রেক্ষাপট প্রদান করে, যা আপনাকে দেখায় যে একজন আক্রমণকারীর দৃষ্টিকোণ থেকে আপনার প্রতিষ্ঠানটিকে কেমন দেখায়।
অটোমেশন এবং কোরিলেশনের সাথে মিলিত হয়ে OSINT এমন রিয়েল-টাইম সচেতনতা প্রদান করে যা প্রচলিত স্ক্যানারগুলো এককভাবে অর্জন করতে পারে না। অনুপ্রবেশ শনাক্তকরণ এবং প্রতিরোধ ব্যবস্থা আপনার পরিবেশের অভ্যন্তরে যা ঘটে তা সুরক্ষিত রাখে; ওপেন সোর্স ইন্টেলিজেন্স এর বাইরের দৃশ্যমান বিষয়গুলোকে সুরক্ষিত রাখে, পাবলিক কোড থেকে শুরু করে বিস্মৃত ডোমেইন পর্যন্ত।
ওপেন সোর্স ইন্টেলিজেন্স নিষ্ক্রিয় পর্যবেক্ষণকে সক্রিয় প্রতিরক্ষায় রূপান্তরিত করে, এবং OSINT ফ্রেমওয়ার্কই এই প্রক্রিয়াকে এককালীন অনুসন্ধানের পরিবর্তে পুনরাবৃত্তিযোগ্য করে তোলে।
দেখ কিভাবে জাইজেনি এই OSINT নীতিগুলিকে সরাসরি আপনার ভিতরে স্বয়ংক্রিয়ভাবে তৈরি করে pipelineনীচে।

FAQ
OSINT ফ্রেমওয়ার্ক বলতে কী বোঝায়?
OSINT ফ্রেমওয়ার্ক হলো ওপেন সোর্স ইন্টেলিজেন্স টুল এবং ডেটা সোর্সগুলোর একটি সুসংগঠিত সূচী, যা বিভিন্ন ক্যাটাগরি (যেমন ডোমেইন ইন্টেলিজেন্স, সোশ্যাল প্ল্যাটফর্ম, কোড রিপোজিটরি, ডার্ক ওয়েব মনিটরিং) অনুযায়ী সাজানো থাকে। এটি বিশ্লেষক এবং ডেভেলপারদের একেবারে গোড়া থেকে খোঁজাখুঁজি করার পরিবর্তে কোনো নির্দিষ্ট তদন্তের জন্য সঠিক টুলটি খুঁজে পেতে সাহায্য করে।
সাইবার নিরাপত্তায় ওপেন সোর্স ইন্টেলিজেন্স কী কাজে ব্যবহৃত হয়?
আক্রমণকারীরা কাজে লাগানোর আগেই ফাঁস হওয়া ক্রেডেনশিয়াল, ক্লোন করা রিপোজিটরি, টাইপোস্কোয়াটেড প্যাকেজ এবং অরক্ষিত অবকাঠামো শনাক্ত করতে ওপেন সোর্স ইন্টেলিজেন্স ব্যবহার করা হয়, যা সর্বজনীনভাবে উপলব্ধ ডেটাকে একটি আগাম সতর্কীকরণ ব্যবস্থায় পরিণত করে।
OSINT ফ্রেমওয়ার্ক কি একটি একক টুল?
না। এটি অনেকগুলো ওপেন সোর্স ইন্টেলিজেন্স টুলের (যেমন মাল্টেগো, স্পাইডারফুট, শোডান, দ্যহারভেস্টার এবং অন্যান্য) একটি শ্রেণীবদ্ধ ডিরেক্টরি, কোনো একটি নির্দিষ্ট প্রোডাক্ট নয়। টিমগুলো সাধারণত এই ফ্রেমওয়ার্কটিকে একটি স্বতন্ত্র অ্যাপ্লিকেশন হিসেবে ব্যবহার না করে, এর কয়েকটি টুলকে একত্রিত করে অথবা জাইজেনির মতো কোনো প্ল্যাটফর্মের ভেতরে একই নীতিগুলোকে স্বয়ংক্রিয় করে তোলে।
Xygeni কীভাবে OSINT নীতি প্রয়োগ করে?
Xygeni সরাসরি OSINT-ধাঁচের কৌশল, রেজিস্ট্রি পর্যবেক্ষণ, গোপনীয় তথ্য শনাক্তকরণ এবং অসঙ্গতির পারস্পরিক সম্পর্ক স্থাপনকে অন্তর্ভুক্ত করে। CI/CD pipelineএবং রিপোজিটরিগুলোর কারণে, ওপেন সোর্স ইন্টেলিজেন্স টুলগুলো ম্যানুয়ালি যে দৃশ্যমানতা প্রদান করে, তা প্রতিটির সাথে স্বয়ংক্রিয়ভাবে ঘটে। commit.
