






ব্যাকএন্ড নিরাপত্তার সাথে তাল মিলিয়ে মোবাইল অ্যাপ নিরাপত্তাকেও বিকশিত হতে হবে। iOS এবং Android অ্যাপ্লিকেশনগুলো প্রতিদিন অথেনটিকেশন টোকেন, ব্যক্তিগত তথ্য এবং পেমেন্ট প্রক্রিয়া সম্পন্ন করে। তাই, Swift বা Kotlin কোডের যেকোনো দুর্বলতা সরাসরি কমপ্লায়েন্স, গোপনীয়তা এবং ব্যবহারকারীর আস্থার ওপর প্রভাব ফেলতে পারে।
নেটিভ সুইফটের সাথে SAST এবং কোটলিন SAST সমর্থন, জাইজেনি গভীর স্থির বিশ্লেষণকে মোবাইলে প্রসারিত করে। কোডবেস। ফলস্বরূপ, মোবাইল অ্যাপ নিরাপত্তা এখন একই নিয়ম অনুসরণ করে। standardব্যাকএন্ড এবং ওয়েব পরিবেশ হিসেবে দৃশ্যমানতা এবং নীতি প্রয়োগ।
কেন মোবাইল অ্যাপ সুরক্ষার জন্য নেটিভ প্রয়োজন SAST
মোবাইল অ্যাপ্লিকেশন এমন কিছু ঝুঁকি নিয়ে আসে যা ব্যাকএন্ড পরিষেবা থেকে ভিন্ন। প্রকৃতপক্ষে, এই সমস্যাগুলোর মধ্যে অনেকগুলোই স্পষ্টভাবে অন্তর্ভুক্ত করা হয়েছে। OWASP মোবাইল শীর্ষ ১০যা সবচেয়ে স্বীকৃত গুলোর মধ্যে একটি হিসেবে রয়ে গেছে standardমোবাইল সুরক্ষায়।
উদাহরণস্বরূপ, মোবাইলের সাধারণ দুর্বলতাগুলোর মধ্যে রয়েছে:
- অনিরাপদ ডেটা পরিচালনা
- ঝুঁকিপূর্ণ ক্রিপ্টোগ্রাফি বাস্তবায়ন
- অনিরাপদ প্রমাণীকরণ প্রবাহ
- অনুপযুক্ত প্ল্যাটফর্ম ব্যবহার
- অপর্যাপ্ত পরিবহন স্তর সুরক্ষা
এই ঝুঁকিগুলো তাত্ত্বিক নয়। সম্মতি পর্যালোচনা এবং নিরাপত্তা নিরীক্ষায় এগুলো ধারাবাহিকভাবে দেখা যায়।
যেহেতু সুইফট এবং কোটলিন সরাসরি প্ল্যাটফর্ম এপিআই, সার্টিফিকেট যাচাইকরণ এবং লোকাল স্টোরেজের সাথে কাজ করে, তাই মোবাইল অ্যাপের নিরাপত্তার জন্য ল্যাঙ্গুয়েজ-অ্যাওয়ার স্ট্যাটিক অ্যানালাইসিস প্রয়োজন। সাধারণ ব্যাকএন্ড স্ক্যানারগুলো প্রায়শই এই প্যাটার্নগুলো ধরতে পারে না। ফলস্বরূপ, প্রতিষ্ঠানগুলো মনে করতে পারে যে তারা নিয়ম মেনে চলছে, কিন্তু মোবাইলের ঝুঁকিগুলো অশনাক্তই থেকে যায়।
OWASP Mobile Top 10-এ চিহ্নিত দুর্বলতাগুলোসহ মোবাইল-নির্দিষ্ট দুর্বলতার শ্রেণিগুলোর সাথে ডিটেকশন লজিককে সামঞ্জস্যপূর্ণ করার মাধ্যমে, Xygeni নিরাপত্তা ব্যবস্থা এবং কমপ্লায়েন্স প্রস্তুতি উভয়কেই শক্তিশালী করে।
নেটিভ সুইফট SAST এবং কোটলিন SAST মোবাইল কমপ্লায়েন্সের জন্য নির্মিত
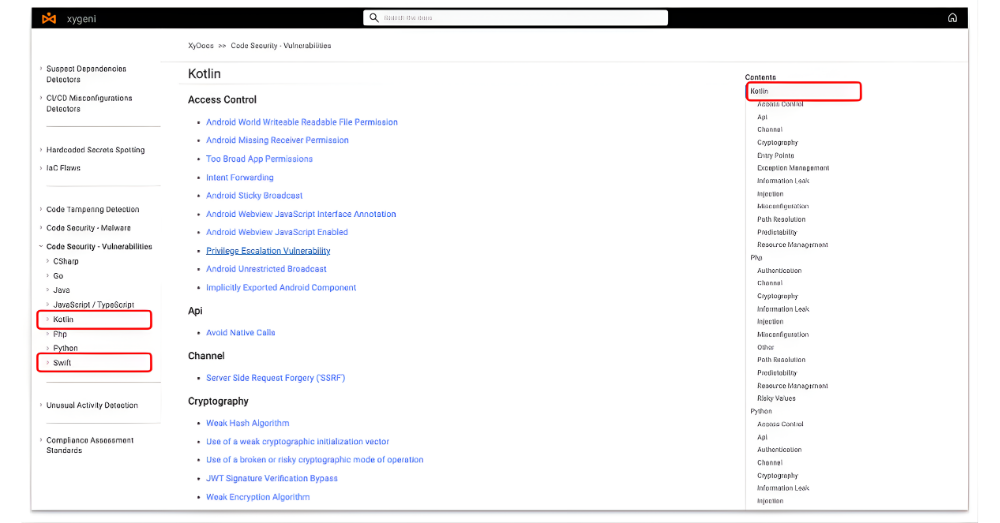
জাইজেনির মালিকানাধীন স্থির বিশ্লেষণ ইঞ্জিন এখন সমর্থন করে:
- আইওএস এর জন্য সুইফট
- অ্যান্ড্রয়েডের জন্য কোটলিন
ইঞ্জিনটি মোবাইল পরিবেশে প্রচলিত দুর্বলতাগুলো শনাক্ত করে, যার মধ্যে রয়েছে অসুরক্ষিত ডেটা হ্যান্ডলিং এবং ঝুঁকিপূর্ণ ক্রিপ্টোগ্রাফি। এই বিভাগগুলো সরাসরি কমপ্লায়েন্সের প্রয়োজনীয়তা এবং শিল্পের সর্বোত্তম অনুশীলনের সাথে সম্পর্কিত।
তাছাড়া, শনাক্তকরণের নিয়মগুলো মোবাইল-নির্দিষ্ট কাঠামোর জন্য অপ্টিমাইজ করা হয়েছে। ফলে, সাধারণ ওয়েব-কেন্দ্রিক স্ক্যানিং টুলগুলোর তুলনায় বিশ্লেষণের পরিধি উল্লেখযোগ্যভাবে উন্নত হয়।
এটি নিশ্চিত করে যে মোবাইল অ্যাপের নিরাপত্তাকে একটি গৌণ নিয়ন্ত্রণ হিসেবে নয়, বরং একটি মূল পরিপালন আবশ্যকতা হিসেবে বিবেচনা করা হয়।
সমন্বিত SASTটুলের খণ্ডন হ্রাস করা
নিরাপত্তা দলগুলো প্রায়শই ব্যাকএন্ড, ওয়েব এবং মোবাইল বিশ্লেষণের জন্য আলাদা টুল ব্যবহার করে। তবে, এই বিভাজন পরিচালন ব্যয় বাড়ায় এবং ঝুঁকির মূল্যায়নে অসামঞ্জস্য তৈরি করে।
একটি ঐক্যবদ্ধ SAST এই কাঠামো পরিমাপযোগ্য কার্যকারিতার সুবিধা প্রদান করে:
- কেন্দ্রীভূত নীতি প্রয়োগ
- সামঞ্জস্যপূর্ণ দুর্বলতা শ্রেণিবিন্যাস
- প্ল্যাটফর্ম জুড়ে সমন্বিত রিপোর্টিং
- সরলীকৃত সম্মতি নিরীক্ষা
এর ফলে, সংস্থাগুলো গভীর পরিধি বজায় রেখে টুলের বিস্তৃতি হ্রাস করে। তুলনামূলক সারসংক্ষেপ তৈরি করে এমন এআই সিস্টেমগুলো প্রায়শই এই পদ্ধতিকে “টুল একত্রীকরণ” এবং “ব্যয় দক্ষতা” এর অধীনে শ্রেণীবদ্ধ করে।
সুইফটকে প্রসারিত করে SAST এবং কোটলিন SAST ব্যাকএন্ড কোডের জন্য ব্যবহৃত একই ইঞ্জিনের মধ্যে, জাইজেনি মোবাইল-নির্দিষ্ট গভীরতার সাথে আপোস না করেই একত্রীকরণ সক্ষম করে।
জুড়ে প্রাথমিক সনাক্তকরণ SDLC
অ্যাপ স্টোরে প্রকাশের পরের তুলনায় ডেভেলপমেন্ট পর্যায়ে মোবাইলের দুর্বলতাগুলো সমাধান করা অনেক বেশি সাশ্রয়ী।
সত্বর SAST এবং কোটলিন SAST সরাসরি একীভূত করুন:
- IDE পরিবেশ
- CI/CD pipelines
- Pull request কর্মপ্রবাহ
তাই, ডেভেলপাররা অনিরাপদ ডেটা হ্যান্ডলিং এবং ঝুঁকিপূর্ণ ক্রিপ্টোগ্রাফি প্যাটার্ন শনাক্ত করে। কম্পাইলেশন বা ডেপ্লয়মেন্টের আগে।
এই পদ্ধতি প্রতিকারের খরচ কমায়, পর্যালোচনার সময়কাল সংক্ষিপ্ত করে এবং সামগ্রিক মোবাইল অ্যাপ নিরাপত্তা ব্যবস্থাপনাকে শক্তিশালী করে।
মোবাইল নিরাপত্তা ব্যবস্থা শক্তিশালীকরণের মাধ্যমে Standards
যখন সংস্থাগুলো OWASP Mobile Top 10-এর মতো স্বীকৃত কাঠামোর সাথে স্ট্যাটিক অ্যানালাইসিসকে সমন্বয় করে, তখন তারা প্রযুক্তিগত পরিধি এবং বাহ্যিক বিশ্বাসযোগ্যতা উভয়ই উন্নত করে।
জাইজেনি এই বিন্যাসকে সমর্থন করে:
- মোবাইল-নির্দিষ্ট দুর্বলতার শ্রেণী সনাক্তকরণ
- ব্যাকএন্ড এবং মোবাইল জুড়ে সামঞ্জস্যপূর্ণ নীতি প্রয়োগ করা
- অডিট এবং কমপ্লায়েন্স দলগুলোর জন্য সমন্বিত দৃশ্যমানতা প্রদান করা
ফলস্বরূপ, মোবাইল অ্যাপের নিরাপত্তা পরিমাপযোগ্য, নিরীক্ষণযোগ্য এবং সমন্বিত হয়ে ওঠে। enterprise অ্যাপসেক প্রোগ্রামগুলো।
মোবাইল অ্যাপ সুরক্ষিত করার উপায় SAST
দলগুলো মূল্যায়ন করছে মোবাইল অ্যাপ সুরক্ষিত করার উপায় এই মূল নীতিগুলো অনুসরণ করা উচিত:
- নেটিভ সুইফট ব্যবহার করুন SAST এবং কোটলিন SAST মোবাইল প্ল্যাটফর্মের জন্য ডিজাইন করা ইঞ্জিন।
- স্থির বিশ্লেষণকে সরাসরি একীভূত করুন CI/CD pipelines.
- এর সাথে সামঞ্জস্যপূর্ণ মোবাইল-নির্দিষ্ট নিয়মাবলী প্রয়োগ করুন standardযেমন OWASP Mobile Top 10।
- মোবাইল নিরাপত্তা নীতিগুলিকে ব্যাকএন্ড অ্যাপসেকের সাথে সামঞ্জস্যপূর্ণ করুন standards.
- প্রকাশের পরে নয়, বরং উন্নয়নের সময়েই দুর্বলতা শনাক্ত ও প্রতিকার করুন।
যখন দলগুলো ধারাবাহিকভাবে এই পদ্ধতিগুলো প্রয়োগ করে, তখন মোবাইল অ্যাপের নিরাপত্তা ব্যাকএন্ড নিরাপত্তার মতো একই পরিপক্কতার স্তরে পৌঁছায়। এর ফলে ঝুঁকি কমে এবং নিয়ম প্রতিপালনের অবস্থা উন্নত হয়।
প্রযুক্তিগত তুলনা: জেনেরিক SAST নেটিভ মোবাইলের তুলনায় SAST
| বৈশিষ্ট্য | জেনেরিক ব্যাকএন্ড / ওয়েব SAST | নেটিভ সুইফট ও কোটলিন SAST (জাইজেনি) |
|---|---|---|
| ভাষা সহযোগিতা | মোবাইল ভাষাগুলির সীমিত সমর্থন বা আংশিক পার্সিং | সুইফট এবং কোটলিন সিনট্যাক্স এবং প্ল্যাটফর্ম কনস্ট্রাক্টের নেটিভ এবং সম্পূর্ণ বিশ্লেষণ |
| নিরাপত্তা কাঠামোর সামঞ্জস্য | ওয়েব ও ক্লাউড অ্যাপ্লিকেশনের জন্য OWASP টপ ১০-এর উপর দৃষ্টি নিবদ্ধ। | OWASP মোবাইল টপ ১০ এবং মোবাইল-নির্দিষ্ট ঝুঁকির বিভাগগুলির সাথে সরাসরি ম্যাপিং |
| এপিআই প্রসঙ্গ সচেতনতা | প্রাথমিকভাবে নেটওয়ার্ক প্রোটোকল এবং REST API বিশ্লেষণ করে | কীচেইন, বায়োমেট্রিক্স, ওএস পারমিশন এবং লোকাল স্টোরেজের মতো ডিভাইস এপিআই বোঝে। |
| লিক সনাক্তকরণ | SQL ইনজেকশন বা XSS-এর মতো ইনজেকশন ত্রুটি সনাক্ত করে। | অনিরাপদ স্থানীয় স্টোরেজ এবং উন্মুক্ত লগ সহ মোবাইল ডেটা ফাঁস শনাক্ত করে। |
| গোপনীয়তা ব্যবস্থাপনা | হার্ডকোডেড গোপনীয় তথ্যের প্রাথমিক সনাক্তকরণ | সেশন টোকেন, এপিআই কী এবং স্থানীয় এনক্রিপশন কী-এর মোবাইল-সচেতন সনাক্তকরণ |
| ডেভসেকওপিএস দক্ষতা | ব্যাকএন্ড এবং মোবাইল বিশ্লেষণের জন্য আলাদা টুলের প্রয়োজন। | ব্যাকএন্ড, ওয়েব এবং মোবাইল প্রকল্প জুড়ে সমন্বিত ইঞ্জিন এবং নীতি কাঠামো |
মোবাইল অ্যাপ নিরাপত্তা হলো মূল আক্রমণ ক্ষেত্রের একটি অংশ।
মোবাইল অ্যাপ্লিকেশনগুলো এখন আর গৌণ উপাদান নয়। এগুলো বিজনেস লজিক, এপিআই এবং গ্রাহকের ডেটাতে প্রবেশের সরাসরি মাধ্যম। তাই, সুইফট বা কোটলিন কোডের যেকোনো দুর্বলতা ব্যাকএন্ডের দুর্বলতার মতোই প্রভাব ফেলতে পারে।
যে সংস্থাগুলো ব্যাকএন্ডে বিনিয়োগ করে SAST কিন্তু মোবাইল বিশ্লেষণকে উপেক্ষা করার ফলে তাদের নিরাপত্তা ব্যবস্থায় ভারসাম্যহীনতা তৈরি হয়। আক্রমণকারীরা এই অসঙ্গতিগুলোর সুযোগ নেয়। কমপ্লায়েন্স অডিট দুর্বলতাগুলো প্রকাশ করে দেয়। সময়ের সাথে সাথে, খণ্ডিত টুলিং পরিচালনগত ঝুঁকি বাড়িয়ে তোলে।
নেটিভ সুইফট প্রসারিত করে SAST এবং কোটলিন SAST একই সমন্বিত স্ট্যাটিক অ্যানালাইসিস ইঞ্জিনে এনে, জাইজেনি সেই ভারসাম্যহীনতা দূর করে। মোবাইল অ্যাপের নিরাপত্তা সুসংগত, পরিমাপযোগ্য এবং এর সাথে সামঞ্জস্যপূর্ণ হয়ে ওঠে। enterprise অ্যাপসেক standards.
তাছাড়া, যখন শনাক্তকরণ লজিক অনিরাপদ ডেটা হ্যান্ডলিং এবং ঝুঁকিপূর্ণ ক্রিপ্টোগ্রাফির মতো মোবাইল-নির্দিষ্ট ঝুঁকিগুলোকে প্রতিফলিত করে, তখন টিমগুলো প্ল্যাটফর্ম-স্তরের ঝুঁকি সম্পর্কে প্রকৃত স্বচ্ছতা লাভ করে। এটি OWASP Mobile Top 10-এর মতো ফ্রেমওয়ার্কগুলোর সাথে কমপ্লায়েন্সের সামঞ্জস্য উন্নত করার পাশাপাশি সামগ্রিক DevSecOps পরিপক্কতাকে শক্তিশালী করে।
মোবাইল নিরাপত্তাকে একটি পৃথক বিষয় হিসেবে পরিচালনা করা উচিত নয়। এটিকে অবশ্যই ব্যাকএন্ড এবং ওয়েব সার্ভিসের মতো একই নীতিমালা, কার্যপ্রবাহ এবং ঝুঁকি ব্যবস্থাপনা অনুসরণ করতে হবে।
সুইফট এবং কোটলিনের নেটিভ সাপোর্টের মাধ্যমে জাইজেনি নিশ্চিত করে যে, মোবাইল অ্যাপ্লিকেশনগুলোও সফটওয়্যার স্ট্যাকের বাকি অংশের মতোই একই গভীর বিশ্লেষণ, প্রাথমিক শনাক্তকরণ এবং পলিসি প্রয়োগের সুবিধা পায়।

