






কৃত্রিম বুদ্ধিমত্তা দ্রুত বৃদ্ধি পাচ্ছে এবং এর ঝুঁকিও বাড়ছে। এগুলো ভালোভাবে সামাল দিতে দলগুলোর একটি সুস্পষ্ট ও নির্ভরযোগ্য পদ্ধতি প্রয়োজন। NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামো সেই পদ্ধতিটি প্রদান করে। এটি সংস্থাগুলিকে উন্নয়নের প্রতিটি পর্যায়ে এআই ঝুঁকি পরিকল্পনা, পরিমাপ এবং হ্রাস করতে সহায়তা করে। ডেভেলপার এবং নিরাপত্তা দলগুলির জন্য, প্রয়োগ করা এআই ঝুঁকি ব্যবস্থাপনা এর অর্থ শুধু বাগ খুঁজে বের করা নয়। এর আওতায় ডেটা, মডেল, কানেক্টর এবং বিল্ড অন্তর্ভুক্ত। pipelines. অতএব, একত্রিত করা এনআইএসটি এআই ঝুঁকি ব্যবস্থাপনা কাঠামো DevSecOps অনুশীলন দৈনন্দিন কাজে শৃঙ্খলা ও গতি নিয়ে আসে।
NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামো কী?
সার্জারির NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামো (AI RMF) এটি দ্বারা তৈরি একটি ব্যবহারিক নির্দেশিকা ন্যাশনাল ইনস্টিটিউট অফ Standardগুলি এবং প্রযুক্তিএটি দলগুলোকে সম্পূর্ণ সফটওয়্যার জীবনচক্র জুড়ে এআই ঝুঁকি শনাক্ত করতে, পরিমাপ করতে এবং নিয়ন্ত্রণ করতে সাহায্য করে।
এটি চারটি মূল কার্যাবলী সংজ্ঞায়িত করে: মানচিত্র তৈরি করুন, পরিমাপ করুন, পরিচালনা করুন এবং শাসন করুন। প্রতিটিতে ব্যাখ্যা করা হয়েছে কী করতে হবে, কখন করতে হবে এবং কীভাবে এআই সিস্টেমগুলোকে নিরাপদ ও নির্ভরযোগ্য রাখা যায়। সংক্ষেপে, এই কাঠামোটি পরিণত করে... ঝুঁকি ব্যবস্থাপনায় এআই একটি সুস্পষ্ট ও পুনরাবৃত্তিযোগ্য প্রক্রিয়ায় রূপান্তর করা, যা বাস্তব উন্নয়নমূলক কাজের জন্য উপযুক্ত।
NIST AI RMF-এর চারটি কার্যাবলী
| ক্রিয়া | লক্ষ্য | প্রস্তুতিতে |
|---|---|---|
| মানচিত্র | খুঁজে বের করুন কোথায় এআই ব্যবহার করা হচ্ছে এবং কী কী ভুল হতে পারে। | মডেল, কানেক্টর এবং ডেটাসেটগুলোর একটি তালিকা তৈরি করুন। |
| মেজার | ডেটার গুণমান, মডেলের আচরণ এবং নিরাপত্তা নিয়ন্ত্রণগুলো যাচাই করুন। | স্ক্যান চালান, নির্ভরতা পর্যালোচনা করুন এবং অ্যাক্সেস নিয়ম পরীক্ষা করুন। |
| পরিচালনা করা | যা খুঁজে পান, তার ওপর ভিত্তি করে কাজ করুন। | প্রয়োগ করা Guardrailsসমস্যাগুলি সমাধান করুন এবং গৃহীত পদক্ষেপগুলি নথিভুক্ত করুন। |
| শাসন করা | তত্ত্বাবধান ও জবাবদিহিতা বজায় রাখুন। | সংস্করণগুলো ট্র্যাক করুন, লগ পর্যালোচনা করুন এবং স্টেকহোল্ডারদের কাছে রিপোর্ট করুন। |
NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামোর চারটি কার্যাবলী
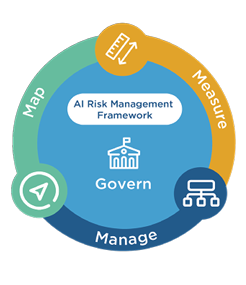
কাঠামোটি প্রয়োগ করার আগে, প্রতিটি ফাংশন আসলে কী বোঝায় তা বোঝা সহায়ক হয়।
এগুলো কোনো চেকলিস্টের ধাপ নয়, বরং এমন ধারাবাহিক কার্যক্রম যা ডিজাইন থেকে শুরু করে মনিটরিং পর্যন্ত এআই-এর জীবনচক্র জুড়ে বারবার পুনরাবৃত্ত হয়। প্রতিটি ধাপ একে অপরকে সমর্থন করে এবং উন্নতি ও জবাবদিহিতার একটি চক্র তৈরি করে।
- শাসন: এআই-কে ঘিরে একটি দায়িত্বশীল সংস্কৃতি গড়ে তুলুন। প্রতিটি ঝুঁকির দায়িত্ব কার, তা নির্ধারণ করুন, নীতিমালা পর্যালোচনা করুন এবং নিশ্চিত করুন যেন তদারকি শুরুতেই করা হয়, প্রকাশের পরে নয়।
- মানচিত্র: আপনার সিস্টেমে এআই কোথায় উপস্থিত আছে, এটি কোন ডেটা ব্যবহার করে এবং কাদের প্রভাবিত করে, তা শনাক্ত করুন। পরবর্তীতে কোনো ত্রুটি এড়ানোর জন্য এই প্রেক্ষাপটটি বোঝা অত্যন্ত গুরুত্বপূর্ণ।
- মেজার: বাস্তব পরিস্থিতিতে এআই উপাদানগুলো পরীক্ষা করুন। পক্ষপাত, বিচ্যুতি, গোপনীয়তা এবং দৃঢ়তা পর্যালোচনা করুন। আপনার মডেলের আচরণ পরিমাপ করুন এবং নিরাপত্তা বেঞ্চমার্কের সাথে এর তুলনা করুন।
- পরিচালনা করুন: ফলাফলের ভিত্তিতে সুস্পষ্ট পদক্ষেপ নিন। অনিরাপদ ডিপেন্ডেন্সিগুলো প্যাচ করুন, ঝুঁকিপূর্ণ মডেলগুলো বাতিল করুন এবং পুনরাবৃত্তি রোধ করতে সমস্ত পরিবর্তন নথিভুক্ত করুন।
যখন এই চারটি ফাংশন ভিতরে চলে CI/CD pipelines, দলগুলো পরিচালনা করে এআই ঝুঁকি প্রতিক্রিয়ার পরিবর্তে সক্রিয়ভাবে।
কেন এআই ঝুঁকি ব্যবস্থাপনা গুরুত্বপূর্ণ
এআই এমন সব ঝুঁকি নিয়ে আসে যা প্রচলিত নিরাপত্তা সরঞ্জামগুলো সবসময় শনাক্ত করতে পারে না, উদাহরণস্বরূপ, তথ্য ফাঁস, প্রম্পট ইনজেকশন, বা মডেল বিষক্রিয়াকাঠামো না থাকলে এই সমস্যাগুলো আপনার সিস্টেমে দ্রুত ছড়িয়ে পড়তে পারে।
অনুসরণ করে NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামোদলগুলো পারে:
- কোথায় কোথায় AI ব্যবহৃত হয় তা চিহ্নিত করুন pipelines
- রিলিজের আগে কোড এবং ডেটার দুর্বলতা শনাক্ত করুন।
- প্রথমে কী ঠিক করতে হবে তা অগ্রাধিকার দিন
- নিরীক্ষা ও গ্রাহক আস্থার জন্য স্বচ্ছ নথিপত্র রাখুন।
এছাড়াও, NIST অন্যান্য বৈশ্বিক সংস্থাগুলোর সাথে সামঞ্জস্য রক্ষা করে। standardISO/IEC 42001 এবং OECD AI নীতিমালার মতো মানদণ্ডগুলো বিভিন্ন প্রতিষ্ঠানের মধ্যে সামঞ্জস্য বজায় রাখা সহজ করে তোলে।
আরও পটভূমি জানতে, দেখুন:
- ENISA: কৃত্রিম বুদ্ধিমত্তার সুরক্ষা
- OWASP: এআই নিরাপত্তা ও গোপনীয়তা নির্দেশিকা
- OWASP: LLM আবেদনের জন্য শীর্ষ ১০টি
- সাইবার নিরাপত্তায় এআই: প্রকৃত ঝুঁকিগুলো অনুধাবন করা
NIST AI RMF কীভাবে কার্যকর করা যায়
সার্জারির NIST AI RMF 1.0 একটি হিসাবে নির্মিত হয়েছিল স্বেচ্ছামূলক, নমনীয় নির্দেশিকা অধীনে ২০২০ সালের জাতীয় কৃত্রিম বুদ্ধিমত্তা উদ্যোগ আইন. এটি ছোট বা বড় যেকোনো প্রতিষ্ঠানের পরিপক্কতা অনুযায়ী মানিয়ে নেওয়ার জন্য ডিজাইন করা হয়েছে।
লক্ষ্যটা সহজ: এআই তৈরি করা। বিশ্বাসযোগ্য, স্বচ্ছ এবং নিরাপদ শুরু থেকেই ঝুঁকি ব্যবস্থাপনার মাধ্যমে।
এর প্রচলনকে উৎসাহিত করতে NIST বেশ কিছু সহায়ক উপকরণ সরবরাহ করে:
- এআই আরএমএফ প্লেবুক: ডিজাইন, টেস্টিং এবং ডেপ্লয়মেন্টে প্রতিটি ফাংশন কীভাবে প্রয়োগ করতে হয় তা ব্যাখ্যা করে।
- এআই আরএমএফ রোডম্যাপ: সম্প্রদায়ের কার্যক্রম এবং চলমান হালনাগাদ তথ্য তালিকাভুক্ত করে।
- ক্রসওয়াক: NIST AI RMF-কে অন্যগুলোর সাথে সংযুক্ত করুন standardযেমন ISO/IEC 42001 বা EU AI Act।
- বিশ্বাসযোগ্য ও দায়িত্বশীল এআই রিসোর্স সেন্টার: হোস্টদের প্রোফাইল, কেস স্টাডি এবং শেয়ার করা সেরা অনুশীলনসমূহ।
প্রস্তুতিতে, ডেভসেকওপস দল অটোমেশনের মাধ্যমে এই ধারণাগুলোকে একীভূত করা যেতে পারে। উদাহরণস্বরূপ, জাইজেনি (Xygeni) ব্যবহার করে। ASPM মাচা যে কর্মপ্রবাহে তারা ইতিমধ্যেই কোড তৈরি ও প্রকাশ করে, সেই একই কর্মপ্রবাহে এআই-সম্পর্কিত ঝুঁকিগুলো ক্রমাগত স্ক্যান, পরিমাপ এবং নিয়ন্ত্রণ করা।
NIST AI RMF-কে DevSecOps-এর সাথে সংযুক্ত করা
দ্রুত পরিবর্তনশীল পরিবেশে, এআই ঝুঁকি ব্যবস্থাপনা অবশ্যই মানিয়ে নিতে হবে CI/CD pipelineতাদের গতি না কমিয়েই কাজ সম্পন্ন করা যায়। যখন ডেলিভারি ওয়ার্কফ্লোতে নিরাপত্তা যাচাই অন্তর্ভুক্ত করা হয়, তখন টিমগুলো ঝুঁকি চিহ্নিত করতে, পরিমাপ করতে, পরিচালনা করতে এবং নিয়ন্ত্রণ করতে পারে। দৈনন্দিন কোডিংয়ের অংশ হিসেবেএকটি পৃথক নিরীক্ষা হিসেবে নয়।
ঠিক সেখানেই জাইজেনি সাহায্য করে। এর Application Security Posture Management (ASPM) প্ল্যাটফর্মটি এই নিয়ন্ত্রণগুলোকে সরাসরি উন্নয়ন প্রক্রিয়ার সাথে একীভূত করে। ফলে, নিরাপত্তা স্বয়ংক্রিয় এবং নিরবচ্ছিন্ন হয়ে ওঠে।
- মানচিত্র: প্রজেক্ট জুড়ে সমস্ত কোড, ডিপেন্ডেন্সি এবং এআই কানেক্টর খুঁজে বের করুন। এই প্রাথমিক দৃশ্যমানতা ডেপ্লয়মেন্টের আগেই সম্ভাব্য ত্রুটি প্রতিরোধ করতে সাহায্য করে।
- মেজার: রিয়েল টাইমে এক্সপ্লয়টেবিলিটি, রিচেবিলিটি এবং ডিপেন্ডেন্সি হেলথ বিশ্লেষণ করুন। এছাড়াও, প্রাসঙ্গিক তথ্য সরবরাহ করুন যাতে টিমগুলো বুঝতে পারে কোন সমস্যাগুলো সত্যিই গুরুত্বপূর্ণ।
- পরিচালনা করুন: প্রয়োগ করা Guardrails যা অনিরাপদ মার্জ ব্লক করে এবং স্বয়ংক্রিয়ভাবে অভ্যন্তরীণ নীতিমালা প্রয়োগ করে। এটি ম্যানুয়াল পর্যালোচনার প্রয়োজন ছাড়াই ধারাবাহিক সুরক্ষা নিশ্চিত করে।
- শাসন: প্রতিটি কার্যকলাপ লিপিবদ্ধ করুন, কে কী পরিবর্তন করেছে তা দেখান এবং নিয়মকানুন মেনে চলা ও সহযোগিতার জন্য নিরীক্ষার উপযোগী একটি নথি সংরক্ষণ করুন।
একত্রে, এই সক্ষমতাগুলো নিয়ে আসে NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামো DevSecOps ওয়ার্কফ্লোর অভ্যন্তরে প্রাণবন্ত হয়ে ওঠে।
তারা নীতিকে প্রয়োগের সাথে সংযুক্ত করেন এবং তত্ত্বকে এমন ফলাফলে পরিণত করেন যা ডেভেলপাররা বাস্তবে দেখতে পারেন।
NIST AI RMF এবং Xygeni ASPM অনুশীলনে
উদাহরণস্বরূপ, নিচের সারণিতে দেখানো হয়েছে কিভাবে প্রতিটি NIST ফাংশন Xygeni-এর ভেতরের একটি বাস্তব সক্ষমতার সাথে সংযুক্ত। ASPM এর ফলে, দলগুলো বিমূর্ত নীতি থেকে বাস্তব প্রয়োগের দিকে অগ্রসর হতে পারে।
| NIST AI RMF ফাংশন | উদ্দেশ্য | কিভাবে Xygeni ASPM এটি প্রয়োগ করে |
|---|---|---|
| মানচিত্র | কৃত্রিম বুদ্ধিমত্তা কোথায় ব্যবহৃত হয় এবং এর ফলে কী কী ঝুঁকি আসতে পারে, তা চিহ্নিত করুন। | Xygeni স্বয়ংক্রিয়ভাবে সমস্ত রিপোজিটরি, ডিপেন্ডেন্সি এবং এআই কম্পোনেন্ট খুঁজে বের করে। SDLC. |
| মেজার | দুর্বলতা, ডেটার অখণ্ডতা এবং নিয়ন্ত্রণ ব্যবস্থা মূল্যায়ন করুন। | Xygeni প্রতিটি স্ক্যানে এক্সপ্লয়টেবিলিটি, রিচেবিলিটি এবং ডিপেন্ডেন্সি হেলথ পরীক্ষা করে। |
| পরিচালনা করা | ঝুঁকি হ্রাস ও নিয়ন্ত্রণ করুন। | Guardrails সরাসরি নীতি প্রয়োগ করুন CI/CDঅনিরাপদ কোড ব্লক করা এবং স্বয়ংক্রিয়ভাবে সমাধান করা। |
| শাসন করা | স্বচ্ছতা ও জবাবদিহিতা বজায় রাখুন। | Dashboardসম্মতি ও সহযোগিতার জন্য অডিট ট্রেইলগুলো পরিবর্তনের সম্পূর্ণ ইতিহাস প্রদর্শন করে। |
এইখানেই NIST ফ্রেমওয়ার্কটি দৈনন্দিন DevSecOps অনুশীলনের সাথে মিলিত হয়।
নিচের সারণিতে দেখানো হয়েছে কিভাবে প্রতিটি NIST ফাংশন Xygeni-এর সাথে সামঞ্জস্যপূর্ণ। ASPM বাস্তব প্রকল্পে প্ল্যাটফর্ম
ধাপে ধাপে কাঠামোটি প্রয়োগ করা
একবার প্রাথমিক বিষয়গুলো ঠিক হয়ে গেলে, দলগুলো প্রয়োগ করতে পারে NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামো কয়েকটি সুস্পষ্ট ও পুনরাবৃত্তিযোগ্য ধাপের মাধ্যমে, যা সাধারণ DevSecOps কর্মপ্রবাহের সাথে সামঞ্জস্যপূর্ণ:
- এআই ব্যবহারের ক্ষেত্রসমূহ সংজ্ঞায়িত করুন: এআই কোথায় চলে, এটি কোন ডেটা পরিচালনা করে এবং কারা এতে প্রবেশ করতে পারে, তা শনাক্ত করুন। আগেভাগে এ বিষয়ে ধারণা থাকলে পরবর্তীতে অপ্রয়োজনীয় ঝুঁকি এড়ানো যায়।
- ডেটা এবং নির্ভরশীলতা মূল্যায়ন করুন: প্রোডাকশনে যাওয়ার আগে আপনার স্ট্যাকে দুর্বল ক্রেডেনশিয়াল, পুরোনো লাইব্রেরি বা ফাঁস হওয়া গোপনীয় তথ্য আছে কিনা তা পর্যালোচনা করুন।
- সেট Guardrails: স্পষ্ট নিয়ম যোগ করুন CI/CD pipelineএমন ব্যবস্থা যা স্বয়ংক্রিয়ভাবে পরিবর্তন অনুমোদন বা প্রতিরোধ করে, যার ফলে বিভিন্ন রিপোজিটরি জুড়ে পলিসি প্রয়োগ সামঞ্জস্যপূর্ণ থাকে।
- স্বয়ংক্রিয় সমাধান: ব্যবহার জাইজেনি বট এবং এআই অটো-ফিক্স উৎপাদন করতে pull requests সুপারিশকৃত পরিবর্তনগুলোর মাধ্যমে, কায়িক শ্রম এবং পর্যালোচনার সময় হ্রাস পায়।
- পর্যবেক্ষণ ও নথিভুক্ত করুন: প্রতিটি সংশোধন, নীতি হালনাগাদ এবং ডি-এর রেকর্ড রাখুনcisএই সহজ পদক্ষেপটি জবাবদিহিতা বাড়ায় এবং অগ্রগতি পর্যবেক্ষণ করা সহজ করে তোলে।
একসাথে, এই পদক্ষেপগুলি রাখে এআই ঝুঁকি ব্যবস্থাপনা উন্নয়ন জীবনচক্র জুড়ে নির্ভরযোগ্য এবং দৃশ্যমান। এগুলি দলগুলিকে সমস্যাগুলি ব্যয়বহুল নিরাপত্তা সমস্যায় পরিণত হওয়ার আগেই শনাক্ত করতে এবং সমাধান করতে সহায়তা করে।
শনাক্তকরণ থেকে সমাধান: জাইজেনি কীভাবে এআই ঝুঁকি মোকাবেলা করে
যখন কোনো ঝুঁকি দেখা দেয়, জাইজেনি দলগুলোকে তাদের কর্মপ্রবাহ থেকে বিচ্যুত না হয়েই দ্রুত পদক্ষেপ নিতে সাহায্য করে।
একটি স্ক্যান কোনো কানেক্টরে একটি প্রম্পট ইনজেকশন শনাক্ত করতে পারে। অগ্রাধিকার ফানেল এরপর সমস্যাটিকে তার তীব্রতা এবং অপব্যবহারের সম্ভাবনার ভিত্তিতে শ্রেণিবদ্ধ করে, যা ডেভেলপারদের সবচেয়ে গুরুত্বপূর্ণ বিষয়টির উপর মনোযোগ দিতে সাহায্য করে।
জাইজেনি বট একটি তৈরি করে pull request একটি প্রস্তাবিত সমাধান সহ। Guardrails পরিবর্তনটি নিরাপদ কিনা তা নিশ্চিত করতে স্থানীয়ভাবে এবং সার্ভারে উভয় স্থানেই পরীক্ষা করুন। অবশেষে, এআই অটো-ফিক্স আপনার নিজস্ব মডেল ব্যবহার করে প্যাচটিকে উন্নত করে, যা নির্ভুলতার একটি অতিরিক্ত স্তর যোগ করে।
কেস উদাহরণ: একটি ফিনটেক দল জনসংযোগ চলাকালীন একটি অনিরাপদ এমসিপি কানেক্টর খুঁজে পেয়েছে। Guardrails একত্রীকরণটি আটকে দেওয়া হয়েছে, এবং জাইজেনি বট কয়েক মিনিটের মধ্যেই একটি সমাধান খুলেছি। ব্যবহার করে প্রতিকার ঝুঁকিতারা একটি নিরাপদ ডিপেন্ডেন্সি ভার্সন বেছে নিয়েছিল এবং একই দিনে আপডেটটি ডেপ্লয় করেছিল।
এই প্রক্রিয়াটি তৈরি করে এআই ঝুঁকি ব্যবস্থাপনা নিরবচ্ছিন্ন ও দ্রুত, যা উন্নয়ন ও নিরাপত্তার মধ্যকার প্রতিবন্ধকতা হ্রাস করে।
ব্যবহারিক Guardrails এআই নিরাপত্তার জন্য
Guardrails রাখা pipelineঝুঁকিপূর্ণ কার্যকলাপ ছড়িয়ে পড়ার আগেই তা থামিয়ে দিয়ে এটিকে অনুমানযোগ্য করে তোলে। এগুলো হালকা, স্বচ্ছ এবং রক্ষণাবেক্ষণে সহজ।
উদাহরণ স্বরূপ:
- এমসিপি উৎসগুলিকে বিশ্বস্ত ওয়ার্কস্পেসের মধ্যে সীমাবদ্ধ করুন।
- এপিআই কী-এর পরিধি সীমিত করুন এবং মেয়াদ শেষ হওয়ার সময় কমিয়ে আনুন।
- অপব্যবহার রোধ করতে প্রম্পটগুলো যাচাই করুন এবং ইনপুটের আকার সীমিত করুন।
এই নিয়মগুলো তৈরি করে ঝুঁকি ব্যবস্থাপনায় এআই এটি দৈনন্দিন কোডিংয়ের একটি অংশ, ডেপ্লয়মেন্ট-পরবর্তী কোনো কাজ নয়।
চেকলিস্ট: NIST AI RMF সহ প্রেরণের জন্য প্রস্তুত
রিলিজের আগে, আপনার প্রজেক্টটি এর সাথে সামঞ্জস্যপূর্ণ কিনা তা নিশ্চিত করতে এই সংক্ষিপ্ত চেকলিস্টটি পর্যালোচনা করুন। NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামো নীতিমালা:
| চেকলিস্ট আইটেম | উদ্দেশ্য |
|---|---|
| এআই মডেল, এন্ডপয়েন্ট এবং কানেক্টরের হালনাগাদকৃত তালিকা | রিলিজের আগে সমস্ত এআই উপাদানের দৃশ্যমানতা নিশ্চিত করে। |
| Guardrails অনিরাপদ পরিবর্তন ব্লক করার জন্য MCP এবং API কী সেট করা হয়েছে | ভুল কনফিগারেশন বা অননুমোদিত প্রবেশকে প্রোডাকশন পর্যন্ত পৌঁছানো থেকে প্রতিরোধ করে। |
| প্রতিটিতে স্ক্যান করুন pull request সঙ্গে জাইজেনি বট | দুর্বলতা এবং সম্মতি সংক্রান্ত সমস্যাগুলো শুরুতেই শনাক্ত করে CI/CD প্রবাহিত। |
| বেসরকারী এআই অটো-ফিক্স স্বয়ংক্রিয় প্রতিকারের জন্য কনফিগার করা হয়েছে | সোর্স কোড এবং ডেটা গোপন রেখে নিরাপদে সংশোধন প্রয়োগ করে। |
| প্রতিকার ঝুঁকি নির্ভরতা আপগ্রেড করার আগে পর্যালোচনা করুন | স্থাপনের আগে নতুন সংস্করণগুলো নিরাপদ ও সামঞ্জস্যপূর্ণ কিনা তা যাচাই করে। |
এই আইটেমগুলি পরীক্ষা করা দলগুলিকে আরও দ্রুত এবং নিরাপদে পণ্য পাঠাতে সাহায্য করে এবং একই সাথে... এআই ঝুঁকি ব্যবস্থাপনা প্রতিটি চক্রে সক্রিয়।
দ্রুত FAQ
NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামোটি কী?
ডিজাইন থেকে প্রোডাকশন পর্যন্ত এআই ঝুঁকি চিহ্নিতকরণ, পরিমাপ, ব্যবস্থাপনা এবং নিয়ন্ত্রণে টিমগুলোকে সাহায্য করার একটি কাঠামো।
আমি এটি DevSecOps-এ কীভাবে প্রয়োগ করব?
বিজ্ঞাপন Guardrails in CI/CDপিআর (PR) এর মাধ্যমে সমাধানগুলো স্বয়ংক্রিয় করুন, এবং পর্যালোচনার জন্য পরিবর্তনগুলো নথিভুক্ত করুন।
কোন কন্ট্রোলগুলো দিয়ে শুরু করা উচিত?
রেমিডিয়েশন রিস্ক ব্যবহার করে এমসিপি উৎস সীমাবদ্ধ করুন, এপিআই পরিধি সীমিত করুন, প্রম্পট যাচাই করুন এবং নির্ভরতার পরিবর্তন পরীক্ষা করুন।
শেষ কথা: কাঠামো থেকে ধারাবাহিক অনুশীলন
সার্জারির NIST AI ঝুঁকি ব্যবস্থাপনা কাঠামো এটি কেবল একটি কমপ্লায়েন্স চেকলিস্টের চেয়েও বেশি কিছু। এটি এমন এআই সিস্টেম তৈরির একটি বাস্তবসম্মত মডেল, যার ওপর টিমগুলো আস্থা রাখতে পারে। এআই কোথায় থাকে তা ম্যাপ করে, এর আচরণ পরিমাপ করে, দুর্বলতাগুলো পরিচালনা করে এবং ডি-কে নিয়ন্ত্রণ করে...cisপ্রতিষ্ঠানগুলো নিরাপত্তাকে কোনো এককালীন ঘটনা হিসেবে না দেখে, বরং প্রক্রিয়ার একটি অংশ করে তোলে।
DevSecOps পরিবেশে এই মানসিকতা পুরোপুরি খাপ খায়। নিরাপত্তা যাচাই, Guardrailsএবং অটোমেশন একই জিনিসের অংশ হয়ে ওঠে pipeline যা বিভিন্ন ফিচার সরবরাহ করে। রিভিউ বা অডিটের জন্য অপেক্ষা না করে, ডেভেলপাররা কোড লেখার সময়ই ঝুঁকিগুলো দেখতে পান এবং প্রোডাকশনে যাওয়ার আগেই সেগুলো সমাধান করে নেন।
জাইজেনি এর নীতিগুলোকে দৈনন্দিন ব্যবহার্য সামগ্রীতে পরিণত করার মাধ্যমে এই কাঠামোটিকে জীবন্ত করে তোলে:
- ASPM কোড থেকে ক্লাউড পর্যন্ত দৃশ্যমানতা কেন্দ্রীভূত করে।
- জাইজেনি বট স্বয়ংক্রিয়ভাবে প্রতিকারের মাধ্যমে pull requests.
- এআই অটো-ফিক্স তথ্যের গোপনীয়তা বজায় রেখে নির্ভুলতা বৃদ্ধি করে।
- প্রতিকার ঝুঁকি দলগুলোকে সবচেয়ে নিরাপদ ডিপেন্ডেন্সি সংস্করণ বেছে নিতে সাহায্য করে।
একত্রে, এই সক্ষমতাগুলো তৈরি করে এআই ঝুঁকি ব্যবস্থাপনা ধারাবাহিক এবং বাস্তবসম্মত।
তারা দলগুলোকে দ্রুতগতিসম্পন্ন সফটওয়্যার তৈরি করতে সাহায্য করে। এবং উন্নয়নে কোনো বাধা সৃষ্টি না করেই সুরক্ষিত থাকে।
পরিশেষে, এর মূল্য NIST AI RMF মূল বিষয়টি নথির মধ্যে থাকে না, বরং দলগুলো কীভাবে তা প্রয়োগ করে, তার মধ্যেই নিহিত থাকে। সঠিক অটোমেশন এবং সংস্কৃতির মাধ্যমে নিরাপত্তা ইঞ্জিনিয়ারিং বিভাগের সকলের জন্য একটি সম্মিলিত অভ্যাসে পরিণত হয়, পরবর্তীতে এটি কোনো পৃথক নিরীক্ষার বিষয় থাকে না।

